Coupa는 중국에서 작동하나요? 데이터 레지던시·PIPL 국경 간 이전·지출 데이터
Coupa는 클라우드 지출 관리 플랫폼이므로, 그것이 중국 본토에서 "작동"하느냐는 속도이기 전에 데이터 레지던시 질문입니다. Coupa 자사 문서는 다섯 Coupa Region — APAC(싱가포르)·호주·EU·UAE·미국 — 을 나열하며 중국 본토에는 없습니다. 그래서 귀사 중국 운영이 그 안에 넣는 지출 레코드·공급사 마스터·직원 경비 데이터가 해외에 쉬고, 그 수집이 PIPL상 개인정보의 국경 간 이전이 됩니다. 레지던시·국경 간·동의 노출과 합법적 국내 경로를 컴플라이언스 우선으로 봅니다.
Coupa는 중국에서 작동하나요?
Coupa가 중국 본토에서 작동하느냐는 속도이기 전에 데이터 레지던시 질문입니다. Coupa는 클라우드 지출 관리 플랫폼이고, 그것을 정하는 것은 그것이 보유하는 지출 레코드·공급사 마스터·직원 경비 데이터가 어디에 와서 쉬느냐 — 화면이 얼마나 빨리 로드되느냐가 아니라 — 입니다.
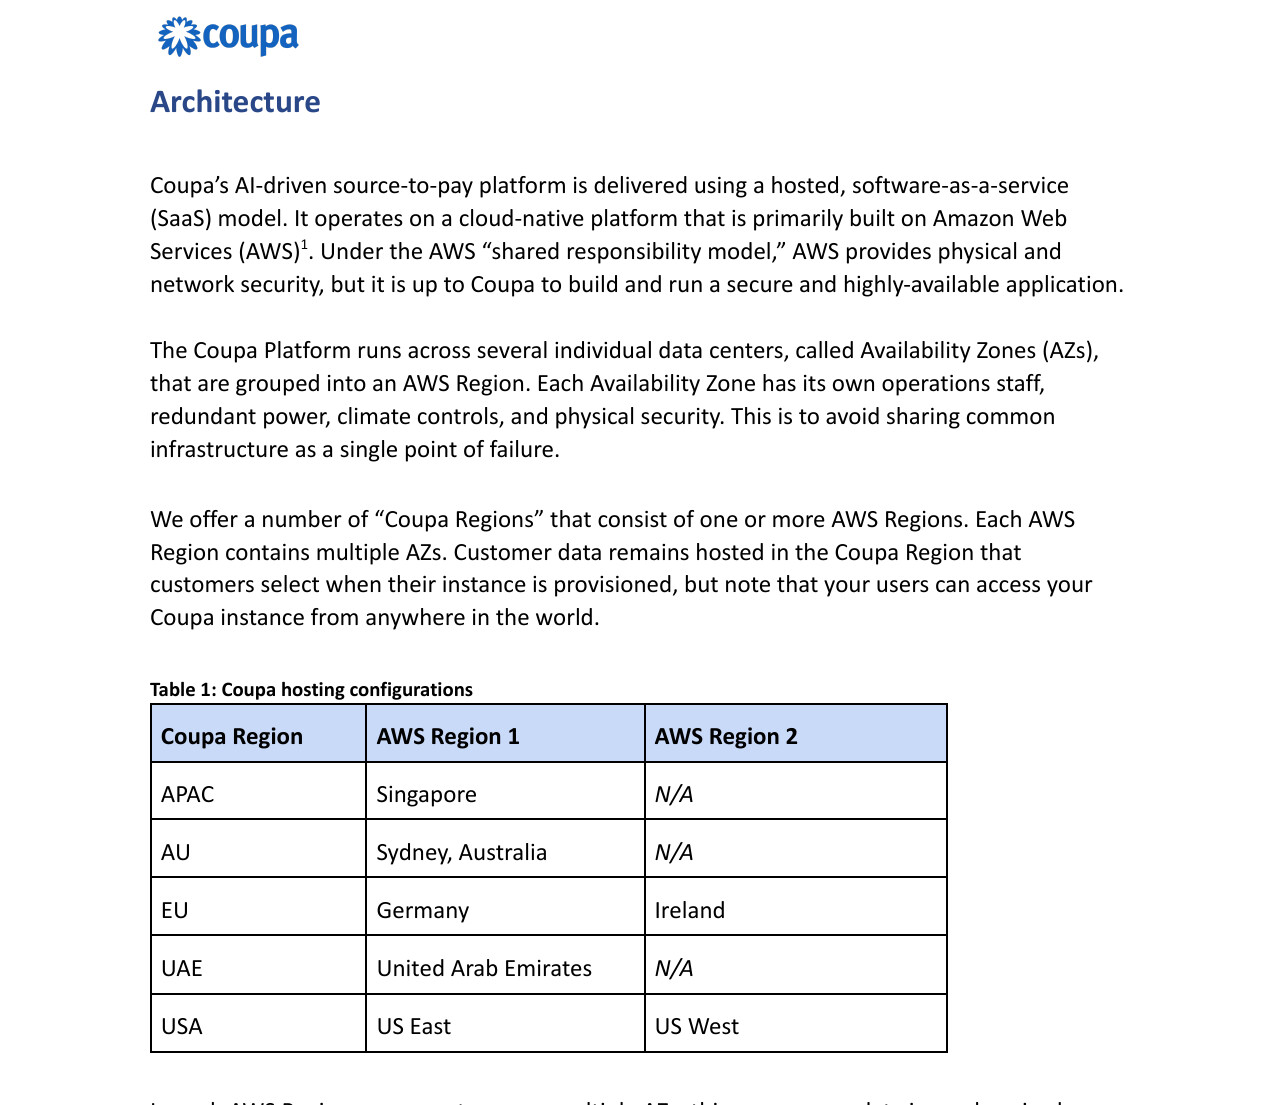
Coupa 자사 Platform Security & Architecture White Paper는 다섯 "Coupa Regions" — APAC(싱가포르)·AU(시드니)·EU(독일·아일랜드)·UAE·미국 — 을 나열하고 "customer data remains hosted in the Coupa Region that customers select when their instance is provisioned."라 밝힙니다. 어느 것도 중국 본토에 없습니다. 그러니 귀사 중국 운영이 Coupa에 입력하는 공급사 연락처·공급사 은행 세부·직원 경비 레코드가 해외에 앉습니다 — PIPL이 규율하는 개인정보의 국경 간 이전(고지, 별도 동의, 이전 메커니즘 하나, 제38~40조), 볼륨에서 데이터 출경 안전성 평가가 가능하고 핵심정보인프라 운영자에는 사이버보안법 제39조(구 제37조)상 국내 저장과 함께. 공급사 은행 세부와 직원 경비는 또한 민감 개인정보일 수 있어, 기준을 다시 올립니다. 아래 표는 Coupa 자신의 표현과 각 줄이 유발하는 규칙입니다.
이는 판정이 아니라 리스크 지도입니다 — 귀사가 지는 것은 귀사 데이터 볼륨, 어느 필드가 민감한지, 취급자로서의 역할로 갈리고, 법률 자문과 정할 가치가 있습니다. 저희 중국 팀이 귀사의 노출을 함께 매핑해 드립니다 →
컴플라이언스 스냅샷
- ! 지출 레코드·공급사 마스터·직원 경비 데이터가 해외 Coupa Region에 앉음 — 가장 가까운 것은 APAC(싱가포르), 본토가 아니라
- ! 중국 공급사·직원 개인정보를 해외 리전에 로드하는 것은 국경 간 이전 — PIPL 적용
- ! 공급사 은행 세부와 직원 경비는 민감 개인정보일 수 있음 — 필요성 시험·별도 동의·영향평가
- ✕ Coupa는 중국 본토 리전을 명명하지 않음(그 다섯 Coupa Region: APAC·AU·EU·UAE·미국)
- ! 핵심정보인프라/대량 취급자는 해외 리전이 제공할 수 없는 국내 저장을 짐(사이버보안법 제39조, 구 제37조)
- ✓ 합법적 경로가 존재 — 데이터를 위한 중국 거주 발판 더하기 ICP 비안 국내 전달, 귀사가 돌리는 스택의 오버레이로
Coupa 공식 문서가 중국에 대해 말하는 것
| 사실 | 1차 출처 |
|---|---|
| Coupa는 고객 데이터를 다섯 리전에 호스팅합니다 — 어느 것도 중국 본토에 없이. Coupa 자사 Platform Security & Architecture White Paper는 그 "Coupa Regions"를 APAC(싱가포르)·AU(시드니)·EU(독일·아일랜드)·UAE·미국(US East·US West)으로 나열하고, "Customer data remains hosted in the Coupa Region that customers select when their instance is provisioned."라 밝힙니다. 중국 본토 리전이 없고; 가장 가까운 APAC은 싱가포르입니다 — 그러니 중국에서 입력된 지출·공급사·직원 데이터가 해외에 쉬고, 그 수집을 PIPL상 개인정보의 국경 간 이전으로 만듭니다. | Coupa Platform Security & Architecture White Paper (July 2024), retrieved 2026-10-09 |
| Coupa는 레지던시가 중국 옵션이 아니라 그 기존 리전 가운데의 선택임을 확인합니다. Coupa의 라이브 컴플라이언스·보안 페이지는 "Your data is always secured and protected by regional data residency models and privacy laws."라 밝힙니다. 그 모델은 Coupa의 리전 가운데 선택이고 — 그중 어느 것도 본토에 없으므로, 중국 리전을 제공하지 않는 지역 레지던시 약속은 핵심정보인프라 운영자나 대량 취급자의 중국 데이터 국내화 의무를 충족할 수 없습니다. | Coupa — Data Privacy, Compliance, & Security, retrieved 2026-10-09 |
| 중국 공급사·직원 개인정보를 해외 Coupa Region에 로드하는 것은 국경 간 이전입니다. 공급사 연락처와 은행 세부, 직원 경비 레코드는 개인정보입니다; 그것을 본토 밖에 보유하는 것은 PIPL이 국경 간 이전으로 규율합니다(제38~40조) — 취급자(Coupa의 고객인 귀사, Coupa가 아니라)는 고지하고, 이전에 대한 별도 동의를 받고, 이전 메커니즘 하나를 충족해야 합니다: CAC 안전성 평가, CAC 표준계약, 또는 인증. 금융 계정과 일부 직원 데이터는 민감 개인정보(敏感个人信息, PIPL 제28~29조)일 수 있어, 필요성 시험·별도 동의·보호 영향평가를 더합니다. | PIPL Articles 38–40 (cross-border) and 28–29 (sensitive PI) |
| 일부 취급자에는 데이터가 중국에 머물러야 하고, 본토 안에서 제공하는 것은 ICP 비안을 유발합니다. 취급자가 핵심정보인프라 운영자이거나 개인정보를 대량으로 옮기는 곳에서, 중국에서 수집된 개인정보는 본토에 저장되어야 하고(PIPL 제40조; 사이버보안법 제39조(구 제37조)) — 해외 Coupa Region이 충족할 수 없는 의무 — 규제 당국 문턱 이상에서는 데이터가 떠나기 전에 데이터 출경 안전성 평가가 요구될 수 있습니다. 중국 안에서 실제로 제공되는 어떤 중국향 표면이든 Coupa가 제공하지 않는 본토 호스팅 리소스에 묶인 ICP 비안을 나릅니다. | PIPL Article 40; Cybersecurity Law Article 39 (formerly Article 37); Measures for the Security Assessment of Outbound Data Transfers |
21YunBox 컴플라이언스 팀이(가) 2026년 10월 9일에 출처를 확인했습니다.
조달·인보이싱·경비·공급사 결제를 중국 운영에 Coupa를 통해 돌리는 회사에, 첫 본능은 그 플랫폼이 본토에서 빠른지, 심지어 닿는지 묻는 것입니다. 그것은 틀린 출발점입니다. Coupa는 호스티드 지출 관리 스위트이고, 귀사가 그것을 중국에서 쓸 수 있는지를 실제로 결정하는 것은 그것이 보유하는 지출 레코드·공급사 마스터·직원 경비 데이터가 어디에 와서 쉬느냐 — 그리고 그 개인정보가 애초에 나라를 떠날 합법적 근거가 있었느냐입니다. 그것은 중국 법상 데이터 레지던시·국경 간 질문이고, Coupa는 자사 문서에서 그 사실적 절반에 답합니다.
한눈에 보는 중국에서의 Coupa
| 무엇이 결정하나 | Coupa 자신의 표현으로 — 그리고 중국 법으로 |
|---|---|
| 그것이 무엇인가 | Coupa는 클라우드 지출 관리 플랫폼 — 조달·인보이싱·경비·공급사 관리·결제 — 입니다. 그것은 귀사 지출 레코드, 공급사 마스터(공급사 이름·연락처·은행 세부), 직원 경비 데이터를 보유하므로, 귀사 중국 공급사 직원과 귀사 자신의 중국 직원에 관한 식별 가능한 개인정보의 연속적 저장소입니다. |
| 본토에서 도달 가능한가? | Coupa는 귀사 직원과 공급사가 공개 인터넷으로 여는 호스티드 SaaS입니다; 자사 White Paper는 인스턴스가 프로비저닝되면 귀사 “users can access your Coupa instance from anywhere in the world.”라 적습니다. 도달 가능성은 중국 질문이 아닙니다. (본토에서 해외 리전으로의 국경 간 접근은 일관되지 않을 수 있습니다 — 아래, 결정이 아니라 운영적 사안.) |
| 지출 데이터가 어디 앉나? | 해외. Coupa의 White Paper는 정확히 다섯 “Coupa Regions” — APAC(싱가포르)·AU(시드니)·EU(독일·아일랜드)·UAE·미국(US East·US West) — 을 나열하고 데이터가 프로비저닝 시 선택한 리전에 머문다 합니다. 중국 본토 리전이 없고; 가장 가까운 APAC은 싱가포르입니다. |
| 중국 지출·공급사 & 직원 데이터를 그 안에 넣는 것 | 그 데이터는 개인정보입니다. 그것을 해외 Coupa Region에 보유하는 것은 PIPL상 국경 간 이전(数据出境)입니다(제38~40조): 고지, 별도 동의, 이전 메커니즘 하나. 공급사 은행 세부와 직원 경비는 민감 개인정보일 수 있어, 필요성 시험·별도 동의·영향평가를 더합니다. 볼륨에서 데이터 출경 안전성 평가가 적용될 수 있고; 핵심정보인프라 운영자는 사이버보안법 제39조(구 제37조)상 국내 저장을 집니다. |
| 합법적 경로 | 중국 지출·공급사·직원 데이터를 중국 거주 발판에 유지하고, 해외 Coupa에는 합법적으로 떠나도 되는 것만 보내고, 다른 시장에는 Coupa를 유지하고, 스택 둘레의 중국향 표면을 ICP 비안 인프라 위에서 국내로 전달하십시오. 21YunBox는 매핑하고, 로컬라이즈하고, 전달합니다; 어떤 형태의 우회도 결코 쓰거나 권하지 않습니다. |
도달 가능함은 규정에 맞음과 같지 않다
Coupa는 귀사 직원과 중국 기반 공급사가 공개 인터넷으로 여는 SaaS이고, 자사 White Paper는 인스턴스가 프로비저닝되면 귀사 “users can access your Coupa instance from anywhere in the world.”임에 명시적입니다. 그러니 질문은 상하이의 구매자가 요청 화면을 열 수 있느냐가 아니라 — 그 화면 뒤의 데이터가 어디 사느냐입니다. 그 이유로 이 페이지는 Coupa에 일차 중국 지연 수치를 발행하지 않습니다: 속도는 레지던시와 동의에 걸린 결정의 축이 아닙니다. 본토에서 해외 리전으로의 국경 간 접근은 일관되지 않을 수 있고, 유혹은 그것을 네트워크 우회책으로 강제하는 것입니다 — 하지만 그것은 컴플라이언스 리스크이자 요점 밖이고, 21YunBox는 어떤 형태의 우회도 쓰지도 권하지도 않습니다. 생산적 질문은 중국 지출 데이터를 합법적 발판에 어떻게 유지하느냐입니다.
데이터 레지던시 질문: 해외 지출 플랫폼은 국경 간 이전이다
Coupa 자사 Platform Security & Architecture White Paper가 데이터가 어디 앉는지 정합니다. 그것은 다섯 “Coupa Regions” — APAC(싱가포르)·AU(시드니)·EU(독일·아일랜드)·UAE·미국(US East·US West) — 을 제공하고 “Customer data remains hosted in the Coupa Region that customers select when their instance is provisioned.”라 밝힙니다. 다섯 중 어느 것도 중국 본토에 없고; 가장 가까운 APAC은 싱가포르입니다. 그러니 귀사 중국 운영이 Coupa에 입력하는 지출 레코드, 공급사 마스터 — 공급사 이름·연락처·은행 세부 — 와 직원 경비 데이터가 본토 밖에 보유됩니다.
중국에서 수집된 그 개인정보가 싱가포르·EU·미국 Coupa Region에 내려앉는 순간, 귀사는 중국 개인정보 보호법상 국경 간 이전(数据出境)을 한 것입니다. PIPL은 의무를 취급자 — 프로세서인 Coupa가 아니라 그 고객인 귀사 — 에 둡니다: 제38~40조는 고지, 플랫폼 사용에 대한 어떤 일반 동의와 구별되는 별도 동의, 그리고 이전 메커니즘 하나 — CAC 안전성 평가, CAC 표준계약, 또는 인증 — 를 요구합니다. 규제 당국 문턱 이상이거나 데이터가 “중요 데이터”로 치는 곳에서, 그 이전은 무엇이 떠나기 전에 중국의 데이터 출경 안전성 평가(数据出境安全评估)를 먼저 요구할 수 있습니다. 그리고 귀사 조직이 핵심정보인프라 운영자라면, 사이버보안법의 제39조(구 제37조 — 데이터 국내화 조항은 2026년 1월 1일 시행된 2025년 개정으로 재번호, 그 실질 불변)가 중국에서 생성된 개인정보가 중국에 저장될 것을 요구하는데, 해외 Coupa Region이 충족할 수 없는 의무입니다. 이 중 어느 것이 귀사 배치를 무는지는 귀사가 실제로 무엇을 수집하고 공급사와 직원이 어디 앉는지에 비추어 법률 자문과 정할 리스크입니다.
공급사 은행 세부와 직원 경비는 민감 개인정보일 수 있다
지출 데이터는 중립적 트래픽이 아닙니다. Coupa의 공급사 마스터는 보통 그 공급사를 결제하는 데 쓰는 은행 계좌·결제 세부를 나르고, 경비 모듈은 직원의 상환·여행 레코드를 나릅니다. PIPL상 금융 계정 정보는 민감 개인정보(敏感个人信息)이고, 그것을 처리하는 것은 특정 목적과 필요성 입증, 별도 동의, 그리고 사전 개인정보 보호 영향평가를 요구합니다 — 국경 간 의무 대신이 아니라 그 위에 쌓이는 의무. 직원 개인정보도 자체 취급 근거를 나릅니다. Coupa의 보안 통제 — 암호화·접근 거버넌스·ISO 27701 같은 인증 — 는 진정으로 보안 리스크를 줄이지만, 개인정보 취급자인 귀사에 앉는 동의·필요성·레지던시 의무를 이행하지 않습니다. 주어진 필드가 민감한지, 귀사 동의·고지 흐름이 무엇을 말해야 하는지는 법률 자문과 확인할 질문입니다.
왜 “더 가까운” Coupa Region을 프로비저닝하는 것이 해법이 아닌가
뻔한 수는 중국 법인의 인스턴스를 APAC에 프로비저닝하는 것입니다, 싱가포르가 목록에서 가장 가까운 리전이므로. 하지만 가까움은 레지던시가 아닙니다: 싱가포르는 EU·미국 Region처럼 본토 밖에 앉으므로, APAC 인스턴스는 어떤 중국 데이터 국내화 의무도 해결하지 않습니다 — 그것은 그저 같은 국경 간 이전을 다른 해외 나라로 재배치할 뿐입니다. 중국 수집 지출·공급사·직원 데이터를 국내에 유지한다는 것은 그 데이터를 위한 중국 거주 발판을 세우고 해외 Coupa에는 합법적으로 떠나도 되는 것만 보낸다는 뜻입니다. 그 선 — 무엇이 머물고, 무엇이 가는지 — 을 긋는 것이 일의 핵심이고, 그것은 기술적이기 전에 법적 질문입니다.
합법적 경로 — 매핑, 로컬라이즈, 전달
중국 운영을 위해 지출 관리를 돌리는 규정에 맞는 방법이 있고, 그것은 세 수를 가집니다. 먼저, 매핑: 저희 중국 팀은 귀사의 PIPL 노출을 처음부터 끝까지 짚습니다 — 중국에서 수집된 어느 지출·공급사·직원 데이터가 나라에 머물러야 하는지, 무엇이 합법적으로 Coupa로 넘어도 되는지, 데이터 출경 안전성 평가나 제39조 저장 의무가 어디 적용되는지, 어느 필드가 민감한지, 그리고 귀사 동의·고지가 무엇을 덮어야 하는지. 법적 결론은 법률 자문과 정해집니다; 저희는 그에 먹일 기술적 그림을 짓습니다.
그다음 로컬라이즈: 저희는 중국 지출·공급사·직원 데이터를 위한 중국 거주 발판을 세우고 통합하도록 돕습니다 — 동의된, 국내 처리·저장의 합법적 국내 패턴, 깔끔히 맞는 곳에서는 국내 조달이나 지출 옵션을 채택하여 — 그리하여 중국에 머물러야 하는 레코드가 기본으로 그것을 떠나는 것을 멈추고, 귀사는 Coupa가 이미 귀사를 서비스하는 시장에는 그것을 유지합니다.
그다음 전달: 귀사 지출 스택 둘레의 중국향 표면 — 공급사 온보딩이나 펀치아웃 사이트, 승인 포털, 귀사 본토 사용자와 공급사가 실제로 닿는 통합 에지 — 은 본토의 공개 서비스이므로, ICP 비안(备案) 의무를 지고 규정에 맞는, 국내 전달이 필요합니다. 21YunBox는 그것을 국내에서 — 21YunBox Optimizer — 귀사가 이미 돌리는 것 앞단에, 재구축도 재플랫폼도 없이 전달합니다. 저희가 결코 하지 않는 것, 그리고 누구도 합법적으로 할 수 없는 것은 중국의 데이터 출경 규칙이나 어떤 네트워크 제한을 둘러 가는 길을 귀사에게 건네는 것입니다. 결과는 귀사의 중국 사용자를 위해 합법적으로 그리고 규정에 맞게 도는 지출 스택입니다.
함께 읽기:
자주 묻는 질문
Coupa는 중국 사용자의 데이터를 중국 본토에 저장하나요?
아니요. Coupa 자사 Platform Security & Architecture White Paper는 다섯 Coupa Region — APAC(싱가포르)·호주·EU·UAE·미국 — 을 나열하고 고객 데이터가 프로비저닝 시 선택한 리전에 머문다 합니다. 어느 것도 중국 본토에 없으므로, 귀사 중국 운영이 입력하는 지출·공급사·직원 데이터가 해외에 앉고, 그 수집을 PIPL상 개인정보의 국경 간 이전으로 만듭니다: 취급자(Coupa가 아니라 귀사)가 고지, 별도 동의, 이전 메커니즘을 집니다.
Coupa가 중국에서 잘 열리는데 — 그것으로 충분하지 않나요?
화면에 닿는 것은 시험이 아닙니다. Coupa는 귀사 직원과 공급사가 어디서나 열 수 있는 호스티드 플랫폼이지만, 귀사가 그것을 중국에 써도 되는지는 지출·공급사·직원 데이터가 어디에 와서 쉬는지와 그것이 나라를 떠날 합법적 근거가 있었는지로 갈립니다 — PIPL과 사이버보안법상 데이터 레지던시·동의 질문이지, 속도가 아니라. 즉각 로드되는 인스턴스도 규정에 맞지 않을 수 있습니다.
21YunBox가 우리가 중국에 Coupa를 규정에 맞게 돌리도록 도울 수 있나요?
예. 저희 중국 팀은 Coupa가 보유하는 지출·공급사·직원 데이터에 대한 귀사의 PIPL 국경 간·데이터 출경·레지던시 노출을 매핑하고; 중국 데이터를 중국 거주 발판에 로컬라이즈하도록 도와 나라에 머물러야 하는 것이 떠나는 것을 멈추고; 귀사 지출 스택 둘레의 중국향 표면을 위한 ICP 비안 국내 전달을 세울 수 있습니다 — 귀사가 이미 돌리는 것의 오버레이로, 어떤 형태의 우회도 결코 아니라. 문의하기 주시면 귀사의 구체적 사례를 짚겠습니다.


