¿Funciona BlackLine en China? Datos del cierre contable, PIPL y residencia de datos
BlackLine es una plataforma alojada de cierre financiero, así que usarla en China continental es ante todo una cuestión de residencia de datos, no de velocidad. Su lista de subencargados aloja BlackLine Financial Close en EE. UU., la UE, Australia y Arabia Saudí — sin ninguna región en China continental —, de modo que los datos del cierre que aporta su contabilidad en China reposan en el extranjero. Un análisis centrado en el cumplimiento de la exposición transfronteriza y de residencia, y de la vía legal dentro del país.
¿Funciona BlackLine en China?
La accesibilidad no es la cuestión — la residencia de datos sí lo es, y BlackLine no opera ninguna región en China continental, de modo que los datos del cierre que aporta su entidad en China terminan reposando en el extranjero.
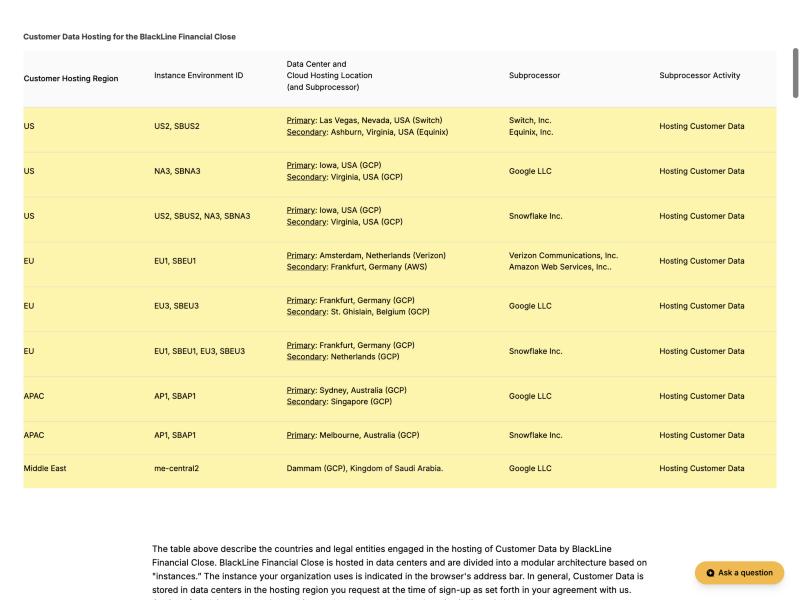
BlackLine Financial Close es el sistema de registro del cierre — asientos contables, conciliaciones de cuentas y bancarias, saldos intercompañía y detalle del libro mayor — y la propia lista de subencargados de BlackLine lo aloja solo en EE. UU., la UE, Australia (Sídney) y Arabia Saudí (Dammam), y afirma que los datos permanecen en “the hosting region you request at the time of sign-up” (la región de alojamiento que usted solicita al darse de alta). Esos datos son información personal, y los números de cuenta bancaria son datos financieros sensibles según la PIPL (artículo 28). Conservarlos en una región en el extranjero es una transferencia transfronteriza según los artículos 38–40 de la PIPL (notificación, un consentimiento separado y un mecanismo de transferencia), puede activar la evaluación de seguridad de la exportación de datos de China y, para un operador de infraestructuras de información críticas, el artículo 39 de la Ley de Ciberseguridad (antes artículo 37) exige almacenamiento dentro del país.
Esto es un mapa de riesgo, no un veredicto — concrete los detalles con su asesoría legal. Nuestro equipo de China puede cartografiar su exposición →
Instantánea de cumplimiento
- ✕ No existe ninguna región en China continental que seleccionar — solo EE. UU., la UE, Australia y Arabia Saudí.
- ! BlackLine contiene el cierre — asientos contables, conciliaciones, detalle de extractos bancarios.
- ! Los números de cuenta bancaria son datos financieros sensibles según el artículo 28 de la PIPL.
- ! Conservar en el extranjero los datos del cierre de China es una transferencia transfronteriza según la PIPL (art. 38–40).
- ! Un operador de infraestructuras de información críticas debe almacenar dentro del país (art. 40 de la PIPL; art. 39 (antes 37) de la Ley de Ciberseguridad).
- ✓ Vía legal: cartografiar la exposición, mantener dentro del país los datos del cierre de China y entregar sobre infraestructura con registro ICP.
Lo que la documentación oficial de BlackLine dice sobre China
| Hecho | Fuente primaria |
|---|---|
| BlackLine aloja BlackLine Financial Close en cuatro regiones en el extranjero — ninguna en China continental. Su lista Subprocessors (vigente desde el 1 de julio de 2026) afirma: “In general, Customer Data is stored in data centers in the hosting region you request at the time of sign-up as set forth in your agreement with us,” (en general, los Datos del Cliente se almacenan en centros de datos de la región de alojamiento que usted solicita al darse de alta, según lo establecido en su contrato con nosotros) y solo nombra las regiones de alojamiento de EE. UU., la UE, APAC (Sídney, Australia) y Oriente Medio (Dammam, Arabia Saudí). | Lista Subprocessors de BlackLine (blackline.com/legal/subprocessors), vigente desde el 1 de julio de 2026, consultado el 2026-10-10 |
| La región de BlackLine más cercana a China es Sídney, y BlackLine puso en marcha una región dentro de Arabia Saudí, pero no ofrece ningún equivalente en China. La lista asigna cada instancia a centros de datos y subencargados en la nube identificados — EE. UU. (Las Vegas, en Switch; Iowa, en Google Cloud), la UE (Ámsterdam, en Verizon; Fráncfort, en Google Cloud), APAC (Sídney, Australia, en Google Cloud, con Singapur como secundario) y Oriente Medio (Dammam, Arabia Saudí, en Google Cloud) —, de modo que una instancia en APAC sigue reposando fuera del continente. | Lista Subprocessors de BlackLine (blackline.com/legal/subprocessors), vigente desde el 1 de julio de 2026, consultado el 2026-10-10 |
| Los datos del cierre recogidos en China que reposan en una región en el extranjero son una transferencia transfronteriza según la PIPL, y los números de cuenta bancaria son datos sensibles. Los artículos 38 a 40 de la PIPL exigen notificación, un consentimiento separado y un mecanismo de transferencia (una evaluación de seguridad de la CAC, el contrato estándar de la CAC o una certificación); la información de cuentas financieras es información personal sensible según el artículo 28, lo que añade una prueba de necesidad, un consentimiento separado y una evaluación de impacto sobre la protección de datos. | Ley de Protección de Información Personal de la RPC, artículos 28 y 38–40 (cac.gov.cn), consultado el 2026-10-10 |
| Un operador de infraestructuras de información críticas debe almacenar en China la información personal recogida en China. El artículo 39 de la Ley de Ciberseguridad (antes artículo 37 — la reforma de octubre de 2025, en vigor desde el 1 de enero de 2026, renumeró el artículo de localización de datos sin cambios de fondo) y el artículo 40 de la PIPL imponen un deber de almacenamiento dentro del país a esos operadores y a los responsables del tratamiento por encima del umbral de volumen de la CAC — un deber que una región de BlackLine en el extranjero no puede cumplir. | Ley de Ciberseguridad de la RPC, artículo 39 (antes artículo 37), reforma de 2025 en vigor desde el 2026-01-01 (cac.gov.cn); artículo 40 de la PIPL, consultado el 2026-10-10 |
Fuentes verificadas por el Equipo de Cumplimiento de 21YunBox el 10 de octubre de 2026.
Si su equipo financiero en China realiza el cierre de mes en BlackLine, lo instintivo es preguntarse si el panel del cierre carga con rapidez — o si siquiera se abre — desde Shanghái o Shenzhen. Ese es el punto de partida equivocado. BlackLine es una plataforma alojada de cierre financiero, y lo que decide si puede usarla para una entidad del continente es dónde terminan reposando los datos que contiene: los asientos contables, las conciliaciones de cuentas y bancarias, los saldos intercompañía y el detalle de las transacciones del libro mayor que aporta su contabilidad en China, junto con los nombres y las aprobaciones del personal contable que prepara y aprueba cada tarea. La mayor parte es información personal o comercialmente sensible — y una parte, como los números de cuenta bancaria, es sensible según la ley china. La propia lista de subencargados de BlackLine deja claro que no opera ningún centro de datos en China continental. Así que esta es una cuestión de residencia de datos y de transferencia transfronteriza, no de velocidad.
BlackLine en China de un vistazo
| Qué lo decide | En los propios términos de BlackLine — y la ley china |
|---|---|
| Dónde residen los datos | En el extranjero. La lista Subprocessors de BlackLine aloja BlackLine Financial Close en cuatro regiones — EE. UU. (Las Vegas; Iowa), la UE (Ámsterdam; Fráncfort), APAC (Sídney, Australia) y Oriente Medio (Dammam, Arabia Saudí) — y afirma que los datos permanecen en “the hosting region you request at the time of sign-up” (la región de alojamiento que usted solicita al darse de alta). Ninguna está en China continental; la más cercana, APAC, es Sídney. |
| Qué contiene y por qué es personal (y sensible) | BlackLine es el sistema de registro del cierre: asientos contables, conciliaciones de cuentas y bancarias, saldos intercompañía, detalle de las transacciones del libro mayor y las aprobaciones de preparador, revisor y aprobador en cada tarea. Eso significa números de cuenta bancaria (datos de cuentas financieras = información personal sensible según el artículo 28 de la PIPL), los nombres y funciones de su personal contable y de sus contrapartes, y resultados del cierre aún no publicados que constituyen información relevante no pública. |
| Datos del personal y de contrapartes en China = transferencia transfronteriza | Los datos que aporta una entidad del continente son información personal. Conservarlos en una región de BlackLine en el extranjero es una transferencia transfronteriza (数据出境) conforme a la PIPL (artículos 38 a 40): notificación, un consentimiento separado y un mecanismo de transferencia. Los números de cuenta bancaria añaden una prueba de necesidad, un consentimiento separado y una evaluación de impacto sobre la protección de datos. |
| Deber de almacenamiento dentro del país | A partir de cierto volumen puede aplicarse una evaluación de seguridad de la exportación de datos antes de que salga nada; un operador de infraestructuras de información críticas — y cualquier responsable del tratamiento por encima del umbral de volumen de la CAC — debe almacenar dentro del país conforme al artículo 40 de la PIPL y al artículo 39 de la Ley de Ciberseguridad (antes artículo 37 — la reforma de 2025, en vigor desde el 1 de enero de 2026, renumeró el artículo de localización de datos, que pasó del 37 al 39, sin cambios de fondo). Una región en el extranjero no puede cumplirlo. |
| La accesibilidad no es el eje | Que el panel del cierre se abra con rapidez desde Shanghái no es la cuestión china; dónde se permite que reposen los datos del cierre, sí. Cualquier superficie orientada a China que entregue después — un portal de informes, una página de recepción o de aprobación — es un servicio público en el continente y conlleva un deber de registro ICP (备案), que se cumple sobre infraestructura dentro del país. |
Sin región en China continental, los datos del cierre salen del país
La lista Subprocessors de BlackLine zanja dónde están los datos. Para BlackLine Financial Close nombra cuatro regiones de alojamiento — EE. UU. (centros de datos principales en Las Vegas, en Switch, y en Iowa, en Google Cloud), la UE (Ámsterdam, en Verizon, y Fráncfort, en Google Cloud), APAC (Sídney, Australia, en Google Cloud, con Singapur como secundario) y Oriente Medio (Dammam, en el Reino de Arabia Saudí, en Google Cloud) — y afirma que “In general, Customer Data is stored in data centers in the hosting region you request at the time of sign-up as set forth in your agreement with us.” (En general, los Datos del Cliente se almacenan en centros de datos de la región de alojamiento que usted solicita al darse de alta, según lo establecido en su contrato con nosotros.) Ninguna de las cuatro está en China continental; la más cercana, APAC, es Sídney. Cabe destacar que BlackLine ha puesto en marcha una región dentro de Arabia Saudí precisamente para responder a las expectativas de residencia de datos de ese mercado — así que el modelo existe allí donde un mercado lo exige —, pero no ofrece ninguna región equivalente en China continental.
En el momento en que información personal recogida en China llega a una región de EE. UU., la UE, Sídney o Dammam, usted ha realizado una transferencia transfronteriza (数据出境) conforme a la Ley de Protección de Información Personal de China. La PIPL atribuye el deber al responsable del tratamiento — usted, cliente de BlackLine, no BlackLine como encargado: los artículos 38 a 40 exigen notificación, un consentimiento separado distinto de cualquier aceptación general del uso de la plataforma y un mecanismo de transferencia — una evaluación de seguridad de la CAC, el contrato estándar de la CAC o una certificación. Por encima de los umbrales regulados, o cuando los datos se consideran «datos importantes», la transferencia puede requerir primero la evaluación de seguridad de la exportación de datos de China (数据出境安全评估) antes de que salga nada. Qué vía se aplica depende de sus volúmenes y de lo que realmente exporta.
El libro del cierre es información personal — y sensible
Los datos del cierre no son tráfico neutro. Las conciliaciones de cuentas y bancarias cotejan su contabilidad con los extractos bancarios, por lo que contienen números de cuenta bancaria y detalles de pagos; según la PIPL, la información de cuentas financieras es información personal sensible (敏感个人信息), y tratarla exige un propósito específico y una necesidad demostrada, un consentimiento separado y una evaluación previa de impacto sobre la protección de la información personal — obligaciones que se suman a los deberes transfronterizos, no que los sustituyen. La gestión de tareas y del cierre de BlackLine registra además la identidad del personal contable que prepara, revisa y aprueba cada partida — nombres, correos electrónicos de trabajo, funciones y aprobaciones con marca de tiempo —, lo que constituye información personal de los empleados por derecho propio, y los documentos justificativos adjuntos a una conciliación suelen contener facturas y datos de contrapartes.
Hay un segundo tipo de sensibilidad al que la ley de privacidad ni siquiera llega: los resultados consolidados del cierre y de las conciliaciones aún no publicados son comercialmente sensibles y, para un grupo cotizado, constituyen información relevante no pública. Dónde terminan reposando esas cifras, y quién puede acceder a ellas, es una cuestión de gobernanza que se sitúa junto a la de residencia. Los controles de seguridad de BlackLine — cifrado, gobierno de accesos y certificaciones como SOC 2 e ISO 27001 — reducen de verdad el riesgo de seguridad, pero no eximen de los deberes de consentimiento, necesidad y residencia, que siguen recayendo en usted como responsable del tratamiento de la información personal.
Reducir la exposición no cierra la puerta
Las palancas de que dispone reducen qué cruza la frontera, no que la cruce. La elección de región es la evidente: aprovisionar en APAC la instancia de la entidad en China sitúa los datos en el punto más cercano, Sídney, con Singapur como secundario — pero cercanía no es residencia. Sídney y Singapur están fuera del continente, de modo que una instancia en APAC no resuelve ningún deber chino de localización de datos; solo traslada la misma transferencia transfronteriza a otro país extranjero. La minimización y el enmascaramiento de datos — enviar a BlackLine en el extranjero solo los campos que pueden salir legalmente — reducen de verdad la transferencia, pero el libro sigue reposando fuera del país. Y BlackLine es un servicio solo en la nube y multi-tenant: no existe ningún despliegue on-premise o autogestionado que pueda montar en suelo continental, así que ninguna de estas palancas pone los datos en China.
Para un operador de infraestructuras de información críticas, el artículo 39 de la Ley de Ciberseguridad (antes artículo 37) exige que la información personal y los datos importantes generados en el continente se almacenen en el continente, y el artículo 40 de la PIPL extiende un deber de almacenamiento dentro del país a esos operadores y a los responsables del tratamiento cuyo volumen alcance el fijado por la CAC — deberes que una región de BlackLine en el extranjero no puede satisfacer por diseño. Cuáles de ellos afectan realmente a su despliegue depende de su entidad, de sus volúmenes de datos y de quiénes son sus usuarios. Esta página cartografía la exposición; es un mapa de riesgo, no un veredicto — concrete los detalles con asesoría legal cualificada, la única fuente de la que puede salir un dictamen.
La vía legal — cartografiar, localizar, entregar
Existe una forma conforme de realizar el cierre financiero de una operación en China, y consta de tres movimientos. Primero, cartografiar: nuestro equipo de China recorre de principio a fin su exposición conforme a la PIPL — qué datos del cierre recogidos en China deben permanecer en el país, qué puede transferirse legalmente a BlackLine, dónde se aplica una evaluación de seguridad de la exportación de datos o un deber de almacenamiento del artículo 40 de la PIPL y del artículo 39 de la Ley de Ciberseguridad, qué campos son sensibles y qué deben cubrir su consentimiento y su notificación. Las conclusiones jurídicas se concretan con la asesoría legal; nosotros construimos el panorama técnico que las alimenta.
Después, localizar: le ayudamos a poner en marcha e integrar una base residente en China para los datos del cierre de China — un esquema legal, dentro del país, de tratamiento y almacenamiento consentidos —, de modo que los datos que deben permanecer en China dejen de salir del país por defecto, mientras usted mantiene BlackLine como plataforma global de cierre para los mercados a los que ya sirve. Como BlackLine es solo en la nube, se trata de la base residente en China que rodea a la plataforma, no de instalar BlackLine en su propio hardware.
Por último, entregar: las superficies orientadas a China en torno a su stack de cierre — un portal de informes o de aprobación, un formulario de recepción, el borde de integración al que realmente llegan sus usuarios del continente — son servicios públicos en el continente, por lo que conllevan un deber de registro ICP (备案) y necesitan una entrega conforme dentro del país. 21YunBox las entrega dentro del país — el 21YunBox Optimizer — por delante de lo que ya utiliza, sin reconstruir y sin una segunda base de código. Lo que nunca hacemos, y lo que nadie puede hacer legalmente, es diseñar una manera de esquivar las normas chinas de exportación de datos: 21YunBox nunca utiliza ni recomienda ninguna forma de elusión. 21YunBox es una capa de cumplimiento, no una migración — y un socio de BlackLine, no un competidor. El resultado es un proceso de cierre que funciona de forma legal y conforme para sus usuarios en China.
Solicitar una evaluación de cumplimiento →
Lectura relacionada:
- Transferencias transfronterizas de datos conforme a la PIPL
- La evaluación de seguridad de la exportación de datos de China
- La Ley de Ciberseguridad de China (localización de datos, artículo 39)
- Cómo obtener un registro ICP para China
Preguntas frecuentes
¿Podemos usar BlackLine para nuestra entidad en China?
BlackLine es accesible, pero la accesibilidad no es la cuestión china. BlackLine no opera ninguna región de alojamiento en China continental — su lista de subencargados solo ofrece EE. UU., la UE, Australia y Arabia Saudí —, de modo que los asientos contables, las conciliaciones, los saldos intercompañía y el detalle de los extractos bancarios que aporta su contabilidad en China terminan reposando en el extranjero. Eso convierte su recogida en una transferencia transfronteriza de información personal según la PIPL, y los números de cuenta bancaria elevan además el listón al de los datos sensibles. La cuestión práctica es cómo mantener los datos del cierre de China sobre una base legal dentro del país, algo que debe confirmar con su asesoría legal.
¿Aprovisionar la región APAC (Sídney) de BlackLine nos hace conformes en China?
No. Sídney es la región de BlackLine más cercana, con Singapur como secundario, pero ambas están fuera del continente, de modo que una instancia en APAC no resuelve ningún deber chino de localización de datos — simplemente traslada la misma transferencia transfronteriza a otro país extranjero. Cercanía no es residencia. Además, BlackLine es solo en la nube, sin opción on-premise para mantener la contabilidad en suelo continental. Mantener en China los datos del cierre recogidos en China implica poner en marcha una base residente en China para ellos y enviar a BlackLine en el extranjero solo lo que puede salir legalmente.
¿Los datos de BlackLine son información personal sensible según la PIPL?
A menudo, sí. Las conciliaciones de cuentas y bancarias contienen números de cuenta bancaria y detalles de pagos, y según la PIPL la información de cuentas financieras es información personal sensible (artículo 28), que exige un propósito específico y necesidad, un consentimiento separado y una evaluación previa de impacto sobre la protección de datos. El cierre registra también los nombres, funciones y aprobaciones de su personal contable (información personal de los empleados), y los resultados consolidados aún no publicados son información relevante no pública. Las certificaciones de seguridad reducen el riesgo de seguridad, pero no eximen de los deberes de consentimiento y residencia, que siguen recayendo en usted como responsable del tratamiento.


