Funktioniert BlackLine in China? Abschlussdaten, PIPL & Datenresidenz
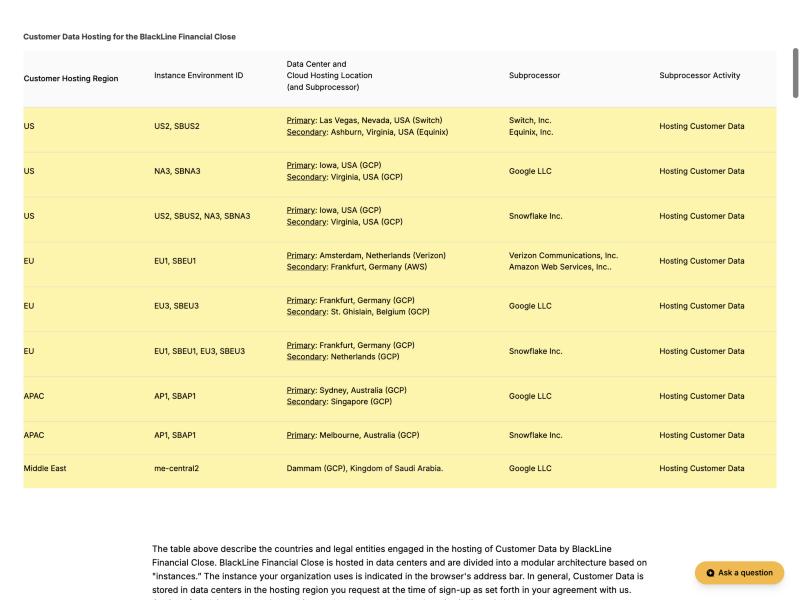
BlackLine ist eine gehostete Financial-Close-Plattform, es in Festlandchina zu nutzen, ist also zuerst eine Datenresidenz-Frage, keine Geschwindigkeitsfrage. Seine Unterauftragsverarbeiter-Liste hostet BlackLine Financial Close in den USA, der EU, Australien und Saudi-Arabien — keine Festlandchina-Region —, die Abschlussdatensätze, die Ihre China-Bücher einspeisen, ruhen also offshore. Ein Blick zuerst auf die Compliance: die Grenzübertritts- und Residenz-Exponierung und der rechtmäßige inländische Weg.
Funktioniert BlackLine in China?
Erreichbarkeit ist nicht die Frage — Datenresidenz ist es, und BlackLine betreibt keine Festlandchina-Region, die Abschlussdatensätze, die Ihre China-Gesellschaft einspeist, kommen also offshore zur Ruhe.
BlackLine Financial Close ist das System of Record für den Abschluss — Buchungssätze, Konto- und Bankabstimmungen, Intercompany-Salden und Hauptbuch-Details — und BlackLines eigene Unterauftragsverarbeiter-Liste hostet es nur in den USA, der EU, Australien (Sydney) und Saudi-Arabien (Dammam) und gibt an, Daten blieben in „the hosting region you request at the time of sign-up“. Diese Datensätze sind personenbezogene Daten, und Bankkontonummern sind sensible Finanzdaten nach PIPL (Art. 28). Sie in einer Offshore-Region zu halten, ist ein Grenztransfer nach PIPL Art. 38–40 (Mitteilung, eine gesonderte Einwilligung und ein Transfermechanismus), es kann Chinas Datenexport-Sicherheitsbewertung auslösen, und für einen Betreiber kritischer Informationsinfrastruktur verlangt Art. 39 (vormals Art. 37) des Cybersicherheitsgesetzes Inland-Speicherung.
Dies ist eine Risikokarte, kein Urteil — klären Sie die Details mit Rechtsbeistand. Unser China-Team kann Ihre Exponierung kartieren →
Compliance-Momentaufnahme
- ✕ Keine Festlandchina-Region existiert zum Auswählen — nur USA, EU, Australien und Saudi-Arabien.
- ! BlackLine hält den Abschluss — Buchungssätze, Abstimmungen, Kontoauszugsdetails.
- ! Bankkontonummern sind sensible Finanzdaten nach PIPL Art. 28.
- ! China-Abschlussdaten offshore gehalten sind ein PIPL-Grenztransfer (Art. 38–40).
- ! Ein Betreiber kritischer Informationsinfrastruktur schuldet Inland-Speicherung (PIPL Art. 40; CSL Art. 39, vormals 37).
- ✓ Rechtmäßiger Weg: Exponierung kartieren, China-Abschlussdaten im Inland halten, auf ICP-gemeldeter Infrastruktur ausliefern.
Was die offizielle BlackLine-Dokumentation über China sagt
| Fakt | Primärquelle |
|---|---|
| BlackLine hostet BlackLine Financial Close in vier Offshore-Regionen — keine in Festlandchina. Seine Subprocessors-Liste (gültig ab 1. Juli 2026) gibt an: „In general, Customer Data is stored in data centers in the hosting region you request at the time of sign-up as set forth in your agreement with us“, und nennt nur US-, EU-, APAC- (Sydney, Australien) und Naher-Osten- (Dammam, Saudi-Arabien) Hosting-Regionen. | BlackLine Subprocessors list (blackline.com/legal/subprocessors), gültig ab 1. Juli 2026, abgerufen 2026-10-10 |
| Die BlackLine am nächsten zu China gelegene Region ist Sydney, und BlackLine setzte eine inländische Saudi-Region auf, bietet aber kein China-Äquivalent. Die Liste bildet jede Instanz auf benannte Rechenzentren und Cloud-Unterauftragsverarbeiter ab — USA (Las Vegas auf Switch; Iowa auf Google Cloud), EU (Amsterdam auf Verizon; Frankfurt auf Google Cloud), APAC (Sydney, Australien auf Google Cloud, Singapur Sekundärregion) und Naher Osten (Dammam, Saudi-Arabien auf Google Cloud) — eine APAC-Instanz ruht also weiterhin außerhalb des Festlands. | BlackLine Subprocessors list (blackline.com/legal/subprocessors), gültig ab 1. Juli 2026, abgerufen 2026-10-10 |
| In China erhobene Abschlussdatensätze, die in einer Offshore-Region ruhen, sind ein PIPL-Grenztransfer, und Bankkontonummern sind sensible Daten. PIPL Art. 38–40 verlangen Mitteilung, eine gesonderte Einwilligung und einen Transfermechanismus (eine CAC-Sicherheitsbewertung, den CAC-Standardvertrag oder eine Zertifizierung); Finanzkonto-Informationen sind sensible personenbezogene Daten nach Art. 28, was einen Notwendigkeitstest, eine gesonderte Einwilligung und eine Schutz-Folgenabschätzung hinzufügt. | Personal Information Protection Law of the PRC, Art. 28 und 38–40 (cac.gov.cn), abgerufen 2026-10-10 |
| Ein Betreiber kritischer Informationsinfrastruktur muss in China erhobene personenbezogene Daten in China speichern. Art. 39 (vormals Art. 37 — die Novelle vom Oktober 2025, in Kraft seit 1. Januar 2026, nummerierte den Datenlokalisierungsartikel um, inhaltlich unverändert) des Cybersicherheitsgesetzes und PIPL Art. 40 legen eine Inland-Speicherpflicht auf Betreiber kritischer Informationsinfrastruktur und auf Verarbeiter oberhalb der CAC-Mengenschwelle — eine Pflicht, die eine Offshore-BlackLine-Region nicht erfüllen kann. | Cybersecurity Law of the PRC, Art. 39 (vormals Art. 37), Novelle 2025 wirksam 2026-01-01 (cac.gov.cn); PIPL Art. 40, abgerufen 2026-10-10 |
Quellen vom 21YunBox Compliance-Team am 10. Oktober 2026 geprüft.
Wenn Ihr China-Finanzteam seinen Monatsabschluss auf BlackLine fährt, ist der Instinkt zu fragen, ob das Abschluss-Dashboard aus Shanghai oder Shenzhen schnell lädt — oder überhaupt öffnet. Das ist der falsche Ausgangspunkt. BlackLine ist eine gehostete Financial-Close-Plattform, und was entscheidet, ob Sie es für eine Festland-Gesellschaft nutzen können, ist, wo die Datensätze, die es hält, zur Ruhe kommen: die Buchungssätze, Konto- und Bankabstimmungen, Intercompany-Salden und Hauptbuch-Transaktionsdetails, die Ihre China-Bücher einspeisen, zusammen mit den Namen und Freigaben des Buchhaltungspersonals, das jede Aufgabe vorbereitet und genehmigt. Das meiste davon ist personenbezogene oder kommerziell sensible Information — und ein Teil davon, wie Bankkontonummern, ist sensibel nach Chinas Recht. BlackLines eigene Unterauftragsverarbeiter-Liste ist explizit, dass es kein Rechenzentrum in Festlandchina betreibt. Dies ist also eine Datenresidenz- und Grenzübertritts-Frage, keine Geschwindigkeitsfrage.
BlackLine in China auf einen Blick
| Worüber es entscheidet | In BlackLines eigenen Worten — und nach chinesischem Recht |
|---|---|
| Wo die Datensätze leben | Offshore. BlackLines Subprocessors-Liste hostet BlackLine Financial Close in vier Regionen — USA (Las Vegas; Iowa), EU (Amsterdam; Frankfurt), APAC (Sydney, Australien) und dem Nahen Osten (Dammam, Saudi-Arabien) — und sagt, Daten blieben in „the hosting region you request at the time of sign-up“. Keine liegt in Festlandchina; die nächste, APAC, ist Sydney. |
| Was es hält, und warum es personenbezogen (und sensibel) ist | BlackLine ist das System of Record für den Abschluss: Buchungssätze, Konto- und Bankabstimmungen, Intercompany-Salden, Hauptbuch-Transaktionsdetails und die Vorbereiter-/Prüfer-/Genehmiger-Freigaben auf jeder Aufgabe. Das bedeutet Bankkontonummern (Finanzkonto-Daten = sensible personenbezogene Daten nach PIPL Art. 28), die Namen und Rollen Ihres Buchhaltungspersonals und Ihrer Gegenparteien, und nicht freigegebene Abschlussergebnisse, die kursrelevante nicht-öffentliche Information sind. |
| China-Personal- & -Gegenpartei-Daten = Grenzübertritt | Die Datensätze, die eine Festland-Gesellschaft einspeist, sind personenbezogene Daten. Sie in einer Offshore-BlackLine-Region zu halten, ist ein Grenztransfer (数据出境) nach PIPL (Art. 38–40): Mitteilung, eine gesonderte Einwilligung und ein Transfermechanismus. Bankkontonummern fügen einen Notwendigkeitstest, eine gesonderte Einwilligung und eine Schutz-Folgenabschätzung hinzu. |
| Inland-Speicherpflicht | Bei Volumen kann eine Datenexport-Sicherheitsbewertung greifen, bevor irgendetwas geht; ein Betreiber kritischer Informationsinfrastruktur — und jeder Verarbeiter oberhalb der CAC-Mengenschwelle — schuldet Inland-Speicherung nach PIPL Art. 40 und Art. 39 (vormals Art. 37 — die 2025er Novelle, in Kraft seit 1. Januar 2026, nummerierte den Datenlokalisierungsartikel von 37 auf 39 um, inhaltlich unverändert) des Cybersicherheitsgesetzes. Eine Offshore-Region kann sie nicht erfüllen. |
| Erreichbarkeit ist nicht die Achse | Ob das Abschluss-Dashboard aus Shanghai schnell öffnet, ist nicht die China-Frage; wo die Abschlussdatensätze ruhen dürfen, ist es. Jede auf China ausgerichtete Oberfläche, die Sie dann ausliefern — ein Reporting-Portal, eine Intake- oder Freigabeseite — ist ein öffentlicher Dienst im Festland und trägt eine ICP-Beian (备案)-Pflicht, erfüllt auf inländischer Infrastruktur. |
Keine Festlandchina-Region, die Abschlussdatensätze verlassen also das Land
BlackLines Subprocessors-Liste klärt, wo die Daten sitzen. Für BlackLine Financial Close nennt sie vier Hosting-Regionen — USA (primäre Rechenzentren in Las Vegas auf Switch und in Iowa auf Google Cloud), EU (Amsterdam auf Verizon und Frankfurt auf Google Cloud), APAC (Sydney, Australien auf Google Cloud, mit Singapur als Sekundärregion) und den Nahen Osten (Dammam, im Königreich Saudi-Arabien, auf Google Cloud) — und gibt an, dass „In general, Customer Data is stored in data centers in the hosting region you request at the time of sign-up as set forth in your agreement with us.“ Keine der vier ist in Festlandchina; die nächste, APAC, ist Sydney. Bemerkenswert: BlackLine hat eine inländische Saudi-Arabien-Region aufgesetzt, gerade um die Datenresidenz-Erwartungen dieses Marktes zu erfüllen — das Modell ist also real, wo ein Markt es verlangt —, aber es bietet keine äquivalente Festlandchina-Region.
In dem Moment, in dem in China erhobene personenbezogene Daten in einer US-, EU-, Sydney- oder Dammam-Region landen, haben Sie einen Grenztransfer (数据出境) nach Chinas Gesetz zum Schutz personenbezogener Daten gemacht. PIPL legt die Pflicht dem Verarbeiter auf — Ihnen, BlackLines Kunden, nicht BlackLine dem Auftragsverarbeiter: Art. 38–40 verlangen Mitteilung, eine gesonderte Einwilligung, die sich von jeder allgemeinen Vereinbarung zur Nutzung der Plattform unterscheidet, und einen Transfermechanismus — eine CAC-Sicherheitsbewertung, den CAC-Standardvertrag oder eine Zertifizierung. Oberhalb der regulierten Schwellen, oder wo die Daten als „wichtige Daten“ gelten, kann der Transfer zuerst Chinas Datenexport-Sicherheitsbewertung (数据出境安全评估) erfordern, bevor irgendetwas geht. Welcher Weg gilt, hängt von Ihren Volumina und davon ab, was Sie tatsächlich exportieren.
Das Abschluss-Hauptbuch ist personenbezogene — und sensible — Information
Abschlussdaten sind kein neutraler Verkehr. Konto- und Bankabstimmungen gleichen Ihre Bücher gegen Kontoauszüge ab, sie tragen also Bankkontonummern und Zahlungsdetails; nach PIPL sind Finanzkonto-Informationen sensible personenbezogene Daten (敏感个人信息), und sie zu verarbeiten, erfordert einen bestimmten Zweck und einen Nachweis der Notwendigkeit, eine gesonderte Einwilligung und vorab eine Folgenabschätzung zum Schutz personenbezogener Daten — Pflichten, die oben auf den Grenzübertritts-Pflichten stapeln, nicht an ihrer Stelle. BlackLines Task- und Close-Management zeichnet auch die Identitäten des Buchhaltungspersonals auf, das jeden Posten vorbereitet, prüft und genehmigt — Namen, Arbeits-E-Mails, Rollen und zeitgestempelte Genehmigungen —, was aus eigenem Recht Mitarbeiter-Personendaten ist, und Belege, die an eine Abstimmung angehängt sind, tragen routinemäßig Rechnungen und Gegenpartei-Details.
Es gibt eine zweite Art von Sensibilität, die das Datenschutzrecht nicht einmal erreicht: Nicht freigegebene konsolidierte Abschluss- und Abstimmungsergebnisse sind kommerziell sensibel, und für eine börsennotierte Gruppe sind sie kursrelevante nicht-öffentliche Information. Wo diese Zahlen zur Ruhe kommen und wer sie erreichen kann, ist eine Governance-Frage, die neben der Residenzfrage sitzt. BlackLines Sicherheitskontrollen — Verschlüsselung, Zugriffs-Governance und Zertifizierungen wie SOC 2 und ISO 27001 — reduzieren das Sicherheitsrisiko echt, aber sie erledigen nicht die Einwilligungs-, Notwendigkeits- und Residenzpflichten, die bei Ihnen als dem Verarbeiter personenbezogener Daten bleiben.
Die Exponierung zu verengen, schließt die Tür nicht
Die Hebel, die Sie haben, reduzieren, was die Grenze überquert, nicht dass es sie überquert. Die Regionswahl ist der offensichtliche: Die Instanz der China-Gesellschaft in APAC bereitzustellen, legt die Daten am nächsten, in Sydney mit einer Singapur-Sekundärregion — aber Nähe ist nicht Residenz. Sydney und Singapur sitzen außerhalb des Festlands, eine APAC-Instanz löst also keine China-Datenlokalisierungspflicht; sie verlagert bloß denselben Grenztransfer in ein anderes Offshore-Land. Datenminimierung und Redaktion — dem Offshore-BlackLine nur die Felder zu senden, die rechtmäßig gehen dürfen — verkleinern den Transfer echt, aber das Hauptbuch kommt weiterhin im Ausland zur Ruhe. Und BlackLine ist ein reiner Cloud-, Multi-Tenant-Dienst: Es gibt kein On-Premises- oder selbstverwaltetes Deployment, das Sie auf Festland-Boden aufsetzen können, keiner dieser Hebel legt die Datensätze also in China.
Für einen Betreiber kritischer Informationsinfrastruktur verlangt Art. 39 (vormals Art. 37) des Cybersicherheitsgesetzes, dass im Festland erzeugte personenbezogene Daten und wichtige Daten im Festland gespeichert werden, und PIPL Art. 40 erstreckt eine Inland-Speicherpflicht auf Betreiber kritischer Informationsinfrastruktur und auf Verarbeiter, deren Verarbeitung das CAC-spezifizierte Volumen erreicht — Pflichten, die eine Offshore-BlackLine-Region per Design nicht erfüllen kann. Welche davon Ihr Deployment tatsächlich treffen, hängt von Ihrer Gesellschaft, Ihren Datenmengen und davon ab, wer Ihre Nutzer sind. Diese Seite kartiert die Exponierung; sie ist eine Risikokarte, kein Urteil — klären Sie die Details mit qualifiziertem Rechtsbeistand, dem einzigen Ort, von dem ein Urteil kommen kann.
Der rechtmäßige Weg — kartieren, lokalisieren, ausliefern
Es gibt einen rechtskonformen Weg, einen Finanzabschluss für einen China-Betrieb zu fahren, und er hat drei Schritte. Zuerst kartieren: Unser China-Team arbeitet Ihre PIPL-Exponierung von Ende zu Ende durch — welche in China erhobenen Abschlussdatensätze im Land bleiben müssen, was rechtmäßig zu BlackLine überqueren darf, wo eine Datenexport-Sicherheitsbewertung oder eine Art.-40- und Art.-39-Speicherpflicht gilt, welche Felder sensibel sind, und was Ihre Einwilligung und Mitteilung abdecken müssen. Die rechtlichen Schlüsse werden mit Rechtsbeistand geklärt; wir bauen das technische Bild, das sie speist.
Dann lokalisieren: Wir helfen, eine China-residente Grundlage für die China-Abschlussdaten aufzusetzen und zu integrieren — ein rechtmäßiges inländisches Muster von eingewilligter Verarbeitung und Speicherung —, sodass die Datensätze, die in China bleiben müssen, aufhören, es standardmäßig zu verlassen, während Sie BlackLine als globale Abschlussplattform für die Märkte behalten, die es bereits bedient. Weil BlackLine selbst reine Cloud ist, geht es um die China-residente Datengrundlage drumherum, nicht um eine BlackLine-Installation auf Ihrer eigenen Hardware.
Dann ausliefern: Die auf China ausgerichteten Oberflächen rund um Ihren Abschluss-Stack — ein Reporting- oder Freigabe-Portal, ein Intake-Formular, der Integrations-Edge, den Ihre Festland-Nutzer tatsächlich erreichen — sind öffentliche Dienste im Festland, sie tragen also eine ICP-Beian (备案)-Pflicht und brauchen rechtskonforme, inländische Auslieferung. 21YunBox liefert sie im Inland aus — der 21YunBox Optimizer — vor dem, was Sie bereits betreiben, ohne Neuaufbau und ohne zweite Codebasis. Was wir nie tun, und was niemand rechtmäßig kann, ist, einen Weg um Chinas Datenexport-Regeln herum zu konstruieren: 21YunBox verwendet oder empfiehlt keine Umgehung welcher Art auch immer. 21YunBox ist eine rechtskonforme Overlay, keine Migration — und eine Partnerin von BlackLine, keine Konkurrentin. Das Ergebnis ist ein Abschlussprozess, der für Ihre Nutzer in China rechtmäßig und rechtskonform läuft.
Compliance-Einschätzung anfordern →
Weiterführend:
- Grenzüberschreitende Datentransfers nach PIPL
- Chinas Datenexport-Sicherheitsbewertung
- Chinas Cybersicherheitsgesetz (Datenlokalisierung, Art. 39)
- So erhalten Sie eine ICP-Beian für China
Häufige Fragen
Können wir BlackLine für unsere China-Gesellschaft nutzen?
BlackLine ist erreichbar, aber Erreichbarkeit ist nicht die China-Frage. BlackLine betreibt keine Festlandchina-Hosting-Region — seine Unterauftragsverarbeiter-Liste bietet nur USA, EU, Australien und Saudi-Arabien —, die Buchungssätze, Abstimmungen, Intercompany-Salden und Kontoauszugsdetails, die Ihre China-Bücher einspeisen, kommen also offshore zur Ruhe. Das macht ihre Erhebung zu einem Grenztransfer personenbezogener Daten nach PIPL, mit Bankkontonummern, die obendrauf eine Sensible-Daten-Schwelle aufwerfen. Die praktische Frage ist, wie die China-Abschlussdaten auf einer rechtmäßigen, inländischen Grundlage zu halten sind, was eine mit Rechtsbeistand zu bestätigende Sache ist.
Macht uns das Bereitstellen von BlackLines APAC-(Sydney-)Region in China rechtskonform?
Nein. Sydney ist die nächste BlackLine-Region, mit einer Singapur-Sekundärregion, aber beide sitzen außerhalb des Festlands, eine APAC-Instanz löst also keine China-Datenlokalisierungspflicht — sie verlagert bloß denselben Grenztransfer in ein anderes Offshore-Land. Nähe ist nicht Residenz. BlackLine ist auch reine Cloud, ohne On-Premises-Option, um die Bücher auf Festland-Boden zu halten. In China erhobene Abschlussdaten in China zu halten, bedeutet, eine China-residente Grundlage dafür aufzusetzen und dem Offshore-BlackLine nur zu senden, was rechtmäßig gehen darf.
Sind die Daten in BlackLine sensible personenbezogene Daten nach PIPL?
Oft ja. Konto- und Bankabstimmungen tragen Bankkontonummern und Zahlungsdetails, und nach PIPL sind Finanzkonto-Informationen sensible personenbezogene Daten (Art. 28), was einen bestimmten Zweck und Notwendigkeit, eine gesonderte Einwilligung und vorab eine Schutz-Folgenabschätzung verlangt. Der Abschluss zeichnet auch die Namen, Rollen und Genehmigungen Ihres Buchhaltungspersonals auf (Mitarbeiter-Personendaten), und nicht freigegebene konsolidierte Ergebnisse sind kursrelevante nicht-öffentliche Information. Sicherheitszertifizierungen reduzieren das Sicherheitsrisiko, erledigen aber nicht die Einwilligungs- und Residenzpflichten, die bei Ihnen als dem Verarbeiter bleiben.


