BlackLineは中国で使えるか:決算データ、PIPL、データの国内保存
BlackLineはホスト型の財務決算プラットフォームなので、中国本土でそれを使うことは、まず速度ではなくデータの国内保存の問いです。その再委託先リストは、BlackLine Financial Closeを米国・EU・オーストラリア・サウジアラビアでホストし——中国本土リージョンはありません——そのため貴社の中国の帳簿が投入する決算の記録はオフショアに置かれます。越境と国内保存のリスク、そして法令に沿った国内経路をコンプライアンス起点で読み解きます。
BlackLineは中国で使えるか
到達性は問いではありません——データの国内保存が問いであり、BlackLineは中国本土リージョンを運用していないため、貴社の中国の事業体が投入する決算の記録はオフショアに置かれます。
BlackLine Financial Closeは決算の記録システムです——仕訳、勘定・銀行の照合、グループ間残高、総勘定元帳の詳細——そしてBlackLine自身の再委託先リストは、それを米国・EU・オーストラリア(シドニー)・サウジアラビア(ダンマン)にのみホストし、データは「サインアップ時に貴社が要求するホスティングリージョン」に留まるとしています。それらの記録は個人情報であり、銀行口座番号はPIPL(英語)(第28条)の下でのセンシティブな金融データです。それらをオフショアのリージョンに保持することは、PIPL第38〜40条の下での越境移転(通知、個別の同意、そして移転メカニズムのいずれか一つ)であり、中国のデータ越境安全評価(英語)を発動させることもあり、重要情報インフラ運営者には、サイバーセキュリティ法(英語)の第39条(旧第37条)が国内保存を求めます。
これは判定ではなくリスクの見取り図です——具体は専門家と確定してください。当社の中国チームが、貴社のリスクを整理します →
コンプライアンス・スナップショット
- ✕ 選べる中国本土リージョンは存在しない——米国・EU・オーストラリア・サウジアラビアのみ。
- ! BlackLineは決算を保持する——仕訳、照合、銀行明細の詳細。
- ! 銀行口座番号は、PIPL第28条の下でのセンシティブな金融データ。
- ! オフショアに保持される中国の決算データは、PIPLの越境移転(第38〜40条)。
- ! CIIOは国内保存を負う(PIPL 第40条、CSL 第39条、旧第37条)。
- ✓ 法令に沿った経路:リスクを整理し、中国の決算データを国内に保ち、ICP備案済みのインフラ上で配信する。
BlackLineの公式ドキュメントが中国について述べていること
| 事実 | 一次情報源 |
|---|---|
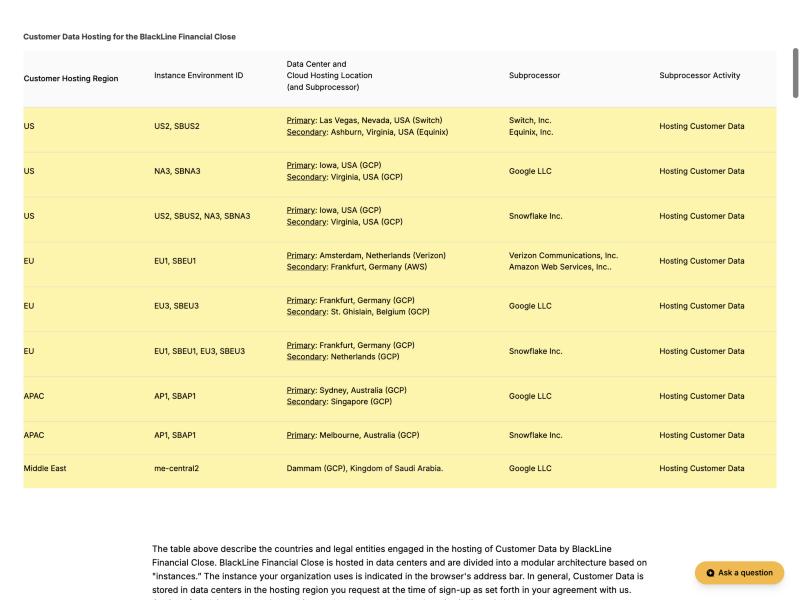
| BlackLineはBlackLine Financial Closeを四つのオフショアのリージョンでホストします——中国本土には一つもありません。そのSubprocessorsのリスト(2026年7月1日発効)は述べています:「一般に、顧客データは、当社との契約に定めるとおり、サインアップ時に貴社が要求するホスティングリージョンのデータセンターに保存される」、そして米国、EU、APAC(オーストラリア・シドニー)、中東(サウジアラビア・ダンマン)のホスティングリージョンのみを挙げます。 | BlackLine Subprocessors list(blackline.com/legal/subprocessors)、2026年7月1日発効、2026-10-10 取得 |
| 中国に最も近いBlackLineのリージョンはシドニーで、BlackLineは国内のサウジアラビアリージョンを立ち上げましたが、中国の同等物は提供していません。リストは、各インスタンスを指名されたデータセンターとクラウド再委託先に対応づけます——米国(ラスベガスのSwitch上、アイオワのGoogle Cloud上)、EU(アムステルダムのVerizon上、フランクフルトのGoogle Cloud上)、APAC(オーストラリア・シドニーのGoogle Cloud上、シンガポールを二次として)、中東(サウジアラビア・ダンマン、Google Cloud上)——ですからAPACのインスタンスも依然として中国本土の外に置かれます。 | BlackLine Subprocessors list(blackline.com/legal/subprocessors)、2026年7月1日発効、2026-10-10 取得 |
| オフショアのリージョンに置かれる、中国で収集した決算の記録はPIPLの越境移転であり、銀行口座番号はセンシティブなデータです。PIPL(英語)第38〜40条は、通知、個別の同意、そして移転メカニズムのいずれか一つ(CACの安全評価、CAC標準契約、または認証)を求めます。金融口座の情報は第28条の下でのセンシティブ個人情報であり、必要性のテスト、個別の同意、保護影響評価を加えます。 | 中華人民共和国個人情報保護法(PIPL)第28条・第38〜40条(cac.gov.cn)、2026-10-10 取得 |
| 重要情報インフラ運営者は、中国で収集した個人情報を中国に保存しなければなりません。サイバーセキュリティ法(英語)の第39条(旧第37条——2026年1月1日施行の2025年10月の改正が、データ国内保存の条文を番号変更しました。実質は不変です)とPIPL第40条は、CIIOと、CACの量の閾値を超える取扱者に、国内保存義務を課します——オフショアのBlackLineのリージョンには満たせない義務です。 | 中華人民共和国サイバーセキュリティ法 第39条(旧第37条)、2025年改正・2026-01-01施行(cac.gov.cn);PIPL 第40条、2026-10-10 取得 |
情報源は21YunBox コンプライアンスチームが2026年10月10日に確認しました。
もし貴社の中国の財務チームが月次決算をBlackLineで行っているなら、本能的に、決算のダッシュボードが上海や深圳から速く読み込まれるか——そもそも開くか——を尋ねたくなります。それは誤った出発点です。BlackLineはホスト型の財務決算プラットフォームで、中国本土の事業体のために使えるかを決めるのは、それが保持する記録がどこに置かれるか、です:貴社の中国の帳簿が投入する仕訳、勘定・銀行の照合、グループ間残高、総勘定元帳の取引明細、そして各タスクを準備・承認する経理スタッフの氏名とサインオフ。その多くは個人情報または商業上機微な情報であり——そのうち銀行口座番号のようなものは、中国の法律の下でセンシティブです。BlackLine自身の再委託先リストは、中国本土にデータセンターを運用していないことを明示しています。ですからこれは、速度ではなく、データの国内保存と越境の問いです。
中国でのBlackLine:ひと目で
| 決め手 | BlackLine自身の言葉で——そして中国の法律では |
|---|---|
| 記録はどこにあるか | オフショアです。BlackLineのSubprocessorsのリストは、BlackLine Financial Closeを四つのリージョン——米国(ラスベガス、アイオワ)、EU(アムステルダム、フランクフルト)、APAC(オーストラリア・シドニー)、中東(サウジアラビア・ダンマン)——でホストし、データは「サインアップ時に貴社が要求するホスティングリージョン」に留まるとしています。どれも中国本土にはなく、最も近いAPACはシドニーです。 |
| 何を保持するか、そしてなぜ個人情報(かつセンシティブ)か | BlackLineは決算の記録システムです:仕訳、勘定・銀行の照合、グループ間残高、総勘定元帳の取引明細、そしてすべてのタスクの準備者/レビュー者/承認者のサインオフ。つまり銀行口座番号(金融口座データ=PIPL第28条の下でのセンシティブ個人情報)、経理スタッフと取引先の氏名と役割、そして未公表の決算結果——重要な未公開情報——です。 |
| 中国のスタッフと取引先のデータ=越境 | 中国本土の事業体が投入する記録は個人情報です。それらをオフショアのBlackLineのリージョンに保持することは、PIPL(第38〜40条)の下での越境移転(数据出境)です:通知、個別の同意、そして移転メカニズムのいずれか一つ。銀行口座番号は、必要性のテスト、個別の同意、保護影響評価を加えます。 |
| 国内保存義務 | 量によっては、何かが出る前にデータ越境安全評価が当てはまることがあります。重要情報インフラ運営者(CIIO)——そしてCACの量の閾値を超えるあらゆる取扱者——は、PIPL第40条とサイバーセキュリティ法(英語)の第39条(旧第37条——2026年1月1日施行の2025年改正が、データ国内保存の条文を第37条から第39条へ番号変更しました。実質は不変です)の下で国内保存を負います。オフショアのリージョンにはこれを満たせません。 |
| 到達性は軸ではない | 決算のダッシュボードが上海から速く開くかは中国の問いではありません——決算の記録がどこに置かれることが許されるか、です。その後に貴社が配信する中国向けのあらゆる接点——レポートポータル、受付や承認のページ——は中国本土での公開サービスであり、国内のインフラ上で満たすICP備案(备案)義務を負います。 |
中国本土リージョンがないため、決算の記録は国を離れる
BlackLineのSubprocessorsのリストが、データがどこにあるかを定めます。BlackLine Financial Closeについて、四つのホスティングリージョンを挙げています——米国(ラスベガスのSwitch上とアイオワのGoogle Cloud上の主要データセンター)、EU(アムステルダムのVerizon上とフランクフルトのGoogle Cloud上)、APAC(オーストラリア・シドニーのGoogle Cloud上、シンガポールを二次として)、中東(サウジアラビア王国のダンマン、Google Cloud上)——そして「一般に、顧客データは、当社との契約に定めるとおり、サインアップ時に貴社が要求するホスティングリージョンのデータセンターに保存される」としています。その四つのどれも中国本土にはなく、最も近いAPACはシドニーです。特筆すべきは、BlackLineがまさにサウジアラビアのデータレジデンシーの期待に応えるために国内のサウジアラビアリージョンを立ち上げたこと——ですから市場が求めるところでは、このモデルは本物です——しかし、中国本土の同等物は提供していません。
中国で収集した個人情報が米国、EU、シドニー、ダンマンのリージョンに着地した瞬間、貴社は中国の個人情報保護法(PIPL)(英語)の下での越境移転(数据出境)を行っています。PIPLは義務を取扱者——処理者のBlackLineではなく、BlackLineの顧客である貴社——に課します:第38〜40条は、通知、プラットフォームを使う一般的な合意とは区別される個別の同意、そして移転メカニズムのいずれか一つ——CACの安全評価、CAC標準契約、または認証——を求めます。規制された閾値を超える場合、またはデータが「重要データ」に当たる場合、その移転は、何かが出る前に中国のデータ越境安全評価(英語)(数据出境安全评估)をまず必要とすることがあります。どの経路が当てはまるかは、貴社の量と実際に何をエクスポートするかによって変わります。
決算の元帳は個人情報——かつセンシティブ情報
決算データは、中立的なトラフィックではありません。勘定・銀行の照合は、貴社の帳簿を銀行明細と突き合わせるので、銀行口座番号と支払いの詳細を帯びます。PIPLの下では、金融口座の情報はセンシティブ個人情報(敏感个人信息)であり、その処理には、特定された目的と必要性の明示、個別の同意、そして事前の個人情報保護影響評価が必要です——越境の義務に取って代わるのではなく、その上に積み重なる義務です。BlackLineのタスクと決算の管理は、各項目を準備・レビュー・承認する経理スタッフの身元——氏名、勤務先メール、役割、タイムスタンプ付きの承認——も記録し、これはそれ自体が従業員の個人情報であり、照合に添付される裏付け書類は、日常的に請求書と取引先の詳細を帯びます。
プライバシー法が及びもしない二つ目の種類の機微さがあります:未公表の連結決算と照合の結果は商業上機微であり、上場グループにとっては重要な未公開情報です。それらの数字がどこに置かれ、誰が到達できるかは、国内保存の問いと並ぶガバナンスの問いです。BlackLineのセキュリティ統制——暗号化、アクセスのガバナンス、SOC 2やISO 27001などの認証——はセキュリティのリスクを本当に減らしますが、同意・必要性・国内保存の義務を免除せず、それらは個人情報の取扱者である貴社に残ります。
リスクを狭めても、扉は閉じない
貴社が持つてこは、何が国境を越えるかを減らすのであって、越えること自体ではありません。リージョンの選択は分かりやすいものです:中国の事業体のインスタンスをAPACにプロビジョニングすれば、データは最も近く、シドニーに(シンガポールを二次として)置かれます——しかし近さは国内保存ではありません。シドニーもシンガポールも中国本土の外にあるので、APACのインスタンスは中国のデータローカライゼーション義務を解決しません——単に同じ越境移転を別のオフショアの国へ移し替えるだけです。データ最小化と秘匿化——オフショアのBlackLineに合法的に出せるフィールドだけを送ること——は移転を本当に縮めますが、元帳は依然として国外に置かれます。そしてBlackLineはクラウド専用のマルチテナントのサービスです:中国の地に立てられるオンプレミスや自己管理の配備はないので、これらのてこのどれも、記録を中国に置きません。
重要情報インフラ運営者(CIIO)にとって、サイバーセキュリティ法(英語)の第39条(旧第37条)は、中国本土で生成された個人情報と重要データを本土に保存することを求め、PIPL第40条は、CIIOと、処理がCACの指定する量に達する取扱者に、国内保存義務を広げます——オフショアのBlackLineのリージョンには、設計上、満たせない義務です。これらのどれが実際に貴社の配備に効くかは、貴社の事業体、データ量、そしてユーザーが誰かによって変わります。当ページはリスクを整理します——それは裁定ではなくリスクの見取り図です——具体は適格な専門家と確定してください——裁定が出てくるのは、そこだけです。
法令に沿った経路——整理し、国内化し、配信する
中国の業務のために財務決算を運用する、法令に沿ったやり方があり、それには三つの動きがあります。まず、整理(map):当社の中国チームが、貴社のPIPLのリスクを端から端まで洗い出します——中国で収集したどの決算の記録が国内に留まらなければならないか、何が合法的にBlackLineへ越えられるか、どこでデータ越境安全評価や第40条・第39条の保存義務が当てはまるか、どのフィールドがセンシティブか、そして貴社の同意と通知が何を網羅しなければならないか。法的な結論は専門家と確定します——当社は、それに供する技術的な見取り図を構築します。
次に、国内化(localize):中国の決算データのための中国国内の基盤——同意を得た国内での処理と保存の、法令に沿った国内パターン——を立ち上げ、統合する手助けをします。そうすれば、中国に留まるべき記録がデフォルトで国を離れることをやめ、その一方で、貴社はBlackLineを、すでに提供している市場のためのグローバルな決算プラットフォームとして使い続けます。BlackLine自体がクラウド専用なので、これはその周りの中国国内のデータの基盤についてであり、貴社自身のハードウェア上のBlackLineの導入についてではありません。
そして、配信(deliver):貴社の決算スタックの周りの中国向けの接点——レポートや承認のポータル、受付フォーム、中国本土のユーザーが実際に到達する統合のエッジ——は中国本土での公開サービスなので、ICP備案(备案)義務を負い、法令に沿った国内からの配信を必要とします。21YunBoxは、貴社がすでに運用するものの前段で、それらを国内から配信します——21YunBox Optimizer——作り直しも二つ目のコードベースもありません。当社が決して行わないこと、そして誰も合法的にはできないことは、中国のデータ越境ルールを回る手段を設計することです:21YunBoxは、いかなる種類の不正な手段も用いず、また勧めません。21YunBoxは移行ではなく法令適合のオーバーレイであり——BlackLineの競合ではなくパートナーです。その結果が、中国のユーザーのために合法的かつ法令に沿って動く決算プロセスです。
関連する読み物:
よくあるご質問
中国の事業体のためにBlackLineを使えますか?
BlackLineは到達できますが、到達性は中国の問いではありません。BlackLineは中国本土のホスティングリージョンを運用しておらず——その再委託先リストは米国・EU・オーストラリア・サウジアラビアのみを提供——そのため貴社の中国の帳簿が投入する仕訳、照合、グループ間残高、銀行明細の詳細はオフショアに置かれます。それはその収集を、PIPLの下での個人情報の越境移転にし、銀行口座番号はその上にセンシティブなデータのハードルを上げます。実務上の問いは、中国の決算データをどう法令に沿った国内の基盤に保つかで、専門家と確認すべき事柄です。
BlackLineのAPAC(シドニー)リージョンをプロビジョニングすれば、中国で法令適合になりますか?
いいえ。シドニーは最も近いBlackLineのリージョンで、シンガポールを二次としますが、どちらも中国本土の外にあるので、APACのインスタンスは中国のデータローカライゼーション義務を解決しません——単に同じ越境移転を別のオフショアの国へ移し替えるだけです。近さは国内保存ではありません。BlackLineはまたクラウド専用で、帳簿を中国の地に保つオンプレミスの選択肢はありません。中国で収集した決算データを中国に保つとは、それのための中国国内の基盤を立ち上げ、オフショアのBlackLineには合法的に出せるものだけを送ることです。
BlackLineの中のデータは、PIPLの下でのセンシティブ個人情報ですか?
しばしば、はい。勘定・銀行の照合は銀行口座番号と支払いの詳細を帯び、PIPLの下では金融口座の情報はセンシティブ個人情報(第28条)であり、特定された目的と必要性、個別の同意、そして事前の保護影響評価が必要です。決算はまた、経理スタッフの氏名・役割・承認(従業員の個人情報)も記録し、未公表の連結結果は重要な未公開情報です。セキュリティの認証はセキュリティのリスクを減らしますが、同意と国内保存の義務を免除せず、それらは取扱者である貴社に残ります。


