BlackLine fonctionne-t-il en Chine ? Données de clôture, PIPL et résidence des données
BlackLine est une plateforme hébergée de clôture financière, de sorte que l'utiliser en Chine continentale est d'abord une question de résidence des données, non de vitesse. Sa liste de sous-traitants héberge BlackLine Financial Close aux États-Unis, dans l'UE, en Australie et en Arabie saoudite — aucune région en Chine continentale — de sorte que les enregistrements de clôture que vos comptes chinois y alimentent résident à l'étranger. Un regard, d'abord sous l'angle de la conformité, sur l'exposition transfrontalière et de résidence, et la voie légale sur le territoire.
BlackLine fonctionne-t-il en Chine ?
L'accessibilité n'est pas la question — la résidence des données l'est, et BlackLine n'exploite aucune région en Chine continentale, de sorte que les enregistrements de clôture que votre entité chinoise y alimente viennent reposer à l'étranger.
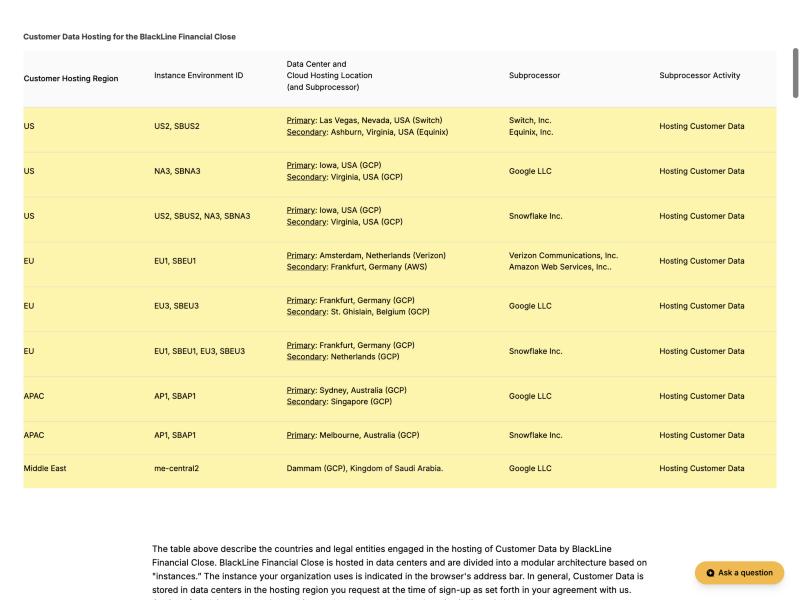
BlackLine Financial Close est le système de référence de la clôture — écritures de journal, rapprochements de comptes et de banques, soldes intersociétés et détails du grand livre — et la propre liste de sous-traitants de BlackLine l'héberge uniquement aux États-Unis, dans l'UE, en Australie (Sydney) et en Arabie saoudite (Dammam), indiquant que les données restent dans “the hosting region you request at the time of sign-up.” Ces enregistrements sont des informations personnelles, et les numéros de compte bancaire sont des données financières sensibles au titre de la PIPL (article 28). Les détenir dans une région à l'étranger est un transfert transfrontalier au titre des articles 38 à 40 de la PIPL (information, un consentement distinct, et un mécanisme de transfert), cela peut déclencher l'évaluation de sécurité pour l'exportation de données de Chine, et pour un opérateur d'infrastructure d'information critique l'article 39 (anciennement l'article 37) de la loi sur la cybersécurité impose un stockage sur le territoire.
Il s'agit d'une image des risques, pas d'un jugement — réglez les détails avec un conseil. Notre équipe Chine peut cartographier votre exposition →
Aperçu de conformité
- ✕ Aucune région en Chine continentale à sélectionner — États-Unis, UE, Australie et Arabie saoudite uniquement.
- ! BlackLine détient la clôture — écritures de journal, rapprochements, détails de relevés bancaires.
- ! Les numéros de compte bancaire sont des données financières sensibles au titre de l'article 28 de la PIPL.
- ! Les données de clôture de Chine détenues à l'étranger sont un transfert transfrontalier PIPL (articles 38 à 40).
- ! Un opérateur d'infrastructure d'information critique doit un stockage sur le territoire (PIPL article 40 ; CSL article 39, anciennement 37).
- ✓ Voie légale : cartographier l'exposition, garder les données de clôture de Chine sur le territoire, diffuser sur une infrastructure déclarée (ICP).
Ce que la documentation officielle de BlackLine dit de la Chine
| Fait | Source primaire |
|---|---|
| BlackLine héberge BlackLine Financial Close dans quatre régions à l'étranger — aucune en Chine continentale. Sa liste de sous-traitants (en vigueur le 1er juillet 2026) indique : “In general, Customer Data is stored in data centers in the hosting region you request at the time of sign-up as set forth in your agreement with us,” et ne nomme que des régions d'hébergement US, UE, APAC (Sydney, Australie) et Moyen-Orient (Dammam, Arabie saoudite). | BlackLine Subprocessors list (blackline.com/legal/subprocessors), en vigueur le 1er juillet 2026, consulté le 2026-10-10 |
| La région BlackLine la plus proche de la Chine est Sydney, et BlackLine a mis en place une région sur le territoire en Arabie saoudite mais n'offre aucun équivalent chinois. La liste associe chaque instance à des centres de données et sous-traitants cloud nommés — US (Las Vegas sur Switch ; Iowa sur Google Cloud), UE (Amsterdam sur Verizon ; Francfort sur Google Cloud), APAC (Sydney, Australie sur Google Cloud, Singapour en secondaire) et Moyen-Orient (Dammam, Arabie saoudite sur Google Cloud) — de sorte qu'une instance APAC repose tout de même hors du continent. | BlackLine Subprocessors list (blackline.com/legal/subprocessors), en vigueur le 1er juillet 2026, consulté le 2026-10-10 |
| Les enregistrements de clôture collectés en Chine reposant dans une région à l'étranger sont un transfert transfrontalier PIPL, et les numéros de compte bancaire sont des données sensibles. Les articles 38 à 40 de la PIPL exigent une information, un consentement distinct, et un mécanisme de transfert (une évaluation de sécurité de la CAC, le contrat type de la CAC, ou une certification) ; les informations de compte financier sont des informations personnelles sensibles au titre de l'article 28, ajoutant un test de nécessité, un consentement distinct et une analyse d'impact sur la protection. | Loi sur la protection des informations personnelles de la RPC, articles 28 et 38 à 40 (cac.gov.cn), consulté le 2026-10-10 |
| Un opérateur d'infrastructure d'information critique doit stocker en Chine les informations personnelles collectées en Chine. L'article 39 (anciennement l'article 37 — l'amendement d'octobre 2025, en vigueur le 1er janvier 2026, a renuméroté l'article de localisation des données, substance inchangée) de la loi sur la cybersécurité et l'article 40 de la PIPL imposent une obligation de stockage sur le territoire aux opérateurs d'infrastructure d'information critique et aux responsables au-dessus du seuil de volume de la CAC — une obligation qu'une région BlackLine à l'étranger ne peut satisfaire. | Loi sur la cybersécurité de la RPC, article 39 (anciennement l'article 37), amendement 2025 en vigueur le 2026-01-01 (cac.gov.cn) ; PIPL article 40, consulté le 2026-10-10 |
Sources vérifiées par Équipe Conformité 21YunBox le 10 octobre 2026.
Si votre équipe finance en Chine exécute sa clôture mensuelle sur BlackLine, l’instinct est de se demander si le tableau de bord de clôture se charge vite — ou même s’ouvre — depuis Shanghai ou Shenzhen. C’est le mauvais point de départ. BlackLine est une plateforme hébergée de clôture financière, et ce qui décide si vous pouvez l’utiliser pour une entité du continent, c’est où viennent reposer les enregistrements qu’elle détient : les écritures de journal, rapprochements de comptes et de banques, soldes intersociétés et détails de transactions du grand livre que vos comptes chinois y alimentent, ainsi que les noms et validations du personnel comptable qui prépare et approuve chaque tâche. L’essentiel de cela est une information personnelle ou commercialement sensible — et une partie, comme les numéros de compte bancaire, est sensible au regard du droit chinois. La propre liste de sous-traitants de BlackLine est explicite : il n’exploite aucun centre de données en Chine continentale. Il s’agit donc d’une question de résidence des données et de transfert transfrontalier, non de vitesse.
BlackLine en Chine en un coup d’œil
| Ce qui le détermine | Dans les termes de BlackLine — et au regard du droit chinois |
|---|---|
| Où résident les enregistrements | À l'étranger. La liste de sous-traitants de BlackLine héberge BlackLine Financial Close dans quatre régions — US (Las Vegas ; Iowa), UE (Amsterdam ; Francfort), APAC (Sydney, Australie) et Moyen-Orient (Dammam, Arabie saoudite) — et indique que les données restent dans “the hosting region you request at the time of sign-up.” Aucune n'est en Chine continentale ; la plus proche, APAC, c'est Sydney. |
| Ce qu'il détient, et pourquoi c'est personnel (et sensible) | BlackLine est le système de référence de la clôture : écritures de journal, rapprochements de comptes et de banques, soldes intersociétés, détails de transactions du grand livre, et les validations préparateur/réviseur/approbateur sur chaque tâche. Cela signifie des numéros de compte bancaire (données de compte financier = informations personnelles sensibles au titre de l'article 28 de la PIPL), les noms et rôles de votre personnel comptable et de vos contreparties, et des résultats de clôture non publiés qui sont des informations importantes non publiques. |
| Données du personnel et des contreparties de Chine = transfrontalier | Les enregistrements qu'une entité du continent alimente sont des informations personnelles. Les détenir dans une région BlackLine à l'étranger est un transfert transfrontalier (数据出境) au titre de la PIPL (articles 38 à 40) : information, un consentement distinct, et un mécanisme de transfert. Les numéros de compte bancaire ajoutent un test de nécessité, un consentement distinct et une analyse d'impact sur la protection. |
| Obligation de stockage sur le territoire | À volume, une évaluation de sécurité pour l'exportation de données peut s'appliquer avant que quoi que ce soit ne parte ; un opérateur d'infrastructure d'information critique — et tout responsable au-dessus du seuil de volume de la CAC — doit un stockage sur le territoire au titre de l'article 40 de la PIPL et de l'article 39 (anciennement l'article 37 — l'amendement 2025, en vigueur le 1er janvier 2026, a renuméroté l'article de localisation des données de 37 à 39, substance inchangée) de la loi sur la cybersécurité. Une région à l'étranger ne peut y satisfaire. |
| L'accessibilité n'est pas l'axe | Que le tableau de bord de clôture s'ouvre vite depuis Shanghai n'est pas la question chinoise ; où les enregistrements de clôture ont le droit de reposer l'est. Toute surface tournée vers la Chine que vous diffusez ensuite — un portail de reporting, une page de saisie ou d'approbation — est un service public sur le continent et porte une obligation de déclaration ICP (备案), satisfaite sur une infrastructure sur le territoire. |
Aucune région en Chine continentale, les enregistrements de clôture quittent donc le pays
La liste de sous-traitants de BlackLine règle l’endroit où résident les données. Pour BlackLine Financial Close, elle nomme quatre régions d’hébergement — US (centres de données principaux à Las Vegas sur Switch et en Iowa sur Google Cloud), UE (Amsterdam sur Verizon et Francfort sur Google Cloud), APAC (Sydney, Australie sur Google Cloud, avec Singapour en secondaire) et Moyen-Orient (Dammam, au Royaume d’Arabie saoudite, sur Google Cloud) — et indique que “In general, Customer Data is stored in data centers in the hosting region you request at the time of sign-up as set forth in your agreement with us.” Aucune des quatre n’est en Chine continentale ; la plus proche, APAC, c’est Sydney. Notamment, BlackLine a mis en place une région sur le territoire en Arabie saoudite précisément pour répondre aux attentes de résidence des données de ce marché — le modèle est donc réel là où un marché l’exige — mais il n’offre aucune région équivalente en Chine continentale.
Dès l’instant où des informations personnelles collectées en Chine atterrissent dans une région US, UE, Sydney ou Dammam, vous avez effectué un transfert transfrontalier (数据出境) au titre de la loi chinoise sur la protection des informations personnelles. La PIPL fait peser l’obligation sur le responsable de traitement — vous, le client de BlackLine, non BlackLine le sous-traitant : les articles 38 à 40 exigent une information, un consentement distinct de tout accord général à utiliser la plateforme, et un mécanisme de transfert — une évaluation de sécurité de la CAC, le contrat type de la CAC, ou une certification. Au-dessus des seuils réglementés, ou lorsque les données comptent comme des « données importantes », le transfert peut d’abord exiger l’évaluation de sécurité pour l’exportation de données de Chine (数据出境安全评估) avant que quoi que ce soit ne parte. Quelle voie s’applique dépend de vos volumes et de ce que vous exportez réellement.
Le grand livre de clôture est une information personnelle — et sensible
Les données de clôture ne sont pas un trafic neutre. Les rapprochements de comptes et de banques confrontent vos livres aux relevés bancaires, ils portent donc des numéros de compte bancaire et des détails de paiement ; au titre de la PIPL, les informations de compte financier sont des informations personnelles sensibles (敏感个人信息), et leur traitement exige une finalité précise et une démonstration de nécessité, un consentement distinct, et une analyse d’impact sur la protection des informations personnelles au préalable — des obligations qui s’empilent sur les obligations transfrontalières, non à leur place. La gestion des tâches et de la clôture de BlackLine enregistre aussi les identités du personnel comptable qui prépare, révise et approuve chaque élément — noms, e-mails professionnels, rôles et approbations horodatées — ce qui est une information personnelle d’employé à part entière, et les pièces justificatives jointes à un rapprochement portent couramment des factures et des détails de contrepartie.
Il existe un second type de sensibilité que le droit de la vie privée n’atteint même pas : les résultats consolidés de clôture et de rapprochement non publiés sont commercialement sensibles, et pour un groupe coté ce sont des informations importantes non publiques. L’endroit où ces chiffres viennent reposer, et qui peut les atteindre, est une question de gouvernance qui côtoie celle de la résidence. Les contrôles de sécurité de BlackLine — chiffrement, gouvernance des accès, et certifications telles que SOC 2 et ISO 27001 — réduisent réellement le risque de sécurité, mais ils ne déchargent pas les obligations de consentement, de nécessité et de résidence, qui restent avec vous en tant que responsable du traitement des informations personnelles.
Réduire l’exposition ne ferme pas la porte
Les leviers dont vous disposez réduisent ce qui franchit la frontière, non le fait que cela franchit. Le choix de région est l’évident : provisionner l’instance de l’entité chinoise en APAC place les données au plus près, à Sydney avec un secondaire à Singapour — mais la proximité n’est pas la résidence. Sydney et Singapour se situent hors du continent, de sorte qu’une instance APAC ne résout aucune obligation de localisation des données en Chine ; elle ne fait que relocaliser le même transfert transfrontalier dans un pays à l’étranger différent. La minimisation des données et l’expurgation — n’envoyer à BlackLine à l’étranger que les champs qui peuvent légalement partir — réduisent réellement le transfert, mais le grand livre vient tout de même reposer à l’étranger. Et BlackLine est un service uniquement cloud, multi-locataire : il n’existe aucun déploiement sur site ou auto-géré que vous pourriez mettre en place sur le sol du continent, de sorte qu’aucun de ces leviers ne place les enregistrements en Chine.
Pour un opérateur d’infrastructure d’information critique, l’article 39 (anciennement l’article 37) de la loi sur la cybersécurité impose que les informations personnelles et les données importantes générées sur le continent soient stockées sur le continent, et l’article 40 de la PIPL étend une obligation de stockage sur le territoire aux opérateurs d’infrastructure d’information critique et aux responsables dont le traitement atteint le volume fixé par la CAC — des obligations qu’une région BlackLine à l’étranger ne peut satisfaire par conception. Lesquelles de ces obligations mordent réellement votre déploiement dépend de votre entité, de vos volumes de données et de qui sont vos utilisateurs. Cette page cartographie l’exposition ; c’est une image des risques, non un jugement — réglez les détails avec un conseil qualifié, le seul endroit d’où un jugement peut venir.
La voie légale — cartographier, localiser, diffuser
Il existe une manière conforme d’exécuter une clôture financière pour une opération en Chine, et elle comporte trois mouvements. D’abord, cartographier : notre équipe Chine travaille votre exposition PIPL de bout en bout — quels enregistrements de clôture collectés en Chine doivent rester dans le pays, ce qui peut légalement franchir vers BlackLine, où une évaluation de sécurité pour l’exportation de données ou une obligation de stockage des articles 40 et 39 s’applique, quels champs sont sensibles, et ce que votre consentement et votre information doivent couvrir. Les conclusions juridiques se règlent avec un conseil ; nous construisons l’image technique qui les alimente.
Ensuite, localiser : nous aidons à mettre en place et à intégrer une assise résidente en Chine pour les données de clôture de Chine — un schéma légal sur le territoire de traitement et de stockage consentis — de sorte que les enregistrements qui doivent rester en Chine cessent de la quitter par défaut, pendant que vous gardez BlackLine comme plateforme de clôture mondiale pour les marchés qu’elle sert déjà. Parce que BlackLine lui-même est uniquement cloud, il s’agit de l’assise de données résidente en Chine autour de lui, non d’une installation BlackLine sur votre propre matériel.
Ensuite, diffuser : les surfaces tournées vers la Chine autour de votre stack de clôture — un portail de reporting ou d’approbation, un formulaire de saisie, le bord d’intégration que vos utilisateurs du continent atteignent réellement — sont des services publics sur le continent, elles portent donc une obligation de déclaration ICP (备案) et ont besoin d’une diffusion conforme sur le territoire. 21YunBox les diffuse sur le territoire — le 21YunBox Optimizer — devant ce que vous exploitez déjà, sans reconstruction ni second code. Ce que nous ne faisons jamais, et que nul ne peut légalement faire, c’est d’ingénier un moyen de soustraire quoi que ce soit aux règles d’exportation de données de la Chine : 21YunBox n’utilise ni ne suggère jamais de contournement d’aucune sorte. 21YunBox est une couche de conformité, pas une migration — et un partenaire de BlackLine, non un concurrent. Le résultat est un processus de clôture qui s’exécute de manière légale et conforme pour vos utilisateurs en Chine.
Obtenir une évaluation de conformité →
À lire également :
- Les transferts transfrontaliers de données au titre de la PIPL
- L’évaluation de sécurité pour l’exportation de données de Chine
- La loi chinoise sur la cybersécurité (localisation des données, article 39)
- Comment obtenir une déclaration ICP pour la Chine
Questions fréquentes
Pouvons-nous utiliser BlackLine pour notre entité chinoise ?
BlackLine est accessible, mais l'accessibilité n'est pas la question chinoise. BlackLine n'exploite aucune région d'hébergement en Chine continentale — sa liste de sous-traitants n'offre que les États-Unis, l'UE, l'Australie et l'Arabie saoudite — de sorte que les écritures de journal, rapprochements, soldes intersociétés et détails de relevés bancaires que vos comptes chinois y alimentent viennent reposer à l'étranger. Cela fait de leur collecte un transfert transfrontalier d'informations personnelles au titre de la PIPL, avec les numéros de compte bancaire relevant un seuil de données sensibles par-dessus. La question pratique est de savoir comment garder les données de clôture de Chine sur une assise légale, sur le territoire, ce qui est à confirmer avec un conseil.
Provisionner la région APAC (Sydney) de BlackLine nous rend-il conformes en Chine ?
Non. Sydney est la région BlackLine la plus proche, avec un secondaire à Singapour, mais toutes deux se situent hors du continent, de sorte qu'une instance APAC ne résout aucune obligation de localisation des données en Chine — elle ne fait que relocaliser le même transfert transfrontalier dans un pays à l'étranger différent. La proximité n'est pas la résidence. BlackLine est aussi uniquement cloud, sans option sur site pour garder les livres sur le sol du continent. Garder les données de clôture collectées en Chine en Chine signifie mettre en place une assise résidente en Chine pour elles et n'envoyer à BlackLine à l'étranger que ce qui peut légalement partir.
Les données dans BlackLine sont-elles des informations personnelles sensibles au titre de la PIPL ?
Souvent, oui. Les rapprochements de comptes et de banques portent des numéros de compte bancaire et des détails de paiement, et au titre de la PIPL les informations de compte financier sont des informations personnelles sensibles (article 28), qui exigent une finalité précise et une nécessité, un consentement distinct, et une analyse d'impact sur la protection au préalable. La clôture enregistre aussi les noms, rôles et approbations de votre personnel comptable (informations personnelles d'employé), et les résultats consolidés non publiés sont des informations importantes non publiques. Les certifications de sécurité réduisent le risque de sécurité mais ne déchargent pas les obligations de consentement et de résidence, qui restent avec vous en tant que responsable de traitement.


