¿Funciona BeyondTrust en China? Residencia de datos, ICP y normas transfronterizas
La gestión de accesos privilegiados de BeyondTrust guarda la bóveda de credenciales, los secretos y las sesiones de administración grabadas de sus sistemas en China — las llaves de su infraestructura en China. BeyondTrust Cloud no incluye ninguna región en China continental, de modo que, en la edición en la nube, esos datos sensibles para la seguridad residen en el extranjero: una cuestión de transferencia transfronteriza y de residencia de datos según la PIPL, y una exposición en materia de MLPS y de datos importantes (重要数据) en el plano de control de acceso. Como Password Safe puede autoalojarse on-premise mediante un appliance U-Series, puede ejecutarse dentro del país. Un análisis centrado en el cumplimiento de la residencia, el ICP y las normas transfronterizas.
¿Funciona BeyondTrust en China?
La consola de BeyondTrust carga desde China continental — pero esa nunca fue la cuestión de cumplimiento. Su gestión de accesos privilegiados es la bóveda que guarda las credenciales de administración, los secretos y las sesiones privilegiadas grabadas de sus sistemas en China — las llaves de su infraestructura en China —, y BeyondTrust Cloud no incluye ninguna región en China continental, de modo que ese conjunto de datos, el más sensible para la seguridad, reside en el extranjero.
La exposición que una comprobación de accesibilidad nunca ve es la distintiva: una bóveda de credenciales con grabaciones de sesión de quién puede tocar sus sistemas en China es información de seguridad concentrada que puede implicar el tratamiento de «datos importantes» (重要数据) y deberes de protección por niveles (MLPS / 等级保护) sobre el mismo plano de control que protege su infraestructura — y cualquier dato personal que contenga, conservado en el extranjero, es una transferencia transfronteriza según los artículos 38–40 de la PIPL, con la notificación y el consentimiento separado de los artículos 13/23. Como BeyondTrust Password Safe también puede autoalojarse on-premise mediante su appliance U-Series, existe una vía dentro del país: ejecútelo en infraestructura residente en China y los datos de identidad podrán permanecer en el continente.
Esto es un mapa de riesgo, no un veredicto — qué deberes le afectan depende de su entidad, de su papel y de sus volúmenes de datos. Nuestro equipo de China puede cartografiar con usted su exposición →
Instantánea de cumplimiento
- ! BeyondTrust Cloud no incluye ninguna región en China continental — Password Safe se ejecuta en el extranjero por defecto
- ! Bóveda de credenciales + sesiones privilegiadas grabadas = datos sensibles concentrados, en el extranjero
- ! Credenciales y datos personales de los administradores en China conservados fuera del país = transferencia transfronteriza según la PIPL (art. 38–40)
- ! La bóveda y los logs de sesión de quién puede tocar sus sistemas en China pueden activar deberes de MLPS / 重要数据
- ✓ Autoalojable on-premise (appliance U-Series) — ejecútelo dentro del país y mantenga residentes los datos de identidad
Lo que la documentación oficial de BeyondTrust dice sobre China
| Hecho | Fuente primaria |
|---|---|
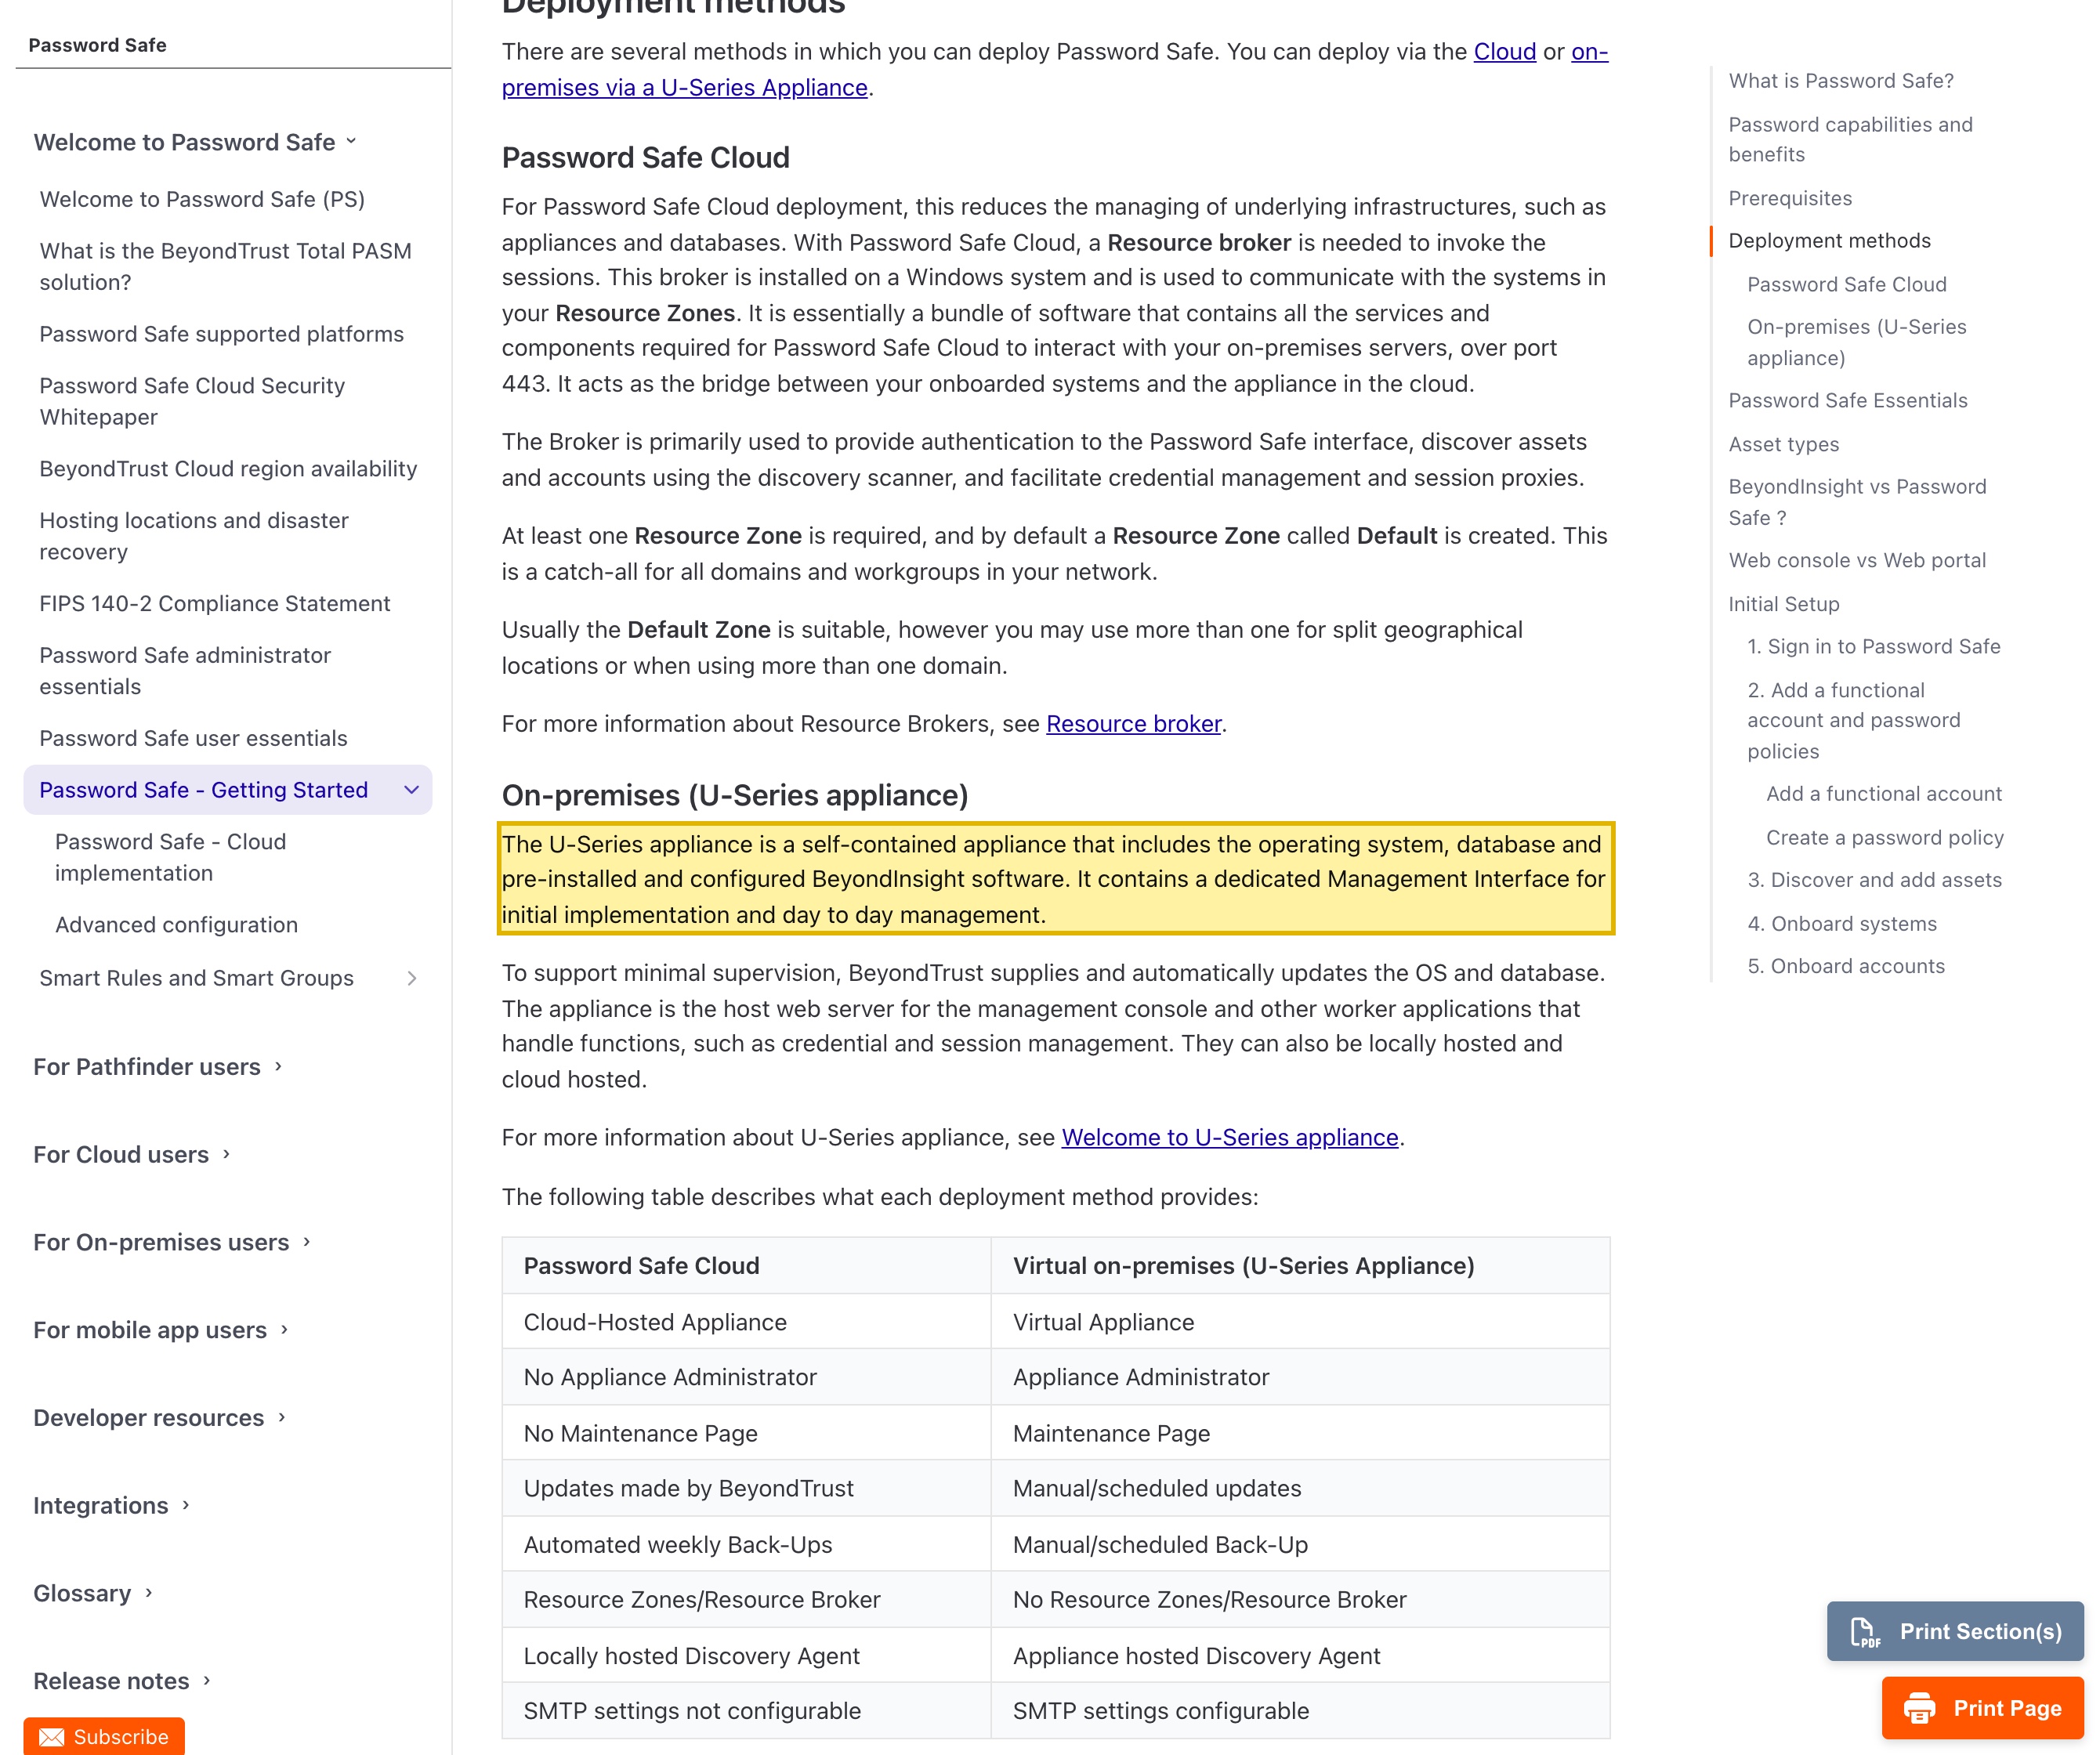
| BeyondTrust Password Safe puede autoalojarse on-premise; no es solo en la nube. En la propia documentación de BeyondTrust, “There are several methods in which you can deploy Password Safe” (hay varios métodos para desplegar Password Safe) y “you can deploy via the Cloud or on-premises via a U-Series Appliance” (puede desplegarlo en la nube u on-premise mediante un appliance U-Series) — “a self-contained appliance that includes the operating system, database and pre-installed and configured BeyondInsight software.” (un equipo autónomo que incluye el sistema operativo, la base de datos y el software BeyondInsight preinstalado y configurado). Como ese appliance lo instala y opera usted mismo, una empresa puede mantener todo el PAM — la bóveda de credenciales y la gestión de sesiones privilegiadas — en infraestructura residente en China, de modo que los datos de identidad permanezcan en el continente. | BeyondTrust Docs — Password Safe Getting Started (docs.beyondtrust.com), consultado el 2026-10-12 |
| La edición en la nube de BeyondTrust no publica ninguna región en China continental. BeyondTrust afirma que “offers our Cloud Solutions delivered on the unified Pathfinder platform, available in the following regions” (ofrece sus soluciones en la nube sobre la plataforma unificada Pathfinder, disponibles en las siguientes regiones), y la lista de Password Safe nombra Australia (Este), Sudamérica (Este – Brasil), Norteamérica (Canadá – Centro), Europa (Alemania), Asia (India – Centro), Asia (Sudeste), África (Sudáfrica – Norte), EAU (EAU Norte), Europa (Reino Unido – Sur) y EE. UU. Centro — ninguna dentro de China continental. En BeyondTrust Cloud, la bóveda, los secretos y las grabaciones de sesión de sus sistemas en China residen, por tanto, en el extranjero. | BeyondTrust Docs — BeyondTrust Cloud region availability, Password Safe (docs.beyondtrust.com), consultado el 2026-10-12 |
| Las credenciales privilegiadas y las sesiones grabadas vinculadas a sus administradores en China son información personal; conservadas en el extranjero, constituyen una transferencia transfronteriza. Si ejecuta Password Safe en la nube de BeyondTrust en el extranjero, las identidades de administración, los secretos de la bóveda y las sesiones grabadas residen fuera del continente — una transferencia transfronteriza (数据出境) según los artículos 38–40 de la PIPL, además de la notificación y el consentimiento separado de los artículos 13/23. El deber recae en usted, el responsable del tratamiento, no en BeyondTrust, y por eso hacer que una bóveda en el extranjero sea simplemente accesible desde China no lo resuelve. | PIPL, artículos 13, 23 y 38–40 (transferencia transfronteriza de información personal), consultado el 2026-10-12 |
| La bóveda y los logs de sesión de quién puede tocar su infraestructura en China son una exposición de gobernanza de la seguridad, no de latencia. Un registro concentrado del acceso privilegiado a sus sistemas en China puede implicar el tratamiento de «datos importantes» (重要数据) y obligaciones de protección por niveles (MLPS / 等级保护) sobre el propio plano de control — trate la clasificación como un riesgo que confirmar con asesoría legal, no como una etiqueta establecida. Para un operador de infraestructuras de información críticas o un tratante de grandes volúmenes, el artículo 39 de la Ley de Ciberseguridad (antes artículo 37) exige además almacenar en el continente la información personal generada en China — algo que una nube en el extranjero no puede satisfacer y un autoalojamiento dentro del país sí. | Artículo 39 de la Ley de Ciberseguridad (antes artículo 37); deberes de seguridad de datos de la MLPS (等级保护) y de los «datos importantes» (重要数据), consultado el 2026-10-12 |
Fuentes verificadas por el Equipo de Cumplimiento de 21YunBox el 12 de octubre de 2026.
Para una empresa que utiliza BeyondTrust en sus operaciones en China continental, la cuestión que importa no es si la consola de administración se carga rápido desde Shanghái. Una plataforma de gestión de accesos privilegiados es la bóveda y el guardián de toda su infraestructura en China: guarda las credenciales privilegiadas y administrativas, los secretos y las contraseñas que abren sus sistemas en China, y las sesiones privilegiadas grabadas que muestran quién tocó qué, y cuándo. Si se ejecuta en el extranjero, el conjunto de datos más sensible para la seguridad que usted posee — y la única puerta que se alza delante de todo lo demás — reside fuera del país. BeyondTrust ofrece su PAM de dos formas: una edición en la nube (BeyondTrust Cloud, entre cuyas regiones publicadas no figura ninguna en China continental) y un appliance U-Series autoalojable y on-premise que usted mismo instala y opera — y esa elección de despliegue lo decide todo. Una instancia en la nube en el extranjero pone la bóveda y los logs de sesión fuera del país; una instancia on-premise residente en China puede mantenerlos en el continente. Tres factores lo deciden: la exposición de residencia y de transferencia transfronteriza de las credenciales, los secretos y las sesiones grabadas (información personal siempre que identifiquen a personas); la exposición de gobernanza de la seguridad que supone un mapa concentrado de quién puede tocar sus sistemas en China — la mitad que ninguna comprobación de accesibilidad llega a ver —; y la gobernanza del propio plano de control de la autenticación.
BeyondTrust en China de un vistazo
| Qué lo decide | En los propios términos de BeyondTrust — y la ley china |
|---|---|
| Qué contiene | Los datos más concentrados y sensibles para la seguridad de toda su infraestructura: las credenciales privilegiadas y de administración y la bóveda de secretos que abren sus sistemas en China, las sesiones privilegiadas grabadas de quién tocó qué y cuándo, además de las identidades de los propios administradores. Siempre que identifiquen a una persona o estén vinculados a ella, son información personal; en conjunto, son las llaves de su infraestructura en China. |
| Nube en el extranjero o autoalojamiento (la palanca) | BeyondTrust Password Safe se ofrece como edición en la nube y como un appliance U-Series autónomo y on-premise que usted mismo instala y opera. La propia lista de regiones de BeyondTrust para la nube nombra Australia, Brasil, Canadá, Alemania, India, el Sudeste Asiático, Sudáfrica, los EAU, el Reino Unido y EE. UU. — ninguna en China continental. El appliance on-premise es la palanca de residencia: ejecútelo en infraestructura residente en China y la bóveda y los logs de sesión permanecerán en el continente. Una instancia en la nube en el extranjero no puede hacerlo. |
| La bóveda y los logs de sesión — la segunda mitad distintiva | Lo que una prueba de accesibilidad jamás detecta. Una bóveda de credenciales con sesiones grabadas es un registro concentrado de quién exactamente puede llegar a sus sistemas en China y de qué se ha hecho en ellos. Conservado en el extranjero, es a la vez una cuestión de datos transfronterizos y, en operaciones sensibles, puede implicar el tratamiento de «datos importantes» (重要数据) y obligaciones de protección por niveles (MLPS / 等级保护) sobre el propio plano de control. Trate la clasificación como un riesgo que confirmar con asesoría legal — pero la concentración de información sensible para la seguridad es real. |
| Credenciales y datos personales — residencia y transferencia transfronteriza | Si opera su infraestructura en China en la nube en el extranjero, las identidades de administración, los secretos guardados en la bóveda y las sesiones grabadas residen fuera del país — una transferencia transfronteriza (数据出境) según los artículos 38 a 40 de la PIPL, además de la notificación y el consentimiento separado de los artículos 13/23. Para un operador de infraestructuras de información críticas o un tratante de grandes volúmenes, el artículo 39 de la Ley de Ciberseguridad (antes artículo 37) exige almacenar en el continente la información personal recogida en China. |
| El plano de control, el acceso automatizado y la puerta del ICP | El plano de control de autenticación y acceso que protege su infraestructura en China es relevante para la MLPS por derecho propio. Cuando las decisiones de acceso o de certificación sobre personas se toman de forma automatizada, se aplica el artículo 24 de la PIPL sobre decisiones automatizadas. Y cualquier portal de acceso o de autoservicio público orientado a China es un servicio de información de internet sujeto al deber de registro ICP, vinculado a un alojamiento en el continente — que un despliegue dentro del país puede aportar y uno en el extranjero no. |
| La accesibilidad no es el eje | Que la consola cargue rápido desde el continente es una cuestión operativa, no la cuestión de cumplimiento. Lo que la decide es dónde residen la bóveda y los logs de sesión y cómo se gobierna el plano de control. 21YunBox le ayuda a mantener esos datos dentro del país, asegurar los consentimientos, presentar el registro ICP de cualquier superficie de acceso orientada a China y entregar de forma conforme — el 21YunBox Optimizer — por delante de la instancia de BeyondTrust que ya utiliza. |
Lo que realmente contiene — sus credenciales, secretos y grabaciones de sesión
BeyondTrust no es un sitio de marketing de cara al público; es el plano de control del acceso privilegiado a su infraestructura en China, y contiene los datos más sensibles para la seguridad que usted posee. Su bóveda Password Safe almacena las credenciales privilegiadas y administrativas, las contraseñas y los secretos que abren sus sistemas en China. Su gestión de sesiones privilegiadas graba esas sesiones — un relato reproducible de quién se conectó a qué sistema y qué hizo. Y conserva las identidades de los propios administradores y operadores: nombres, cuentas y los permisos que determinan quién puede tocar qué. Siempre que esos registros identifiquen a una persona o estén vinculados a ella, son información personal según la Ley de Protección de Información Personal de China. En conjunto, la bóveda y los logs de sesión son un mapa concentrado de cómo exactamente se concede y se ejerce el acceso privilegiado a sus operaciones en China — las llaves de la infraestructura, en un solo lugar. Que ese registro resida en el continente o en el extranjero depende por completo de cómo despliegue BeyondTrust: la edición en la nube, o un appliance U-Series on-premise que usted coloca donde elija.
Las puertas: residencia, transferencia transfronteriza, el plano de control y el ICP
Ponga su infraestructura en China en la nube en el extranjero y se abre la primera puerta. Las identidades de administración, los secretos de la bóveda y las sesiones grabadas de ese tenant residen fuera del país, lo que lo convierte en una transferencia transfronteriza (数据出境). El deber recae en usted, el responsable del tratamiento, no en BeyondTrust: los artículos 13 y 23 de la PIPL exigen notificación y una base legal para recoger los datos, y los artículos 38 a 40 exigen un mecanismo de transferencia para enviarlos al extranjero — una evaluación de seguridad de la CAC, el contrato estándar de la CAC o una certificación —, con un consentimiento separado para la transferencia al extranjero. Y para un operador de infraestructuras de información críticas o un tratante de grandes volúmenes, el artículo 39 de la Ley de Ciberseguridad (antes artículo 37 — la reforma de 2025 de la Ley de Ciberseguridad, en vigor desde el 1 de enero de 2026, renumeró el artículo de localización de datos del 37 al 39, sin cambios de fondo) exige almacenar en el continente la información personal generada en China, algo que una nube en el extranjero no puede satisfacer.
El registro de la bóveda y las sesiones abre una segunda puerta, más silenciosa — y es la que hace que un PAM sea distinto de una aplicación de negocio corriente. Más allá de la información personal, un registro concentrado de quién puede llegar a sus sistemas en China, y de qué se ha hecho en ellos, es una exposición de seguridad de datos por derecho propio. En operaciones sensibles puede entrar en el tratamiento de «datos importantes» (重要数据), con deberes reforzados de seguridad de datos, y el plano de control de autenticación que lo contiene es a su vez candidato a obligaciones de protección por niveles (MLPS / 等级保护) — el régimen de protección graduada que China aplica a los sistemas cuyo compromiso dañaría la seguridad o el interés público. Es un riesgo que cartografiar y resolver con asesoría legal, no una clasificación que afirmar — pero una comprobación de accesibilidad nunca lo hará aflorar, porque trata de lo que contiene el plano de control y de cómo se gobierna, no de si responde.
Otras dos puertas se derivan de cómo opera usted la plataforma. Cuando las revisiones de acceso, la certificación o las decisiones de política sobre personas se toman únicamente de forma automatizada, se aplica el artículo 24 de la PIPL sobre decisiones automatizadas — transparencia, equidad y la posibilidad de rechazar las decisiones tomadas sin intervención humana. Y en el momento en que expone un portal de acceso o de autoservicio público orientado a China, ese portal es un servicio de información de internet y conlleva un deber de registro ICP (备案) vinculado a un recurso de alojamiento en el continente — que un despliegue on-premise residente en China puede aportar y uno en el extranjero no. Una consola de administración puramente interna puede no activar por sí sola el ICP; una superficie de acceso pública servida a usuarios del continente, sí.
Por qué una comprobación de accesibilidad no lo detecta
Una sonda desde dentro de China puede ver cómo se carga la pantalla de inicio de sesión de BeyondTrust y concluir «funciona». Esa respuesta no viene al caso. La exposición de cumplimiento no está en la pantalla — está en los datos en reposo y en cómo se mueven: las credenciales privilegiadas, la bóveda de secretos y las sesiones grabadas que describen quién tiene las llaves de su infraestructura en China, todo ello en un plano de control en el extranjero. Una prueba de carga de página no mide nada de eso. No puede ver en qué región reside el tenant, si se obtuvo el consentimiento separado, si existe un mecanismo de transferencia, ni que el único sistema que custodia el acceso a todo lo demás está concentrado en el extranjero y sin la gobernanza que exige la MLPS. Esa es la segunda mitad de la pregunta, la que ninguna prueba de carga puede imitar — y es exactamente por qué hacer que un PAM en el extranjero sea simplemente accesible desde el continente no es la respuesta. La respuesta es mantener dentro del país, y bajo gobernanza, la bóveda, los logs de sesión y el plano de control.
La vía legal — cartografiar, localizar, entregar
Existe una forma conforme de utilizar BeyondTrust en operaciones en China continental, y como Password Safe es autoalojable, su paso intermedio es inusualmente limpio — una vía que se sitúa por delante de la instancia que ya utiliza, sin reconstruir y sin migrar.
Primero, cartografiar: nuestro equipo de cumplimiento en China inventaría lo que contiene su despliegue de BeyondTrust — la bóveda de credenciales, los secretos, los permisos, las sesiones privilegiadas grabadas, las identidades de los administradores y cualquier portal de acceso o de autoservicio orientado a China —, establece dónde está desplegado BeyondTrust hoy (a menudo, en la nube en el extranjero), el estado del registro ICP de cualquier dominio de portal y la base de consentimiento y de residencia en la que se apoya cada flujo. Nosotros elaboramos el panorama técnico; las conclusiones jurídicas se resuelven con asesoría legal.
Después, localizar: aquí es donde la opción on-premise de BeyondTrust rinde directamente. Le ayudamos a ejecutar Password Safe en una ruta residente en China — el appliance U-Series autónomo sobre infraestructura dentro del país — para que la bóveda, los secretos y las grabaciones de sesión permanezcan en el continente; a obtener la notificación y el consentimiento separado de los artículos 13/23; a respetar el derecho de oposición del artículo 24 en cualquier decisión de acceso automatizada; y a gobernar el plano de control conforme a sus deberes de MLPS y de «datos importantes». Localizar significa mantener los datos en una ruta dentro del país — nunca una vía que, de todos modos, los envíe al extranjero.
Por último, entregar: cualquier superficie de acceso o de autoservicio pública orientada a China es un servicio de información de internet, de modo que conlleva un deber de registro ICP y necesita una entrega conforme dentro del país. 21YunBox la entrega dentro del país — el 21YunBox Optimizer — por delante de la instancia de BeyondTrust que ya utiliza, para que funcione de forma legal y conforme para sus usuarios en China. 21YunBox nunca utiliza ni recomienda ninguna forma de elusión — mantenemos dentro del país lo que la ley dice que debe quedarse, entregamos el resto de forma conforme desde dentro del continente y nunca trasladamos información personal a través de la frontera subrepticiamente. 21YunBox es una capa de cumplimiento y un socio de la plataforma PAM que ya utiliza, no un competidor.
Nada de esto es un veredicto de que BeyondTrust esté «bloqueado» o sea «ilegal» en China; es software autoalojable, y gran parte de la exposición desaparece en cuanto elige un despliegue dentro del país. Es un mapa de riesgo y de residencia, y qué deberes le afectan depende de su entidad, de su papel según la ley china, de sus volúmenes de datos y de lo que contienen realmente su bóveda y sus logs de sesión — conviene concretar los detalles con asesoría legal antes de que el plano de control de su infraestructura en China dependa de ello.
Solicitar una evaluación de cumplimiento →
Lectura relacionada:
- Cómo obtener un registro ICP para China
- Transferencias transfronterizas de datos conforme a la PIPL
- La Ley de Protección de Información Personal de China (PIPL)
- La Ley de Ciberseguridad de China (localización de datos, artículo 39)
Preguntas frecuentes
¿Almacena BeyondTrust nuestras credenciales privilegiadas en China?
En BeyondTrust Cloud, no. La propia página de regiones de BeyondTrust enumera sus ubicaciones en la nube — Australia, Brasil, Canadá, Alemania, India, el Sudeste Asiático, Sudáfrica, los EAU, el Reino Unido y EE. UU. — sin ninguna región en China continental, de modo que, en la edición en la nube, la bóveda de credenciales, los secretos y las grabaciones de sesión de sus sistemas en China residen en el extranjero. Sin embargo, BeyondTrust Password Safe puede autoalojarse on-premise mediante su appliance U-Series, así que puede desplegarlo en infraestructura residente en China y mantener esos datos en el continente.
¿Es ilegal utilizar BeyondTrust para nuestros sistemas en China?
Trátelo como un riesgo que evaluar con asesoría legal, no como un sí o un no generales — y tenga en cuenta que BeyondTrust es autoalojable, por lo que gran parte de la exposición desaparece en cuanto despliega dentro del país. Los riesgos concretos: las credenciales privilegiadas, los secretos y las sesiones grabadas son datos concentrados y sensibles para la seguridad; conservados en una nube en el extranjero, cualquier dato personal que contengan es una transferencia transfronteriza según los artículos 38–40 de la PIPL (notificación, consentimiento separado, un mecanismo de transferencia), y para un operador de infraestructuras de información críticas o un tratante de grandes volúmenes el artículo 39 de la Ley de Ciberseguridad (antes artículo 37) exige el almacenamiento dentro del país. La bóveda que protege su infraestructura en China también puede implicar deberes de «datos importantes» (重要数据) y de MLPS (等级保护) sobre el plano de control. Cuánto de ello se aplica depende de su entidad, su papel y sus volúmenes de datos.
¿Puede 21YunBox ayudarnos a utilizar BeyondTrust de forma conforme en China?
Sí. Nuestro equipo de cumplimiento en China cartografía lo que contiene su despliegue de BeyondTrust — la bóveda de credenciales, los secretos, los permisos y las grabaciones de sesión, además de cualquier portal de acceso orientado a China — y dónde está alojado hoy; después, como Password Safe es autoalojable, le ayudamos a mantener esos datos de identidad en una ruta residente en China, a implantar la notificación y el consentimiento de la PIPL, a gobernar el plano de control conforme a sus deberes de MLPS y de 重要数据, y a registrar por ICP y entregar dentro del país cualquier superficie de acceso orientada a China, por delante del BeyondTrust que ya utiliza — sin reconstruir. 21YunBox es una capa de cumplimiento y un socio de su PAM, no un competidor. Póngase en contacto con nosotros para analizar su caso.


Artículos sobre BeyondTrust
