BeyondTrustは中国で使えるか:データの国内保存、ICP、越境ルール
BeyondTrustの特権アクセス管理は、貴社の中国システムの資格情報ボールト、シークレット、記録された管理者セッション——貴社の中国の資産への鍵——を保持します。BeyondTrust Cloudは中国本土リージョンを挙げていないため、クラウド版ではそのセキュリティ上機微なデータがオフショアに置かれます:PIPLの越境とデータ国内保存の事柄であり、アクセスの制御プレーンにおけるMLPS/重要データのリスクです。Password SafeはU-Seriesアプライアンスによってオンプレミスで自己ホストできるため、国内で動かせます。国内保存・ICP・越境ルールをコンプライアンス起点で読み解きます。
BeyondTrustは中国で使えるか
BeyondTrustのコンソールは中国本土から読み込まれます——しかしそれはそもそもコンプライアンスの問いではありませんでした。その特権アクセス管理は、貴社の中国システムの管理者資格情報、シークレット、記録された特権セッション——貴社の中国の資産への鍵——を保持するボールトであり、BeyondTrust Cloudは中国本土リージョンを挙げていないため、その最もセキュリティ上機微なデータセットはオフショアにあります。
到達性チェックが決して見ないリスクこそが、際立つものです:資格情報のボールトに、誰が貴社の中国システムに触れられるかのセッション記録を加えたものは、重要データ(重要数据)の取扱いや、貴社の資産を守るまさにその制御プレーンに対する等級保護(MLPS、等级保护)の義務に関わりうる、集中したセキュリティデータです——そしてそれが保持するあらゆる個人データは、海外に保持されれば、PIPL第38〜40条の下での越境移転(英語)であり、第13条/第23条の通知と個別の同意を伴います。BeyondTrust Password SafeはU-Seriesアプライアンスによってオンプレミスで自己ホストもできるため、国内の経路があります:中国国内のインフラ上で動かせば、アイデンティティデータは中国本土に留まれます。
これは判定ではなくリスクの見取り図です——どの義務が効くかは、貴社の事業体、役割、データ量によって変わります。当社の中国チームが、貴社のリスクを一緒に整理します →
コンプライアンス・スナップショット
- ! BeyondTrust Cloudは中国本土リージョンを挙げていない——Password Safeはデフォルトでオフショアで動く
- ! 資格情報のボールト+記録された特権セッション=集中した機微データが、オフショアに
- ! 中国の管理者の資格情報/PIIが海外に保持される=PIPLの越境移転(第38〜40条)
- ! 誰が貴社の中国システムに触れられるかのボールト+セッションログは、MLPS/重要データの義務を発動させうる
- ✓ オンプレミスで自己ホスト可能(U-Seriesアプライアンス)——国内で動かし、アイデンティティデータを国内に保つ
BeyondTrustの公式ドキュメントが中国について述べていること
| 事実 | 一次情報源 |
|---|---|
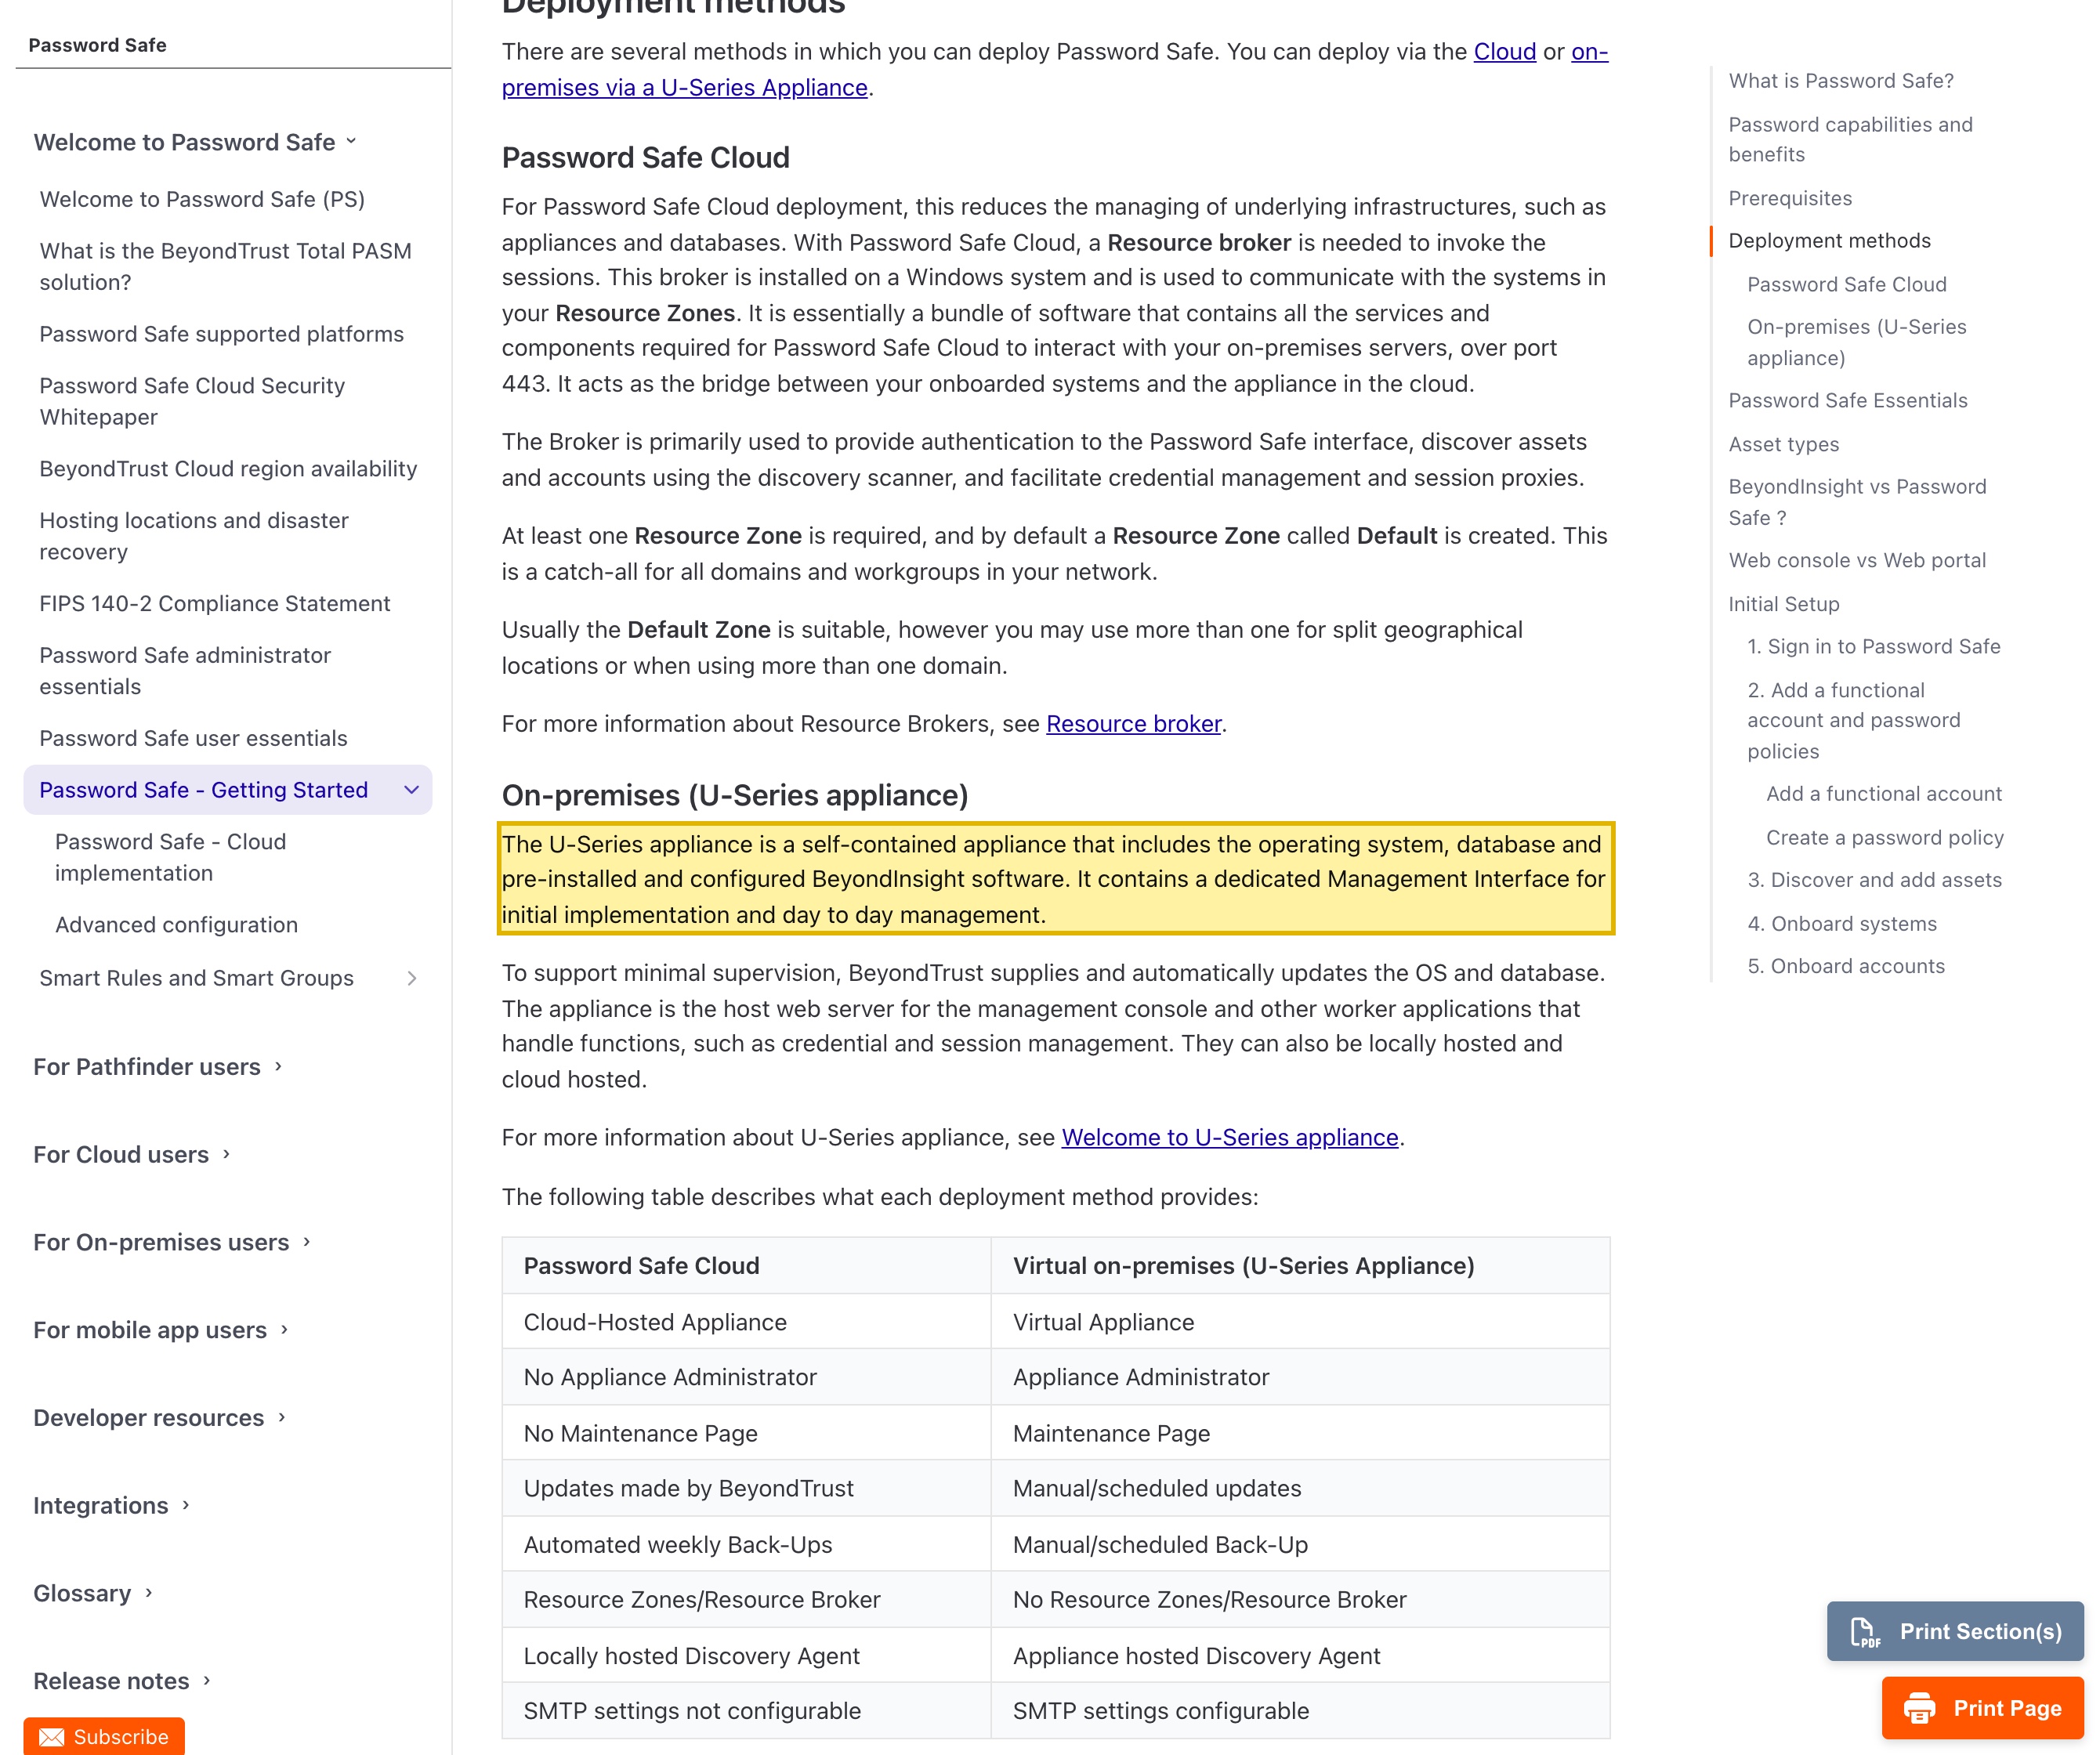
| BeyondTrust Password Safeはクラウド専用ではなく、オンプレミスで自己ホスト可能です。BeyondTrust自身のドキュメントでは、「Password Safeを配備する方法はいくつかあります」「クラウド経由でも、U-Seriesアプライアンス経由のオンプレミスでも配備できます」——「OS・データベース・事前インストール済みで構成済みのBeyondInsightソフトウェアを含む自己完結型アプライアンス」です。そのアプライアンスを貴社自身が導入・運用するため、企業はPAM全体——資格情報のボールトと特権セッション管理——を中国国内のインフラ上に保て、アイデンティティデータは中国本土に留まります。 | BeyondTrust Docs — Password Safe Getting Started(docs.beyondtrust.com)、2026-10-12 取得 |
| BeyondTrustのクラウド版は中国本土リージョンを公表していません。BeyondTrustは「統一されたPathfinderプラットフォーム上で提供される当社のクラウドソリューションを、以下のリージョンで提供する」と述べ、Password Safeの一覧は、オーストラリア(東部)、南米(東部——ブラジル)、北米(カナダ中部)、欧州(ドイツ)、アジア(インド中部)、アジア(東南)、アフリカ(南アフリカ北部)、UAE(UAE北部)、欧州(英国南部)、米国中部を挙げます——中国本土のものは一つもありません。したがってBeyondTrust Cloudでは、貴社の中国システムのボールト、シークレット、セッション記録はオフショアに置かれます。 | BeyondTrust Docs — BeyondTrust Cloud region availability, Password Safe(docs.beyondtrust.com)、2026-10-12 取得 |
| 貴社の中国の管理者に紐づく特権資格情報と記録されたセッションは個人情報です。海外に保持されれば、それは越境移転です。Password SafeをBeyondTrustのオフショアのクラウドで動かすと、管理者の身元、ボールト内のシークレット、記録されたセッションが中国本土の外に置かれます——PIPL第38〜40条の下での越境移転(数据出境)(英語)であり、第13条/第23条の通知と個別の同意の上に重なります。義務は取扱者である貴社に帰し、BeyondTrustにではありません。だからこそ、オフショアのボールトを単に中国から到達可能にすることでは解決しないのです。 | PIPL 第13条・第23条・第38〜40条(個人情報の越境移転)、2026-10-12 取得 |
| 誰が貴社の中国の資産に触れられるかのボールトとセッションログは、レイテンシではなくセキュリティ・ガバナンスのリスクです。貴社の中国システムへの特権アクセスの集中した記録は、重要データ(重要数据)の取扱いや、制御プレーンそのものに対する等級保護(MLPS、等级保护)の義務に関わる可能性があります——その分類は、確定したラベルではなく、専門家と確認すべきリスクとして扱ってください。重要情報インフラ運営者(CIIO)または大量取扱者の場合、サイバーセキュリティ法 第39条(旧第37条)(英語)も、中国で生成された個人情報を中国本土に保存することを求めます——オフショアのクラウドには満たせず、国内の自己ホストには満たせます。 | サイバーセキュリティ法 第39条(旧第37条);MLPS(等級保護)および重要データのデータセキュリティ義務、2026-10-12 取得 |
情報源は21YunBox コンプライアンスチームが2026年10月12日に確認しました。
中国本土の業務のためにBeyondTrustを運用する企業にとって、重要な問いは、管理コンソールが上海から速く描画されるかどうかではありません。特権アクセス管理(PAM)プラットフォームは、貴社の中国の資産全体にとってのボールトであり門番です:貴社の中国システムを解錠する特権および管理の資格情報、シークレットとパスワード、そして誰が何にいつ触れたかを示す記録された特権セッションを保持します。オフショアで運用すれば、貴社が所有する最もセキュリティ上機微なデータセット——そして他のすべての前に立つ一つの門——が海外にあることになります。BeyondTrustはそのPAMを二通りで提供します:クラウド版(BeyondTrust Cloud、公表されたリージョンに中国本土のものは一つもありません)と、貴社が自ら導入・運用する自己ホスト可能なオンプレミスのU-Seriesアプライアンスです——そしてその配備の選択こそが、すべてを決めます。オフショアのクラウドのインスタンスはボールトとセッションログを海外に置きます。オンプレミスの、中国国内のインスタンスはそれらを中国本土に保てます。三つの観点がこれを決めます:資格情報・シークレット・記録されたセッションの国内保存と越境のリスク(人を名指す限りそれらは個人情報です)、貴社の中国システムに誰が触れられるかの集中した地図のセキュリティ・ガバナンス上のリスク——到達性チェックが決して見ない半分——、そして認証の制御プレーンそのもののガバナンスです。
中国でのBeyondTrust:ひと目で
| 決め手 | BeyondTrust自身の言葉で——そして中国の法律では |
|---|---|
| 何を保持するか | 貴社の資産の中で最も集中し、セキュリティ上機微なデータです:貴社の中国システムを解錠する特権および管理の資格情報とシークレットのボールト、誰が何にいつ触れたかの記録された特権セッション、加えて管理者自身の身元。それらが人を名指し、または人に対応する限り、個人情報です。あわせて、それらは貴社の中国の資産への鍵です。 |
| オフショアのクラウドか、自己ホストか(てこ) | BeyondTrust Password Safeは、クラウド版として、また貴社が自ら導入・運用する自己完結型のオンプレミスU-Seriesアプライアンスとして提供されます。BeyondTrust自身のクラウドのリージョン一覧は、オーストラリア、ブラジル、カナダ、ドイツ、インド、東南アジア、南アフリカ、UAE、英国、米国を挙げます——中国本土には一つもありません。オンプレミスのアプライアンスが国内保存のてこです:中国国内のインフラ上で動かせば、ボールトとセッションログは中国本土に留まります。オフショアのクラウドのインスタンスにはできません。 |
| ボールトとセッションログ——際立つ二つ目の半分 | 到達性チェックが決して見ない半分です。資格情報のボールトに記録されたセッションを加えたものは、誰が貴社の中国システムに到達でき、それに何がなされたかの、まさに集中した記録です。オフショアに保持されれば、それは越境データの事柄であると同時に、機微な業務については、重要データ(重要数据)の取扱いや、制御プレーンそのものに対する等級保護(MLPS、等级保护)の義務に関わる可能性があります。その分類は専門家と確認すべきリスクとして扱ってください——しかしセキュリティ上機微な詳細の集中は現実です。 |
| 資格情報とPII——国内保存と越境 | 中国の資産をオフショアのクラウドで運用すると、管理者の身元、ボールト内のシークレット、記録されたセッションが海外に置かれます——PIPL第38〜40条の下での越境移転(英語)(数据出境)であり、第13条/第23条の通知と個別の同意の上に重なります。重要情報インフラ運営者(CIIO)または大量取扱者の場合、サイバーセキュリティ法 第39条(旧第37条)(英語)が、中国で収集した個人情報を中国本土に保存することを求めます。 |
| 制御プレーン、自動化されたアクセス、そしてICPの扉 | 貴社の中国の資産を守る認証・アクセスの制御プレーンは、それ自体でMLPSに関係します。個人についてのアクセスや認定の決定が自動的に下される場合、自動化された意思決定に関するPIPL 第24条(英語)が付随します。そして、一般公開の中国向けのアクセスやセルフサービスのポータルは、中国本土のホスティングに紐づくICP備案義務を負うインターネット情報サービスです——国内の配備はこれを提供でき、オフショアのものはできません。 |
| 到達性は軸ではない | コンソールが中国本土から速く読み込まれるかは運用上の事柄であって、コンプライアンスの問いではありません。それを決めるのは、ボールトとセッションログがどこにあるか、そして制御プレーンがどのように統治されるか、です。21YunBoxは、そのデータを国内に保ち、同意を確保し、中国向けのあらゆるアクセス接点についてICPを備案し、貴社がすでに運用するBeyondTrustのインスタンスの前段で法令に沿って配信する——21YunBox Optimizer——手助けをします。 |
実際に何を保持するか——貴社の資格情報、シークレット、セッション記録
BeyondTrustは一般公開のマーケティングサイトではありません。それは貴社の中国の資産への特権アクセスの制御プレーンであり、貴社が所有する最もセキュリティ上機微なデータを保持します。そのPassword Safeのボールトは、貴社の中国システムを解錠する特権および管理の資格情報、パスワード、シークレットを保存します。その特権セッション管理は、それらのセッションを記録します——誰がどのシステムに接続し、何をしたかの、再生可能な記録です。そして管理者とオペレーター自身の身元を帯びます:名前、アカウント、そして誰が何に触れてよいかを示す権限です。それらの記録が人を名指し、または人に対応する限り、中国の個人情報保護法(PIPL)(英語)の下での個人情報です。あわせて、ボールトとセッションログは、貴社の中国業務への特権アクセスがどのように付与され行使されるかの、まさに集中した地図です——資産への鍵が、一か所に。その記録が中国本土にあるかオフショアにあるかは、貴社がBeyondTrustをどう配備するか——クラウド版か、貴社が選んだ場所に置くオンプレミスのU-Seriesアプライアンスか——によって完全に決まります。
扉:国内保存、越境、制御プレーン、そしてICP
中国の資産をオフショアのクラウドに置くと、最初の扉が開きます。そのテナントの管理者の身元、ボールト内のシークレット、記録されたセッションが海外に置かれ、それが越境移転(英語)(数据出境)になります。義務は取扱者である貴社に帰し、BeyondTrustにではありません:PIPL第13条・第23条は、データを収集する通知と根拠を求め、第38〜40条は、それをオフショアへ送る移転メカニズム——CACの安全評価、CAC標準契約、または認証——を、海外移転についての個別の同意とともに求めます。そして重要情報インフラ運営者(CIIO)または大量取扱者の場合、サイバーセキュリティ法(英語)の第39条(旧第37条——2026年1月1日施行の2025年サイバーセキュリティ法改正が、データ国内保存の条文を第37条から第39条へ番号変更しました。実質は不変です)が、中国で生成された個人情報を中国本土に保存することを求め、オフショアのクラウドにはこれを満たせません。
ボールトとセッションの記録は、二つ目の、より静かな扉を開きます——そしてそれが、PAMを通常の業務アプリと異ならせるものです。個人情報を超えて、誰が貴社の中国システムに到達でき、それに何がなされたかの集中した記録は、それ自体がデータセキュリティ上のリスクです。機微な業務については、それは**重要データ(重要数据)**の取扱いに当たり、高められたデータセキュリティの義務を伴うことがあり、それを保持する認証の制御プレーンは、それ自体が等級保護(MLPS、等级保护)の義務の候補です——中国が、その侵害が安全や公共の利益を害するシステムに適用する等級別の保護制度です。これは、主張すべき分類ではなく、専門家と整理し確定すべきリスクです——しかし到達性チェックはそれを決して浮かび上がらせません。なぜならそれは、制御プレーンが何を保持しどう統治されるかに関わるのであって、応答するかどうかではないからです。
プラットフォームの運用の仕方から、さらに二つの扉が続きます。個人についてのアクセスレビュー、認定、またはポリシーの決定が、もっぱら自動化によって下される場合、自動化された意思決定に関するPIPL 第24条(英語)が付随します——透明性、公正性、そして人の関与なしに下される決定からのオプトアウトです。そして、一般公開の中国向けのアクセスやセルフサービスのポータルを公開した瞬間、そのポータルはインターネット情報サービスであり、中国本土のホスティングリソースに紐づくICP備案(备案)義務を負います——オンプレミスの、中国国内の配備はこれを提供でき、オフショアのものはできません。純粋に内部の管理コンソールはそれ自体でICPを発動させないかもしれません。中国本土のユーザーに提供される一般公開のアクセス接点は発動させます。
なぜ到達性チェックはこれを見落とすのか
中国の中からのプローブは、BeyondTrustのログイン画面が描画されるのを見て「使える」と結論づけられます。その答えは的外れです。コンプライアンス上のリスクは画面上にはありません——それは保存データとその動き方の中にあります:特権資格情報、シークレットのボールト、そして誰が貴社の中国の資産への鍵を握るかを描く記録されたセッション——そのすべてがオフショアの制御プレーンに置かれています。ページ読み込みテストはそのどれも計測しません。テナントがどのリージョンにあるか、個別の同意が取られたか、移転メカニズムが整っているか、そして他のすべてへのアクセスを守る一つのシステムが海外に集中しMLPSについて統治されていないことを、見ることができません。それが、この問いの競合には出せない二つ目の半分です——そしてそれこそ、オフショアのPAMを単に中国本土から到達可能にすることが答えではない理由です。ボールト、セッションログ、制御プレーンを国内に保ち、統治することが答えです。
法令に沿った経路——整理し、国内化し、配信する
中国本土の業務のためにBeyondTrustを運用する、法令に沿ったやり方があり、Password Safeが自己ホスト可能であるため、その中間のステップは異例なほどきれいです——貴社がすでに運用するインスタンスの前段に置き、作り直しも移行もないものです。
まず、整理(map):当社の中国コンプライアンスチームが、貴社のBeyondTrustの配備が何を保持するか——資格情報のボールト、シークレット、権限、記録された特権セッション、管理者の身元、そして中国向けのあらゆるアクセスやセルフサービスのポータル——を棚卸しし、今日BeyondTrustがどこに配備されているか(多くはオフショアのクラウド)、ポータルドメインのICPの状況、そして各フローが依拠する同意と国内保存の根拠を確定します。当社は技術的な見取り図を構築し、法的な結論は専門家と確定します。
次に、国内化(localize):ここでBeyondTrustのオンプレミスの選択肢が直接効いてきます。当社は、Password Safeを中国国内の経路で——中国国内インフラ上の自己完結型U-Seriesアプライアンスで——動かす手助けをします。そうすれば、ボールト、シークレット、セッション記録は中国本土に留まり、第13条/第23条の通知と個別の同意を取得し、あらゆる自動化されたアクセス決定について第24条のオプトアウトを尊重し、制御プレーンをそのMLPSと重要データの義務について統治できます。国内化とは、データを国内の経路に保つことを意味します——結局オフショアへ送る経路では決してありません。
そして、配信(deliver):一般公開の中国向けのアクセスやセルフサービスの接点はインターネット情報サービスなので、ICP備案義務を負い、法令に沿った国内からの配信を必要とします。21YunBoxは、貴社がすでに運用するBeyondTrustのインスタンスの前段で、それを国内から配信します——21YunBox Optimizer——そのため、中国のユーザーのために合法的かつ法令に沿って動きます。21YunBoxは、いかなる種類の不正な手段も決して用いず、また勧めません——法律が留まるべきと言うものを国内に保ち、残りを中国本土の中から法令に沿って配信し、個人情報をひそかに国境の外へ移すことは決してしません。21YunBoxは、貴社がすでに運用するPAMプラットフォームへのコンプライアンスのオーバーレイでありパートナーであって、その競合ではありません。
以上のいずれも、BeyondTrustが中国で「ブロックされている」あるいは「違法」だという判定ではありません。それは自己ホスト可能なソフトウェアであり、国内の配備を選んだ瞬間にリスクの多くは霧消します。これはリスクと国内保存の見取り図であり、どの義務が貴社のケースに効くかは、貴社の事業体、中国法上の役割、データ量、そしてボールトとセッションログが実際に何を保持するかによって変わります——貴社の中国の資産の制御プレーンがそれに依存する前に、具体を専門家と確定する価値があります。
関連する読み物:
よくあるご質問
BeyondTrustは貴社の特権資格情報を中国に保存しますか?
BeyondTrust Cloudでは、いいえ。BeyondTrust自身のリージョンページは、そのクラウドの所在地——オーストラリア、ブラジル、カナダ、ドイツ、インド、東南アジア、南アフリカ、UAE、英国、米国——を挙げ、中国本土リージョンはないため、クラウド版では貴社の中国システムの資格情報のボールト、シークレット、セッション記録はオフショアに置かれます。ただしBeyondTrust Password SafeはU-Seriesアプライアンスによってオンプレミスで自己ホスト可能なので、中国国内のインフラ上に配備して、そのデータを中国本土に保てます。
中国システムのためにBeyondTrustを運用するのは違法ですか?
一律のイエス・ノーではなく、専門家と評価すべきリスクとして扱ってください——そしてBeyondTrustは自己ホスト可能なので、国内に配備すればリスクの多くは霧消します。具体的なリスク:特権資格情報、シークレット、記録されたセッションは集中したセキュリティ上機微なデータです。オフショアのクラウドに保持されれば、その中のあらゆる個人データはPIPL第38〜40条の下での越境移転(通知、個別の同意、移転メカニズム)であり、CIIOまたは大量取扱者の場合はサイバーセキュリティ法 第39条(旧第37条)が国内保存を求めます。貴社の中国の資産を守るボールトは、制御プレーンに対する重要データ(重要数据)とMLPS(等級保護、等级保护)の義務にも関わりえます。どれだけ当てはまるかは、貴社の事業体、役割、データ量によって変わります。
21YunBoxは中国でBeyondTrustを法令に沿って運用する手助けができますか?
はい。当社の中国コンプライアンスチームが、貴社のBeyondTrustの配備が何を保持するか——資格情報のボールト、シークレット、権限、セッション記録、そして中国向けのあらゆるアクセスポータル——と、今日どこにホストされているかを整理し、そのうえで、Password Safeが自己ホスト可能であることから、そのアイデンティティデータを中国国内の経路に保ち、PIPLの通知と同意を整え、制御プレーンをそのMLPSと重要データの義務について統治し、中国向けのあらゆるアクセス接点をICP備案して国内から配信する手助けをします——貴社がすでに運用するBeyondTrustの前段で、作り直しなし。21YunBoxは、貴社のPAMへのコンプライアンスのオーバーレイでありパートナーであって、その競合ではありません。お問い合わせいただければ、貴社のケースを一緒に整理します。


