Funktioniert BeyondTrust in China? Datenresidenz, ICP & Grenzübertritts-Regeln
BeyondTrusts Privileged Access Management hält den Anmeldedaten-Tresor, die Secrets und die aufgezeichneten Admin-Sitzungen für Ihre China-Systeme — die Schlüssel zu Ihrem China-Bestand. BeyondTrust Cloud listet keine Festlandchina-Region, in der Cloud-Edition sitzen diese sicherheitssensiblen Daten also offshore: eine PIPL-Grenzübertritts- und Datenresidenz-Sache und eine MLPS-/重要数据-Exponierung auf der Zugriffs-Steuerungsebene. Weil Password Safe on-premises via U-Series-Appliance selbst hostbar ist, kann es im Inland laufen. Ein Blick zuerst auf die Compliance: Residenz, ICP und Grenzübertritts-Regeln.
Funktioniert BeyondTrust in China?
BeyondTrusts Konsole lädt aus Festlandchina — aber das war nie die Compliance-Frage. Sein Privileged Access Management ist der Tresor, der die Admin-Anmeldedaten, Secrets und aufgezeichneten privilegierten Sitzungen für Ihre China-Systeme hält, die Schlüssel zu Ihrem China-Bestand, und BeyondTrust Cloud listet keine Festlandchina-Region, dieser sicherheitssensibelste Datensatz sitzt also offshore.
Die Exponierung, die eine Erreichbarkeitsprüfung nie sieht, ist die unterscheidende: Ein Anmeldedaten-Tresor plus Session-Aufzeichnungen, wer-Ihre-China-Systeme-berühren-kann, ist konzentrierte Sicherheitsdaten, die eine Handhabung „wichtiger Daten“ (重要数据) und Pflichten des Mehrstufigen Schutzschemas (MLPS / 等级保护) auf genau der Steuerungsebene implizieren kann, die Ihren Bestand bewacht — und alle personenbezogenen Daten, die es hält, im Ausland gehalten, sind ein Grenztransfer nach PIPL Art. 38–40, mit Mitteilung und gesonderter Einwilligung nach Art. 13/23. Weil BeyondTrust Password Safe auch on-premises via U-Series-Appliance selbst hostbar ist, gibt es einen inländischen Weg: Betreiben Sie es auf China-residenter Infrastruktur, und die Identitätsdaten können im Festland bleiben.
Dies ist eine Risikokarte, kein Urteil — welche Pflichten greifen, hängt von Ihrer Gesellschaft, Ihrer Rolle und Ihren Datenmengen ab. Unser China-Team kann Ihre Exponierung mit Ihnen kartieren →
Compliance-Momentaufnahme
- ! BeyondTrust Cloud listet keine Festlandchina-Region — Password Safe läuft standardmäßig offshore
- ! Anmeldedaten-Tresor + aufgezeichnete privilegierte Sitzungen = konzentrierte sensible Daten, offshore
- ! Die Anmeldedaten/Personendaten von China-Admins im Ausland gehalten = PIPL-Grenztransfer (Art. 38–40)
- ! Tresor + Session-Logs, wer-Ihre-China-Systeme-berühren-kann, können MLPS-/重要数据-Pflichten auslösen
- ✓ On-prem selbst hostbar (U-Series-Appliance) — im Inland betreiben, Identitätsdaten resident halten
Was die offizielle BeyondTrust-Dokumentation über China sagt
| Fakt | Primärquelle |
|---|---|
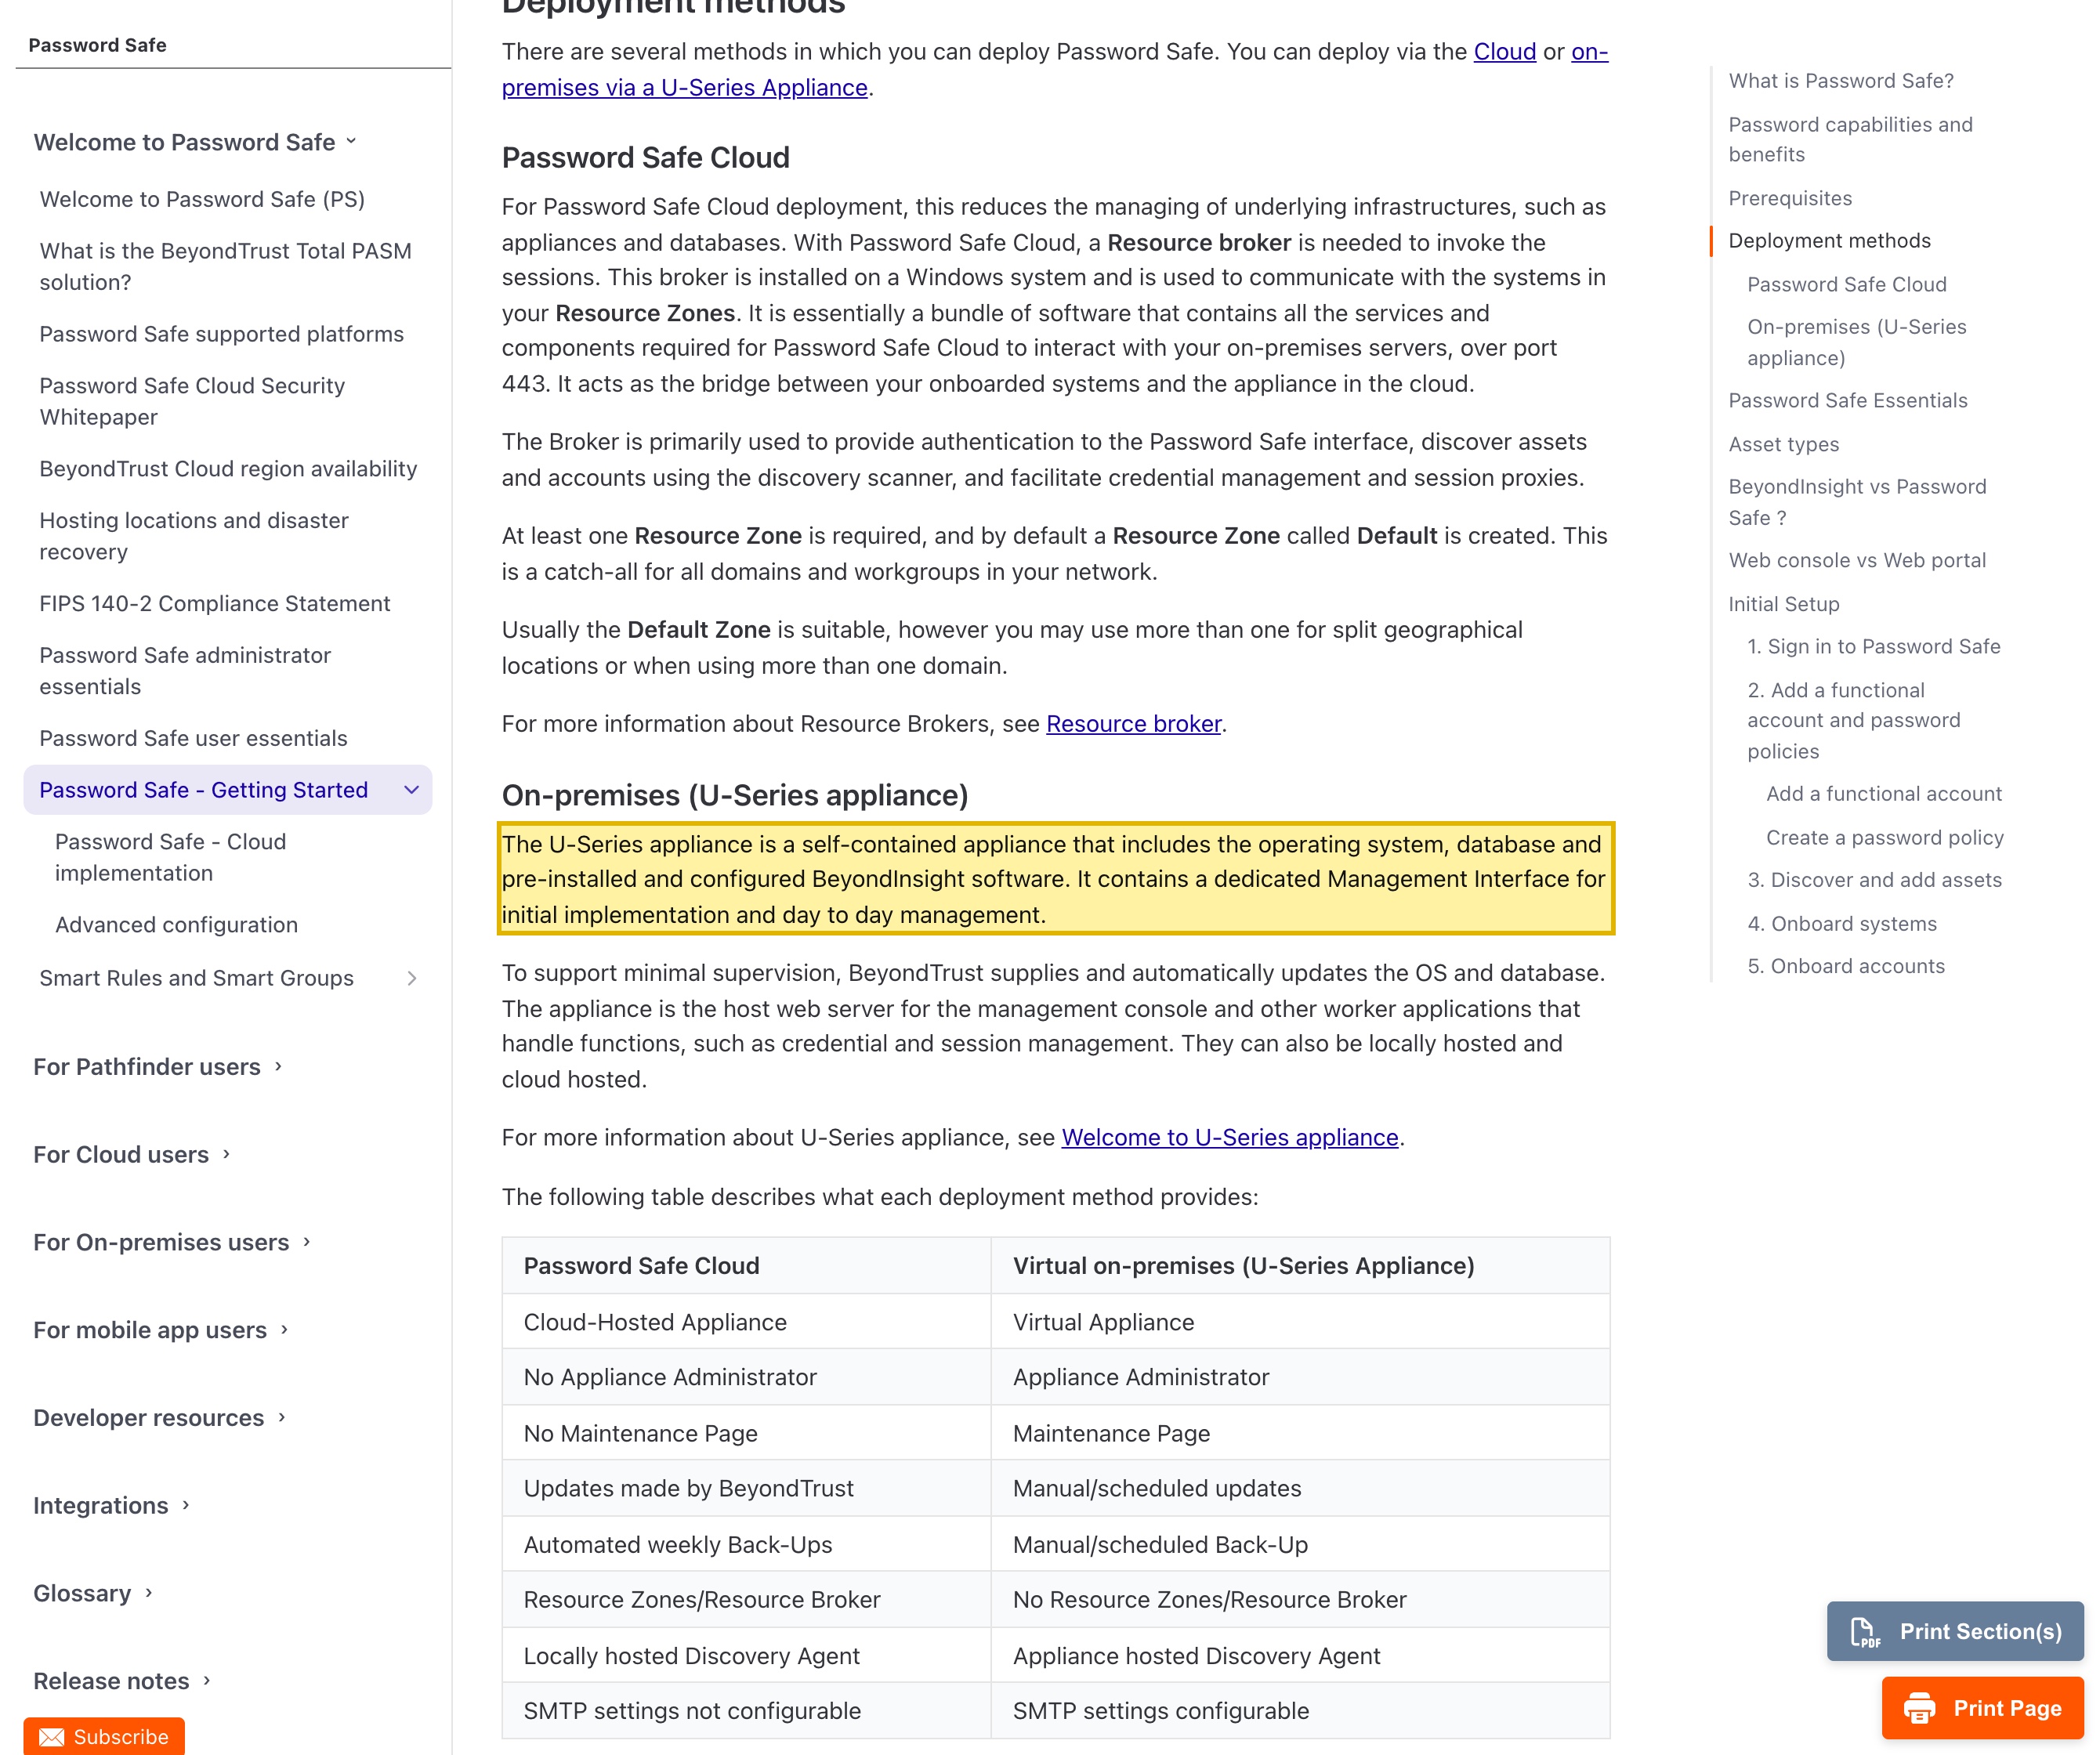
| BeyondTrust Password Safe ist on-premises selbst hostbar, nicht nur Cloud. In BeyondTrusts eigener Dokumentation: „There are several methods in which you can deploy Password Safe“, und „you can deploy via the Cloud or on-premises via a U-Series Appliance“ — „a self-contained appliance that includes the operating system, database and pre-installed and configured BeyondInsight software“. Weil Sie diese Appliance selbst installieren und betreiben, kann ein Unternehmen das gesamte PAM — den Anmeldedaten-Tresor und das Privileged-Session-Management — auf China-residenter Infrastruktur halten, sodass die Identitätsdaten im Festland bleiben. | BeyondTrust Docs — Password Safe Getting Started (docs.beyondtrust.com), abgerufen 2026-10-12 |
| BeyondTrusts Cloud-Edition veröffentlicht keine Festlandchina-Region. BeyondTrust gibt an, es „offers our Cloud Solutions delivered on the unified Pathfinder platform, available in the following regions“, und die Password-Safe-Liste nennt Australien (East), Südamerika (East – Brasilien), Nordamerika (Kanada – Central), Europa (Deutschland), Asien (Indien – Central), Asien (Südost), Afrika (Südafrika – North), VAE (UAE North), Europa (Vereinigtes Königreich – South) und US Central — keine innerhalb Festlandchinas. Auf BeyondTrust Cloud ruhen der Tresor, die Secrets und die Session-Aufzeichnungen für Ihre China-Systeme daher offshore. | BeyondTrust Docs — BeyondTrust Cloud region availability, Password Safe (docs.beyondtrust.com), abgerufen 2026-10-12 |
| Privilegierte Anmeldedaten und aufgezeichnete Sitzungen, die an Ihre China-Admins gebunden sind, sind personenbezogene Daten; im Ausland gehalten, ist das ein Grenztransfer. Betreiben Sie Password Safe auf BeyondTrusts Offshore-Cloud, und die Admin-Identitäten, vertresorten Secrets und aufgezeichneten Sitzungen ruhen außerhalb des Festlands — ein Grenztransfer (数据出境) nach PIPL Art. 38–40, obendrauf auf der Mitteilung und gesonderten Einwilligung nach Art. 13/23. Die Pflicht fällt auf Sie, den Verarbeiter, nicht auf BeyondTrust, weshalb einen Offshore-Tresor bloß aus China erreichbar zu machen, sie nicht löst. | PIPL Art. 13, 23 und 38–40 (Grenztransfer personenbezogener Daten), abgerufen 2026-10-12 |
| Der Tresor und die Session-Logs, wer-Ihren-China-Bestand-berühren-kann, sind eine Sicherheits-Governance-Exponierung, keine Latenz-Exponierung. Ein konzentrierter Datensatz des privilegierten Zugriffs auf Ihre China-Systeme kann eine Handhabung „wichtiger Daten“ (重要数据) und Pflichten des Mehrstufigen Schutzschemas (MLPS / 等级保护) auf der Steuerungsebene selbst implizieren — behandeln Sie die Klassifizierung als ein mit Rechtsbeistand zu bestätigendes Risiko, kein feststehendes Label. Für einen Betreiber kritischer Informationsinfrastruktur oder Verarbeiter großer Mengen verlangt Cybersicherheitsgesetz Art. 39 (vormals Art. 37) auch, dass in China erzeugte personenbezogene Daten im Festland gespeichert werden — was eine Offshore-Cloud nicht erfüllen kann und ein inländischer Self-Host kann. | Cybersicherheitsgesetz Art. 39 (vormals Art. 37); MLPS (等级保护) und „wichtige Daten“ (重要数据) Datensicherheitspflichten, abgerufen 2026-10-12 |
Quellen vom 21YunBox Compliance-Team am 12. Oktober 2026 geprüft.
Für ein Unternehmen, das BeyondTrust für einen Festland-China-Betrieb betreibt, ist die Frage, die zählt, nicht, ob die Admin-Konsole aus Shanghai schnell rendert. Eine Privileged-Access-Management-Plattform ist der Tresor und der Türhüter für Ihren gesamten China-Bestand: Sie hält die privilegierten und administrativen Anmeldedaten, die Secrets und Passwörter, die Ihre China-Systeme entsperren, und die aufgezeichneten privilegierten Sitzungen, die zeigen, wer was wann berührt hat. Offshore betrieben, lebt der einzelne sicherheitssensibelste Datensatz, den Sie besitzen — und das eine Tor, das vor allem anderen steht —, im Ausland. BeyondTrust bietet sein PAM auf zwei Wegen an: eine Cloud-Edition (BeyondTrust Cloud, deren veröffentlichte Regionen keine in Festlandchina umfassen) und eine selbst hostbare, on-premises U-Series-Appliance, die Sie selbst installieren und betreiben — und diese Deployment-Wahl ist die ganze Geschichte. Eine Offshore-Cloud-Instanz legt den Tresor und die Session-Logs ins Ausland; eine on-premises, China-residente Instanz kann sie im Festland halten. Drei Stränge entscheiden es: die Residenz- und Grenzübertritts-Exponierung der Anmeldedaten, Secrets und aufgezeichneten Sitzungen (personenbezogene Daten, wo immer sie Personen benennen); die Sicherheits-Governance-Exponierung einer konzentrierten Karte, wer-Ihre-China-Systeme-berühren-kann — die Hälfte, die eine Erreichbarkeitsprüfung nie sieht; und die Governance der Authentifizierungs-Steuerungsebene selbst.
BeyondTrust in China auf einen Blick
| Worüber es entscheidet | In BeyondTrusts eigenen Worten — und nach chinesischem Recht |
|---|---|
| Was es hält | Die konzentriertesten, sicherheitssensibelsten Daten in Ihrem Bestand: die privilegierten und Admin-Anmeldedaten und den Secrets-Tresor, die Ihre China-Systeme entsperren, die aufgezeichneten privilegierten Sitzungen, wer was wann berührt hat, plus die Identitäten der Administratoren selbst. Wo immer diese eine Person benennen oder auf sie verschlüsseln, sind sie personenbezogene Daten; zusammen sind sie die Schlüssel zu Ihrem China-Bestand. |
| Offshore-Cloud oder Self-Host (der Hebel) | BeyondTrust Password Safe wird als Cloud-Edition und als on-premises, eigenständige U-Series-Appliance angeboten, die Sie selbst installieren und betreiben. BeyondTrusts eigene Regionsliste für die Cloud nennt Australien, Brasilien, Kanada, Deutschland, Indien, Südostasien, Südafrika, die VAE, das UK und die USA — keine in Festlandchina. Die On-Premises-Appliance ist der Residenz-Hebel: Betreiben Sie sie auf China-residenter Infrastruktur, bleiben der Tresor und die Session-Logs im Festland. Eine Offshore-Cloud-Instanz kann das nicht. |
| Der Tresor & die Session-Logs — die unterscheidende zweite Hälfte | Die Hälfte, die eine Erreichbarkeitsprüfung nie sieht. Ein Anmeldedaten-Tresor plus aufgezeichnete Sitzungen ist ein konzentrierter Datensatz genau darüber, wer Ihre China-Systeme erreichen kann und was an ihnen getan wurde. Offshore gehalten, ist das sowohl eine Grenzübertritts-Datensache als auch, für sensible Operationen, möglicherweise eine Frage der Handhabung „wichtiger Daten“ (重要数据) und von Pflichten des Mehrstufigen Schutzschemas (MLPS / 等级保护) auf der Steuerungsebene selbst. Behandeln Sie die Klassifizierung als ein mit Rechtsbeistand zu bestätigendes Risiko — aber die Konzentration sicherheitssensibler Details ist real. |
| Anmeldedaten & personenbezogene Daten — Residenz & Grenzübertritt | Betreiben Sie den China-Bestand auf der Offshore-Cloud, und die Admin-Identitäten, die vertresorten Secrets und die aufgezeichneten Sitzungen ruhen im Ausland — ein Grenztransfer (数据出境) nach PIPL Art. 38–40, obendrauf auf der Mitteilung und gesonderten Einwilligung nach Art. 13/23. Für einen Betreiber kritischer Informationsinfrastruktur oder einen Verarbeiter großer Mengen verlangt Cybersicherheitsgesetz Art. 39 (vormals Art. 37), dass in China erhobene personenbezogene Daten im Festland gespeichert werden. |
| Die Steuerungsebene, automatisierter Zugriff & die ICP-Tür | Die Authentifizierungs- und Zugriffs-Steuerungsebene, die Ihren China-Bestand bewacht, ist aus eigenem Recht MLPS-relevant. Wo Zugriffs- oder Zertifizierungsentscheidungen automatisch über Personen getroffen werden, knüpft PIPL Art. 24 zur automatisierten Entscheidungsfindung an. Und jedes öffentliche, auf China ausgerichtete Zugriffs- oder Self-Service-Portal ist ein Internet-Informationsdienst, der eine ICP-Beian-Pflicht trägt, gebunden an Festland-Hosting — was ein inländisches Deployment bereitstellen kann und ein Offshore-Deployment nicht. |
| Erreichbarkeit ist nicht die Achse | Ob die Konsole aus dem Festland schnell lädt, ist betrieblich, nicht die Compliance-Frage. Was es entscheidet, ist, wo der Tresor und die Session-Logs leben und wie die Steuerungsebene regiert wird. 21YunBox hilft Ihnen, diese Daten im Inland zu halten, die Einwilligungen zu sichern, die ICP für jede auf China ausgerichtete Zugriffsoberfläche zu melden und rechtskonform auszuliefern — der 21YunBox Optimizer — vor der BeyondTrust-Instanz, die Sie bereits betreiben. |
Was es tatsächlich hält — Ihre Anmeldedaten, Secrets und Session-Aufzeichnungen
BeyondTrust ist keine öffentlichkeitsgerichtete Marketing-Site; es ist die Steuerungsebene für den privilegierten Zugriff auf Ihren China-Bestand, und es hält die sicherheitssensibelsten Daten, die Sie besitzen. Sein Password-Safe-Tresor speichert die privilegierten und administrativen Anmeldedaten, Passwörter und Secrets, die Ihre China-Systeme entsperren. Sein Privileged-Session-Management zeichnet diese Sitzungen auf — ein abspielbarer Bericht, wer sich mit welchem System verbunden und was er getan hat. Und es trägt die Identitäten der Administratoren und Operatoren selbst: Namen, Konten und die Berechtigungen, die sagen, wer was berühren darf. Wo immer diese Datensätze eine Person benennen oder auf sie verschlüsseln, sind sie personenbezogene Daten nach Chinas Gesetz zum Schutz personenbezogener Daten. Zusammengenommen sind der Tresor und die Session-Logs eine konzentrierte Karte genau davon, wie privilegierter Zugriff auf Ihren China-Betrieb gewährt und ausgeübt wird — die Schlüssel zum Bestand, an einem Ort. Ob dieser Datensatz im Festland oder offshore lebt, wird vollständig davon entschieden, wie Sie BeyondTrust bereitstellen: die Cloud-Edition oder eine on-premises U-Series-Appliance, die Sie dort platzieren, wo Sie wählen.
Die Türen: Residenz, Grenzübertritt, die Steuerungsebene und ICP
Legen Sie den China-Bestand auf die Offshore-Cloud, und die erste Tür öffnet sich. Die Admin-Identitäten, vertresorten Secrets und aufgezeichneten Sitzungen in diesem Tenant ruhen im Ausland, was es zu einem Grenztransfer (数据出境) macht. Die Pflicht landet bei Ihnen, dem Verarbeiter, nicht bei BeyondTrust: PIPL Art. 13 und 23 verlangen Mitteilung und eine Grundlage, die Daten zu erheben, und Art. 38–40 verlangen einen Transfermechanismus, um sie offshore zu senden — eine CAC-Sicherheitsbewertung, den CAC-Standardvertrag oder eine Zertifizierung —, mit gesonderter Einwilligung für den Übersee-Transfer. Und für einen Betreiber kritischer Informationsinfrastruktur oder einen Verarbeiter großer Mengen verlangt Art. 39 des Cybersicherheitsgesetzes (vormals Art. 37 — die 2025er Cybersicherheitsgesetz-Novelle, in Kraft seit 1. Januar 2026, nummerierte den Datenlokalisierungsartikel von 37 auf 39 um, inhaltlich unverändert), dass in China erzeugte personenbezogene Daten im Festland gespeichert werden, was eine Offshore-Cloud nicht erfüllen kann.
Der Tresor-und-Session-Datensatz öffnet eine zweite, leisere Tür — und sie ist die, die PAM von einer gewöhnlichen Business-App unterscheidet. Über die personenbezogenen Daten hinaus ist ein konzentrierter Datensatz, wer Ihre China-Systeme erreichen kann und was an ihnen getan wurde, aus eigenem Recht eine Datensicherheits-Exponierung. Für sensible Operationen kann er unter die Handhabung „wichtiger Daten“ (重要数据) fallen, mit erhöhten Datensicherheitspflichten, und die Authentifizierungs-Steuerungsebene, die ihn hält, ist selbst ein Kandidat für Pflichten des Mehrstufigen Schutzschemas (MLPS / 等级保护) — das abgestufte Schutzregime, das China auf Systeme anwendet, deren Kompromittierung die Sicherheit oder das öffentliche Interesse schädigen würde. Dies ist ein mit Rechtsbeistand zu kartierendes und zu klärendes Risiko, keine zu behauptende Klassifizierung — aber eine Erreichbarkeitsprüfung wird es nie zutage fördern, weil es darum geht, was die Steuerungsebene hält und wie sie regiert wird, nicht darum, ob sie antwortet.
Zwei weitere Türen folgen daraus, wie Sie die Plattform betreiben. Wo Zugriffsüberprüfungen, Zertifizierungen oder Richtlinienentscheidungen über Personen allein durch Automatisierung getroffen werden, knüpft PIPL Art. 24 zur automatisierten Entscheidungsfindung an — Transparenz, Fairness und ein Opt-out aus Entscheidungen, die ohne menschliche Beteiligung getroffen werden. Und in dem Moment, in dem Sie ein öffentliches, auf China ausgerichtetes Zugriffs- oder Self-Service-Portal exponieren, ist dieses Portal ein Internet-Informationsdienst und trägt eine ICP-Beian (备案)-Pflicht, gebunden an eine Festland-Hosting-Ressource — was ein on-premises, China-residentes Deployment bereitstellen kann und ein Offshore-Deployment nicht. Eine rein interne Admin-Konsole löst ICP vielleicht nicht für sich aus; eine öffentliche, Festland-Nutzern bediente Zugriffsoberfläche tut es.
Warum eine Erreichbarkeitsprüfung dies verfehlt
Eine Sonde aus China kann zusehen, wie der BeyondTrust-Login-Bildschirm rendert, und schließen „es funktioniert“. Diese Antwort ist neben der Sache. Die Compliance-Exponierung ist nicht auf dem Bildschirm — sie ist in den Daten im Ruhezustand und darin, wie sie sich bewegen: die privilegierten Anmeldedaten, der Secrets-Tresor und die aufgezeichneten Sitzungen, die beschreiben, wer die Schlüssel zu Ihrem China-Bestand hält, alle auf einer Offshore-Steuerungsebene. Ein Seitenlade-Test misst nichts davon. Er kann nicht sehen, in welcher Region der Tenant lebt, ob eine gesonderte Einwilligung eingeholt wurde, ob ein Transfermechanismus vorhanden ist, oder dass das eine System, das den Zugriff auf alles andere bewacht, im Ausland konzentriert und für MLPS ungeregelt ist. Das ist die konkurrenzsichere zweite Hälfte der Frage — und es ist genau der Grund, warum ein Offshore-PAM bloß aus dem Festland erreichbar zu machen, nicht die Antwort ist. Den Tresor, die Session-Logs und die Steuerungsebene im Inland und geregelt zu halten, ist es.
Der rechtmäßige Weg — kartieren, lokalisieren, ausliefern
Es gibt einen rechtskonformen Weg, BeyondTrust für einen Festland-China-Betrieb zu betreiben, und weil Password Safe selbst hostbar ist, ist sein mittlerer Schritt ungewöhnlich sauber — einer, der vor der Instanz sitzt, die Sie bereits betreiben, ohne Neuaufbau und ohne Migration.
Zuerst kartieren: Unser China-Compliance-Team inventarisiert, was Ihr BeyondTrust-Deployment hält — den Anmeldedaten-Tresor, die Secrets, die Berechtigungen, die aufgezeichneten privilegierten Sitzungen, die Administrator-Identitäten und jedes auf China ausgerichtete Zugriffs- oder Self-Service-Portal —, stellt fest, wo BeyondTrust heute bereitgestellt ist (oft die Offshore-Cloud), den ICP-Status jeder Portal-Domain und die Einwilligungs- und Residenzgrundlage, auf die sich jeder Fluss stützt. Wir bauen das technische Bild; die rechtlichen Schlüsse werden mit Rechtsbeistand geklärt.
Dann lokalisieren: Hier zahlt sich BeyondTrusts On-Premises-Option direkt aus. Wir helfen Ihnen, Password Safe auf einem China-residenten Weg zu betreiben — die eigenständige U-Series-Appliance auf inländischer Infrastruktur —, sodass der Tresor, die Secrets und die Session-Aufzeichnungen im Festland bleiben, holen die Mitteilung und gesonderte Einwilligung nach Art. 13/23 ein, ehren das Art.-24-Opt-out für jede automatisierte Zugriffsentscheidung und regieren die Steuerungsebene für ihre MLPS- und „wichtige Daten“-Pflichten. Lokalisieren heißt, die Daten auf einem inländischen Weg zu halten — nie ein Weg, der sie trotzdem offshore verschifft.
Dann ausliefern: Jede öffentliche, auf China ausgerichtete Zugriffs- oder Self-Service-Oberfläche ist ein Internet-Informationsdienst, trägt also eine ICP-Beian-Pflicht und braucht rechtskonforme, inländische Auslieferung. 21YunBox liefert sie im Inland aus — der 21YunBox Optimizer — vor der BeyondTrust-Instanz, die Sie bereits betreiben, sodass sie für Ihre Nutzer in China rechtmäßig und rechtskonform läuft. 21YunBox verwendet oder empfiehlt keine Umgehung welcher Art auch immer — wir halten im Inland, was das Gesetz bleiben lässt, liefern den Rest rechtskonform aus dem Festland aus und bewegen niemals personenbezogene Daten heimlich über die Grenze. 21YunBox ist eine Compliance-Overlay und Partnerin der PAM-Plattform, die Sie bereits betreiben, keine Konkurrentin.
Nichts davon ist ein Urteil, dass BeyondTrust in China „gesperrt“ oder „illegal“ sei; es ist selbst hostbare Software, und viel von der Exponierung löst sich in dem Moment auf, in dem Sie ein inländisches Deployment wählen. Es ist eine Risiko- und Residenzkarte, und welche Pflichten Ihren Fall treffen, hängt von Ihrer Gesellschaft, Ihrer Rolle nach chinesischem Recht, Ihren Datenmengen und davon ab, was Ihr Tresor und Ihre Session-Logs tatsächlich halten — es lohnt, die Details mit Rechtsbeistand zu klären, bevor die Steuerungsebene für Ihren China-Bestand davon abhängt.
Compliance-Einschätzung anfordern →
Weiterführend:
- So erhalten Sie eine ICP-Beian für China
- Grenzüberschreitende Datentransfers nach PIPL
- Chinas Gesetz zum Schutz personenbezogener Daten (PIPL)
- Chinas Cybersicherheitsgesetz (Datenlokalisierung, Art. 39)
Häufige Fragen
Speichert BeyondTrust unsere privilegierten Anmeldedaten in China?
Auf BeyondTrust Cloud nein. BeyondTrusts eigene Regionsseite listet seine Cloud-Standorte — Australien, Brasilien, Kanada, Deutschland, Indien, Südostasien, Südafrika, die VAE, das UK und die USA — ohne Festlandchina-Region, auf der Cloud-Edition ruhen der Anmeldedaten-Tresor, die Secrets und die Session-Aufzeichnungen für Ihre China-Systeme also offshore. BeyondTrust Password Safe ist jedoch on-premises via U-Series-Appliance selbst hostbar, Sie können es also auf China-residenter Infrastruktur bereitstellen und diese Daten im Festland halten.
Ist es illegal, BeyondTrust für unsere China-Systeme zu betreiben?
Behandeln Sie es als ein mit Rechtsbeistand zu bewertendes Risiko, kein pauschales Ja oder Nein — und beachten Sie, dass BeyondTrust selbst hostbar ist, viel von der Exponierung löst sich also auf, sobald Sie im Inland bereitstellen. Die konkreten Risiken: Die privilegierten Anmeldedaten, Secrets und aufgezeichneten Sitzungen sind konzentrierte, sicherheitssensible Daten; auf einer Offshore-Cloud gehalten, sind alle personenbezogenen Daten darin ein Grenztransfer nach PIPL Art. 38–40 (Mitteilung, gesonderte Einwilligung, ein Transfermechanismus), und für einen Betreiber kritischer Informationsinfrastruktur oder Verarbeiter großer Mengen verlangt Cybersicherheitsgesetz Art. 39 (vormals Art. 37) Inland-Speicherung. Der Tresor, der Ihren China-Bestand bewacht, kann auch „wichtige Daten“ (重要数据) und MLPS- (等级保护) Pflichten auf der Steuerungsebene implizieren. Wie viel gilt, hängt von Ihrer Gesellschaft, Rolle und Ihren Datenmengen ab.
Kann 21YunBox uns helfen, BeyondTrust in China rechtskonform zu betreiben?
Ja. Unser China-Compliance-Team kartiert, was Ihr BeyondTrust-Deployment hält — den Anmeldedaten-Tresor, die Secrets, Berechtigungen und Session-Aufzeichnungen, plus jedes auf China ausgerichtete Zugriffsportal — und wo es heute gehostet ist; dann, weil Password Safe selbst hostbar ist, helfen wir Ihnen, diese Identitätsdaten auf einem China-residenten Weg zu halten, die PIPL-Mitteilung und -Einwilligung an ihren Platz zu bringen, die Steuerungsebene für ihre MLPS- und 重要数据-Pflichten zu regieren und jede auf China ausgerichtete Zugriffsoberfläche im Inland zu melden und auszuliefern, vor dem BeyondTrust, das Sie bereits betreiben — ohne Neuaufbau. 21YunBox ist eine Compliance-Overlay und Partnerin Ihres PAM, keine Konkurrentin. Nehmen Sie Kontakt auf, um Ihren Fall durchzugehen.


Artikel zu BeyondTrust
