BeyondTrust fonctionne-t-il en Chine ? Résidence des données, ICP et règles transfrontalières
La gestion des accès à privilèges de BeyondTrust détient le coffre d'identifiants, les secrets et les sessions d'administration enregistrées de vos systèmes en Chine — les clés de votre parc chinois. BeyondTrust Cloud ne liste aucune région en Chine continentale, de sorte que, sur l'édition cloud, ces données sensibles pour la sécurité résident à l'étranger : une question transfrontalière et de résidence des données au titre de la PIPL, et une exposition MLPS / données importantes (重要数据) sur le plan de contrôle des accès. Parce que Password Safe est auto-hébergeable sur site via un boîtier U-Series, il peut s'exécuter sur le territoire. Un regard, d'abord sous l'angle de la conformité, sur la résidence, l'ICP et les règles transfrontalières.
BeyondTrust fonctionne-t-il en Chine ?
La console de BeyondTrust se charge depuis la Chine continentale — mais cela n'a jamais été la question de conformité. Sa gestion des accès à privilèges est le coffre qui détient les identifiants d'administration, les secrets et les sessions à privilèges enregistrées de vos systèmes en Chine, les clés de votre parc chinois, et BeyondTrust Cloud ne liste aucune région en Chine continentale, de sorte que ce jeu de données le plus sensible pour la sécurité réside à l'étranger.
L'exposition qu'une vérification d'accessibilité ne voit jamais est la distinctive : un coffre d'identifiants plus des enregistrements de session de qui-peut-toucher vos systèmes en Chine est une donnée de sécurité concentrée qui peut mettre en jeu le traitement des « données importantes » (重要数据) et les obligations du schéma de protection à plusieurs niveaux (MLPS / 等级保护) sur le plan de contrôle même qui garde votre parc — et toute donnée personnelle qu'il détient, gardée à l'étranger, est un transfert transfrontalier au titre des articles 38 à 40 de la PIPL, avec l'information et le consentement distinct des articles 13/23. Parce que BeyondTrust Password Safe est aussi auto-hébergeable sur site via son boîtier U-Series, il existe une voie sur le territoire : exploitez-le sur une infrastructure résidente en Chine et les données d'identité peuvent rester sur le continent.
Il s'agit d'une image des risques, pas d'un verdict — quelles obligations frappent dépend de votre entité, de votre rôle et de vos volumes de données. Notre équipe Chine peut cartographier votre exposition avec vous →
Aperçu de conformité
- ! BeyondTrust Cloud ne liste aucune région en Chine continentale — Password Safe s'exécute à l'étranger par défaut
- ! Coffre d'identifiants + sessions à privilèges enregistrées = données sensibles concentrées, à l'étranger
- ! Identifiants/IP des administrateurs chinois détenus à l'étranger = transfert transfrontalier PIPL (art. 38 à 40)
- ! Le coffre + les journaux de session de qui-peut-toucher vos systèmes en Chine peuvent déclencher des obligations MLPS / 重要数据
- ✓ Auto-hébergeable sur site (boîtier U-Series) — exploitez sur le territoire, gardez les données d'identité résidentes
Ce que la documentation officielle de BeyondTrust dit de la Chine
| Fait | Source primaire |
|---|---|
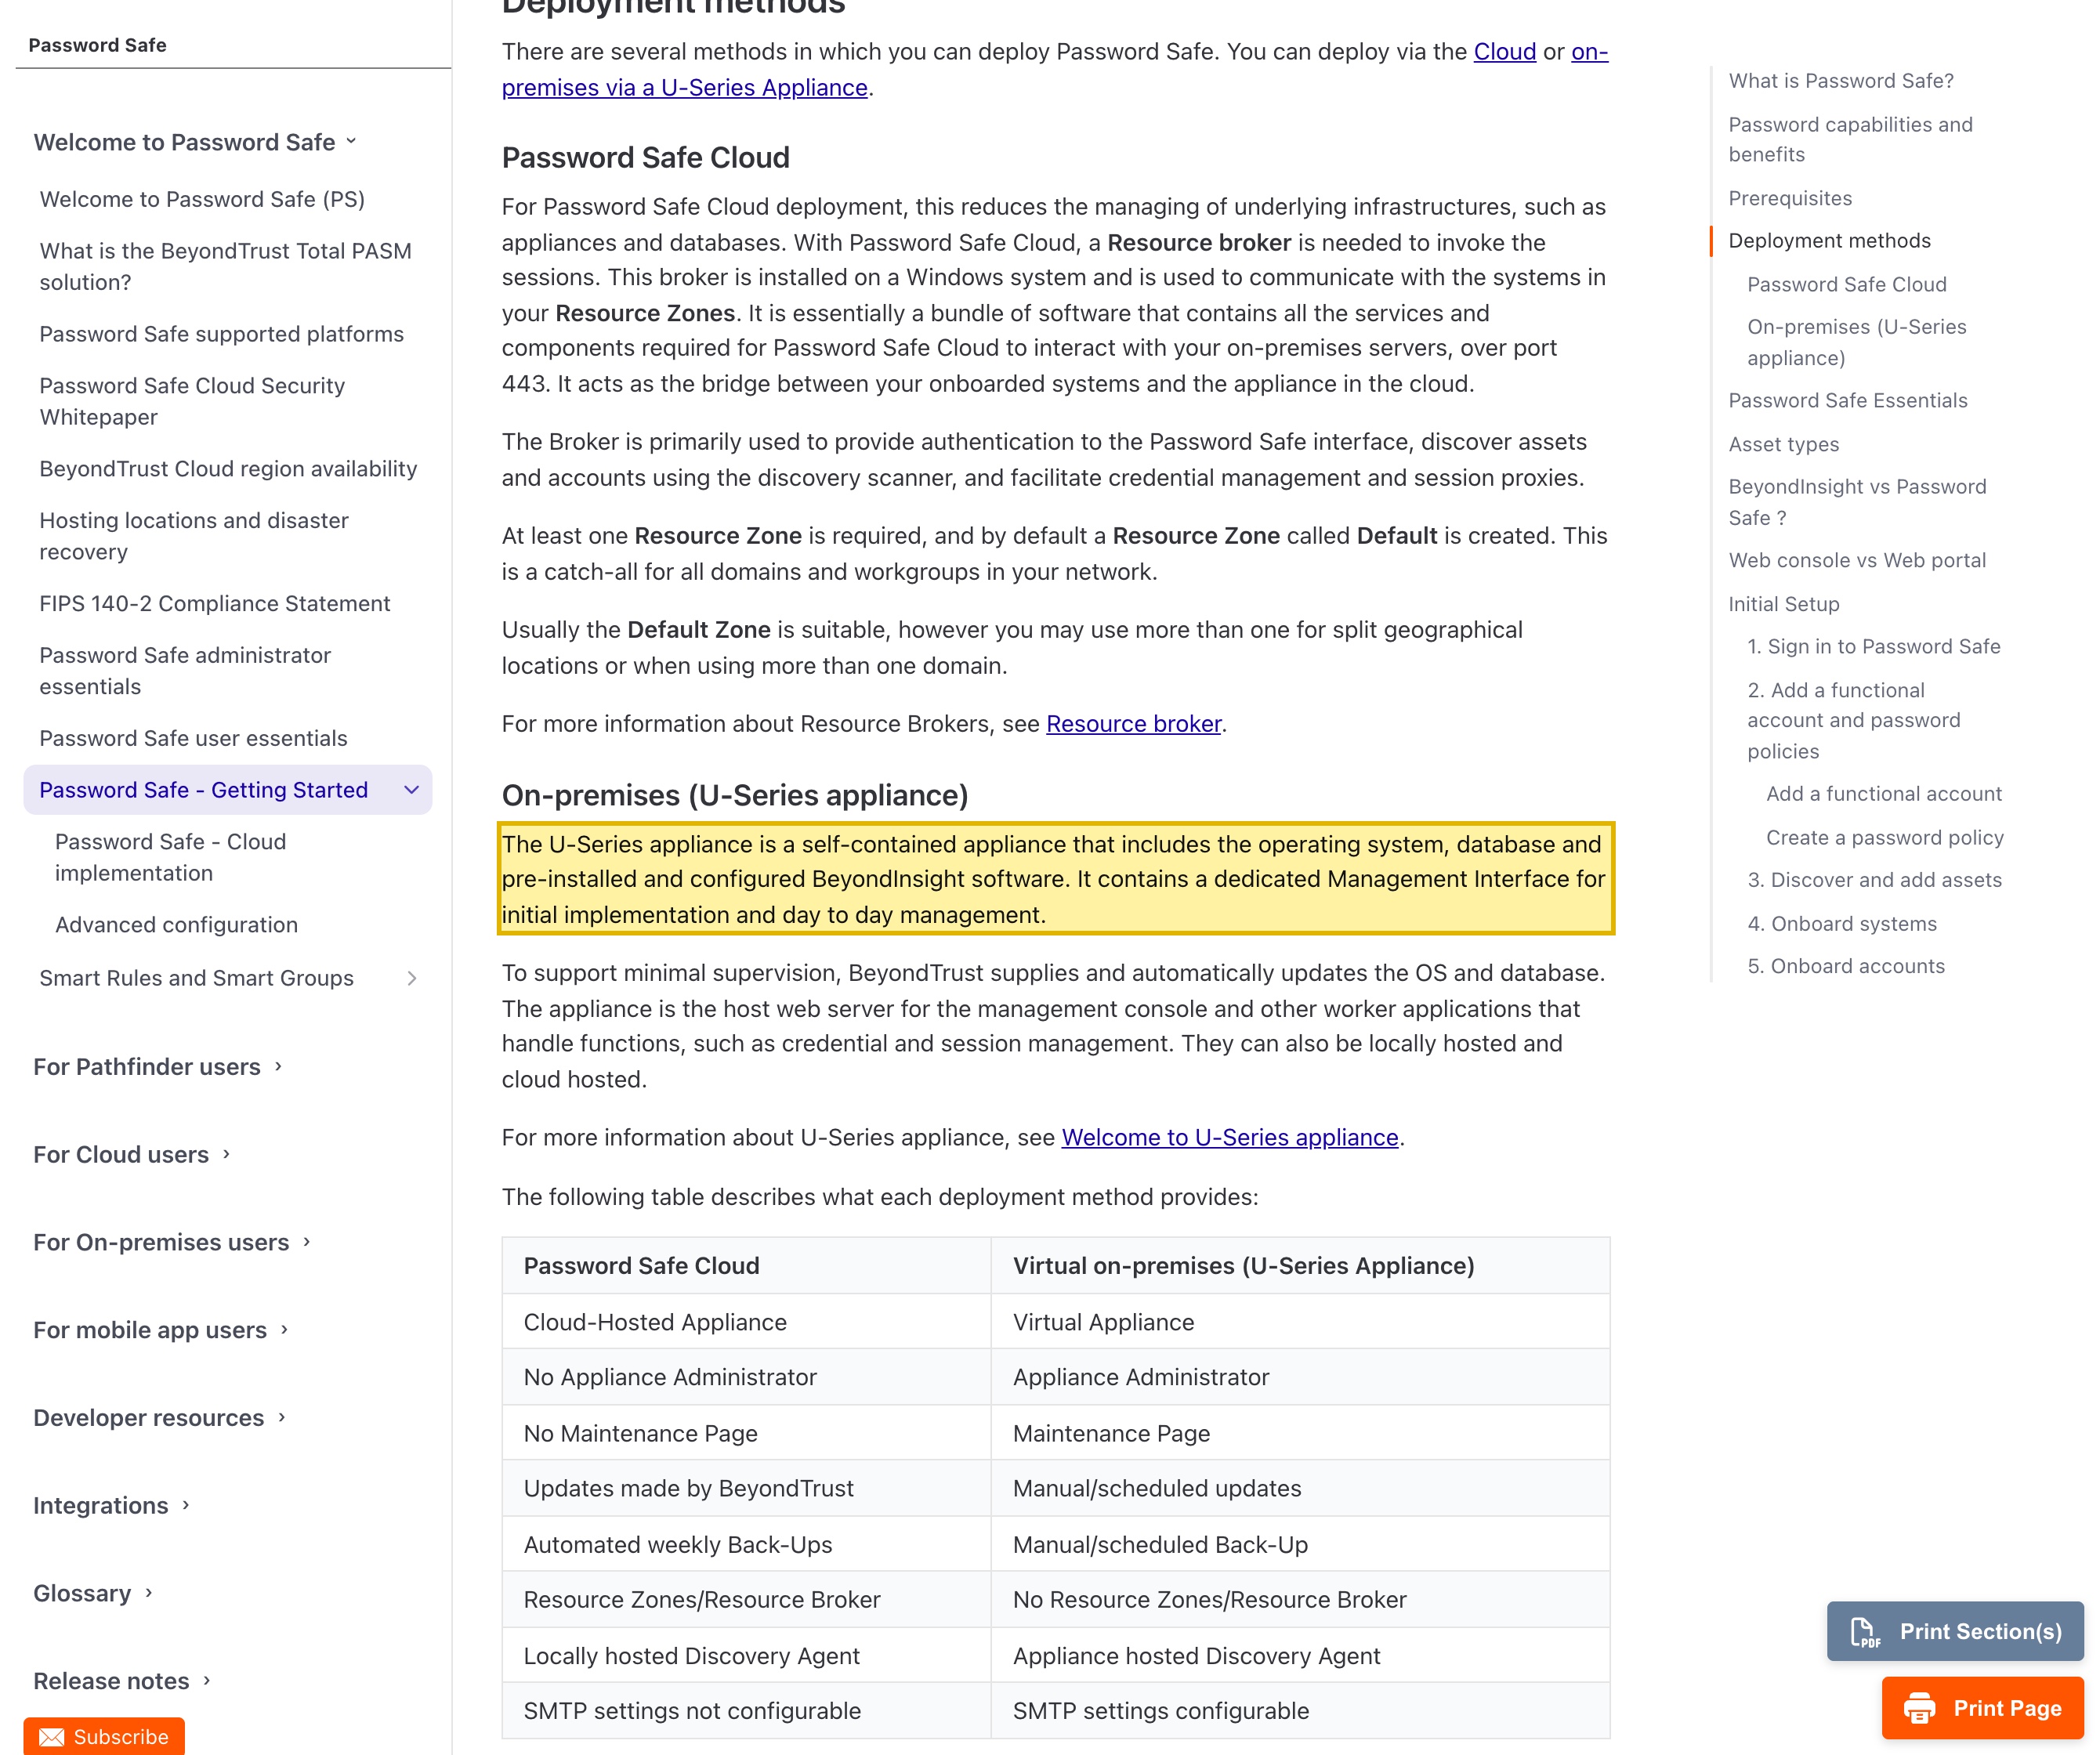
| BeyondTrust Password Safe est auto-hébergeable sur site, non uniquement cloud. Dans la propre documentation de BeyondTrust, “There are several methods in which you can deploy Password Safe” et “you can deploy via the Cloud or on-premises via a U-Series Appliance” — “a self-contained appliance that includes the operating system, database and pre-installed and configured BeyondInsight software.” Parce que vous installez et exploitez ce boîtier vous-même, une société peut garder l'ensemble du PAM — le coffre d'identifiants et la gestion des sessions à privilèges — sur une infrastructure résidente en Chine, de sorte que les données d'identité restent sur le continent. | BeyondTrust Docs — Password Safe Getting Started (docs.beyondtrust.com), consulté le 2026-10-12 |
| L'édition cloud de BeyondTrust ne publie aucune région en Chine continentale. BeyondTrust indique qu'il “offers our Cloud Solutions delivered on the unified Pathfinder platform, available in the following regions,” et la liste de Password Safe nomme l'Australie (Est), l'Amérique du Sud (Est – Brésil), l'Amérique du Nord (Canada – Centre), l'Europe (Allemagne), l'Asie (Inde – Centre), l'Asie (Sud-Est), l'Afrique (Afrique du Sud – Nord), les Émirats arabes unis (EAU Nord), l'Europe (Royaume-Uni – Sud) et US Central — aucune à l'intérieur de la Chine continentale. Sur BeyondTrust Cloud, le coffre, les secrets et les enregistrements de session de vos systèmes en Chine résident donc à l'étranger. | BeyondTrust Docs — BeyondTrust Cloud region availability, Password Safe (docs.beyondtrust.com), consulté le 2026-10-12 |
| Les identifiants à privilèges et les sessions enregistrées liés à vos administrateurs chinois sont des informations personnelles ; détenus à l'étranger, c'est un transfert transfrontalier. Exploitez Password Safe sur le cloud à l'étranger de BeyondTrust et les identités d'administrateurs, les secrets du coffre et les sessions enregistrées résident hors du continent — un transfert transfrontalier (数据出境) au titre des articles 38 à 40 de la PIPL, en plus de l'information et du consentement distinct des articles 13/23. L'obligation retombe sur vous, le responsable de traitement, non sur BeyondTrust, c'est pourquoi rendre un coffre à l'étranger simplement accessible depuis la Chine ne la résout pas. | PIPL articles 13, 23 et 38 à 40 (transfert transfrontalier d'informations personnelles), consulté le 2026-10-12 |
| Le coffre et les journaux de session de qui-peut-toucher votre parc chinois sont une exposition de gouvernance de la sécurité, non de latence. Un dossier concentré de l'accès à privilèges à vos systèmes en Chine peut mettre en jeu le traitement des « données importantes » (重要数据) et les obligations du schéma de protection à plusieurs niveaux (MLPS / 等级保护) sur le plan de contrôle lui-même — traitez la classification comme un risque à confirmer avec un conseil, non comme une étiquette acquise. Pour un opérateur d'infrastructure d'information critique ou un responsable à grand volume, la loi sur la cybersécurité article 39 (anciennement l'article 37) impose aussi que les informations personnelles générées en Chine soient stockées sur le continent — ce qu'un cloud à l'étranger ne peut satisfaire et qu'un auto-hébergement sur le territoire le peut. | Loi sur la cybersécurité article 39 (anciennement l'article 37) ; MLPS (等级保护) et obligations de sécurité des données « données importantes » (重要数据), consulté le 2026-10-12 |
Sources vérifiées par Équipe Conformité 21YunBox le 12 octobre 2026.
Pour une entreprise qui exploite BeyondTrust pour une opération en Chine continentale, la question qui compte n’est pas de savoir si la console d’administration s’affiche vite depuis Shanghai. Une plateforme de gestion des accès à privilèges est le coffre et le gardien de l’ensemble de votre parc chinois : elle détient les identifiants à privilèges et d’administration, les secrets et mots de passe qui déverrouillent vos systèmes en Chine, et les sessions à privilèges enregistrées qui montrent qui a touché quoi, et quand. Exploité à l’étranger, le jeu de données unique le plus sensible pour la sécurité que vous possédez — et la seule porte qui se dresse devant tout le reste — réside à l’étranger. BeyondTrust propose son PAM de deux façons : une édition cloud (BeyondTrust Cloud, dont les régions publiées n’en comptent aucune en Chine continentale) et un boîtier U-Series auto-hébergeable, sur site, que vous installez et exploitez vous-même — et ce choix de déploiement est toute l’histoire. Une instance en cloud à l’étranger place le coffre et les journaux de session à l’étranger ; une instance sur site, résidente en Chine, peut les garder sur le continent. Trois volets le décident : l’exposition de résidence et transfrontalière des identifiants, secrets et sessions enregistrées (des informations personnelles partout où ils nomment des personnes) ; l’exposition de gouvernance de la sécurité d’une carte concentrée de qui-peut-toucher vos systèmes en Chine — la moitié qu’une vérification d’accessibilité ne voit jamais ; et la gouvernance du plan de contrôle de l’authentification lui-même.
BeyondTrust en Chine en un coup d’œil
| Ce qui le détermine | Dans les termes de BeyondTrust — et au regard du droit chinois |
|---|---|
| Ce qu'il détient | Les données les plus concentrées et les plus sensibles pour la sécurité de votre parc : les identifiants à privilèges et d'administration et le coffre de secrets qui déverrouillent vos systèmes en Chine, les sessions à privilèges enregistrées de qui a touché quoi et quand, plus les identités des administrateurs eux-mêmes. Partout où ceux-ci nomment une personne ou en constituent la clé, ce sont des informations personnelles ; ensemble, ce sont les clés de votre parc chinois. |
| Cloud à l'étranger, ou auto-hébergement (le levier) | BeyondTrust Password Safe est proposé comme édition cloud et comme boîtier U-Series autonome, sur site, que vous installez et exploitez vous-même. La propre liste de régions de BeyondTrust pour le cloud nomme l'Australie, le Brésil, le Canada, l'Allemagne, l'Inde, l'Asie du Sud-Est, l'Afrique du Sud, les Émirats arabes unis, le Royaume-Uni et les États-Unis — aucune en Chine continentale. Le boîtier sur site est le levier de résidence : exploitez-le sur une infrastructure résidente en Chine et le coffre et les journaux de session restent sur le continent. Une instance cloud à l'étranger ne le peut pas. |
| Le coffre et les journaux de session — la seconde moitié distinctive | La moitié qu'une vérification d'accessibilité ne voit jamais. Un coffre d'identifiants plus des sessions enregistrées est un dossier concentré de exactement qui peut atteindre vos systèmes en Chine, et de ce qui leur a été fait. Détenu à l'étranger, c'est à la fois une question de données transfrontalières et, pour les opérations sensibles, cela peut mettre en jeu le traitement des « données importantes » (重要数据) et les obligations du schéma de protection à plusieurs niveaux (MLPS / 等级保护) sur le plan de contrôle lui-même. Traitez la classification comme un risque à confirmer avec un conseil — mais la concentration de détails sensibles pour la sécurité est réelle. |
| Identifiants et IP — résidence et transfrontalier | Exploitez le parc chinois sur le cloud à l'étranger et les identités d'administrateurs, les secrets du coffre et les sessions enregistrées résident à l'étranger — un transfert transfrontalier (数据出境) au titre des articles 38 à 40 de la PIPL, en plus de l'information et du consentement distinct des articles 13/23. Pour un opérateur d'infrastructure d'information critique ou un responsable de traitement à grand volume, la loi sur la cybersécurité article 39 (anciennement l'article 37) impose que les informations personnelles collectées en Chine soient stockées sur le continent. |
| Le plan de contrôle, l'accès automatisé et la porte ICP | Le plan de contrôle d'authentification et d'accès qui garde votre parc chinois est pertinent pour le MLPS à part entière. Là où des décisions d'accès ou de certification sont prises automatiquement au sujet d'individus, l'article 24 de la PIPL sur la prise de décision automatisée s'attache. Et tout portail d'accès ou en libre-service public, tourné vers la Chine, est un service d'information sur Internet portant une obligation de déclaration ICP liée à un hébergement sur le continent — qu'un déploiement sur le territoire peut fournir et qu'un déploiement à l'étranger ne peut pas. |
| L'accessibilité n'est pas l'axe | Que la console se charge vite depuis le continent est opérationnel, non la question de conformité. Ce qui la détermine, c'est où résident le coffre et les journaux de session et comment le plan de contrôle est gouverné. 21YunBox vous aide à garder ces données sur le territoire, à sécuriser les consentements, à déclarer l'ICP pour toute surface d'accès tournée vers la Chine, et à diffuser en conformité — le 21YunBox Optimizer — devant l'instance BeyondTrust que vous exploitez déjà. |
Ce qu’il détient réellement — vos identifiants, secrets et enregistrements de session
BeyondTrust n’est pas un site marketing public ; c’est le plan de contrôle de l’accès à privilèges à votre parc chinois, et il détient les données les plus sensibles pour la sécurité que vous possédez. Son coffre Password Safe stocke les identifiants, mots de passe et secrets à privilèges et d’administration qui déverrouillent vos systèmes en Chine. Sa gestion des sessions à privilèges enregistre ces sessions — un compte rendu rejouable de qui s’est connecté à quel système et de ce qu’il y a fait. Et il porte les identités des administrateurs et opérateurs eux-mêmes : noms, comptes, et les droits qui disent qui peut toucher quoi. Partout où ces dossiers nomment une personne ou en constituent la clé, ce sont des informations personnelles au titre de la loi chinoise sur la protection des informations personnelles. Pris ensemble, le coffre et les journaux de session sont une carte concentrée de exactement comment l’accès à privilèges à votre opération en Chine est accordé et exercé — les clés du parc, en un seul endroit. Que ce dossier réside sur le continent ou à l’étranger est décidé entièrement par la façon dont vous déployez BeyondTrust : l’édition cloud, ou un boîtier U-Series sur site que vous placez où vous choisissez.
Les portes : résidence, transfrontalier, le plan de contrôle et l’ICP
Placez le parc chinois sur le cloud à l’étranger et la première porte s’ouvre. Les identités d’administrateurs, les secrets du coffre et les sessions enregistrées de ce tenant résident à l’étranger, ce qui en fait un transfert transfrontalier (数据出境). L’obligation retombe sur vous, le responsable de traitement, non sur BeyondTrust : les articles 13 et 23 de la PIPL exigent une information et une base pour collecter les données, et les articles 38 à 40 exigent un mécanisme de transfert pour les envoyer à l’étranger — une évaluation de sécurité de la CAC, le contrat type de la CAC, ou une certification — avec un consentement distinct pour le transfert à l’étranger. Et pour un opérateur d’infrastructure d’information critique ou un responsable de traitement à grand volume, l’article 39 de la loi sur la cybersécurité (anciennement l’article 37 — l’amendement 2025 de la loi sur la cybersécurité, entré en vigueur le 1er janvier 2026, a renuméroté l’article de localisation des données de 37 à 39, sans en changer la substance) impose que les informations personnelles générées en Chine soient stockées sur le continent, ce qu’un cloud à l’étranger ne peut satisfaire.
Le dossier coffre-et-session ouvre une seconde porte, plus discrète — et c’est celle qui distingue un PAM d’une application d’entreprise ordinaire. Au-delà des informations personnelles, un dossier concentré de qui peut atteindre vos systèmes en Chine, et de ce qui leur a été fait, est une exposition de sécurité des données à part entière. Pour les opérations sensibles, il peut relever du traitement des « données importantes » (重要数据), avec des obligations renforcées de sécurité des données, et le plan de contrôle d’authentification qui le détient est lui-même candidat aux obligations du schéma de protection à plusieurs niveaux (MLPS / 等级保护) — le régime de protection graduée que la Chine applique aux systèmes dont la compromission nuirait à la sécurité ou à l’intérêt public. C’est un risque à cartographier et à régler avec un conseil plutôt qu’une classification à affirmer — mais une vérification d’accessibilité ne le fera jamais apparaître, car il porte sur ce que détient le plan de contrôle et sur la façon dont il est gouverné, non sur le fait qu’il réponde.
Deux portes de plus découlent de la façon dont vous exploitez la plateforme. Là où les revues d’accès, la certification ou les décisions de politique au sujet d’individus sont prises uniquement par l’automatisation, l’article 24 de la PIPL sur la prise de décision automatisée s’attache — transparence, équité, et une possibilité de refuser les décisions prises sans intervention humaine. Et dès l’instant où vous exposez un portail d’accès ou en libre-service public, tourné vers la Chine, ce portail est un service d’information sur Internet et porte une obligation de déclaration ICP (备案) liée à une ressource d’hébergement sur le continent — qu’un déploiement sur site, résident en Chine, peut fournir et qu’un déploiement à l’étranger ne peut pas. Une console d’administration purement interne peut ne pas déclencher l’ICP à elle seule ; une surface d’accès publique servie aux utilisateurs du continent, si.
Pourquoi une vérification d’accessibilité passe à côté
Une sonde placée à l’intérieur de la Chine peut observer l’affichage de l’écran de connexion de BeyondTrust et conclure « ça marche ». Cette réponse est hors sujet. L’exposition de conformité n’est pas à l’écran — elle réside dans les données au repos et dans la façon dont elles circulent : les identifiants à privilèges, le coffre de secrets, et les sessions enregistrées qui décrivent qui détient les clés de votre parc chinois, le tout reposant sur un plan de contrôle à l’étranger. Un test de chargement de page n’en mesure rien. Il ne peut voir ni dans quelle région réside le tenant, ni si un consentement distinct a été recueilli, ni si un mécanisme de transfert est en place, ni que le seul système qui garde l’accès à tout le reste est concentré à l’étranger et non gouverné pour le MLPS. C’est la seconde moitié de la question, à l’épreuve des concurrents — et c’est exactement pourquoi rendre un PAM à l’étranger simplement accessible depuis le continent n’est pas la réponse. Garder le coffre, les journaux de session et le plan de contrôle sur le territoire et sous gouvernance, l’est.
La voie légale — cartographier, localiser, diffuser
Il existe une manière conforme d’exploiter BeyondTrust pour une opération en Chine continentale, et parce que Password Safe est auto-hébergeable, son étape centrale est exceptionnellement propre — une étape qui se place devant l’instance que vous exploitez déjà, sans reconstruction ni migration.
D’abord, cartographier : notre équipe conformité Chine inventorie ce que détient votre déploiement BeyondTrust — le coffre d’identifiants, les secrets, les droits, les sessions à privilèges enregistrées, les identités des administrateurs, et tout portail d’accès ou en libre-service tourné vers la Chine — établit où BeyondTrust est déployé aujourd’hui (souvent le cloud à l’étranger), le statut ICP de tout domaine de portail, et la base de consentement et de résidence sur laquelle repose chaque flux. Nous construisons l’image technique ; les conclusions juridiques se règlent avec un conseil.
Ensuite, localiser : c’est là que l’option sur site de BeyondTrust paie directement. Nous vous aidons à exploiter Password Safe sur une voie résidente en Chine — le boîtier U-Series autonome sur une infrastructure sur le territoire — de sorte que le coffre, les secrets et les enregistrements de session restent sur le continent, à obtenir l’information des articles 13/23 et le consentement distinct, à honorer la possibilité de refus de l’article 24 pour toute décision d’accès automatisée, et à gouverner le plan de contrôle pour ses obligations MLPS et « données importantes ». Localiser signifie garder les données sur une voie sur le territoire — jamais une voie qui les expédierait malgré tout à l’étranger.
Enfin, diffuser : toute surface d’accès ou en libre-service publique, tournée vers la Chine, est un service d’information sur Internet, elle porte donc une obligation de déclaration ICP et a besoin d’une diffusion conforme, sur le territoire. 21YunBox la diffuse sur le territoire — le 21YunBox Optimizer — devant l’instance BeyondTrust que vous exploitez déjà, de sorte qu’elle s’exécute de manière légale et conforme pour vos utilisateurs en Chine. 21YunBox n’utilise ni ne suggère jamais de contournement d’aucune sorte — nous conservons sur le territoire ce que la loi impose d’y garder, diffusons le reste en conformité depuis l’intérieur du continent, et ne déplaçons jamais d’informations personnelles de l’autre côté de la frontière par furtivité. 21YunBox est une couche de conformité et un partenaire de la plateforme PAM que vous exploitez déjà, non un concurrent.
Rien de tout cela n’est un verdict selon lequel BeyondTrust serait « bloqué » ou « illégal » en Chine ; c’est un logiciel auto-hébergeable, et une grande partie de l’exposition se dissout dès l’instant où vous choisissez un déploiement sur le territoire. C’est une image des risques et de la résidence, et quelles obligations frappent votre cas dépend de votre entité, de votre rôle au regard du droit chinois, de vos volumes de données et de ce que contiennent réellement votre coffre et vos journaux de session — mieux vaut régler les détails avec un conseil avant que le plan de contrôle de votre parc chinois n’en dépende.
Obtenir une évaluation de conformité →
À lire également :
- Comment obtenir une déclaration ICP pour la Chine
- Les transferts transfrontaliers de données au titre de la PIPL
- La loi chinoise sur la protection des informations personnelles (PIPL)
- La loi chinoise sur la cybersécurité (localisation des données, article 39)
Questions fréquentes
BeyondTrust stocke-t-il nos identifiants à privilèges en Chine ?
Sur BeyondTrust Cloud, non. La propre page de régions de BeyondTrust liste ses emplacements cloud — Australie, Brésil, Canada, Allemagne, Inde, Asie du Sud-Est, Afrique du Sud, Émirats arabes unis, Royaume-Uni et États-Unis — sans région en Chine continentale, de sorte que, sur l'édition cloud, le coffre d'identifiants, les secrets et les enregistrements de session de vos systèmes en Chine résident à l'étranger. BeyondTrust Password Safe est toutefois auto-hébergeable sur site via son boîtier U-Series, vous pouvez donc le déployer sur une infrastructure résidente en Chine et garder ces données sur le continent.
Exploiter BeyondTrust pour nos systèmes en Chine est-il illégal ?
Traitez-le comme un risque à évaluer avec un conseil, non comme un oui ou non tranché — et notez que BeyondTrust est auto-hébergeable, de sorte qu'une grande partie de l'exposition se dissout une fois que vous déployez sur le territoire. Les risques précis : les identifiants à privilèges, les secrets et les sessions enregistrées sont des données concentrées et sensibles pour la sécurité ; détenues sur un cloud à l'étranger, toute donnée personnelle qu'elles contiennent est un transfert transfrontalier au titre des articles 38 à 40 de la PIPL (information, consentement distinct, un mécanisme de transfert), et pour un opérateur d'infrastructure d'information critique ou un responsable à grand volume, la loi sur la cybersécurité article 39 (anciennement l'article 37) impose un stockage sur le territoire. Le coffre qui garde votre parc chinois peut aussi mettre en jeu les obligations « données importantes » (重要数据) et MLPS (等级保护) sur le plan de contrôle. La part qui s'applique dépend de votre entité, de votre rôle et de vos volumes de données.
21YunBox peut-il nous aider à exploiter BeyondTrust en conformité en Chine ?
Oui. Notre équipe conformité Chine cartographie ce que détient votre déploiement BeyondTrust — le coffre d'identifiants, les secrets, les droits et les enregistrements de session, plus tout portail d'accès tourné vers la Chine — et où il est hébergé aujourd'hui ; puis, parce que Password Safe est auto-hébergeable, nous vous aidons à garder ces données d'identité sur une voie résidente en Chine, à mettre en place l'information et le consentement PIPL, à gouverner le plan de contrôle pour ses obligations MLPS et 重要数据, et à déclarer (ICP) et diffuser toute surface d'accès tournée vers la Chine sur le territoire, devant le BeyondTrust que vous exploitez déjà — sans reconstruction. 21YunBox est une couche de conformité et un partenaire de votre PAM, non un concurrent. Prenez contact pour traiter votre cas.


Articles sur BeyondTrust
