Node.js fonctionne-t-il en Chine ? Résidence des données, ICP et règles transfrontalières
Node.js est un logiciel open-source que vous exécutez sur vos propres serveurs, de sorte qu'il tourne très bien en Chine — le runtime n'est jamais le facteur bloquant de résidence. La vraie question est l'endroit où vous le déployez et les données qu'il détient : un hôte continental doit une déclaration ICP et le MLPS, et les données personnelles des utilisateurs chinois tombent sous la PIPL et les règles transfrontalières.
Node.js fonctionne-t-il en Chine ?
Savoir si Node.js « fonctionne en Chine » est une question de déploiement et de données, non de joignabilité. Node.js est un logiciel open-source que vous exécutez sur vos propres serveurs ; il s'installe et tourne de la même manière dans un centre de données de Pékin que dans un de Francfort, de sorte que le runtime lui-même n'est jamais le facteur bloquant.
L'exposition de conformité se situe en trois endroits que le runtime porte avec lui. Où vous le déployez : un hôte servant des utilisateurs continentaux doit une déclaration ICP (备案) et, en tant qu'opérateur du système, des obligations MLPS (等级保护) — et une VM à l'étranger que des utilisateurs chinois atteignent simplement est elle-même le risque. Ce qu'il traite : les comptes, sessions et fiches que votre app détient côté serveur sont de l'information personnelle au titre de la loi sur la protection des informations personnelles, de sorte qu'un backend câblé à une base de données à l'étranger est un transfert transfrontalier. Ce qu'il tire : les installations npm et la télémétrie de plantage ou d'analytique peuvent s'acheminer à l'étranger au moment de la construction et de l'exécution. Commencez par l'endroit où le déploiement et ses données viennent reposer — non par le fait que la page se charge.
Ceci est une image de risque, non un verdict — vos obligations dépendent de vos données, de vos volumes et de votre rôle. Notre équipe Chine peut cartographier le déploiement de votre Node.js et l'exposition de vos données →
Aperçu de conformité
- ! Node.js tourne très bien en Chine — le runtime n'est pas le facteur bloquant ; le déploiement l'est
- ! Un hôte servant des utilisateurs continentaux doit une déclaration ICP et le MLPS en tant qu'opérateur
- ! Les données personnelles que l'app collecte sont régies par la PIPL ; une BD à l'étranger est un transfert transfrontalier
- ! Un opérateur d'IIC ou un responsable à grand volume doit stocker les données personnelles Chine à l'intérieur du continent
- ! Les tirages npm sortants et la télémétrie de plantage ou d'analytique peuvent s'acheminer à l'étranger
- ✓ Exécuter Node.js sur le territoire sur une infra déclarée ICP et prête au MLPS avec les données Chine résidentes
Ce que la documentation officielle de Node.js dit de la Chine
| Fait | Source primaire |
|---|---|
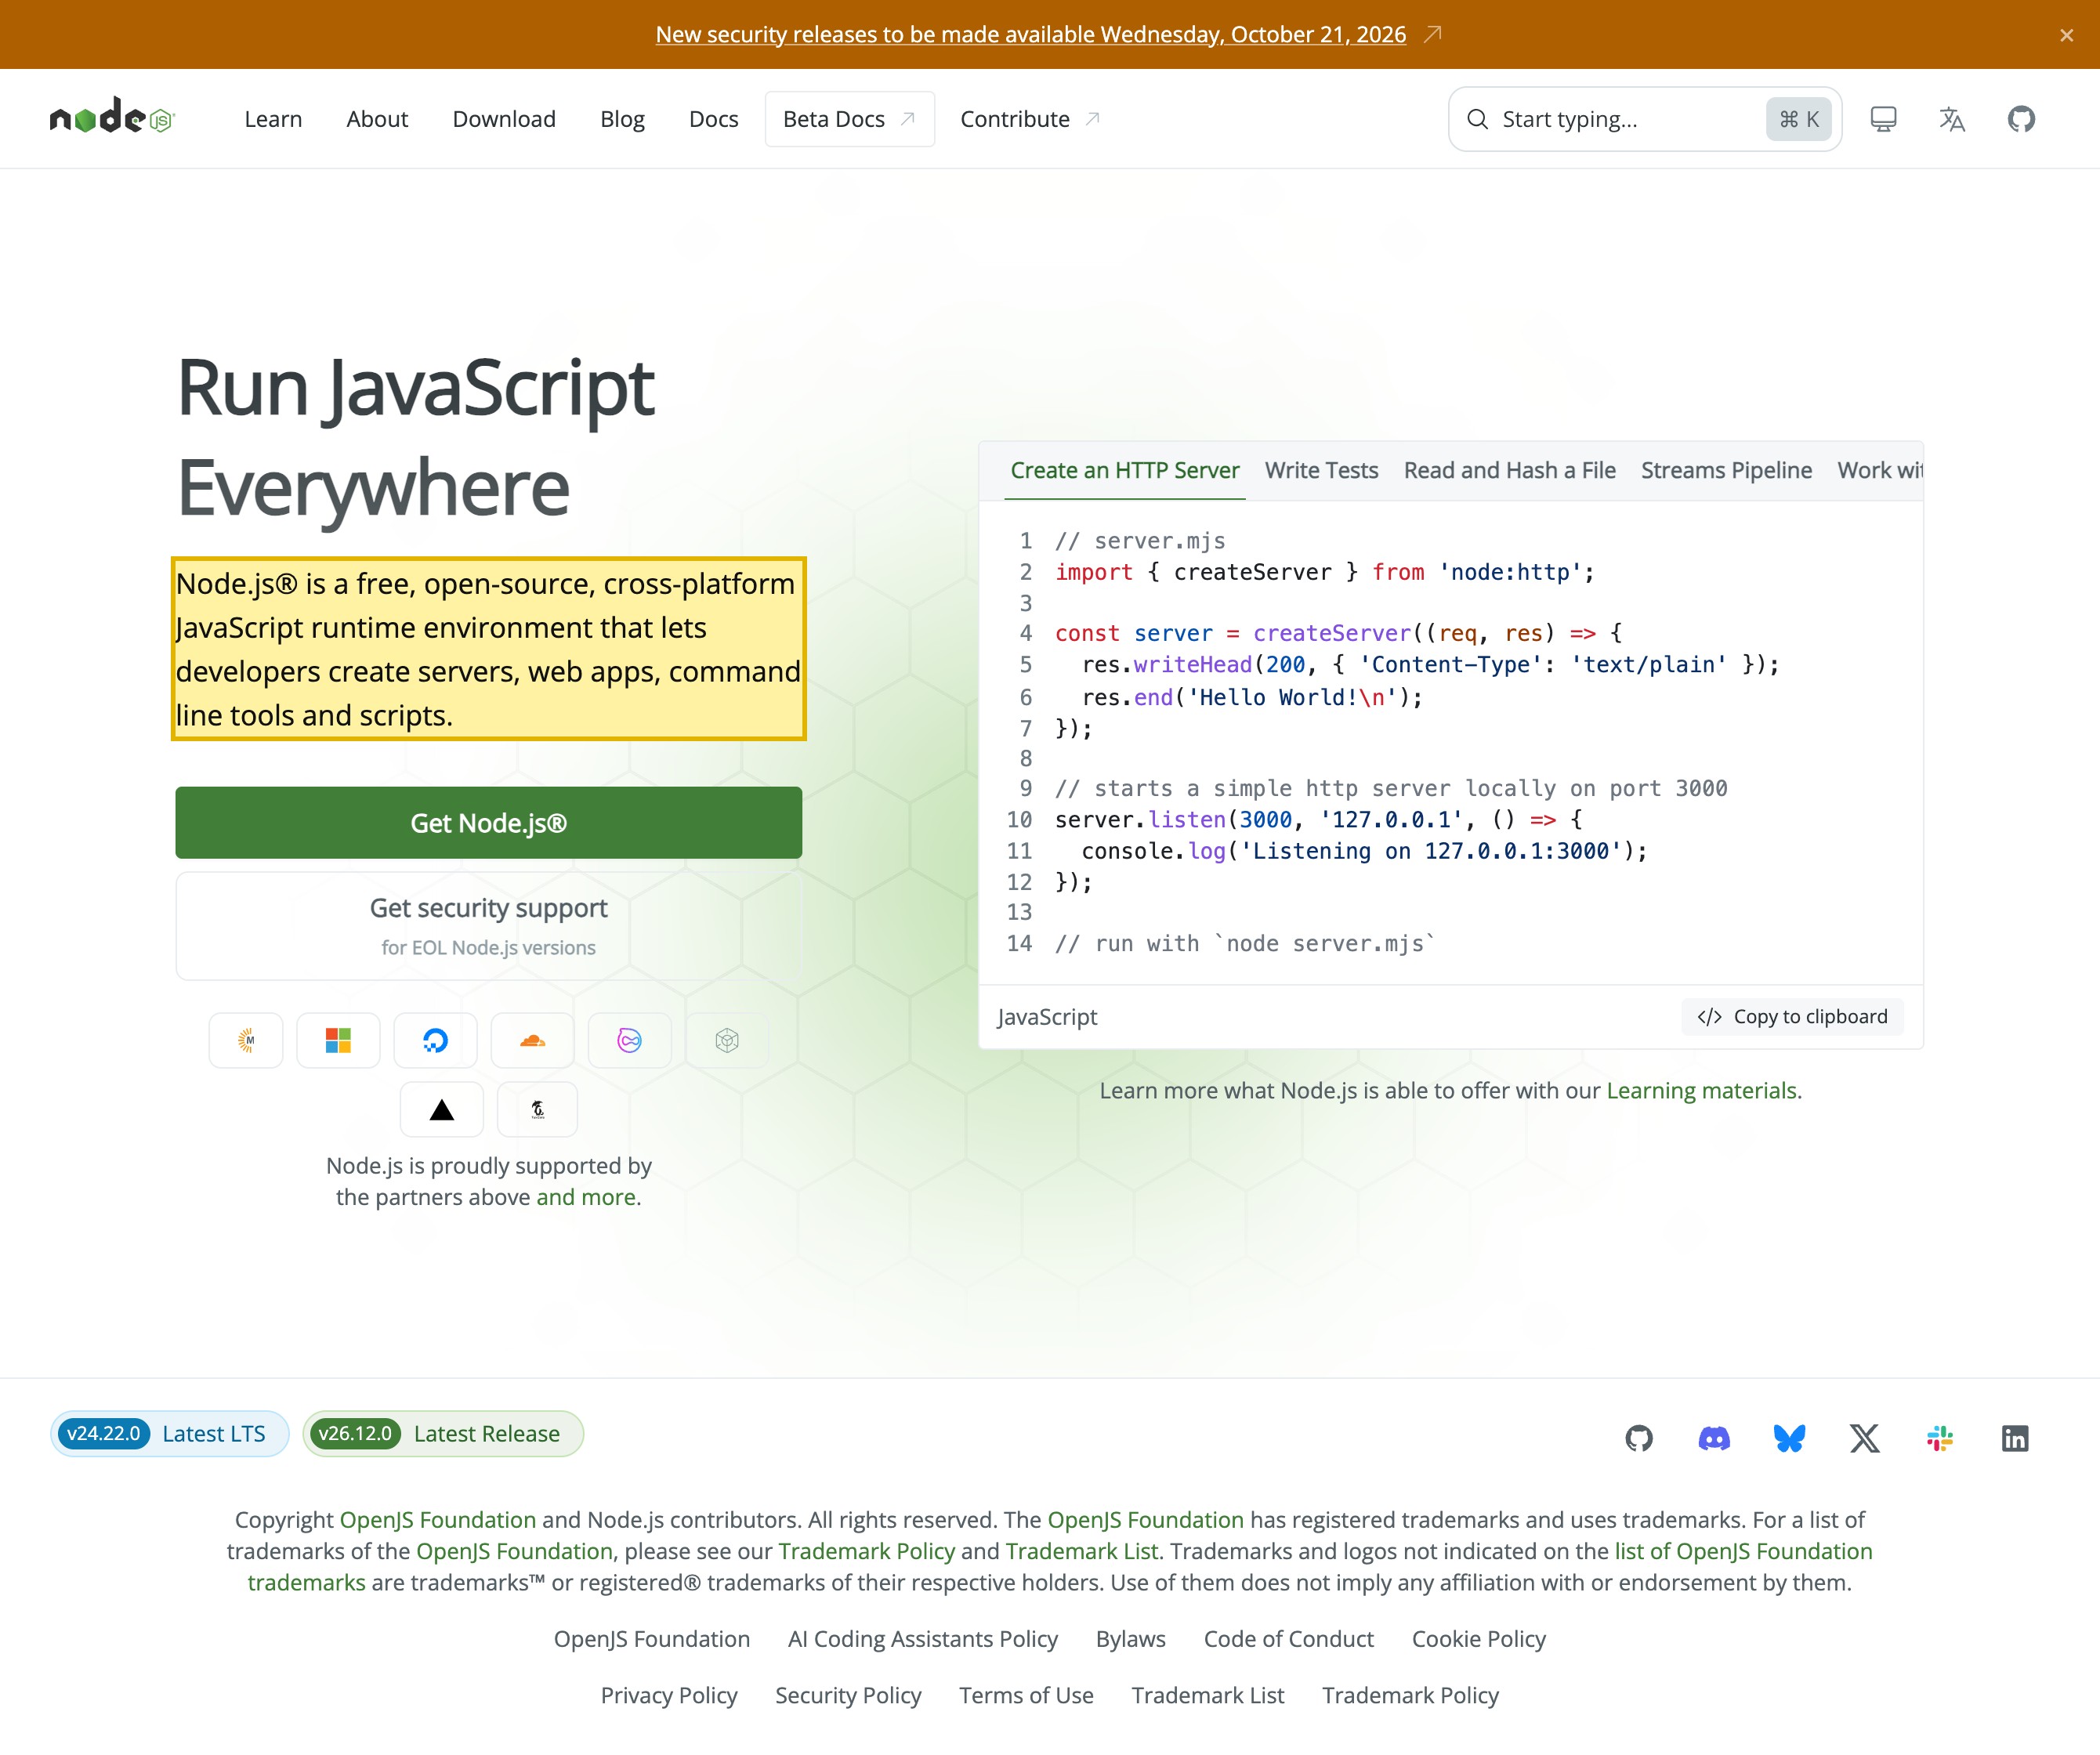
| Dans les propres mots du projet Node.js : “Node.js® is a free, open-source, cross-platform JavaScript runtime environment that lets developers create servers, web apps, command line tools and scripts.” C'est un logiciel que vous installez et exécutez sur une infrastructure que vous choisissez — il n'y a aucune « région Node.js » ni aucun service Node.js hébergé, de sorte que le runtime tourne de façon identique à l'intérieur de la Chine continentale ou à l'extérieur. La résidence est fixée par l'endroit où vous le déployez et les données qu'il manipule, non par le runtime. | Node.js — page d'accueil officielle (nodejs.org), consulté le 2026-10-14 |
Node.js résout les dépendances via un registre de paquets, et selon la propre documentation de npm, “npm is configured to use the npm public registry at https://registry.npmjs.org by default” — un service à l'étranger. Chaque npm install au moment de la construction ou du déploiement le contacte, et la télémétrie de plantage ou d'analytique câblée dans l'app fait de même à l'exécution. Ces appels sortants sont une préoccupation de chaîne d'approvisionnement et de résidence qui voyage avec le runtime sauf si vous les mettez en miroir ou les délimitez sur le territoire. | npm Docs — registry (docs.npmjs.com), consulté le 2026-10-14 |
| Un backend Node.js servant des utilisateurs continentaux détient leurs comptes, sessions et fiches côté serveur — de l'information personnelle au titre de la loi sur la protection des informations personnelles. Câbler ce backend à une base de données à l'étranger, ou envoyer ces fiches à l'étranger, est un transfert transfrontalier : la PIPL (articles 38 à 40) met l'information, un consentement distinct, et un mécanisme de transfert (une évaluation de sécurité de la CAC, le contrat type de la CAC, ou une certification) sur vous, le responsable — non sur le runtime. | PIPL articles 38 à 40 — gov-doc 21YunBox : Transferts transfrontaliers de données au titre de la PIPL, consulté le 2026-10-14 |
| L'endroit où vous exécutez le serveur est une obligation à part entière. Un hôte servant des utilisateurs continentaux doit une déclaration ICP (备案), et le système doit des obligations MLPS (等级保护) avec vous comme opérateur. Pour un opérateur d'IIC ou un responsable à grand volume, l'information personnelle collectée sur le territoire doit être stockée à l'intérieur du continent au titre de la loi sur la cybersécurité, article 39 (anciennement l'article 37) — renuméroté par l'amendement 2025 en vigueur le 1er janvier 2026, fond inchangé. | Loi sur la cybersécurité article 39 (anciennement l'article 37) — gov-doc 21YunBox : Loi sur la cybersécurité de la Chine, consulté le 2026-10-14 |
Sources vérifiées par Équipe Conformité 21YunBox le 14 octobre 2026.
Pour un public de Chine continentale, la première chose à régler à propos de Node.js est que le runtime n’est pas le problème — et ce n’est pas vraiment la question non plus. Node.js est un logiciel open-source que vous installez et exécutez sur vos propres serveurs : il tourne de la même manière dans un centre de données de Pékin que dans un de Francfort, ne détient aucune donnée propre, et ne renvoie rien vers l’éditeur à propos des vôtres. Il n’y a aucune « région Node.js » à choisir ni aucun service Node.js hébergé auquel se connecter, de sorte que par lui-même il est neutre quant à la résidence et tourne parfaitement bien à l’intérieur de la Chine. Ce qui fait de « Node.js fonctionne-t-il en Chine » une vraie question est tout ce que le runtime porte avec lui : l’endroit où vous déployez l’app, les données que cette app collecte et stocke côté serveur, et les registres et la télémétrie qu’elle contacte. Ce sont des faits de déploiement et de données — et ce sont eux, non le runtime, qui décident de votre posture de conformité.
Node.js en Chine en un coup d’œil
| Ce qui décide | Dans les propres termes de Node.js — et la loi chinoise |
|---|---|
| Où il tourne réellement | Node.js est un logiciel open-source que vous déployez sur une infrastructure que vous choisissez. Il n'y a aucune « région » Node.js ni aucun service Node.js hébergé, de sorte que le runtime est neutre quant à la résidence et tourne très bien à l'intérieur du continent. Ce qui n'est pas neutre est l'hôte sur lequel vous le placez : une VM à l'étranger que des utilisateurs continentaux atteignent est un choix de déploiement qui porte de véritables obligations. |
| L'hôte doit l'ICP et le MLPS | Tout hôte servant des utilisateurs continentaux doit une déclaration ICP (备案) sur une ressource d'hébergement continentale, et le système doit des obligations MLPS (等级保护) avec vous comme opérateur. Celles-ci s'attachent au déploiement, non à Node.js — et une vérification de joignabilité ne peut les voir. |
| Ce qu'il traite, et pourquoi c'est de l'information personnelle | Un backend Node.js détient les comptes, sessions et fiches que votre app collecte auprès d'utilisateurs chinois côté serveur — de l'information personnelle au titre de la PIPL, et de l'information personnelle sensible au titre de l'article 28 là où apparaissent des pièces d'identité gouvernementales, des données financières ou de santé. Un backend câblé à une base de données à l'étranger transfère ces données à l'étranger. |
| Les données franchissant la frontière | Lorsque l'information personnelle d'utilisateurs chinois atteint une base de données, une API ou un service à l'étranger, c'est un transfert transfrontalier au titre de la loi sur la protection des informations personnelles (articles 38 à 40) : information, un consentement distinct, et un mécanisme de transfert retombent sur vous, le responsable. Pour un opérateur d'IIC ou un responsable à grand volume, l'article 39 (anciennement l'article 37) de la loi sur la cybersécurité exige un stockage sur le territoire. |
| Ses dépendances sortantes | npm résout contre un registre public à l'étranger par défaut, et la télémétrie de plantage ou d'analytique peut s'acheminer à l'étranger à l'exécution. Ces préoccupations de chaîne d'approvisionnement et de résidence voyagent avec le runtime sauf si vous les délimitez ou les mettez en miroir sur le territoire. |
| La joignabilité n'est pas l'axe | Que Node.js s'installe et que la page s'affiche ne dit rien sur le fait de savoir si le déploiement et ses données avaient le droit de se trouver là où ils se trouvent. La décision dépend de la résidence et des licences, non de la vitesse. Cette page ne publie aucun chiffre de latence de première main ; la vitesse est le mauvais axe. |
Le runtime tourne là où vous l’exécutez — de sorte que le déploiement décide de la résidence
Commencez par l’endroit où Node.js tourne, car toute la question repose dessus. Node.js est un runtime que vous ajoutez à un serveur que vous contrôlez ; sa propre page d’accueil l’appelle “a free, open-source, cross-platform JavaScript runtime environment that lets developers create servers, web apps, command line tools and scripts.” Il n’y a aucun Node.js hébergé auquel se connecter ni aucune région sur le territoire à sélectionner — il s’exécute sur n’importe quelle infrastructure sur laquelle vous le déployez, qui peut tout aussi bien être un serveur continental que n’importe où ailleurs. En ce sens, Node.js est joignable et utilisable depuis la Chine d’une façon qu’un service grand public bloqué ne l’est pas, et il peut tourner entièrement sur le territoire.
Ce que cela signifie aussi est que Node.js ne fixe jamais votre posture de résidence — votre déploiement le fait. Le runtime est le même binaire partout ; ce qui diffère, et ce qui importe à la loi, est l’hôte en dessous et les données qui le traversent. Ainsi la question de conformité n’est pas répondue en regardant Node.js. Elle est répondue en regardant où vit le serveur, quelle information personnelle l’app écrit et où, et quels registres et points d’accès elle atteint au moment de la construction et de l’exécution.
Où vous le déployez — l’hôte doit l’ICP et le MLPS
L’exposition la plus aiguë est celle qu’un test de joignabilité cache : l’endroit où le serveur vit réellement. Si votre app Node.js sert des utilisateurs continentaux, l’hôte sur lequel elle tourne doit une déclaration ICP (备案) sur une ressource d’hébergement continentale, et le système doit des obligations MLPS (等级保护, protection graduée) avec vous comme opérateur. Une VM à l’étranger que des utilisateurs chinois atteignent simplement est le véritable risque ici — elle se charge, ce qui est exactement pourquoi un test de latence donne un faux réconfort. Ces obligations s’attachent au déploiement que vous avez choisi, non au runtime, et elles ne disparaissent pas parce que le framework s’est installé proprement.
C’est aussi là que « ça marche depuis mon ordinateur portable » et « ça marche pour les utilisateurs chinois, légalement » se séparent. Un serveur peut répondre à chaque requête et pourtant être assis sur une infrastructure qui n’a jamais été déclarée, exécutant un système qui n’a jamais atteint son niveau de protection graduée. Régler cela est un exercice de déploiement et de licences, non de performance.
Ce qu’il traite — PIPL et résidence des données
Un backend Node.js est l’endroit où vit l’état de votre application : sessions, comptes, profils d’utilisateur, les fiches que votre API écrit. Pour les utilisateurs chinois, c’est de l’information personnelle au titre de la loi sur la protection des informations personnelles de la Chine, et de l’information personnelle sensible au titre de l’article 28 là où apparaissent des pièces d’identité gouvernementales, des données financières ou de santé. À l’instant où ces données sont écrites dans une base de données hors du continent — ou transmises à une API à l’étranger — c’est un transfert transfrontalier au titre des articles 38 à 40 de la PIPL : information, un consentement distinct, et un mécanisme de transfert (une évaluation de sécurité de la CAC, le contrat type de la CAC, ou une certification), tout cela sur vous, le responsable, non sur le runtime.
Et si votre organisation exploite une infrastructure d’information critique, ou si vous manipulez de l’information personnelle à grand volume, la loi sur la cybersécurité ajoute une obligation de localisation des données : l’article 39 (anciennement l’article 37 ; renuméroté par l’amendement 2025 en vigueur le 1er janvier 2026, fond inchangé) exige que l’information personnelle et les données importantes collectées et générées sur le territoire par de tels opérateurs y soient stockées, avec une évaluation de sécurité avant toute exportation. La base de données dans laquelle votre app Node.js écrit est précisément la chose que cette règle régit — ce qui fait de « où est la base de données » une question de premier ordre, non une réflexion après coup.
Ses dépendances sortantes — npm et télémétrie
Un runtime n’est jamais seulement le code que vous avez écrit ; c’est aussi tout ce qu’il tire. Selon la propre documentation de npm, “npm is configured to use the npm public registry at https://registry.npmjs.org by default” — un service à l’étranger. Chaque npm install au moment de la construction ou du déploiement le contacte, et les SDK de rapport de plantage ou d’analytique câblés dans l’app appellent de nouveau à l’exécution. Ces appels sortants sont une préoccupation de chaîne d’approvisionnement et de résidence qui voyage avec le runtime : des pipelines de construction résolvant des paquets par-delà la frontière, et de la télémétrie portant des données d’exécution — qui peuvent inclure de l’information personnelle — hors du pays.
Le levier est de délimiter ceux-ci plutôt que de les laisser ouverts : résoudre les paquets depuis un miroir sur le territoire et garder la télémétrie résidente, pour que l’app n’atteigne pas l’étranger à chaque construction et à chaque requête. Rien de cela n’est une propriété de Node.js ; tout cela est une décision de déploiement que vous pouvez prendre différemment pour une surface tournée vers la Chine.
Pourquoi une vérification de joignabilité passe à côté
Un test de joignabilité ou de latence sonde un point d’accès et rapporte s’il répond et à quelle vitesse. Pour un runtime auto-hébergé, cela répond à la mauvaise question. Node.js s’installe n’importe où, et votre page peut s’afficher rapidement depuis une VM à l’étranger — et rien de cela ne vous dit si l’hôte était déclaré ICP, si l’opérateur a satisfait ses obligations MLPS, ou si l’information personnelle dans votre base de données avait le droit de quitter le pays. Ce sont des faits de déploiement, de données et juridiques, invisibles à une sonde. C’est la moitié qu’un regard purement de vitesse ou de joignabilité ne peut fournir — et la moitié par laquelle nous commençons.
La voie légale — cartographier, localiser, diffuser
Pour un runtime open-source, le rôle de 21YunBox est ciblé, et nous le dirons clairement : il n’y a aucun « Node.js domestique » à vous vendre — le runtime est déjà le vôtre à exécuter, y compris sur le territoire. Notre valeur tient en trois mouvements.
D’abord, nous cartographions l’exposition : où votre app Node.js tourne réellement et si cet hôte est déclaré ICP et au bon niveau MLPS ; quelle information personnelle ou sensible l’app collecte auprès d’utilisateurs chinois et où se trouve sa base de données ; et quels registres et points d’accès de télémétrie elle atteint à l’étranger — au regard des règles transfrontalières de la PIPL, de l’article 28, et de la loi sur la cybersécurité, pour que vous et votre conseil puissiez tracer les garde-fous. Ensuite, nous vous aidons à localiser ce qui ne peut légalement se trouver à l’étranger : exécuter Node.js sur le territoire sur une infrastructure déclarée ICP et appropriée au MLPS, garder les données d’utilisateurs Chine dans une base de données continentale avec un traitement consenti et résident, et délimiter les dépendances et la télémétrie pour qu’elles résolvent sur le territoire. C’est une assise légale en Chine, jamais une route autour d’un quelconque contrôle. Enfin, nous diffusons la surface tournée vers la Chine que vos utilisateurs atteignent réellement — l’app ou la bordure d’API — sur une infrastructure déclarée ICP, sur le territoire (le 21YunBox Optimizer), devant l’app que vous exploitez déjà, sans reconstruction et sans seconde base de code.
21YunBox est un overlay conforme, non une migration, et un partenaire des outils que vous utilisez, non un concurrent. 21YunBox n’utilise ni ne suggère jamais de contournement d’aucune sorte. Le résultat est un déploiement Node.js qui tourne légalement et en conformité pour vos utilisateurs en Chine.
Obtenir une évaluation de conformité →
Lecture connexe :
- Comment obtenir une déclaration ICP pour la Chine
- Transferts transfrontaliers de données au titre de la PIPL
- La loi sur la cybersécurité de la Chine (localisation des données, article 39)
- Les obligations MLPS (protection graduée) de la Chine
Questions fréquentes
Node.js lui-même a-t-il un problème de résidence des données en Chine ?
Non. Node.js est un logiciel open-source que vous exécutez sur vos propres serveurs ; il tourne de façon identique dans un centre de données continental ou à l'étranger et ne stocke rien de lui-même. La question de résidence est décidée par l'endroit où vous déployez l'app et les données qu'elle traite, non par le runtime — de sorte que le runtime tourne très bien en Chine.
Qu'est-ce qui doit réellement être conforme lorsque j'exécute Node.js pour des utilisateurs chinois ?
Trois choses, aucune n'étant le runtime. L'hôte : s'il sert des utilisateurs continentaux, il doit une déclaration ICP et, en tant qu'opérateur, des obligations MLPS. Les données : toute information personnelle que l'app collecte auprès d'utilisateurs chinois tombe sous la PIPL et les règles transfrontalières, et un opérateur d'IIC ou un responsable à grand volume doit la garder stockée sur le continent. Les dépendances : les tirages npm et la télémétrie de plantage ou d'analytique peuvent s'acheminer à l'étranger, alors délimitez-les ou mettez-les en miroir sur le territoire.
21YunBox peut-il rendre notre app Node.js conforme en Chine sans reconstruction ?
Oui. Nous cartographions l'exposition de déploiement et de données, vous aidons à localiser ce qui doit rester sur le territoire — exécuter Node.js sur une infrastructure déclarée ICP et appropriée au MLPS avec les données d'utilisateurs Chine résidentes — et diffusons votre surface tournée vers la Chine sur une infrastructure sur le territoire devant l'app que vous exploitez déjà, sans reconstruction et sans seconde base de code. Prenez contact pour travailler votre cas spécifique.