Node.jsは中国本土で使えるか:データの国内保存、ICP、越境ルール
Node.jsは自社サーバーで動かすオープンソースのソフトウェアなので、中国でも問題なく動きます——ランタイムがデータの国内保存の妨げになることは決してありません。本当の問いは、どこにデプロイし、どんなデータを保持するか、です。中国本土のホストはICP備案とMLPS(等保)を負い、中国の利用者の個人データはPIPLと越境ルールの対象になります。
Node.jsは中国本土で使えるか
Node.jsが「中国で使えるか」は、到達性ではなく、デプロイとデータの問いです。Node.jsは自社サーバーで動かすオープンソースのソフトウェアで、北京のデータセンターでもフランクフルトのデータセンターでも同じようにインストールされ動くため、ランタイムそのものが妨げになることは決してありません。
コンプライアンス上のリスクは、ランタイムが一緒に連れてくる三つの場所にあります。どこにデプロイするか:中国本土の利用者に提供するホストはICP備案を負い、システムの運営者としてMLPS(等級保護)の義務を負います——そして中国の利用者がただ到達するだけのオフショアのVMこそがリスクです。何を処理するか:アプリがサーバー側で保持するアカウント・セッション・記録は個人情報保護法の下での個人情報であり、オフショアのデータベースに接続されたバックエンドは越境移転です。何を取り込むか:npmのインストールやクラッシュ・分析のテレメトリは、ビルド時と実行時にオフショアへ流れることがあります。ページが読み込まれるかどうかではなく、デプロイとそのデータがどこに置かれるかを先頭に置いてください。
これは判定ではなくリスクの構図です——義務はデータ・量・役割によって変わります。当社の中国チームがNode.jsのデプロイとデータのリスクを整理します →
コンプライアンス・スナップショット
- ! Node.jsは中国でも問題なく動く——妨げはランタイムではなくデプロイ
- ! 中国本土の利用者に提供するホストは、運営者としてICP備案とMLPSを負う
- ! アプリが収集する個人データはPIPLの対象——オフショアのDBは越境移転
- ! CIIOや大量取扱者は、中国の個人データを中国本土内に保存しなければならない
- ! アウトバウンドのnpm取得やクラッシュ・分析のテレメトリはオフショアへ流れ得る
- ✓ Node.jsをICP備案済み・MLPS対応のインフラ上で、中国データを国内に置いて動かす
Node.jsの公式ドキュメントが中国について述べていること
| 事実 | 一次情報源 |
|---|---|
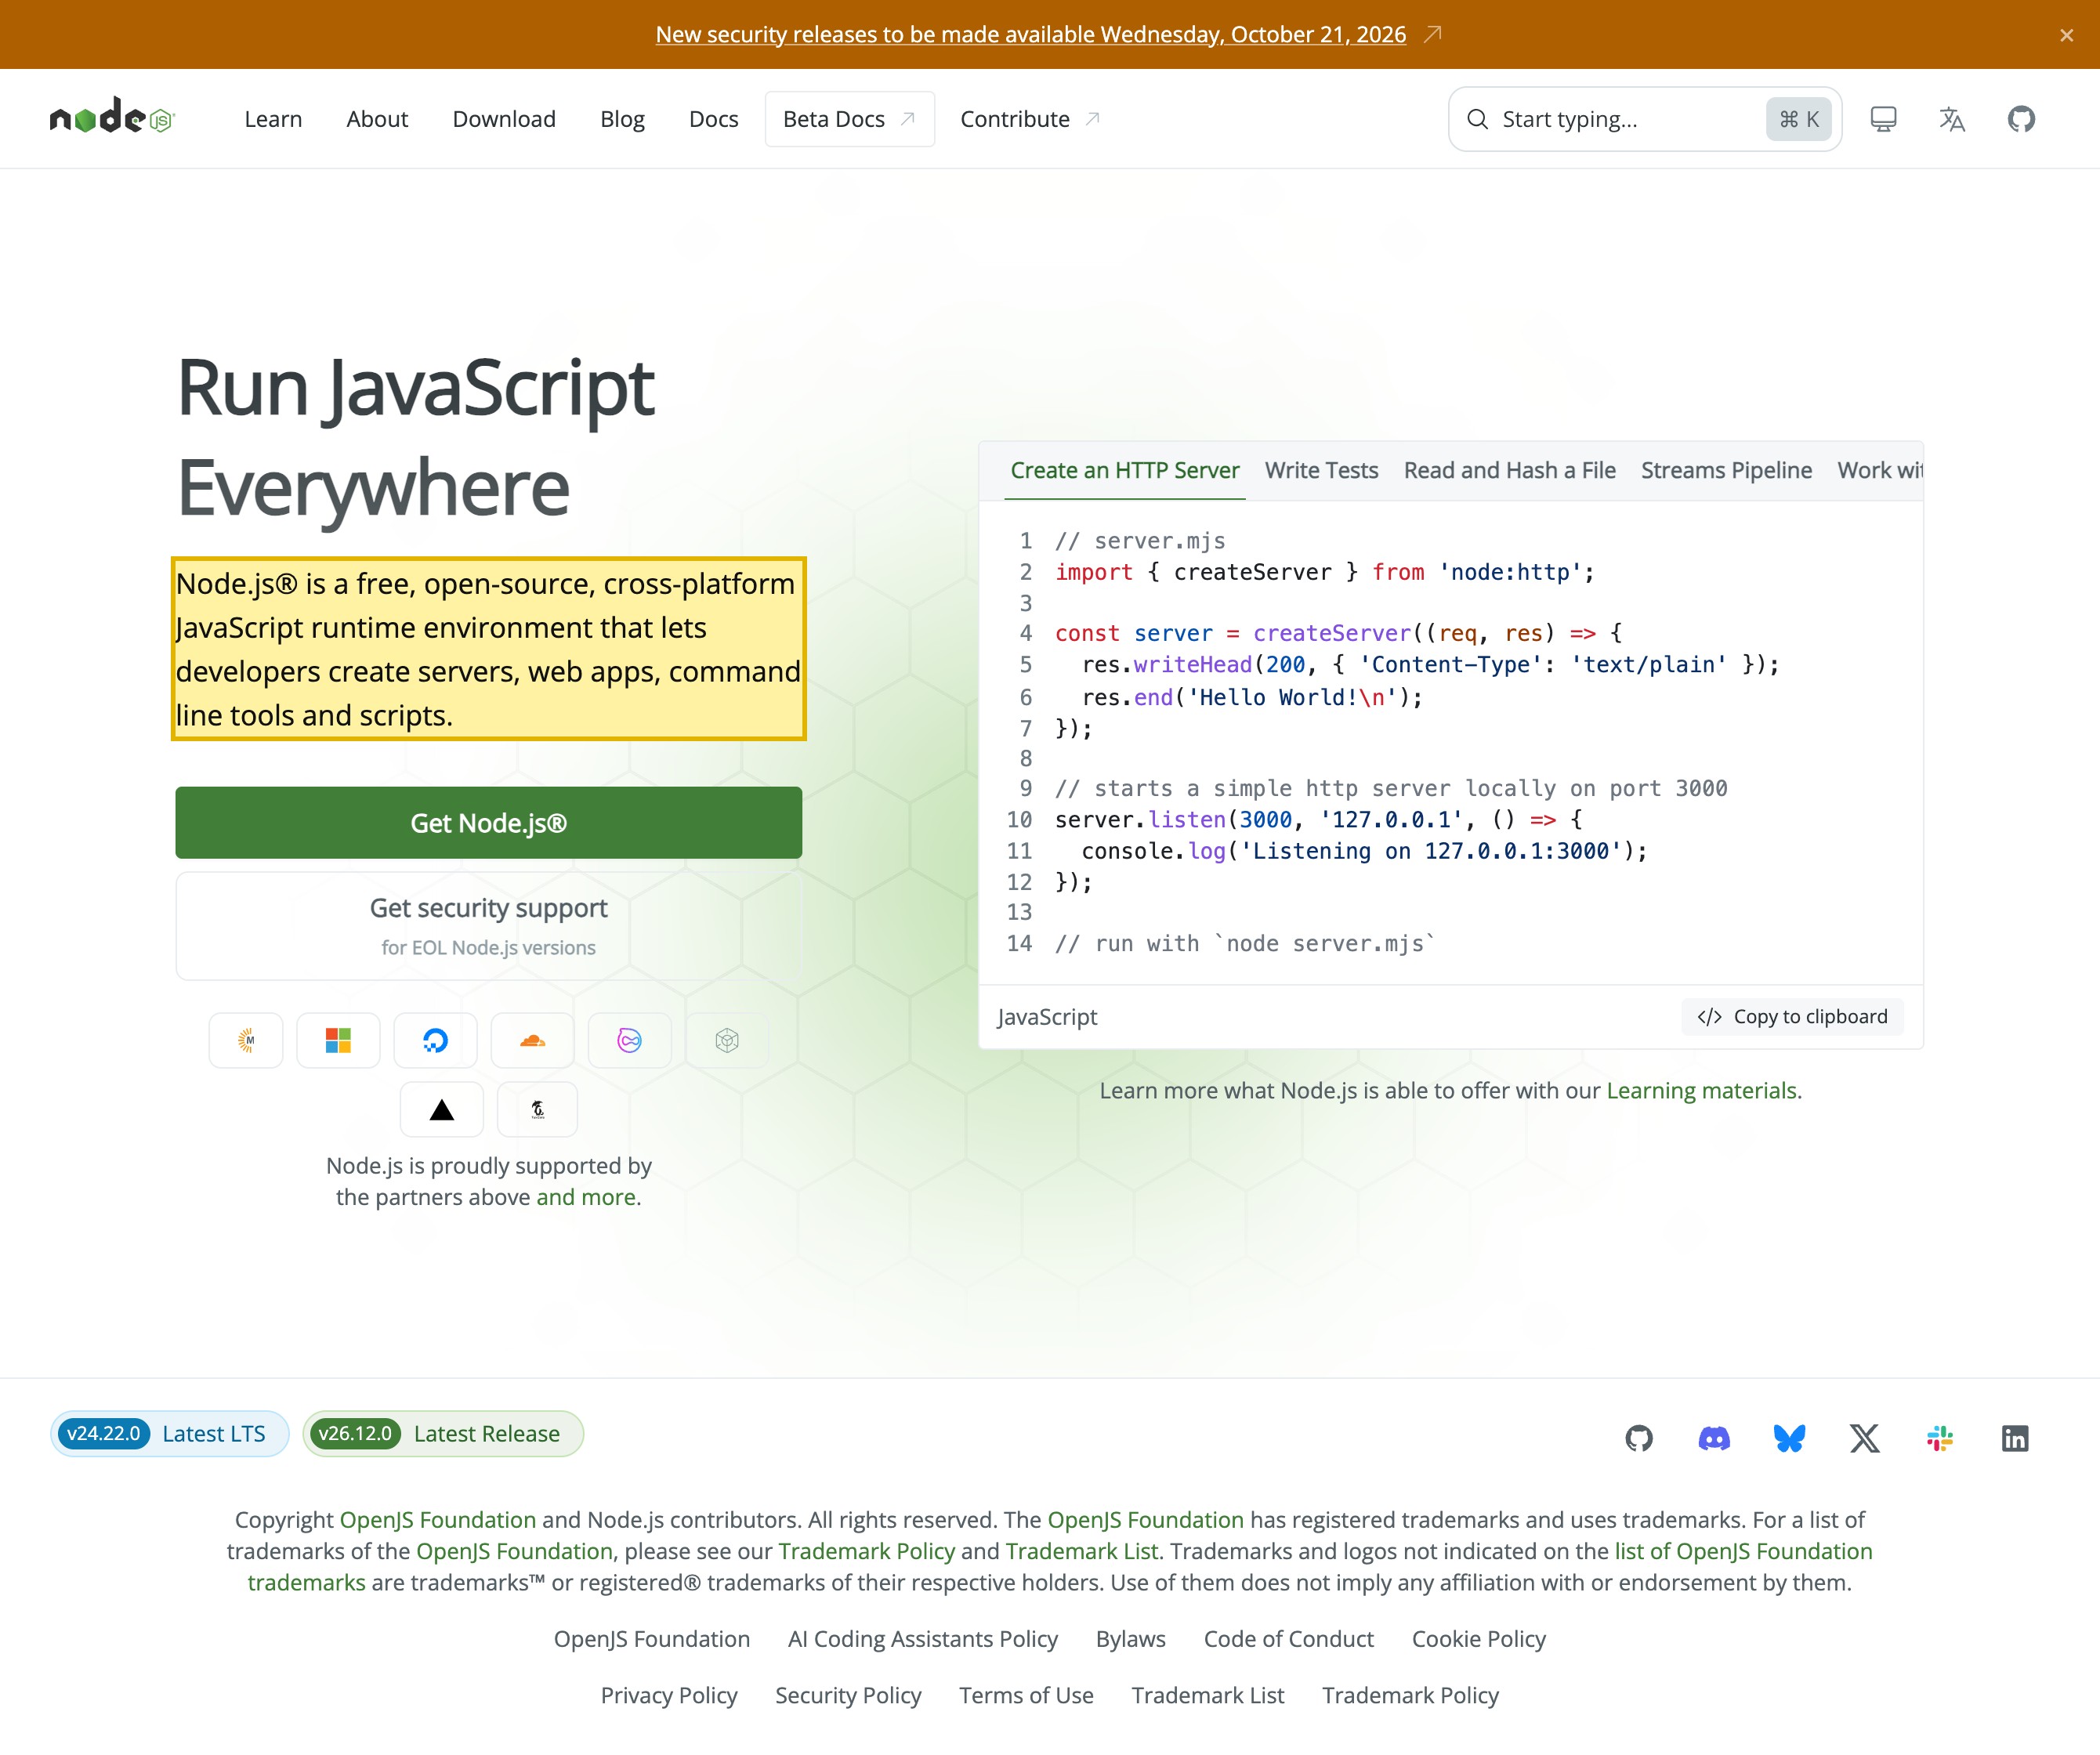
| Node.jsプロジェクト自身の言葉で:"Node.js® is a free, open-source, cross-platform JavaScript runtime environment that lets developers create servers, web apps, command line tools and scripts."(Node.js® は、開発者がサーバー、Webアプリ、コマンドラインツール、スクリプトを作れる、無料・オープンソース・クロスプラットフォームのJavaScriptランタイム環境)。選んだインフラにインストールして動かすソフトウェアで——「Node.jsのリージョン」もホスト型のNode.jsサービスもないため、ランタイムは中国本土の内側でも外側でも同じように動く。データの国内保存は、ランタイムではなく、どこにデプロイし、どんなデータを扱うかで決まる。 | Node.js — 公式ホームページ(nodejs.org、2026-10-14 取得) |
Node.jsはパッケージレジストリを通じて依存関係を解決し、npm自身の文書によれば"npm is configured to use the npm public registry at https://registry.npmjs.org by default"(npmはデフォルトで https://registry.npmjs.org の公開レジストリを使うよう構成されている)——オフショアのサービスだ。ビルド時やデプロイ時のnpm installはそのたびにそこへ到達し、アプリに組み込まれたクラッシュや分析のテレメトリは実行時に同じことをする。これらのアウトバウンド呼び出しは、中国国内でミラーするか範囲を絞らない限り、ランタイムに付いて回るサプライチェーンと国内保存の懸念だ。 | npm Docs — registry(docs.npmjs.com、2026-10-14 取得) |
| 中国本土の利用者に提供するNode.jsのバックエンドは、そのアカウント・セッション・記録をサーバー側で保持する——個人情報保護法の下での個人情報だ。そのバックエンドをオフショアのデータベースに接続すること、あるいはその記録を国外へ送ることは、越境移転である。PIPL(第38〜40条)は、通知、個別の同意、そして移転メカニズムのいずれか一つ(CACの安全評価、CAC標準契約、または認証)を、ランタイムではなく、取扱者である貴社に課す。 | PIPL 第38〜40条 — 21YunBox gov-doc:PIPLの下での越境データ移転(2026-10-14 取得) |
| サーバーをどこで動かすかは、それ自体が一つの義務だ。中国本土の利用者に提供するホストはICP備案を負い、システムは運営者である貴社とともにMLPS(等級保護)の義務を負う。CIIOや大量取扱者の場合、中国国内で収集した個人情報はサイバーセキュリティ法(英語)第39条(旧第37条)——2026年1月1日施行の2025年改正によって再番号付け、実質は不変——の下で中国本土内に保存しなければならない。 | サイバーセキュリティ法 第39条(旧第37条) — 21YunBox gov-doc:中国サイバーセキュリティ法(2026-10-14 取得) |
情報源は21YunBox コンプライアンスチームが2026年10月14日に確認しました。
中国本土の利用者にとって、Node.jsについてまず片づけるべきは、ランタイムは問題ではない——そして本当の問いでもない——ということです。Node.jsは、自社のサーバーにインストールして動かすオープンソースのソフトウェアです。北京のデータセンターでもフランクフルトのデータセンターでも同じように動き、自身のデータは何も持たず、貴社のデータについて外部へ何も送りません。選ぶべき「Node.jsのリージョン」もなく、接続するホスト型のNode.jsサービスもないため、それ自体はデータの国内保存に対して中立で、中国の内側でも完璧に動きます。「Node.jsは中国で使えるか」を本当の問いにするのは、ランタイムが一緒に連れてくるすべてです——アプリをどこにデプロイするか、そのアプリがサーバー側で収集・保存するデータ、そして到達しに行くレジストリとテレメトリ。これらはデプロイとデータの事実であり——ランタイムではなく、それらが貴社のコンプライアンスの姿勢を決めます。
中国でのNode.js:ひと目で
| 決め手 | Node.js自身の言葉で——そして中国の法では |
|---|---|
| 実際にどこで動くか | Node.jsは、選んだインフラにデプロイするオープンソースのソフトウェアです。Node.jsの「リージョン」もホスト型のNode.jsサービスもないため、ランタイムはデータの国内保存に対して中立で、中国本土の内側でも問題なく動きます。中立でないのは、その上に載せるホストです——中国本土の利用者がアクセスするオフショアのVMは、実際の義務を伴うデプロイの選択です。 |
| ホストはICPとMLPSを負う | 中国本土の利用者に提供するホストはどれも、中国本土のホスティングリソース上でICP備案(备案)を負い、システムは運営者である貴社とともにMLPS(等級保護、等级保护)の義務を負います。これらはNode.jsではなくデプロイに付随し——到達性チェックでは見えません。 |
| 何を処理し、なぜ個人情報なのか | Node.jsのバックエンドは、アプリが中国の利用者から収集するアカウント・セッション・記録をサーバー側で保持します——PIPLの下での個人情報であり、政府発行のID・財務・健康のデータが含まれる場合は第28条のセンシティブ個人情報です。オフショアのデータベースに接続されたバックエンドは、そのデータを国外へ移転します。 |
| 国境を越えるデータ | 中国の利用者の個人情報がオフショアのデータベース・API・サービスに到達すると、それは個人情報保護法(第38〜40条)の下での越境移転です——通知、個別の同意、そして移転メカニズムのいずれか一つが、取扱者である貴社に課されます。CIIOや大量取扱者には、サイバーセキュリティ法第39条(旧第37条)が中国国内での保存を求めます。 |
| アウトバウンドの依存関係 | npmはデフォルトでオフショアの公開レジストリに対して解決し、クラッシュや分析のテレメトリは実行時にオフショアへ流れることがあります。これらのサプライチェーンと国内保存の懸念は、中国国内で範囲を絞るかミラーしない限り、ランタイムに付いて回ります。 |
| 到達性は軸ではない | Node.jsがインストールでき、ページが描画されることは、デプロイとそのデータが今ある場所にあってよかったかどうかについて何も語りません。判断は速度ではなく、データの国内保存とライセンスで決まります。本ページは一次測定のレイテンシーの数値を一切掲載しません。速度は誤った軸です。 |
ランタイムは動かした場所で動く——だからデプロイがデータの国内保存を決める
Node.jsがどこで動くかから始めましょう。問い全体がそこに乗っているからです。Node.jsは、貴社が管理するサーバーに加えるランタイムです。自社ホームページはそれを“a free, open-source, cross-platform JavaScript runtime environment that lets developers create servers, web apps, command line tools and scripts.”(開発者がサーバー、Webアプリ、コマンドラインツール、スクリプトを作れる、無料・オープンソース・クロスプラットフォームのJavaScriptランタイム環境)と呼んでいます。接続するホスト型のNode.jsもなく、選ぶべき中国国内のリージョンもありません——デプロイ先のどんなインフラでも実行され、それは他のどこと同じように中国本土のサーバーでもあり得ます。その意味で、Node.jsは遮断された消費者向けサービスとは違って中国から到達でき使え、完全に中国国内でも動かせます。
それが同時に意味するのは、Node.jsが貴社のデータ国内保存の姿勢を決めることは決してなく、決めるのはデプロイだ、ということです。ランタイムはどこでも同じバイナリであり、異なるもの——そして法が気にかけるもの——は、その下のホストと、そこを流れるデータです。ですからコンプライアンスの問いは、Node.jsを見ても答えが出ません。サーバーがどこにあるか、アプリがどんな個人情報をどこに書き込むか、そしてビルド時と実行時にどのレジストリとエンドポイントへ到達するかを見て、答えが出ます。
どこにデプロイするか——ホストはICPとMLPSを負う
最も鋭いリスクは、到達性テストが隠すもの——サーバーが実際にどこにあるか、です。Node.jsアプリが中国本土の利用者に提供するなら、それが動くホストは、中国本土のホスティングリソース上でICP備案(备案)を負い、システムは運営者である貴社とともにMLPS(等級保護、等级保护、グレード別保護)の義務を負います。中国の利用者がただ到達するだけのオフショアのVMこそが、ここでの本当のリスクです——読み込まれる、まさにそれがレイテンシーテストに誤った安心を与える理由です。これらの義務は、ランタイムではなく、貴社が選んだデプロイに付随し、フレームワークがきれいにインストールできたからといって消えはしません。
「自分のノートPCでは動く」と「中国の利用者に対して適法に動く」が袂を分かつのも、ここです。サーバーは、あらゆるリクエストに応答しながらも、一度も届け出られていないインフラ上にあり、グレード別保護の等級を一度も満たしていないシステムを動かしている、ということがあり得ます。それを片づけるのは、パフォーマンスの作業ではなく、デプロイとライセンスの作業です。
何を処理するか——PIPLとデータの国内保存
Node.jsのバックエンドは、アプリケーションの状態が置かれる場所です——セッション、アカウント、ユーザープロファイル、APIが書き込む記録。中国の利用者にとって、それは中国の個人情報保護法(PIPL)の下での個人情報であり、政府発行のID・財務・健康のデータが含まれる場合は第28条のセンシティブ個人情報です。そのデータが中国本土の外のデータベースに書き込まれた瞬間——あるいはオフショアのAPIへ転送された瞬間——それはPIPL第38〜40条の下での越境移転です。通知、個別の同意、そして移転メカニズムのいずれか一つ(CACの安全評価、CAC標準契約、または認証)が、ランタイムではなく、取扱者である貴社にすべて課されます。
そして貴社の組織が重要情報インフラを運営している場合、あるいは大量の個人情報を取り扱う場合、サイバーセキュリティ法(英語)はデータ国内保存の義務を加えます。第39条(旧第37条、2026年1月1日施行の2025年改正によって再番号付け、実質は不変)は、そうした運営者が中国国内で収集・生成した個人情報と重要データを中国国内に保存し、国外へ出す前に安全評価を行うことを求めます。Node.jsアプリが書き込むデータベースこそが、まさにそのルールが規律するものです——「データベースはどこにあるか」を、後回しの事項ではなく、第一級の問いにします。
アウトバウンドの依存関係——npmとテレメトリ
ランタイムは、貴社が書いたコードだけでは決してありません——取り込むすべてでもあります。npm自身の文書によれば、“npm is configured to use the npm public registry at https://registry.npmjs.org by default”(npmはデフォルトで https://registry.npmjs.org の公開レジストリを使うよう構成されている)——オフショアのサービスです。ビルド時やデプロイ時のnpm installはそのたびにそこへ到達し、アプリに組み込まれたクラッシュ報告や分析のSDKは実行時に再び外部を呼び出します。これらのアウトバウンド呼び出しは、ランタイムに付いて回るサプライチェーンと国内保存の懸念です——ビルドパイプラインが国境を越えてパッケージを解決し、テレメトリが実行時のデータ——個人情報を含み得る——を国外へ運びます。
レバーは、これらを開いたままにせず範囲を絞ることです——パッケージを中国国内のミラーから解決し、テレメトリを国内に留めることで、アプリがビルドのたび・リクエストのたびにオフショアへ到達しないようにします。これはどれもNode.jsの性質ではありません——すべて、中国向けの面に対して別のやり方を選べるデプロイの判断です。
なぜ到達性チェックはこれを見落とすのか
到達性やレイテンシーのテストは、エンドポイントにpingを送り、応答するか・どれだけ速いかを報告します。自己ホスト型のランタイムにとって、それは誤った問いに答えるものです。Node.jsはどこにでもインストールでき、ページはオフショアのVMから速く描画され得ます——しかしそのどれも、ホストがICP備案済みだったか、運営者がMLPSの義務を果たしたか、データベース内の個人情報が国を出ることを許されていたかを教えてくれません。これらはデプロイ・データ・法の事実であり、プローブには見えません。それが、純粋な速度や到達性の視点では供給できない半分であり——当社が先頭に置く半分です。
適法な経路——マップし、国内化し、配信する
オープンソースのランタイムに対して、21YunBoxの役割は的を絞っており、はっきり申し上げます——お売りする「国産のNode.js」などありません。ランタイムはすでに貴社のもので、中国国内を含め自由に動かせます。当社の価値は三つの動きにあります。
第一に、リスクをマップします——Node.jsアプリが実際にどこで動き、そのホストがICP備案済みで適切なMLPS等級にあるか、アプリが中国の利用者からどんな個人情報やセンシティブ情報を収集し、そのデータベースがどこにあるか、そしてどのレジストリとテレメトリのエンドポイントへオフショアに到達するか——PIPLの越境ルール、第28条、サイバーセキュリティ法に照らして整理し、貴社と専門家がガードレールを引けるようにします。第二に、適法にはオフショアに置けないものを国内化する手助けをします——Node.jsをICP備案済みでMLPSに適合したインフラ上で中国国内で動かし、中国の利用者データを、同意に基づく国内処理とともに中国本土のデータベースに保持し、依存関係とテレメトリが中国国内で解決するよう範囲を絞ります。これは中国の法に適合した足場であって、いかなる制御を不正に逃れる経路でもありません。第三に、利用者が実際にアクセスする中国向けの面——アプリまたはAPIのエッジ——を、ICP備案済みの中国国内インフラ(21YunBox Optimizer)で、すでに運用しているアプリの前段から配信します。作り直しも、二つ目のコードベースもありません。
21YunBoxは移行ではなく法令適合のオーバーレイであり、お使いのツールの競合ではなくパートナーです。21YunBoxは、いかなる不正な手段も用いず、またお勧めすることもありません。 その結果が、中国の利用者に対して合法かつ法令に適合して動くNode.jsのデプロイです。
関連する読み物:
よくあるご質問
Node.jsそのものに中国のデータ国内保存の問題はありますか?
いいえ。Node.jsは自社サーバーで動かすオープンソースのソフトウェアで、中国本土のデータセンターでもオフショアでも同じように動き、自身では何も保存しません。データの国内保存の問いは、ランタイムではなく、アプリをどこにデプロイし、どんなデータを処理するかで決まります——ですからランタイムは中国でも問題なく動きます。
中国の利用者向けにNode.jsを動かすとき、実際に法令適合が必要なのは何ですか?
三つあり、どれもランタイムではありません。ホスト:中国本土の利用者に提供するなら、ICP備案を負い、運営者としてMLPSの義務を負います。データ:アプリが中国の利用者から収集するあらゆる個人情報はPIPLと越境ルールの対象であり、CIIOや大量取扱者はそれを中国本土内に保存しなければなりません。依存関係:npmの取得やクラッシュ・分析のテレメトリはオフショアへ流れ得るため、中国国内で範囲を絞るかミラーしてください。
21YunBoxは、作り直しなしでNode.jsアプリを中国で法令適合にできますか?
はい。デプロイとデータのリスクを整理し、中国国内に留めるべきものを国内化する手助けをし——Node.jsをICP備案済みでMLPSに適合したインフラ上で、中国の利用者データを国内に保持して動かし——中国向けの面を、すでに運用しているアプリの前段で中国国内インフラから配信します。作り直しも、二つ目のコードベースもありません。個別のケースはお問い合わせから一緒に詰めましょう。