Funktioniert Node.js in China? Data Residency, ICP & Grenzregeln
Node.js ist Open-Source-Software, die Sie auf Ihren eigenen Servern betreiben, es läuft also problemlos in China — die Laufzeitumgebung ist nie der Residency-Blocker. Die eigentliche Frage ist, wo Sie es deployen und die Daten, die es hält: ein Host auf dem Festland schuldet ICP-Beian und MLPS, und die personenbezogenen Daten von China-Nutzern fallen unter PIPL und die Grenzregeln.
Funktioniert Node.js in China?
Ob Node.js „in China funktioniert" ist eine Deployment-und-Daten-Frage, keine Erreichbarkeitsfrage. Node.js ist Open-Source-Software, die Sie auf Ihren eigenen Servern betreiben; sie installiert und läuft in einem Rechenzentrum in Peking genauso wie in einem in Frankfurt, die Laufzeitumgebung selbst ist also nie der Blocker.
Die Compliance-Exponierung sitzt an drei Stellen, die die Laufzeitumgebung mit sich trägt. Wo Sie es deployen: ein Host, der Nutzer auf dem Festland bedient, schuldet eine ICP-Beian (备案) und, als Systembetreiber, MLPS-Pflichten (等级保护) — und eine VM außerhalb Chinas, die China-Nutzer bloß erreichen, ist selbst das Risiko. Was es verarbeitet: die Konten, Sitzungen und Datensätze, die Ihre App serverseitig hält, sind personenbezogene Daten nach dem Gesetz zum Schutz personenbezogener Daten, ein an eine Datenbank außerhalb Chinas verdrahtetes Backend ist also ein grenzüberschreitender Transfer. Was es zieht: npm-Installationen und Crash- oder Analytics-Telemetrie können zur Build- und Laufzeit außerhalb Chinas routen. Führen Sie damit an, wo das Deployment und seine Daten zur Ruhe kommen — nicht damit, ob die Seite lädt.
Dies ist ein Risikobild, kein Urteil — Ihre Pflichten hängen von Ihren Daten, Ihren Mengen und Ihrer Rolle ab. Unser China-Team kann Ihr Node.js-Deployment und Ihre Datenexponierung kartieren →
Compliance-Momentaufnahme
- ! Node.js läuft problemlos in China — die Laufzeitumgebung ist nicht der Blocker; das Deployment ist es
- ! Ein Host, der Nutzer auf dem Festland bedient, schuldet als Betreiber ICP-Beian und MLPS
- ! Personenbezogene Daten, die die App sammelt, sind PIPL-geregelt; eine DB außerhalb Chinas ist Grenztransfer
- ! Ein CIIO oder Verarbeiter großer Mengen muss China-Personendaten innerhalb des Festlands speichern
- ! Ausgehende npm-Pulls und Crash- oder Analytics-Telemetrie können außerhalb Chinas routen
- ✓ Node.js im Inland auf ICP-eingereichter, MLPS-bereiter Infrastruktur mit residenten China-Daten betreiben
Was die offizielle Node.js-Dokumentation über China sagt
| Fakt | Primärquelle |
|---|---|
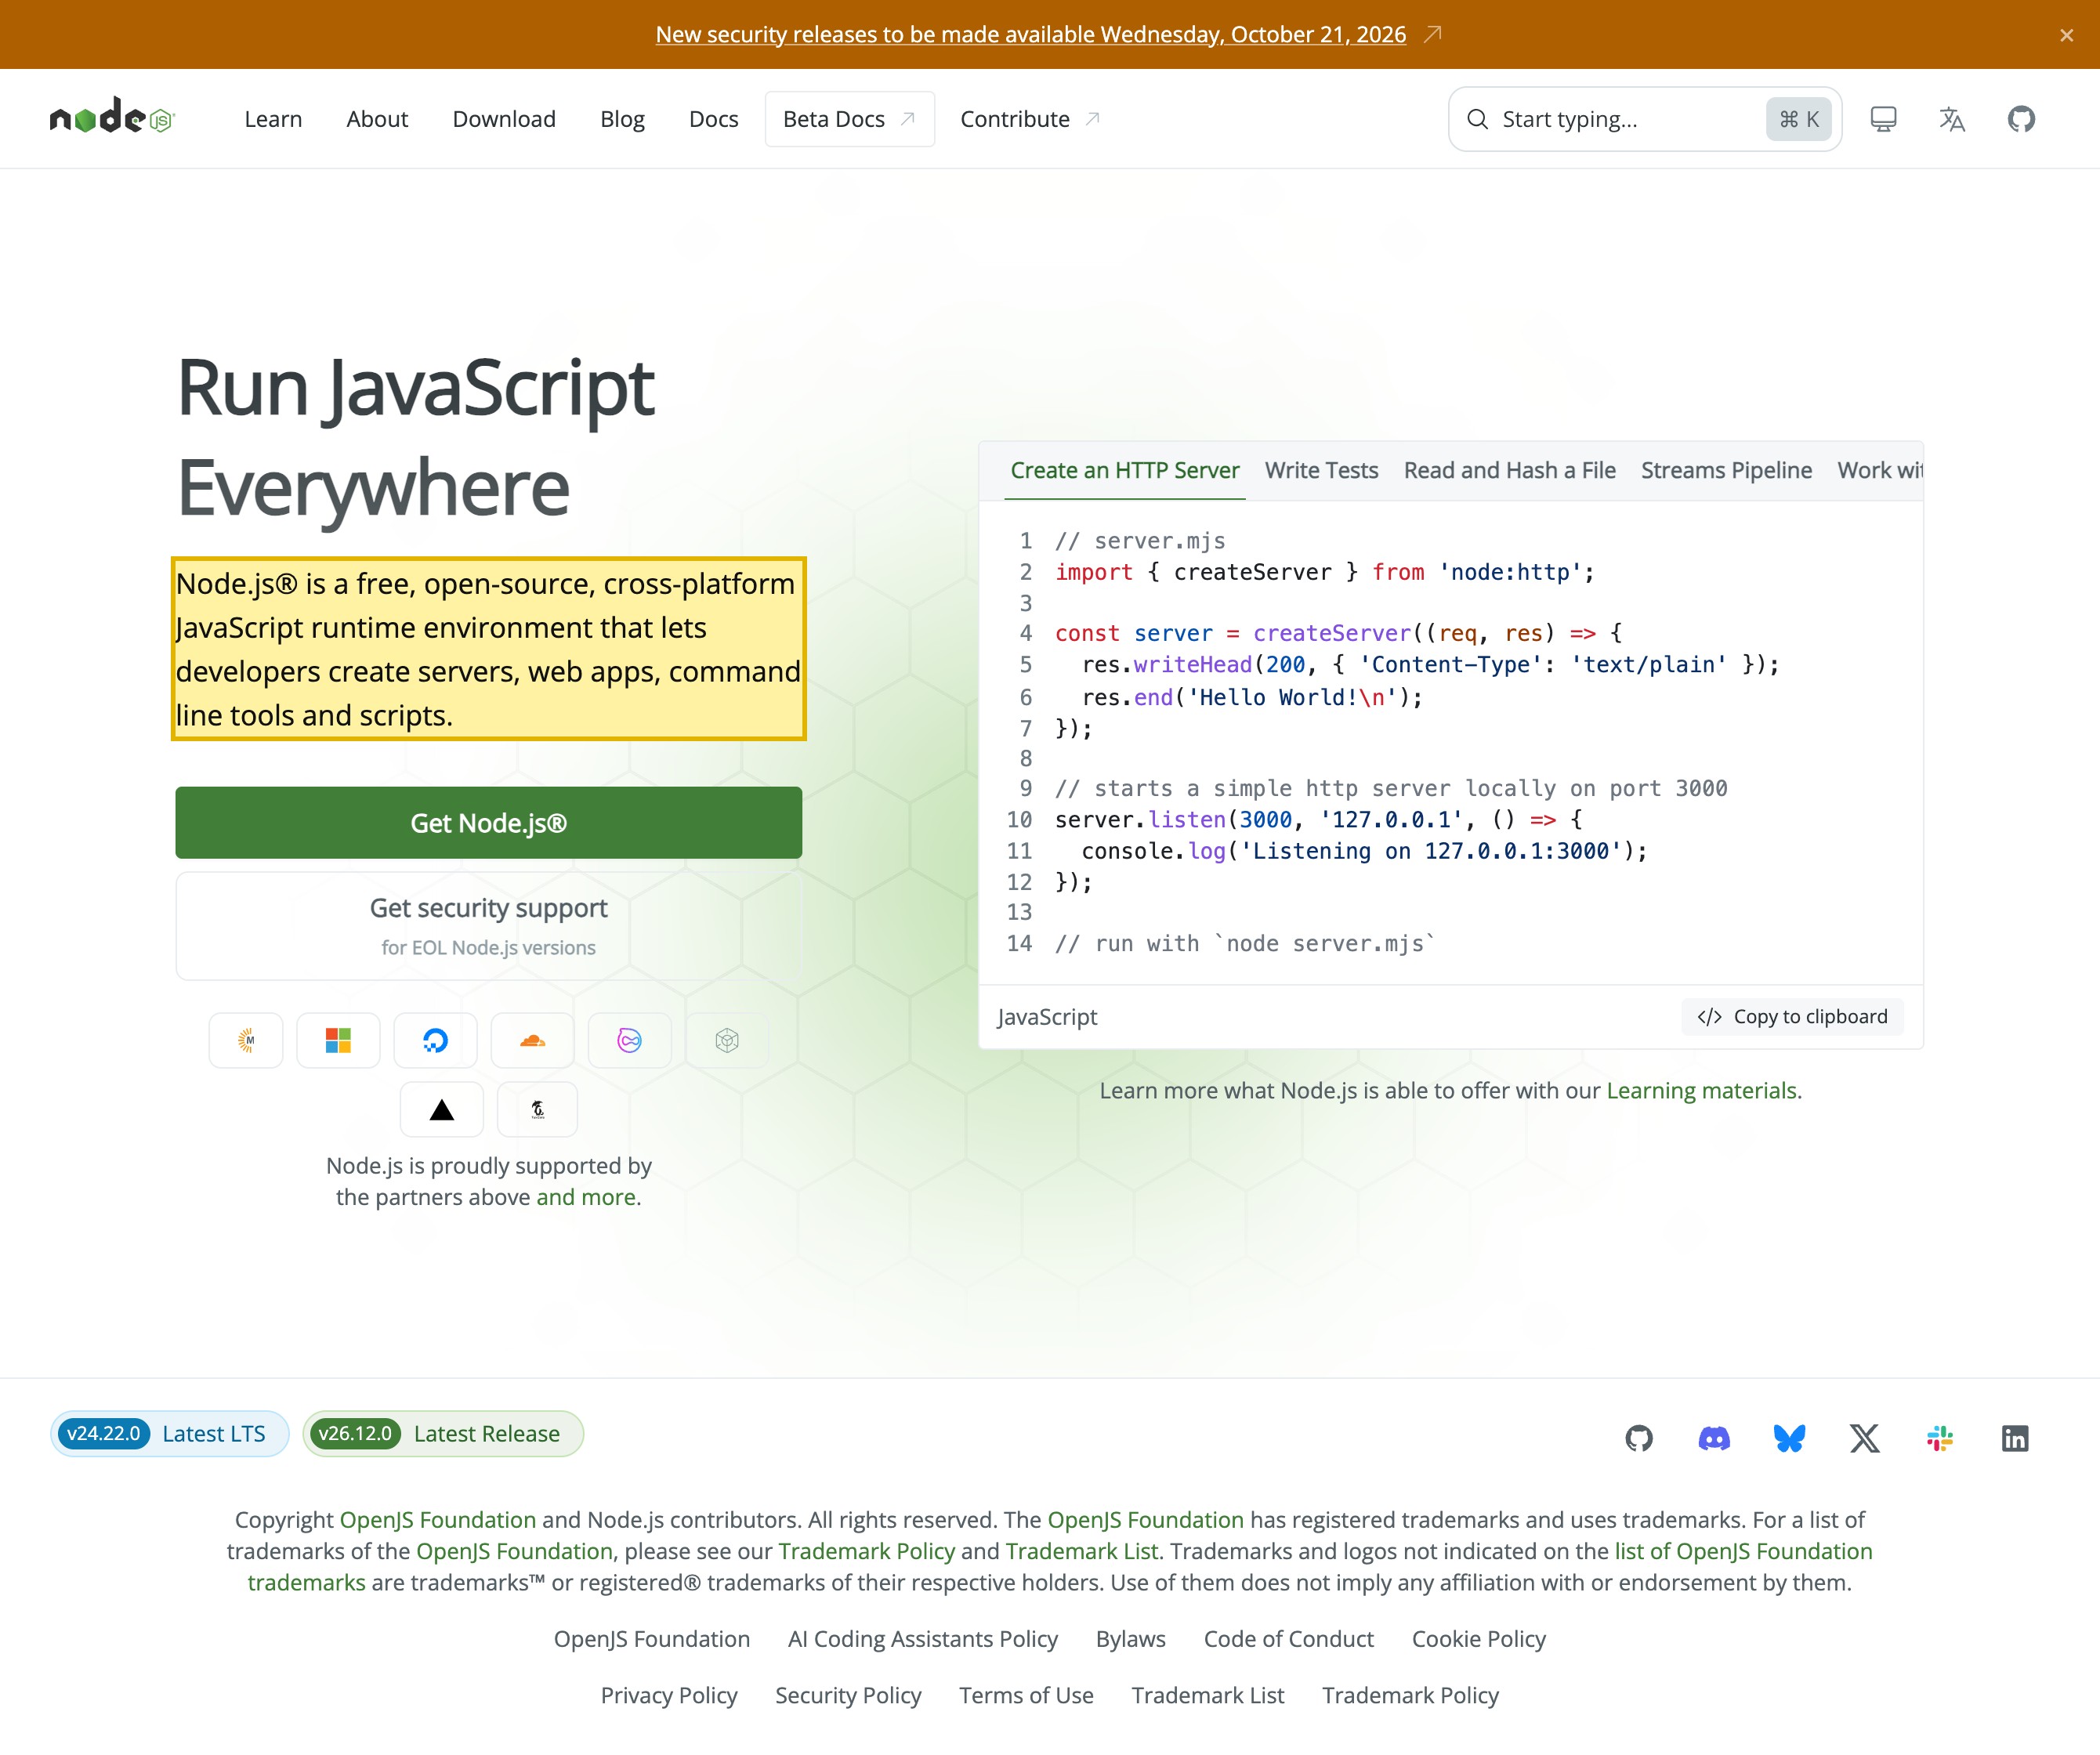
| In den eigenen Worten des Node.js-Projekts: „Node.js® is a free, open-source, cross-platform JavaScript runtime environment that lets developers create servers, web apps, command line tools and scripts." Es ist Software, die Sie auf einer Infrastruktur Ihrer Wahl installieren und betreiben — es gibt keine „Node.js-Region" und keinen gehosteten Node.js-Dienst, die Laufzeitumgebung läuft also identisch innerhalb des Festlands China oder außerhalb. Residency wird dadurch gesetzt, wo Sie es deployen und welche Daten es verarbeitet, nicht durch die Laufzeitumgebung. | Node.js — official homepage (nodejs.org), abgerufen 2026-10-14 |
Node.js löst Abhängigkeiten über eine Paket-Registry auf, und nach npms eigener Dokumentation ist „npm is configured to use the npm public registry at https://registry.npmjs.org by default" — ein Dienst außerhalb Chinas. Jedes npm install zur Build- oder Deploy-Zeit greift danach, und in die App verdrahtete Crash- oder Analytics-Telemetrie tut dasselbe zur Laufzeit. Diese ausgehenden Aufrufe sind ein Lieferketten- und Residency-Bedenken, das mit der Laufzeitumgebung mitreitet, es sei denn, Sie spiegeln oder fassen sie im Inland ein. | npm Docs — registry (docs.npmjs.com), abgerufen 2026-10-14 |
| Ein Node.js-Backend, das Nutzer auf dem Festland bedient, hält ihre Konten, Sitzungen und Datensätze serverseitig — personenbezogene Daten nach dem Gesetz zum Schutz personenbezogener Daten. Dieses Backend an eine Datenbank außerhalb Chinas zu verdrahten oder diese Datensätze ins Ausland zu senden ist ein grenzüberschreitender Transfer: PIPL (Artikel 38–40) legt Benachrichtigung, eine gesonderte Einwilligung und einen Transfermechanismus (eine CAC-Sicherheitsbewertung, den CAC-Standardvertrag oder eine Zertifizierung) auf Sie, den Verarbeiter — nicht auf die Laufzeitumgebung. | PIPL Articles 38–40 — 21YunBox gov-doc: Cross-border data transfers under PIPL, abgerufen 2026-10-14 |
| Wo Sie den Server betreiben, ist seine eigene Pflicht. Ein Host, der Nutzer auf dem Festland bedient, schuldet eine ICP-Beian (备案), und das System schuldet MLPS-Pflichten (等级保护) mit Ihnen als Betreiber. Für einen CIIO oder Verarbeiter großer Mengen müssen im Inland erhobene personenbezogene Daten innerhalb des Festlands gespeichert werden nach dem Cybersicherheitsgesetz, Artikel 39 (vormals Artikel 37) — umnummeriert durch die Novelle von 2025, in Kraft seit 1. Januar 2026, Substanz unverändert. | Cybersecurity Law Article 39 (formerly Article 37) — 21YunBox gov-doc: China Cybersecurity Law, abgerufen 2026-10-14 |
Quellen vom 21YunBox Compliance-Team am 14. Oktober 2026 geprüft.
Für ein Publikum auf dem Festland China ist das Erste, was über Node.js zu klären ist, dass die Laufzeitumgebung nicht das Problem ist — und sie ist auch nicht wirklich die Frage. Node.js ist Open-Source-Software, die Sie installieren und auf Ihren eigenen Servern betreiben: sie läuft in einem Rechenzentrum in Peking genauso wie in einem in Frankfurt, hält keine eigenen Daten und funkt nichts über Ihre nach Hause. Es gibt keine „Node.js-Region” zum Auswählen und keinen gehosteten Node.js-Dienst zum Verbinden, von sich aus ist es also residency-neutral und läuft völlig problemlos innerhalb Chinas. Was „funktioniert Node.js in China” zu einer echten Frage macht, ist alles, was die Laufzeitumgebung mit sich trägt: wo Sie die App deployen, die Daten, die diese App serverseitig sammelt und speichert, und die Registries und die Telemetrie, die sie erreicht. Das sind Deployment- und Datentatsachen — und sie, nicht die Laufzeitumgebung, entscheiden Ihre Compliance-Haltung.
Node.js in China auf einen Blick
| Was es entscheidet | In Node.js' eigenen Worten — und Chinas Recht |
|---|---|
| Wo es tatsächlich läuft | Node.js ist Open-Source-Software, die Sie auf einer Infrastruktur Ihrer Wahl deployen. Es gibt keine Node.js-„Region" und keinen gehosteten Node.js-Dienst, die Laufzeitumgebung ist also residency-neutral und läuft problemlos innerhalb des Festlands. Was nicht neutral ist, ist der Host, auf den Sie es setzen: eine VM außerhalb Chinas, die Nutzer auf dem Festland treffen, ist eine Deployment-Entscheidung, die echte Pflichten trägt. |
| Der Host schuldet ICP und MLPS | Jeder Host, der Nutzer auf dem Festland bedient, schuldet eine ICP-Beian (备案) auf einer Hosting-Ressource auf dem Festland, und das System schuldet MLPS-Pflichten (等级保护) mit Ihnen als Betreiber. Diese hängen am Deployment, nicht an Node.js — und eine Erreichbarkeitsprüfung kann sie nicht sehen. |
| Was es verarbeitet, und warum es personenbezogene Daten sind | Ein Node.js-Backend hält die Konten, Sitzungen und Datensätze, die Ihre App von China-Nutzern serverseitig sammelt — personenbezogene Daten nach PIPL und sensible personenbezogene Daten nach Artikel 28, wo Behörden-IDs, Finanz- oder Gesundheitsdaten auftauchen. Ein an eine Datenbank außerhalb Chinas verdrahtetes Backend überträgt diese Daten ins Ausland. |
| Daten, die die Grenze überqueren | Wenn die personenbezogenen Daten von China-Nutzern eine Datenbank, API oder einen Dienst außerhalb Chinas erreichen, ist das ein grenzüberschreitender Transfer nach dem Gesetz zum Schutz personenbezogener Daten (Artikel 38–40): Benachrichtigung, eine gesonderte Einwilligung und ein Transfermechanismus fallen auf Sie, den Verarbeiter. Für einen CIIO oder einen Verarbeiter großer Mengen erfordert das Cybersicherheitsgesetz Artikel 39 (vormals Artikel 37) inländische Speicherung. |
| Seine ausgehenden Abhängigkeiten | npm löst standardmäßig gegen eine öffentliche Registry außerhalb Chinas auf, und Crash- oder Analytics-Telemetrie kann zur Laufzeit außerhalb Chinas routen. Diese Lieferketten- und Residency-Bedenken reiten mit der Laufzeitumgebung mit, es sei denn, Sie fassen sie ein oder spiegeln sie im Inland. |
| Erreichbarkeit ist nicht die Achse | Dass Node.js installiert und die Seite rendert, sagt nichts darüber, ob das Deployment und seine Daten dort sitzen durften, wo sie sitzen. Die Entscheidung dreht sich um Residency und Lizenzierung, nicht um Geschwindigkeit. Diese Seite veröffentlicht keine erstanbieterliche Latenzzahl; Geschwindigkeit ist die falsche Achse. |
Die Laufzeitumgebung läuft, wo Sie sie betreiben — das Deployment entscheidet also Residency
Beginnen Sie mit dem, wo Node.js läuft, denn die ganze Frage ruht darauf. Node.js ist eine Laufzeitumgebung, die Sie einem Server hinzufügen, den Sie kontrollieren; seine eigene Homepage nennt es „a free, open-source, cross-platform JavaScript runtime environment that lets developers create servers, web apps, command line tools and scripts.” Es gibt kein gehostetes Node.js zum Verbinden und keine inländische Region zum Auswählen — es läuft auf welcher Infrastruktur auch immer, auf die Sie es deployen, die genauso leicht ein Server auf dem Festland wie irgendwo sonst sein kann. In diesem Sinne ist Node.js aus China erreichbar und nutzbar auf eine Weise, wie es ein blockierter Consumer-Dienst nicht ist, und es kann vollständig im Inland laufen.
Was das auch bedeutet, ist, dass Node.js niemals Ihre Residency-Haltung festlegt — Ihr Deployment tut es. Die Laufzeitumgebung ist überall dieselbe Binärdatei; was sich unterscheidet, und worum sich das Recht kümmert, ist der Host darunter und die Daten, die durch sie fließen. Die Compliance-Frage wird also nicht beantwortet, indem man auf Node.js schaut. Sie wird beantwortet, indem man darauf schaut, wo der Server lebt, welche personenbezogenen Daten die App schreibt und wohin, und welche Registries und Endpunkte sie zur Build- und Laufzeit erreicht.
Wo Sie es deployen — der Host schuldet ICP und MLPS
Die schärfste Exponierung ist jene, die ein Erreichbarkeitstest verbirgt: wo der Server tatsächlich lebt. Wenn Ihre Node.js-App Nutzer auf dem Festland bedient, schuldet der Host, auf dem sie läuft, eine ICP-Beian (备案) auf einer Hosting-Ressource auf dem Festland, und das System schuldet MLPS-Pflichten (等级保护, abgestufter Schutz) mit Ihnen als Betreiber. Eine VM außerhalb Chinas, die China-Nutzer schlicht erreichen, ist hier das echte Risiko — sie lädt, was genau der Grund ist, warum ein Latenztest falschen Trost gibt. Diese Pflichten hängen am Deployment, das Sie gewählt haben, nicht an der Laufzeitumgebung, und sie verschwinden nicht, weil das Framework sauber installiert hat.
Hier trennen sich auch „es läuft von meinem Laptop” und „es läuft für China-Nutzer, rechtmäßig”. Ein Server kann jede Anfrage beantworten und dennoch auf einer Infrastruktur sitzen, die nie eingereicht wurde, und ein System betreiben, das nie seine abgestufte Schutzstufe erfüllt hat. Das zu klären ist eine Deployment- und Lizenzierungsübung, keine Performance-Übung.
Was es verarbeitet — PIPL und Data Residency
Ein Node.js-Backend ist, wo Ihr Anwendungszustand lebt: Sitzungen, Konten, Nutzerprofile, die Datensätze, die Ihre API schreibt. Für China-Nutzer sind das personenbezogene Daten nach Chinas Gesetz zum Schutz personenbezogener Daten und sensible personenbezogene Daten nach Artikel 28, wo Behörden-IDs, Finanz- oder Gesundheitsdaten auftauchen. In dem Moment, in dem diese Daten in eine Datenbank außerhalb des Festlands geschrieben — oder an eine API außerhalb Chinas weitergeleitet — werden, ist das ein grenzüberschreitender Transfer nach PIPL Artikel 38–40: Benachrichtigung, eine gesonderte Einwilligung und ein Transfermechanismus (eine CAC-Sicherheitsbewertung, der CAC-Standardvertrag oder eine Zertifizierung), alles auf Sie, den Verarbeiter, nicht auf die Laufzeitumgebung.
Und wenn Ihre Organisation kritische Informationsinfrastruktur betreibt oder Sie personenbezogene Daten in großer Menge verarbeiten, fügt das Cybersicherheitsgesetz eine Datenlokalisierungspflicht hinzu: Artikel 39 (vormals Artikel 37; umnummeriert durch die Novelle von 2025, in Kraft seit 1. Januar 2026, Substanz unverändert) erfordert, dass von solchen Betreibern im Inland erhobene und erzeugte personenbezogene Daten und wichtige Daten im Inland gespeichert werden, mit einer Sicherheitsbewertung vor jeder Ausfuhr. Die Datenbank, in die Ihre Node.js-App schreibt, ist genau das, was diese Regel regelt — was „wo ist die Datenbank” zu einer erstrangigen Frage macht, nicht zu einem Nachgedanken.
Seine ausgehenden Abhängigkeiten — npm und Telemetrie
Eine Laufzeitumgebung ist nie nur der Code, den Sie geschrieben haben; sie ist auch alles, was sie hineinzieht. Nach npms eigener Dokumentation ist „npm is configured to use the npm public registry at https://registry.npmjs.org by default” — ein Dienst außerhalb Chinas. Jedes npm install zur Build- oder Deploy-Zeit greift danach, und in die App verdrahtete Crash-Reporting- oder Analytics-SDKs rufen zur Laufzeit erneut hinaus. Diese ausgehenden Aufrufe sind ein Lieferketten- und Residency-Bedenken, das mit der Laufzeitumgebung reist: Build-Pipelines, die Pakete über die Grenze auflösen, und Telemetrie, die Laufzeitdaten — die personenbezogene Daten enthalten können — aus dem Land trägt.
Der Hebel ist, diese einzufassen, statt sie offen zu lassen: Pakete aus einem inländischen Spiegel aufzulösen und die Telemetrie resident zu halten, sodass die App nicht bei jedem Build und jeder Anfrage nach außerhalb Chinas greift. Nichts davon ist eine Eigenschaft von Node.js; all das ist eine Deployment-Entscheidung, die Sie für eine China-gerichtete Oberfläche anders treffen können.
Warum eine Erreichbarkeitsprüfung dies verfehlt
Eine Erreichbarkeits- oder Latenzprüfung pingt einen Endpunkt an und meldet, ob er antwortet und wie schnell. Für eine selbst gehostete Laufzeitumgebung beantwortet das die falsche Frage. Node.js installiert sich überall, und Ihre Seite kann schnell von einer VM außerhalb Chinas rendern — und nichts davon sagt Ihnen, ob der Host ICP-eingereicht war, ob der Betreiber seine MLPS-Pflichten erfüllt hat oder ob die personenbezogenen Daten in Ihrer Datenbank das Land verlassen durften. Das sind Deployment-, Daten- und Rechtstatsachen, unsichtbar für eine Sonde. Das ist die Hälfte, die eine reine Geschwindigkeits- oder Erreichbarkeitssicht nicht liefern kann — und die Hälfte, mit der wir anführen.
Der rechtmäßige Pfad — kartieren, lokalisieren, ausliefern
Für eine Open-Source-Laufzeitumgebung ist die Rolle von 21YunBox fokussiert, und wir sagen es klar: es gibt kein „inländisches Node.js”, das wir Ihnen verkaufen — die Laufzeitumgebung ist bereits Ihre, um sie zu betreiben, auch im Inland. Unser Wert liegt in drei Zügen.
Erstens kartieren wir die Exponierung: wo Ihre Node.js-App tatsächlich läuft und ob dieser Host ICP-eingereicht und auf der richtigen MLPS-Stufe ist; welche personenbezogenen oder sensiblen Daten die App von China-Nutzern sammelt und wo ihre Datenbank sitzt; und welche Registries und Telemetrie-Endpunkte sie außerhalb Chinas erreicht — gesetzt gegen PIPLs Grenzregeln, Artikel 28 und das Cybersicherheitsgesetz, sodass Sie und Ihr Rechtsbeistand die Leitplanken ziehen können. Zweitens helfen wir Ihnen, zu lokalisieren, was nicht rechtmäßig außerhalb Chinas sitzen kann: Node.js im Inland auf ICP-eingereichter, MLPS-angemessener Infrastruktur zu betreiben, China-Nutzerdaten in einer Datenbank auf dem Festland mit eingewilligter, residenter Verarbeitung zu halten und Abhängigkeiten und Telemetrie einzufassen, sodass sie im Inland auflösen. Dies ist ein China-rechtliches Fundament, niemals ein Weg um irgendeine Steuerung herum. Drittens liefern wir die China-gerichtete Oberfläche, die Ihre Nutzer tatsächlich treffen — die App- oder API-Edge — über ICP-eingereichte, inländische Infrastruktur (den 21YunBox Optimizer), vor der App, die Sie bereits betreiben, ohne Neuaufbau und ohne zweite Codebasis.
21YunBox ist ein rechtskonformes Overlay, keine Migration, und ein Partner der Tools, die Sie nutzen, kein Konkurrent zu ihnen. 21YunBox nutzt oder empfiehlt niemals eine Umgehung jeglicher Art. Das Ergebnis ist ein Node.js-Deployment, das für Ihre Nutzer in China legal und rechtskonform läuft.
Compliance-Einschätzung anfordern →
Weiterführend:
- Wie man eine ICP-Beian für China erhält
- Grenzüberschreitende Datentransfers nach PIPL
- Chinas Cybersicherheitsgesetz (Datenlokalisierung, Artikel 39)
- Chinas MLPS (abgestufter Schutz) Pflichten
Häufige Fragen
Hat Node.js selbst ein China-Data-Residency-Problem?
Nein. Node.js ist Open-Source-Software, die Sie auf Ihren eigenen Servern betreiben; sie läuft identisch in einem Rechenzentrum auf dem Festland oder offshore und speichert nichts von sich aus. Die Residency-Frage wird dadurch entschieden, wo Sie die App deployen und welche Daten sie verarbeitet, nicht durch die Laufzeitumgebung — die Laufzeitumgebung läuft also problemlos in China.
Was muss tatsächlich rechtskonform sein, wenn ich Node.js für China-Nutzer betreibe?
Drei Dinge, keines davon die Laufzeitumgebung. Der Host: wenn er Nutzer auf dem Festland bedient, schuldet er eine ICP-Beian und, als Betreiber, MLPS-Pflichten. Die Daten: jegliche personenbezogenen Informationen, die die App von China-Nutzern sammelt, fallen unter PIPL und die Grenzregeln, und ein CIIO oder Verarbeiter großer Mengen muss sie auf dem Festland gespeichert halten. Die Abhängigkeiten: npm-Pulls und Crash- oder Analytics-Telemetrie können außerhalb Chinas routen, fassen Sie sie also im Inland ein oder spiegeln Sie sie.
Kann 21YunBox unsere Node.js-App ohne Neuaufbau in China rechtskonform machen?
Ja. Wir kartieren die Deployment- und Datenexponierung, helfen Ihnen zu lokalisieren, was im Inland bleiben muss — Node.js auf ICP-eingereichter, MLPS-angemessener Infrastruktur mit residenten China-Nutzerdaten betreiben — und liefern Ihre China-gerichtete Oberfläche auf inländischer Infrastruktur vor der App, die Sie bereits betreiben, ohne Neuaufbau und ohne zweite Codebasis. Nehmen Sie Kontakt auf, um Ihren spezifischen Fall durchzugehen.