IBM Cloud fonctionne-t-il en Chine ? Résidence des données, ICP et règles transfrontalières
IBM Cloud est le cloud public d'IBM — calcul, stockage et services managés où se trouvent les données personnelles de vos utilisateurs. Sa liste d'emplacements ne montre aucune région de Chine continentale, de sorte qu'un workload tourné vers la Chine garde ces données à l'étranger au titre de la PIPL et ne peut pas être déclaré ICP. Un regard priorité à la conformité sur la résidence et les règles transfrontalières.
IBM Cloud fonctionne-t-il en Chine ?
Savoir si vous pouvez exploiter un service tourné vers la Chine sur IBM Cloud est une question de résidence des données et de licence, non de vitesse. IBM Cloud est l'endroit où le calcul, le stockage de votre application et les données personnelles de vos utilisateurs se trouvent physiquement — et sa propre liste d'emplacements n'a aucune région de Chine continentale où déployer.
Sans région sur le territoire, un workload sur IBM Cloud garde les données personnelles de vos utilisateurs chinois à l'étranger — un transfert transfrontalier d'informations personnelles au titre de la PIPL (articles 38 à 40) — et un service public hébergé hors du continent ne peut pas détenir de déclaration ICP. Contrairement à certains clouds mondiaux, il n'y a aucune partition Chine d'IBM Cloud distincte qu'un client étranger puisse activer en self-service, de sorte que les données n'ont nulle part sur le territoire où reposer, et un opérateur d'infrastructure d'information critique ou un responsable à fort volume ne peut pas satisfaire l'obligation de localisation des données (CSL article 39, anciennement l'article 37) dessus. La voie conforme est une assise légale sur le territoire avec une diffusion déclarée ICP, mise en place devant le stack IBM Cloud que vous exploitez déjà.
Ceci est une image de risque, non un verdict — vos obligations dépendent de votre entité, de vos volumes de données et de votre rôle. Notre équipe Chine peut cartographier votre exposition de résidence IBM Cloud →
Aperçu de conformité
- ! Une plateforme cloud est l'endroit où se trouvent le calcul de votre application et les données personnelles de vos utilisateurs
- ✕ IBM Cloud n'exploite aucune région de Chine continentale, de sorte que les données des utilisateurs chinois reposent à l'étranger
- ! Les données personnelles chinoises à l'étranger sont un transfert transfrontalier PIPL (articles 38 à 40)
- ! Un service public hébergé hors du continent ne peut pas détenir de déclaration ICP
- ! Les opérateurs d'infrastructure d'information critique / responsables à fort volume doivent un stockage sur le territoire qu'une région mondiale ne peut pas satisfaire
- ✓ 21YunBox met en place une assise et une diffusion déclarées ICP, sur le territoire, pour votre stack
Ce que la documentation officielle de IBM Cloud dit de la Chine
| Fait | Source primaire |
|---|---|
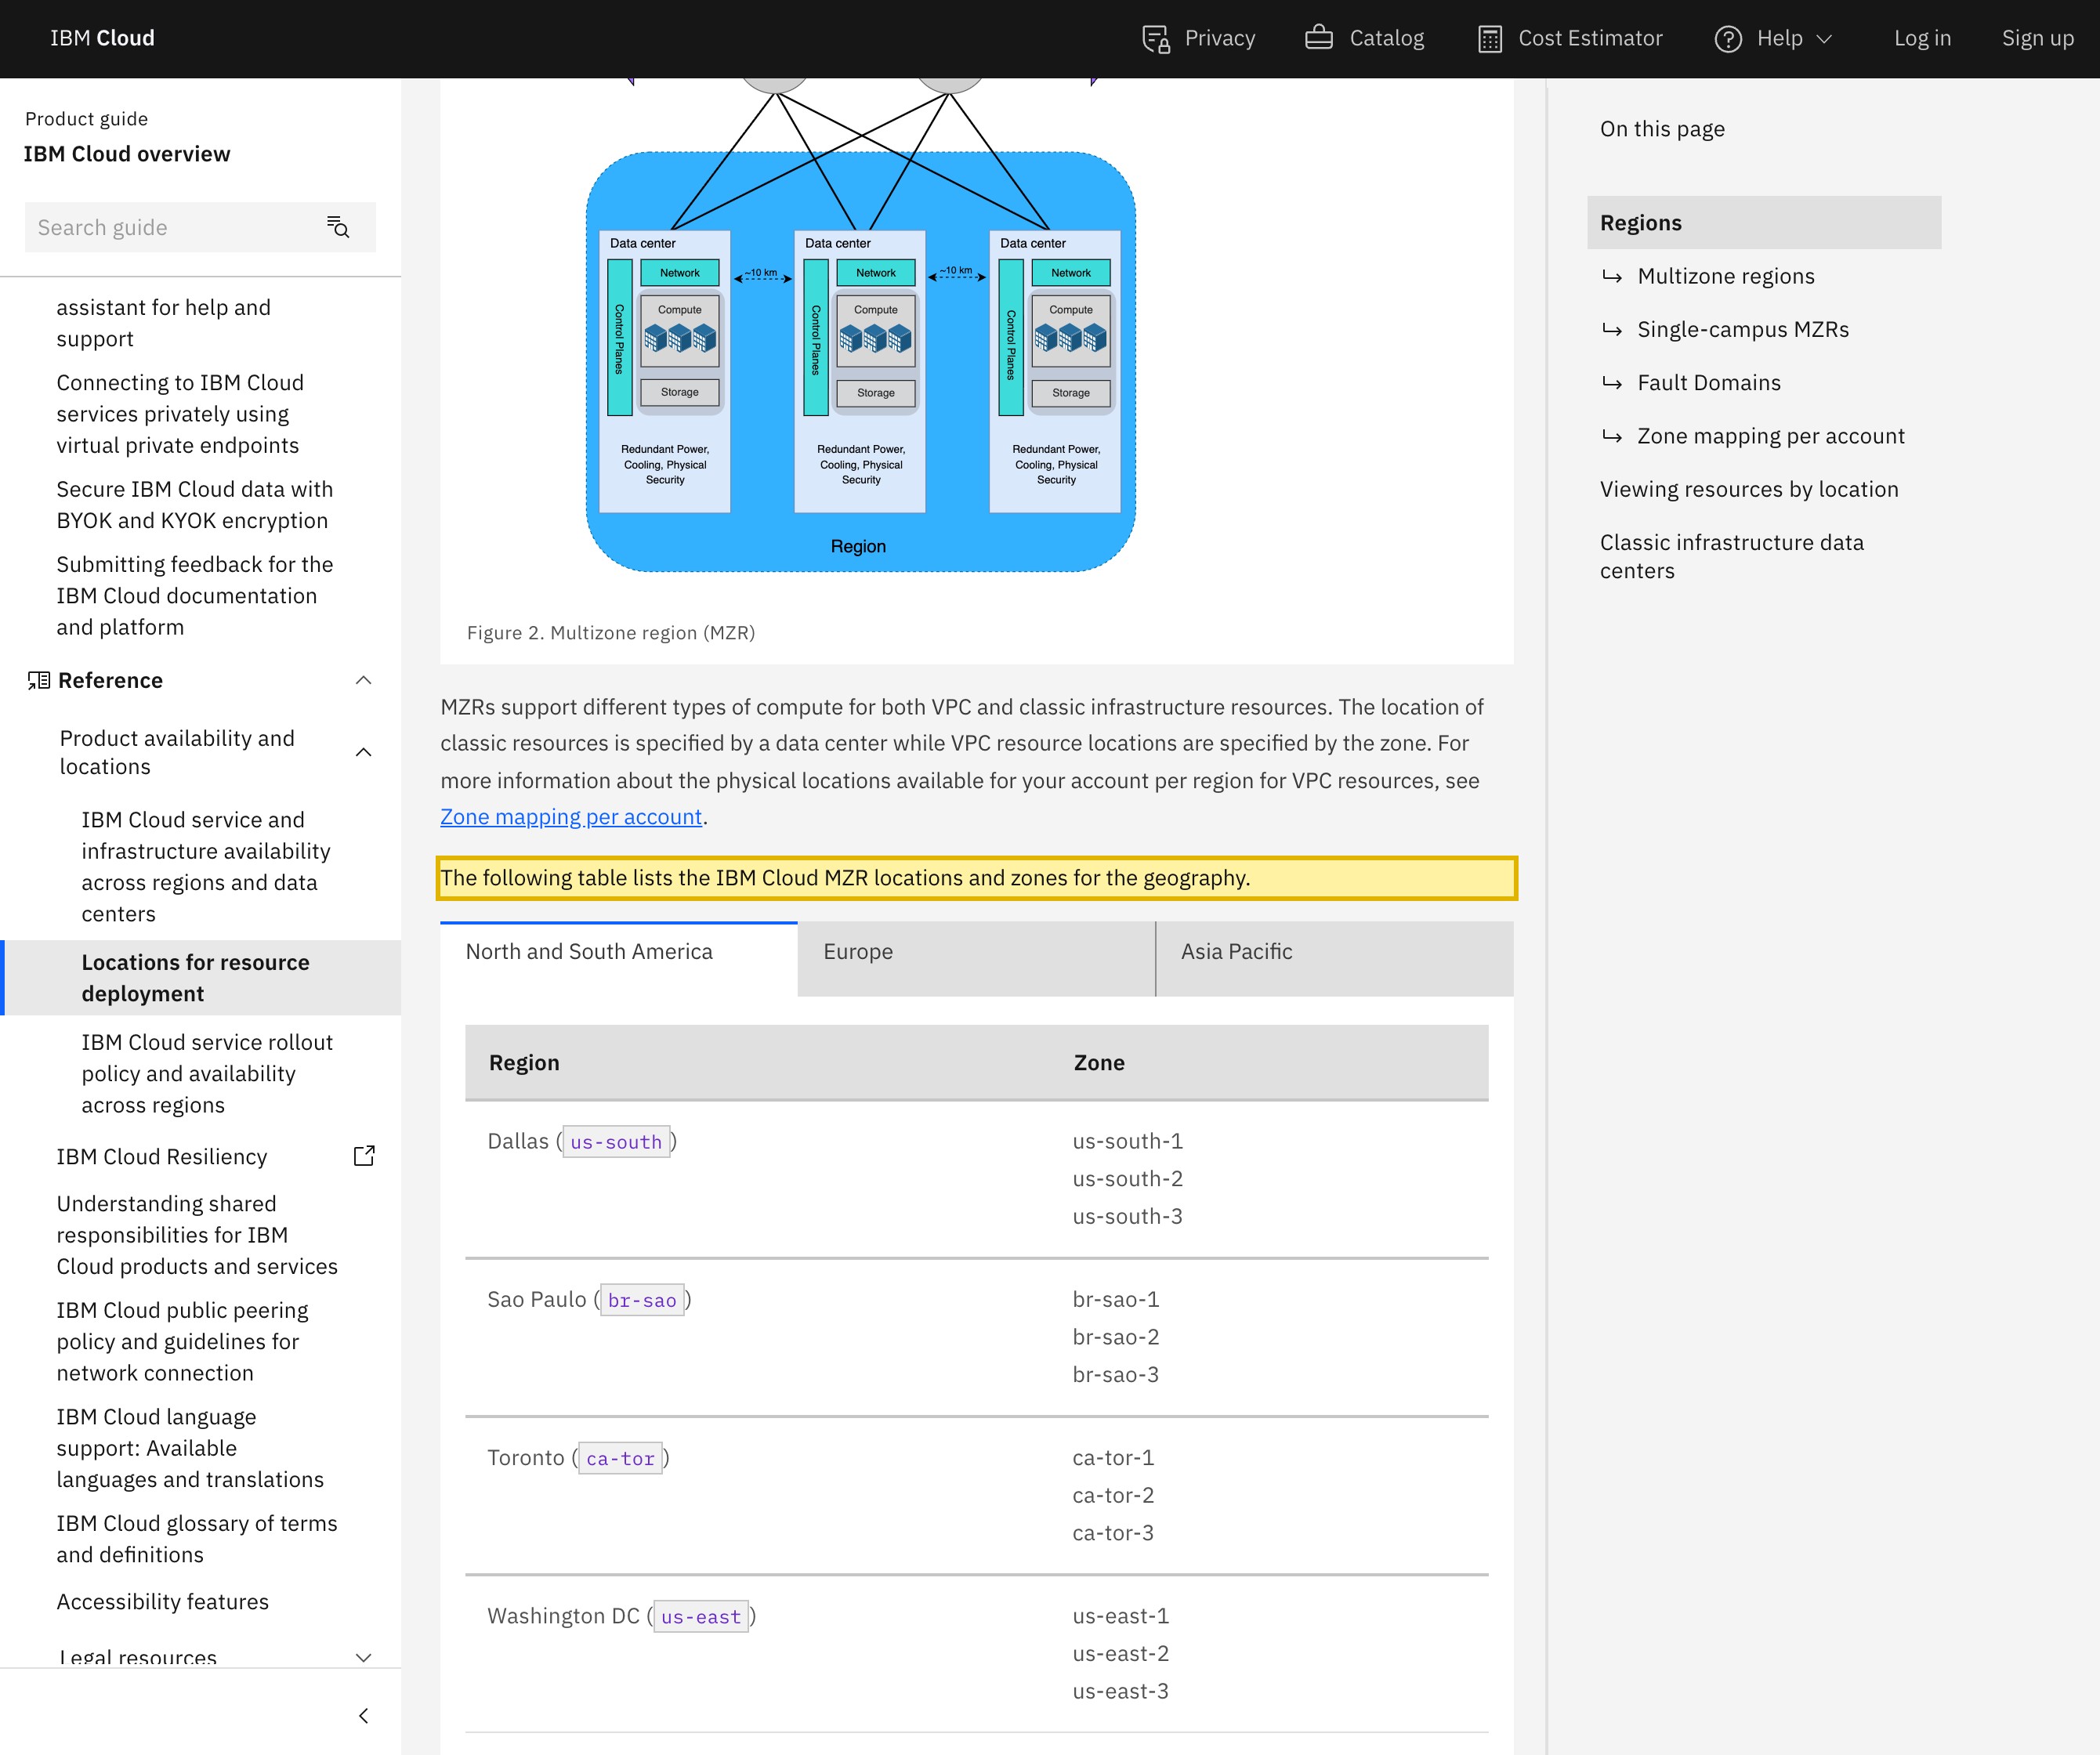
| La propre documentation d'emplacements d'IBM Cloud ne liste aucune région de Chine continentale. Sous ses « Multizone regions », les régions où vous pouvez déployer couvrent les Amériques, l'Europe et l'Asie-Pacifique — les plus proches du continent étant Tokyo, Osaka et Chennai — sans emplacement Pékin, Shanghai, Shenzhen ou Guangzhou parmi elles. Il n'y a aucune partition Chine d'IBM Cloud distincte qu'un client étranger sélectionne et active en self-service, de sorte que le calcul et le stockage provisionnés sur IBM Cloud gardent leurs données hors de la Chine continentale. | IBM Cloud Docs — Locations for resource deployment (Regions and zones), consulté le 2026-10-14 |
| L'empreinte de centres de données d'IBM Cloud est entièrement hors de la Chine continentale. La propre page des centres de données d'IBM liste ses emplacements par pays — à travers l'Amérique du Nord, l'Europe, et l'Asie et l'Océanie — et aucun n'est en Chine continentale. Sans centre de données ni région sur le territoire où déployer, un workload servant des personnes en Chine repose nécessairement dans un emplacement hors du continent. | IBM — IBM Cloud global data centers (ibm.com/cloud/data-centers), consulté le 2026-10-14 |
| Détenir les informations personnelles de personnes en Chine sur une région IBM Cloud hors du continent est un transfert transfrontalier au titre des articles 38 à 40 de la PIPL : le responsable doit donner une information, obtenir un consentement distinct, et satisfaire un mécanisme de transfert — une évaluation de sécurité de la CAC, le contrat type de la CAC, ou une certification. | Loi sur la protection des informations personnelles (PIPL), articles 38 à 40 — fourniture transfrontalière d'informations personnelles |
| Un opérateur d'infrastructure d'information critique ou un responsable à fort volume doit stocker les informations personnelles chinoises sur le continent — l'article 40 de la PIPL et la règle de localisation des données de l'article 39 (anciennement l'article 37) de la loi sur la cybersécurité (l'amendement 2025, en vigueur le 1er janvier 2026, l'a renuméroté de 37 à 39, substance inchangée). Une région IBM Cloud hors du continent ne peut structurellement pas satisfaire cette obligation de stockage sur le territoire. | Loi sur la cybersécurité de la Chine, article 39 (anciennement l'article 37) ; PIPL article 40 — localisation des données |
Sources vérifiées par Équipe Conformité 21YunBox le 14 octobre 2026.
Pour un public de Chine continentale, la question qui décide au sujet d’IBM Cloud n’est pas de savoir si un serveur virtuel démarre ou si une application peut l’atteindre — les deux sont de routine. C’est l’endroit où les données que ce cloud détient ont le droit de reposer, et si le service tourné vers le public devant lui peut être déclaré. IBM Cloud est le cloud public d’IBM — le calcul, le stockage objet, les bases de données et les services managés où l’application d’une organisation et les données personnelles de ses utilisateurs vivent physiquement. Au titre de la loi chinoise sur la protection des informations personnelles, l’endroit où ces données personnelles reposent, et la base légale sur laquelle elles peuvent franchir une frontière, est ce qui décide si vous pouvez y exploiter un service tourné vers la Chine. La propre documentation d’emplacements d’IBM Cloud ne liste aucune région de Chine continentale où déployer, de sorte qu’un workload provisionné là-bas garde ces données à l’étranger, et un service tourné vers le continent dessus n’a aucune ressource sur le territoire à laquelle lier une déclaration ICP. Contrairement à certains clouds mondiaux qui exploitent une partition Chine distincte, opérée localement, IBM Cloud ne publie aucune région de Chine continentale qu’un client étranger puisse activer en self-service — c’est donc une question de résidence des données et de licence d’abord, non de vitesse.
IBM Cloud en Chine en un coup d’œil
| Ce qui le détermine | Dans les propres termes d'IBM Cloud — et le droit chinois |
|---|---|
| Où les données reposent physiquement (la réalité des régions) | Les emplacements publiés d'IBM Cloud ne listent aucune région de Chine continentale. Le calcul, le stockage et les services managés tournent depuis des régions dans les Amériques, l'Europe et l'Asie-Pacifique (les plus proches Tokyo, Osaka, Chennai, Singapour, Sydney), toutes hors du continent. Il n'y a aucune partition Chine d'IBM Cloud distincte qu'un client étranger active en self-service — de sorte que les données reposent à l'étranger. |
| Ce qu'une plateforme cloud détient, et pourquoi c'est une information personnelle | IBM Cloud est l'endroit où vivent le calcul, le stockage objet, les bases de données et les journaux de votre application : comptes clients, commandes, transactions, activité des utilisateurs. La plus grande partie est une information personnelle au titre de la PIPL, et une partie — champs de contact, financiers et d'identité — est sensible. Où elle repose est une question juridique, non de performance. |
| Les enregistrements de vos utilisateurs chinois quand le workload est à l'étranger | Détenez les informations personnelles de personnes en Chine sur une région IBM Cloud hors du continent et vous faites un transfert transfrontalier au titre de la PIPL (articles 38 à 40) : information, consentement distinct, et un mécanisme de transfert — une évaluation de sécurité de la CAC, le contrat type, ou une certification. |
| La porte de déclaration ICP (备案) | Tout service tourné vers le public pour des utilisateurs continentaux a besoin d'une déclaration ICP liée à une ressource d'hébergement continentale. Un workload hébergé hors du continent sur IBM Cloud n'a aucune ressource sur le territoire à laquelle lier une déclaration, de sorte que le service public ne peut pas être déclaré ICP dessus. |
| L'obligation de stockage sur le territoire (infrastructure d'information critique / responsable à fort volume) | Un opérateur d'infrastructure d'information critique ou un responsable à fort volume doit garder les informations personnelles chinoises sur le continent (article 40 de la PIPL ; article 39 (anciennement l'article 37) de la loi sur la cybersécurité — l'amendement 2025, en vigueur le 1er janvier 2026, a renuméroté l'article de localisation des données de 37 à 39, substance inchangée). Une région hors du continent ne peut structurellement pas la satisfaire. |
| L'accessibilité n'est pas l'axe (et la surface tournée vers la Chine) | Que IBM Cloud soit accessible depuis la Chine est une affaire de diffusion, non le test juridique ; la résidence des données au repos et la déclaration le sont. Les leviers légaux sont de placer les données qui doivent rester sur une assise légale sur le territoire, et de mettre les surfaces tournées vers la Chine qui lisent dedans sur une diffusion déclarée ICP. |
Où les données reposent réellement
Ouvrez la documentation d’emplacements d’IBM Cloud et les régions où vous pouvez déployer couvrent les Amériques, l’Europe et l’Asie-Pacifique — les plus proches du continent étant Tokyo, Osaka, Chennai, Singapour et Sydney — toutes hors de la Chine continentale. Il n’y a aucune région Pékin, Shanghai, Shenzhen ou Guangzhou sur la liste.
Il n’y a non plus aucune seconde porte. Certains clouds mondiaux exploitent une partition Chine distincte, opérée localement — un compte et un opérateur sur le territoire distincts qui gardent les données sur le continent. La liste publiée d’emplacements d’IBM Cloud ne montre aucune région de Chine continentale, et aucune partition Chine d’IBM Cloud distincte qu’un client étranger sélectionne et active en self-service. Tout service hébergé en Chine offert via un partenaire local serait un arrangement distinct, opéré localement, non une région sur la liste d’emplacements mondiale d’IBM Cloud. Ainsi, pour un workload que vous exploitez sur IBM Cloud, les données n’ont aucune région sur le territoire où reposer — elles se trouvent à l’étranger.
C’est tout l’intérêt : la question n’a jamais été de savoir si le cloud marche, mais où les données vivent et sur quelle base légale un service tourné vers le continent tourne par-dessus.
Ce qu’il détient est une information personnelle
Un cloud public n’est pas un cache ni un edge — c’est l’endroit où l’application et ses données vivent réellement. Sur IBM Cloud, cela signifie les serveurs virtuels, les buckets de stockage objet, les bases de données managées et les journaux : comptes clients, commandes, transactions, historique de support et les identifiants qui les relient. La plus grande partie est une information personnelle au titre de la PIPL, et une partie — coordonnées, données financières, pièces d’identité délivrées par l’État — est une information personnelle sensible qui attire des obligations renforcées.
C’est pourquoi la résidence, non l’accessibilité, est le test. Quand les informations personnelles de personnes en Chine reposent dans une région IBM Cloud hors du continent, vous faites un transfert transfrontalier, et les articles 38 à 40 de la PIPL le régissent : information, consentement distinct, et un mécanisme de transfert légal — une évaluation de sécurité de la CAC, le contrat type de la CAC, ou une certification. Les mesures d’évaluation de sécurité fixent quand cette évaluation est obligatoire plutôt qu’optionnelle.
Par-dessus les règles de transfert se trouve une obligation plus dure. Un opérateur d’infrastructure d’information critique ou un responsable à fort volume doit stocker les informations personnelles chinoises à l’intérieur du continent — l’article 40 de la PIPL et la règle de localisation des données de l’article 39 (anciennement l’article 37) de la loi sur la cybersécurité. Une région hors du continent ne peut pas satisfaire une obligation de stockage sur le territoire, parce que les données ne sont, par définition, pas dans le pays.
Pourquoi un contrôle d’accessibilité passe à côté de cela
Pointez une sonde sur un point de terminaison IBM Cloud depuis Shanghai et vous pouvez mesurer une connexion — et n’apprendre rien de la question qui compte. Le workload sert les requêtes tout aussi bien depuis une région hors du continent ; c’est précisément le piège. L’exposition n’est pas que le cloud soit lent ou inaccessible, c’est que les informations personnelles de personnes en Chine se trouvent hors du pays sans base légale, qu’un service public dessus ne peut pas être déclaré ICP vers une ressource continentale, et qu’un opérateur d’infrastructure d’information critique ou un responsable à fort volume doit une obligation de stockage sur le territoire qu’une région à l’étranger ne peut pas satisfaire. Un test de vitesse ou de disponibilité ne peut pas voir où les données reposent ni sur quelle assise légale elles ont franchi une frontière — de sorte qu’il rapporte « OK » sur exactement les cas qui portent le plus de risque réglementaire.
La voie légale — cartographier, localiser, diffuser
21YunBox est un overlay conforme, non une migration — et un partenaire d’IBM et de votre équipe plateforme, non un concurrent de ceux-ci.
- Cartographier. Nous lisons les obligations PIPL transfrontalières, de résidence des données, de localisation des données (infrastructure d’information critique) et d’ICP au regard de votre entité, de vos volumes de données et de qui sont les informations personnelles qui se trouvent réellement sur IBM Cloud — de sorte que vous sachiez quelles obligations mordent avant de déplacer quoi que ce soit.
- Localiser. Pour les données que le droit dit devoir rester en Chine, nous mettons en place une assise légale sur le territoire — un déploiement licencié sur le territoire ou de cloud souverain sur le continent — et gardons un stockage consenti, sur le territoire, pour ce qui doit rester. Parce qu’IBM Cloud n’a aucune région continentale, localiser signifie mettre en place un équivalent légal sur le territoire pour ces données, non une route de retour vers un point de terminaison à l’étranger.
- Diffuser. Toute surface tournée vers la Chine devant votre workload IBM Cloud — l’application, la périphérie d’API, les portails d’administration et de reporting que vos utilisateurs continentaux atteignent — tourne sur une diffusion déclarée ICP, sur le territoire (le 21YunBox Optimizer), devant le stack que vous exploitez déjà. Sans reconstruction, sans seconde base de code.
Cette page cartographie l’exposition ; ce n’est pas un verdict juridique. Vos obligations réelles dépendent de votre entité, de la façon dont vous classez les données, de vos volumes de transfert et du fait que vous soyez ou non un opérateur d’infrastructure d’information critique — alors réglez ces détails avec un conseil chinois qualifié avant de vous fier à une quelconque voie unique. 21YunBox n’utilise ni ne suggère jamais aucun contournement, de quelque nature que ce soit.
Obtenir une évaluation de conformité →
À lire également
- Les transferts transfrontaliers de données au titre de la PIPL
- La loi chinoise sur la cybersécurité et la localisation des données
- Les mesures chinoises d’évaluation de sécurité pour l’exportation de données
- Comment obtenir une licence ICP pour un site web en Chine
Questions fréquentes
Y a-t-il une région IBM Cloud en Chine continentale ?
Non. La propre documentation d'emplacements d'IBM Cloud liste ses régions à travers les Amériques, l'Europe et l'Asie-Pacifique — les plus proches du continent étant Tokyo, Osaka et Chennai — sans région Pékin, Shanghai, Shenzhen ou Guangzhou. Et contrairement à certains clouds mondiaux qui exploitent une partition Chine distincte, opérée localement, IBM Cloud ne publie aucune région ni partition de Chine continentale qu'un client étranger puisse activer en self-service, de sorte qu'il ne peut ni héberger ni stocker votre workload sur le territoire.
Stocker nos données sur IBM Cloud est-il un problème au titre de la PIPL ?
Cela peut l'être. Parce qu'IBM Cloud n'a aucune région continentale, les informations personnelles que vous collectez auprès de personnes en Chine sont gardées dans une région hors du continent — un transfert transfrontalier que la PIPL ne permet qu'avec une information, un consentement distinct et l'un de ses mécanismes de transfert. Savoir si vous faites aussi face à une obligation de localisation des données dépend de votre rôle (par exemple, si vous êtes un opérateur d'infrastructure d'information critique) et de votre volume de données. Traitez-le comme un risque à dimensionner avec un conseil chinois qualifié, non comme une interdiction générale.
21YunBox peut-il aider à exploiter IBM Cloud en conformité en Chine ?
Oui. Vous gardez IBM Cloud comme origine, et notre équipe de conformité Chine évalue votre exposition transfrontalière et de résidence des données pour votre entité et vos volumes de données, puis met en place la diffusion déclarée ICP, sur le territoire — et un stockage sur le territoire là où la localisation s'applique — que les régions hors du continent d'IBM Cloud ne peuvent pas fournir. Contactez-nous pour traiter votre cas précis.


