IBM Cloudは中国本土で使えるか:データの国内保存、ICP、越境ルール
IBM CloudはIBMのパブリッククラウドで、ユーザーの個人データが置かれるコンピュート・ストレージ・マネージドサービスです。そのロケーション一覧に中国本土リージョンはなく、中国向けのワークロードはそのデータをPIPLの下でオフショアに置くことになり、ICP備案もできません。データの国内保存と越境ルールを、コンプライアンス起点で読み解きます。
IBM Cloudは中国本土で使えるか
IBM Cloud上で中国向けサービスを運用できるかは、速度ではなくデータの国内保存とライセンスの問いです。IBM Cloudは、貴社アプリケーションのコンピュート・ストレージ、そして利用者の個人データが物理的に置かれる場所であり——そのロケーション一覧にはデプロイできる中国本土リージョンがありません。
国内リージョンがない以上、IBM Cloud上のワークロードは中国ユーザーの個人データをオフショアに保持します——PIPLの下での個人情報の越境移転(第38〜40条)であり——そして本土外にホストされた公開サービスはICP備案を保持できません。一部のグローバルクラウドと異なり、海外の顧客がセルフサービスで使える独立したIBM Cloudの中国パーティションはないため、データには収まる国内の場所がなく、CIIOや大量取扱者はその上でデータローカライゼーション義務(CSL 第39条、旧第37条)(英語)を満たせません。法令に沿った経路は、合法的な中国国内の基盤とICP備案済みの配信を、すでに運用中のIBM Cloudスタックの前段に立ち上げることです。
これは判定ではなくリスクの見取り図です——義務は貴社の法人、データ量、役割で変わります。当社の中国チームがIBM Cloudの国内保存リスクを整理します →
コンプライアンス・スナップショット
- ! クラウドプラットフォームは、貴社アプリのコンピュートとユーザーの個人データが置かれる場所
- ✕ IBM Cloudは中国本土リージョンを運用していないため、中国ユーザーのデータはオフショアに置かれる
- ! オフショアに置かれる中国の個人データはPIPLの越境移転(第38〜40条)
- ! 本土外にホストされた公開サービスはICP備案を保持できない
- ! CIIO/大量取扱者は、グローバルリージョンでは満たせない国内保存義務を負う
- ✓ 21YunBoxが貴社スタック向けにICP備案済みの国内基盤と配信を立ち上げる
IBM Cloudの公式ドキュメントが中国について述べていること
| 事実 | 一次情報源 |
|---|---|
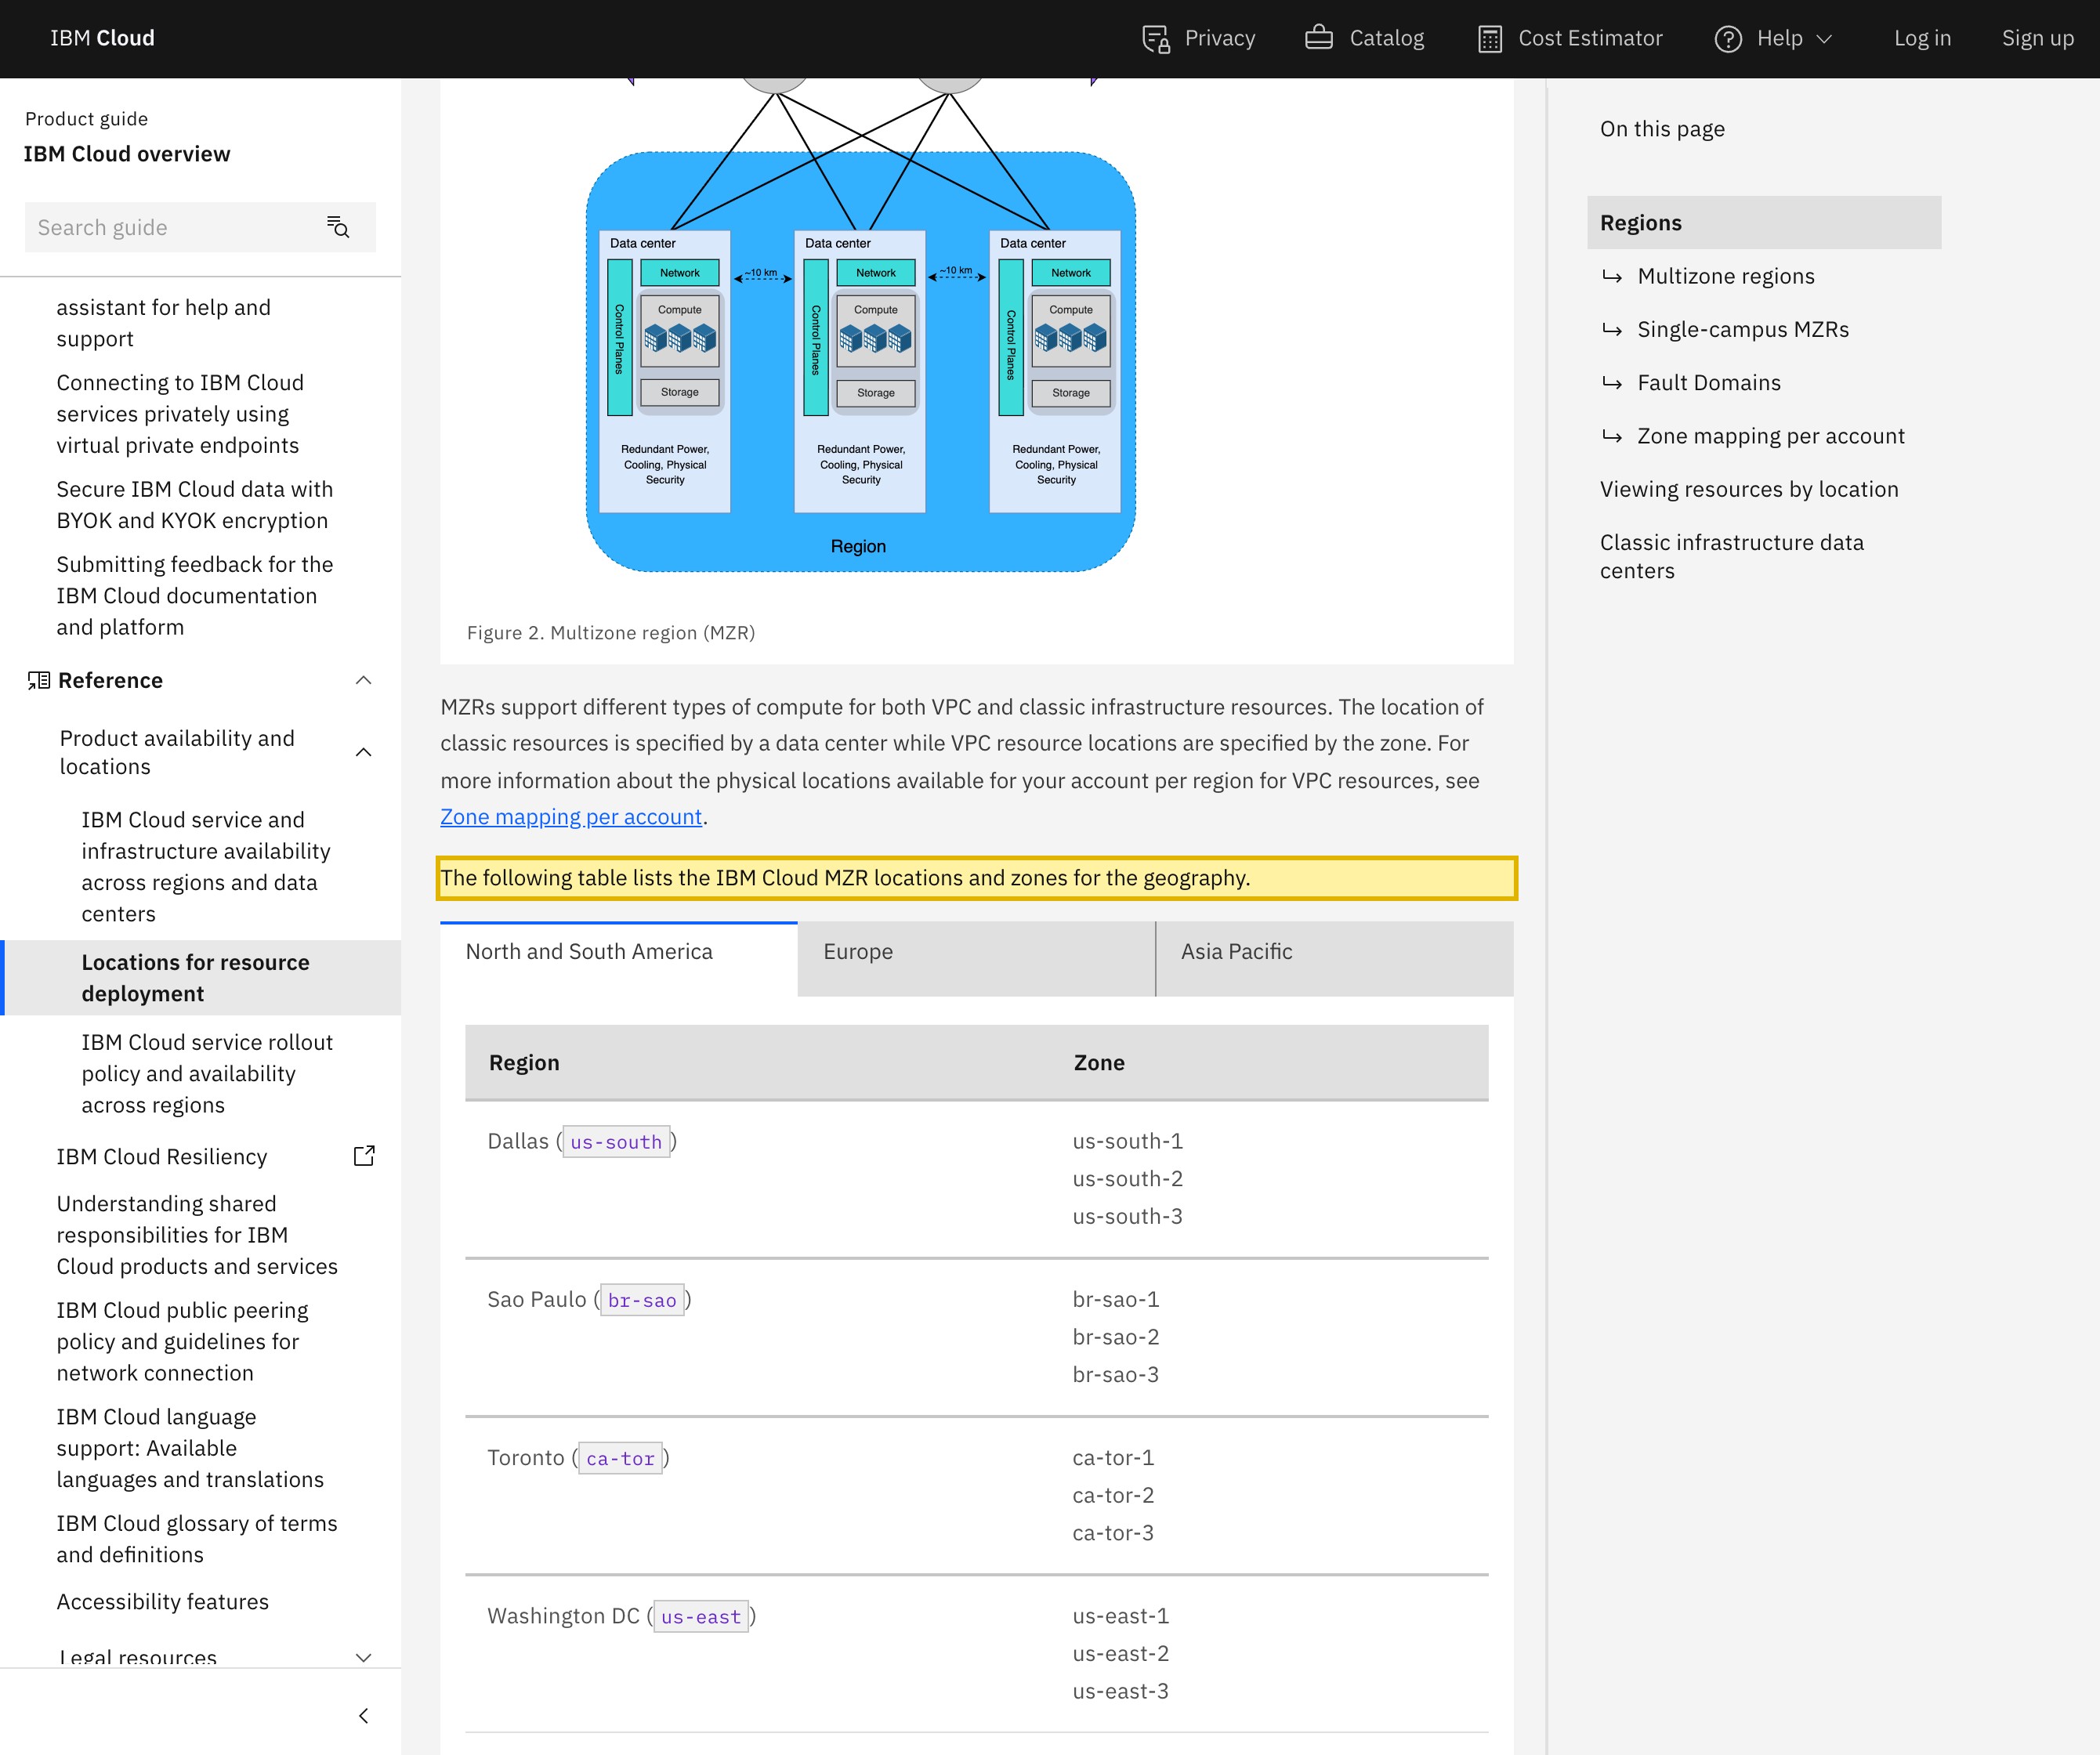
| IBM Cloud自身のロケーションに関するドキュメントは、中国本土リージョンを一つも載せていません。その「マルチゾーンリージョン」の下、デプロイできるリージョンは南北アメリカ・欧州・アジア太平洋にまたがり——本土に最も近いのは東京・大阪・チェンナイ——北京・上海・深圳・広州のロケーションはそのなかにありません。海外の顧客が選んでセルフサービスで使う独立したIBM Cloudの中国パーティションもないため、IBM Cloud上にプロビジョニングしたコンピュートとストレージは、そのデータを中国本土の外に保持します。 | IBM Cloud Docs — Locations for resource deployment(Regions and zones)、2026-10-14 取得 |
| IBM Cloudのデータセンターの拠点は、すべて中国本土の外にあります。IBM自身のデータセンターのページは、そのロケーションを国別に列挙しており——北米、欧州、そしてアジア・オセアニアにわたります——いずれも中国本土にはありません。デプロイできる国内のデータセンターもリージョンもない以上、中国の人々に向けたワークロードは必然的に本土外のロケーションに置かれます。 | IBM — IBM Cloud global data centers(ibm.com/cloud/data-centers)、2026-10-14 取得 |
| 中国の人々の個人情報を本土外のIBM Cloudリージョンに保持することは、PIPL第38〜40条の下での越境移転です——取扱者は通知し、個別の同意を取得し、移転メカニズムのいずれか一つ(CACの安全評価、CAC標準契約、または認証)を満たさなければなりません。 | 中国個人情報保護法(PIPL)第38〜40条——個人情報の越境提供の規定 |
| 重要情報インフラ運営者または大量取扱者は、中国の個人情報を本土内に保存しなければなりません——PIPL第40条、およびサイバーセキュリティ法 第39条(旧第37条)(英語)のデータ国内保存規定です(2025年の改正は2026年1月1日施行で、第37条から第39条へ番号変更しただけで、実質は変わりません)。本土外のIBM Cloudリージョンは、構造上その国内保存義務を満たせません。 | 中国サイバーセキュリティ法 第39条(旧第37条);PIPL第40条——データローカライゼーション |
情報源は21YunBox コンプライアンスチームが2026年10月14日に確認しました。
中国本土の利用者にとって、IBM Cloudをめぐる決め手は、仮想サーバーが起動するか、アプリケーションが到達できるかではありません——どちらも日常の作業です。決め手は、そのクラウドが保持するデータがどこに置かれることを許されるか、そしてその前段に立つ公開サービスを備案できるかです。IBM CloudはIBMのパブリッククラウド——組織のアプリケーションとその利用者の個人データが物理的に存在する、コンピュート・オブジェクトストレージ・データベース・マネージドサービスです。中国個人情報保護法(PIPL)の下では、その個人データがどこに置かれ、どの法的根拠で国境を越えてよいかこそが、その上で中国向けのサービスを運用できるかを決めます。IBM Cloud自身のロケーションに関するドキュメントは、デプロイできる中国本土リージョンを一つも載せていないため、そこにプロビジョニングしたワークロードはそのデータをオフショアに保持し、その前段の本土向けサービスはICP備案を紐づける国内リソースを持ちません。別個に現地運用される中国パーティションを持つ一部のグローバルクラウドとは異なり、IBM Cloudは海外の顧客がセルフサービスで使える中国本土リージョンを公表していません——ですからこれはまず、速度ではなくデータの国内保存とライセンスの問いです。
中国でのIBM Cloud:ひと目で
| 決め手 | IBM Cloud自身の言葉で——そして中国の法で |
|---|---|
| データが物理的に置かれる場所(リージョンの実態) | IBM Cloudが公表するロケーションに中国本土リージョンはありません。コンピュート・ストレージ・マネージドサービスは南北アメリカ・欧州・アジア太平洋のリージョン(本土に最も近いのは東京・大阪・チェンナイ・シンガポール・シドニー)から稼働し、いずれも本土の外です。海外の顧客がセルフサービスで利用できる独立したIBM Cloudの中国パーティションも存在しません——したがってデータはオフショアに置かれます。 |
| クラウドプラットフォームが保持するもの、そしてそれがなぜ個人情報なのか | IBM Cloudは、貴社アプリケーションのコンピュート・オブジェクトストレージ・データベース・ログが置かれる場所です——顧客アカウント、注文、取引、ユーザーの行動。その多くはPIPLの下での個人情報であり、一部——連絡先・金融・ID項目——はセンシティブ個人情報です。どこに置かれるかは、パフォーマンスの問いではなく法律の問いです。 |
| ワークロードがオフショアにあるときの、中国ユーザーの記録 | 中国の人々の個人情報を本土外のIBM Cloudリージョンに保持することは、PIPLの下での越境移転(第38〜40条)に当たります——通知、個別の同意、そして移転メカニズムのいずれか一つ(CACの安全評価、標準契約、または認証)が必要です。 |
| ICP備案という扉(备案) | 中国本土のユーザーに向けた公開サービスはいずれも、本土のホスティングリソースに紐づくICP備案が必要です。IBM Cloud上で本土外にホストされたワークロードには、備案を紐づける国内リソースがないため、その公開サービスはICP備案ができません。 |
| データ国内保存義務(CIIO/大量取扱者) | 重要情報インフラ運営者(CIIO)または大量取扱者は、中国の個人情報を本土内に保持しなければなりません(PIPL 第40条;サイバーセキュリティ法 第39条(旧第37条)(英語)——2025年の改正は2026年1月1日施行で、データの国内保存の条文を第37条から第39条へ番号変更しただけで、実質は変わりません)。本土外のリージョンは、構造上これを満たせません。 |
| 到達性は軸ではない(そして中国向けの接点) | IBM Cloudが中国から到達できるかは配信の問題であって、法的な判定基準ではありません——判定基準は、保存データの国内保存と備案です。法令に沿ったレバーは、留めておかなければならないデータを合法的な中国国内の基盤に置き、そこから読み出す中国向けの接点をICP備案済みの配信に載せることです。 |
データが実際に置かれる場所
IBM Cloudのロケーションに関するドキュメントを開くと、デプロイできるリージョンは南北アメリカ・欧州・アジア太平洋にまたがり——本土に最も近いのは東京・大阪・チェンナイ・シンガポール・シドニー——そのいずれも中国本土の外です。リストに北京・上海・深圳・広州のリージョンはありません。
二つ目の扉もありません。一部のグローバルクラウドは、別個に現地運用される中国パーティション——データを本土に留める、独立した国内アカウントと運営者——を持ちます。IBM Cloudが公表するロケーションには中国本土リージョンはなく、海外の顧客が選んでセルフサービスで使う独立したIBM Cloudの中国パーティションもありません。現地パートナーを通じて提供される中国ホスト型のサービスがあったとしても、それはIBM Cloudのグローバルなロケーション一覧上のリージョンではなく、別個に現地運用される取り決めになります。ですから、貴社がIBM Cloud上で動かすワークロードについては、データが収まる国内リージョンがなく——オフショアに置かれます。
これこそが要点です。問いは、そもそもクラウドが動くかではなく、データがどこに置かれ、その上で本土向けサービスがどの法的根拠で動くか、でした。
IBM Cloudが保持するものは個人情報である
パブリッククラウドはキャッシュでもエッジでもありません——アプリケーションとそのデータが実際に存在する場所です。IBM Cloud上ではそれは、仮想サーバー、オブジェクトストレージのバケット、マネージドデータベース、そしてログを意味します——顧客アカウント、注文、取引、サポート履歴、そしてそれらを結びつける識別子。その多くはPIPLの下での個人情報であり、一部——連絡先、金融データ、政府発行ID——は加重された義務を招くセンシティブ個人情報です。
だからこそ、到達性ではなく国内保存が判定基準です。中国の人々の個人情報が本土外のIBM Cloudリージョンに置かれるとき、貴社は越境移転を行っており、PIPL第38〜40条がそれを規律します——通知、個別の同意、そして法令に沿った移転メカニズムのいずれか一つ(CACの安全評価、CAC標準契約、または認証)。安全評価弁法(英語)は、その評価が任意ではなく必須となる条件を定めています。
移転ルールの上には、より重い義務が重なります。重要情報インフラ運営者または大量取扱者は、中国の個人情報を本土内に保存しなければなりません——PIPL第40条、およびサイバーセキュリティ法 第39条(旧第37条)(英語)のデータ国内保存規定です。本土外のリージョンは、定義上データが国内にない以上、国内保存義務を満たせません。
なぜ到達性チェックはこれを見落とすのか
上海からIBM Cloudのエンドポイントに探針を向ければ、接続は計測できます——しかし肝心の問いについては何もわかりません。ワークロードは本土外のリージョンからでも同じように要求に応じます。そこにこそ罠があります。リスクは、クラウドが遅い・到達できないことではなく、中国の人々の個人情報が合法的根拠なしに国外に置かれていること、その上の公開サービスが本土リソースへICP備案できないこと、そしてCIIOまたは大量取扱者が、オフショアのリージョンでは満たせない国内保存義務を負っていることです。速度や稼働率のテストは、データがどこに置かれ、どの法的根拠で国境を越えたかを見ることができません——だからこそ、最も規制リスクの高いケースについて、まさに「問題なし」と報告してしまうのです。
法令に沿った経路——マップし、ローカライズし、配信する
21YunBoxは移行ではなく、法令適合のオーバーレイです——そしてIBMにとっても、貴社のプラットフォームチームにとっても、競合ではなくパートナーです。
- マップ。 PIPLの越境、データの国内保存、データローカライゼーション(CII)、そしてICPの義務を、貴社の法人、取扱データ量、そしてIBM Cloud上に実際に置かれているのが誰の個人情報かに照らして読み解きます——何かを動かす前に、どの義務が効いてくるかを明らかにします。
- ローカライズ。 中国に留めなければならないと法が定めるデータについては、合法的な中国国内の基盤——本土での許認可済みの国内または主権クラウドのデプロイ——を立ち上げ、留めるべきものは同意に基づく国内保存を維持します。IBM Cloudに中国本土リージョンがない以上、ローカライズとは、そのデータについて合法的な国内の同等物を立ち上げることであって、オフショアのエンドポイントへ戻る経路を作ることではありません。
- 配信。 IBM Cloudのワークロードの前段にある中国向けの接点——アプリケーション、APIエッジ、本土ユーザーが到達する管理・レポート用ポータル——は、すでに運用中のスタックの前段で、ICP備案済みの中国国内からの配信(21YunBox Optimizer)上で動きます。作り直しも、二つ目のコードベースも要りません。
このページはリスクを整理するもので、法的な判定ではありません。実際の義務は、貴社の法人、データの分類の仕方、移転の量、そして重要情報インフラ運営者に当たるかどうかで変わります——ですから、いずれか一つの経路に頼る前に、資格ある中国の弁護士とその詳細を確定させてください。21YunBoxは、いかなる不正な手段も用いたり勧めたりすることはありません。
関連する読み物
よくあるご質問
中国本土にIBM Cloudのリージョンはありますか?
いいえ。IBM Cloud自身のロケーションに関するドキュメントは、そのリージョンを南北アメリカ・欧州・アジア太平洋にわたって列挙しており——本土に最も近いのは東京・大阪・チェンナイ——北京・上海・深圳・広州のリージョンはありません。また、別個に現地運用される中国パーティションを持つ一部のグローバルクラウドと異なり、IBM Cloudは海外の顧客がセルフサービスで使える中国本土リージョンやパーティションを公表していないため、貴社のワークロードを国内でホストまたは保存することはできません。
IBM Cloudにデータを保存するのはPIPL上の問題ですか?
問題になり得ます。IBM Cloudに中国本土リージョンがないため、中国の人々から収集した個人情報は本土外のリージョンに保持されます——PIPLが、通知・個別の同意・いずれかの移転メカニズムを満たした場合にのみ認める越境移転です。さらにデータローカライゼーション義務を負うかどうかは、役割(例えばCIIOに当たるか)とデータ量で変わります。一律の禁止ではなく、資格ある中国の弁護士とともに大きさを測るべきリスクとして扱ってください。
21YunBoxは中国でIBM Cloudを法令に沿って運用する手助けができますか?
はい。IBM Cloudはオリジンとしてそのまま残し、当社の中国コンプライアンスチームが、貴社の法人とデータ量に照らして越境・データ国内保存のリスクを評価し、IBM Cloudの本土外リージョンでは提供できないICP備案済みの中国国内からの配信——そしてローカライゼーションが適用される場合は国内保存も——を立ち上げます。お問い合わせいただければ、個別のケースを一緒に整理します。


