Databricks fonctionne-t-il en Chine ? Disponibilité des régions, résidence des données et transfert transfrontalier
Sur les propres clouds commerciaux mondiaux de Databricks — AWS, Azure et Google Cloud — il n'existe aucune région d'espace de travail en Chine continentale, de sorte qu'un espace de travail Databricks au service de la Chine est normalement hébergé à l'étranger. La vraie décision n'est pas la vitesse : charger des données collectées sur le continent dans un lakehouse à l'étranger est un transfert transfrontalier au titre de la PIPL, en sortir des données importantes peut exiger une évaluation de sécurité pour l'exportation de données de la CAC, et un opérateur d'infrastructure d'information critique est soumis à une obligation de stockage sur le territoire (loi sur la cybersécurité article 39, anciennement l'article 37) qu'aucune région à l'étranger ne peut satisfaire. Un regard, d'abord sous l'angle de la conformité, sur la disponibilité des régions, la résidence des données, la question transfrontalière et la voie légale sur le territoire.
Databricks fonctionne-t-il en Chine ?
Sur les propres clouds commerciaux mondiaux de Databricks — AWS, Microsoft Azure et Google Cloud — il n'existe aucune région d'espace de travail en Chine continentale, de sorte qu'un espace de travail Databricks au service de la Chine est normalement hébergé à l'étranger. Les régions prises en charge les plus proches sont Tokyo, Séoul, Singapour, Sydney, Mumbai et Jakarta ; aucune n'est sur le continent.
Pour un produit tourné vers la Chine, la décision est donc une question de résidence des données, non de vitesse. Charger des informations personnelles collectées sur le continent dans un espace de travail à l'étranger est un transfert transfrontalier au titre de la PIPL (articles 38 à 40 : information, un consentement distinct et un mécanisme de transfert) ; sortir des « données importantes » peut exiger une évaluation de sécurité pour l'exportation de données de la CAC ; et un opérateur d'infrastructure d'information critique doit stocker les informations personnelles collectées en Chine sur le continent (PIPL article 40 ; loi sur la cybersécurité article 39 (anciennement l'article 37)) — une obligation qu'aucune région à l'étranger ne peut satisfaire. Une assise sur le territoire existe : Azure Databricks sur le cloud Azure China distinct, exploité par 21Vianet (世纪互联), que vous confirmez directement avec Microsoft et 21Vianet.
21YunBox cartographie votre exposition de résidence des données, localise vos données de Chine sur le territoire, et diffuse l'application tournée vers la Chine sur une infrastructure déclarée (ICP) — ce n'est pas une voie vers une région Databricks à l'étranger depuis le continent, et jamais par contournement. Traitez les détails comme un risque à confirmer avec un conseil.
Aperçu de conformité
- ! Databricks s'exécute sur AWS, Azure et Google Cloud — et sur ces clouds commerciaux mondiaux il n'existe aucune région d'espace de travail en Chine continentale (les plus proches : Tokyo, Séoul, Singapour, Sydney, Mumbai, Jakarta), de sorte qu'un espace de travail tourné vers la Chine est normalement hébergé à l'étranger.
- ! Charger des informations personnelles collectées sur le continent dans un espace de travail à l'étranger est un transfert transfrontalier au titre de la PIPL (articles 38 à 40) : information, un consentement distinct et un mécanisme de transfert — une évaluation de sécurité de la CAC, le contrat type, ou une certification.
- ! Sortir des « données importantes » de Chine peut exiger une évaluation de sécurité pour l'exportation de données de la CAC quel que soit le volume d'informations personnelles — et un lakehouse est précisément là où les données importantes se concentrent.
- ✕ Pour un opérateur d'infrastructure d'information critique, les informations personnelles collectées en Chine doivent être stockées sur le continent (PIPL article 40 ; loi sur la cybersécurité article 39, anciennement l'article 37) — ce qu'une région Databricks à l'étranger ne peut structurellement satisfaire.
- ! La seule assise sur le territoire est une instance de cloud souverain gérée par un opérateur local agréé — Azure Databricks sur le cloud Azure China exploité par 21Vianet (世纪互联) — disponibilité et conformité à confirmer directement.
Ce que la documentation officielle de Databricks dit de la Chine
| Fait | Source primaire |
|---|---|
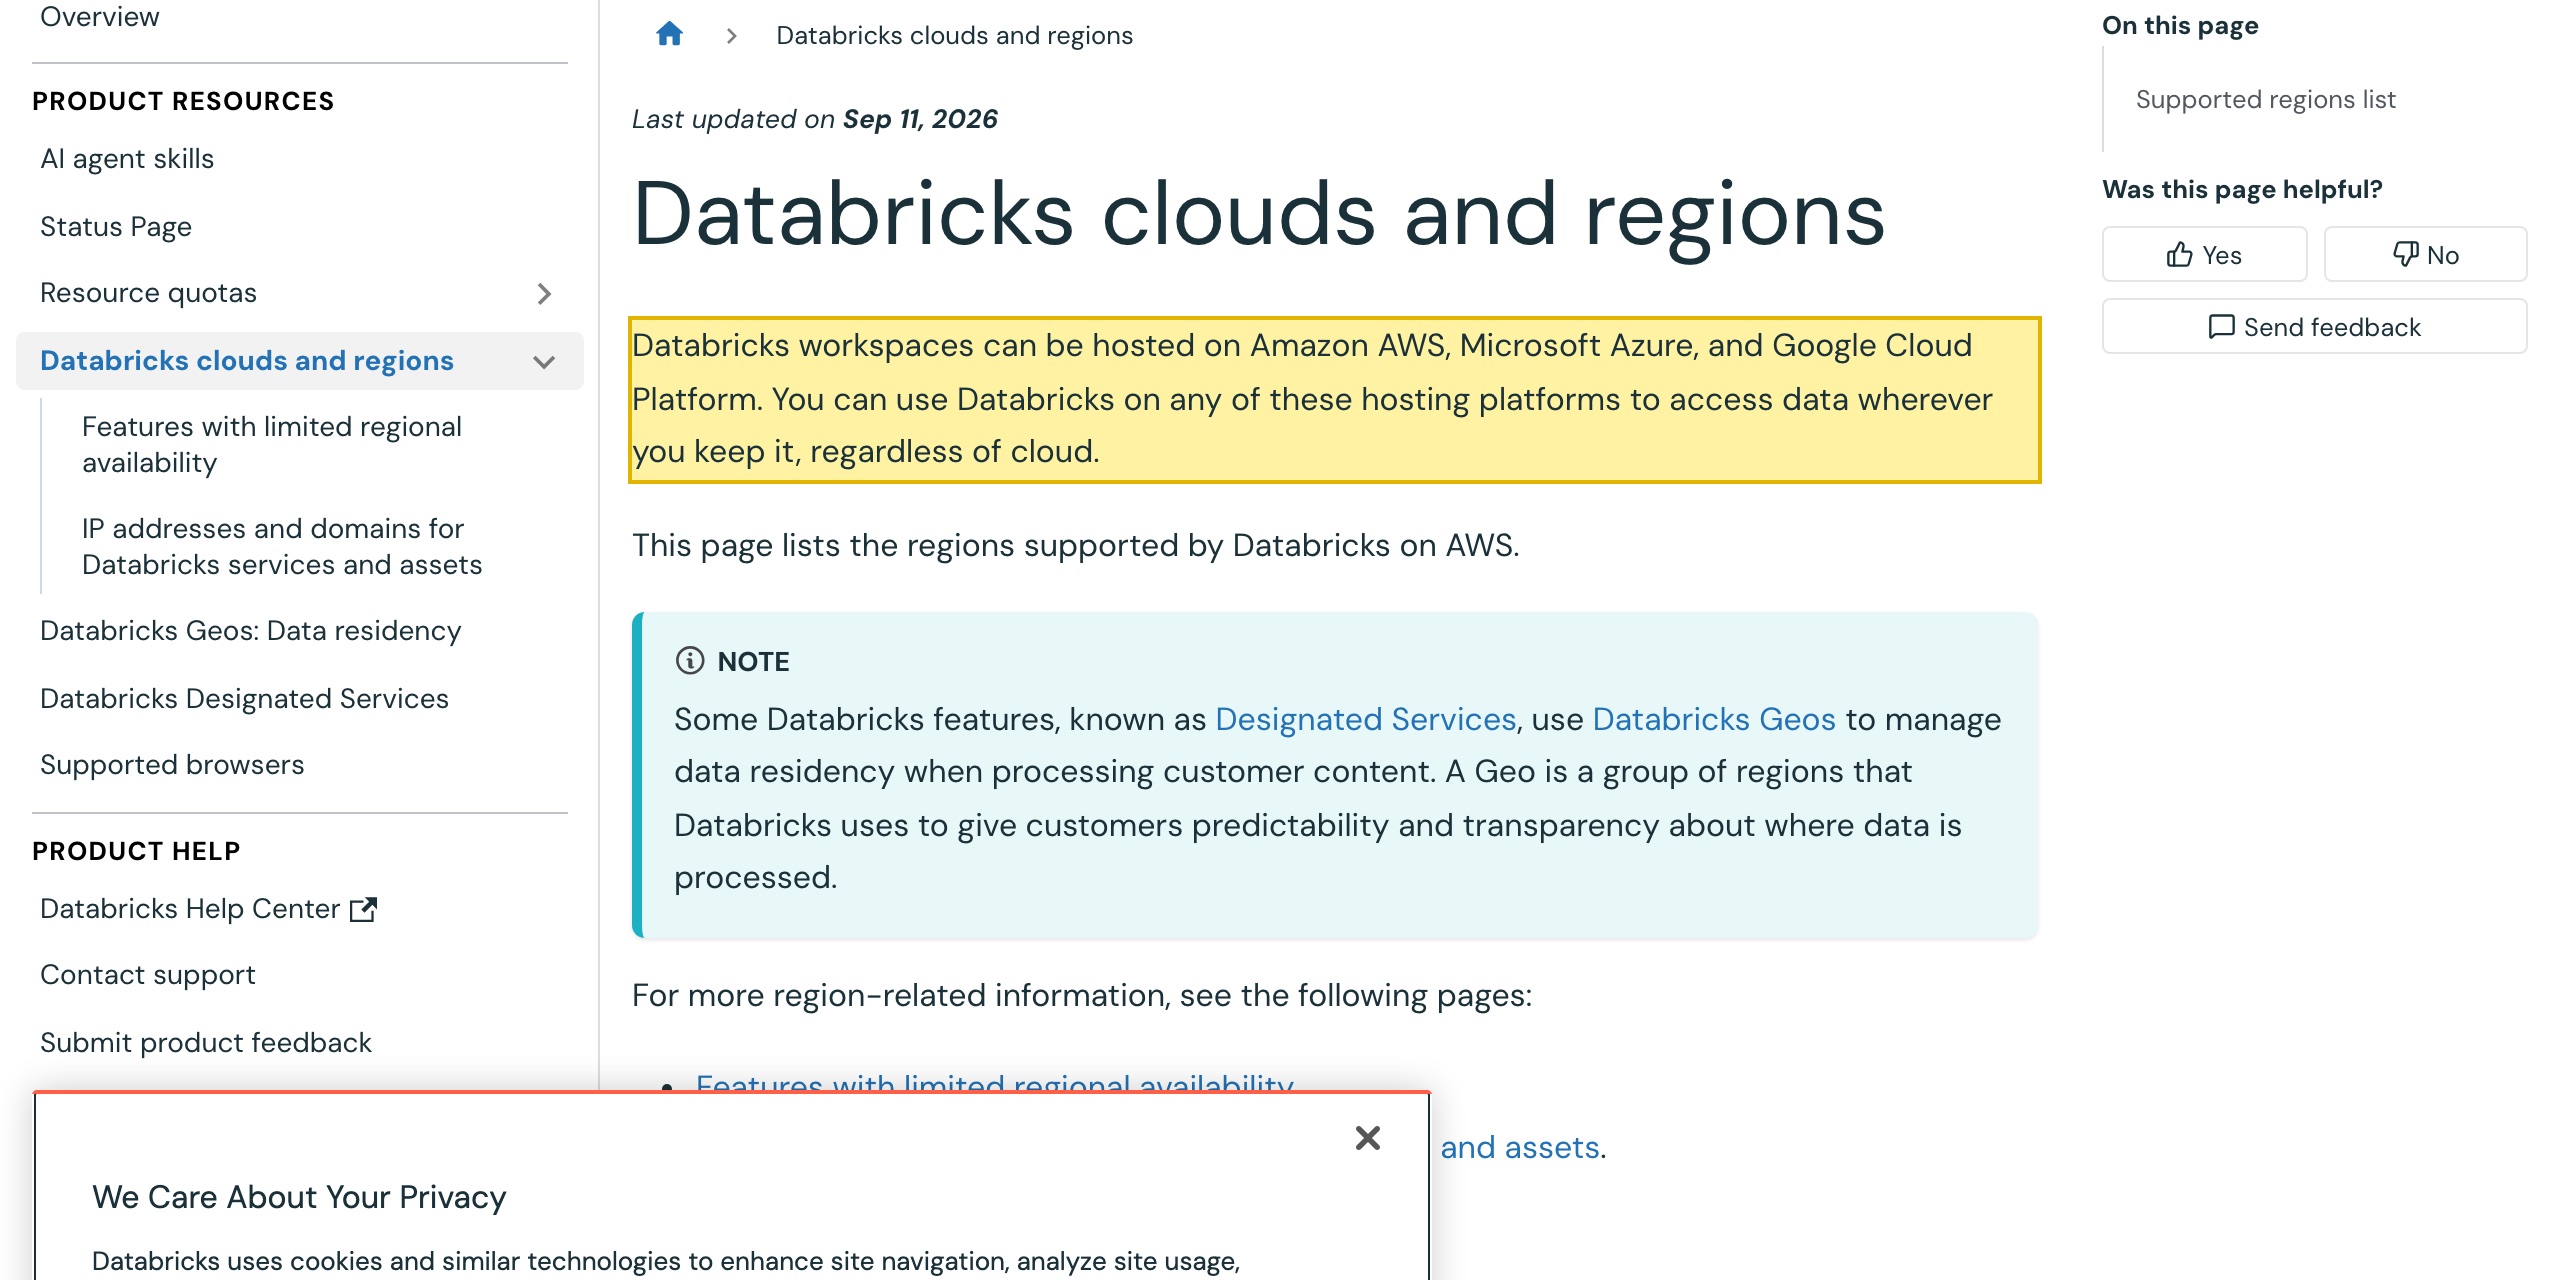
| Databricks ne s'exécute que sur les trois clouds commerciaux mondiaux. La documentation de Databricks indique : "Databricks workspaces can be hosted on Amazon AWS, Microsoft Azure, and Google Cloud Platform." Databricks n'exploite aucun centre de données propre ; un espace de travail réside dans une région cloud que vous choisissez. | Databricks Documentation, "Databricks clouds and regions" (docs.databricks.com), consulté le 2026-10-08 |
| Aucune région d'espace de travail prise en charge n'est en Chine continentale. Les régions AWS prises en charge de Databricks couvrent les Amériques, l'Europe et l'Asie-Pacifique — les plus proches de la Chine étant Tokyo, Séoul, Singapour, Sydney, Mumbai et Jakarta — sans région en Chine continentale ; sa liste de régions Google Cloud est identique. | Databricks Documentation, "Supported AWS regions" / "Supported GCP regions" (docs.databricks.com), consulté le 2026-10-08 |
| La seule assise sur le territoire est un cloud distinct, exploité localement. Azure Databricks est proposé sur Microsoft Azure exploité par 21Vianet (世纪互联) — un cloud China isolé du réseau, géré par un opérateur local agréé — dont la documentation énumère des régions China East et China North. La disponibilité et la conformité y sont à confirmer directement avec Microsoft et 21Vianet. | Microsoft Azure exploité par 21Vianet — Azure Databricks "supported regions" (docs.azure.cn), consulté le 2026-10-08 |
| Les données du continent dans un espace de travail à l'étranger sont régies par les règles chinoises d'exportation de données. Envoyer des informations personnelles collectées en Chine vers un espace de travail hébergé à l'étranger déclenche les articles 38 à 40 de la PIPL (information, un consentement distinct et un mécanisme de transfert) ; un opérateur d'infrastructure d'information critique est aussi soumis à une obligation de stockage sur le territoire (PIPL article 40 ; loi sur la cybersécurité article 39, anciennement l'article 37). | Loi sur la protection des informations personnelles de la RPC, articles 38 à 40 (cac.gov.cn), consulté le 2026-10-08 |
Sources vérifiées par Équipe Conformité 21YunBox le 8 octobre 2026.
Pour un public en Chine continentale, la première chose à régler à propos de Databricks n’est pas la rapidité de retour d’une requête — c’est où résident les données. Databricks est une plateforme lakehouse pour l’ingénierie des données, l’entreposage, l’analytique et l’IA, et elle n’exploite aucun centre de données propre : un espace de travail Databricks est déployé à l’intérieur de votre propre compte sur Amazon AWS, Microsoft Azure ou Google Cloud. Sur les propres clouds commerciaux mondiaux de Databricks, aucune des régions d’espace de travail prises en charge n’est en Chine continentale — les plus proches se trouvent à Tokyo, Séoul, Singapour, Sydney, Mumbai et Jakarta. Ainsi, à moins d’emprunter une voie spécifique sur le territoire, un espace de travail Databricks au service d’un produit tourné vers la Chine est hébergé à l’étranger, et chaque ligne que vous y chargez depuis le continent franchit la frontière.
Cela fait de « se charge-t-il depuis Pékin ? » la mauvaise question. Un lakehouse est conçu pour rassembler informations personnelles, enregistrements de transactions, journaux d’appareils et données d’affaires en un seul endroit — exactement les catégories que les lois chinoises sur les données régissent le plus strictement. Qu’une requête aboutisse rapidement est hors de propos ; ce qui décide, c’est de savoir si les données collectées sur le continent avaient une base légale pour quitter le pays tout court, et si votre rôle porte une obligation de stockage sur le territoire qu’une région à l’étranger ne peut satisfaire. Pour cette raison, cette page ne publie aucun chiffre de latence first-party en Chine pour Databricks : pour une plateforme de données, la vitesse est en aval de la résidence. Et pour être sans ambiguïté — il n’existe aucune manière légale de passer outre les règles chinoises d’exportation de données, et 21YunBox ne fournit ni ne suggère aucune forme de contournement.
Databricks en Chine en un coup d’œil
| Ce qui le détermine | Dans les termes de Databricks — et au regard du droit chinois |
|---|---|
| Ce que c'est | Une plateforme lakehouse — ingénierie des données, entreposage, analytique et ML/IA — qui s'exécute à l'intérieur de votre propre compte AWS, Azure ou Google Cloud. Databricks n'exploite aucun centre de données propre ; votre espace de travail réside dans une région cloud que vous choisissez. |
| Existe-t-il une région en Chine continentale ? | Sur les clouds commerciaux mondiaux de Databricks (AWS, Azure global, Google Cloud), non — les régions prises en charge sont toutes à l'étranger (les plus proches : Tokyo, Séoul, Singapour, Sydney, Mumbai, Jakarta). La seule assise sur le territoire est Azure Databricks sur le cloud Azure China distinct, exploité par 21Vianet (世纪互联), géré par un opérateur local agréé — disponibilité et conformité à confirmer directement avec Microsoft et 21Vianet. |
| Charger des données du continent dans un espace de travail à l'étranger | Un transfert transfrontalier d'informations personnelles au titre de la PIPL (articles 38 à 40) : information, un consentement distinct et un mécanisme de transfert — une évaluation de sécurité de la CAC, le contrat type de la CAC, ou une certification. L'obligation du responsable de traitement est la vôtre, non celle du fournisseur cloud. |
| Données importantes et stockage sur le territoire | Sortir des « données importantes » de Chine peut exiger une évaluation de sécurité pour l'exportation de données de la CAC quel que soit le volume d'informations personnelles. Un opérateur d'infrastructure d'information critique doit stocker les informations personnelles collectées en Chine à l'intérieur du continent (PIPL article 40 ; loi sur la cybersécurité article 39 (anciennement l'article 37)) — une obligation qu'aucune région à l'étranger ne peut satisfaire. |
| La voie légale | Gardez les données du continent sur le territoire — sur une assise d'analytique sur le territoire (le cloud souverain exploité par 21Vianet là où il est disponible, ou un lakehouse/entrepôt national) — et diffusez l'application ou le tableau de bord tournés vers la Chine sur une infrastructure déclarée (ICP) et sur le territoire. 21YunBox cartographie l'exposition de résidence, localise les données de Chine, et diffuse l'application — ce n'est pas une voie vers une région Databricks à l'étranger depuis le continent. |
Disponibilité des régions : aucune région en Chine continentale sur les clouds mondiaux de Databricks
Databricks n’exploite pas sa propre infrastructure ; un espace de travail est déployé dans votre propre compte sur l’un des trois clouds commerciaux mondiaux. La documentation de Databricks est explicite sur lesquels : “Databricks workspaces can be hosted on Amazon AWS, Microsoft Azure, and Google Cloud Platform.” Ses tableaux de régions prises en charge pour ces clouds couvrent les Amériques, l’Europe et l’Asie-Pacifique — sur AWS les plus proches de la Chine sont Tokyo, Séoul, Singapour, Sydney, Mumbai et Jakarta — et aucune n’est en Chine continentale. Google Cloud est identique. Ainsi, un espace de travail Databricks construit de la façon ordinaire pour servir un produit tourné vers la Chine est hébergé hors du continent, et les données qu’il détient résident à l’étranger.
Il existe une exception sur le territoire, et il vaut la peine de l’énoncer précisément parce que c’est une option légale, non une faille. Microsoft Azure sur le continent est un cloud distinct et isolé du réseau — Microsoft Azure exploité par 21Vianet (世纪互联) — géré par un opérateur local agréé dont les centres de données gardent les données à l’intérieur de la Chine, et Azure Databricks y est proposé. Qu’une capacité Databricks donnée soit disponible dans ce cloud à un moment donné, et à quelles conditions de conformité, est quelque chose que vous confirmez directement avec Microsoft et 21Vianet plutôt que de le supposer d’après le service mondial. Cette assise est exactement le genre d’option sur le territoire sur laquelle une charge d’analytique tournée vers la Chine peut être localisée.
C’est pourquoi le cadrage habituel « se charge-t-il vite depuis Shanghai ? » passe à côté. Un espace de travail qui répond rapidement mais est hébergé à l’étranger n’a pas répondu à la question qui le gouverne réellement — celle de savoir si les données du continent qu’il contient avaient légalement le droit d’y être. La vitesse est réelle, mais pour une plateforme de données elle se situe en aval de la résidence.
La question de la résidence des données : des données du continent dans un espace de travail à l’étranger
Chargez une seule table d’enregistrements d’utilisateurs collectés sur le continent dans un espace de travail Databricks dans une région à l’étranger et vous avez déplacé des informations personnelles hors de Chine. Au titre de la loi chinoise sur la protection des informations personnelles, c’est un transfert transfrontalier, et l’obligation retombe sur le responsable de traitement — vous, non Databricks ni le fournisseur cloud : les articles 38 à 40 exigent une information, un consentement distinct de toute condition générale, et un mécanisme de transfert — une évaluation de sécurité de la CAC, le contrat type de la CAC, ou une certification. Un lakehouse rend cela plus lourd, non plus léger, car tout son objet est de concentrer les données : profils clients, historiques de commande, télémétrie d’appareils et d’applications, et les tables dérivées construites par-dessus atterrissent toutes au même endroit, et tout cela franchit la frontière à l’ingestion.
En dessous se trouve une obligation de résidence. Pour un opérateur d’infrastructure d’information critique, et pour un responsable à grand volume, les informations personnelles collectées en Chine doivent être stockées à l’intérieur du continent — PIPL article 40, lu avec l’article 39 (anciennement l’article 37) de la loi sur la cybersécurité. Une région Databricks à l’étranger ne peut structurellement pas la satisfaire : le stockage est, par définition, hors de Chine. L’ampleur de l’obligation dépend de vos volumes et de votre rôle, raison pour laquelle elle relève d’un conseil plutôt que d’une supposition par défaut — traitez les détails comme un risque à confirmer avec un conseil au regard de ce que vous traitez réellement.
Des « données importantes », pas seulement des informations personnelles
Les informations personnelles n’en sont que la moitié. Le régime chinois d’exportation de données régit aussi les « données importantes », et un lakehouse est précisément là où les données importantes s’accumulent — jeux de données comportementaux, géographiques, opérationnels et sectoriels agrégés qui sont anodins ligne par ligne mais réglementés en masse. Sortir des données importantes du continent peut exiger une évaluation de sécurité pour l’exportation de données de la CAC quel que soit le volume d’informations personnelles concerné, et l’évaluation dépend de ce que sont les données et d’où elles vont, non de la rapidité à laquelle un cluster peut les parcourir. Qu’un jeu de données que vous détenez compte ou non comme « données importantes » pour votre secteur est en soi une détermination à prendre avec un conseil ; le point pour un déploiement Databricks est que la question est déclenchée par l’architecture — centraliser les données du continent dans un espace de travail à l’étranger — non par un quelconque réglage de performance.
La forme légale — et où se place 21YunBox (cartographier, localiser, diffuser)
Il existe une forme légale pour exécuter une analytique de type Databricks pour un public chinois, et elle part de la résidence plutôt que d’un menu de régions. Gardez les données collectées sur le continent sur le continent, et donnez à l’application ou au tableau de bord tournés vers la Chine qui reposent dessus un foyer conforme, sur le territoire. C’est la partie que 21YunBox prend en charge, et c’est plus qu’un conseil.
Notre équipe Chine fait trois choses sur cette assise. Nous cartographions votre exposition de résidence des données et transfrontalière — quels jeux de données sont des informations personnelles, lesquels peuvent être des « données importantes », si votre rôle porte l’obligation de stockage de l’article 40 / de l’article 39 (anciennement l’article 37), et quel mécanisme de transfert PIPL, le cas échéant, vos flux nécessitent. Nous localisons le volet Chine sur le territoire — en gardant les données du continent sur une assise d’analytique sur le territoire (le cloud souverain exploité par 21Vianet là où le service est disponible, ou un lakehouse ou entrepôt national) au lieu de les laisser basculer par défaut dans un espace de travail à l’étranger. Et nous diffusons le produit tourné vers la Chine sur le territoire : le tableau de bord, le portail ou l’application qui fait remonter l’analytique est lui-même un service public sur le continent, il porte donc une obligation de déclaration ICP (备案) et a besoin d’une diffusion conforme, sur le territoire, via le 21YunBox Optimizer — devant le stack que vous exploitez déjà, sans reconstruction ni re-plateformage.
Ce que nous ne faisons pas, et que nul ne peut légalement faire, c’est de vous donner un moyen d’alimenter une région Databricks à l’étranger en données du continent comme si la frontière n’existait pas. Nous cartographions l’exposition, localisons les données sur le territoire, et diffusons l’application — pour que votre analytique Chine, et le produit par-dessus, s’exécutent sur une base légale. Les détails sont un risque à confirmer avec un conseil au regard de ce que vous diffusez réellement.
Obtenir une évaluation de conformité →
À lire également :
- Les Mesures d’évaluation de sécurité pour l’exportation de données de Chine
- Les transferts transfrontaliers de données au titre de la PIPL
- La loi chinoise sur la cybersécurité — stockage sur le territoire, article 39 (anciennement l’article 37)
Questions fréquentes
Databricks est-il disponible en Chine continentale ?
Sur les propres clouds commerciaux mondiaux de Databricks — AWS, Microsoft Azure et Google Cloud — il n'existe aucune région d'espace de travail en Chine continentale ; les régions prises en charge les plus proches sont Tokyo, Séoul, Singapour, Sydney, Mumbai et Jakarta. Une assise sur le territoire existe : Azure Databricks est proposé sur le cloud Azure China distinct, exploité par 21Vianet (世纪互联), une instance isolée du réseau gérée par un opérateur local agréé — avec disponibilité et conformité à confirmer directement avec Microsoft et 21Vianet. Il n'existe aucune manière légale d'atteindre une région à l'étranger comme si la frontière n'existait pas, et nous n'utilisons ni ne suggérons jamais de contournement.
Puis-je charger des données d'utilisateurs chinois dans un espace de travail Databricks hébergé hors du continent ?
Le faire déplace des informations personnelles hors de Chine, ce que la PIPL traite comme un transfert transfrontalier (articles 38 à 40 : information, un consentement distinct et un mécanisme de transfert — une évaluation de sécurité de la CAC, le contrat type, ou une certification). Sortir des « données importantes » peut en outre exiger une évaluation de sécurité pour l'exportation de données de la CAC, et un opérateur d'infrastructure d'information critique doit garder les informations personnelles collectées en Chine sur le continent (PIPL article 40 ; loi sur la cybersécurité article 39, anciennement l'article 37) — une obligation qu'une région à l'étranger ne peut satisfaire. L'ampleur dépend de vos volumes et de votre rôle, confirmez donc les détails avec un conseil.
Quelle est la manière conforme d'exécuter une analytique de type Databricks pour la Chine ?
Partez de la résidence, non d'un menu de régions : gardez les données collectées sur le continent sur le continent — sur une assise d'analytique sur le territoire telle que le cloud souverain exploité par 21Vianet là où le service est disponible, ou un lakehouse ou entrepôt national — et donnez au tableau de bord ou à l'application tournés vers la Chine qui les font remonter un foyer conforme, déclaré (ICP) et sur le territoire. 21YunBox cartographie l'exposition de résidence des données, localise les données de Chine sur le territoire, et diffuse l'application via le 21YunBox Optimizer devant le stack que vous exploitez déjà. Ce n'est pas une voie vers une région Databricks à l'étranger.


