Funktioniert Databricks in China? Regions-Verfügbarkeit, Datenresidenz & Grenztransfer
Auf Databricks' eigenen globalen kommerziellen Clouds — AWS, Azure und Google Cloud — gibt es keine Festlandchina-Workspace-Region, ein Databricks-Workspace, der China bedient, ist also normalerweise offshore gehostet. Die eigentliche Entscheidung ist nicht Geschwindigkeit: In China erhobene Daten in ein Offshore-Lakehouse zu laden ist ein PIPL-Grenztransfer, wichtige Daten hinauszubewegen kann eine CAC-Datenexport-Sicherheitsbewertung erfordern, und ein Betreiber kritischer Informationsinfrastruktur steht vor einer inländischen Speicherpflicht (Cybersicherheitsgesetz Art. 39, vormals Art. 37), die keine Offshore-Region erfüllen kann. Ein Compliance-zuerst-Blick auf Regions-Verfügbarkeit, Datenresidenz, die Grenzübertritts-Frage und den rechtmäßigen inländischen Weg.
Funktioniert Databricks in China?
Auf Databricks' eigenen globalen kommerziellen Clouds — AWS, Microsoft Azure und Google Cloud — gibt es keine Festlandchina-Workspace-Region, ein Databricks-Workspace, der China bedient, wird also normalerweise offshore gehostet. Die nächsten unterstützten Regionen sind Tokio, Seoul, Singapur, Sydney, Mumbai und Jakarta; keine liegt im Festland.
Für ein auf China ausgerichtetes Produkt ist die Entscheidung daher eine Datenresidenz-Frage, keine Geschwindigkeits-Frage. Im Festland erhobene personenbezogene Information in einen Offshore-Workspace zu laden ist ein PIPL-Grenztransfer (Artikel 38–40: Mitteilung, eine gesonderte Einwilligung und ein Transfermechanismus); „wichtige Daten“ hinauszubewegen kann eine CAC-Datenexport-Sicherheitsbewertung erfordern; und ein Betreiber kritischer Informationsinfrastruktur muss in China erhobene personenbezogene Information im Festland speichern (PIPL Artikel 40; Cybersicherheitsgesetz Art. 39 (vormals Art. 37)) — eine Pflicht, die keine Offshore-Region erfüllen kann. Eine inländische Grundlage existiert: Azure Databricks auf der separaten, von 21Vianet (世纪互联) betriebenen Azure-China-Cloud, die Sie direkt mit Microsoft und 21Vianet bestätigen.
21YunBox kartiert Ihre Datenresidenz-Exponierung, lokalisiert Ihre China-Daten im Inland und liefert die auf China ausgerichtete App auf ICP-gemeldeter Infrastruktur aus — kein Weg zu einer Offshore-Databricks-Region vom Festland aus und niemals über Umgehung. Behandeln Sie die Einzelheiten als ein mit Rechtsbeistand zu klärendes Risiko.
Compliance-Momentaufnahme
- ! Databricks läuft auf AWS, Azure und Google Cloud — und auf diesen globalen kommerziellen Clouds gibt es keine Festlandchina-Workspace-Region (am nächsten: Tokio, Seoul, Singapur, Sydney, Mumbai, Jakarta), ein auf China ausgerichteter Workspace wird also normalerweise offshore gehostet.
- ! Im Festland erhobene personenbezogene Information in einen Offshore-Workspace zu laden ist ein PIPL-Grenztransfer (Artikel 38–40): Mitteilung, eine gesonderte Einwilligung und ein Transfermechanismus — eine CAC-Sicherheitsbewertung, der Standardvertrag oder eine Zertifizierung.
- ! „Wichtige Daten“ aus China zu bewegen kann eine CAC-Datenexport-Sicherheitsbewertung erfordern, unabhängig von der Menge personenbezogener Information — und ein Lakehouse ist genau der Ort, wo wichtige Daten sich konzentrieren.
- ✕ Für einen Betreiber kritischer Informationsinfrastruktur muss in China erhobene personenbezogene Information im Festland gespeichert werden (PIPL Artikel 40; Cybersicherheitsgesetz Art. 39, vormals Art. 37) — eine Offshore-Databricks-Region kann dies strukturell nicht erfüllen.
- ! Die eine inländische Grundlage ist eine Souveräne-Cloud-Instanz, betrieben von einem lizenzierten lokalen Betreiber — Azure Databricks auf der von 21Vianet (世纪互联) betriebenen Azure-China-Cloud — mit Verfügbarkeit und Compliance, die direkt zu bestätigen sind.
Was die offizielle Databricks-Dokumentation über China sagt
| Fakt | Primärquelle |
|---|---|
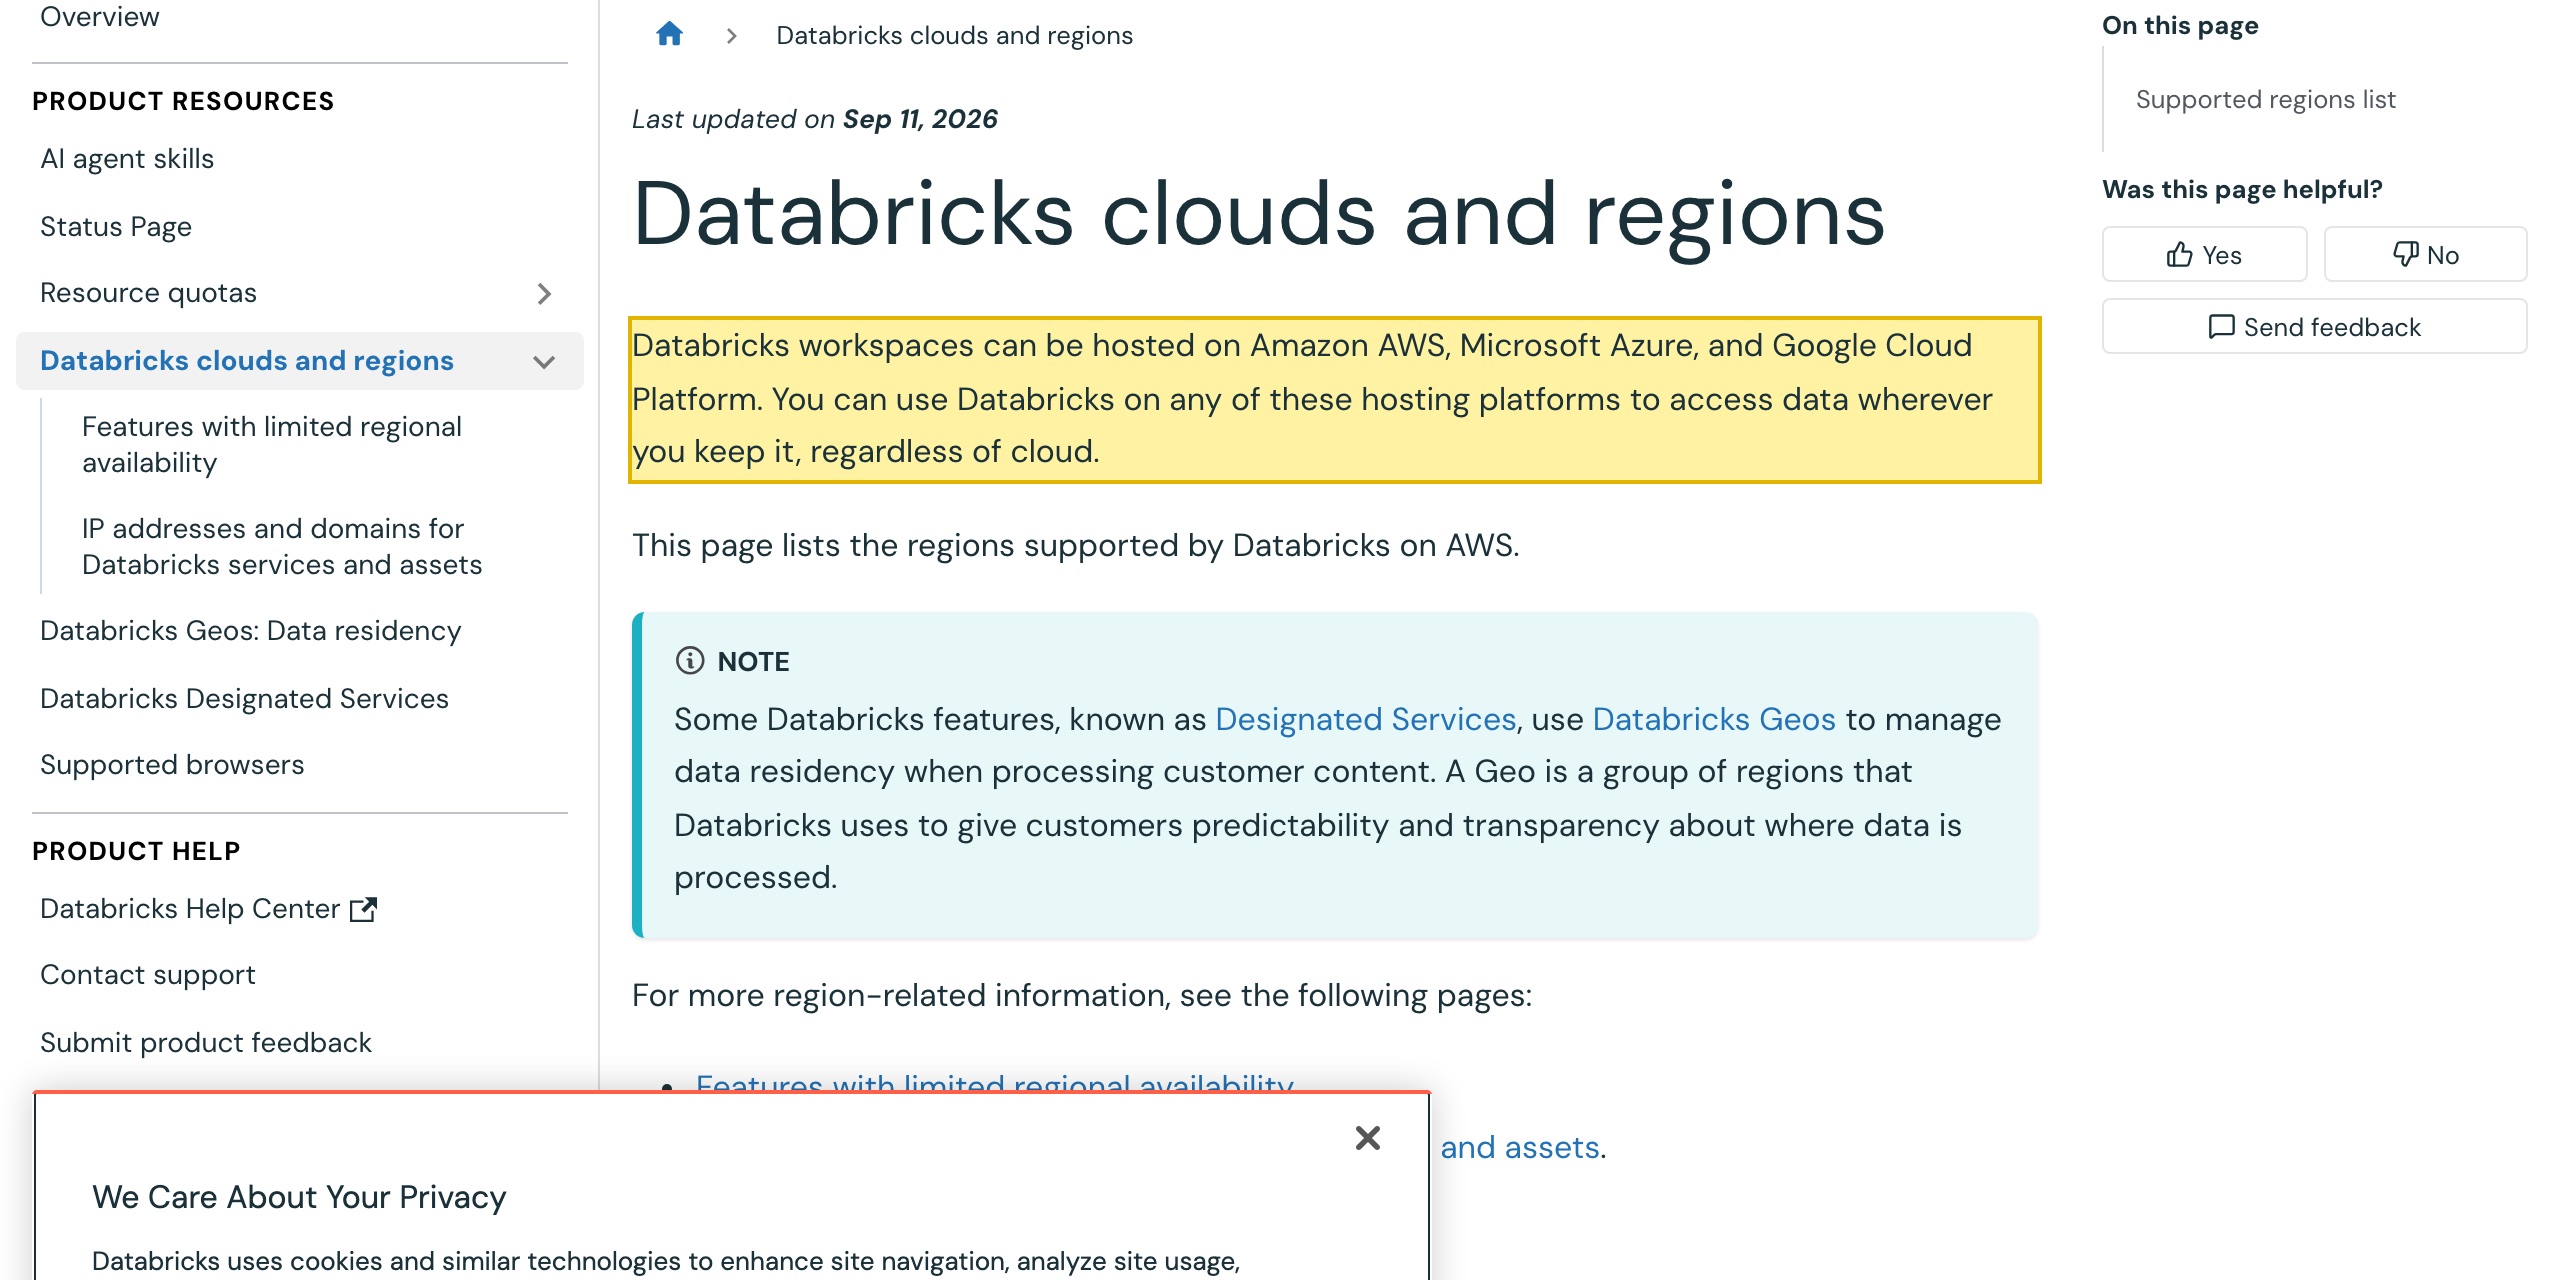
| Databricks läuft nur auf den drei globalen kommerziellen Clouds. Databricks' Dokumentation erklärt: „Databricks workspaces can be hosted on Amazon AWS, Microsoft Azure, and Google Cloud Platform.“ Databricks betreibt keine eigenen Rechenzentren; ein Workspace lebt in einer Cloud-Region, die Sie wählen. | Databricks Documentation, „Databricks clouds and regions“ (docs.databricks.com), abgerufen 2026-10-08 |
| Keine unterstützte Workspace-Region liegt in Festlandchina. Databricks' unterstützte AWS-Regionen verlaufen über Amerika, Europa und den Asien-Pazifik-Raum — die China nächsten sind Tokio, Seoul, Singapur, Sydney, Mumbai und Jakarta — ohne Festlandchina-Region; seine Google-Cloud-Regionsliste ist dieselbe. | Databricks Documentation, „Supported AWS regions“ / „Supported GCP regions“ (docs.databricks.com), abgerufen 2026-10-08 |
| Die eine inländische Grundlage ist eine separate, lokal betriebene Cloud. Azure Databricks wird auf Microsoft Azure, betrieben von 21Vianet (世纪互联), angeboten — einer netzwerk-isolierten China-Cloud, die ein lizenzierter lokaler Betreiber führt — deren Dokumentation Regionen China East und China North auflistet. Verfügbarkeit und Compliance dort sind direkt mit Microsoft und 21Vianet zu bestätigen. | Microsoft Azure operated by 21Vianet — Azure Databricks „supported regions“ (docs.azure.cn), abgerufen 2026-10-08 |
| Festland-Daten in einem Offshore-Workspace unterliegen Chinas Datenexport-Regeln. In China erhobene personenbezogene Information an einen offshore gehosteten Workspace zu senden löst PIPL Artikel 38–40 aus (Mitteilung, eine gesonderte Einwilligung und ein Transfermechanismus); ein Betreiber kritischer Informationsinfrastruktur steht zudem vor einer inländischen Speicherpflicht (PIPL Artikel 40; Cybersicherheitsgesetz Art. 39, vormals Art. 37). | Gesetz zum Schutz personenbezogener Daten der VR China, Artikel 38–40 (cac.gov.cn), abgerufen 2026-10-08 |
Quellen vom 21YunBox Compliance-Team am 8. Oktober 2026 geprüft.
Für ein Festlandchina-Publikum ist das Erste, was zu Databricks zu klären ist, nicht, wie schnell eine Abfrage zurückkommt — es ist, wo die Daten leben. Databricks ist eine Lakehouse-Plattform für Data Engineering, Warehousing, Analytics und KI, und es betreibt keine eigenen Rechenzentren: Ein Databricks-Workspace wird innerhalb Ihres eigenen Kontos auf Amazon AWS, Microsoft Azure oder Google Cloud deployt. Auf Databricks’ eigenen globalen kommerziellen Clouds ist keine der unterstützten Workspace-Regionen in Festlandchina — die nächsten sitzen in Tokio, Seoul, Singapur, Sydney, Mumbai und Jakarta. Sofern Sie also keinen spezifischen inländischen Weg nehmen, ist ein Databricks-Workspace, der ein auf China ausgerichtetes Produkt bedient, offshore gehostet, und jede Zeile, die Sie aus dem Festland hineinladen, überquert die Grenze.
Das macht „lädt es aus Peking?“ zur falschen Frage. Ein Lakehouse ist dazu gebaut, personenbezogene Daten, Transaktions-Datensätze, Geräte-Logs und Geschäftsdaten an einem Ort zu sammeln — genau die Kategorien, die Chinas Datengesetze am strengsten regeln. Ob eine Anfrage schnell abschließt, ist nebensächlich; was entscheidet, ist, ob in China erhobene Daten überhaupt eine rechtmäßige Grundlage hatten, das Land zu verlassen, und ob Ihre Rolle eine inländische Speicherpflicht trägt, die eine Offshore-Region nicht erfüllen kann. Aus diesem Grund veröffentlicht diese Seite keine erstanbieterische China-Latenzzahl für Databricks: Für eine Datenplattform ist Geschwindigkeit stromabwärts der Residenz. Und um eindeutig zu sein — es gibt keinen rechtmäßigen Weg um Chinas Datenexport-Regeln herum, und 21YunBox stellt noch empfiehlt eine Umgehung welcher Art auch immer.
Databricks in China auf einen Blick
| Worüber es entscheidet | In Databricks' eigenen Worten — und Chinas Recht |
|---|---|
| Was es ist | Eine Lakehouse-Plattform — Data Engineering, Warehousing, Analytics und ML/KI — die innerhalb Ihres eigenen AWS-, Azure- oder Google-Cloud-Kontos läuft. Databricks betreibt keine eigenen Rechenzentren; Ihr Workspace lebt in einer Cloud-Region, die Sie wählen. |
| Gibt es eine Festlandchina-Region? | Auf Databricks' globalen kommerziellen Clouds (AWS, Azure global, Google Cloud) nein — die unterstützten Regionen sind alle offshore (die nächsten: Tokio, Seoul, Singapur, Sydney, Mumbai, Jakarta). Das eine inländische Standbein ist Azure Databricks auf der separaten, von 21Vianet (世纪互联) betriebenen Azure-China-Cloud, betrieben von einem lizenzierten lokalen Betreiber — Verfügbarkeit und Compliance direkt mit Microsoft und 21Vianet zu bestätigen. |
| In China erhobene Daten in einen Offshore-Workspace zu laden | Ein Grenztransfer personenbezogener Daten unter PIPL (Artikel 38–40): Mitteilung, eine gesonderte Einwilligung und ein Transfermechanismus — eine CAC-Sicherheitsbewertung, der CAC-Standardvertrag oder eine Zertifizierung. Die Pflicht des Verarbeiters ist Ihre, nicht die des Cloud-Anbieters. |
| Wichtige Daten & inländische Speicherung | „Wichtige Daten“ aus China hinauszubewegen kann eine CAC-Datenexport-Sicherheitsbewertung erfordern, ungeachtet der Menge personenbezogener Daten. Ein Betreiber kritischer Informationsinfrastruktur muss in China erhobene personenbezogene Daten innerhalb des Festlands speichern (PIPL Art. 40; Cybersicherheitsgesetz Art. 39 (vormals Art. 37)) — eine Pflicht, die keine Offshore-Region erfüllen kann. |
| Der rechtmäßige Weg | Halten Sie Festland-Daten im Inland — auf einer inländischen Analytics-Grundlage (die von 21Vianet betriebene souveräne Cloud, wo verfügbar, oder ein inländisches Lakehouse/Warehouse) — und liefern Sie die auf China ausgerichtete App oder das Dashboard auf ICP-gemeldeter, inländischer Infrastruktur aus. 21YunBox kartiert die Residenz-Exponierung, lokalisiert die China-Daten und liefert die App aus — es ist kein Weg zu einer Offshore-Databricks-Region aus dem Festland. |
Regions-Verfügbarkeit: keine Festlandchina-Region auf Databricks’ globalen Clouds
Databricks betreibt keine eigene Infrastruktur; ein Workspace wird in Ihr eigenes Konto auf einer von drei globalen kommerziellen Clouds deployt. Databricks’ Dokumentation ist explizit darüber, welche: „Databricks workspaces can be hosted on Amazon AWS, Microsoft Azure, and Google Cloud Platform.“ Seine unterstützten-Regionen-Tabellen für diese Clouds laufen über Amerika, Europa und den Asien-Pazifik-Raum — auf AWS sind die nächsten zu China Tokio, Seoul, Singapur, Sydney, Mumbai und Jakarta — und keine davon ist in Festlandchina. Google Cloud ist dasselbe. Ein Databricks-Workspace, der auf gewöhnliche Weise gebaut ist, um ein auf China ausgerichtetes Produkt zu bedienen, ist also außerhalb des Festlands gehostet, und die Daten, die es hält, leben offshore.
Es gibt eine inländische Ausnahme, und es lohnt, sie präzise zu nennen, denn es ist eine rechtmäßige Option, kein Schlupfloch. Microsoft Azure im Festland ist eine separate, netzwerk-isolierte Cloud — Microsoft Azure, betrieben von 21Vianet (世纪互联) — betrieben von einem lizenzierten lokalen Betreiber, dessen Rechenzentren Daten innerhalb Chinas halten, und Azure Databricks wird darauf angeboten. Ob eine bestimmte Databricks-Fähigkeit in dieser Cloud zu einem bestimmten Zeitpunkt verfügbar ist und zu welchen Compliance-Bedingungen, ist etwas, das Sie direkt mit Microsoft und 21Vianet bestätigen, statt es vom globalen Dienst anzunehmen. Dieses Standbein ist genau die Art von inländischer Option, auf die eine auf China ausgerichtete Analytics-Last lokalisiert werden kann.
Deshalb verfehlt die übliche „lädt es schnell aus Shanghai?“-Rahmung den Punkt. Ein Workspace, der schnell antwortet, aber offshore gehostet ist, hat die Frage nicht beantwortet, die ihn tatsächlich regelt — ob die Festland-Daten darin rechtmäßig dort sein durften. Geschwindigkeit ist real, aber für eine Datenplattform sitzt sie stromabwärts der Residenz.
Die Datenresidenz-Frage: Festland-Daten in einem Offshore-Workspace
Laden Sie eine einzige Tabelle von in China erhobenen Nutzer-Datensätzen in einen Databricks-Workspace in einer Offshore-Region, und Sie haben personenbezogene Daten aus China bewegt. Nach Chinas Gesetz zum Schutz personenbezogener Daten ist das ein Grenztransfer, und die Pflicht fällt auf den Verarbeiter — Sie, nicht Databricks oder den Cloud-Anbieter: Artikel 38–40 verlangen Mitteilung, eine gesonderte Einwilligung, die sich von jeglichen allgemeinen Bedingungen unterscheidet, und einen Transfermechanismus — eine CAC-Sicherheitsbewertung, den CAC-Standardvertrag oder eine Zertifizierung. Ein Lakehouse macht das schwerer, nicht leichter, denn sein ganzer Zweck ist, Daten zu konzentrieren: Kundenprofile, Bestellhistorien, Geräte- und App-Telemetrie und die davon abgeleiteten Tabellen landen alle an einem Ort, und all das überquert beim Ingest die Grenze.
Darunter sitzt eine Residenzpflicht. Für einen Betreiber kritischer Informationsinfrastruktur und für einen Verarbeiter großer Mengen müssen in China erhobene personenbezogene Daten innerhalb des Festlands gespeichert werden — PIPL Art. 40, gelesen mit Cybersicherheitsgesetz Art. 39 (vormals Art. 37). Eine Offshore-Databricks-Region kann das strukturell nicht erfüllen: Der Speicher ist per Definition außerhalb Chinas. Wie schwer die Pflicht ist, hängt von Ihren Mengen und Ihrer Rolle ab, weshalb sie zu Rechtsbeistand gehört statt zu einer Standard-Annahme — behandeln Sie die Einzelheiten als ein mit Rechtsbeistand gegen das, was Sie tatsächlich verarbeiten, zu klärendes Risiko.
„Wichtige Daten“, nicht nur personenbezogene Daten
Personenbezogene Daten sind nur die Hälfte davon. Chinas Datenexport-Regime regelt auch „wichtige Daten“, und ein Lakehouse ist genau der Ort, wo wichtige Daten sich ansammeln — aggregierte Verhaltens-, Geografie-, Betriebs- und Branchen-Datensätze, die Zeile für Zeile unauffällig, aber in der Masse reguliert sind. Wichtige Daten aus dem Festland hinauszubewegen kann eine CAC-Datenexport-Sicherheitsbewertung erfordern, ungeachtet dessen, wie viele personenbezogene Daten beteiligt sind, und die Bewertung hängt davon ab, was die Daten sind und wohin sie gehen, nicht davon, wie schnell ein Cluster sie scannen kann. Ob ein Datensatz, den Sie halten, für Ihren Sektor als „wichtige Daten“ gilt, ist selbst eine mit Rechtsbeistand zu treffende Feststellung; der Punkt für ein Databricks-Deployment ist, dass die Frage von der Architektur ausgelöst wird — Festland-Daten in einem Offshore-Workspace zu zentralisieren — nicht von einer Leistungs-Einstellung.
Die rechtmäßige Form — und wo 21YunBox hineinpasst (kartieren, lokalisieren, ausliefern)
Es gibt eine rechtmäßige Form, Databricks-artige Analytics für ein China-Publikum zu betreiben, und sie beginnt bei der Residenz statt bei einem Regions-Menü. Halten Sie in China erhobene Daten im Festland, und geben Sie der auf China ausgerichteten App oder dem Dashboard, das darauf sitzt, ein rechtskonformes, inländisches Zuhause. Das ist der Teil, den 21YunBox besitzt, und es ist mehr als Beratung.
Unser China-Team tut drei Dinge auf dieser Grundlage. Wir kartieren Ihre Datenresidenz- und Grenzübertritts-Exponierung — welche Datensätze personenbezogene Daten sind, welche „wichtige Daten“ sein können, ob Ihre Rolle die Speicherpflicht nach Art. 40 / Art. 39 (vormals Art. 37) trägt und welchen PIPL-Transfermechanismus, falls überhaupt, Ihre Flüsse brauchen. Wir lokalisieren die China-Seite im Inland — halten Festland-Daten auf einer inländischen Analytics-Grundlage (die von 21Vianet betriebene souveräne Cloud, wo der Dienst verfügbar ist, oder ein inländisches Lakehouse oder Warehouse), statt sie standardmäßig in einen Offshore-Workspace fallen zu lassen. Und wir liefern das auf China ausgerichtete Produkt im Inland: Das Dashboard, Portal oder die App, die die Analytics an die Oberfläche bringt, ist selbst ein öffentlicher Dienst im Festland, es trägt also eine ICP-Beian-(备案-)Pflicht und braucht rechtskonforme, inländische Auslieferung durch den 21YunBox Optimizer — vor dem Stack, den Sie bereits betreiben, ohne Neuaufbau und ohne Re-Plattformierung.
Was wir nicht tun, und was niemand rechtmäßig kann, ist, Ihnen einen Weg zu geben, Festland-Daten in eine Offshore-Databricks-Region zu speisen, als ob die Grenze nicht da wäre. Wir kartieren die Exponierung, lokalisieren die Daten im Inland und liefern die App aus — sodass Ihre China-Analytics und das Produkt darauf auf einer rechtmäßigen Grundlage laufen. Die Einzelheiten sind ein mit Rechtsbeistand gegen das, was Sie tatsächlich ausliefern, zu klärendes Risiko.
Compliance-Einschätzung anfordern →
Weiterführend:
- Chinas Maßnahmen zur Datenexport-Sicherheitsbewertung
- Grenzüberschreitende Datentransfers nach PIPL
- Chinas Cybersicherheitsgesetz — inländische Speicherung, Artikel 39 (vormals Artikel 37)
Häufige Fragen
Ist Databricks in Festlandchina verfügbar?
Auf Databricks' eigenen globalen kommerziellen Clouds — AWS, Microsoft Azure und Google Cloud — gibt es keine Festlandchina-Workspace-Region; die nächsten unterstützten Regionen sind Tokio, Seoul, Singapur, Sydney, Mumbai und Jakarta. Eine inländische Grundlage existiert: Azure Databricks wird auf der separaten, von 21Vianet (世纪互联) betriebenen Azure-China-Cloud angeboten, einer netzwerk-isolierten Instanz, die ein lizenzierter lokaler Betreiber führt — mit Verfügbarkeit und Compliance, die direkt mit Microsoft und 21Vianet zu bestätigen sind. Es gibt keinen rechtmäßigen Weg, eine Offshore-Region zu erreichen, als ob die Grenze nicht da wäre, und wir nutzen oder empfehlen niemals Umgehung.
Kann ich China-Nutzerdaten in einen außerhalb des Festlands gehosteten Databricks-Workspace laden?
Das bewegt personenbezogene Information aus China hinaus, was PIPL als Grenztransfer behandelt (Artikel 38–40: Mitteilung, eine gesonderte Einwilligung und ein Transfermechanismus — eine CAC-Sicherheitsbewertung, der Standardvertrag oder eine Zertifizierung). „Wichtige Daten“ hinauszubewegen kann zusätzlich eine CAC-Datenexport-Sicherheitsbewertung erfordern, und ein Betreiber kritischer Informationsinfrastruktur muss in China erhobene personenbezogene Information im Festland halten (PIPL Artikel 40; Cybersicherheitsgesetz Art. 39, vormals Art. 37) — eine Pflicht, die eine Offshore-Region nicht erfüllen kann. Wie schwer das ist, hängt von Ihren Mengen und Ihrer Rolle ab, klären Sie die Einzelheiten also mit Rechtsbeistand.
Was ist der rechtskonforme Weg, Databricks-artige Analytik für China zu betreiben?
Beginnen Sie bei der Residenz, nicht bei einem Regionsmenü: Halten Sie im Festland erhobene Daten im Festland — auf einer inländischen Analytik-Grundlage wie der von 21Vianet betriebenen souveränen Cloud, wo der Dienst verfügbar ist, oder einem inländischen Lakehouse oder Warehouse — und geben Sie dem auf China ausgerichteten Dashboard oder der App, die sie zeigt, ein rechtskonformes, ICP-gemeldetes, inländisches Zuhause. 21YunBox kartiert die Datenresidenz-Exponierung, lokalisiert die China-Daten im Inland und liefert die App über den 21YunBox Optimizer vor dem Stack aus, den Sie bereits betreiben. Es ist kein Weg zu einer Offshore-Databricks-Region.


