¿Funciona Spring Boot en China? Residencia de datos, ICP y reglas transfronterizas
Spring Boot es Java de código abierto que usted ejecuta en sus propios servidores, así que es neutral en cuanto a residencia y funciona sin problemas en China. La verdadera pregunta es dónde lo despliega y dónde reside su base de datos — un alojamiento orientado al continente debe un registro ICP y la protección por niveles (MLPS), y los datos personales de China que almacena se rigen por la PIPL y las reglas transfronterizas.
¿Funciona Spring Boot en China?
Que pueda usar Spring Boot en China es una cuestión de despliegue y de datos, no de velocidad. Spring Boot es Java de código abierto que usted compila en su propia aplicación y ejecuta en sus propios servidores — funciona sin problemas dentro del continente, así que el riesgo es jurídico, no de rendimiento.
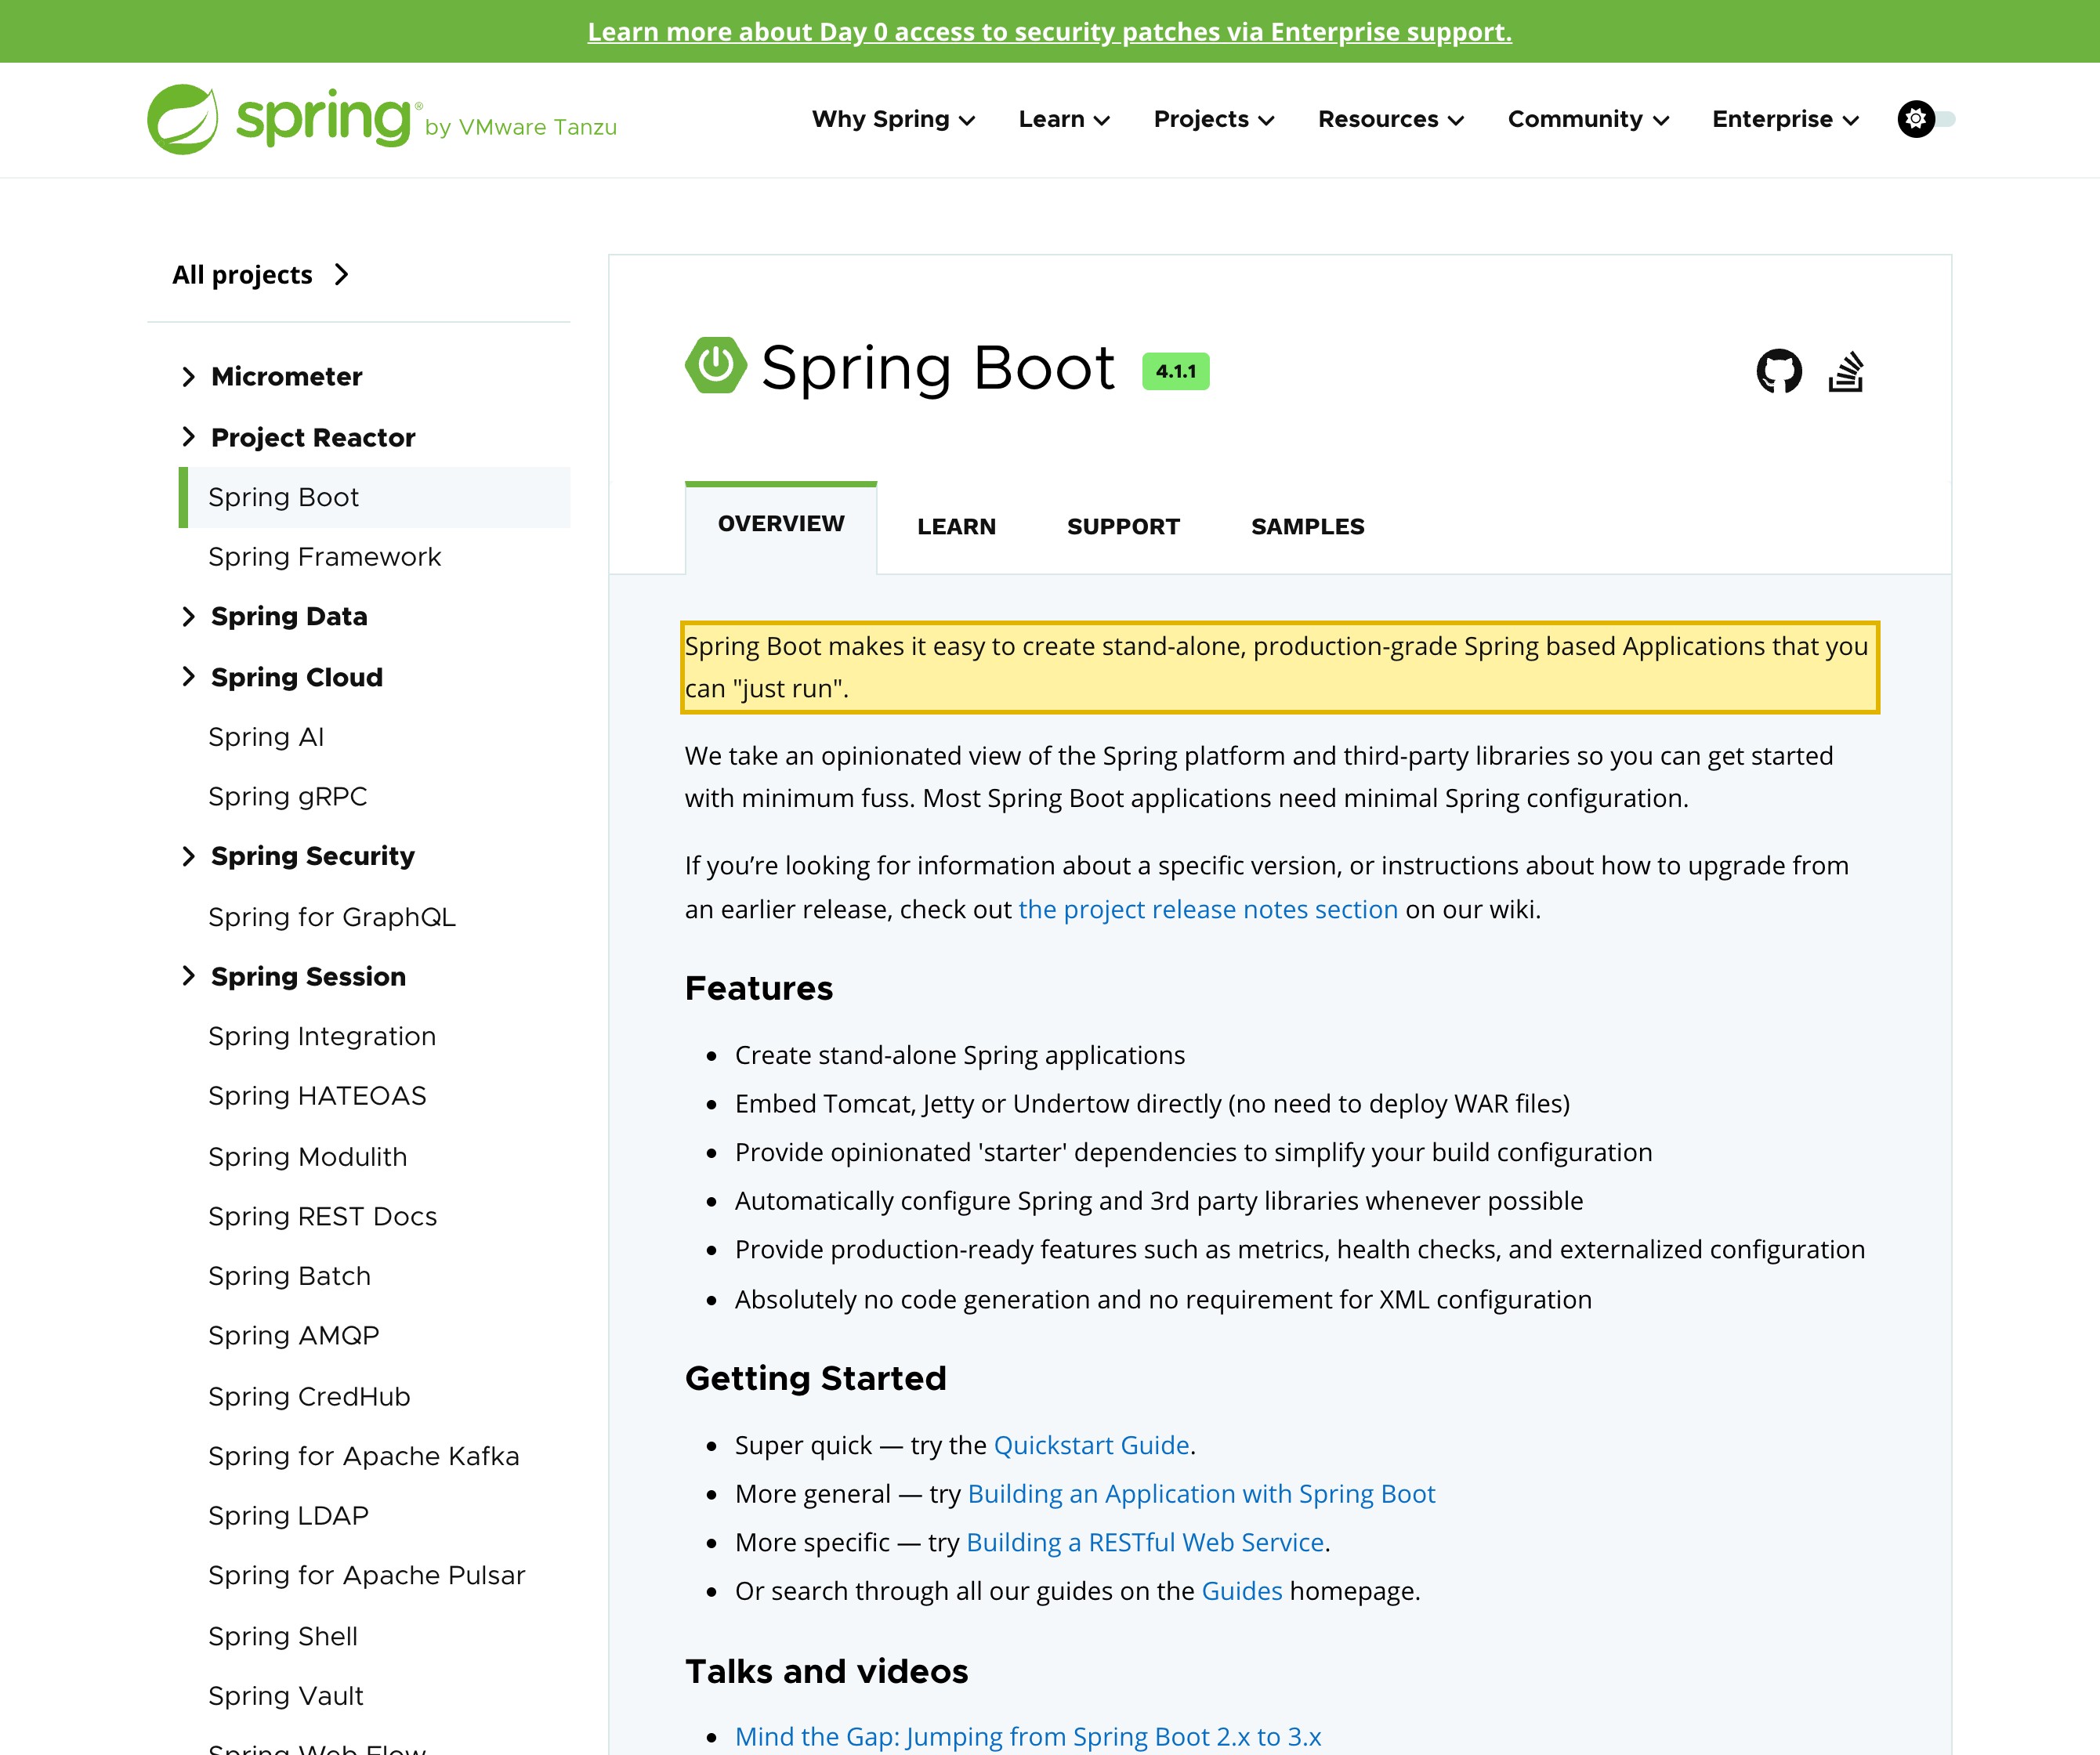
Según la propia página del proyecto de Spring, Spring Boot facilita crear “stand-alone, production-grade Spring based Applications” (aplicaciones autónomas basadas en Spring, listas para producción) que simplemente se ejecutan. No existe un servicio Spring Boot alojado ni una región en China que seleccionar — el framework es neutral en cuanto a residencia. Lo que no es neutral es dónde pone la aplicación y su base de datos: una aplicación que sirve a usuarios del continente desde un alojamiento en el extranjero debe un registro ICP y deberes de protección por niveles (MLPS) que quizá no tenga, y cada registro de un usuario de China escrito en una base de datos en el extranjero es una transferencia transfronteriza de datos personales que regula la PIPL — notificación, consentimiento separado, un mecanismo de transferencia y, para un operador de infraestructuras críticas o un tratante de grandes volúmenes, almacenamiento dentro del país. Sus dependencias de Maven / Gradle también se resuelven en el extranjero en cada compilación.
Esto es un panorama de riesgo, no un veredicto — sus obligaciones dependen de dónde despliega, de sus volúmenes de datos y de su papel. Nuestro equipo de China puede cartografiar con usted el despliegue y la exposición de datos de su Spring Boot →
Instantánea de cumplimiento
- ! Framework de Java de código abierto — funciona sin problemas en China; no es el problema de residencia
- ! Dónde lo despliega decide la exposición: un alojamiento orientado al continente debe registro ICP + MLPS
- ! La base de datos de su aplicación guarda datos personales de usuarios en China — esa es la cuestión de la PIPL
- ! Maven / Gradle resuelven las dependencias desde registros en el extranjero en tiempo de compilación
- ✓ Vía conforme: ejecutar dentro del país sobre infraestructura con ICP y MLPS, con los datos de China residentes
Lo que la documentación oficial de Spring Boot dice sobre China
| Hecho | Fuente primaria |
|---|---|
| Con las propias palabras de Spring: Spring Boot “makes it easy to create stand-alone, production-grade Spring based Applications that you can ‘just run’.” (facilita crear aplicaciones autónomas basadas en Spring, listas para producción, que usted puede «simplemente ejecutar».) Es código abierto que usted compila en su propio artefacto de aplicación y ejecuta en los servidores que elija — no existe un servicio Spring Boot alojado ni una región que seleccionar, así que dónde se sitúan la aplicación y su base de datos es una decisión de despliegue suya, no una propiedad del framework. | Spring — página del proyecto Spring Boot, consultado el 2026-10-14 |
| Spring Boot se desarrolla de forma abierta y se distribuye bajo la Licencia Apache 2.0, y su compilación declara dependencias que se resuelven desde Maven Central y el portal de plugins de Gradle — repositorios operados fuera del continente. Así que el framework se autoaloja dentro del país sin restricciones, mientras que su cadena de suministro de compilación cruza la frontera en cada compilación limpia; tanto la aplicación en ejecución como su pipeline son decisiones de despliegue que usted controla. | Repositorio de código fuente de Spring Boot (Apache-2.0); Maven Central, consultado el 2026-10-14 |
| Como la base de datos de una aplicación Spring Boot guarda las cuentas, los perfiles y los registros que recoge de usuarios en China — información personal —, almacenar esa base de datos en el extranjero mientras se sirve al continente es una transferencia transfronteriza. La regula la PIPL: el responsable del tratamiento (usted, el operador de la aplicación — no Spring ni su proveedor de alojamiento) debe notificar, obtener un consentimiento separado y cumplir un mecanismo de transferencia — una evaluación de seguridad de la CAC, el contrato estándar de la CAC o una certificación (artículos 38–40). | Ley de Protección de Información Personal, artículos 38–40 y artículo 28, consultado el 2026-10-14 |
| Para un operador de infraestructuras de información críticas o un tratante de grandes volúmenes, la información personal y los datos importantes recogidos dentro del país deben almacenarse dentro de China continental, con una evaluación de seguridad antes de cualquier exportación (artículo 39 de la Ley de Ciberseguridad, antes artículo 37; renumerado por la reforma de 2025, en vigor desde el 1 de enero de 2026, sin cambios de fondo). Además, cualquier despliegue orientado al continente debe un registro ICP (备案) y conlleva obligaciones de protección por niveles (MLPS, 等级保护) como operador del sistema. | Ley de Ciberseguridad, artículo 39 (antes artículo 37), consultado el 2026-10-14 |
Fuentes verificadas por el Equipo de Cumplimiento de 21YunBox el 14 de octubre de 2026.
Para una audiencia de China continental, lo primero que hay que aclarar sobre Spring Boot es que la pregunta no es si funciona, y en realidad ni siquiera trata de Spring Boot. Spring Boot es un framework de Java de código abierto — usted lo añade a su propia base de código, lo compila en una aplicación autónoma y ejecuta esa aplicación en los servidores que elija. Por sí mismo es neutral en cuanto a residencia: no guarda datos propios y funciona igual en un centro de datos de Pekín que en uno de Fráncfort. Lo que guarda los datos es la aplicación que usted construye con él — y, sobre todo, la base de datos en la que esa aplicación lee y escribe. Así que «¿funciona Spring Boot en China?» se descompone en tres preguntas distintas: dónde se ejecuta la aplicación, dónde acaban residiendo su base de datos y la información personal que recoge, y desde dónde se resuelven sus dependencias en tiempo de compilación. Son preguntas de despliegue y de datos, y son ellas — no el framework — las que deciden su postura de cumplimiento.
Spring Boot en China de un vistazo
| Qué lo decide | En los propios términos de Spring Boot — y la ley china |
|---|---|
| Dónde se ejecuta realmente | Spring Boot es Java de código abierto que usted compila en su propia aplicación y ejecuta allí donde la despliegue. No existe un servicio «Spring Boot» alojado ni una región que seleccionar, así que el framework en sí es neutral en cuanto a residencia. Lo que no es neutral es el alojamiento en el que despliega: una aplicación que sirve a usuarios del continente desde un servidor en el extranjero es la verdadera exposición, y un despliegue orientado al continente debe un registro ICP (备案) y conlleva obligaciones de protección por niveles (MLPS, 等级保护) como operador del sistema. |
| Dónde residen los datos personales | Los datos están en la base de datos de su aplicación, no en el framework. Las cuentas, perfiles, pedidos y registros que una aplicación Spring Boot recoge de usuarios en China son información personal; si esa base de datos está en el extranjero, los datos han salido del país. Cuando aparecen documentos de identidad oficiales o datos financieros, de salud o biométricos, el artículo 28 de la PIPL añade deberes reforzados para la información personal sensible. |
| Datos que cruzan la frontera | Cuando una aplicación que sirve a usuarios del continente escribe sus registros en una base de datos alojada fuera de China, eso es una transferencia transfronteriza según la PIPL (artículos 38–40): notificación, un consentimiento separado y un mecanismo de transferencia — una evaluación de seguridad de la CAC, el contrato estándar de la CAC o una certificación. Para un operador de infraestructuras críticas o un tratante de grandes volúmenes, la información personal de China debe almacenarse dentro del país (artículo 39 de la Ley de Ciberseguridad, antes artículo 37). |
| Desde dónde se resuelven sus dependencias | Una compilación de Spring Boot resuelve sus bibliotecas desde Maven Central (y el portal de plugins de Gradle), que se operan en el extranjero, así que su CI descarga esos artefactos a través de la frontera en cada compilación. Es una cuestión de cadena de suministro y de residencia que acompaña al framework — independiente de dónde se sitúen la aplicación en ejecución y sus datos, e invisible para una comprobación que solo pregunta si el sitio carga. |
| La accesibilidad no es el eje | No hay ningún servidor de Spring Boot al que hacer ping, así que esto no es un bloqueo y la velocidad no es el factor decisivo. La decisión depende de la residencia — dónde se despliega la aplicación, dónde acaban residiendo su base de datos y la información personal de China que contiene, y sobre qué base legal. Esta página no publica ninguna cifra de latencia propia; la velocidad es el eje equivocado. |
El framework se ejecuta donde usted lo ejecuta — así que el despliegue decide la residencia
Empiece por dónde se ejecuta Spring Boot, porque toda la pregunta descansa en ello. Spring Boot es un framework que usted añade a su propio proyecto: su página del proyecto lo describe como algo que facilita crear “stand-alone, production-grade Spring based Applications that you can ‘just run’” (aplicaciones autónomas basadas en Spring, listas para producción, que usted puede «simplemente ejecutar»), y el proyecto se distribuye como código abierto bajo la Licencia Apache 2.0. La compilación produce un artefacto autónomo que usted despliega en los servidores que elija — no hay ningún Spring Boot alojado al que conectarse ni ninguna región dentro del país que elegir. En ese sentido, Spring Boot es accesible y utilizable desde China de un modo en que no lo es un servicio de consumo bloqueado, y puede ejecutarse íntegramente dentro del país.
Eso también significa que Spring Boot nunca fija su postura de residencia — la fija su despliegue. Ponga la misma aplicación en una máquina virtual en el extranjero a la que acceden usuarios del continente y habrá creado la exposición: una aplicación que sirve al público del continente desde un alojamiento sin registro ICP (备案), que funciona como operador de sistema con obligaciones de protección por niveles (MLPS, 等级保护) que no ha cumplido. Póngala en infraestructura dentro del continente, registrada y clasificada, y ese mismo código pisa terreno legal. El framework es idéntico en ambos casos. Así que la pregunta de cumplimiento no se responde mirando Spring Boot. Se responde mirando dónde lo desplegó y qué puede servir ese alojamiento.
Los datos viven en su base de datos, no en el framework
Una aplicación Spring Boot es donde acaban residiendo los datos de sus usuarios, y el framework es solo la fontanería que los rodea. A través de Spring Data y de su capa de persistencia, la aplicación lee y escribe en una base de datos — y esa base de datos guarda las cuentas, los perfiles, las transacciones y los registros que su producto recoge de usuarios en China. Eso es información personal y, en el momento en que el registro de un usuario del continente se escribe en una base de datos alojada fuera de China, ha cruzado la frontera. La Ley de Protección de Información Personal de China hace recaer el deber sobre el responsable del tratamiento — usted, no el framework ni el proveedor de alojamiento: los artículos 38 a 40 exigen notificación, un consentimiento separado y un mecanismo de transferencia (una evaluación de seguridad de la CAC, el contrato estándar de la CAC o una certificación), y el artículo 28 añade deberes reforzados cuando los registros son sensibles — documentos de identidad oficiales, datos financieros, de salud, biométricos o de menores, que una aplicación real almacena con tanta frecuencia.
Y si alguno de esos datos son «datos importantes», o su organización opera infraestructuras de información críticas, la Ley de Ciberseguridad añade un deber de localización de datos — el artículo 39 (antes artículo 37; renumerado por la reforma de 2025, en vigor desde el 1 de enero de 2026, sin cambios de fondo) exige que la información personal y los datos importantes recogidos y generados dentro del país por esos operadores se almacenen dentro del país, con una evaluación de seguridad antes de cualquier exportación. Nada de esto es una propiedad de Spring Boot. Todo ello es una propiedad de la base de datos a la que lo conectó y de los usuarios a los que sirve.
Las dependencias de compilación se resuelven en el extranjero
La aplicación en ejecución es una cosa; el pipeline que la compila es otra, y conviene decirlo con claridad. Un proyecto Spring Boot declara sus bibliotecas en Maven o Gradle, y esas dependencias se resuelven desde Maven Central y el portal de plugins de Gradle — repositorios operados fuera del continente. Cada compilación limpia, y cada ejecución de CI, descarga esos artefactos a través de la frontera. Eso no es una transferencia de información personal en el sentido de la PIPL, pero es una cuestión de cadena de suministro y de residencia que acompaña al framework: una compilación que depende en silencio de llegar a un registro en el extranjero es frágil desde dentro de China, y la procedencia de lo que usted publica se decide fuera. La palanca aquí es resolver las dependencias desde un repositorio de artefactos dentro del país que su compilación controle, de modo que la cadena de suministro de su despliegue en China repose en suelo continental en lugar de depender de cruzar la frontera en cada compilación.
Por qué una comprobación de accesibilidad pasa esto por alto
Una prueba de accesibilidad o de latencia hace ping a un endpoint e informa de si responde y con qué rapidez. Para Spring Boot, esa prueba responde dos veces a la pregunta equivocada. Primero, no hay ningún endpoint de Spring Boot al que hacer ping — el framework se compila dentro de su propia aplicación, así que una luz verde en su sitio no le dice nada sobre dónde están realmente su base de datos y los registros de sus usuarios de China. Segundo, lo que decide el cumplimiento es invisible para una sonda: en qué alojamiento se ejecuta la aplicación y si tiene registro ICP, si la base de datos que guarda la información personal de los usuarios del continente está en el extranjero, si esos datos son sensibles o «importantes», y si su compilación depende discretamente de un registro en el extranjero. Son hechos de despliegue, de datos y jurídicos, no hechos de red. Esa es la mitad que una visión basada solo en velocidad o accesibilidad no puede aportar — y la mitad por la que empezamos.
La vía conforme — cartografiar, localizar, entregar
Para un framework de código abierto, el papel de 21YunBox es acotado, y lo decimos con claridad: no hay ningún «Spring Boot nacional» que venderle — el framework ya es suyo para ejecutarlo, también dentro del país. Nuestro valor está en tres pasos.
Primero, cartografiamos la exposición: dónde está desplegada realmente la aplicación y si ese alojamiento tiene registro ICP y cumple sus obligaciones de protección por niveles; dónde está la base de datos y qué datos personales, sensibles o «importantes» recoge de usuarios en China; cómo encaja todo eso con las reglas transfronterizas de la PIPL, el artículo 28 y el deber de localización de la Ley de Ciberseguridad; y desde dónde resuelve su compilación las dependencias — para que usted y su asesoría legal puedan fijar los límites. Segundo, le ayudamos a localizar lo que no puede permanecer legalmente en el extranjero: levantar la aplicación y la base de datos que deben seguir siendo residentes sobre infraestructura dentro del continente, con registro ICP y adecuada a la protección por niveles, con un repositorio de artefactos dentro del país para la compilación, de modo que los datos de los usuarios de China reposen en suelo chino. Es una base legal en China, nunca una forma de apartarse de las normas. Tercero, entregamos la superficie orientada a China a la que acceden sus usuarios — la aplicación o el borde de API al que llegan sus usuarios del continente — sobre infraestructura dentro del país con registro ICP (el 21YunBox Optimizer), por delante de la aplicación Spring Boot que usted ya utiliza, sin reconstruir y sin una segunda base de código.
21YunBox es una capa conforme, no una migración, y un socio de las herramientas que usted utiliza, no un competidor. 21YunBox nunca utiliza ni sugiere ninguna forma de elusión. El resultado es una configuración que funciona de forma legal y conforme para sus usuarios en China.
Solicitar una evaluación de cumplimiento →
Lectura relacionada:
- Cómo obtener un registro ICP para China
- Transferencias transfronterizas de datos conforme a la PIPL
- La Ley de Protección de Información Personal de China
- La Ley de Ciberseguridad de China (localización de datos, artículo 39)
Preguntas frecuentes
¿Está Spring Boot bloqueado en China?
No. Spring Boot es Java de código abierto que usted compila en su propia aplicación y ejecuta en sus propios servidores, y funciona sin problemas en infraestructura dentro del continente — no hay ningún servicio alojado que pueda quedar inaccesible. La verdadera cuestión no es la accesibilidad, sino dónde despliega la aplicación y dónde acaban residiendo su base de datos y la información personal que recoge.
¿Dónde residen realmente los datos personales de una aplicación Spring Boot?
En la base de datos de la aplicación y en el alojamiento en el que la despliega — ambas cosas las elige usted, no el framework. Si están en el extranjero mientras la aplicación sirve a usuarios en China, los registros recogidos de esos usuarios han cruzado la frontera y se aplican las reglas transfronterizas de la PIPL; un alojamiento orientado al continente debe además un registro ICP y obligaciones de protección por niveles (MLPS). Cuando los datos son sensibles o su organización es un operador de infraestructuras críticas o un tratante de grandes volúmenes, puede exigirse el almacenamiento dentro del país.
¿Puede 21YunBox hacer que nuestra aplicación Spring Boot sea conforme en China?
Sí. Nuestro equipo de China puede cartografiar la exposición de despliegue, transfronteriza y de residencia de datos según sus volúmenes de datos y su papel, mantener la aplicación y la base de datos que deben permanecer residentes sobre infraestructura dentro del continente, con registro ICP y adecuada a la protección por niveles, y entregar su superficie orientada a China sobre infraestructura dentro del país, por delante de la aplicación que ya utiliza — sin reconstruir. Póngase en contacto para analizar su caso concreto.