Funktioniert Spring Boot in China? Datenresidenz, ICP & Grenzregeln
Spring Boot ist Open-Source-Java, das Sie auf Ihren eigenen Servern betreiben, es ist also residenz-neutral und läuft problemlos in China. Die eigentliche Frage ist, wo Sie es bereitstellen und wo seine Datenbank lebt — ein Festland-gerichteter Host schuldet eine ICP-Beian und MLPS, und die China-Personendaten, die er speichert, werden von PIPL und Grenzregeln regiert.
Funktioniert Spring Boot in China?
Ob Sie Spring Boot in China nutzen können, ist eine Bereitstellungs-und-Daten-Frage, keine Geschwindigkeitsfrage. Spring Boot ist Open-Source-Java, das Sie in Ihre eigene Anwendung kompilieren und auf Ihren eigenen Servern betreiben — es läuft problemlos innerhalb des Festlands, das Risiko ist also rechtlich, nicht Leistung.
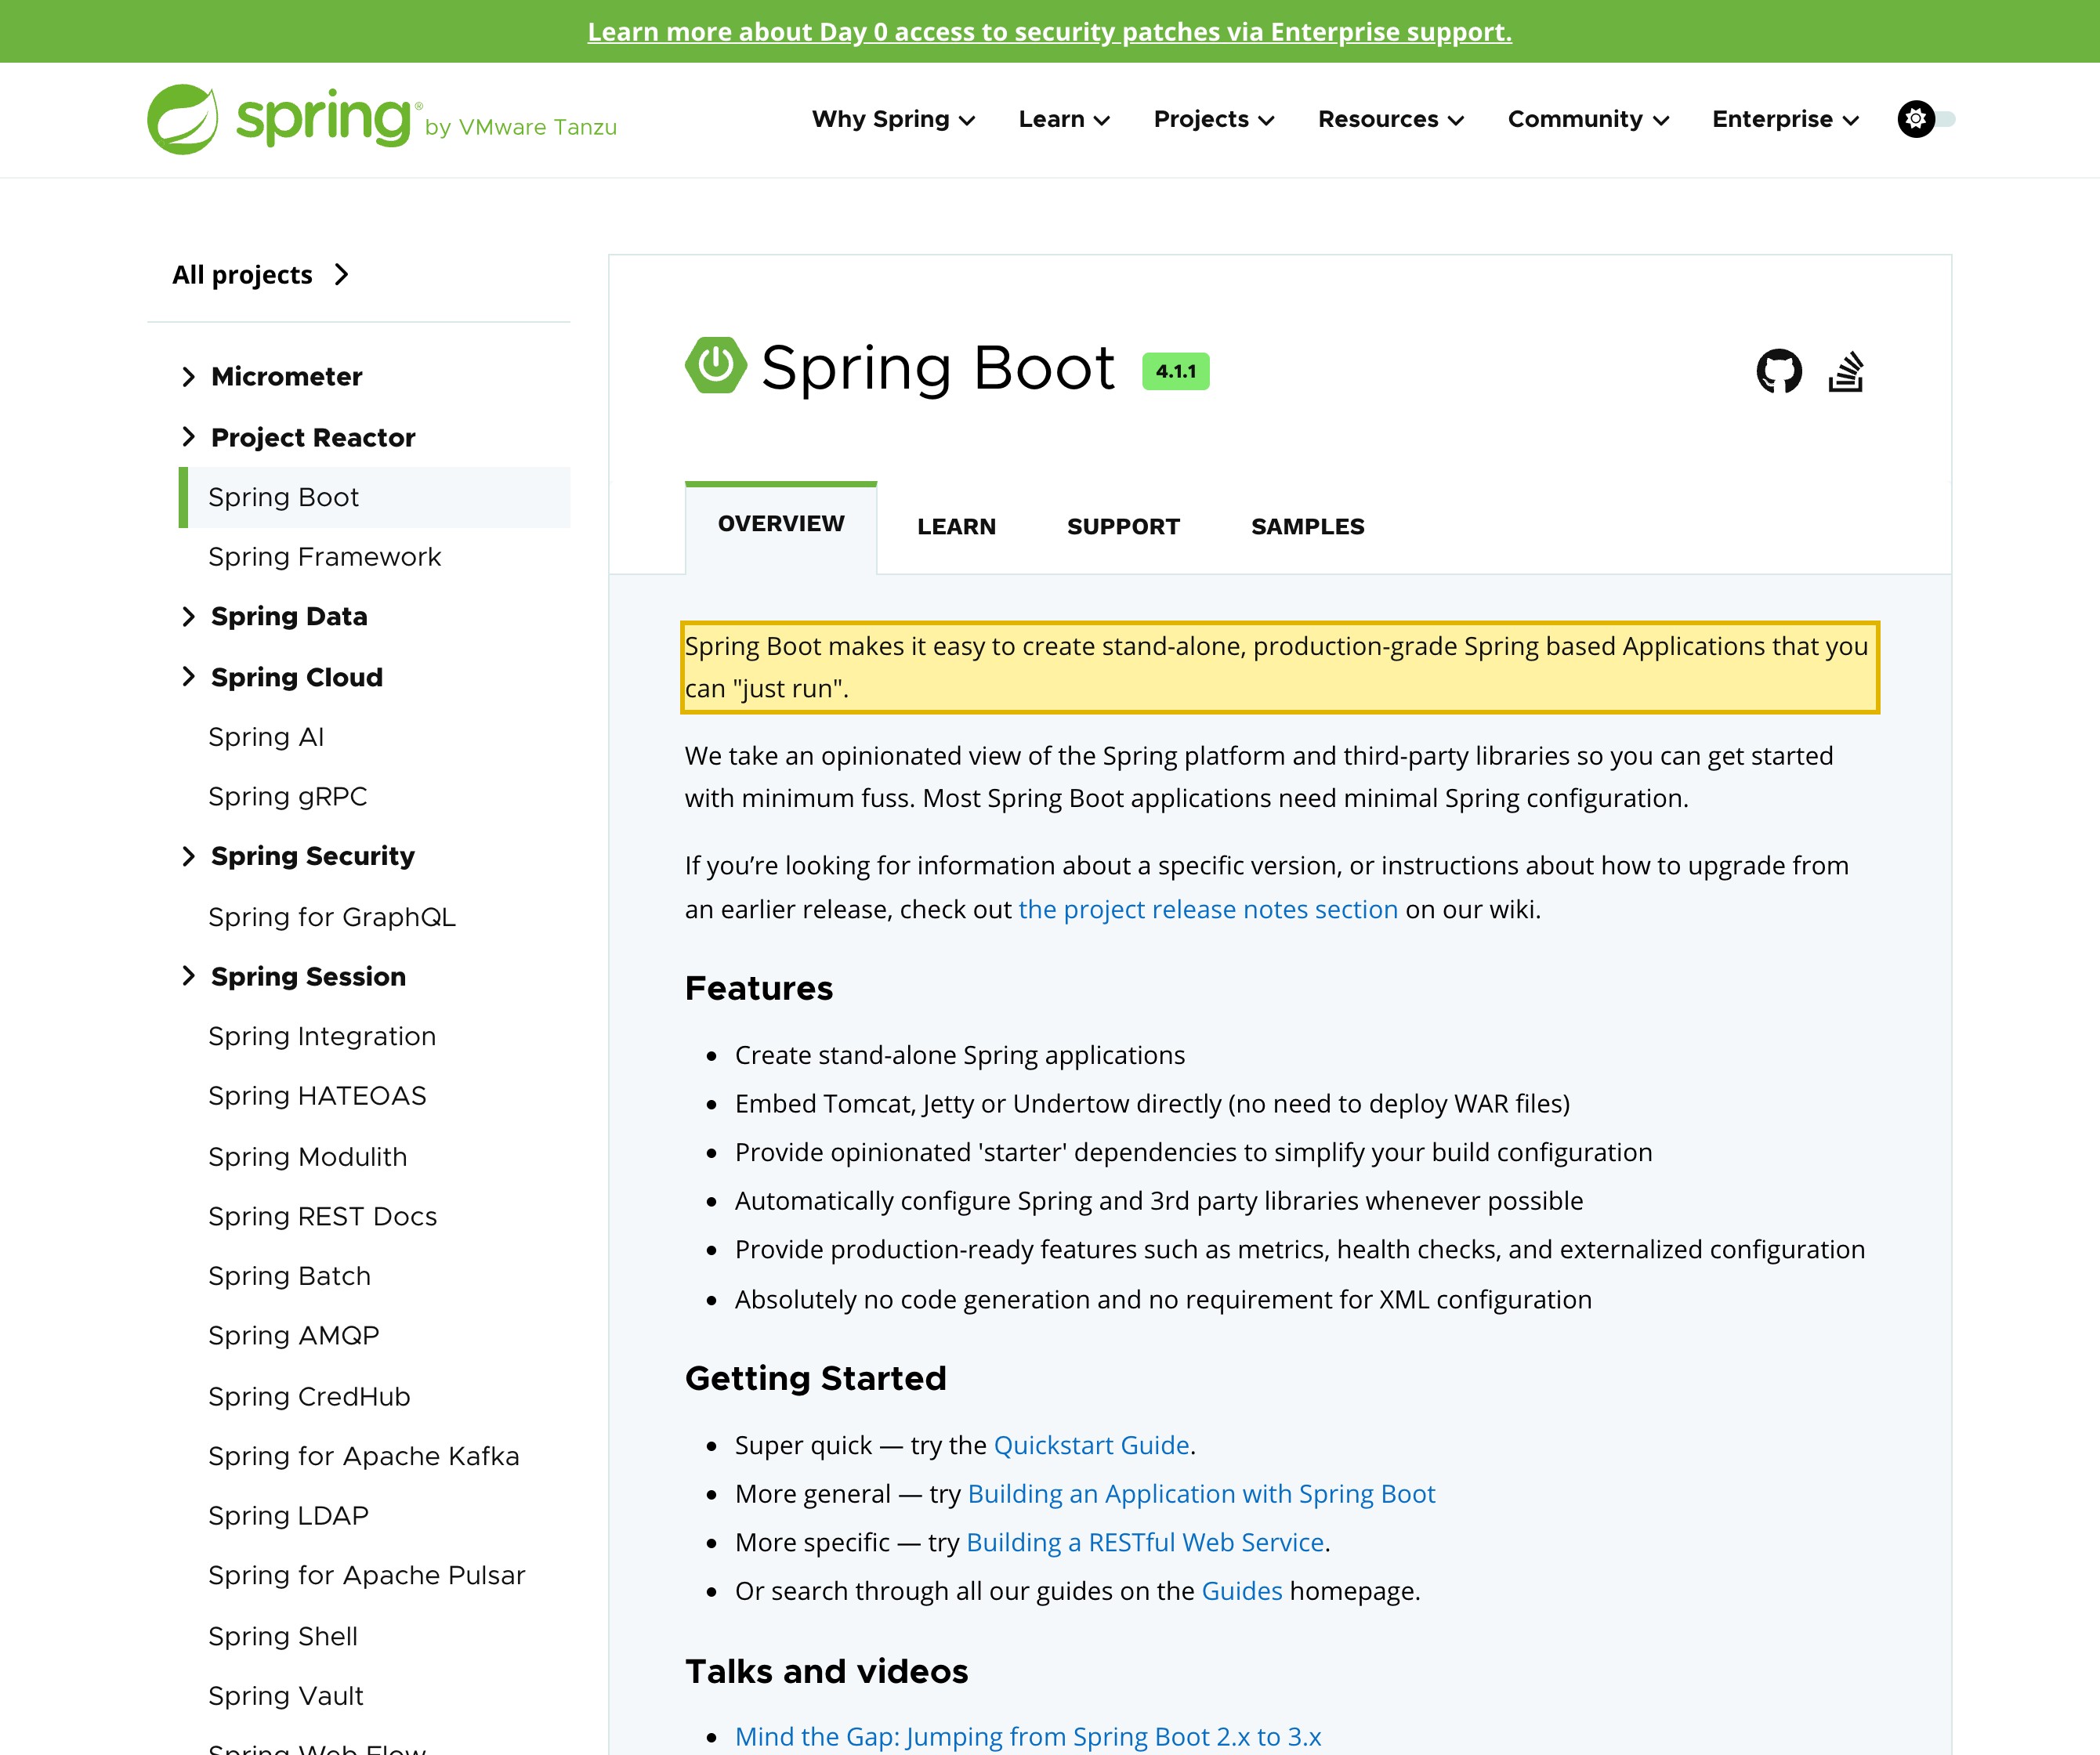
Nach Springs eigener Projektseite macht Spring Boot es einfach, „stand-alone, production-grade Spring based Applications“ zu erstellen, die man einfach ausführen kann. Es gibt keinen gehosteten Spring-Boot-Dienst und keine China-Region zu wählen — das Framework ist residenz-neutral. Was nicht neutral ist, ist, wo Sie die App und ihre Datenbank hinlegen: Eine App, die Festland-Nutzer von einem Offshore-Host bedient, schuldet eine ICP-Beian und MLPS-Pflichten, die sie vielleicht nicht hat, und jeder Datensatz eines China-Nutzers, der in eine Offshore-Datenbank geschrieben wird, ist ein grenzüberschreitender Transfer personenbezogener Information, den PIPL regiert — Mitteilung, gesonderte Einwilligung, ein Transfermechanismus, und für einen CIIO oder Verarbeiter großer Mengen inländische Speicherung. Seine Maven-/Gradle-Abhängigkeiten lösen sich bei jedem Build auch im Ausland auf.
Dies ist ein Risikobild, kein Urteil — Ihre Pflichten hängen davon ab, wo Sie bereitstellen, von Ihren Datenmengen und Ihrer Rolle. Unser China-Team kann Ihre Spring-Boot-Bereitstellung und Datenexponierung mit Ihnen kartieren →
Compliance-Momentaufnahme
- ! Open-Source-Java-Framework — es läuft problemlos in China; es ist nicht das Residenz-Problem
- ! Wo Sie es bereitstellen, entscheidet die Exponierung: ein Festland-gerichteter Host schuldet ICP-Beian + MLPS
- ! Die Datenbank Ihrer App hält die personenbezogenen Daten der China-Nutzer — das ist die PIPL-Frage
- ! Maven / Gradle lösen Abhängigkeiten aus Offshore-Registries zur Build-Zeit auf
- ✓ Rechtskonformer Weg: im Land auf ICP-gemeldeter, MLPS-Infrastruktur mit China-Daten ansässig betreiben
Was die offizielle Spring Boot-Dokumentation über China sagt
| Fakt | Primärquelle |
|---|---|
| In Springs eigenen Worten: Spring Boot „makes it easy to create stand-alone, production-grade Spring based Applications that you can 'just run'“. Es ist Open-Source-Code, den Sie in Ihr eigenes Anwendungs-Artefakt kompilieren und auf Servern betreiben, die Sie wählen — es gibt keinen gehosteten Spring-Boot-Dienst und keine Region zu wählen, wo die App und ihre Datenbank sitzen, ist also Ihre Bereitstellungsentscheidung, keine Eigenschaft des Frameworks. | Spring — Spring Boot project page, retrieved 2026-10-14 |
| Spring Boot wird offen entwickelt und unter der Apache License 2.0 verteilt, und sein Build deklariert Abhängigkeiten, die sich aus Maven Central und dem Gradle-Plugin-Portal — Repositories, die außerhalb des Festlands betrieben werden — auflösen. Das Framework hostet sich also ohne Einschränkung im Land selbst, während seine Build-Zeit-Lieferkette bei jedem sauberen Build über die Grenze routet; sowohl die laufende App als auch ihre Pipeline sind Bereitstellungsentscheidungen, die Sie kontrollieren. | Spring Boot source repository (Apache-2.0); Maven Central, retrieved 2026-10-14 |
| Weil die Datenbank einer Spring-Boot-App die Konten, Profile und Datensätze hält, die sie von Nutzern in China sammelt — personenbezogene Information — ist, diese Datenbank im Ausland zu speichern, während sie das Festland bedient, ein grenzüberschreitender Transfer. PIPL regiert ihn: Der Verarbeiter (Sie, der Betreiber der App — nicht Spring und nicht Ihr Hosting-Anbieter) muss Mitteilung erteilen, gesonderte Einwilligung einholen und einen Transfermechanismus erfüllen — eine CAC-Sicherheitsbewertung, den CAC-Standardvertrag oder eine Zertifizierung (Art. 38–40). | Personal Information Protection Law, Articles 38–40 and Article 28, retrieved 2026-10-14 |
| Für einen CIIO oder Verarbeiter großer Mengen müssen im Land gesammelte personenbezogene Information und wichtige Daten innerhalb Festlandchinas gespeichert werden, mit einer Sicherheitsbewertung vor jedem Export (Cybersicherheitsgesetz Art. 39 (vormals Art. 37); umnummeriert von der Novelle 2025 in Kraft 1. Januar 2026, unveränderter Inhalt). Getrennt davon schuldet jede Festland-gerichtete Bereitstellung eine ICP-Beian (备案) und MLPS-(等级保护-)Pflichten als Systembetreiber. | Cybersecurity Law, Article 39 (formerly Article 37), retrieved 2026-10-14 |
Quellen vom 21YunBox Compliance-Team am 14. Oktober 2026 geprüft.
Für ein Festlandchina-Publikum ist das Erste, was zu Spring Boot zu klären ist, dass die Frage nicht ist, ob es läuft, und gar nicht wirklich um Spring Boot. Spring Boot ist ein Open-Source-Java-Framework — Sie fügen es Ihrer eigenen Codebasis hinzu, kompilieren es in eine eigenständige Anwendung und betreiben diese Anwendung auf welchen Servern Sie auch wählen. Für sich ist es residenz-neutral: Es hält keine eigenen Daten und läuft identisch in einem Pekinger Rechenzentrum oder einem Frankfurter. Was die Daten hält, ist die Anwendung, die Sie damit bauen — und vor allem die Datenbank, aus der diese Anwendung liest und in die sie schreibt. „Funktioniert Spring Boot in China“ löst sich also in drei verschiedene Fragen auf: Wo läuft die App, wo kommen ihre Datenbank und die personenbezogene Information, die sie sammelt, zur Ruhe, und woher lösen sich ihre Build-Zeit-Abhängigkeiten auf? Das sind Bereitstellungs- und Datenfragen, und sie — nicht das Framework — entscheiden Ihre Compliance-Haltung.
Spring Boot in China auf einen Blick
| Worüber es entscheidet | In Spring Boots eigenen Worten — und Chinas Recht |
|---|---|
| Wo es tatsächlich läuft | Spring Boot ist Open-Source-Java, das Sie in Ihre eigene Anwendung kompilieren und betreiben, wo immer Sie es bereitstellen. Es gibt keinen gehosteten „Spring Boot“-Dienst und keine Region zu wählen, das Framework selbst ist also residenz-neutral. Was nicht neutral ist, ist der Host, auf dem Sie bereitstellen: Eine App, die Festland-Nutzer von einem Offshore-Server bedient, ist die eigentliche Exponierung, und eine Festland-gerichtete Bereitstellung schuldet eine ICP-Beian (备案) und trägt MLPS-(等级保护-)Pflichten als Systembetreiber. |
| Wo die personenbezogenen Daten leben | Die Daten sind in der Datenbank Ihrer App, nicht im Framework. Die Konten, Profile, Bestellungen und Datensätze, die eine Spring-Boot-App von Nutzern in China sammelt, sind personenbezogene Information; sitzt diese Datenbank im Ausland, sind die Daten ins Ausland gebracht worden. Wo Ausweise, Finanz-, Gesundheits- oder biometrische Daten erscheinen, fügt PIPL Art. 28 erhöhte Pflichten für sensible personenbezogene Information hinzu. |
| Daten, die die Grenze überqueren | Wenn eine App, die Festland-Nutzer bedient, ihre Datensätze in eine außerhalb Chinas gehostete Datenbank schreibt, ist das ein grenzüberschreitender Transfer nach PIPL (Art. 38–40): Mitteilung, eine gesonderte Einwilligung und ein Transfermechanismus — eine CAC-Sicherheitsbewertung, der CAC-Standardvertrag oder eine Zertifizierung. Für einen CIIO oder Verarbeiter großer Mengen muss China-Personendaten im Land gespeichert werden (Cybersicherheitsgesetz Art. 39 (vormals Art. 37)). |
| Woher sich seine Abhängigkeiten auflösen | Ein Spring-Boot-Build löst seine Bibliotheken aus Maven Central (und Gradles Plugin-Portal) auf, die im Ausland betrieben werden, Ihr CI zieht diese Artefakte also bei jedem Build über die Grenze. Das ist ein Lieferketten- und Residenz-Anliegen, das mit dem Framework mitreist — getrennt davon, wo die laufende App und ihre Daten sitzen, und unsichtbar für eine Prüfung, die nur fragt, ob die Site lädt. |
| Erreichbarkeit ist nicht die Achse | Es gibt keinen Spring-Boot-Server zum Anpingen, das ist also kein Block und Geschwindigkeit ist nicht der entscheidende Faktor. Die Entscheidung dreht sich um Residenz — wo die App bereitgestellt ist, wo ihre Datenbank und die China-Personendaten, die sie hält, zur Ruhe kommen, und auf welcher rechtlichen Grundlage. Diese Seite publiziert keine erstanbieterliche Latenzzahl; Geschwindigkeit ist die falsche Achse. |
Das Framework läuft, wo Sie es betreiben — die Bereitstellung entscheidet Residenz
Beginnen Sie damit, wo Spring Boot läuft, denn die ganze Frage ruht darauf. Spring Boot ist ein Framework, das Sie Ihrem eigenen Projekt hinzufügen: Seine Projektseite beschreibt es als einfach machend, „stand-alone, production-grade Spring based Applications that you can ‘just run’“ zu erstellen, und das Projekt liefert als Open-Source-Code unter der Apache License 2.0 aus. Der Build produziert ein eigenständiges Artefakt, das Sie auf Servern, die Sie wählen, bereitstellen — es gibt kein gehostetes Spring Boot zum Verbinden und keine inländische Region zu wählen. In diesem Sinn ist Spring Boot aus China erreichbar und nutzbar auf eine Weise, wie es ein gesperrter Verbraucherdienst nicht ist, und es kann ganz im Land laufen.
Was das auch heißt, ist, dass Spring Boot nie Ihre Residenz-Haltung setzt — Ihre Bereitstellung tut es. Legen Sie dieselbe Anwendung auf eine Offshore-VM, die Festland-Nutzer treffen, und Sie haben die Exponierung geschaffen: eine App, die die Festland-Öffentlichkeit von einem Host ohne ICP-Beian (备案) bedient, laufend als Systembetreiber, der MLPS-(等级保护-)Pflichten schuldet, die er nicht erfüllt hat. Legen Sie sie auf Infrastruktur innerhalb des Festlands, gemeldet und eingestuft, und derselbe Code ist auf rechtmäßigem Boden. Das Framework ist so oder so identisch. Die Compliance-Frage wird also nicht beantwortet, indem man Spring Boot ansieht. Sie wird beantwortet, indem man ansieht, wo Sie es bereitgestellt haben, und was dieser Host bedienen darf.
Die Daten leben in Ihrer Datenbank, nicht im Framework
Eine Spring-Boot-Anwendung ist, wo die Daten Ihrer Nutzer zur Ruhe kommen, und das Framework ist nur die Verrohrung darum herum. Durch Spring Data und Ihre Persistenzschicht liest und schreibt die App eine Datenbank — und diese Datenbank hält die Konten, Profile, Transaktionen und Datensätze, die Ihr Produkt von Nutzern in China sammelt. Das ist personenbezogene Information, und in dem Moment, in dem der Datensatz eines Festland-Nutzers in eine außerhalb Chinas gehostete Datenbank geschrieben wird, hat er die Grenze überquert. Chinas Gesetz zum Schutz personenbezogener Daten legt die Pflicht auf den Verarbeiter — Sie, nicht das Framework und nicht den Hosting-Anbieter: Art. 38–40 verlangen Mitteilung, eine gesonderte Einwilligung und einen Transfermechanismus (eine CAC-Sicherheitsbewertung, den CAC-Standardvertrag oder eine Zertifizierung), und Art. 28 fügt erhöhte Pflichten hinzu, wo die Datensätze sensibel sind — Ausweise, Finanz-, Gesundheits-, biometrische oder Minderjährigen-Daten, die eine echte Anwendung so oft speichert.
Und ist irgendetwas davon „wichtige Daten“ oder betreibt Ihre Organisation kritische Informationsinfrastruktur, fügt das Cybersicherheitsgesetz eine Datenlokalisierungspflicht hinzu — Art. 39 (vormals Art. 37; umnummeriert von der Novelle 2025 in Kraft 1. Januar 2026, unveränderter Inhalt) verlangt, dass von solchen Betreibern im Land erhobene und erzeugte personenbezogene Information und wichtige Daten im Land gespeichert werden, mit einer Sicherheitsbewertung vor jedem Export. Nichts davon ist eine Eigenschaft von Spring Boot. Alles davon ist eine Eigenschaft der Datenbank, an die Sie es verdrahtet haben, und der Nutzer, die Sie bedienen.
Build-Zeit-Abhängigkeiten lösen sich im Ausland auf
Die laufende App ist eine Sache; die Pipeline, die sie baut, ist eine andere, und es ist es wert, klar darüber zu sein. Ein Spring-Boot-Projekt deklariert seine Bibliotheken in Maven oder Gradle, und diese Abhängigkeiten lösen sich aus Maven Central und dem Gradle-Plugin-Portal auf — Repositories, die außerhalb des Festlands betrieben werden. Jeder saubere Build und jeder CI-Lauf zieht diese Artefakte über die Grenze. Das ist kein Personendaten-Transfer im PIPL-Sinn, aber es ist ein Lieferketten- und Residenz-Anliegen, das mit dem Framework mitreist: Ein Build, der still davon abhängt, ein Offshore-Registry zu erreichen, ist von innerhalb Chinas fragil, und die Herkunft dessen, was Sie ausliefern, wird im Ausland entschieden. Der Hebel hier ist, Abhängigkeiten aus einem inländischen Artefakt-Repository aufzulösen, das Ihr Build kontrolliert, sodass die Lieferkette für Ihre China-Bereitstellung auf Festland-Boden zur Ruhe kommt, statt bei jedem Build von einer Grenzüberquerung abzuhängen.
Warum eine Erreichbarkeits-Prüfung das verpasst
Ein Erreichbarkeits- oder Latenztest pingt einen Endpunkt an und berichtet, ob er antwortet und wie schnell. Für Spring Boot beantwortet dieser Test die falsche Frage zweifach. Erstens gibt es keinen Spring-Boot-Endpunkt zum Anpingen — das Framework kompiliert in Ihre eigene Anwendung, ein grünes Licht auf Ihrer Site sagt Ihnen also nichts darüber, wo Ihre Datenbank und ihre China-Nutzerdatensätze tatsächlich sitzen. Zweitens ist, was Compliance entscheidet, für eine Messung unsichtbar: auf welchem Host die App läuft und ob er eine ICP-Beian trägt, ob die Datenbank, die die personenbezogene Information der Festland-Nutzer hält, im Ausland sitzt, ob diese Daten sensibel oder „wichtig“ sind, und ob Ihr Build still von einem Offshore-Registry abhängt. Das sind Bereitstellungs-, Daten- und Rechtstatsachen, keine Netzwerktatsachen. Das ist die Hälfte, die eine reine Geschwindigkeits-oder-Erreichbarkeits-Sicht nicht liefern kann — und die Hälfte, mit der wir voranführen.
Der rechtmäßige Weg — map, localize, deliver
Für ein Open-Source-Framework ist 21YunBox’ Rolle fokussiert, und wir sagen es klar: Es gibt kein „inländisches Spring Boot“ zu verkaufen — das Framework ist bereits Ihres zu betreiben, inklusive im Land. Unser Wert liegt in drei Zügen.
Zuerst mapen wir die Exponierung: wo die App tatsächlich bereitgestellt ist und ob dieser Host eine ICP-Beian trägt und seine MLPS-Pflichten erfüllt; wo die Datenbank sitzt und welche personenbezogenen, sensiblen oder „wichtigen“ Daten sie von China-Nutzern sammelt; wie das gegen PIPLs Grenzregeln, Art. 28 und die Lokalisierungspflicht des Cybersicherheitsgesetzes landet; und woher Ihr Build seine Abhängigkeiten auflöst — sodass Sie und Ihr Rechtsbeistand die Leitplanken setzen können. Zweitens helfen wir Ihnen zu localize, was nicht rechtmäßig im Ausland bleiben kann: die App und die Datenbank, die ansässig bleiben müssen, auf ICP-gemeldeter, MLPS-angemessener Infrastruktur innerhalb des Festlands aufzustellen, mit einem inländischen Artefakt-Repository für den Build, sodass China-Nutzerdaten auf chinesischem Boden zur Ruhe kommen. Das ist ein China-legaler Boden, niemals ein Weg um die Regeln herum. Drittens delivern wir die China-gerichtete Oberfläche, die Ihre Nutzer treffen — der App- oder API-Rand, den Ihre Festland-Nutzer erreichen — über ICP-gemeldete, inländische Infrastruktur (der 21YunBox Optimizer), vor der Spring-Boot-App, die Sie bereits betreiben, ohne Neuaufbau und ohne zweite Codebasis.
21YunBox ist ein rechtskonformes Overlay, keine Migration, und ein Partner für die Werkzeuge, die Sie nutzen, kein Konkurrent dazu. 21YunBox nutzt oder empfiehlt niemals irgendeine Form der Umgehung. Das Ergebnis ist ein Setup, das für Ihre Nutzer in China legal und rechtskonform läuft.
Compliance-Einschätzung anfordern →
Weiterführend:
- Wie Sie eine ICP-Beian für China erhalten
- Grenzüberschreitende Datentransfers nach PIPL
- Chinas Gesetz zum Schutz personenbezogener Daten
- Chinas Cybersicherheitsgesetz (Datenlokalisierung, Art. 39)
Häufige Fragen
Ist Spring Boot in China gesperrt?
Nein. Spring Boot ist Open-Source-Java, das Sie in Ihre eigene Anwendung kompilieren und auf Ihren eigenen Servern betreiben, und es läuft problemlos auf Infrastruktur innerhalb des Festlands — es gibt keinen gehosteten Dienst zu sperren. Die eigentliche Frage ist nicht Erreichbarkeit, sondern wo Sie die App bereitstellen und wo ihre Datenbank und die personenbezogene Information, die sie sammelt, zur Ruhe kommen.
Wo lebt die personenbezogene Information in einer Spring-Boot-App tatsächlich?
In der Datenbank der App und auf dem Host, auf dem Sie bereitstellen — beides Ihre Wahl, nicht die des Frameworks. Sitzen diese im Ausland, während die App Nutzer in China bedient, haben die von diesen Nutzern gesammelten Datensätze die Grenze überquert, und PIPLs Grenzregeln gelten; ein Festland-gerichteter Host schuldet auch eine ICP-Beian und MLPS-Pflichten. Wo die Daten sensibel sind oder Ihre Organisation ein CIIO oder Verarbeiter großer Mengen ist, kann inländische Speicherung verlangt werden.
Kann 21YunBox unsere Spring-Boot-App in China rechtskonform machen?
Ja. Unser China-Team kann die Bereitstellungs-, Grenz- und Datenresidenz-Exponierung für Ihre Datenmengen und Rolle kartieren, die App und die Datenbank, die ansässig bleiben müssen, auf ICP-gemeldeter, MLPS-angemessener Infrastruktur innerhalb des Festlands halten und Ihre China-gerichtete Oberfläche über inländische Infrastruktur vor der App liefern, die Sie bereits betreiben — kein Neuaufbau. Nehmen Sie Kontakt auf, um Ihren konkreten Fall durchzugehen.