Spring Boot fonctionne-t-il en Chine ? Résidence des données, ICP et règles transfrontalières
Spring Boot est du Java open source que vous exécutez sur vos propres serveurs ; il est donc neutre du point de vue de la résidence et fonctionne très bien en Chine. La vraie question est de savoir où vous le déployez et où vit sa base de données — un hôte tourné vers le continent doit une déclaration ICP et le MLPS, et les données personnelles chinoises qu'il stocke sont régies par la PIPL et les règles transfrontalières.
Spring Boot fonctionne-t-il en Chine ?
Savoir si vous pouvez utiliser Spring Boot en Chine est une question de déploiement et de données, pas de vitesse. Spring Boot est du Java open source que vous compilez en votre propre application et exécutez sur vos propres serveurs — il fonctionne très bien à l'intérieur du continent, de sorte que le risque est juridique, pas de performance.
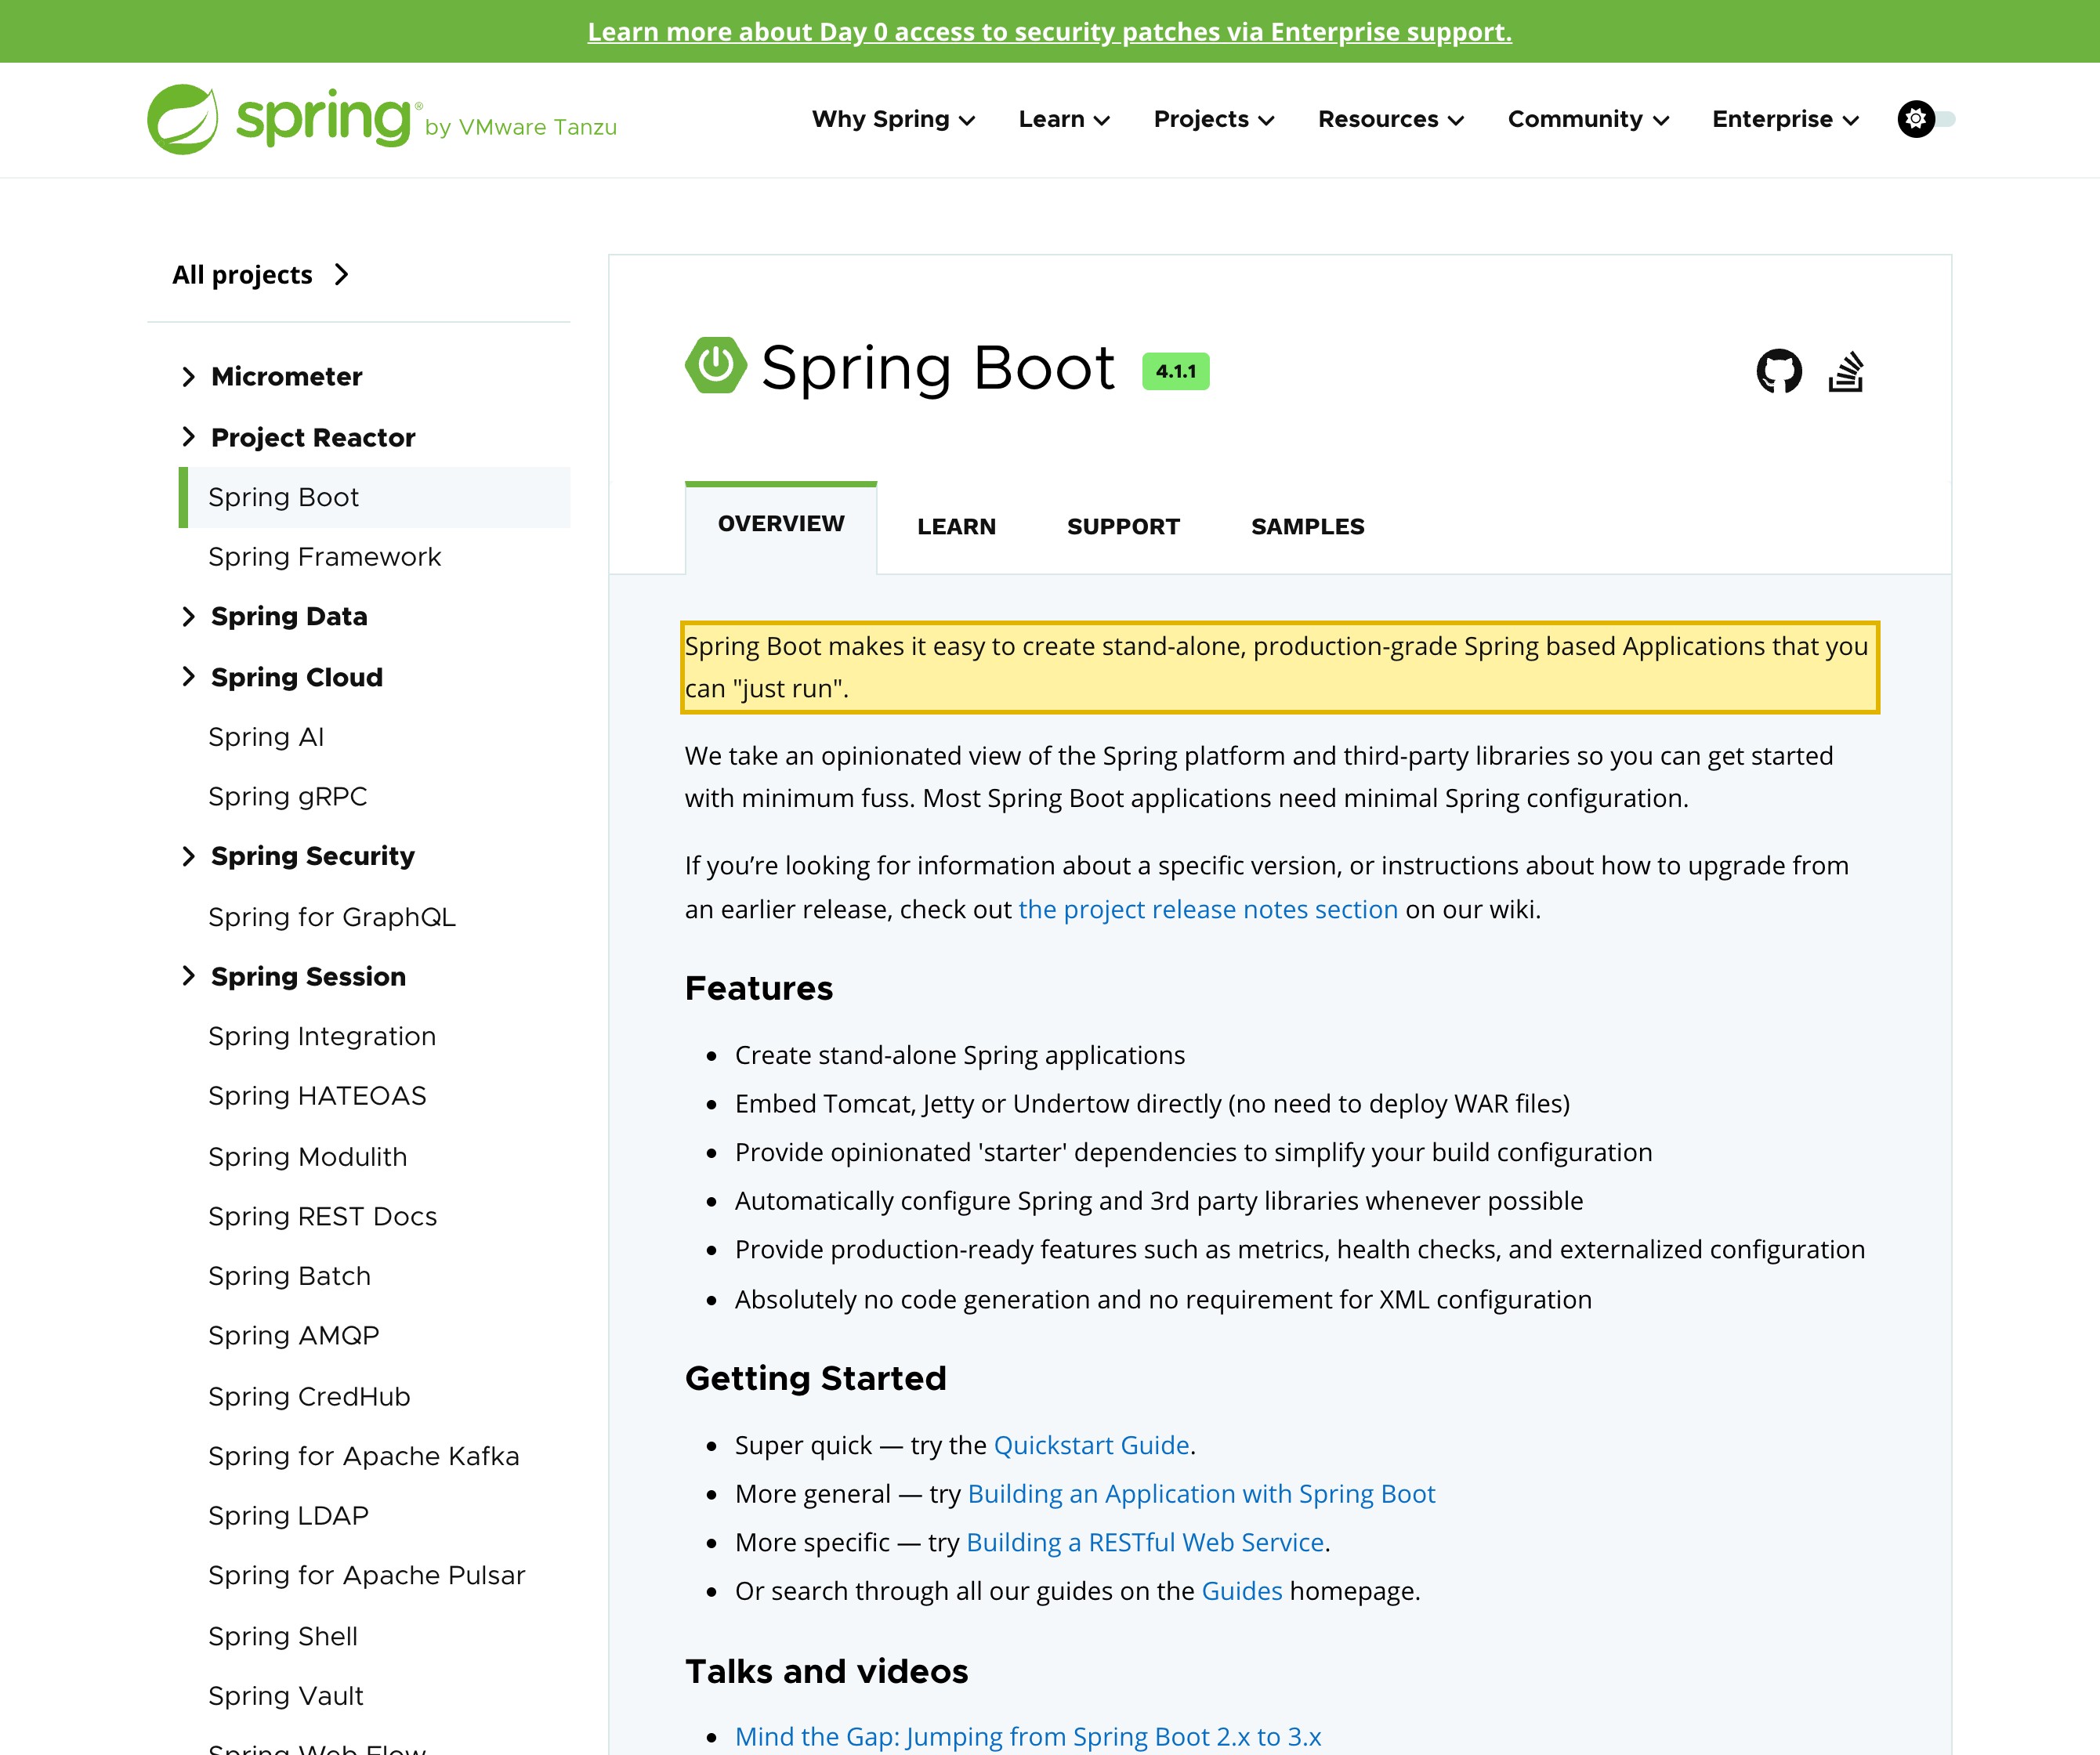
Selon la propre page de projet de Spring, Spring Boot facilite la création d'“stand-alone, production-grade Spring based Applications” que l'on peut simplement exécuter. Il n'existe aucun service Spring Boot hébergé ni aucune région en Chine à sélectionner — le framework est neutre du point de vue de la résidence. Ce qui n'est pas neutre, c'est l'endroit où vous placez l'application et sa base de données : une application servant les utilisateurs du continent depuis un hôte à l'étranger doit une déclaration ICP et des obligations MLPS qu'elle peut ne pas avoir, et chaque enregistrement d'un utilisateur en Chine écrit dans une base de données à l'étranger est un transfert transfrontalier d'informations personnelles que la PIPL régit — information, consentement distinct, un mécanisme de transfert, et pour un opérateur d'infrastructure d'information critique ou un responsable à grand volume, un stockage sur le territoire. Ses dépendances Maven / Gradle se résolvent aussi à l'étranger à chaque compilation.
Ceci est une image des risques, pas un verdict — vos obligations dépendent de l'endroit où vous déployez, de vos volumes de données et de votre rôle. Notre équipe Chine peut cartographier avec vous votre déploiement Spring Boot et votre exposition aux données →
Aperçu de conformité
- ! Framework Java open source — il fonctionne très bien en Chine ; ce n'est pas lui le problème de résidence
- ! L'endroit où vous le déployez décide de l'exposition : un hôte tourné vers le continent doit une déclaration ICP + le MLPS
- ! La base de données de votre application détient les données personnelles des utilisateurs en Chine — c'est là la question PIPL
- ! Maven / Gradle résolvent les dépendances depuis des registres à l'étranger au moment de la compilation
- ✓ Voie conforme : exécuter sur le territoire sur une infra à déclaration ICP et MLPS, avec les données chinoises résidentes
Ce que la documentation officielle de Spring Boot dit de la Chine
| Fait | Source primaire |
|---|---|
| Dans les propres termes de Spring : Spring Boot “makes it easy to create stand-alone, production-grade Spring based Applications that you can 'just run'.” C'est du code open source que vous compilez en votre propre artefact d'application et exécutez sur les serveurs de votre choix — il n'existe aucun service Spring Boot hébergé ni aucune région à sélectionner, de sorte que l'endroit où se trouvent l'application et sa base de données est votre décision de déploiement, pas une propriété du framework. | Spring — page de projet Spring Boot, consulté le 2026-10-14 |
| Spring Boot est développé au grand jour et distribué sous licence Apache 2.0, et sa compilation déclare des dépendances qui se résolvent depuis Maven Central et le portail de plugins de Gradle — des dépôts exploités hors du continent. Ainsi, le framework s'auto-héberge sur le territoire sans restriction, tandis que sa chaîne d'approvisionnement de compilation passe par la frontière à chaque compilation propre ; l'application en exécution comme son pipeline sont des choix de déploiement que vous contrôlez. | Dépôt source de Spring Boot (Apache-2.0) ; Maven Central, consulté le 2026-10-14 |
| Parce que la base de données d'une application Spring Boot détient les comptes, profils et enregistrements qu'elle collecte auprès d'utilisateurs en Chine — des informations personnelles — stocker cette base de données à l'étranger tout en servant le continent est un transfert transfrontalier. La PIPL le régit : le responsable de traitement (vous, l'exploitant de l'application — pas Spring ni votre fournisseur d'hébergement) doit informer, obtenir un consentement distinct, et satisfaire un mécanisme de transfert — une évaluation de sécurité de la CAC, les clauses contractuelles types de la CAC, ou une certification (articles 38 à 40). | Loi sur la protection des informations personnelles, articles 38 à 40 et article 28, consulté le 2026-10-14 |
| Pour un opérateur d'infrastructure d'information critique ou un responsable à grand volume, les informations personnelles et les données importantes collectées sur le territoire doivent être stockées à l'intérieur de la Chine continentale, avec une évaluation de sécurité avant toute exportation (loi sur la cybersécurité article 39 (anciennement l'article 37) ; renuméroté par l'amendement de 2025 en vigueur le 1er janvier 2026, substance inchangée). Par ailleurs, tout déploiement tourné vers le continent doit une déclaration ICP (备案) et des obligations MLPS (等级保护) en tant qu'opérateur du système. | Loi sur la cybersécurité, article 39 (anciennement l'article 37), consulté le 2026-10-14 |
Sources vérifiées par Équipe Conformité 21YunBox le 14 octobre 2026.
Pour un public en Chine continentale, la première chose à régler à propos de Spring Boot, c’est que la question n’est pas de savoir s’il tourne, et qu’elle ne porte pas vraiment sur Spring Boot du tout. Spring Boot est un framework Java open source — vous l’ajoutez à votre propre base de code, le compilez en une application autonome, et exécutez cette application sur les serveurs de votre choix. En lui-même, il est neutre du point de vue de la résidence : il ne détient aucune donnée propre et tourne de façon identique dans un centre de données de Pékin ou de Francfort. Ce qui détient les données, c’est l’application que vous construisez avec lui — et, surtout, la base de données que cette application lit et dans laquelle elle écrit. Ainsi, « est-ce que Spring Boot fonctionne en Chine » se résout en trois questions distinctes : où l’application tourne-t-elle, où viennent reposer sa base de données et les informations personnelles qu’elle collecte, et d’où ses dépendances de compilation sont-elles résolues ? Ce sont des questions de déploiement et de données, et ce sont elles — pas le framework — qui décident de votre posture de conformité.
Spring Boot en Chine en un coup d’œil
| Ce qui décide | Dans les propres termes de Spring Boot — et le droit chinois |
|---|---|
| Où il s'exécute réellement | Spring Boot est du Java open source que vous compilez en votre propre application et exécutez là où vous la déployez. Il n'existe aucun service « Spring Boot » hébergé ni aucune région à sélectionner ; le framework lui-même est donc neutre du point de vue de la résidence. Ce qui n'est pas neutre, c'est l'hôte sur lequel vous déployez : une application qui sert les utilisateurs du continent depuis un serveur à l'étranger est l'exposition réelle, et un déploiement tourné vers le continent doit une déclaration ICP (备案) et porte des obligations MLPS (等级保护) en tant qu'opérateur du système. |
| Où vivent les données personnelles | Les données sont dans la base de données de votre application, pas dans le framework. Les comptes, profils, commandes et enregistrements qu'une application Spring Boot collecte auprès d'utilisateurs en Chine sont des informations personnelles ; si cette base de données se trouve à l'étranger, les données ont été emportées hors du pays. Là où apparaissent des pièces d'identité officielles, des données financières, de santé ou biométriques, l'article 28 de la PIPL ajoute des obligations renforcées pour les informations personnelles sensibles. |
| Les données franchissant la frontière | Lorsqu'une application qui sert les utilisateurs du continent écrit leurs enregistrements dans une base de données hébergée hors de Chine, c'est un transfert transfrontalier au titre de la PIPL (articles 38 à 40) : information, un consentement distinct, et un mécanisme de transfert — une évaluation de sécurité de la CAC, les clauses contractuelles types de la CAC, ou une certification. Pour un opérateur d'infrastructure d'information critique ou un responsable à grand volume, les informations personnelles chinoises doivent être stockées sur le territoire (loi sur la cybersécurité article 39 (anciennement l'article 37)). |
| D'où ses dépendances sont résolues | Une compilation Spring Boot résout ses bibliothèques depuis Maven Central (et le portail de plugins de Gradle), qui sont exploités à l'étranger ; votre CI tire donc ces artefacts à travers la frontière à chaque compilation. C'est une préoccupation de chaîne d'approvisionnement et de résidence qui accompagne le framework — distincte de l'endroit où se trouvent l'application en exécution et ses données, et invisible à une vérification qui ne demande que si le site se charge. |
| La joignabilité n'est pas l'axe | Il n'existe aucun serveur Spring Boot à sonder ; ce n'est donc pas un blocage et la vitesse n'est pas le facteur décisif. La décision dépend de la résidence — où l'application est déployée, où viennent reposer sa base de données et les informations personnelles chinoises qu'elle détient, et sur quelle base juridique. Cette page ne publie aucun chiffre de latence de première main ; la vitesse est le mauvais axe. |
Le framework tourne là où vous le faites tourner — le déploiement décide donc de la résidence
Commencez par l’endroit où Spring Boot tourne, car toute la question repose là-dessus. Spring Boot est un framework que vous ajoutez à votre propre projet : sa page de projet le décrit comme facilitant la création d’“stand-alone, production-grade Spring based Applications that you can ‘just run’,” et le projet est distribué sous forme de code open source sous licence Apache 2.0. La compilation produit un artefact autonome que vous déployez sur les serveurs de votre choix — il n’y a aucun Spring Boot hébergé auquel se connecter ni aucune région sur le territoire à choisir. En ce sens, Spring Boot est joignable et utilisable depuis la Chine d’une manière qu’un service grand public bloqué ne l’est pas, et il peut tourner entièrement sur le territoire.
Cela signifie aussi que Spring Boot ne fixe jamais votre posture de résidence — votre déploiement le fait. Placez la même application sur une machine virtuelle à l’étranger que touchent les utilisateurs du continent, et vous avez créé l’exposition : une application servant le public du continent depuis un hôte sans déclaration ICP (备案), fonctionnant comme un opérateur de système qui doit des obligations MLPS (等级保护) qu’il n’a pas remplies. Placez-la sur une infrastructure à l’intérieur du continent, déclarée et classée, et ce même code se trouve sur un terrain légal. Le framework est identique dans les deux cas. La question de la conformité ne trouve donc pas sa réponse en regardant Spring Boot. Elle trouve sa réponse en regardant où vous l’avez déployé, et ce que cet hôte a le droit de servir.
Les données vivent dans votre base de données, pas dans le framework
Une application Spring Boot est l’endroit où viennent reposer les données de vos utilisateurs, et le framework n’est que la tuyauterie autour. Via Spring Data et votre couche de persistance, l’application lit et écrit une base de données — et cette base de données détient les comptes, profils, transactions et enregistrements que votre produit collecte auprès d’utilisateurs en Chine. Ce sont des informations personnelles, et dès l’instant où l’enregistrement d’un utilisateur du continent est écrit dans une base de données hébergée hors de Chine, il a franchi la frontière. La loi chinoise sur la protection des informations personnelles met l’obligation sur le responsable de traitement — vous, pas le framework ni le fournisseur d’hébergement : les articles 38 à 40 exigent l’information, un consentement distinct, et un mécanisme de transfert (une évaluation de sécurité de la CAC, les clauses contractuelles types de la CAC, ou une certification), et l’article 28 ajoute des obligations renforcées lorsque les enregistrements sont sensibles — pièces d’identité officielles, données financières, de santé, biométriques, ou données de mineurs qu’une application réelle stocke si souvent.
Et si l’une de ces données est une « donnée importante », ou si votre organisation exploite une infrastructure d’information critique, la loi sur la cybersécurité ajoute une obligation de localisation des données — l’article 39 (anciennement l’article 37 ; renuméroté par l’amendement de 2025 en vigueur le 1er janvier 2026, substance inchangée) exige que les informations personnelles et les données importantes collectées et générées sur le territoire par de tels opérateurs y soient stockées, avec une évaluation de sécurité avant toute exportation. Rien de tout cela n’est une propriété de Spring Boot. Tout cela est une propriété de la base de données à laquelle vous l’avez raccordé et des utilisateurs que vous servez.
Les dépendances de compilation se résolvent à l’étranger
L’application en exécution est une chose ; le pipeline qui la construit en est une autre, et il vaut la peine d’être clair là-dessus. Un projet Spring Boot déclare ses bibliothèques dans Maven ou Gradle, et ces dépendances se résolvent depuis Maven Central et le portail de plugins de Gradle — des dépôts exploités hors du continent. Chaque compilation propre, et chaque exécution de CI, tire ces artefacts à travers la frontière. Ce n’est pas un transfert d’informations personnelles au sens de la PIPL, mais c’est une préoccupation de chaîne d’approvisionnement et de résidence qui accompagne le framework : une compilation qui dépend en silence de l’atteinte d’un registre à l’étranger est fragile depuis l’intérieur de la Chine, et la provenance de ce que vous livrez est décidée à l’étranger. Le levier ici est de résoudre les dépendances depuis un dépôt d’artefacts sur le territoire que votre compilation contrôle, de sorte que la chaîne d’approvisionnement de votre déploiement en Chine vienne reposer sur le sol du continent plutôt que de dépendre d’un franchissement de frontière à chaque compilation.
Pourquoi une vérification de joignabilité passe à côté
Un test de joignabilité ou de latence sonde un point de terminaison et indique s’il répond et à quelle vitesse. Pour Spring Boot, ce test répond deux fois à la mauvaise question. D’abord, il n’y a aucun point de terminaison Spring Boot à sonder — le framework se compile en votre propre application, de sorte qu’un feu vert sur votre site ne vous dit rien sur l’endroit où se trouvent réellement votre base de données et ses enregistrements d’utilisateurs chinois. Ensuite, ce qui décide de la conformité est invisible à une sonde : sur quel hôte l’application tourne et si elle porte une déclaration ICP, si la base de données détenant les informations personnelles des utilisateurs du continent se trouve à l’étranger, si ces données sont sensibles ou « importantes », et si votre compilation dépend en silence d’un registre à l’étranger. Ce sont des faits de déploiement, de données et de droit, pas des faits de réseau. C’est la moitié qu’une vue purement de vitesse ou de joignabilité ne peut fournir — et la moitié que nous mettons en avant.
La voie légale — cartographier, localiser, diffuser
Pour un framework open source, le rôle de 21YunBox est ciblé, et nous le dirons clairement : il n’y a aucun « Spring Boot domestique » à vous vendre — le framework est déjà le vôtre à exécuter, y compris sur le territoire. Notre valeur se résume à trois mouvements.
D’abord, nous cartographions l’exposition : où l’application est réellement déployée et si cet hôte porte une déclaration ICP et remplit ses obligations MLPS ; où se trouve la base de données et quelles données personnelles, sensibles ou « importantes » elle collecte auprès des utilisateurs en Chine ; comment cela se situe au regard des règles transfrontalières de la PIPL, de l’article 28 et de l’obligation de localisation de la loi sur la cybersécurité ; et d’où votre compilation résout ses dépendances — afin que vous et votre conseil juridique puissiez poser les garde-fous. Ensuite, nous vous aidons à localiser ce qui ne peut légalement rester à l’étranger : mettre en place l’application et la base de données qui doivent rester résidentes sur une infrastructure sur le territoire, à déclaration ICP et adaptée au MLPS, avec un dépôt d’artefacts sur le territoire pour la compilation, de sorte que les données des utilisateurs en Chine viennent reposer sur le sol chinois. C’est une assise légale en Chine, jamais une voie de contournement des règles. Enfin, nous diffusons la surface tournée vers la Chine que touchent vos utilisateurs — l’application ou le point d’accès d’API que vos utilisateurs du continent atteignent — sur une infrastructure sur le territoire, à déclaration ICP (le 21YunBox Optimizer), devant l’application Spring Boot que vous exploitez déjà, sans reconstruction et sans second code source.
21YunBox est une surcouche conforme, pas une migration, et un partenaire des outils que vous utilisez, pas un concurrent. 21YunBox n’utilise ni ne suggère jamais de contournement d’aucune sorte. Le résultat est une configuration qui s’exécute de façon légale et conforme pour vos utilisateurs en Chine.
Obtenir une évaluation de conformité →
À lire également :
- Comment obtenir une déclaration ICP pour la Chine
- Les transferts transfrontaliers de données au titre de la PIPL
- La loi chinoise sur la protection des informations personnelles (PIPL)
- La loi chinoise sur la cybersécurité (localisation des données, article 39)
Questions fréquentes
Spring Boot est-il bloqué en Chine ?
Non. Spring Boot est du Java open source que vous compilez en votre propre application et exécutez sur vos propres serveurs, et il fonctionne très bien sur une infrastructure à l'intérieur du continent — il n'y a aucun service hébergé à bloquer. La vraie question n'est pas la joignabilité, mais l'endroit où vous déployez l'application et l'endroit où viennent reposer sa base de données et les informations personnelles qu'elle collecte.
Où vivent réellement les données personnelles dans une application Spring Boot ?
Dans la base de données de l'application et sur l'hôte où vous déployez — l'un comme l'autre sont votre choix, pas celui du framework. Si ceux-ci se trouvent à l'étranger pendant que l'application sert des utilisateurs en Chine, les enregistrements collectés auprès de ces utilisateurs ont franchi la frontière, et les règles transfrontalières de la PIPL s'appliquent ; un hôte tourné vers le continent doit aussi une déclaration ICP et des obligations MLPS. Là où les données sont sensibles ou si votre organisation est un opérateur d'infrastructure d'information critique ou un responsable à grand volume, un stockage sur le territoire peut être requis.
21YunBox peut-il rendre notre application Spring Boot conforme en Chine ?
Oui. Notre équipe Chine peut cartographier l'exposition en matière de déploiement, de transfrontalier et de résidence des données pour vos volumes de données et votre rôle, garder l'application et la base de données qui doivent rester résidentes sur une infrastructure à l'intérieur du continent, à déclaration ICP et adaptée au MLPS, et diffuser votre surface tournée vers la Chine sur une infrastructure sur le territoire devant l'application que vous exploitez déjà — sans reconstruction. Prenez contact pour étudier votre cas précis.