¿Funciona Ruby on Rails en China? Residencia de datos, ICP y reglas transfronterizas
Ruby on Rails es software de código abierto que usted ejecuta en sus propios servidores, así que el framework no es el obstáculo en China: funciona igual en Pekín que en cualquier otro lugar. Las verdaderas preguntas son dónde lo despliega (ICP, MLPS) y dónde residen su base de datos y los datos personales que recoge según la PIPL y las normas de residencia.
¿Funciona Ruby on Rails en China?
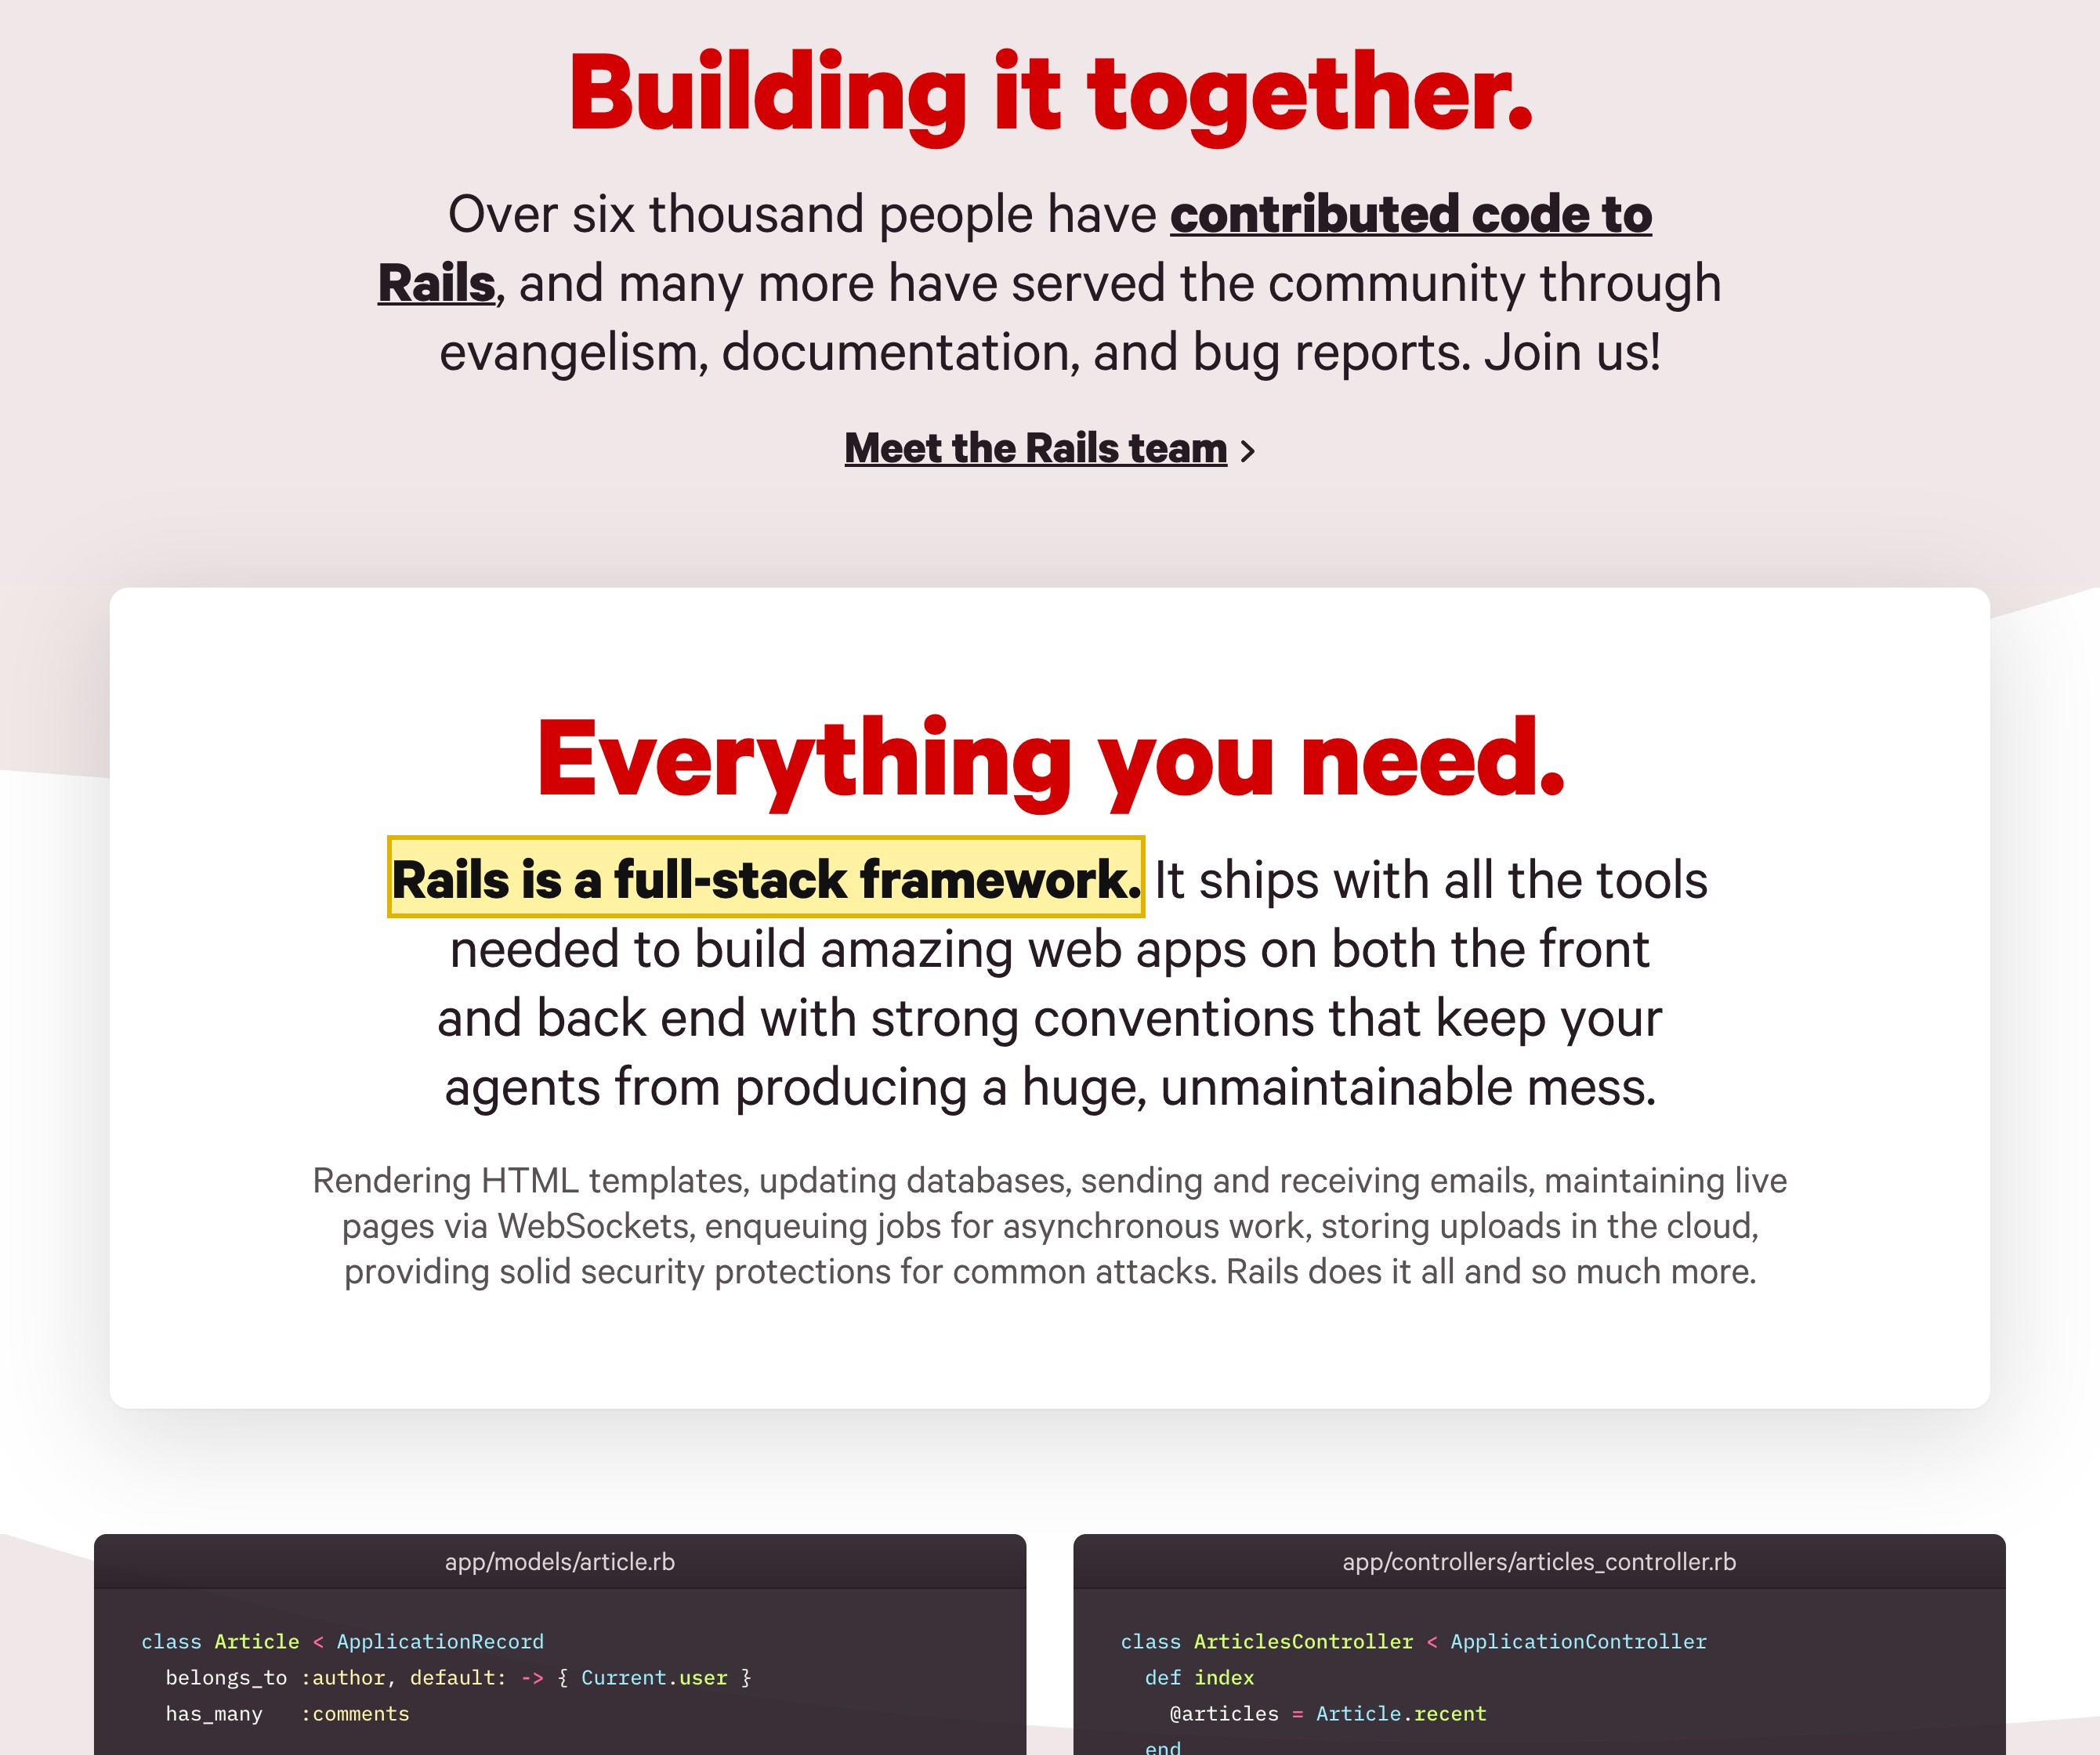
Que Ruby on Rails funcione en China es una cuestión de despliegue y de datos, no de accesibilidad. Rails es software de código abierto que usted ejecuta en sus propios servidores — según su propia página de inicio, “Rails is a full-stack framework” (Rails es un framework full-stack) —, de modo que funciona igual dentro de China continental que en cualquier otro lugar, y el framework en sí nunca es el obstáculo.
Lo que soporta el peso del cumplimiento es lo que usted construye y despliega con él. Si usuarios del continente acceden a su aplicación Rails, su alojamiento debe un registro ICP (备案) y el sistema debe cumplir obligaciones de protección por niveles (MLPS, 等级保护) como operador. La base de datos de la aplicación guarda los datos personales que recoge de los usuarios en China, de modo que un backend conectado a una base de datos en el extranjero es una transferencia transfronteriza de datos personales que regula la PIPL — notificación, consentimiento separado y un mecanismo de transferencia, y para un operador de infraestructuras de información críticas o un tratante de grandes volúmenes, almacenamiento dentro del país conforme a la Ley de Ciberseguridad. Incluso sus instalaciones de gems se resuelven desde un registro en el extranjero. La tabla de abajo recoge las propias palabras de Rails y las normas que activa su despliegue.
Esto es un mapa de riesgo, no un veredicto — sus obligaciones dependen de dónde despliegue y de los datos que trate. Nuestro equipo de China puede cartografiar con usted su despliegue de Rails y su exposición de datos →
Instantánea de cumplimiento
- ! Rails en sí funciona sin problemas en China — el framework no es el obstáculo
- ! Si acceden usuarios del continente, el alojamiento debe un registro ICP y las obligaciones MLPS recaen sobre usted
- ! La base de datos de la aplicación guarda los datos personales de los usuarios en China — la PIPL los regula
- ! Un backend conectado a una base de datos en el extranjero es una transferencia transfronteriza de datos personales
- ! Las instalaciones de gems se resuelven desde RubyGems en el extranjero — una preocupación de cadena de suministro y residencia
- ✓ Vía conforme: ejecutar Rails dentro del país sobre infraestructura con registro ICP y datos residentes, sin reconstruir
Lo que la documentación oficial de Ruby on Rails dice sobre China
| Hecho | Fuente primaria |
|---|---|
| En las propias palabras de Rails, “Rails is a full-stack framework” (Rails es un framework full-stack) — software de código abierto distribuido bajo licencia MIT (según el repositorio de GitHub del proyecto) que usted integra en su propio código y ejecuta allí donde lo despliegue. No hay ningún servicio «Rails» alojado ni ninguna región dentro del país que seleccionar, así que el framework funciona de forma idéntica en un servidor del continente o en uno en el extranjero; el framework nunca fija su postura de residencia — la fijan su despliegue y su base de datos. | Ruby on Rails — página de inicio oficial; repositorio de GitHub rails/rails (licencia MIT), consultado el 2026-10-14 |
| Una aplicación Rails resuelve sus bibliotecas como gems desde un registro de paquetes en el extranjero — RubyGems.org, que se describe como “a community-run service overseen by Ruby Central” (un servicio gestionado por la comunidad y supervisado por Ruby Central) y cuyo propósito declarado es “Find, install, and publish RubyGems.” (buscar, instalar y publicar RubyGems). Cada compilación o despliegue que descarga o actualiza dependencias llega a ese host en el extranjero, de modo que la cadena de suministro de la que depende su despliegue en China cruza la frontera en el momento de la instalación — una preocupación de residencia y de cadena de suministro que viaja junto con el runtime y que es invisible para una comprobación de carga de página. | RubyGems.org — sitio oficial, consultado el 2026-10-14 |
| Los datos personales que una aplicación Rails recoge de los usuarios en China — cuentas, perfiles y registros en su base de datos — se rigen por la Ley de Protección de Información Personal de China. Un backend conectado a una base de datos en el extranjero, o que envía al extranjero los datos personales de los usuarios en China, realiza una transferencia transfronteriza (数据出境): la PIPL impone al responsable del tratamiento — usted, no el framework — el deber de notificar, obtener un consentimiento separado y cumplir un mecanismo de transferencia (una evaluación de seguridad de la CAC, el contrato estándar de la CAC o una certificación). | PIPL, artículos 38 a 40 (transferencia transfronteriza de datos personales) |
| Dónde se ejecuta el servidor es un hecho jurídico, no una propiedad del framework. Una aplicación Rails que atiende a usuarios del continente debe estar sobre un recurso de alojamiento que tenga un registro ICP (备案), y el sistema debe cumplir obligaciones de protección por niveles (MLPS, 等级保护) como operador. Para un operador de infraestructuras de información críticas o un tratante de grandes volúmenes, los datos personales recogidos en China deben almacenarse dentro del continente conforme al artículo 39 de la Ley de Ciberseguridad (antes artículo 37; renumerado por la reforma de 2025, en vigor desde el 1 de enero de 2026, sin cambios de fondo) — por eso una máquina virtual en el extranjero a la que acceden usuarios del continente es la verdadera exposición. | Ley de Ciberseguridad, artículo 39 (antes artículo 37); requisito de registro ICP |
Fuentes verificadas por el Equipo de Cumplimiento de 21YunBox el 14 de octubre de 2026.
Para una audiencia de China continental, lo primero que hay que dejar claro sobre Ruby on Rails es que la cuestión no es si carga, y en realidad ni siquiera tiene que ver con Rails. Rails es un framework web full-stack de código abierto: usted lo añade a su propio código y lo ejecuta en sus propios servidores, donde se comporta igual en un centro de datos de Pekín que en uno de Fráncfort. No hay ninguna «región de Rails» que elegir ni ningún servicio Rails alojado que guarde sus datos. Así, «¿funciona Ruby on Rails en China?» se descompone en tres preguntas distintas, y todas tratan de su despliegue y no del framework: dónde se ejecuta el servidor, qué contiene su base de datos y hasta dónde llegan sus dependencias salientes. El hecho de cumplimiento está en esas respuestas — no en el tiempo de ida y vuelta, ni en el framework en sí.
Ruby on Rails en China de un vistazo
| Qué lo decide | En los propios términos de Rails — y la ley china |
|---|---|
| Dónde se ejecuta el framework | Rails es código abierto, distribuido bajo licencia MIT, que usted integra en su propia aplicación y ejecuta allí donde la despliegue. No existe ningún servicio «Rails» alojado con una región que seleccionar — por lo que el framework en sí es neutral en cuanto a residencia y funciona igual en un servidor del continente que en cualquier otro lugar. Lo que no es neutral es su despliegue: dónde está el servidor, qué contiene su base de datos y a qué servicios en el extranjero llega. |
| Dónde se ejecuta el servidor | Si su aplicación Rails atiende a usuarios del continente, su alojamiento debe un registro ICP (备案) sobre un recurso de alojamiento en el continente, y el sistema debe cumplir obligaciones de protección por niveles (MLPS, 等级保护) como operador. Una máquina virtual en el extranjero a la que acceden usuarios del continente es la verdadera exposición — y eso es una decisión de despliegue, no una propiedad del framework. |
| Qué contiene la base de datos, y por qué son datos personales | La base de datos de una aplicación Rails guarda las cuentas, perfiles y registros que recoge de sus usuarios — datos personales, e información personal sensible conforme al artículo 28 de la PIPL cuando aparecen documentos de identidad oficiales, datos financieros o de salud. Las convenciones del framework dan forma a esos datos, pero lo que alcanza la ley son los datos en sí. |
| Datos que cruzan la frontera hacia una base de datos en el extranjero | Un backend conectado a una base de datos en el extranjero, o que envía al extranjero los datos personales de los usuarios en China, realiza una transferencia transfronteriza conforme a la Ley de Protección de Información Personal (artículos 38 a 40): notificación, un consentimiento separado y un mecanismo de transferencia — una evaluación de seguridad de la CAC, el contrato estándar de la CAC o una certificación. Para un operador de infraestructuras de información críticas o un tratante de grandes volúmenes, esos datos deben, en cambio, permanecer en el continente. |
| Dependencias salientes | Una aplicación Rails resuelve sus bibliotecas como gems desde un registro en el extranjero, y la telemetría de errores y analítica y las API de terceros a las que llama pueden pasar por el extranjero durante la compilación o la ejecución. Junto con el runtime viaja una preocupación de cadena de suministro y de residencia — invisible para una comprobación de carga de página. |
| La accesibilidad no es el eje | Que Rails se instale y la página se dibuje no dice nada sobre si el despliegue y sus datos tenían permitido estar donde están. La decisión depende de dónde acaban residiendo el despliegue y los datos, y sobre qué base legal — no de la velocidad. Esta página no publica ninguna cifra de latencia propia; la velocidad es el eje equivocado. |
El framework se ejecuta donde usted lo ejecuta — así que su despliegue fija la postura
Empiece por dónde se ejecuta Rails, porque toda la cuestión descansa en ello. Rails es un framework que usted añade a su propio código: su página de inicio lo llama, con palabras llanas, un “full-stack framework,” y el proyecto se distribuye bajo licencia MIT. No hay ningún Rails alojado al que conectarse ni ninguna región dentro del país que seleccionar — el framework se ejecuta dentro de la aplicación que usted despliegue, que puede estar igual de bien en un servidor del continente que en cualquier otro sitio. En ese sentido, Rails es accesible y utilizable desde China de un modo en que no lo es un servicio de consumo bloqueado, y puede ejecutarse íntegramente dentro del país.
Eso también significa que Rails nunca fija su postura de residencia — la fija su despliegue. El framework le da modelos, controladores y un ORM; no decide qué máquina ejecuta la aplicación ni qué base de datos almacena las filas. Apunte la aplicación a un alojamiento en el extranjero y a una base de datos en el extranjero, y los datos personales los seguirán al extranjero; coloque la aplicación y su base de datos sobre infraestructura conforme dentro del país, y los datos se quedan. Por eso la pregunta de cumplimiento no se responde mirando Rails. Se responde mirando dónde está desplegada su aplicación, qué contiene su base de datos y adónde van sus llamadas salientes.
Dónde se ejecuta el servidor — registro ICP y MLPS
La primera pregunta de despliegue es la más sencilla: ¿dónde se ejecuta físicamente el servidor? Si su aplicación Rails atiende a usuarios en China continental, el alojamiento en el que se ejecuta debe un registro ICP (备案) sobre un recurso de alojamiento en el continente — requisito previo para servir legalmente un sitio o una aplicación al público allí — y, como operador de un sistema en red dentro de China, usted asume además obligaciones de protección escalonada de la ciberseguridad (MLPS, 等级保护). Nada de eso es una propiedad de Rails; una aplicación Django o Spring Boot en la misma situación tiene exactamente los mismos deberes. La exposición que los equipos pasan por alto es la máquina virtual en el extranjero: una aplicación a la que los usuarios del continente acceden desde un servidor fuera del país no es simplemente lenta, es un despliegue que se sustrae al régimen de registro — y eso es una decisión de alojamiento, que usted puede cambiar, no una limitación del framework.
Qué contiene la base de datos — PIPL y residencia de datos
La segunda pregunta trata de la base de datos que hay detrás de la aplicación, porque es ahí donde está realmente el material regulado. La base de datos de una aplicación Rails guarda las cuentas, perfiles, pedidos, mensajes y registros que recoge — datos personales regidos por la Ley de Protección de Información Personal de China. En el momento en que esa base de datos reside en el extranjero, o la aplicación reenvía los datos personales de los usuarios en China a un servicio fuera del país, usted tiene una transferencia transfronteriza (数据出境). La PIPL impone el deber al responsable del tratamiento — usted, no el framework: los artículos 38 a 40 exigen notificación, un consentimiento separado y un mecanismo de transferencia (una evaluación de seguridad de la CAC, el contrato estándar de la CAC o una certificación), y el artículo 28 añade deberes reforzados cuando los datos son sensibles — documentos de identidad oficiales, información financiera, de salud, biométrica o de menores.
La exposición crece con el volumen y el papel, no por el mero uso de la herramienta: según las normas transfronterizas de la CAC de marzo de 2024, un tratante que no es operador de infraestructuras de información críticas y que transfiere en un año natural datos personales no sensibles de menos de 100.000 personas está exento de la evaluación de seguridad, del contrato estándar y de la certificación. Pero para un tratante que opera infraestructuras de información críticas o que mueve datos personales a gran escala, la Ley de Ciberseguridad añade un deber estricto de localización de datos: el artículo 39 (antes artículo 37; renumerado por la reforma de 2025, en vigor desde el 1 de enero de 2026, sin cambios de fondo) exige que los datos personales y los datos importantes recogidos y generados dentro del país por esos operadores se almacenen dentro del país, con una evaluación de seguridad antes de cualquier exportación. Rails escribirá sin problema en una base de datos en Virginia o en Shanghái; cuál elija usted es la decisión de cumplimiento, y le corresponde a usted.
Dependencias salientes — gems, telemetría y API de terceros
La tercera pregunta es la que una comprobación rápida nunca ve: ¿con qué se conecta la aplicación hacia fuera? Una aplicación Rails resuelve sus bibliotecas como gems desde un registro de paquetes en el extranjero — RubyGems.org, que se describe como “a community-run service overseen by Ruby Central” (un servicio gestionado por la comunidad y supervisado por Ruby Central) —, de modo que cada compilación o despliegue que descarga o actualiza dependencias cruza la frontera en el momento de la instalación. Añada los notificadores de errores, la analítica y las API de terceros a las que llaman sus controladores, y un despliegue de Rails puede estar enviando discretamente datos de solicitudes, cargas de errores e identificadores de usuario a una dispersión de endpoints en el extranjero. Nada de eso aparece cuando usted comprueba que la página de inicio se dibuja. Es una preocupación de cadena de suministro y de residencia que viaja junto con el runtime, y pertenece al mismo mapa que el servidor y la base de datos.
Por qué una comprobación de accesibilidad pasa esto por alto
Una prueba de accesibilidad o de latencia hace ping a un endpoint e informa de si responde y con qué rapidez. Para un framework de backend, esa prueba responde a la pregunta equivocada. Que bundle install funcione y la página se pinte le dice que el código se ejecuta; no le dice nada sobre si el servidor tenía permitido atender a usuarios del continente careciendo de un registro ICP, si la base de datos que guarda los datos personales de los usuarios en China puede legalmente estar donde está, ni si las dependencias y API a las que llega la aplicación pasan por el extranjero. Son hechos de despliegue y hechos jurídicos, no hechos de red — y son precisamente la mitad que una visión basada solo en la velocidad o la accesibilidad no puede aportar. Es la mitad por la que nosotros empezamos.
La vía legal — cartografiar, localizar, entregar
Para un framework de código abierto, el papel de 21YunBox es acotado, y lo diremos con claridad: no hay ningún «Rails nacional» que venderle — el framework ya es suyo para ejecutarlo, también dentro del país. Nuestro valor está en tres movimientos.
Primero, cartografiamos la exposición: dónde está realmente desplegada su aplicación Rails, qué contiene su base de datos, qué datos personales o sensibles recoge de los usuarios en China, dónde acaban residiendo esos datos y sus gems, su telemetría y sus llamadas a terceros, y cómo encaja todo ello con las normas transfronterizas de la PIPL, el artículo 28 y la Ley de Ciberseguridad — para que usted y su asesoría legal puedan fijar las salvaguardas. Segundo, le ayudamos a localizar lo que no puede estar legalmente en el extranjero: ejecutar su aplicación Rails dentro del país, mantener residentes los datos personales de los usuarios en China en una base de datos del continente y llevar a una base dentro del país las dependencias salientes que su despliegue necesita. Se trata de una alternativa legal en China, nunca de una vía para rodear ningún control. Tercero, entregamos la superficie orientada a China a la que acceden sus usuarios — la aplicación y el borde de la API — sobre infraestructura dentro del país, con registro ICP y adecuada al MLPS (el 21YunBox Optimizer), por delante del stack que ya utiliza, sin reconstruir y sin un segundo código.
21YunBox es una capa de cumplimiento, no una migración, y un socio de las herramientas que usted utiliza, no un competidor. 21YunBox nunca utiliza ni sugiere ninguna forma de elusión. El resultado es un despliegue de Ruby on Rails que funciona de forma legal y conforme para sus usuarios en China.
Solicitar una evaluación de cumplimiento →
Lectura relacionada:
- La Ley de Protección de Información Personal de China (PIPL)
- Transferencias transfronterizas de datos conforme a la PIPL
- Cómo obtener un registro ICP para China
- La Ley de Ciberseguridad de China (localización de datos, artículo 39)
Preguntas frecuentes
¿Tiene Ruby on Rails en sí un problema de residencia de datos en China?
No. Rails es software de código abierto que usted ejecuta en sus propios servidores — no hay ninguna «región de Rails» ni servicio Rails alojado —, de modo que el framework funciona igual dentro de China continental que en cualquier otro lugar. Las cuestiones chinas se vinculan a lo que usted construye y despliega con él: dónde se ejecuta el servidor (ICP, MLPS), dónde acaban residiendo su base de datos y los datos personales que recoge (PIPL, residencia de datos) y a qué servicios y registros en el extranjero llega.
¿Quién debe los deberes de ICP y PIPL, la aplicación Rails o el framework?
El despliegue y los datos, no el framework. Si su aplicación Rails atiende a usuarios del continente, su alojamiento debe un registro ICP y las obligaciones MLPS recaen sobre el operador; los datos personales de su base de datos son lo que regula la PIPL, y enviar esos datos a una base de datos en el extranjero es una transferencia transfronteriza que requiere notificación, consentimiento separado y un mecanismo de transferencia. Esos deberes recaen sobre usted como responsable del tratamiento, con independencia del framework que haya elegido.
¿Puede 21YunBox hacer conforme en China nuestra aplicación Rails sin reconstruirla?
Sí. Le ayudamos a cartografiar dónde residen su despliegue de Rails y sus datos, a mantener residentes los datos personales de los usuarios en China y a poner en marcha infraestructura dentro del país, con registro ICP y adecuada al MLPS, que entrega su superficie orientada a China por delante de la aplicación que ya utiliza — sin reconstruir y sin un segundo código. Póngase en contacto para analizar su caso concreto.