Ruby on Rails fonctionne-t-il en Chine ? Résidence des données, ICP et règles transfrontalières
Ruby on Rails est un logiciel open source que vous exécutez sur vos propres serveurs, de sorte que le framework n'est pas le point de blocage en Chine — il s'exécute de la même façon à Pékin que partout ailleurs. Les vraies questions sont l'endroit où vous le déployez (ICP, MLPS) et l'endroit où reposent sa base de données et les données personnelles qu'il collecte au titre de la PIPL et du droit de la résidence.
Ruby on Rails fonctionne-t-il en Chine ?
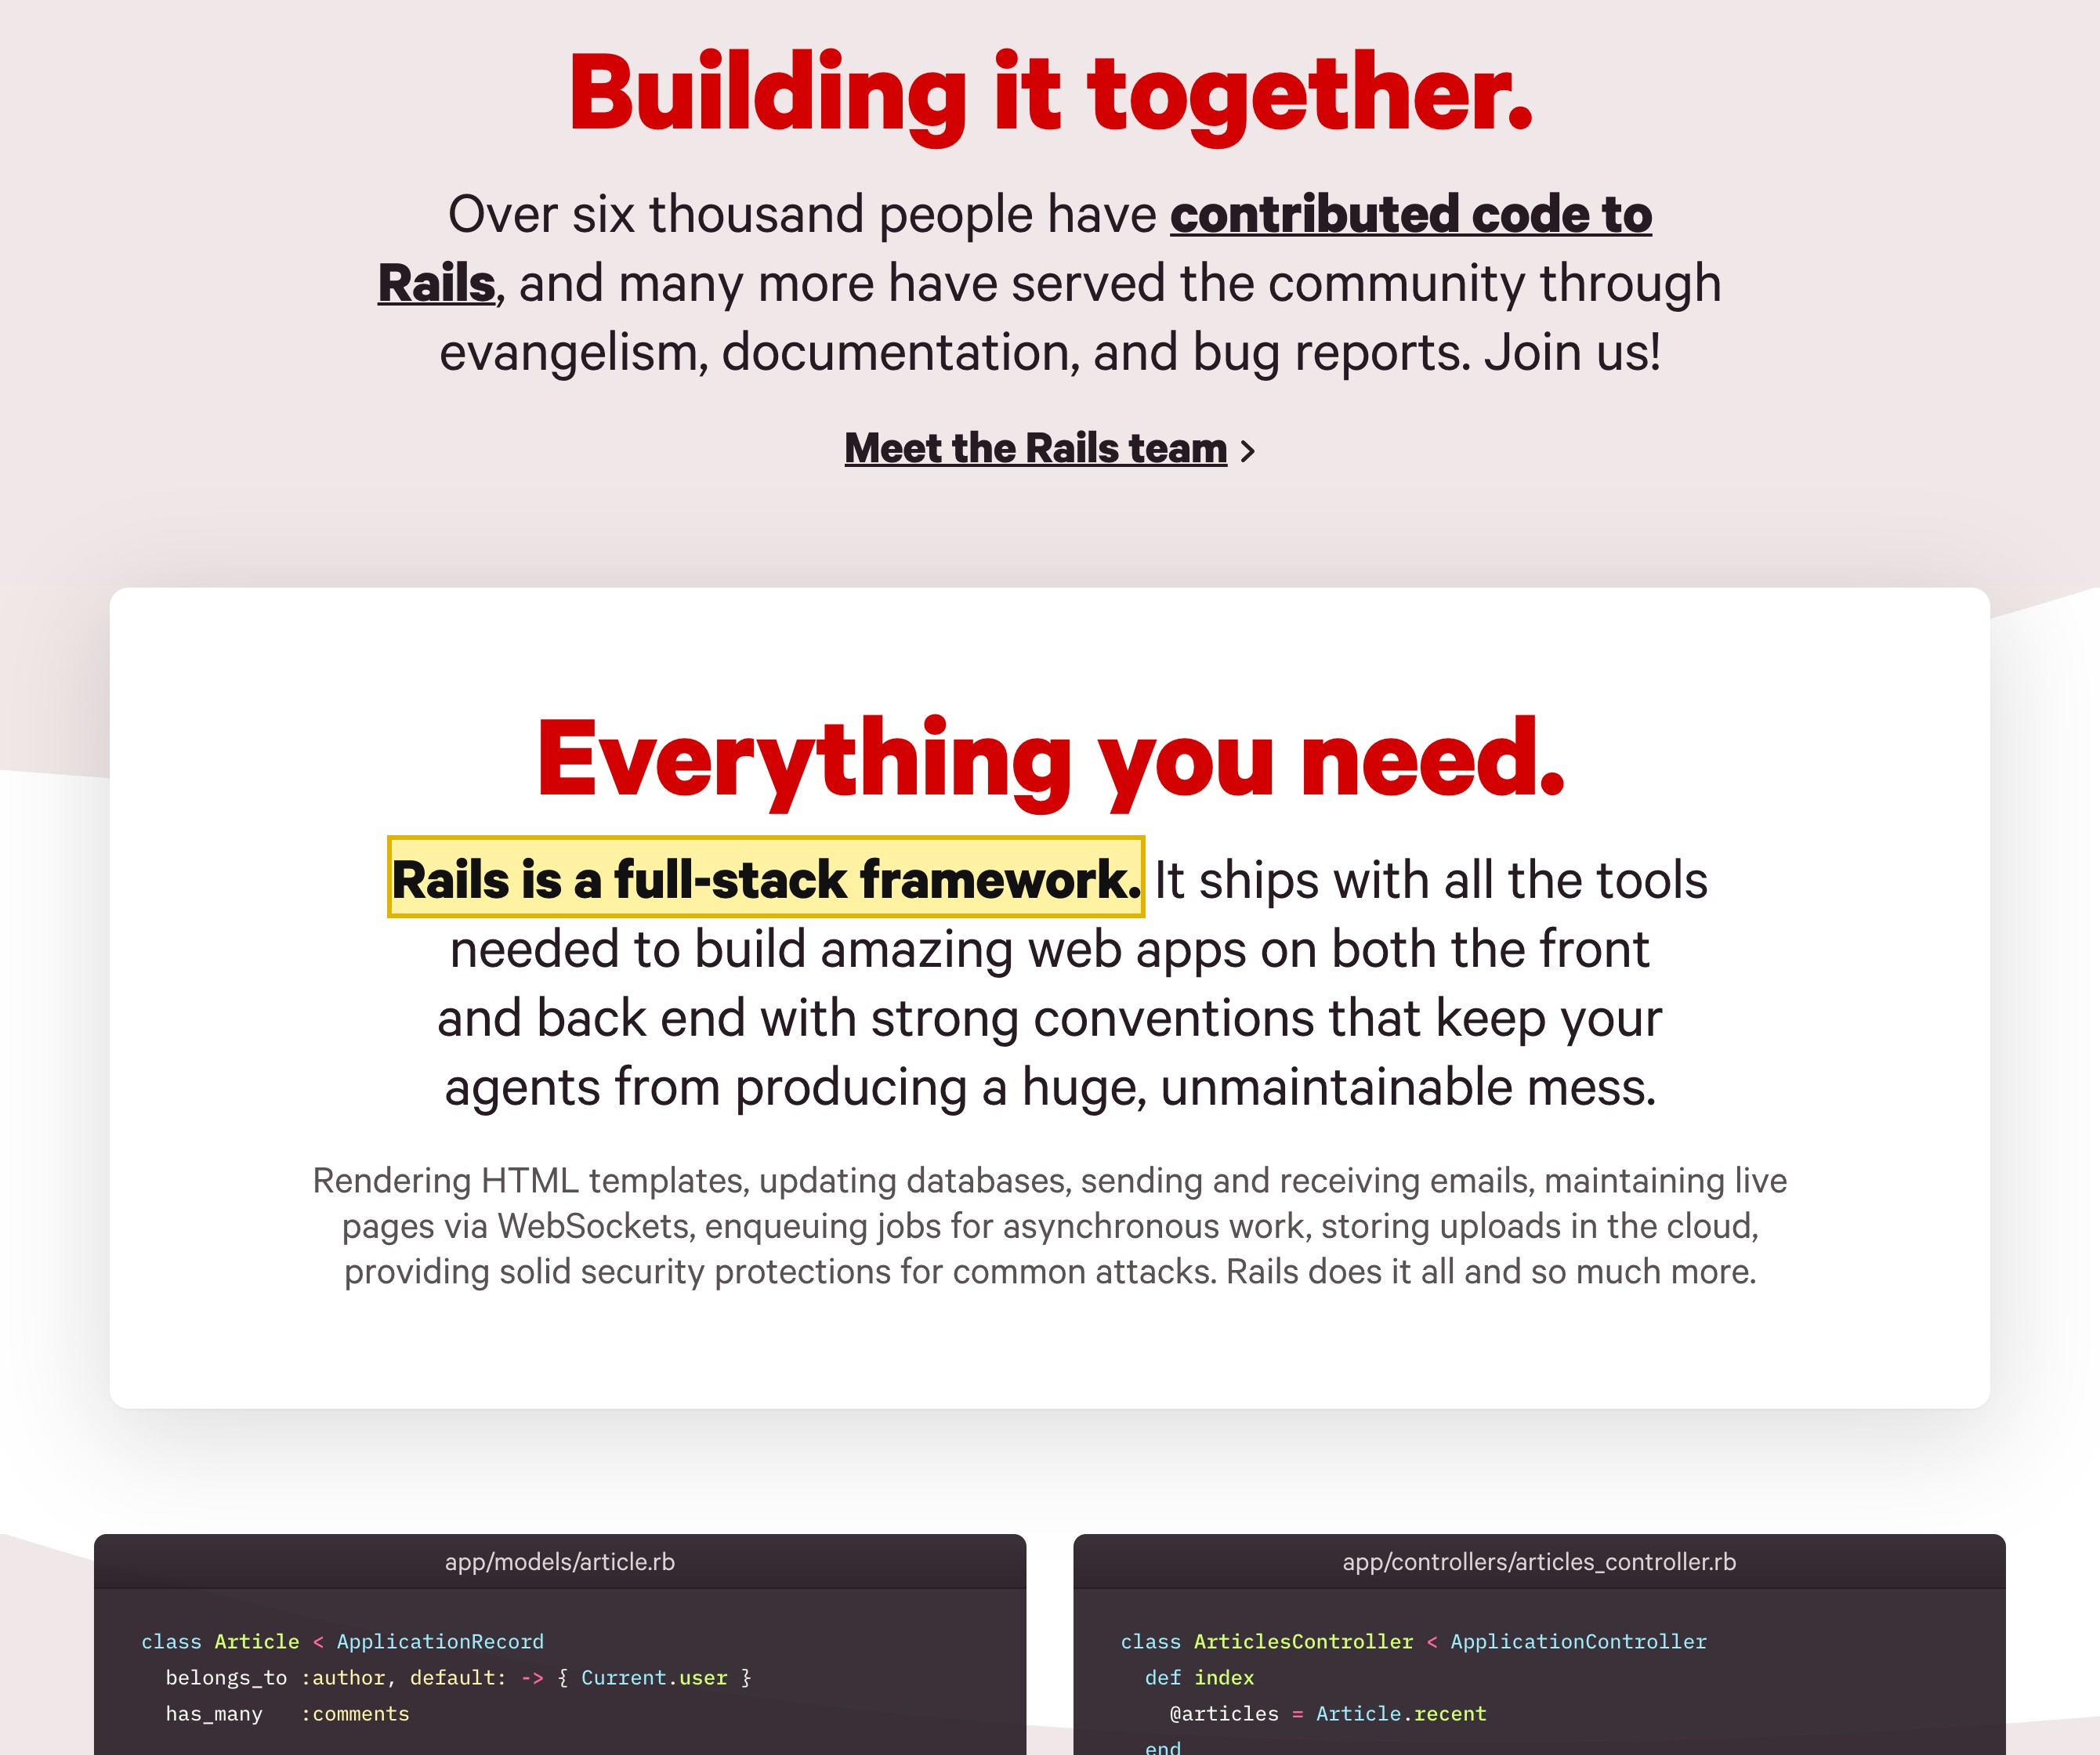
Savoir si Ruby on Rails fonctionne en Chine est une question de déploiement et de données, non d'accessibilité. Rails est un logiciel open source que vous exécutez sur vos propres serveurs — selon sa propre page d'accueil, "Rails is a full-stack framework" — de sorte qu'il tourne de la même façon en Chine continentale que partout ailleurs, et le framework lui-même n'est jamais le point de blocage.
Ce qui porte le poids de la conformité, c'est ce que vous construisez et déployez avec. Si des utilisateurs du continent atteignent votre application Rails, son hébergeur doit une déclaration ICP (备案) et le système doit des obligations MLPS (等级保护) en tant qu'opérateur. La base de données de l'application détient les informations personnelles qu'elle collecte auprès des utilisateurs en Chine, de sorte qu'un backend câblé à une base de données à l'étranger est un transfert transfrontalier d'informations personnelles que la PIPL régit — information, consentement distinct, et un mécanisme de transfert, et pour un opérateur d'infrastructure d'information critique ou un responsable à grand volume, un stockage sur le territoire au titre de la loi sur la cybersécurité. Même vos installations de gems se résolvent depuis un registre à l'étranger. Le tableau ci-dessous reprend les termes mêmes de Rails et les règles que votre déploiement déclenche.
Ceci est une image des risques, pas un verdict — vos obligations dépendent de l'endroit où vous déployez et des données que vous traitez. Notre équipe Chine peut cartographier votre déploiement Rails et votre exposition de données avec vous →
Aperçu de conformité
- ! Rails lui-même tourne sans peine en Chine — le framework n'est pas le point de blocage
- ! Si des utilisateurs du continent l'atteignent, l'hébergeur doit une déclaration ICP et les obligations MLPS retombent sur vous
- ! La base de données de l'application détient les informations personnelles des utilisateurs en Chine — la PIPL les régit
- ! Un backend câblé à une base de données à l'étranger est un transfert transfrontalier de données personnelles
- ! Les installations de gems se résolvent depuis RubyGems à l'étranger — une préoccupation de chaîne d'approvisionnement et de résidence
- ✓ Voie conforme : exécuter Rails sur le territoire sur une infrastructure déclarée (ICP) et résidente, sans reconstruction
Ce que la documentation officielle de Ruby on Rails dit de la Chine
| Fait | Source primaire |
|---|---|
| Selon les termes mêmes de Rails, "Rails is a full-stack framework" — un logiciel open source distribué sous licence MIT (d'après le dépôt GitHub du projet) que vous intégrez dans votre propre code source et exécutez là où vous le déployez. Il n'y a aucun service « Rails » hébergé et aucune région sur le territoire à sélectionner, de sorte que le framework tourne de façon identique sur un serveur du continent ou à l'étranger ; le framework ne fixe jamais votre posture de résidence — votre déploiement et votre base de données le font. | Ruby on Rails — page d'accueil officielle ; dépôt GitHub rails/rails (licence MIT), consulté le 2026-10-14 |
| Une application Rails résout ses bibliothèques sous forme de gems depuis un registre de paquets à l'étranger — RubyGems.org, qui se décrit comme "a community-run service overseen by Ruby Central" et dont la finalité déclarée est de "Find, install, and publish RubyGems." Chaque compilation ou déploiement qui récupère ou met à jour des dépendances atteint cet hôte à l'étranger, de sorte que la chaîne d'approvisionnement dont dépend votre déploiement en Chine franchit la frontière au moment de l'installation — une préoccupation de résidence et de chaîne d'approvisionnement qui accompagne l'exécution et est invisible à une vérification de chargement de page. | RubyGems.org — site officiel, consulté le 2026-10-14 |
| Les informations personnelles qu'une application Rails collecte auprès des utilisateurs en Chine — comptes, profils et dossiers dans sa base de données — sont régies par la loi sur la protection des informations personnelles de la Chine. Un backend câblé à une base de données à l'étranger, ou qui envoie à l'étranger les informations personnelles des utilisateurs en Chine, effectue un transfert transfrontalier (数据出境) : la PIPL fait peser l'obligation sur le responsable de traitement — vous, non le framework — de donner une information, d'obtenir un consentement distinct, et de satisfaire un mécanisme de transfert (une évaluation de sécurité de la CAC, le contrat type de la CAC, ou une certification). | PIPL, articles 38 à 40 (transfert transfrontalier d'informations personnelles) |
| L'endroit où tourne le serveur est un fait juridique, non une propriété du framework. Une application Rails servant des utilisateurs du continent doit se trouver sur une ressource d'hébergement qui porte une déclaration ICP (备案), et le système doit des obligations MLPS (等级保护) en tant qu'opérateur. Pour un opérateur d'infrastructure d'information critique ou un responsable à grand volume, les informations personnelles collectées en Chine doivent être stockées sur le continent au titre de l'article 39 (anciennement l'article 37 ; renuméroté par l'amendement 2025 en vigueur le 1er janvier 2026, substance inchangée) de la loi sur la cybersécurité — de sorte qu'une VM à l'étranger que des utilisateurs du continent atteignent est l'exposition réelle. | Loi sur la cybersécurité, article 39 (anciennement l'article 37) ; obligation de déclaration ICP |
Sources vérifiées par Équipe Conformité 21YunBox le 14 octobre 2026.
Pour un public en Chine continentale, la première chose à régler à propos de Ruby on Rails est que la question n’est pas de savoir s’il se charge, et ne porte pas vraiment sur Rails du tout. Rails est un framework web full-stack open source — vous l’ajoutez à votre propre code source et l’exécutez sur vos propres serveurs, où il se comporte de la même façon dans un centre de données à Pékin que dans un à Francfort. Il n’y a aucune « région Rails » à choisir et aucun service Rails hébergé qui détient vos données. Ainsi, « Ruby on Rails fonctionne-t-il en Chine » se résout en trois questions distinctes, et chacune d’elles porte sur votre déploiement plutôt que sur le framework : où tourne le serveur, ce que contient sa base de données, et où atteignent ses dépendances sortantes. L’événement de conformité vit dans ces réponses — non dans le temps d’aller-retour, ni dans le framework lui-même.
Ruby on Rails en Chine en un coup d’œil
| Ce qui le détermine | Dans les termes de Rails — et le droit chinois |
|---|---|
| Où tourne le framework | Rails est du code open source, distribué sous licence MIT, que vous intégrez dans votre propre application et exécutez là où vous le déployez. Il n'existe aucun service « Rails » hébergé avec une région à sélectionner — de sorte que le framework lui-même est neutre quant à la résidence et tourne de la même façon sur un serveur du continent que partout ailleurs. Ce qui n'est pas neutre, c'est votre déploiement : où se trouve le serveur, ce que contient sa base de données, et quels services à l'étranger il atteint. |
| Où tourne le serveur | Si votre application Rails sert des utilisateurs du continent, son hébergeur doit une déclaration ICP (备案) sur une ressource d'hébergement du continent, et le système doit des obligations MLPS (等级保护) en tant qu'opérateur. Une VM à l'étranger que des utilisateurs du continent atteignent est l'exposition réelle — et c'est un choix de déploiement, non une propriété du framework. |
| Ce que contient la base de données, et pourquoi c'est une information personnelle | La base de données d'une application Rails détient les comptes, profils et dossiers qu'elle collecte auprès de vos utilisateurs — des informations personnelles, et des informations personnelles sensibles au titre de l'article 28 de la PIPL là où apparaissent des pièces d'identité gouvernementales, des données financières ou de santé. Les conventions du framework façonnent ces données, mais ce sont les données elles-mêmes que le droit atteint. |
| Des données franchissant la frontière vers une base de données à l'étranger | Un backend câblé à une base de données à l'étranger, ou qui envoie à l'étranger les informations personnelles des utilisateurs en Chine, effectue un transfert transfrontalier au titre de la loi sur la protection des informations personnelles (articles 38 à 40) : information, un consentement distinct, et un mécanisme de transfert — une évaluation de sécurité de la CAC, le contrat type de la CAC, ou une certification. Pour un opérateur d'infrastructure d'information critique ou un responsable à grand volume, ces données doivent au contraire rester sur le continent. |
| Dépendances sortantes | Une application Rails résout ses bibliothèques sous forme de gems depuis un registre à l'étranger, et la télémétrie de plantage/d'analyse et les API tierces qu'elle appelle peuvent passer par l'étranger au moment de la compilation ou de l'exécution. Une préoccupation de chaîne d'approvisionnement et de résidence accompagne l'exécution — invisible à une vérification de chargement de page. |
| L'accessibilité n'est pas l'axe | Que Rails s'installe et que la page s'affiche ne dit rien de la question de savoir si le déploiement et ses données étaient autorisés à se trouver là où ils se trouvent. La décision dépend de l'endroit où le déploiement et les données viennent reposer et de la base légale — non à la vitesse. Cette page ne publie aucun chiffre de latence first-party ; la vitesse est le mauvais axe. |
Le framework tourne là où vous l’exécutez — c’est donc votre déploiement qui fixe la posture
Commençons par l’endroit où Rails tourne, car toute la question en dépend. Rails est un framework que vous ajoutez à votre propre code source : sa page d’accueil l’appelle, en mots simples, un “full-stack framework,” et le projet est publié sous licence MIT. Il n’y a aucun Rails hébergé auquel se connecter et aucune région sur le territoire à sélectionner — le framework s’exécute à l’intérieur de l’application que vous déployez, laquelle peut tout aussi bien se trouver sur un serveur du continent qu’ailleurs. En ce sens, Rails est accessible et utilisable depuis la Chine d’une manière qu’un service grand public bloqué ne l’est pas, et il peut tourner entièrement sur le territoire.
Ce que cela signifie aussi, c’est que Rails ne fixe jamais votre posture de résidence — c’est votre déploiement qui le fait. Le framework vous donne des modèles, des contrôleurs et un ORM ; il ne décide pas quelle machine exécute l’application ni quelle base de données stocke les lignes. Pointez l’application vers un hébergeur à l’étranger et une base de données à l’étranger et les informations personnelles les suivent à l’étranger ; placez l’application et sa base de données sur une infrastructure conforme sur le territoire et les données restent. La question de conformité ne trouve donc pas sa réponse en regardant Rails. Elle trouve sa réponse en regardant où votre application est déployée, ce que contient sa base de données, et où vont ses appels sortants.
Où tourne le serveur — déclaration ICP et MLPS
La première question de déploiement est la plus simple : où le serveur tourne-t-il physiquement ? Si votre application Rails sert des utilisateurs en Chine continentale, l’hébergeur sur lequel elle tourne doit une déclaration ICP (备案) sur une ressource d’hébergement du continent — un prérequis pour servir légalement un site ou une application au public là-bas — et, en tant qu’opérateur d’un système en réseau à l’intérieur de la Chine, vous portez aussi des obligations de protection graduée de la cybersécurité (MLPS, 等级保护). Rien de cela n’est une propriété de Rails ; une application Django ou Spring Boot dans la même position doit exactement les mêmes obligations. L’exposition que les équipes négligent est la VM à l’étranger : une application que des utilisateurs du continent atteignent depuis un serveur à l’étranger n’est pas simplement lente, c’est un déploiement qui se soustrait au régime de déclaration — et c’est un choix d’hébergement, que vous pouvez changer, non une limite du framework.
Ce que contient la base de données — PIPL et résidence des données
La deuxième question porte sur la base de données derrière l’application, car c’est là que se trouve réellement le matériel réglementé. La base de données d’une application Rails détient les comptes, profils, commandes, messages et dossiers qu’elle collecte — des informations personnelles régies par la loi sur la protection des informations personnelles de la Chine. Dès l’instant où cette base de données vit à l’étranger, ou que l’application transmet à un service à l’étranger les informations personnelles des utilisateurs en Chine, vous avez un transfert transfrontalier (数据出境). La PIPL fait peser l’obligation sur le responsable de traitement — vous, non le framework : les articles 38 à 40 exigent une information, un consentement distinct, et un mécanisme de transfert (une évaluation de sécurité de la CAC, le contrat type de la CAC, ou une certification), et l’article 28 ajoute des obligations renforcées là où les données sont sensibles — pièces d’identité gouvernementales, informations financières, de santé, biométriques ou de mineurs.
L’exposition croît avec le volume et le rôle, non simplement avec l’usage de l’outil : au titre des règles transfrontalières de la CAC de mars 2024, un responsable non opérateur d’infrastructure d’information critique transférant les informations personnelles non sensibles de moins de 100 000 personnes au cours d’une année civile est exempté de l’évaluation de sécurité, du contrat type et de la certification. Mais pour un responsable qui exploite une infrastructure d’information critique ou déplace des informations personnelles à grande échelle, la loi sur la cybersécurité ajoute une obligation ferme de localisation des données — l’article 39 (anciennement l’article 37 ; renuméroté par l’amendement 2025 en vigueur le 1er janvier 2026, substance inchangée) exige que les informations personnelles et les données importantes collectées et générées sur le territoire par de tels opérateurs soient stockées sur le territoire, avec une évaluation de sécurité avant toute exportation. Rails écrira volontiers dans une base de données en Virginie ou à Shanghai ; laquelle vous choisissez est la décision de conformité, et elle vous revient.
Dépendances sortantes — gems, télémétrie et API tierces
La troisième question est celle qu’une vérification rapide ne voit jamais : vers quoi l’application se tourne-t-elle ? Une application Rails résout ses bibliothèques sous forme de gems depuis un registre de paquets à l’étranger — RubyGems.org, qui se décrit comme “a community-run service overseen by Ruby Central” — de sorte que chaque compilation ou déploiement qui récupère ou met à jour des dépendances franchit la frontière au moment de l’installation. Ajoutez-y les rapporteurs de plantage, l’analyse et les API tierces que vos contrôleurs appellent, et un déploiement Rails peut discrètement envoyer des données de requête, des charges utiles d’erreur et des identifiants d’utilisateur vers une dispersion de points de terminaison à l’étranger. Rien de cela n’apparaît lorsque vous confirmez que la page d’accueil s’affiche. C’est une préoccupation de chaîne d’approvisionnement et de résidence qui accompagne l’exécution, et elle a sa place dans la même carte que le serveur et la base de données.
Pourquoi une vérification d’accessibilité passe à côté de cela
Un test d’accessibilité ou de latence envoie un ping à un point de terminaison et rapporte s’il répond et à quelle vitesse. Pour un framework backend, ce test répond à la mauvaise question. Que bundle install réussisse et que la page s’affiche vous dit que le code tourne ; cela ne vous dit rien sur la question de savoir si le serveur était autorisé à servir des utilisateurs du continent sans déclaration ICP, si la base de données qui détient les informations personnelles des utilisateurs en Chine peut légalement se trouver là où elle se trouve, ou si les dépendances et les API que l’application atteint passent par l’étranger. Ce sont des faits de déploiement et des faits juridiques, non des faits réseau — et ce sont exactement la moitié qu’une vue purement de vitesse ou d’accessibilité ne peut fournir. C’est la moitié par laquelle nous commençons.
La voie légale — cartographier, localiser, diffuser
Pour un framework open source, le rôle de 21YunBox est ciblé, et nous le dirons clairement : il n’y a aucun « Rails domestique » à vous vendre — le framework est déjà le vôtre à exécuter, y compris sur le territoire. Notre valeur se résume à trois mouvements.
D’abord, nous cartographions l’exposition : où votre application Rails est réellement déployée, ce que contient sa base de données, quelles informations personnelles ou sensibles elle collecte auprès des utilisateurs en Chine, où ces données et vos gems, votre télémétrie et vos appels tiers viennent reposer, et comment tout cela se situe au regard des règles transfrontalières de la PIPL, de l’article 28 et de la loi sur la cybersécurité — afin que vous et votre conseil puissiez poser les garde-fous. Ensuite, nous vous aidons à localiser ce qui ne peut légalement se trouver à l’étranger : exécuter votre application Rails sur le territoire, garder résidentes les informations personnelles des utilisateurs en Chine dans une base de données du continent, et amener sur une assise sur le territoire les dépendances sortantes dont votre déploiement a besoin. C’est une alternative légale en Chine, jamais une voie de contournement d’un quelconque contrôle. Enfin, nous diffusons la surface tournée vers la Chine que vos utilisateurs atteignent — l’application et le bord d’API — sur une infrastructure déclarée (ICP), appropriée au MLPS et sur le territoire (le 21YunBox Optimizer), devant le stack que vous exploitez déjà, sans reconstruction ni second code source.
21YunBox est une couche de conformité, pas une migration, et un partenaire des outils que vous utilisez, non un concurrent. 21YunBox n’utilise ni ne suggère jamais de contournement d’aucune sorte. Le résultat est un déploiement Ruby on Rails qui tourne de manière légale et conforme pour vos utilisateurs en Chine.
Obtenir une évaluation de conformité →
À lire également :
- La loi chinoise sur la protection des informations personnelles (PIPL)
- Les transferts transfrontaliers de données au titre de la PIPL
- Comment obtenir une déclaration ICP pour la Chine
- La loi chinoise sur la cybersécurité (localisation des données, article 39)
Questions fréquentes
Ruby on Rails lui-même a-t-il un problème de résidence des données en Chine ?
Non. Rails est un logiciel open source que vous exécutez sur vos propres serveurs — il n'y a aucune « région Rails » ni service Rails hébergé — de sorte que le framework tourne de la même façon en Chine continentale que partout ailleurs. Les questions chinoises se rattachent à ce que vous construisez et déployez avec : où tourne le serveur (ICP, MLPS), où viennent reposer sa base de données et les informations personnelles qu'elle collecte (PIPL, résidence des données), et quels services et registres à l'étranger il atteint.
Est-ce l'application Rails ou le framework qui doit les obligations ICP et PIPL ?
Le déploiement et les données, non le framework. Si votre application Rails sert des utilisateurs du continent, son hébergeur doit une déclaration ICP et les obligations MLPS retombent sur l'opérateur ; les informations personnelles dans sa base de données sont ce que la PIPL régit, et envoyer ces données à une base de données à l'étranger est un transfert transfrontalier nécessitant une information, un consentement distinct et un mécanisme de transfert. Ces obligations retombent sur vous en tant que responsable de traitement, quel que soit le framework que vous avez choisi.
21YunBox peut-il rendre notre application Rails conforme en Chine sans reconstruction ?
Oui. Nous vous aidons à cartographier où se trouvent votre déploiement Rails et ses données, à garder résidentes les informations personnelles des utilisateurs en Chine, et à mettre en place une infrastructure déclarée (ICP), appropriée au MLPS et sur le territoire qui diffuse votre surface tournée vers la Chine devant l'application que vous exploitez déjà — sans reconstruction ni second code source. Prenez contact pour traiter votre cas précis.