Ruby on Railsは中国本土で使えるか:データの国内保存・ICP備案・越境移転
Ruby on Railsは自社サーバーで動かすオープンソースのソフトウェアなので、フレームワーク自体は中国の障害ではありません——北京でもどこでも同じように動きます。本当の問いは、どこにデプロイするか(ICP、MLPS)、そしてそのデータベースと収集する個人データが、PIPLと国内保存の法の下でどこに置かれるかです。
Ruby on Railsは中国本土で使えるか
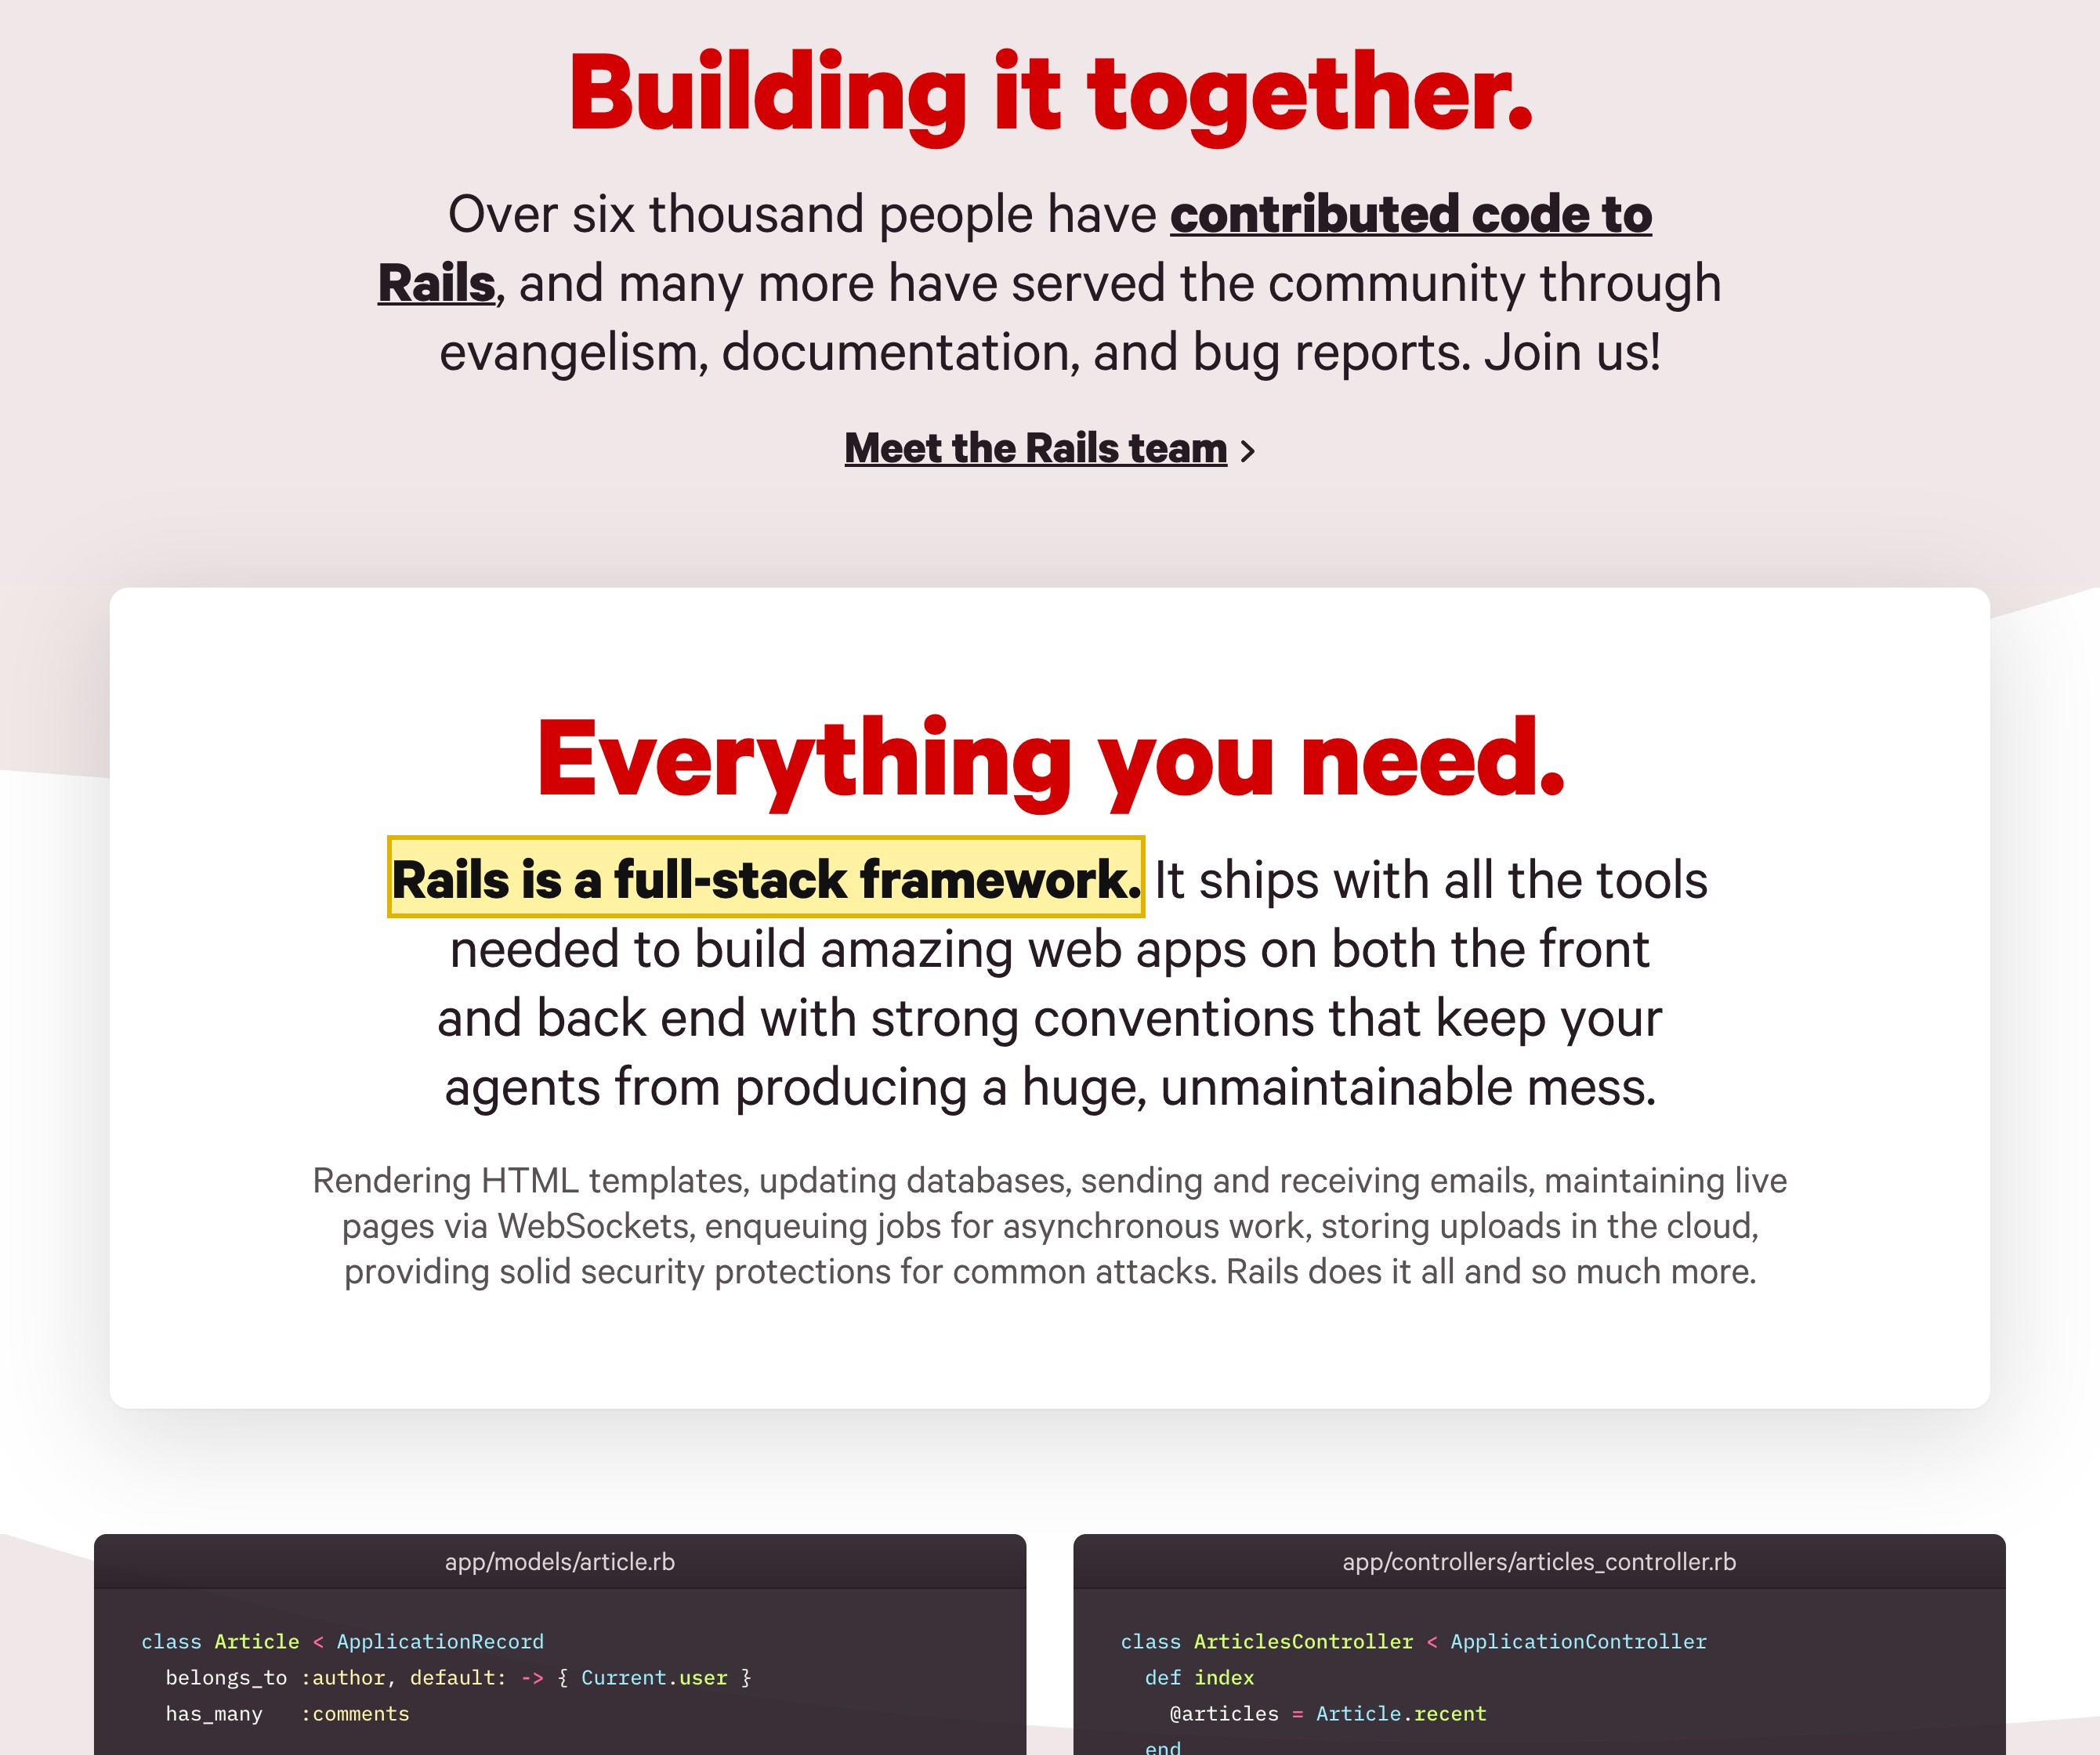
Ruby on Railsが中国で使えるかは、到達性ではなくデプロイとデータの問いです。Railsは自社サーバーで動かすオープンソースのソフトウェアで——自身のホームページによれば「Railsはフルスタックフレームワーク」——中国本土でもどこでも同じように動き、フレームワーク自体は決して障害ではありません。
コンプライアンスの重みを担うのは、それで何を作りデプロイするかです。本土のユーザーが貴社のRailsアプリにアクセスするなら、そのホストはICP備案を負い、システムは運営者としてMLPS(等級保護)の義務を負います。アプリのデータベースは中国のユーザーから収集する個人情報を保持するため、オフショアのデータベースに配線されたバックエンドはPIPLが規律する個人情報の越境移転です——通知、個別の同意、移転メカニズム——そしてCIIOや大量取扱者には、サイバーセキュリティ法(英語)の下での国内保存。gemのインストールさえオフショアのレジストリから解決されます。下の表はRails自身の文言と、貴社のデプロイが発動させるルールです。
これは判定ではなくリスクの見取り図です——義務は、どこにデプロイし、どのデータを扱うかで変わります。当社の中国チームがRailsのデプロイとデータの露出を一緒に整理します →
コンプライアンス・スナップショット
- ! Rails自体は中国で問題なく動く——フレームワークは障害ではない
- ! 本土のユーザーがアクセスするなら、ホストはICP備案を負い、MLPSの義務は貴社に落ちる
- ! アプリのデータベースは中国ユーザーの個人情報を保持する——PIPLが規律
- ! オフショアのDBに配線されたバックエンドは個人データの越境移転
- ! gemのインストールはオフショアのRubyGemsから解決——サプライチェーンと国内保存の懸念
- ✓ 法令適合の経路:RailsをICP備案済み・データ国内保存のインフラで国内運用、作り直しなし
Ruby on Railsの公式ドキュメントが中国について述べていること
| 事実 | 一次情報源 |
|---|---|
| Rails自身の言葉では、「Railsはフルスタックフレームワーク」——MITライセンス(プロジェクトのGitHubリポジトリによる)で配布されるオープンソースのソフトウェアで、自社のコードベースに組み込み、デプロイした場所で動かす。ホスト型の「Rails」サービスも選べる国内リージョンもないため、フレームワークは本土のサーバーでもオフショアでも同一に動く。フレームワークは決して貴社の国内保存の構えを決めない——貴社のデプロイとデータベースが決める。 | Ruby on Rails — official homepage;rails/rails GitHub repository(MITライセンス、2026-10-14 取得) |
| Railsアプリはライブラリを、オフショアのパッケージレジストリ——「Ruby Centralが監督するコミュニティ運営のサービス」と自称し、「RubyGemsを見つけ、インストールし、公開する」ことを目的とするRubyGems.org——からgemとして解決する。依存を取得または更新するすべてのビルドやデプロイがそのオフショアのホストに到達するため、中国のデプロイが依存するサプライチェーンはインストール時に国境を越える——ランタイムに同乗し、ページ読み込みチェックには見えない、国内保存とサプライチェーンの懸念である。 | RubyGems.org — official site(2026-10-14 取得) |
| Railsアプリが中国のユーザーから収集する個人情報——アカウント、プロフィール、データベース内の記録——は、中国の個人情報保護法(PIPL)(英語)が規律する。オフショアのデータベースに配線されたバックエンド、または中国のユーザーの個人情報を国外へ送るものは、越境移転を行う:PIPLは義務を取扱者——フレームワークではなく貴社——に課し、通知し、個別の同意を取得し、移転メカニズムのいずれか一つ(CACの安全評価、CAC標準契約、または認証)を満たすことを求める。 | PIPL第38〜40条(個人情報の越境移転) |
| サーバーがどこで動くかは、フレームワークの性質ではなく法的な事実である。本土のユーザーに提供するRailsアプリは、ICP備案を担うホスティングリソースに置かれなければならず、システムは運営者としてMLPS(等級保護)の義務を負う。CIIOまたは大量取扱者の場合、中国で収集した個人情報はサイバーセキュリティ法(英語)第39条(旧第37条;2026年1月1日施行の2025年改正で再採番、実質不変)の下で本土内に保存しなければならない——したがって本土のユーザーがアクセスするオフショアのVMが本当の露出である。 | サイバーセキュリティ法 第39条(旧第37条);ICP備案の要件 |
情報源は21YunBox コンプライアンスチームが2026年10月14日に確認しました。
中国本土の読者にとって、Ruby on Railsについてまず確定すべきは、問いが読み込まれるかではなく、実はRailsそのものについてですらない、ということです。RailsはオープンソースのフルスタックWebフレームワークです——自社のコードベースに加え、自社のサーバーで動かし、北京のデータセンターでもフランクフルトのそれでも同じように振る舞います。選ぶ「Railsリージョン」もなく、データを保持するホスト型のRailsサービスもありません。したがって「Ruby on Railsは中国で使えるか」は3つの異なる問いに分解され、そのどれもがフレームワークではなく貴社のデプロイについてです:サーバーがどこで動くか、データベースが何を保持するか、そしてアウトバウンドの依存がどこに到達するか。コンプライアンスの出来事は、それらの答えに宿ります——ラウンドトリップの時間でも、フレームワーク自体でもなく。
中国でのRuby on Rails:ひと目で
| 決め手 | Rails自身の言葉では——そして中国の法では |
|---|---|
| フレームワークがどこで動くか | RailsはMITライセンスで配布されるオープンソースのコードで、自社のアプリケーションに組み込み、デプロイした場所で動かします。選ぶリージョンのあるホスト型の「Rails」サービスはありません——したがってフレームワーク自体は国内保存に対して中立で、本土のサーバーでもどこでも同じように動きます。中立でないのは貴社のデプロイです:サーバーがどこにあるか、データベースが何を保持するか、どのオフショアのサービスに到達するか。 |
| サーバーがどこで動くか | Railsアプリが本土のユーザーに提供するなら、そのホストは本土のホスティングリソースにICP備案(备案)を負い、システムは運営者としてMLPS(等級保護)の義務を負います。本土のユーザーがアクセスするオフショアのVMが本当の露出です——それはフレームワークの性質ではなくデプロイの選択です。 |
| データベースが何を保持するか、そしてそれがなぜ個人情報か | Railsアプリのデータベースは、ユーザーから収集するアカウント、プロフィール、記録を保持します——個人情報であり、政府発行ID・財務・健康のデータが現れる場合はPIPL第28条のセンシティブ個人情報です。フレームワークの規約がそのデータの形を作りますが、法が及ぶのはデータそのものです。 |
| オフショアのデータベースへ国境を越えるデータ | オフショアのデータベースに配線されたバックエンド、または中国のユーザーの個人情報を国外へ送るものは、個人情報保護法の下での越境移転を行います(第38〜40条):通知、*個別の*同意、そして移転メカニズムのいずれか一つ——CACの安全評価、CAC標準契約、または認証。CIIOまたは大量取扱者の場合、そのデータは代わりに本土に留まらなければなりません。 |
| アウトバウンドの依存 | Railsアプリは、ライブラリをオフショアのレジストリからgemとして解決し、呼び出すクラッシュ/分析のテレメトリやサードパーティAPIはビルド時や実行時にオフショアへ経路し得ます。サプライチェーンと国内保存の懸念がランタイムに同乗します——ページ読み込みチェックには見えません。 |
| 到達性は軸ではない | Railsがインストールされページが描画されることは、デプロイとそのデータが置かれる場所に置かれてよかったかについて何も語りません。判断は、デプロイとデータがどこに落ち着き、どんな法的根拠によるかで決まります——速度ではありません。このページは一次的なレイテンシの数値を公表しません。速度は間違った軸です。 |
フレームワークは動かした場所で動く——だからデプロイが構えを決める
Railsがどこで動くかから始めましょう。問い全体がそこに乗っているからです。Railsは自社のコードベースに加えるフレームワークです:そのホームページは、平たい言葉で「フルスタックフレームワーク」と呼び、プロジェクトはMITライセンスで出荷されます。接続するホスト型のRailsも、選ぶ国内リージョンもありません——フレームワークはデプロイするアプリケーションの中で実行され、それはどこと同じように本土のサーバーにも置けます。その意味で、Railsはブロックされた消費者向けサービスとは違う形で中国から到達・利用でき、完全に国内で動かせます。
それが意味するのはまた、Railsが決して貴社の国内保存の構えを決めないということです——貴社のデプロイが決めます。フレームワークはモデル、コントローラー、ORMを与えますが、どのマシンがアプリを動かすか、どのデータベースが行を保存するかは決めません。アプリをオフショアのホストとオフショアのデータベースに向ければ、個人情報はそれらに従ってオフショアへ行き、アプリとそのデータベースを法令適合の国内インフラに置けば、データは留まります。したがってコンプライアンスの問いは、Railsを見ることでは答えられません。アプリがどこにデプロイされ、データベースが何を保持し、アウトバウンドの呼び出しがどこへ行くかを見ることで答えられます。
サーバーがどこで動くか——ICP備案とMLPS
最初のデプロイの問いは最も平明です:サーバーは物理的にどこで動くか?Railsアプリが中国本土のユーザーに提供するなら、それが動くホストは本土のホスティングリソースにICP備案(备案)を負います——そこで公衆にサイトやアプリケーションを合法的に提供するための前提条件です——そして中国国内のネットワーク化されたシステムの運営者として、貴社は等級別のサイバーセキュリティ保護(MLPS、等级保护)の義務も負います。そのいずれもRailsの性質ではありません。同じ立場のDjangoやSpring Bootのアプリも、まったく同じ義務を負います。チームが見落とす露出はオフショアのVMです:本土のユーザーが海外のサーバーから到達するアプリは、単に遅いのではなく、備案の制度を避けて通るデプロイです——そしてそれはホスティングについての選択であり、変えられ、フレームワークの限界ではありません。
データベースが何を保持するか——PIPLとデータの国内保存
2つ目の問いは、アプリの背後のデータベースについてです。規制対象の素材が実際に置かれるのはそこだからです。Railsアプリのデータベースは、収集するアカウント、プロフィール、注文、メッセージ、記録を保持します——中国の個人情報保護法(PIPL)が規律する個人情報です。そのデータベースがオフショアに置かれた瞬間、またはアプリが中国のユーザーの個人情報を海外のサービスに転送した瞬間、貴社は越境移転(数据出境)を持ちます。PIPLは義務を取扱者——フレームワークではなく貴社——に課します:第38〜40条は通知、個別の同意、移転メカニズムのいずれか一つ(CACの安全評価、CAC標準契約、または認証)を求め、第28条はデータがセンシティブ——政府発行ID、財務、健康、生体、未成年者の情報——である場合に高められた義務を加えます。
露出は、ツールを使うこと自体ではなく、量と役割に応じて大きくなります:CACの2024年3月の越境規則の下では、非CIIOが暦年で10万人未満の非センシティブ個人情報を移転する場合、安全評価・標準契約・認証を免除されます。しかし重要情報インフラを運用する、または大規模に個人情報を動かす取扱者にとって、サイバーセキュリティ法(英語)は厳格なデータ国内化の義務を加えます——第39条(旧第37条;2026年1月1日施行の2025年改正で再採番、実質不変)は、そうした運営者が国内で収集・生成した個人情報と重要データを国内に保存することを求め、いかなるエクスポートの前にも安全評価を課します。Railsは喜んでバージニアでも上海でもデータベースに書き込みます。どちらを選ぶかがコンプライアンスの判断であり、それは貴社のものです。
アウトバウンドの依存——gem、テレメトリ、サードパーティAPI
3つ目の問いは、手早いチェックが決して見ないものです:アプリは何に手を伸ばすか?Railsアプリは、ライブラリをオフショアのパッケージレジストリ——「Ruby Centralが監督するコミュニティ運営のサービス」と自称するRubyGems.org——からgemとして解決するため、依存を取得または更新するすべてのビルドやデプロイが、インストール時に国境を越えます。その上にクラッシュレポーター、分析、そしてコントローラーが呼び出すサードパーティAPIを重ねると、Railsのデプロイは、リクエストデータ、エラーのペイロード、ユーザーの識別子を、散らばったオフショアのエンドポイントに静かに送り得ます。そのどれも、ホームページが描画されることを確認するときには現れません。それはランタイムに同乗するサプライチェーンと国内保存の懸念であり、サーバーやデータベースと同じ見取り図に属します。
到達性チェックがこれを見落とす理由
到達性やレイテンシのテストは、エンドポイントにpingして、それが応答するか、どれだけ速いかを報告します。バックエンドのフレームワークにとって、そのテストは間違った問いに答えます。bundle installが成功しページが描画されることは、コードが動くことを告げます。それは、サーバーがICP備案なしで本土のユーザーに提供してよかったか、中国のユーザーの個人情報を保持するデータベースが置かれた場所に合法的に置けるか、アプリが到達する依存とAPIがオフショアに経路するかについては、何も告げません。それらはデプロイと法律の事実であって、ネットワークの事実ではありません——そして純粋な速度・到達性の見方が供給できないまさにその半分です。それこそ当社が先頭に置く半分です。
合法的な経路——map・localize・deliver
オープンソースのフレームワークにとって、21YunBoxの役割は的を絞ったものであり、平たく言います:売りつける「国内のRails」はありません——フレームワークはすでに、国内を含めて貴社が動かせるものです。当社の価値は3つの動きにあります。
まず、露出を**map(棚卸し)します:Railsアプリが実際にどこにデプロイされ、データベースが何を保持し、中国のユーザーからどの個人情報またはセンシティブ情報を収集し、そのデータとgem・テレメトリ・サードパーティ呼び出しがどこに落ち着くか、そしてそのすべてがPIPLの越境規則、第28条、サイバーセキュリティ法にどう当たるか——貴社と専門家がガードレールを設定できるように。次に、合法的にオフショアに置けないもののlocalize(国内化)を支援します:Railsアプリを国内で動かし、中国のユーザーの個人情報を本土のデータベースに保持し、デプロイが必要とするアウトバウンドの依存を国内の足場に乗せます。これは中国で合法な代替であって、いかなる統制を回り込む経路でもありません。次に、ユーザーがアクセスする中国向けの画面——アプリとAPIエッジ——を、ICP備案済み・MLPS適合の国内インフラ(21YunBox Optimizer)の上で、今お使いのスタックの前段に、作り直しも2つ目のコードベースもなくdeliver(配信)**します。
21YunBoxは移行ではなくコンプライアンスのオーバーレイであり、お使いのツールへの競合ではなくパートナーです。**21YunBoxはいかなる種類の不正な手段も用いず、また勧めることもしません。**その結果が、中国のユーザーに向けて合法的に、法令に適合して動くRuby on Railsのデプロイです。
関連する読み物:
よくあるご質問
Ruby on Rails自体に中国のデータ国内保存の問題はありますか?
いいえ。Railsは自社サーバーで動かすオープンソースのソフトウェアで——「Railsリージョン」もホスト型のRailsサービスもありません——中国本土でもどこでも同じように動きます。中国の問いは、それで何を作りデプロイするかに付随します:サーバーがどこで動くか(ICP、MLPS)、データベースと収集する個人情報がどこに落ち着くか(PIPL、データの国内保存)、そしてどのオフショアのサービスやレジストリに到達するか。
ICPとPIPLの義務を負うのはRailsアプリですか、フレームワークですか?
デプロイとデータであって、フレームワークではありません。Railsアプリが本土のユーザーに提供するなら、そのホストはICP備案を負い、MLPSの義務は運営者に落ちます。データベースの中の個人情報こそPIPLが規律するもので、そのデータをオフショアのデータベースに送ることは通知・個別の同意・移転メカニズムを要する越境移転です。それらの義務は、どのフレームワークを選んだかに関わらず、取扱者として貴社に落ちます。
21YunBoxは作り直しなしでRailsアプリを中国で法令適合にできますか?
はい。Railsのデプロイとそのデータがどこにあるかを整理し、中国のユーザーの個人情報を国内に留め、今お使いのアプリの前段で中国向けの画面を配信する、ICP備案済み・MLPS適合の国内インフラを立ち上げるお手伝いをします——作り直しも、2つ目のコードベースもありません。お問い合わせいただければ、個別のケースを一緒に検討します。