¿Funciona Pega en China? Datos de clientes, PIPL y residencia de datos
Pega Cloud es un servicio gestionado por Pegasystems sobre Amazon Web Services y Google Cloud, sin región en China continental — de modo que los registros maestros de clientes, el historial de casos e interacciones, los perfiles de decisión y los datos personales de los agentes que contiene acaban residiendo en el extranjero, una transferencia transfronteriza según la PIPL. Las opciones de nube gestionada por el cliente y on-premise de Pega son la palanca legítima dentro del país. Una mirada que parte del cumplimiento sobre dónde pueden residir legalmente los datos de sus clientes.
¿Funciona Pega en China?
No como servicio gestionado Pega Cloud — Pega Cloud se ejecuta en Amazon Web Services y Google Cloud sin región en China continental, de modo que los registros maestros de clientes, el historial de casos, los perfiles de decisión y los datos personales de los agentes que contiene acaban residiendo en el extranjero: una transferencia transfronteriza según la PIPL.
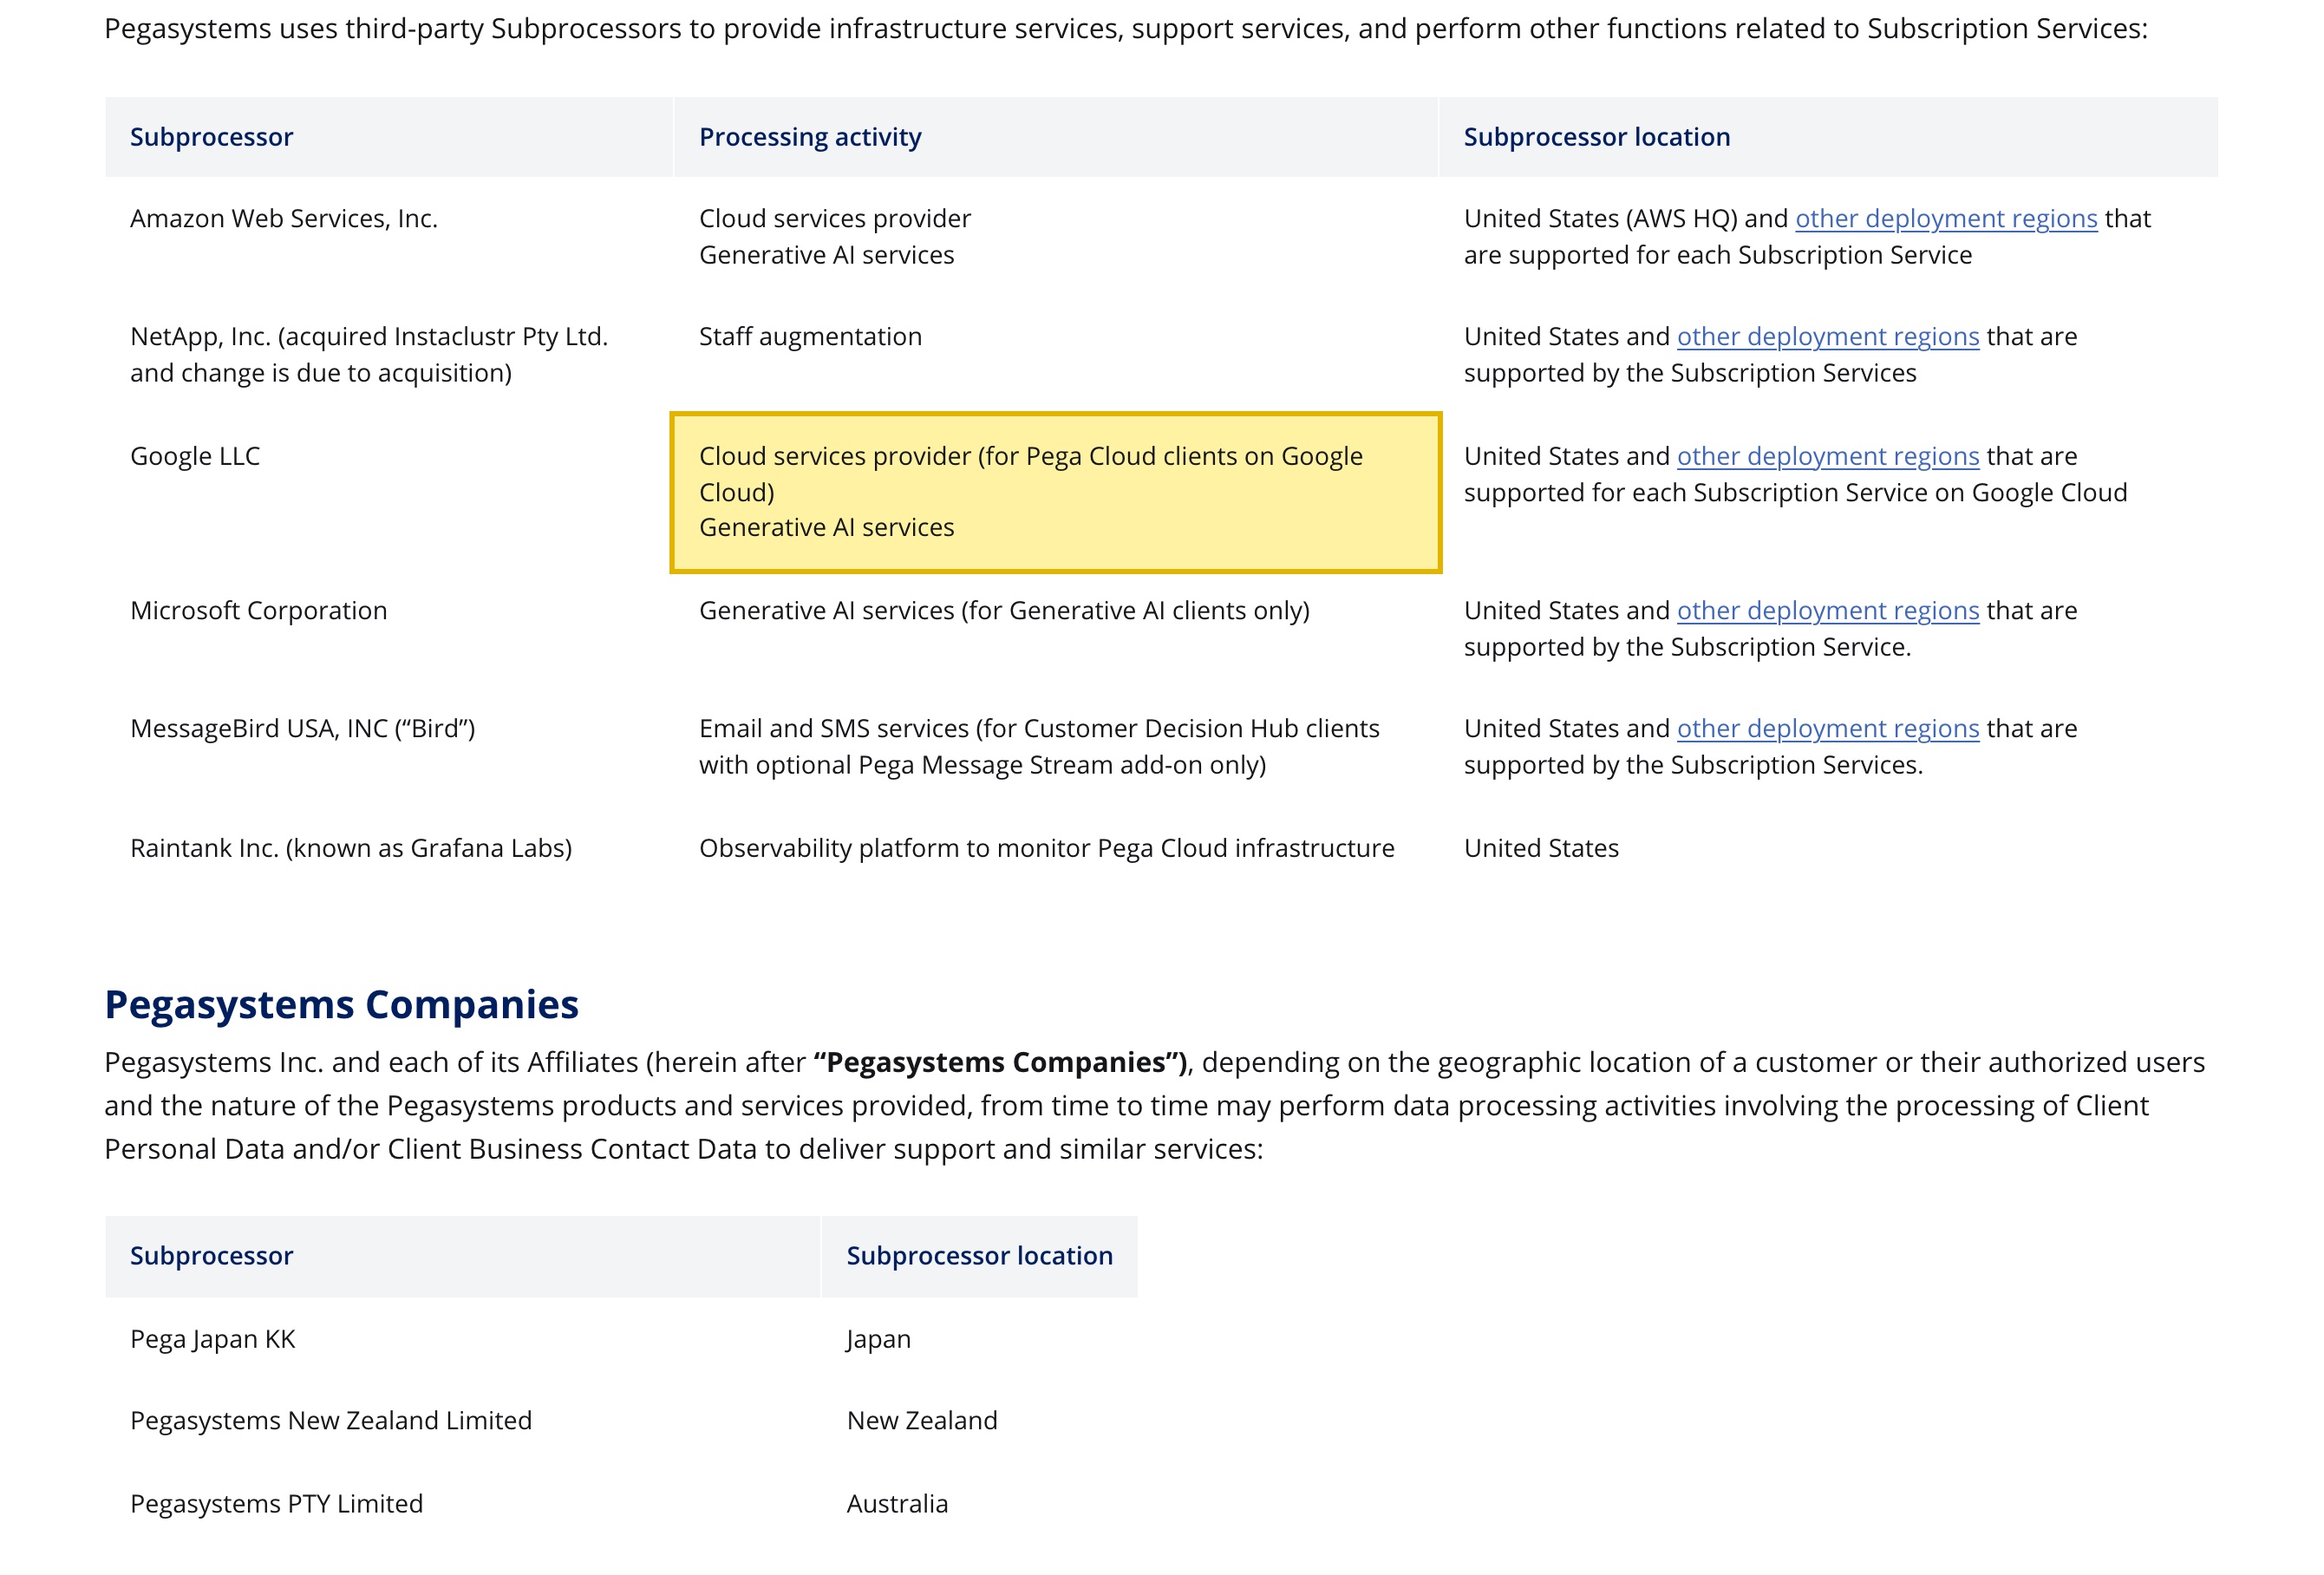
La lista de subencargados de Pega nombra a Amazon Web Services, Inc. y a Google LLC — el “Cloud services provider (for Pega Cloud clients on Google Cloud)” — como los proveedores que ejecutan Pega Cloud, y el cliente elige una única región de despliegue en el extranjero; ninguna está dentro del continente. Dar servicio a China desde esa huella almacena fuera del continente los datos personales de sus clientes y agentes, una transferencia transfronteriza que regula la PIPL y que exige notificación, un consentimiento separado y un mecanismo de transferencia — y, para un operador de infraestructuras de información críticas o un tratante de grandes volúmenes, un deber de almacenamiento dentro del país que una región en el extranjero no puede cumplir. Pega sí admite, en cambio, el despliegue en nube gestionada por el cliente y on-premise — la verdadera palanca dentro del país.
Esto es un mapa de riesgo, no un veredicto — si usted debe un mecanismo de transferencia, almacenamiento dentro del país, un registro ICP o las tres cosas depende de su entidad, de sus datos y de a quién pertenecen. Nuestro equipo de China puede cartografiar su exposición →
Instantánea de cumplimiento
- ! Pega Cloud gestionado se ejecuta en AWS y Google Cloud — todas las regiones están fuera del continente
- ✕ No existe ninguna región de Pega Cloud en China continental que se pueda seleccionar
- ! Los registros de clientes y los perfiles de decisión acaban en el extranjero — una transferencia transfronteriza según la PIPL
- ! Los datos personales de agentes y clientes, parte de ellos sensibles según el artículo 28, cruzan la frontera en Pega Cloud
- ! Un operador de infraestructuras críticas o un tratante de grandes volúmenes debe un almacenamiento dentro del país que Pega Cloud gestionado no puede cumplir
- ✓ Nube gestionada por el cliente u on-premise dentro del país, entregado con registro ICP — la vía legal que cartografiamos
Lo que la documentación oficial de Pega dice sobre China
| Hecho | Fuente primaria |
|---|---|
| Pega Cloud gestionado se ejecuta en Amazon Web Services y Google Cloud — sin región en China continental. La propia lista de subencargados de Pega afirma que “Pegasystems uses third-party Subprocessors to provide infrastructure services,” y nombra a Amazon Web Services, Inc. y a Google LLC — este último, el “Cloud services provider (for Pega Cloud clients on Google Cloud)” — como los proveedores que ejecutan Pega Cloud. El cliente selecciona una región de despliegue dentro de esa huella mundial de AWS y Google Cloud, y ninguna de esas regiones está en China continental, por lo que la base más cercana que Pega Cloud ofrece a un público chino sigue estando en el extranjero. | Pega — Subprocessor Information (pega.com/subprocessors), consultado el 2026-10-10 |
| Pega admite de verdad el despliegue en nube gestionada por el cliente y on-premise — la palanca dentro del país. Pega documenta tres modelos de despliegue: un Pega Cloud gestionado por Pegasystems, una nube gestionada por el cliente en la que “customer-managed cloud environments are run within private clouds or run on Infrastructure-as-a-Service (IaaS),” (los entornos se ejecutan en nubes privadas o sobre infraestructura como servicio) y on-premise, donde el software se “installed and operate on customer sites” (instala y opera en las instalaciones del cliente). A diferencia de una herramienta solo SaaS, Pega Platform puede ejecutarse por tanto en infraestructura que usted o un socio operan dentro de China continental — la única opción que permite que los datos de clientes permanezcan dentro del país. | Pega Academy — Deployment options, consultado el 2026-10-10 |
| Los registros de clientes de un público chino en Pega Cloud gestionado son una transferencia transfronteriza según la PIPL. Los datos personales recogidos en el continente y almacenados en una región de AWS o Google Cloud en el extranjero se exportan conforme a la Ley de Protección de Información Personal de China: el responsable del tratamiento debe notificar, obtener un consentimiento separado para la exportación y cumplir un mecanismo de transferencia — una evaluación de seguridad de la CAC, el contrato estándar de la CAC o una certificación (artículos 38 a 43). El contenido de casos que incluye datos de pago, de documentos de identidad o de salud es información personal sensible según el artículo 28, con un listón más alto de consentimiento y necesidad. | PIPL artículos 38–43 y artículo 28, consultado el 2026-10-10 |
| Un operador de infraestructuras críticas o un tratante de grandes volúmenes debe almacenar en el continente los datos recogidos en China, y cualquier superficie orientada a China necesita un registro ICP. Los datos personales recogidos en China deben almacenarse dentro del continente en el caso de un operador de infraestructuras de información críticas o un tratante de grandes volúmenes (PIPL artículo 40; Ley de Ciberseguridad artículo 39 (antes artículo 37)) — un deber que una región de Pega Cloud en el extranjero no puede cumplir. Una superficie pública orientada a China servida desde dentro del continente activa además un registro ICP conforme a la Orden n.º 292 del Consejo de Estado y la Orden n.º 33 del MIIT. | PIPL artículo 40; Ley de Ciberseguridad artículo 39 (antes artículo 37); Orden n.º 292 del Consejo de Estado; Orden n.º 33 del MIIT; consultado el 2026-10-10 |
Fuentes verificadas por el Equipo de Cumplimiento de 21YunBox el 10 de octubre de 2026.
Para un equipo que da servicio a China continental, la pregunta decisiva sobre Pega no es si la aplicación se abre o lo rápido que carga un caso — es dónde pueden llegar a residir legalmente los registros que contiene. Pega Platform y Pega Customer Decision Hub están en el centro de las operaciones con clientes: guardan el registro maestro del cliente, el historial completo de casos e interacciones, los perfiles de decisión y de next-best-action (la siguiente acción recomendada) construidos sobre el comportamiento de una persona, y las identidades de agentes y clientes vinculadas a cada caso. Cuando se opera como servicio gestionado Pega Cloud, esos datos residen en la región de despliegue de Amazon Web Services o Google Cloud que usted elija — y Pega no opera ninguna región dentro de China continental. Así que, para un público chino, los datos de clientes residen en el extranjero, lo que convierte cada registro de cliente y de agente del continente en una transferencia transfronteriza que regula la ley china, y hace que el consentimiento y el mecanismo que respaldan esa transferencia — no el tiempo de carga — sean lo que decide si usted puede utilizarlo.
Pega en China de un vistazo
| Qué lo decide | En los propios términos de Pega — y la ley china |
|---|---|
| Dónde residen los registros de clientes | Pega Cloud gestionado es el propio servicio alojado de Pegasystems, y la lista de subencargados de Pega nombra a Amazon Web Services, Inc. y a Google LLC — “Cloud services provider (for Pega Cloud clients on Google Cloud)” — como los proveedores que lo ejecutan. El cliente elige una región de despliegue dentro de esa huella global de AWS y Google Cloud; ninguna de esas regiones está en China continental. |
| Qué contiene y por qué es personal | El registro maestro del cliente, el historial completo de casos e interacciones, los perfiles de decisión y de next-best-action construidos sobre el comportamiento de una persona, y las identidades de agentes y clientes de cada caso. Todo ello son datos personales; y en Pega Customer Service o Customer Decision Hub un caso puede contener datos de cuentas financieras, documentos de identidad oficiales o salud — información personal sensible según el artículo 28 de la PIPL. |
| Los datos de sus clientes y agentes en China | Los registros recogidos en el continente o relativos a él, y almacenados después en una región de AWS o Google Cloud en el extranjero, son una transferencia transfronteriza que regula la PIPL — notificación, consentimiento separado y un mecanismo de transferencia (artículos 38 a 40). |
| Deber de almacenamiento dentro del país | Un operador de infraestructuras de información críticas o un tratante de grandes volúmenes debe almacenar dentro del continente los datos personales recogidos en China (PIPL artículo 40; Ley de Ciberseguridad artículo 39 (antes artículo 37)) — un deber que la huella de Pega Cloud gestionado no puede cumplir. |
| ¿Es accesible? | Trate la accesibilidad como la mitad de entrega, no como la cuestión. La exposición está en dónde se almacenan los datos de clientes, no en si la consola carga — y cualquier superficie orientada a China (un portal de autoservicio, un widget de chat web, un formulario de alta de casos) necesita además un registro ICP. |
Sin región en el continente, sus registros de clientes salen del país
Pega Cloud gestionado es el propio servicio de plataforma en la nube de Pegasystems, y dónde residen sus registros depende de la región de despliegue en la que se aprovisiona su suscripción. La lista pública de subencargados de Pega es explícita sobre la infraestructura subyacente: “Pegasystems uses third-party Subprocessors to provide infrastructure services,” (Pegasystems utiliza subencargados externos para prestar servicios de infraestructura) y los proveedores que nombra son Amazon Web Services, Inc. y Google LLC — este último descrito como el “Cloud services provider (for Pega Cloud clients on Google Cloud).” Un cliente de Pega Cloud selecciona una región de despliegue dentro de esa huella mundial de AWS y Google Cloud, los datos y las copias de seguridad permanecen en la región elegida, y las opciones más cercanas a China están en el extranjero, en Asia-Pacífico — ninguna dentro del continente. Pega incluso ha creado un perímetro de nube soberana europea en Alemania para las normas de soberanía de datos de la UE; no existe un equivalente para China continental que se pueda seleccionar. Para un operador de infraestructuras de información críticas o un tratante de grandes volúmenes, los datos personales recogidos en China deben almacenarse dentro del continente (PIPL artículo 40; Ley de Ciberseguridad artículo 39 (antes artículo 37, renumerado por la reforma de la Ley de Ciberseguridad de 2025, en vigor desde el 1 de enero de 2026, sin cambios de fondo)) — un mínimo que una región en el extranjero no puede satisfacer, y el punto a partir del cual cualquier superficie servida en el continente activa también un registro ICP (Orden n.º 292 del Consejo de Estado; Orden n.º 33 del MIIT).
Una plataforma de operaciones con clientes es información personal — y parte de ella es sensible
Pega no almacena filas anónimas. El registro maestro del cliente vincula a una persona real con sus datos de contacto, su cuenta y su historial; el registro de casos e interacciones anota quién le contactó, sobre qué y cuándo; y los perfiles de decisión y de next-best-action son, por diseño, un modelo de comportamiento de una persona identificada. Cada uno de ellos es información personal según la ley china. En Pega Customer Service y Customer Decision Hub la exposición aumenta: un caso puede recoger datos de tarjetas de pago y cuentas bancarias leídos en un registro de servicio, números de documentos de identidad oficiales o revelaciones de salud y financieras — información personal sensible según el artículo 28, que exige un listón más alto de consentimiento separado y de necesidad. Como esa información personal se recoge en el continente o se refiere a él y acaba residiendo en una región en el extranjero, la Ley de Protección de Información Personal trata ese movimiento como una transferencia transfronteriza: el responsable del tratamiento — usted, el suscriptor de Pega, no Pega — debe notificar, obtener un consentimiento separado para la exportación y cumplir un mecanismo legal, ya sea la evaluación de seguridad de la CAC, el contrato estándar de la CAC o una certificación (PIPL artículos 38 a 40).
Reducir la exposición no cierra la puerta — cambiar el modelo de despliegue sí puede
Dentro de Pega Cloud gestionado tiene palancas para reducir lo que cruza la frontera — fijar su tenant en una sola región de despliegue, enmascarar o suprimir campos, minimizar lo que almacena cada caso —, pero ninguna mueve la frontera. Elegir región es escoger entre regiones de AWS y Google Cloud en el extranjero, todas ellas fuera de China, de modo que la residencia de datos no cambia y la transferencia transfronteriza sigue produciéndose; suprimir un campo sensible reduce la exposición del artículo 28 dentro de un caso, pero no mantiene el caso en el continente. La única palanca que realmente cambia la residencia es salir del servicio gestionado: Pega admite de verdad el despliegue en nube gestionada por el cliente y on-premise, de modo que Pega Platform puede ejecutarse en infraestructura que usted o un socio operan — y sobre infraestructura del continente los datos de clientes pueden permanecer dentro del país. Es un modelo operativo distinto, e incluso entonces cualquier acceso de soporte, actualización de producto o telemetría que salga del continente necesita su propio análisis conforme a la PIPL. Esto es un mapa de riesgo, no un veredicto: si usted debe un mecanismo de transferencia, un consentimiento separado, almacenamiento dentro del país, un registro ICP o alguna combinación de ellos depende de su entidad, de sus volúmenes de datos, de qué parte de los datos es sensible y de a quién pertenecen — conviene resolverlo con asesoría legal antes de dirigir datos de clientes del continente a un tenant de Pega Cloud en el extranjero.
La vía conforme — cartografiar, localizar, entregar
No necesita retirar Pega para operarlo de forma conforme en China continental. 21YunBox es una capa de cumplimiento, no una migración — y un socio de la plataforma que usted ya utiliza, no un competidor. Son tres movimientos, y encajan entre sí.
Cartografiar. Nuestro equipo de cumplimiento en China contrasta las obligaciones de transferencia transfronteriza conforme a la PIPL, de residencia de datos, de información personal sensible y de ICP con su entidad, sus volúmenes de clientes y de casos, y de quién son los datos que llevan esos registros — para que su exposición quede por escrito antes de recablear nada.
Localizar. Allí donde los registros de clientes, los perfiles de decisión o los datos de agentes deban permanecer en suelo continental, ponemos en marcha para ellos un tratamiento y un almacenamiento consentidos dentro del país — aprovechando al máximo los despliegues propios de Pega en nube gestionada por el cliente y on-premise cuando encajan —, de modo que los datos que deben permanecer en China permanezcan en China, mientras el Pega que su equipo ya utiliza sigue exactamente donde se ejecuta.
Entregar. Para cualquier superficie orientada a China — un portal de autoservicio, una página de chat web o de alta de casos, una consola de agentes a la que se accede desde el continente —, el 21YunBox Optimizer proporciona una entrega dentro del país, con registro ICP, por delante del stack que ya utiliza, sin reconstruir y sin una segunda base de código. 21YunBox nunca utiliza ni recomienda ninguna forma de elusión; todo el sentido es una vía legal, registrada y dentro del país.
El objetivo es sencillo: que sus operaciones con clientes funcionen de forma legal y conforme para sus usuarios en China.
Solicitar una evaluación de cumplimiento →
Lectura relacionada:
- Cómo obtener un registro ICP para China
- Transferencias transfronterizas de datos conforme a la PIPL
- La Ley de Ciberseguridad de China y la localización de datos
- Las medidas de evaluación de seguridad para la exportación de datos de China
Preguntas frecuentes
¿Tiene Pega Cloud un centro de datos en China continental?
No. La propia lista de subencargados de Pega nombra a Amazon Web Services, Inc. y a Google LLC como los proveedores de nube que ejecutan Pega Cloud, el cliente selecciona una región de despliegue dentro de esa huella mundial de AWS y Google Cloud, y ninguna de esas regiones está en China continental — las más cercanas están en el extranjero, en Asia-Pacífico. Para un público chino, Pega Cloud gestionado es accesible pero está alojado fuera del continente.
¿Podemos ejecutar Pega dentro de China para cumplir la normativa?
Es posible. A diferencia de una plataforma solo SaaS, Pega admite el despliegue en nube gestionada por el cliente y on-premise, de modo que Pega Platform puede ejecutarse en infraestructura que usted o un socio operan dentro del continente — la única vía que permite que los datos de clientes permanezcan dentro del país. Aun así, sigue debiendo el análisis conforme a la PIPL de cualquier acceso de soporte, actualización o telemetría que salga de China, y cualquier superficie servida en el continente sigue necesitando un registro ICP. Confirme los detalles con asesoría legal; esto es un mapa de riesgo, no un dictamen.
¿Puede 21YunBox ayudar a que nuestra configuración de Pega funcione en China?
Sí. Nuestro equipo de China puede cartografiar qué obligaciones se aplican — evaluando su exposición de transferencia transfronteriza conforme a la PIPL y de residencia de datos según su entidad, sus volúmenes de datos y sus usuarios —, poner en marcha un almacenamiento consentido dentro del país para los registros que deben permanecer en suelo continental y entregar cualquier superficie orientada a China sobre infraestructura dentro del país con registro ICP, por delante del Pega que ya utiliza. Usted sigue construyendo sobre Pega; nosotros añadimos la base en el continente que el servicio gestionado no ofrece. Póngase en contacto para analizar su caso concreto.


