Pega fonctionne-t-il en Chine ? Données clients, PIPL et résidence des données
Pega Cloud est un service géré par Pegasystems sur Amazon Web Services et Google Cloud, sans région en Chine continentale — de sorte que les fiches clients maîtresses, l'historique des dossiers et des interactions, les profils de décision et les données personnelles des agents qu'il détient viennent reposer à l'étranger, un transfert transfrontalier au titre de la PIPL. Les options cloud géré par le client et sur site de Pega sont le véritable levier sur le territoire. Un regard, d'abord sous l'angle de la conformité, sur l'endroit où vos données clients ont le droit de résider.
Pega fonctionne-t-il en Chine ?
Pas en tant que service Pega Cloud managé — Pega Cloud s'exécute sur Amazon Web Services et Google Cloud sans région en Chine continentale, de sorte que les fiches clients maîtresses, l'historique des dossiers, les profils de décision et les données personnelles des agents qu'il détient viennent reposer à l'étranger : un transfert transfrontalier au titre de la PIPL.
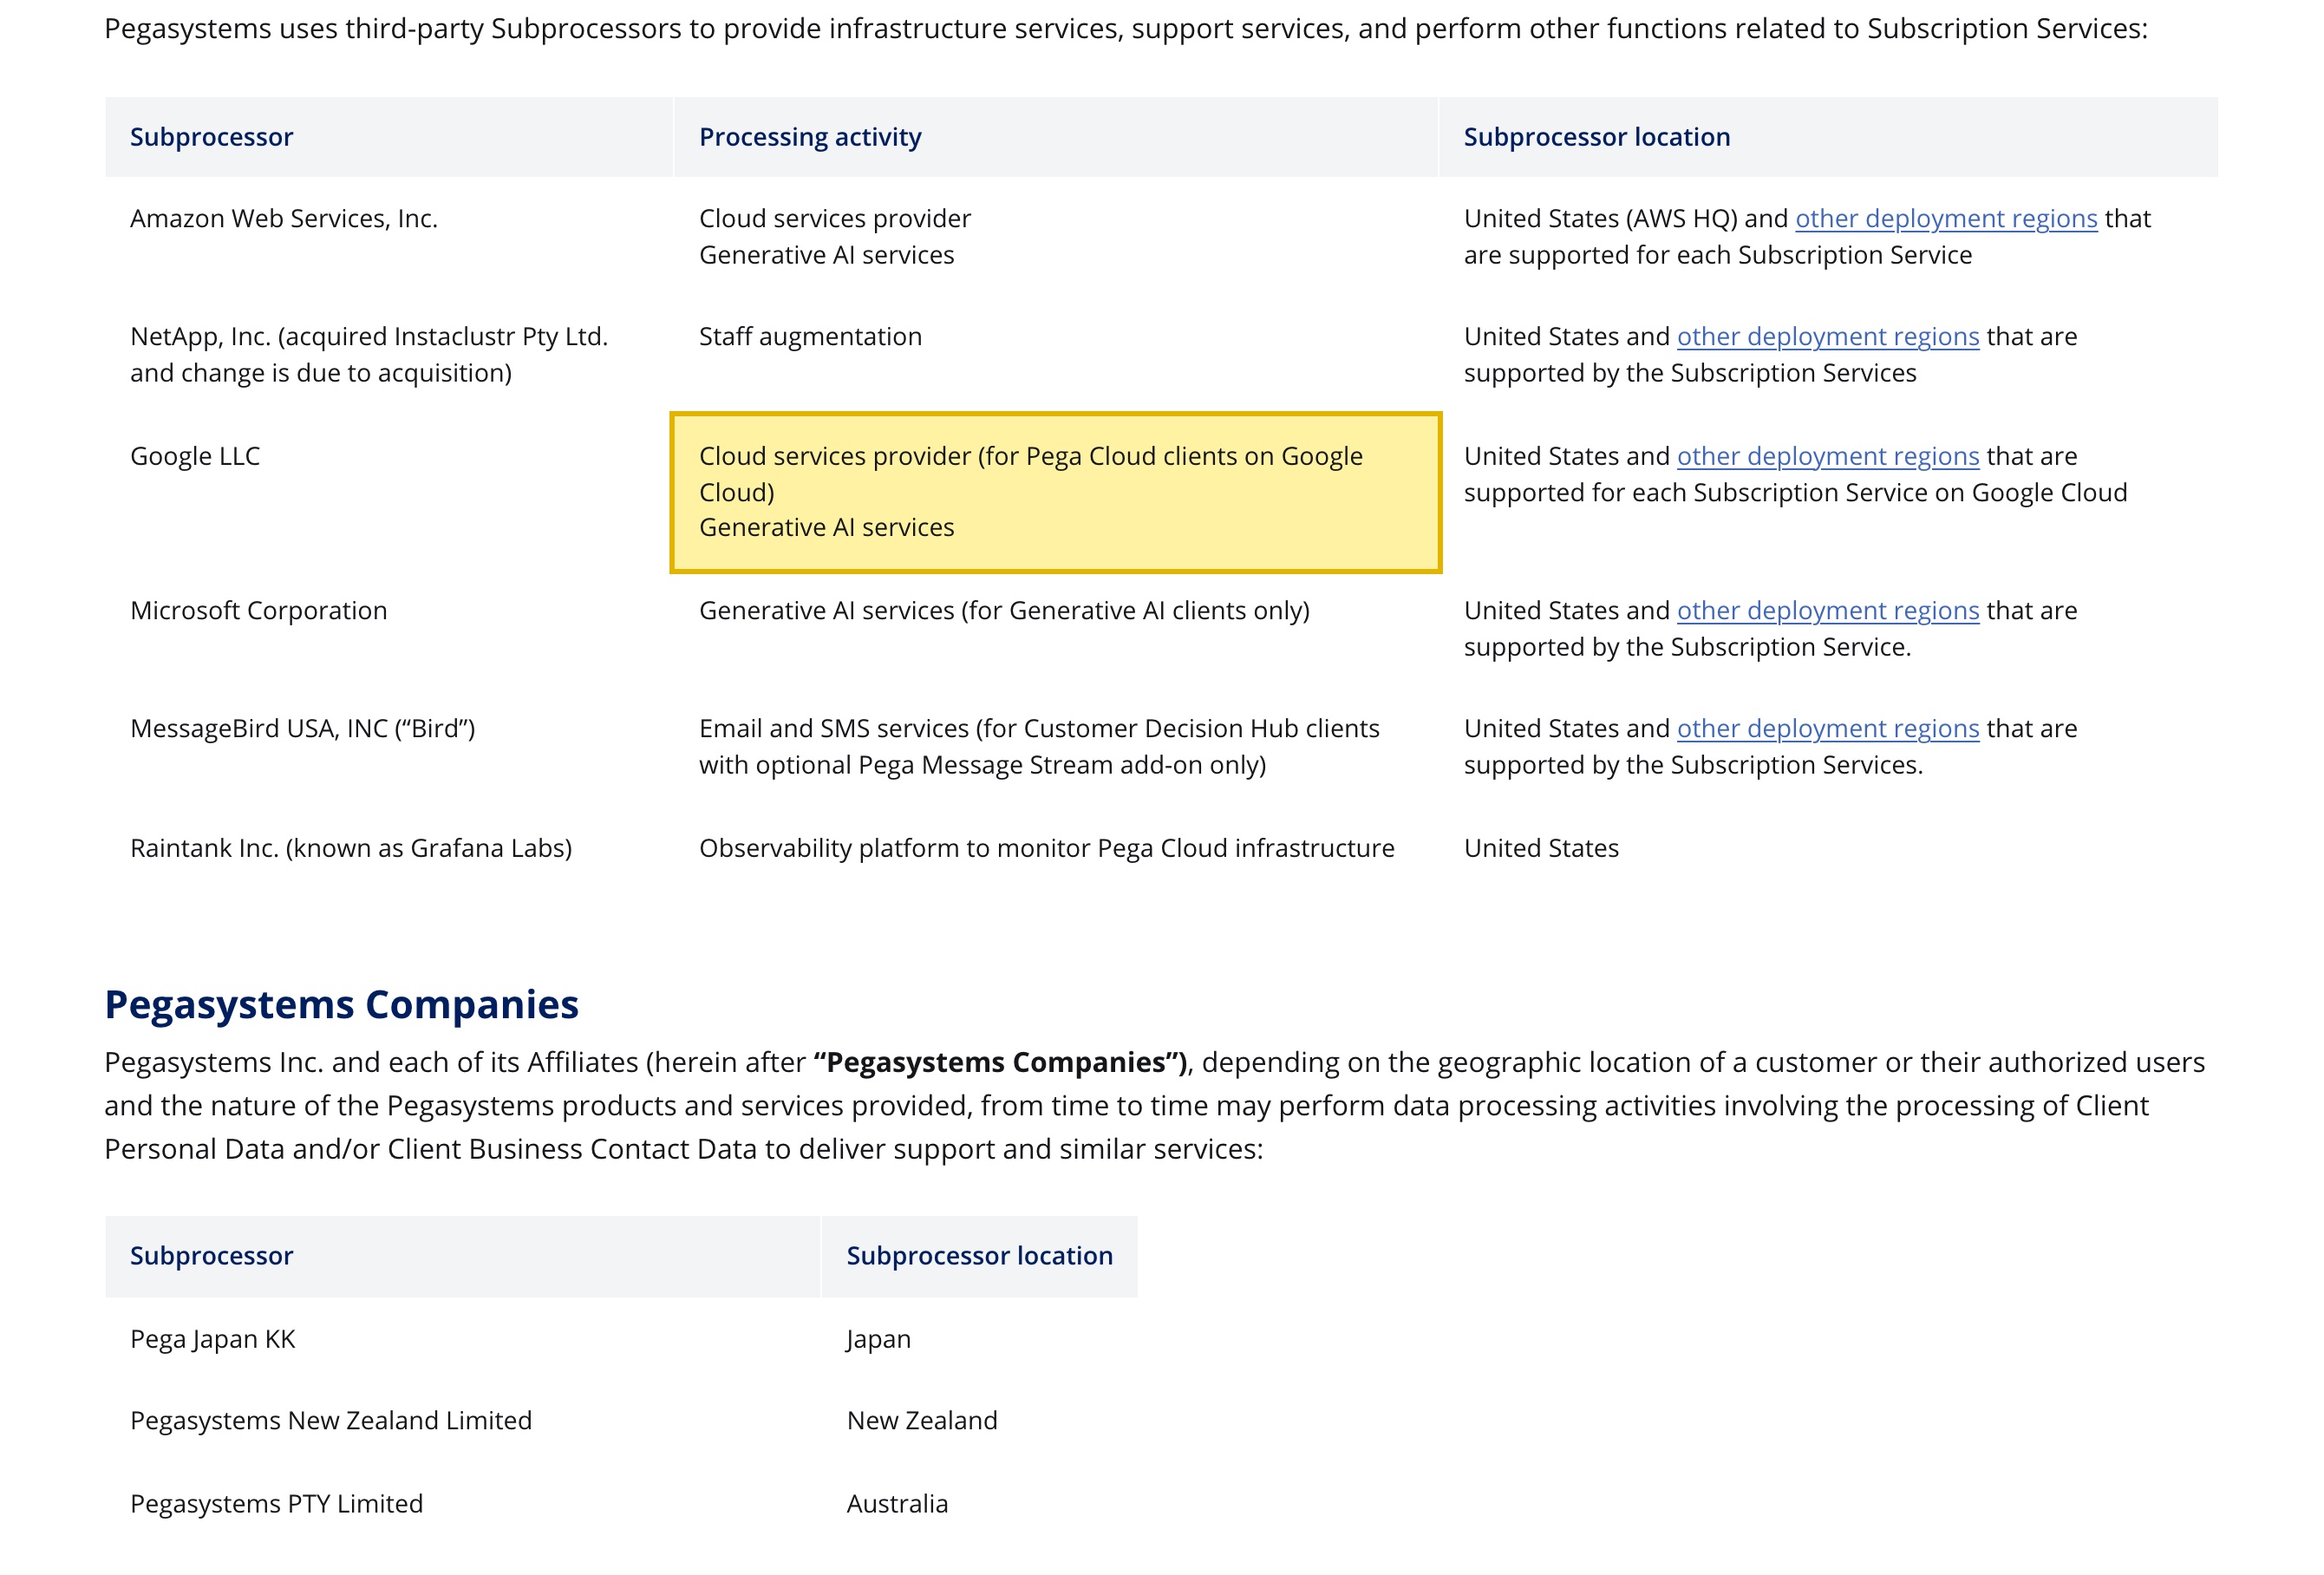
La liste de sous-traitants de Pega nomme Amazon Web Services, Inc. et Google LLC — le “Cloud services provider (for Pega Cloud clients on Google Cloud)” — comme les fournisseurs qui exploitent Pega Cloud, et un client choisit une région de déploiement à l'étranger ; aucune ne se trouve à l'intérieur du continent. Servir la Chine depuis cette empreinte stocke les informations personnelles de vos clients et agents hors du continent, un transfert transfrontalier que la PIPL régit qui nécessite une information, un consentement distinct et un mécanisme de transfert — et, pour un opérateur d'infrastructure d'information critique ou un responsable à grand volume, une obligation de stockage sur le territoire qu'une région à l'étranger ne peut satisfaire. Pega prend toutefois en charge le déploiement cloud géré par le client et sur site — le véritable levier sur le territoire.
Il s'agit d'une image des risques, pas d'un verdict — devoir un mécanisme de transfert, un stockage sur le territoire, une déclaration ICP, ou les trois, dépend de votre entité, de vos données et de la personne à qui elles appartiennent. Notre équipe Chine peut cartographier votre exposition →
Aperçu de conformité
- ! Le Pega Cloud managé s'exécute sur AWS et Google Cloud — chaque région à l'étranger du continent
- ✕ Aucune région Pega Cloud en Chine continentale à sélectionner
- ! Les fiches clients et les profils de décision atterrissent à l'étranger — un transfert transfrontalier PIPL
- ! Les données personnelles d'agents et de clients, certaines sensibles au titre de l'article 28, franchissent la frontière sur Pega Cloud
- ! Un opérateur d'infrastructure d'information critique ou un responsable à grand volume doit un stockage sur le territoire que le Pega Cloud managé ne peut satisfaire
- ✓ Cloud géré par le client ou sur site sur le territoire, diffusé en déclaré (ICP) — la voie légale que nous cartographions
Ce que la documentation officielle de Pega dit de la Chine
| Fait | Source primaire |
|---|---|
| Le Pega Cloud managé s'exécute sur Amazon Web Services et Google Cloud — sans région en Chine continentale. La propre liste de sous-traitants de Pega indique que “Pegasystems uses third-party Subprocessors to provide infrastructure services,” et nomme Amazon Web Services, Inc. et Google LLC — ce dernier le “Cloud services provider (for Pega Cloud clients on Google Cloud)” — comme les fournisseurs qui exploitent Pega Cloud. Un client sélectionne une région de déploiement dans cette empreinte mondiale AWS et Google Cloud, et aucune de ces régions ne se trouve en Chine continentale, de sorte que l'assise la plus proche que Pega Cloud offre à un public chinois reste à l'étranger. | Pega — Subprocessor Information (pega.com/subprocessors), consulté le 2026-10-10 |
| Pega prend véritablement en charge le déploiement cloud géré par le client et sur site — le levier sur le territoire. Pega documente trois modèles de déploiement : un Pega Cloud managé par Pegasystems, un cloud géré par le client où “customer-managed cloud environments are run within private clouds or run on Infrastructure-as-a-Service (IaaS),” et le sur site, où le logiciel est “installed and operate on customer sites.” Contrairement à un outil uniquement SaaS, Pega Platform peut donc s'exécuter sur une infrastructure que vous ou un partenaire exploitez à l'intérieur de la Chine continentale — la seule option qui permet aux données clients de rester sur le territoire. | Pega Academy — Deployment options, consulté le 2026-10-10 |
| Les fiches clients d'un public chinois sur le Pega Cloud managé sont un transfert transfrontalier au titre de la PIPL. Les informations personnelles collectées sur le continent et stockées dans une région AWS ou Google Cloud à l'étranger sont exportées au titre de la loi chinoise sur la protection des informations personnelles : le responsable de traitement doit informer, obtenir un consentement distinct pour l'exportation, et satisfaire un mécanisme de transfert — une évaluation de sécurité de la CAC, le contrat type de la CAC, ou une certification (articles 38 à 43). Le contenu d'un dossier qui transporte des détails de paiement, de document d'identité ou de santé est une information personnelle sensible au titre de l'article 28, avec un seuil de consentement et de nécessité plus élevé. | PIPL articles 38 à 43 et article 28, consulté le 2026-10-10 |
| Un opérateur d'infrastructure d'information critique ou un responsable à grand volume doit stocker les données collectées en Chine sur le continent, et toute surface tournée vers la Chine nécessite une déclaration ICP. Les informations personnelles collectées en Chine doivent être stockées à l'intérieur du continent pour un opérateur d'infrastructure d'information critique ou un responsable de traitement à grand volume (PIPL article 40 ; loi sur la cybersécurité article 39 (anciennement l'article 37)) — une obligation qu'une région Pega Cloud à l'étranger ne peut satisfaire. Une surface publique tournée vers la Chine servie depuis l'intérieur du continent déclenche aussi une déclaration ICP au titre de l'ordonnance n° 292 du Conseil des affaires de l'État et de l'ordonnance n° 33 du MIIT. | PIPL article 40 ; loi sur la cybersécurité article 39 (anciennement l'article 37) ; ordonnance n° 292 du Conseil des affaires de l'État ; ordonnance n° 33 du MIIT ; consulté le 2026-10-10 |
Sources vérifiées par Équipe Conformité 21YunBox le 10 octobre 2026.
Pour une équipe au service de la Chine continentale, la question décisive à propos de Pega n’est pas de savoir si l’application s’ouvre ou à quelle vitesse un dossier se charge — c’est de savoir où les enregistrements qu’elle contient ont le droit de venir reposer. Pega Platform et Pega Customer Decision Hub se trouvent au cœur des opérations client : ils détiennent la fiche client maîtresse, l’historique complet des dossiers et des interactions, les profils de décision et de meilleure action suivante construits sur le comportement d’une personne, et les identités des agents et des clients rattachées à chaque dossier. Exploitées en tant que service managé Pega Cloud, ces données résident dans la région de déploiement Amazon Web Services ou Google Cloud que vous sélectionnez — et Pega n’exploite aucune région en Chine continentale. Pour un public chinois, les données clients résident donc à l’étranger, ce qui transforme chaque enregistrement de client et d’agent du continent en un transfert transfrontalier que le droit chinois régit, et fait du consentement et du mécanisme qui sous-tendent ce transfert — et non du temps de chargement — ce qui décide si vous pouvez l’utiliser.
Pega en Chine en un coup d’œil
| Ce qui le détermine | Dans les termes de Pega — et au regard du droit chinois |
|---|---|
| Où résident les fiches clients | Le Pega Cloud managé est le propre service hébergé de Pegasystems, et la liste de sous-traitants de Pega nomme Amazon Web Services, Inc. et Google LLC — “Cloud services provider (for Pega Cloud clients on Google Cloud)” — comme les fournisseurs qui l'exploitent. Le client choisit une région de déploiement dans cette empreinte mondiale AWS et Google Cloud ; aucune de ces régions ne se trouve en Chine continentale. |
| Ce qu'il détient, et pourquoi c'est personnel | La fiche client maîtresse, l'historique complet des dossiers et des interactions, les profils de décision et de meilleure action suivante construits sur le comportement d'une personne, et les identités des agents et des clients de chaque dossier. Ce sont des informations personnelles ; et dans Pega Customer Service ou Customer Decision Hub, un dossier peut transporter des détails de compte financier, d'identifiant gouvernemental ou de santé — des informations personnelles sensibles au titre de l'article 28 de la PIPL. |
| Les données de vos clients et agents en Chine | Les enregistrements collectés sur le continent ou s'y rapportant, puis stockés dans une région AWS ou Google Cloud à l'étranger, sont un transfert transfrontalier que la PIPL régit — information, consentement distinct et un mécanisme de transfert (articles 38 à 40). |
| Obligation de stockage sur le territoire | Un opérateur d'infrastructure d'information critique ou un responsable de traitement à grand volume doit stocker les informations personnelles collectées en Chine à l'intérieur du continent (PIPL article 40 ; loi sur la cybersécurité article 39 (anciennement l'article 37)) — une obligation que l'empreinte du Pega Cloud managé ne peut satisfaire. |
| Est-ce accessible ? | Traitez l'accessibilité comme la moitié diffusion, non comme la question. L'exposition dépend de l'endroit où les données clients sont stockées, non de savoir si la console se charge — et toute surface tournée vers la Chine (un portail en libre-service, un widget de chat web, un formulaire de saisie de dossier) nécessite aussi une déclaration ICP. |
Aucune région sur le continent, vos fiches clients quittent donc le pays
Le Pega Cloud managé est le propre service de plateforme cloud de Pegasystems, et l’endroit où reposent vos enregistrements est fonction de la région de déploiement dans laquelle votre abonnement est provisionné. La liste publique de sous-traitants de Pega est explicite sur l’infrastructure sous-jacente : “Pegasystems uses third-party Subprocessors to provide infrastructure services,” et les fournisseurs qu’elle nomme sont Amazon Web Services, Inc. et Google LLC — ce dernier décrit comme le “Cloud services provider (for Pega Cloud clients on Google Cloud).” Un client Pega Cloud sélectionne une région de déploiement dans cette empreinte mondiale AWS et Google Cloud, les données et sauvegardes restent dans la région choisie, et les options les plus proches de la Chine se situent à l’étranger en Asie-Pacifique — aucune à l’intérieur du continent. Pega a même mis en place une frontière de cloud souverain européen en Allemagne pour les règles de souveraineté des données de l’UE ; il n’existe aucun équivalent en Chine continentale à sélectionner. Pour un opérateur d’infrastructure d’information critique ou un responsable de traitement à grand volume, les informations personnelles collectées en Chine doivent être stockées à l’intérieur du continent (PIPL article 40 ; loi sur la cybersécurité article 39 (anciennement l’article 37, renuméroté par l’amendement 2025 de la loi sur la cybersécurité entré en vigueur le 1er janvier 2026, la substance restant inchangée)) — un plancher qu’une région à l’étranger ne peut satisfaire, et le point à partir duquel toute surface servie sur le continent déclenche aussi une déclaration ICP (ordonnance n° 292 du Conseil des affaires de l’État ; ordonnance n° 33 du MIIT).
Une plateforme d’opérations client, ce sont des informations personnelles — et certaines sont sensibles
Pega ne stocke pas des lignes anonymes. La fiche client maîtresse relie une personne réelle à ses coordonnées, à son compte et à son historique ; le journal des dossiers et des interactions enregistre qui vous a contacté, à quel sujet et quand ; et les profils de décision et de meilleure action suivante sont, par conception, un modèle comportemental d’un individu identifié. Chacun d’eux est une information personnelle au regard du droit chinois. Dans Pega Customer Service et Customer Decision Hub, l’exposition grimpe : un dossier peut capturer des détails de carte de paiement et de compte bancaire lus dans un enregistrement de service, des numéros d’identité gouvernementaux, ou des divulgations de santé et financières — des informations personnelles sensibles au titre de l’article 28, qui portent un seuil plus élevé de consentement distinct et de nécessité. Parce que ces informations personnelles sont collectées sur le continent ou s’y rapportent et viennent reposer dans une région à l’étranger, la loi sur la protection des informations personnelles traite ce mouvement comme un transfert transfrontalier : le responsable de traitement — vous, l’abonné Pega, non Pega — doit informer, obtenir un consentement distinct pour l’exportation, et satisfaire un mécanisme légal, qu’il s’agisse de l’évaluation de sécurité de la CAC, du contrat type de la CAC, ou d’une certification (PIPL articles 38 à 40).
Réduire l’exposition ne ferme pas la porte — mais changer de modèle de déploiement le peut
À l’intérieur du Pega Cloud managé, vous disposez de leviers pour réduire ce qui franchit la frontière — épingler votre tenant à une région de déploiement, masquer ou expurger des champs, minimiser ce que chaque dossier stocke — mais aucun ne déplace la frontière. Le choix de région est une sélection parmi des régions AWS et Google Cloud à l’étranger, chacune restant à l’étranger par rapport à la Chine ; la résidence des données est donc inchangée et le transfert transfrontalier a toujours lieu ; expurger un champ sensible réduit l’exposition de l’article 28 à l’intérieur d’un dossier, cela ne garde pas le dossier sur le continent. Le seul levier qui change réellement la résidence, c’est de quitter le service managé : Pega prend véritablement en charge le déploiement cloud géré par le client et sur site, de sorte que Pega Platform peut s’exécuter sur une infrastructure que vous ou un partenaire exploitez — et, sur une infrastructure du continent, les données clients peuvent rester sur le territoire. C’est un modèle d’exploitation différent, et même alors, tout accès de support, mise à jour produit ou télémétrie qui quitte le continent nécessite encore sa propre analyse PIPL. Il s’agit d’une image des risques, pas d’un verdict : devoir un mécanisme de transfert, un consentement distinct, un stockage sur le territoire, une déclaration ICP, ou une combinaison, dépend de votre entité, de vos volumes de données, de la part des données qui est sensible et de la personne à qui elles appartiennent — à régler avec un conseil avant d’acheminer des données clients du continent vers un tenant Pega Cloud à l’étranger.
La voie légale — cartographier, localiser, diffuser
Vous n’avez pas à retirer Pega pour l’exploiter en conformité en Chine continentale. 21YunBox est une couche de conformité, pas une migration — et un partenaire de la plateforme que vous exploitez déjà, non un concurrent. Il y a trois mouvements, et ils s’articulent.
Cartographier. Notre équipe conformité Chine lit les obligations transfrontalières, de résidence des données, d’informations personnelles sensibles et d’ICP au titre de la PIPL au regard de votre entité, de vos volumes de clients et de dossiers, et de la personne dont ces enregistrements portent les données — de sorte que votre exposition soit écrite avant que quoi que ce soit ne soit recâblé.
Localiser. Là où les fiches clients, les profils de décision ou les données d’agents doivent rester sur le sol du continent, nous mettons en place un traitement et un stockage consentis et sur le territoire pour eux — en tirant parti des déploiements cloud géré par le client et sur site propres à Pega là où cela convient — de sorte que les données qui doivent rester en Chine y restent, pendant que le Pega que votre équipe utilise déjà reste exactement là où il s’exécute.
Diffuser. Pour toute surface tournée vers la Chine — un portail en libre-service, une page de chat web ou de saisie de dossier, une console agent atteinte depuis le continent — le 21YunBox Optimizer fournit une diffusion déclarée (ICP) et sur le territoire devant le stack que vous exploitez déjà, sans reconstruction ni second code. 21YunBox n’utilise ni ne suggère jamais de contournement d’aucune sorte ; tout l’enjeu est une voie légale, déclarée et sur le territoire.
L’objectif est simple : vos opérations client s’exécutent de manière légale et conforme pour vos utilisateurs en Chine.
Obtenir une évaluation de conformité →
À lire également :
- Comment obtenir une déclaration ICP pour la Chine
- Les transferts transfrontaliers de données au titre de la PIPL
- La loi chinoise sur la cybersécurité et la localisation des données
- Les Mesures d’évaluation de sécurité pour l’exportation de données de Chine
Questions fréquentes
Pega Cloud dispose-t-il d'un centre de données en Chine continentale ?
Non. La propre liste de sous-traitants de Pega nomme Amazon Web Services, Inc. et Google LLC comme les fournisseurs cloud qui exploitent Pega Cloud, un client sélectionne une région de déploiement dans cette empreinte mondiale AWS et Google Cloud, et aucune de ces régions ne se trouve en Chine continentale — les plus proches se situent à l'étranger en Asie-Pacifique. Pour un public chinois, le Pega Cloud managé est accessible mais hébergé hors du continent.
Pouvons-nous exploiter Pega à l'intérieur de la Chine pour rester conformes ?
Potentiellement. Contrairement à une plateforme uniquement SaaS, Pega prend en charge le déploiement cloud géré par le client et sur site, de sorte que Pega Platform peut s'exécuter sur une infrastructure que vous ou un partenaire exploitez à l'intérieur du continent — la seule voie qui permet aux données clients de rester sur le territoire. Même alors, vous devez encore l'analyse PIPL pour tout accès de support, mise à jour ou télémétrie qui quitte la Chine, et toute surface servie sur le continent nécessite encore une déclaration ICP. Confirmez les détails avec un conseil ; il s'agit d'une image des risques, pas d'un jugement.
21YunBox peut-il aider à faire fonctionner notre configuration Pega en Chine ?
Oui. Notre équipe Chine peut cartographier quelles obligations s'appliquent — en évaluant votre exposition transfrontalière et de résidence des données au titre de la PIPL pour votre entité, vos volumes de données et vos utilisateurs — mettre en place un stockage consenti et sur le territoire pour les enregistrements qui doivent rester sur le sol du continent, et diffuser toute surface tournée vers la Chine sur une infrastructure déclarée (ICP) et sur le territoire devant le Pega que vous exploitez déjà. Vous continuez à construire sur Pega ; nous ajoutons l'assise sur le continent que le service managé ne fournit pas. Prenez contact pour traiter votre cas précis.


