Funktioniert Pega in China? Kundendaten, PIPL und Datenresidenz
Pega Cloud ist ein von Pegasystems verwalteter Dienst auf Amazon Web Services und Google Cloud, ohne Region in Festlandchina — sodass die Kundenstammdaten, die Fall- und Interaktionshistorie, die Entscheidungsprofile und die Agenten-PII, die es hält, im Ausland zur Ruhe kommen, ein grenzüberschreitender Transfer nach PIPL. Pegas eigene kundenverwaltete Cloud und On-Premises-Optionen sind der rechtmäßige inländische Hebel. Ein Blick zuerst auf die Compliance: wo Ihre Kundendaten liegen dürfen.
Funktioniert Pega in China?
Nicht als verwalteter Pega-Cloud-Dienst — Pega Cloud läuft auf Amazon Web Services und Google Cloud ohne Region in Festlandchina, sodass die Kundenstammdaten, die Fallhistorie, die Entscheidungsprofile und die Agenten-PII, die es hält, im Ausland zur Ruhe kommen: ein grenzüberschreitender Transfer nach PIPL.
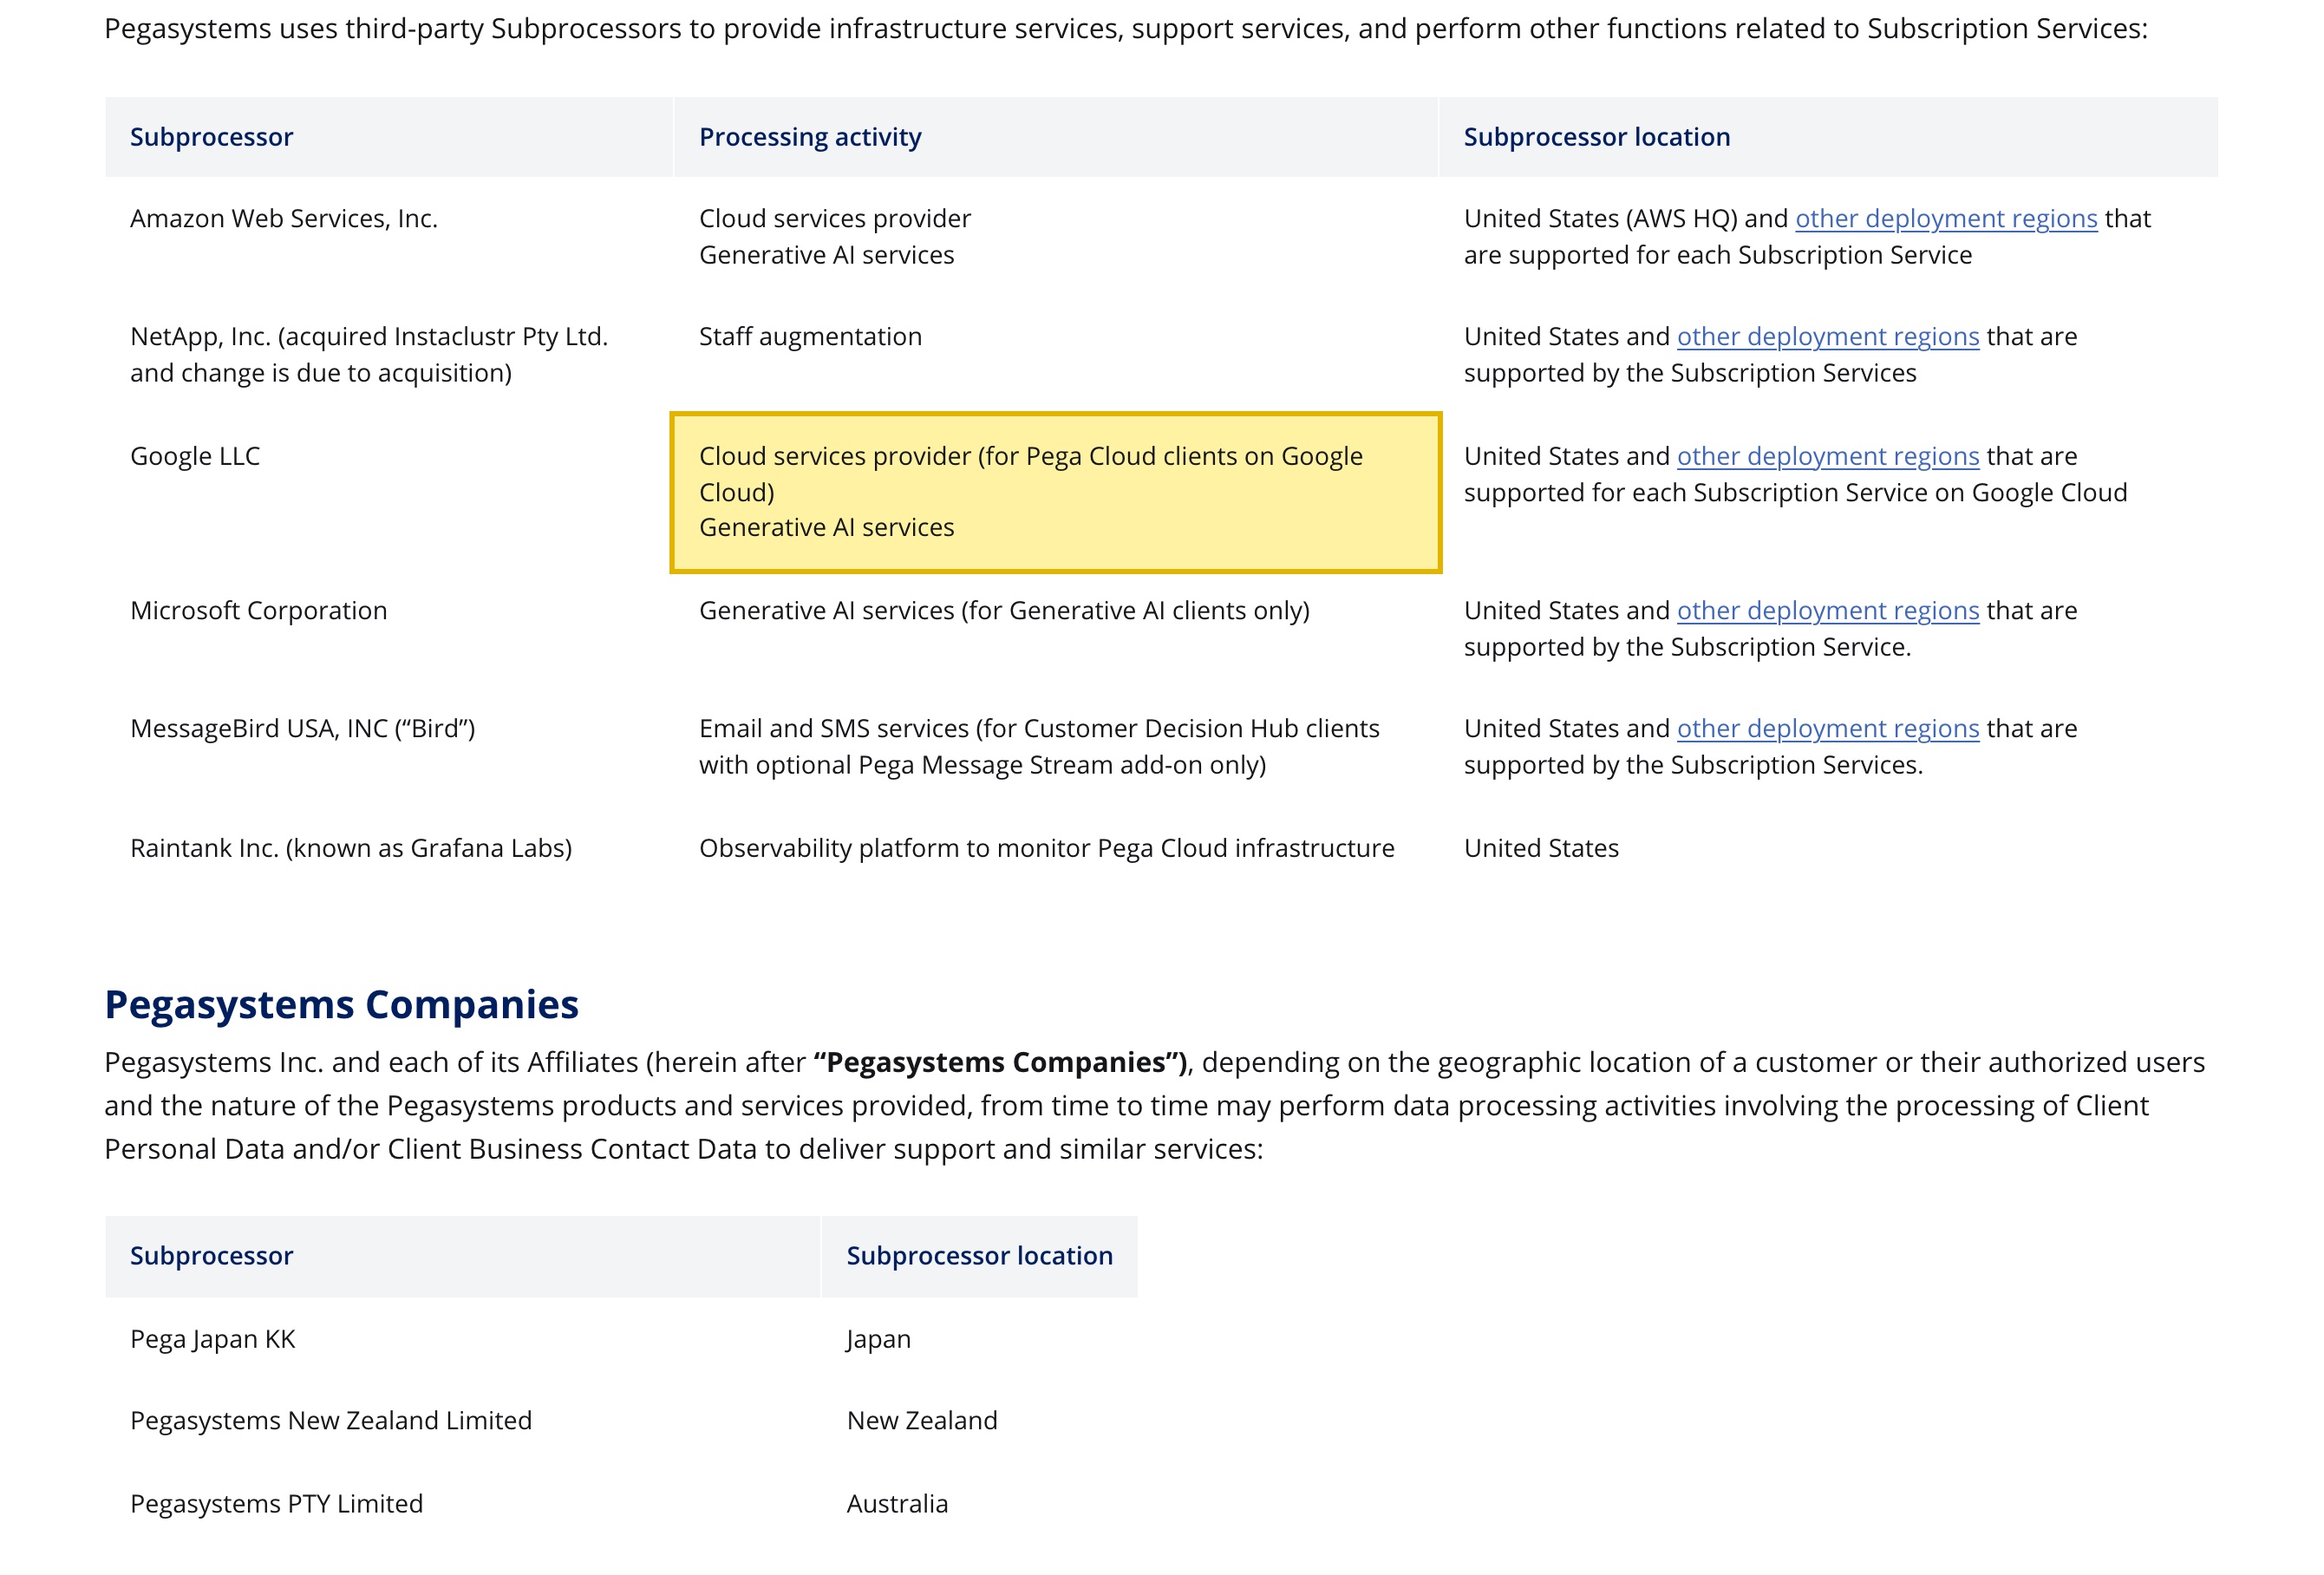
Pegas Subprozessorliste nennt Amazon Web Services, Inc. und Google LLC — den „Cloud services provider (for Pega Cloud clients on Google Cloud)“ (Cloud-Dienstleister für Pega-Cloud-Kunden auf Google Cloud) — als die Anbieter, die Pega Cloud betreiben, und ein Kunde wählt eine Offshore-Deployment-Region; keine sitzt innerhalb des Festlands. China aus diesem Fußabdruck zu bedienen, speichert die personenbezogenen Daten Ihrer Kunden und Agenten außerhalb des Festlands, ein grenzüberschreitender Transfer, den das PIPL regelt und der Mitteilung, eine gesonderte Einwilligung und einen Transfermechanismus braucht — und, für einen CIIO oder Verarbeiter großer Mengen, eine Inland-Speicherpflicht, die eine Offshore-Region nicht erfüllen kann. Pega unterstützt jedoch kundenverwaltete Cloud und On-Premises-Deployment — den echten inländischen Hebel.
Dies ist eine Risikokarte, kein Urteil — ob Sie einen Transfermechanismus, inländische Speicherung, eine ICP-Beian oder alle drei schulden, hängt von Ihrer Gesellschaft, Ihren Daten und wessen Daten es sind ab. Unser China-Team kann Ihre Exponierung kartieren →
Compliance-Momentaufnahme
- ! Verwaltetes Pega Cloud läuft auf AWS und Google Cloud — jede Region im Ausland des Festlands
- ✕ Es gibt keine Pega-Cloud-Region in Festlandchina zur Wahl
- ! Kundendatensätze und Entscheidungsprofile landen im Ausland — ein PIPL-Grenztransfer
- ! Agenten- und Kunden-PII, ein Teil Art.-28-sensibel, überquert auf Pega Cloud die Grenze
- ! Ein CIIO oder Verarbeiter großer Mengen schuldet eine Inland-Speicherung, die verwaltetes Pega Cloud nicht erfüllen kann
- ✓ Kundenverwaltet oder On-Premises im Inland, ICP-gemeldet ausgeliefert — der rechtmäßige Weg, den wir kartieren
Was die offizielle Pega-Dokumentation über China sagt
| Fakt | Primärquelle |
|---|---|
| Verwaltetes Pega Cloud läuft auf Amazon Web Services und Google Cloud — ohne Region in Festlandchina. Pegas eigene Subprozessorliste gibt an, dass „Pegasystems uses third-party Subprocessors to provide infrastructure services“ (Pegasystems Drittanbieter-Subprozessoren zur Erbringung von Infrastrukturdiensten nutzt), und nennt Amazon Web Services, Inc. und Google LLC — letzterer der „Cloud services provider (for Pega Cloud clients on Google Cloud)“ (Cloud-Dienstleister für Pega-Cloud-Kunden auf Google Cloud) — als die Anbieter, die Pega Cloud betreiben. Ein Kunde wählt eine Deployment-Region aus diesem weltweiten AWS- und Google-Cloud-Fußabdruck, und keine dieser Regionen liegt innerhalb Festlandchinas, sodass die nächste Grundlage, die Pega Cloud einem China-Publikum bietet, weiterhin im Ausland liegt. | Pega — Subprocessor Information (pega.com/subprocessors), abgerufen 2026-10-10 |
| Pega unterstützt echt kundenverwaltete Cloud und On-Premises-Deployment — den inländischen Hebel. Pega dokumentiert drei Deployment-Modelle: ein von Pegasystems verwaltetes Pega Cloud, eine kundenverwaltete Cloud, bei der „customer-managed cloud environments are run within private clouds or run on Infrastructure-as-a-Service (IaaS)“ (kundenverwaltete Cloud-Umgebungen in privaten Clouds oder auf Infrastructure-as-a-Service (IaaS) laufen), und On-Premises, wo die Software „installed and operate on customer sites“ (an Kundenstandorten installiert und betrieben wird). Anders als ein reines SaaS-Tool kann Pega Platform daher auf Infrastruktur laufen, die Sie oder ein Partner innerhalb Festlandchinas betreiben — die eine Option, die die Kundendaten im Inland bleiben lässt. | Pega Academy — Deployment options, abgerufen 2026-10-10 |
| Die Kundendatensätze eines China-Publikums auf verwaltetem Pega Cloud sind ein grenzüberschreitender Transfer nach PIPL. Im Festland erhobene und in einer Offshore-AWS- oder Google-Cloud-Region gespeicherte personenbezogene Daten werden nach Chinas Gesetz zum Schutz personenbezogener Daten exportiert: Der Verarbeiter muss Mitteilung erteilen, eine gesonderte Einwilligung für den Export einholen und einen Transfermechanismus erfüllen — eine CAC-Sicherheitsbewertung, den CAC-Standardvertrag oder eine Zertifizierung (Art. 38–43). Fallinhalte, die Zahlungs-, Ausweis- oder Gesundheitsangaben tragen, sind sensible personenbezogene Daten nach Art. 28, mit einer höheren Hürde bei Einwilligung und Erforderlichkeit. | PIPL Art. 38–43 und Art. 28, abgerufen 2026-10-10 |
| Ein CIIO oder Verarbeiter großer Mengen muss in China erhobene Daten im Festland speichern, und jede auf China ausgerichtete Oberfläche braucht eine ICP-Beian. In China erhobene personenbezogene Daten müssen für einen Betreiber kritischer Informationsinfrastruktur oder Verarbeiter großer Mengen innerhalb des Festlands gespeichert werden (PIPL Art. 40; Cybersicherheitsgesetz Art. 39 (vormals Art. 37)) — eine Pflicht, die eine Offshore-Pega-Cloud-Region nicht erfüllen kann. Eine öffentliche, auf China ausgerichtete Oberfläche, die von innerhalb des Festlands ausgeliefert wird, löst zudem eine ICP-Beian nach Erlass Nr. 292 des Staatsrats und MIIT-Erlass Nr. 33 aus. | PIPL Art. 40; Cybersicherheitsgesetz Art. 39 (vormals Art. 37); Erlass Nr. 292 des Staatsrats; MIIT-Erlass Nr. 33; abgerufen 2026-10-10 |
Quellen vom 21YunBox Compliance-Team am 10. Oktober 2026 geprüft.
Für ein Team, das Festlandchina bedient, ist die entscheidende Frage zu Pega nicht, ob die App öffnet oder wie schnell ein Fall lädt — sondern, wo die Datensätze darin zur Ruhe kommen dürfen. Pega Platform und Pega Customer Decision Hub sitzen im Zentrum des Kundenbetriebs: Sie halten den Kundenstammdatensatz, die vollständige Fall- und Interaktionshistorie, die Entscheidungs- und Next-Best-Action-Profile, die auf dem Verhalten einer Person aufgebaut sind, und die an jedem Fall hängenden Agenten- und Kundenidentitäten. Als verwalteter Pega-Cloud-Dienst betrieben, liegen diese Daten in der Amazon-Web-Services- oder Google-Cloud-Deployment-Region, die Sie wählen — und Pega betreibt keine Region innerhalb Festlandchinas. Für ein China-Publikum ruhen die Kundendaten also im Ausland, was jeden Festland-Kunden- und Agentendatensatz in einen grenzüberschreitenden Transfer verwandelt, den Chinas Recht regelt, und die Einwilligung und den Mechanismus hinter diesem Transfer — nicht die Ladezeit — zu dem macht, was entscheidet, ob Sie es nutzen dürfen.
Pega in China auf einen Blick
| Worüber es entscheidet | In Pegas eigenen Worten — und nach chinesischem Recht |
|---|---|
| Wo die Kundendatensätze liegen | Verwaltetes Pega Cloud ist Pegasystems' eigener gehosteter Dienst, und Pegas Subprozessorliste nennt Amazon Web Services, Inc. und Google LLC — „Cloud services provider (for Pega Cloud clients on Google Cloud)“ (Cloud-Dienstleister für Pega-Cloud-Kunden auf Google Cloud) — als die Anbieter, die ihn betreiben. Ein Kunde wählt eine Deployment-Region aus diesem globalen AWS- und Google-Cloud-Fußabdruck; keine dieser Regionen liegt innerhalb Festlandchinas. |
| Was es hält, und warum es personenbezogen ist | Den Kundenstammdatensatz, die vollständige Fall- und Interaktionshistorie, die Entscheidungs- und Next-Best-Action-Profile, die auf dem Verhalten einer Person aufgebaut sind, und die Agenten- und Kundenidentitäten an jedem Fall. Das sind personenbezogene Daten; und in Pega Customer Service oder Customer Decision Hub kann ein Fall Finanzkonto-, Behörden-ID- oder Gesundheitsangaben tragen — sensible personenbezogene Daten nach PIPL Art. 28. |
| Die Daten Ihrer China-Kunden und -Agenten | Datensätze, die im oder in Bezug auf das Festland erhoben und dann in einer Offshore-AWS- oder Google-Cloud-Region gespeichert werden, sind ein grenzüberschreitender Transfer, den das PIPL regelt — Mitteilung, eine gesonderte Einwilligung und ein Transfermechanismus (Art. 38–40). |
| Inland-Speicherpflicht | Ein Betreiber kritischer Informationsinfrastruktur oder Verarbeiter großer Mengen muss in China erhobene personenbezogene Daten innerhalb des Festlands speichern (PIPL Art. 40; Cybersicherheitsgesetz Art. 39 (vormals Art. 37)) — eine Pflicht, die der verwaltete Pega-Cloud-Fußabdruck nicht erfüllen kann. |
| Ist es erreichbar? | Behandeln Sie Erreichbarkeit als die Auslieferungshälfte, nicht als die Frage. Die Exponierung ist, wo die Kundendaten gespeichert werden, nicht, ob die Konsole lädt — und jede auf China ausgerichtete Oberfläche (ein Self-Service-Portal, ein Web-Chat-Widget, ein Fall-Eingabeformular) braucht zudem eine ICP-Beian. |
Keine Festland-Region, also verlassen Ihre Kundendatensätze das Land
Verwaltetes Pega Cloud ist Pegasystems’ eigener Cloud-Plattform-Dienst, und wo Ihre Datensätze ruhen, ist eine Funktion der Deployment-Region, in die Ihr Abonnement bereitgestellt wird. Pegas öffentliche Subprozessorliste ist ausdrücklich über die Infrastruktur darunter: „Pegasystems uses third-party Subprocessors to provide infrastructure services“ (Pegasystems nutzt Drittanbieter-Subprozessoren zur Erbringung von Infrastrukturdiensten), und die genannten Anbieter sind Amazon Web Services, Inc. und Google LLC — letzterer beschrieben als der „Cloud services provider (for Pega Cloud clients on Google Cloud)“ (Cloud-Dienstleister für Pega-Cloud-Kunden auf Google Cloud). Ein Pega-Cloud-Kunde wählt eine Deployment-Region aus diesem weltweiten AWS- und Google-Cloud-Fußabdruck, Daten und Backups bleiben in der gewählten Region, und die China am nächsten liegenden Optionen sitzen im Ausland in Asien-Pazifik — keine innerhalb des Festlands. Pega hat für die EU-Datensouveränitätsregeln sogar eine europäische Sovereign-Cloud-Grenze in Deutschland aufgebaut; es gibt kein Äquivalent in Festlandchina zur Wahl. Für einen Betreiber kritischer Informationsinfrastruktur oder Verarbeiter großer Mengen müssen in China erhobene personenbezogene Daten im Festland gespeichert werden (PIPL Art. 40; Cybersicherheitsgesetz Art. 39 (vormals Art. 37, umnummeriert durch die Novelle des Cybersicherheitsgesetzes 2025, in Kraft seit 1. Januar 2026, inhaltlich unverändert)) — ein Boden, den eine Offshore-Region nicht erfüllen kann, und der Punkt, an dem jede im Festland bediente Oberfläche zudem eine ICP-Beian (Erlass Nr. 292 des Staatsrats; MIIT-Erlass Nr. 33) auslöst.
Eine Kundenbetriebsplattform ist personenbezogene Daten — und ein Teil davon ist sensibel
Pega speichert keine anonymen Zeilen. Der Kundenstammdatensatz bindet eine reale Person an ihre Kontaktdaten, ihr Konto und ihre Historie; das Fall- und Interaktionsprotokoll erfasst, wer Sie kontaktiert hat, worüber und wann; und die Entscheidungs- und Next-Best-Action-Profile sind von Entwurf her ein Verhaltensmodell einer identifizierten Person. Jedes davon ist personenbezogene Daten nach chinesischem Recht. In Pega Customer Service und Customer Decision Hub steigt die Exponierung: Ein Fall kann Zahlungskarten- und Bankdaten erfassen, die in einen Servicedatensatz gelesen werden, Behörden-Identitätsnummern oder Gesundheits- und Finanzoffenlegungen — sensible personenbezogene Daten nach Art. 28, die eine höhere Hürde aus gesonderter Einwilligung und Erforderlichkeit tragen. Weil diese personenbezogenen Daten im Festland erhoben werden oder sich darauf beziehen und in einer Offshore-Region zur Ruhe kommen, behandelt das Gesetz zum Schutz personenbezogener Daten den Vorgang als grenzüberschreitenden Transfer: Der Verarbeiter — Sie, der Pega-Abonnent, nicht Pega — muss Mitteilung erteilen, eine gesonderte Einwilligung für den Export einholen und einen rechtmäßigen Mechanismus erfüllen, sei es die CAC-Sicherheitsbewertung, der CAC-Standardvertrag oder eine Zertifizierung (PIPL Art. 38–40).
Die Exponierung zu verengen schließt die Tür nicht — das Deployment-Modell zu ändern kann es
Innerhalb von verwaltetem Pega Cloud haben Sie Hebel, um zu verkleinern, was die Grenze überquert — Ihren Tenant auf eine Deployment-Region festlegen, Felder maskieren oder redigieren, minimieren, was jeder Fall speichert —, doch keiner davon bewegt die Grenze. Die Regionenwahl ist eine Auswahl unter Offshore-AWS- und Google-Cloud-Regionen, von denen jede weiterhin außerhalb Chinas liegt, sodass die Datenresidenz unberührt bleibt und der grenzüberschreitende Transfer weiterhin stattfindet; ein sensibles Feld zu bereinigen verengt die Art-28-Exponierung innerhalb eines Falls, es hält den Fall nicht im Festland. Der eine Hebel, der die Residenz tatsächlich ändert, ist, den verwalteten Dienst zu verlassen: Pega unterstützt echt kundenverwaltete Cloud und On-Premises-Deployment, sodass Pega Platform auf Infrastruktur laufen kann, die Sie oder ein Partner betreiben — und auf Festland-Infrastruktur können die Kundendaten im Inland bleiben. Das ist ein anderes Betriebsmodell, und selbst dann brauchen jeder Support-Zugriff, Produktupdates oder Telemetrie, die das Festland verlassen, ihre eigene PIPL-Analyse. Dies ist eine Risikokarte, kein Urteil: Ob Sie einen Transfermechanismus, eine gesonderte Einwilligung, inländische Speicherung, eine ICP-Beian oder eine Kombination schulden, hängt von Ihrer Gesellschaft, Ihren Datenmengen, wie viel der Daten sensibel sind und wessen Daten es sind ab — am besten mit Rechtsbeistand zu klären, bevor Sie Festland-Kundendaten in einen Offshore-Pega-Cloud-Tenant leiten.
Der rechtmäßige Weg — kartieren, lokalisieren, ausliefern
Sie müssen Pega nicht herausziehen, um es rechtskonform für Festlandchina zu betreiben. 21YunBox ist eine rechtskonforme Overlay, keine Migration — und eine Partnerin der Plattform, die Sie bereits betreiben, keine Konkurrentin. Es gibt drei Schritte, und sie fügen sich zusammen.
Kartieren. Unser China-Compliance-Team liest die Pflichten bei PIPL-Grenztransfer, Datenresidenz, sensibler PI und ICP gegen Ihre Gesellschaft, Ihre Kunden- und Fallmengen und wessen Daten diese Datensätze tragen — sodass Ihre Exponierung aufgeschrieben ist, bevor irgendetwas umverdrahtet wird.
Lokalisieren. Wo Kundendatensätze, Entscheidungsprofile oder Agentendaten auf Festland-Boden bleiben müssen, stellen wir eingewilligte, inländische Verarbeitung und Speicherung dafür bereit — unter bestmöglicher Nutzung von Pegas eigenem kundenverwaltetem und On-Premises-Deployment, wo es passt —, sodass die Daten, die in China bleiben müssen, in China bleiben, während das Pega, das Ihr Team bereits nutzt, genau dort bleibt, wo es läuft.
Ausliefern. Für jede auf China ausgerichtete Oberfläche — ein Self-Service-Portal, eine Web-Chat- oder Fall-Eingabeseite, eine vom Festland aus erreichte Agentenkonsole — stellt der 21YunBox Optimizer ICP-gemeldete, inländische Auslieferung vor dem Stack bereit, den Sie bereits betreiben, ohne Neuaufbau und ohne zweite Codebasis. 21YunBox verwendet oder empfiehlt niemals eine Umgehung welcher Art auch immer; der ganze Sinn ist ein rechtmäßiger, gemeldeter, inländischer Pfad.
Das Ziel ist schlicht: Ihr Kundenbetrieb läuft für Ihre Nutzer in China rechtmäßig und rechtskonform.
Compliance-Einschätzung anfordern →
Weiterführend:
- So erhalten Sie eine ICP-Beian für China
- Grenzüberschreitende Datentransfers nach PIPL
- Chinas Cybersicherheitsgesetz und Datenlokalisierung
- Chinas Maßnahmen zur Sicherheitsbewertung des Datenexports
Häufige Fragen
Hat Pega Cloud ein Rechenzentrum in Festlandchina?
Nein. Pegas eigene Subprozessorliste nennt Amazon Web Services, Inc. und Google LLC als die Cloud-Anbieter, die Pega Cloud betreiben, ein Kunde wählt eine Deployment-Region aus diesem weltweiten AWS- und Google-Cloud-Fußabdruck, und keine dieser Regionen liegt innerhalb Festlandchinas — die nächsten sitzen im Ausland in Asien-Pazifik. Für ein China-Publikum ist verwaltetes Pega Cloud erreichbar, aber außerhalb des Festlands gehostet.
Können wir Pega innerhalb Chinas betreiben, um rechtskonform zu bleiben?
Potenziell. Anders als eine reine SaaS-Plattform unterstützt Pega kundenverwaltete Cloud und On-Premises-Deployment, sodass Pega Platform auf Infrastruktur laufen kann, die Sie oder ein Partner innerhalb des Festlands betreiben — der eine Pfad, der die Kundendaten im Inland bleiben lässt. Selbst dann schulden Sie weiterhin die PIPL-Analyse für jeden Support-Zugriff, Updates oder Telemetrie, die China verlassen, und jede im Festland bediente Oberfläche braucht weiterhin eine ICP-Beian. Bestätigen Sie die Einzelheiten mit Rechtsbeistand; dies ist eine Risikokarte, kein Urteil.
Kann 21YunBox helfen, unser Pega-Setup in China zum Laufen zu bringen?
Ja. Unser China-Team kann kartieren, welche Pflichten gelten — indem es Ihre Exponierung bei PIPL-Grenztransfer und Datenresidenz für Ihre Gesellschaft, Datenmengen und Nutzer bewertet —, eingewilligte inländische Speicherung für die Datensätze bereitstellen, die auf Festland-Boden bleiben müssen, und jede auf China ausgerichtete Oberfläche über ICP-gemeldete, inländische Infrastruktur vor dem Pega ausliefern, das Sie bereits betreiben. Sie bauen weiter auf Pega; wir fügen die Festland-Grundlage hinzu, die der verwaltete Dienst nicht bietet. Kontakt aufnehmen, um Ihren konkreten Fall durchzugehen.


