¿Funciona npm en China? Residencia de datos, ICP y normas transfronterizas
Sus paquetes npm privados y con ámbito son código fuente propietario que a menudo incorpora credenciales y tokens, y en el registro alojado de npm residen en el extranjero — una cuestión de residencia de datos y de transferencia transfronteriza según la PIPL, no de accesibilidad. Autoalojar un registro npm privado dentro del país mantiene residentes esos paquetes privados y sus secretos.
¿Funciona npm en China?
Si npm «funciona» en China es la pregunta equivocada — sus paquetes npm privados y con ámbito son su código fuente propietario y, en el registro alojado de npm, residen en el extranjero. Eso, y no si una compilación puede resolver paquetes desde Shanghái, es lo que decide si la configuración es defendible.
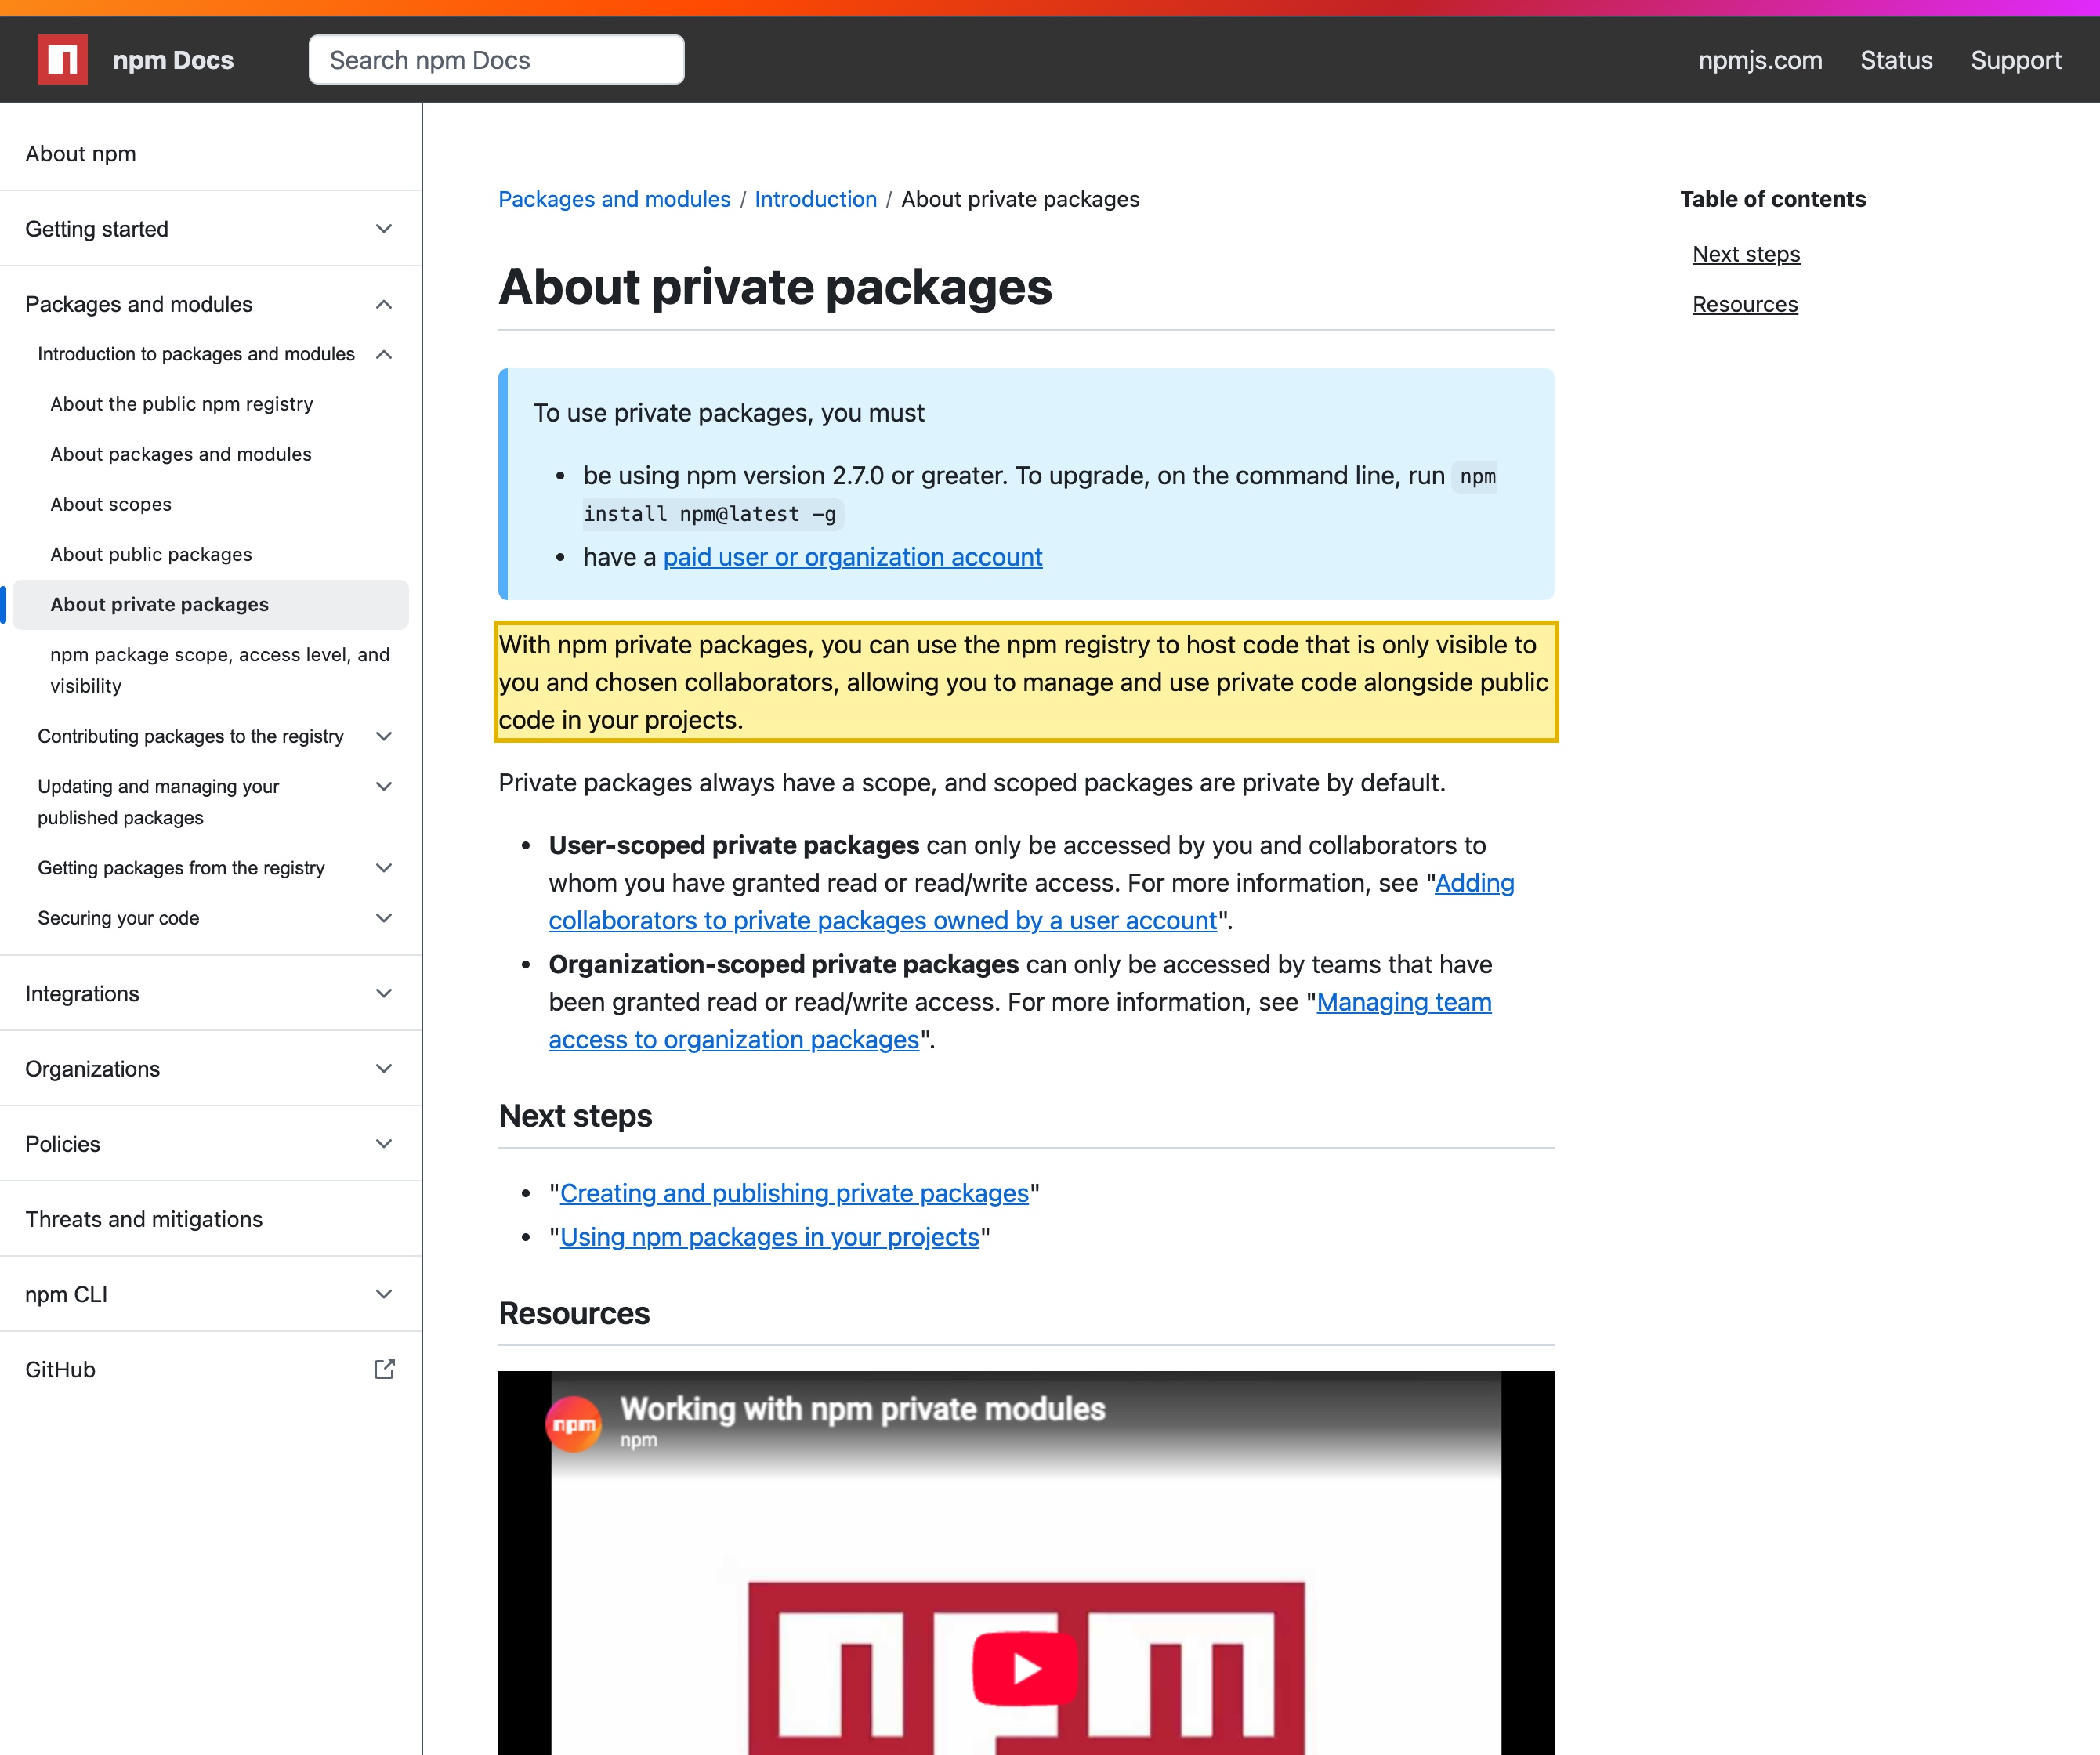
En palabras de la propia npm, “With npm private packages, you can use the npm registry to host code that is only visible to you and chosen collaborators.” El registro de npm es el servicio alojado de npm, operado en el extranjero — así que sus paquetes privados, y las credenciales, los tokens y la configuración que suelen incorporar, residen fuera del continente, y la cadena de suministro de dependencias de su compilación en China se resuelve a través de la frontera. Guardados fuera, cualquier dato personal o secreto de esos paquetes es una transferencia transfronteriza que regula la PIPL, y para un CIIO o un tratante de grandes volúmenes el deber de localización de datos (artículo 39 (antes artículo 37)) apunta en la dirección contraria. Un registro privado autoalojado — Verdaccio, o Nexus / Artifactory en su propia infraestructura — mantiene residentes dentro del país esos paquetes privados y sus secretos.
Esto es una imagen de riesgo, no un veredicto — sus obligaciones dependen de lo que contienen sus paquetes privados y de quiénes son sus colaboradores. Nuestro equipo de China puede cartografiar con usted su exposición de residencia y de cadena de suministro en npm →
Instantánea de cumplimiento
- ! Los paquetes npm privados o con ámbito son código propietario alojado en el registro de npm en el extranjero
- ! Los paquetes privados suelen incorporar credenciales, tokens y secretos de configuración que también residen fuera
- ! La cadena de suministro de dependencias de su compilación en China se resuelve entonces a través de la frontera
- ! En el extranjero, eso es una transferencia transfronteriza según la PIPL y una exposición de residencia de datos
- ! Una comprobación de accesibilidad nunca ve dónde residen realmente sus paquetes privados y sus secretos
- ✓ Palanca: autoalojar un registro privado dentro del país para que los paquetes y los secretos sigan siendo residentes
Lo que la documentación oficial de npm dice sobre China
| Hecho | Fuente primaria |
|---|---|
| En palabras de la propia npm: “With npm private packages, you can use the npm registry to host code that is only visible to you and chosen collaborators.” Esos paquetes privados y con ámbito son su código fuente propietario — secretos comerciales — y suelen incorporar credenciales de compilación, tokens de API y configuración. En el registro alojado de npm residen en el extranjero; npm no publica ninguna región de China continental (confírmelo con npm en su versión actual). Que una compilación los resuelva no es lo mismo que ese código sea residente. | npm Docs — About private packages, consultado el 2026-10-13 |
| Existe una verdadera ruta dentro del país: un registro npm privado autoalojado que usted ejecuta en su propia infraestructura. Verdaccio se documenta como “a private npm registry” donde “all packages that you publish are private and only accessible based in your configuration”; Sonatype Nexus y JFrog Artifactory ofrecen el mismo modelo autogestionado. Ejecútelo dentro del continente y sus paquetes privados, sus artefactos de compilación y sus secretos incorporados siguen siendo residentes, con la cadena de suministro de su compilación en China dentro del país. | Verdaccio Docs — What is Verdaccio?, consultado el 2026-10-13 |
| Para un operador de infraestructuras de información críticas o un tratante de grandes volúmenes, la información personal y los datos importantes recogidos y generados en China deben almacenarse dentro del continente, con una evaluación de seguridad antes de cualquier exportación — la norma de localización de datos de la Ley de Ciberseguridad, artículo 39 (antes artículo 37), renumerado por la reforma de 2025 en vigor desde el 2026-01-01. Los paquetes privados y los artefactos de compilación guardados en un registro en el extranjero no tienen ninguna base en el continente para satisfacerlo. | Ley de Ciberseguridad de la RPC, artículo 39 (antes artículo 37); reforma de 2025 en vigor desde el 2026-01-01 |
| Las identidades de los colaboradores, los registros de acceso, los secretos incorporados y cualquier dato personal dentro de los paquetes privados o de los metadatos de compilación, guardados en un registro en el extranjero, son una transferencia transfronteriza según la PIPL (artículos 38–40): el responsable del tratamiento debe notificar, obtener consentimiento separado y cumplir un mecanismo — una evaluación de seguridad de la CAC, el contrato estándar de la CAC o una certificación. | Ley de Protección de Información Personal de la RPC, artículos 38–40; normas transfronterizas de la CAC (marzo de 2024) |
Fuentes verificadas por el Equipo de Cumplimiento de 21YunBox el 13 de octubre de 2026.
Para una operación en China continental, la pregunta decisiva sobre npm no es si una compilación en Shanghái puede resolver un paquete público — es dónde residen sus paquetes privados, qué contienen y sobre qué base legal llegaron allí. Descargar dependencias de código abierto es un tema de accesibilidad, y no el que decide si su configuración es defendible. Sus paquetes npm privados y con ámbito son distintos: son su código fuente propietario — secretos comerciales — y suelen incorporar credenciales de compilación, tokens de API y configuración, con algún que otro dato personal colándose en los datos de prueba. Publicada en el registro alojado de npm, esa propiedad intelectual concentrada reside en el extranjero, y la cadena de suministro de dependencias de su compilación en China — qué código, con qué procedencia e integridad, entra en su despliegue en China — se resuelve a través de la frontera. Lo que decide esto es la residencia y la transferencia transfronteriza, no el tiempo de carga.
¿Funciona npm en China? De un vistazo
| Qué lo decide | Qué significa para China continental |
|---|---|
| Qué contienen sus paquetes privados | Sus paquetes privados y con ámbito son código fuente propietario — secretos comerciales — y suelen incorporar credenciales de compilación, tokens de API y configuración, más los metadatos de los colaboradores y los datos de prueba del flujo de trabajo. |
| Dónde funciona el registro | Publicados en npm, los paquetes privados residen en el registro alojado de npm (npmjs.com), que funciona en infraestructura en el extranjero. npm no publica ninguna región de China continental (confírmelo con npm en su versión actual). |
| Residencia de datos | Para un CIIO o un tratante de grandes volúmenes, la información personal y los datos importantes recogidos en China deben almacenarse en el continente (Ley de Ciberseguridad artículo 39 (antes artículo 37)) — un deber que un registro en el extranjero no puede cumplir. |
| Transferencia transfronteriza | Las identidades de los colaboradores, los registros de acceso y cualquier dato personal dentro de los paquetes privados o de los metadatos de compilación, guardados en el extranjero, son una transferencia transfronteriza según la PIPL (artículos 38–40): notificación, un consentimiento separado y un mecanismo de transferencia. |
| La cadena de suministro de su compilación | Una compilación en China que resuelve desde un registro en el extranjero ejecuta su cadena de suministro de dependencias a través de la frontera. Una réplica o una caché del registro acelera la resolución — no traslada al país sus paquetes privados ni sus secretos. |
| La palanca de residencia | Un registro privado autoalojado (Verdaccio, o Nexus / Artifactory en su propia infraestructura) ejecutado dentro del continente mantiene residentes los paquetes privados, los artefactos de compilación y los secretos incorporados. |
Puerta uno — sus paquetes privados son código propietario, y la residencia sigue a dónde se alojan
Empiece por lo que guarda el registro, porque es a eso a lo que responde la ley china. El registro público de npm sirve dependencias de la comunidad, pero esa no es la parte que lo decide. Sus paquetes privados y con ámbito son el almacén de referencia del código que usted no publica al mundo: bibliotecas propietarias, SDK internos y herramientas de compilación — una porción concentrada de su propiedad intelectual —, que suelen llevar incorporadas credenciales, tokens de API, autenticación del registro y configuración, y a veces datos personales en los datos de prueba. En palabras de la propia npm, “With npm private packages, you can use the npm registry to host code that is only visible to you and chosen collaborators.”
Ese alojamiento es la clave. El registro de npm es el servicio alojado de npm, que funciona en infraestructura en el extranjero, y npm no publica ninguna región de China continental (algo que conviene confirmar directamente con npm en lugar de suponerlo). Si usted es un operador de infraestructuras de información críticas, o trata información personal en volumen, la información personal y los datos importantes recogidos y generados en China deben almacenarse en el continente, con una evaluación de seguridad antes de cualquier exportación — la norma de localización de datos de la Ley de Ciberseguridad, artículo 39 (antes artículo 37), renumerado por la reforma de 2025 en vigor desde el 2026-01-01. Un registro en el extranjero que guarda sus paquetes propietarios y sus secretos incorporados no tiene ninguna base en el continente para satisfacerlo.
Puerta dos — identidades de colaboradores, secretos y procedencia de la cadena de suministro
La segunda puerta es la PIPL y la integridad de lo que entra en su compilación en China. Los paquetes privados y el flujo de trabajo que los rodea llevan algo más que código: los nombres de usuario y las direcciones de correo electrónico de quién publicó, compiló y promovió una versión, los registros de acceso y cualquier dato personal que acabe en el contenido de los paquetes o en los metadatos de compilación. Según la Ley de Protección de Información Personal, guardar esos datos en infraestructura fuera del continente es una transferencia transfronteriza (artículos 38–40): el responsable del tratamiento debe notificar, obtener un consentimiento separado para la transferencia y cumplir un mecanismo — una evaluación de seguridad de la CAC, el contrato estándar de la CAC o una certificación. Minimizar los secretos y los datos personales que entran en el contenido de los paquetes es parte de la solución, pero no traslada el almacén por sí solo. Y como su compilación en China resuelve sus dependencias desde allí donde funcione el registro, la procedencia y la integridad del código que entra en su despliegue en China también se rigen a través de la frontera — una exposición de la cadena de suministro de software que una comprobación de conectividad nunca saca a la luz.
Por qué una comprobación de accesibilidad pasa esto por alto
Una prueba del tipo “can my build resolve packages from Shanghai” (¿puede mi compilación resolver paquetes desde Shanghái?) responde a la pregunta equivocada. Una réplica o caché del registro, o un ajuste de la conectividad, cambia lo rápido y lo fiable que se resuelve una dependencia — no cambia dónde residen realmente sus paquetes privados, sus secretos incorporados y la procedencia de la compilación. Así que una configuración puede parecer perfectamente sana desde dentro de China mientras cada paquete privado, cada token incorporado en él y cada registro de colaborador siguen en el extranjero. Las cuestiones de residencia y transfronterizas anteriores son invisibles para una sonda de accesibilidad precisamente porque los paquetes siguen resolviéndose — por eso el paso que importa es trasladar el almacén privado al país, no hacer que el almacén en el extranjero sea simplemente accesible o replicado. No publicamos ninguna medición propia de la conectividad de npm desde dentro de China, así que aquí no ponemos cifras; es algo que mediríamos sobre su configuración real en lugar de afirmarlo.
Esto es un mapa de riesgo, no un veredicto: si necesita almacenamiento dentro del país, un mecanismo de transferencia, un flujo de consentimiento rehecho, un registro ICP para cualquier portal de desarrolladores público o alguna combinación depende de lo que contienen sus paquetes privados, en qué cantidad y de quiénes son sus colaboradores — conviene concretarlo con asesoría legal antes de construir.
La palanca — cartografiar, localizar, entregar
Como para npm existe un verdadero registro privado autoalojado, hay una ruta real dentro del país, y 21YunBox nunca utiliza ni recomienda ninguna forma de elusión.
- Cartografiar — inventariar cuáles de sus paquetes son privados (su código propietario), si incorporan credenciales, tokens o configuración, dónde se aloja hoy ese registro privado, la base de residencia y cómo cruza la frontera la cadena de suministro de dependencias de su compilación en China.
- Localizar / gobernar — ejecutar el registro privado y el almacén de artefactos dentro del país (autoalojados — Verdaccio, o Nexus / Artifactory en su propia infraestructura), para que el código propietario y los secretos incorporados sigan siendo residentes; mantener dentro del país la cadena de suministro de su compilación en China; y minimizar lo que cruza la frontera.
- Entregar — situar un registro privado y una entrega de artefactos conformes dentro del país por delante (o en lugar) del servicio en el extranjero; 21YunBox pone en marcha la capa dentro del país sin reconstruir.
Hacer que el registro público sea simplemente accesible o replicado no es la respuesta — sus paquetes privados y sus secretos siguen en el extranjero, y resolverlos más rápido no cambia eso. Mantener el registro privado y los artefactos dentro del país, sí.
Dónde encaja 21YunBox — una capa conforme, no una migración
Usted sigue usando npm. Nosotros añadimos la pieza que un registro en el extranjero no puede aportar por sí solo: un hogar legal dentro del país para un registro privado autoalojado, para que sus paquetes propietarios, sus artefactos de compilación y sus secretos incorporados sigan siendo residentes donde la ley lo exige, con una entrega conforme con registro ICP para el acceso de los desarrolladores y cualquier portal público que haya por delante — situado en torno a su configuración actual, sin reconstruir, sin un segundo código base y sin abandonar npm. Como socio de la cadena de herramientas que ya utiliza, nuestro equipo de China cartografía sus obligaciones transfronterizas, de consentimiento y de residencia de datos según la PIPL frente a su entidad y su flujo de trabajo, y después pone en marcha el registro y la entrega dentro del país que necesita una presencia defendible en China. Nunca utilizamos ni recomendamos ninguna forma de elusión.
Solicitar una evaluación de cumplimiento →
Lectura relacionada:
- Transferencias transfronterizas de datos conforme a la PIPL
- La Ley de Ciberseguridad de China y la localización de datos
- Cómo obtener un registro ICP para China
Preguntas frecuentes
¿Podemos usar npm en China?
Descargar paquetes públicos es una cuestión de accesibilidad, y no la de verdad. La cuestión decisiva son sus paquetes privados y con ámbito — su código propietario, a menudo con credenciales incorporadas —, que en el registro alojado de npm residen en el extranjero, y la cadena de suministro de dependencias de su compilación en China, que se resuelve a través de la frontera. Ambos pueden mantenerse dentro del país autoalojando un registro privado; eso, y no la accesibilidad de los paquetes, es lo que hace defendible la configuración.
¿Aloja npm paquetes privados en China continental?
npm no publica ninguna región de China continental para su registro alojado (confírmelo con npm en su versión actual), así que los paquetes privados publicados en npm residen en la infraestructura de npm en el extranjero. La alternativa dentro del país es un registro privado autoalojado — Verdaccio, o Nexus / Artifactory — ejecutado en su propia infraestructura dentro del continente, que mantiene residentes los paquetes privados, los artefactos de compilación y los secretos incorporados.
¿Puede 21YunBox ayudarnos a que nuestra configuración de npm sea conforme en China?
Sí. Nuestro equipo de China cartografía dónde residen sus paquetes privados y sus artefactos de compilación, qué secretos y datos personales contienen y cómo cruza la frontera la cadena de suministro de su compilación en China, y después pone en marcha un registro privado y una entrega conformes dentro del país, por delante de su configuración actual — sin reconstruir y sin abandonar npm. Póngase en contacto para revisar su stack concreto.


