¿Funciona Keycloak en China? Residencia de datos, ICP y normas transfronterizas
Keycloak es software IAM de código abierto y autoalojable, así que si funciona en China continental depende de la residencia de datos, el registro ICP y las normas transfronterizas — no de la velocidad de carga. Guarda su directorio de identidades, sus credenciales y sus datos de sesión y tokens allí donde lo ejecute; autoalojarlo dentro del país es la palanca de residencia que mantiene esos datos en el continente.
¿Funciona Keycloak en China?
Sí — Keycloak puede funcionar en China continental, porque es software de código abierto y autoalojable que usted despliega en la infraestructura que elija, así que todo el proveedor de identidad y su directorio, sus credenciales y sus datos de sesión pueden quedarse residentes en China. Eso lo convierte en una cuestión de residencia de datos y de gobierno, no de velocidad — y no en un caso de Keycloak bloqueado.
Keycloak es la única puerta de acceso a su infraestructura en China: guarda el directorio de identidades, las credenciales de contraseña y el almacén de sesiones y tokens, así que, si lo ejecuta en el extranjero, esos datos de identidad concentrados y sensibles para la seguridad residen fuera — una transferencia transfronteriza según la PIPL (artículos 38–40) con deberes de notificación y consentimiento y, para un operador de infraestructuras de información críticas, un deber de almacenamiento dentro del país según el artículo 39 de la Ley de Ciberseguridad (antes artículo 37). Como plano de control de autenticación, también es relevante para la protección por niveles (MLPS / 等级保护), cualquier factor MFA biométrico o de documento de identidad es información personal sensible (PIPL artículos 28–29) y una superficie de inicio de sesión o de registro orientada a China necesita un registro ICP.
21YunBox le ayuda a desplegar Keycloak autoalojado dentro del país, mantener residentes los datos de identidad, registrar por ICP la superficie de inicio de sesión y gobernar el plano de control — por delante del Keycloak que ya utiliza, y nunca utilizamos ni sugerimos ninguna forma de elusión. Trate los detalles como un riesgo que confirmar con asesoría legal.
Instantánea de cumplimiento
- ! Keycloak guarda su directorio de identidades, sus credenciales y sus datos de sesión y tokens.
- ! Ejecutado en el extranjero, esos datos personales de identidad son una transferencia transfronteriza según la PIPL (art. 38–40).
- ! El IdP es su única puerta de acceso — la protección por niveles (MLPS / 等级保护) rige ese plano de control.
- ! Los factores MFA biométricos o de documento de identidad son información personal sensible (PIPL art. 28–29).
- ! Una superficie de inicio de sesión o de registro orientada a China necesita registro ICP (备案).
- ✓ Autoalojar Keycloak dentro del país y gobernarlo: los datos de identidad se quedan residentes.
Lo que la documentación oficial de Keycloak dice sobre China
| Hecho | Fuente primaria |
|---|---|
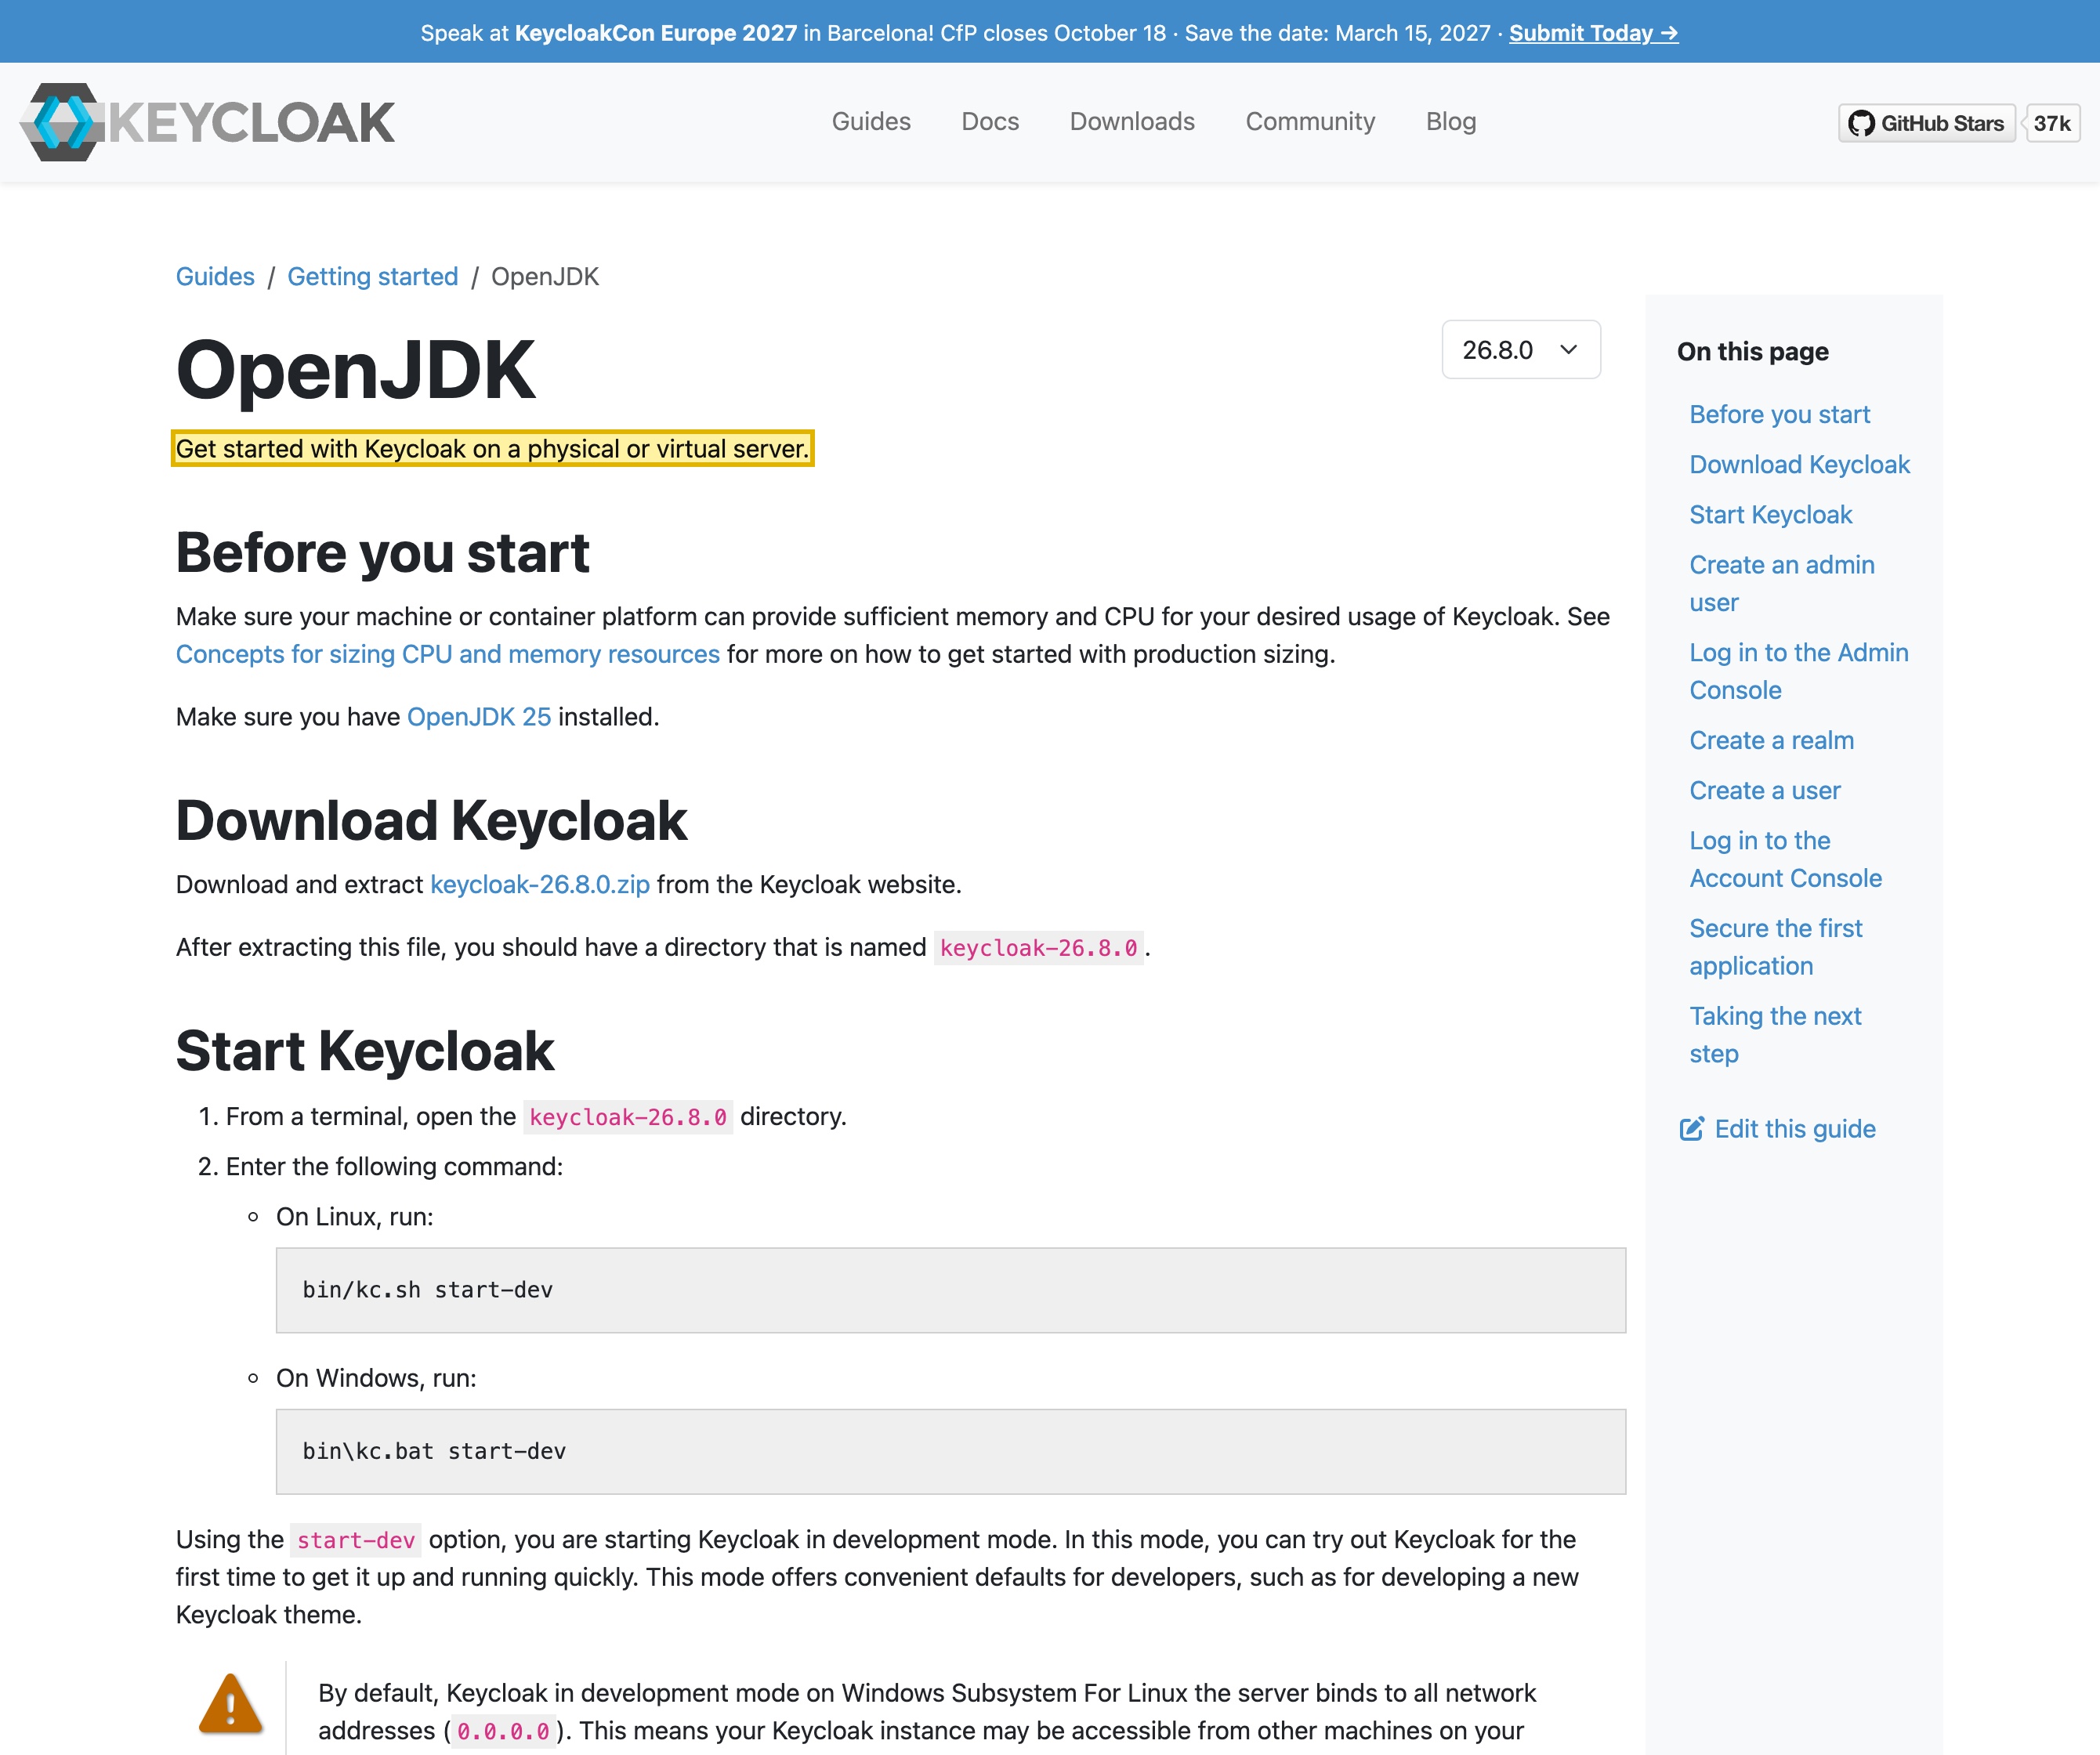
Keycloak es software autoalojable que usted descarga y ejecuta por su cuenta. La propia guía de inicio de Keycloak indica que haga “Download and extract” de la distribución de Keycloak “from the Keycloak website” y que “Get started with Keycloak on a physical or virtual server,” arrancándolo con bin/kc.sh — así que la ubicación del despliegue la elige usted, incluido dentro del continente. | Keycloak — Getting Started (OpenJDK / distribución ZIP), keycloak.org, consultado el 2026-10-12 |
| Keycloak es de código abierto. keycloak.org presenta Keycloak bajo el epígrafe “Open Source” y afirma que “Keycloak is a Cloud Native Computing Foundation incubation project,” con su código fuente alojado en GitHub — así que no hay una única nube gestionada de un proveedor con una lista fija de regiones, ni ningún «sin región en China» impuesto por un proveedor. | Keycloak — página de inicio del sitio oficial, keycloak.org, consultado el 2026-10-12 |
| Guardar en el extranjero los datos de identidad de usuarios chinos es una transferencia transfronteriza, y la biometría de MFA son datos sensibles. El directorio de identidades, las credenciales y los datos de sesión que almacena Keycloak son información personal según la Ley de Protección de Información Personal; enviarlos al extranjero activa los artículos 38–40 (notificación, consentimiento separado, un mecanismo de transferencia), y los factores MFA biométricos o de documento de identidad son información personal sensible según los artículos 28–29. | Ley de Protección de Información Personal de la RPC, artículos 13, 23, 28–29, 38–40, consultado el 2026-10-12 |
| Almacenamiento dentro del país para operadores de infraestructuras críticas, y un registro ICP para la superficie de inicio de sesión. Para un operador de infraestructuras de información críticas, el artículo 39 de la Ley de Ciberseguridad (antes artículo 37) y el artículo 40 de la PIPL exigen que la información personal generada en China se almacene en el continente; una página pública de inicio de sesión o de registro orientada a China es un servicio de información de internet que necesita un registro ICP, y el plano de control de autenticación entra en la protección por niveles (等级保护). | Ley de Ciberseguridad de la RPC, artículo 39 (antes artículo 37); régimen de registro ICP (备案), consultado el 2026-10-12 |
Fuentes verificadas por el Equipo de Cumplimiento de 21YunBox el 12 de octubre de 2026.
Para un equipo que pone en marcha Keycloak para una operación en China, el primer instinto es tratarlo como una cuestión de velocidad — si la pantalla de inicio de sesión y los endpoints de tokens responderán rápido desde Shanghái. Ahí no se decide. Keycloak es su proveedor de identidad: guarda el directorio de todas las personas a las que autentica (nombres de usuario, correos electrónicos, números de teléfono, pertenencia a grupos y roles), las credenciales que abren sus sistemas (hashes de contraseñas y datos de recuperación), los factores multifactor inscritos en cada cuenta, y el almacén de sesiones y tokens junto con los registros de acceso de quién inició sesión en qué y cuándo. Es la única puerta de acceso a toda su infraestructura en China. Dónde residen esos datos de identidad, y con qué consentimiento y registro, es la cuestión — no la latencia.
La parte alentadora es que Keycloak es software de código abierto y autoalojable. La propia guía de inicio de Keycloak le indica que descargue y extraiga la distribución desde el sitio web de Keycloak y la ejecute en un servidor físico o virtual que usted controle; el proyecto se presenta bajo el epígrafe «Open Source» y como proyecto en incubación de la Cloud Native Computing Foundation. Como usted elige dónde se ejecuta, un despliegue dentro del país y con residencia de datos es alcanzable — no hay ningún «sin región en China» impuesto por un proveedor, y la vía de cumplimiento está abierta. A partir de ahí lo deciden cuatro frentes: la residencia y la situación transfronteriza de la información personal de identidad; la exposición de gobierno de seguridad concentrada en el IdP como plano de control de acceso; cualquier factor MFA biométrico o de documento de identidad, que es información personal sensible; y un registro ICP para cualquier superficie de inicio de sesión o de registro orientada a China. Keycloak expone con claridad el modelo de despliegue autoalojado en su propia página de inicio.
Keycloak en China de un vistazo
| Qué lo decide | En los propios términos de Keycloak — y la ley china |
|---|---|
| Qué contiene | Las llaves de su infraestructura en China: el directorio de identidades (nombres de usuario, correos, números de teléfono, roles), las credenciales (hashes de contraseñas, datos de recuperación), los factores MFA inscritos en cada cuenta, y el almacén de sesiones y tokens junto con los registros de acceso de quién se autenticó en qué y cuándo. |
| Despliegue — usted elige dónde se ejecuta (la palanca) | Keycloak es de código abierto y autoalojable: en sus propias palabras, usted hace “Download and extract” de la distribución y “Get started with Keycloak on a physical or virtual server.” Como usted elige la infraestructura, puede mantener todo el proveedor de identidad y sus datos dentro del continente — algo que un SaaS gestionado «sin región en China» no puede ofrecer. |
| La mitad que una comprobación de accesibilidad pasa por alto — el IdP es su única puerta de acceso | El grafo de identidades, las credenciales, el almacén de sesiones y los registros de acceso son el plano de control concentrado y sensible para la seguridad de toda su operación en China. Guardado en el extranjero, es a la vez una cuestión de datos transfronterizos y, en operaciones sensibles, puede implicar «datos importantes» (重要数据) y los deberes de protección por niveles (MLPS / 等级保护) sobre el sistema que protege su infraestructura — un riesgo que conviene confirmar con asesoría legal, no una clasificación fija. |
| Datos personales de identidad — residencia y transferencia transfronteriza | Ejecute Keycloak en un host en el extranjero y el directorio, las credenciales y las sesiones residen fuera — una transferencia transfronteriza según los artículos 38–40 de la PIPL, con la notificación y el consentimiento de los artículos 13/23. Para un CIIO o un tratante de grandes volúmenes, el artículo 39 de la Ley de Ciberseguridad (antes artículo 37) exige el almacenamiento dentro del país. |
| Factores MFA — información personal sensible | Los factores biométricos (rostro, huella dactilar) o la verificación de documentos de identidad son información personal sensible según los artículos 28–29 de la PIPL, que exigen una necesidad específica, consentimiento separado y una evaluación de impacto sobre la protección de la información personal. |
| Registro ICP para un inicio de sesión orientado a China | Una superficie pública de inicio de sesión o de registro servida a usuarios del continente es un servicio de información de internet, por lo que necesita un registro ICP (备案) vinculado a un recurso de alojamiento en el continente. No se puede registrar una página de inicio de sesión alojada en el extranjero. |
| La accesibilidad no es el eje | Que el inicio de sesión se dibuje rápido desde Shanghái no resuelve nada. Lo que decide es dónde residen los datos de identidad, el registro ICP y cómo se gobierna el plano de control — con una entrega conforme dentro del país (el 21YunBox Optimizer) por delante del Keycloak que ya utiliza. |
Qué contiene en realidad — las llaves de su infraestructura en China
Es fácil archivar un proveedor de identidad como «solo la casilla de inicio de sesión» y dejarlo ahí, pero una instalación de Keycloak en producción guarda el conjunto de datos más sensible para la seguridad que usted tiene, y la única puerta delante de todo lo demás. Guarda el directorio de identidades — el registro de cada empleado o cliente al que autentica, con nombres de usuario, correos electrónicos, números de teléfono y pertenencia a grupos y roles. Guarda las credenciales: hashes de contraseñas y datos de recuperación. Guarda los factores MFA inscritos en cada cuenta. Y guarda el almacén de sesiones y tokens y los registros de acceso — quién inició sesión, en qué y cuándo. Allí donde se ejecute su instancia de Keycloak, todo eso se ejecuta también — y, como Keycloak es autoalojable, dónde se ejecuta es una elección que usted controla.
La mitad que una comprobación de accesibilidad nunca ve — el IdP como plano de control
Aquí es donde una prueba de velocidad y una revisión de cumplimiento se separan. Una comprobación de accesibilidad puede decirle que el inicio de sesión responde desde Shanghái; no puede ver que su grafo de identidades, sus credenciales, su almacén de sesiones y sus registros de acceso — el mapa concentrado y sensible de quién puede tocar sus sistemas en China — están en un host en el extranjero. Ese plano de control es a la vez una cuestión de datos transfronterizos y, en operaciones sensibles, algo que puede implicar el tratamiento de «datos importantes» (重要数据) y los deberes de protección por niveles (MLPS / 等级保护) que se vinculan al sistema que protege su infraestructura. Lo planteamos como un riesgo que confirmar con asesoría legal y no como una clasificación fija — pero es exactamente la exposición que una medición de latencia no puede ver, y es por lo que «carga bien» es el eje equivocado para un proveedor de identidad.
Las puertas: residencia, factores sensibles, gobierno del plano de control e ICP
La primera puerta es la información personal. El directorio, las credenciales y los datos de sesión que guarda Keycloak son información personal según la Ley de Protección de Información Personal de China; guárdelos en un host en el extranjero y eso es una transferencia transfronteriza (数据出境). El deber recae sobre usted, el responsable del tratamiento: los artículos 13 y 23 exigen notificación y una base para recogerlos, y los artículos 38–40 exigen un mecanismo de transferencia para enviarlos al extranjero — una evaluación de seguridad de la CAC, el contrato estándar de la CAC o una certificación —, con consentimiento separado para la transferencia al extranjero. Para un operador de infraestructuras de información críticas o un tratante de grandes volúmenes, el artículo 39 de la Ley de Ciberseguridad (antes artículo 37 — la reforma de 2025, en vigor desde el 1 de enero de 2026, renumeró el artículo de localización de datos del 37 al 39, sin cambios de fondo), junto con el artículo 40 de la PIPL, exige que la información personal generada en China se almacene en el continente.
La segunda puerta son los factores MFA. Si inscribe factores biométricos (rostro o huella dactilar) o verificación de documentos de identidad, eso es información personal sensible según los artículos 28–29 de la PIPL, que exigen un propósito específico y necesidad, un consentimiento obtenido por separado y una evaluación de impacto sobre la protección — además del análisis de residencia.
La tercera puerta es el registro ICP. Una superficie pública de inicio de sesión o de registro orientada a China es un servicio de información de internet, por lo que conlleva un deber de registro ICP (备案) vinculado a un recurso de alojamiento en el continente — y no se puede registrar una página de inicio de sesión alojada en el extranjero.
Aquí es donde el modelo de despliegue de Keycloak demuestra su valor: como es de código abierto y autoalojable, usted tiene una vía para mantener por diseño el directorio, las credenciales, las sesiones y los datos de MFA dentro del continente, dar a cualquier superficie de inicio de sesión un recurso en el continente contra el que registrar y gobernar encima el plano de control. El riesgo está en la configuración por defecto (los equipos ejecutan el IdP en una región o una VM en la nube en el extranjero por costumbre), no en un techo impuesto por el proveedor. Un autoalojamiento dentro del país es necesario, pero no suficiente: el ICP, el consentimiento, las normas sobre información personal sensible y los deberes de protección por niveles del plano de control siguen teniendo que cumplirse.
Cargar no es la cuestión — sí lo es un IdP con residencia de datos, registro ICP y bien gobernado
Así que la pregunta productiva no es si Keycloak se dibuja rápido desde el continente. Es dónde residen el directorio, las credenciales y los datos de sesión, si un inicio de sesión orientado a China tiene su registro ICP, si cualquier MFA biométrico se trata como información personal sensible y cómo se gobierna el plano de control de autenticación como la única puerta de acceso a su infraestructura. Si resuelve eso, «¿carga?» se resuelve solo; si no, un inicio de sesión rápido sigue siendo un inicio de sesión no conforme. El patrón legal es mantener los datos de identidad dentro del país — autoalojados dentro del continente —, registrar el ICP en el recurso de alojamiento del continente y entregar el inicio de sesión de forma conforme, sin volver a sacar nunca los datos. Nada de esto es un veredicto de que Keycloak esté «bloqueado» o sea «ilegal» en China; es software de código abierto y autoalojable, y buena parte de la exposición se disuelve en el momento en que elige un despliegue con residencia de datos. Es un mapa de riesgo — si usted debe un consentimiento separado, un mecanismo de transferencia, almacenamiento dentro del país, una evaluación de información personal sensible, un registro ICP o alguna combinación depende de su entidad, de sus volúmenes de datos, de su papel como responsable del tratamiento y de quiénes son sus usuarios, así que concrete los detalles con asesoría legal antes de que su acceso en China dependa de ellos.
La vía legal — cartografiar, localizar, entregar
Existe una forma conforme de ejecutar Keycloak para una operación en China y, como la plataforma es autoalojable, su paso intermedio es especialmente limpio — y se sitúa por delante de la instalación que ya utiliza, sin reconstruir ni cambiar de plataforma.
Primero, cartografiar: nuestro equipo de China inventaría lo que contiene su Keycloak — el directorio de identidades, las credenciales y los datos de recuperación, los factores MFA inscritos, el almacén de sesiones y tokens, los registros de acceso y de auditoría, y cualquier superficie de inicio de sesión o de registro orientada a China —, establece dónde está alojado hoy (a menudo una región o una VM en la nube en el extranjero), el estado ICP de cualquier página pública de inicio de sesión, si el plano de control es relevante para la protección por niveles y la base de consentimiento y residencia en la que se apoya cada flujo. Nosotros construimos la imagen técnica; las conclusiones jurídicas se resuelven con asesoría legal.
Luego, localizar: aquí es donde rinde el diseño autoalojable. Le ayudamos a mantener el directorio, las credenciales, los datos de sesión y los factores MFA dentro del continente — autoalojados sobre una base residente en China —, a implantar la notificación y el consentimiento del artículo 13/23, a tratar cualquier factor biométrico como información personal sensible conforme a los artículos 28–29, a atender cualquier deber de almacenamiento de CIIO o de grandes volúmenes y a gobernar el plano de control de autenticación como la única puerta de acceso (relevante para la protección por niveles / 等级保护). Localizar significa mantener los datos de identidad en una vía dentro del país — nunca una ruta que acabe enviándolos al extranjero de todos modos.
Luego, entregar: una superficie pública de inicio de sesión o de registro orientada a China es un servicio de información de internet, por lo que conlleva un deber de registro ICP vinculado a un recurso de alojamiento en el continente y necesita una entrega conforme dentro del país. 21YunBox la entrega dentro del país — el 21YunBox Optimizer — por delante del Keycloak que ya utiliza, para que funcione de forma legal y conforme para sus usuarios en China. Hacer que un IdP en el extranjero sea simplemente accesible desde el continente no es la respuesta — el directorio, las credenciales y los registros seguirían en el extranjero y el inicio de sesión seguiría sin registrar; mantener los datos de identidad dentro del país, registrar el ICP y gobernar el plano de control, sí. 21YunBox nunca utiliza ni sugiere ninguna forma de elusión — mantenemos dentro del país lo que la ley dice que debe quedarse, entregamos el resto de forma conforme desde dentro del continente y nunca movemos información personal a través de la frontera subrepticiamente. 21YunBox es una capa de cumplimiento y un socio del proveedor de identidad que usted ya utiliza, no un competidor.
Solicitar una evaluación de cumplimiento →
Lectura relacionada:
- Cómo obtener un registro ICP para China
- Transferencias transfronterizas de datos conforme a la PIPL
- La Ley de Protección de Información Personal de China (PIPL)
- La Ley de Ciberseguridad de China (localización de datos, artículo 39)
Preguntas frecuentes
¿Puede funcionar Keycloak en China continental?
Sí — Keycloak es software de código abierto y autoalojable, así que puede desplegarlo en infraestructura dentro del continente y mantener dentro del país todo el proveedor de identidad y sus datos. No hay ningún «sin región en China» impuesto por un proveedor, porque usted elige dónde se ejecuta. Lo que sigue debiendo es el trabajo de residencia, consentimiento, ICP y gobierno del plano de control — concrete los detalles con asesoría legal.
¿Puedo simplemente apuntar mi Keycloak en el extranjero a los usuarios chinos?
Puede hacerlo accesible, pero esa no es la respuesta de cumplimiento. Un Keycloak en el extranjero mantiene fuera el directorio de identidades, las credenciales, el almacén de sesiones y tokens y los registros de acceso — una transferencia transfronteriza según la PIPL (artículos 38–40: notificación, un consentimiento separado, un mecanismo de transferencia), con almacenamiento dentro del país obligatorio para un operador de infraestructuras de información críticas según el artículo 40 de la PIPL y el artículo 39 de la Ley de Ciberseguridad (antes artículo 37). Los factores MFA biométricos o de documento de identidad son información personal sensible (artículos 28–29). La respuesta es mantener el IdP y sus datos dentro del país, no limitarse a llegar al que está en el extranjero.
¿Cuál es la vía conforme y con residencia de datos para Keycloak en China?
Autoaloje Keycloak sobre una base residente en China para que el directorio de identidades, las credenciales y los datos de sesión se queden en el continente; implante la notificación y el consentimiento del artículo 13/23 de la PIPL; trate la MFA biométrica como información personal sensible; gobierne el plano de control de autenticación como la única puerta de acceso (relevante para la protección por niveles / 等级保护); y registre por ICP cualquier superficie de inicio de sesión o de registro orientada a China, entregada dentro del país. 21YunBox cartografía su exposición, le ayuda a localizar en el despliegue dentro del país y ofrece una entrega dentro del país con registro ICP por delante del Keycloak que ya utiliza — nunca elusión.


