Funktioniert Keycloak in China? Data Residency, ICP & Grenztransfer-Regeln
Keycloak ist quelloffene, selbst hostbare IAM-Software, ob es in Festlandchina funktioniert, dreht sich also um Data Residency, ICP-Beian und Grenzregeln — nicht um Ladegeschwindigkeit. Es hält Ihr Identitäts-Directory, Ihre Zugangsdaten und Ihre Sitzungs-/Token-Daten, wo immer Sie es betreiben; Selbst-Hosting im Inland ist der Residency-Hebel, der diese Daten im Festland hält.
Funktioniert Keycloak in China?
Ja — Keycloak kann in Festlandchina laufen, weil es quelloffene, selbst hostbare Software ist, die Sie auf von Ihnen gewählter Infrastruktur bereitstellen, der gesamte Identity Provider und sein Directory, seine Zugangsdaten und Sitzungsdaten können also China-ansässig bleiben. Das macht dies zu einer Data-Residency- und Governance-Frage, keiner Geschwindigkeitsfrage — und keinem Fall, in dem Keycloak gesperrt ist.
Keycloak ist das einzige Zugriffstor vor Ihrem China-Bestand: es hält das Identitäts-Directory, die Passwort-Zugangsdaten und den Sitzungs- und Token-Speicher, betreiben Sie es also offshore, und diese konzentrierten, sicherheitssensiblen Identitätsdaten sitzen im Ausland — ein PIPL-Grenztransfer (Artikel 38–40) mit Mitteilung-und-Einwilligung-Pflichten, und für einen Betreiber kritischer Informationsinfrastruktur eine inländische Speicherpflicht nach Cybersicherheitsgesetz Artikel 39 (vormals Artikel 37). Als Authentifizierungs-Control-Plane ist es zudem Multi-Level-Protection-Scheme- (MLPS / 等级保护) relevant, jeder biometrische oder Ausweisdokument-MFA-Faktor ist sensible personenbezogene Information (PIPL Artikel 28–29), und eine China-gerichtete Login- oder Registrierungsoberfläche braucht eine ICP-Beian.
21YunBox hilft Ihnen, das selbst gehostete Keycloak im Inland bereitzustellen, die Identitätsdaten ansässig zu halten, die Login-Oberfläche ICP-beian-pflichtig zu machen und die Control Plane zu regieren — ausgeliefert vor dem Keycloak, das Sie bereits betreiben, und wir nutzen oder empfehlen niemals Umgehung jeglicher Art. Behandeln Sie die Einzelheiten als mit Rechtsbeistand zu bestätigendes Risiko.
Compliance-Momentaufnahme
- ! Keycloak hält Ihr Identitäts-Directory, Ihre Zugangsdaten und Sitzungs-/Token-Daten.
- ! Offshore betrieben, ist diese Identitäts-PII ein PIPL-Grenztransfer (Art. 38–40).
- ! Der IdP ist Ihr einziges Zugriffstor — MLPS/等级保护 regiert diese Control Plane.
- ! Biometrische oder Ausweisdokument-MFA-Faktoren sind sensible PI (PIPL Art. 28–29).
- ! Eine China-gerichtete Login- oder Registrierungsoberfläche braucht eine ICP-Beian (备案).
- ✓ Keycloak im Inland selbst hosten und regieren: Identitätsdaten bleiben ansässig.
Was die offizielle Keycloak-Dokumentation über China sagt
| Fakt | Primärquelle |
|---|---|
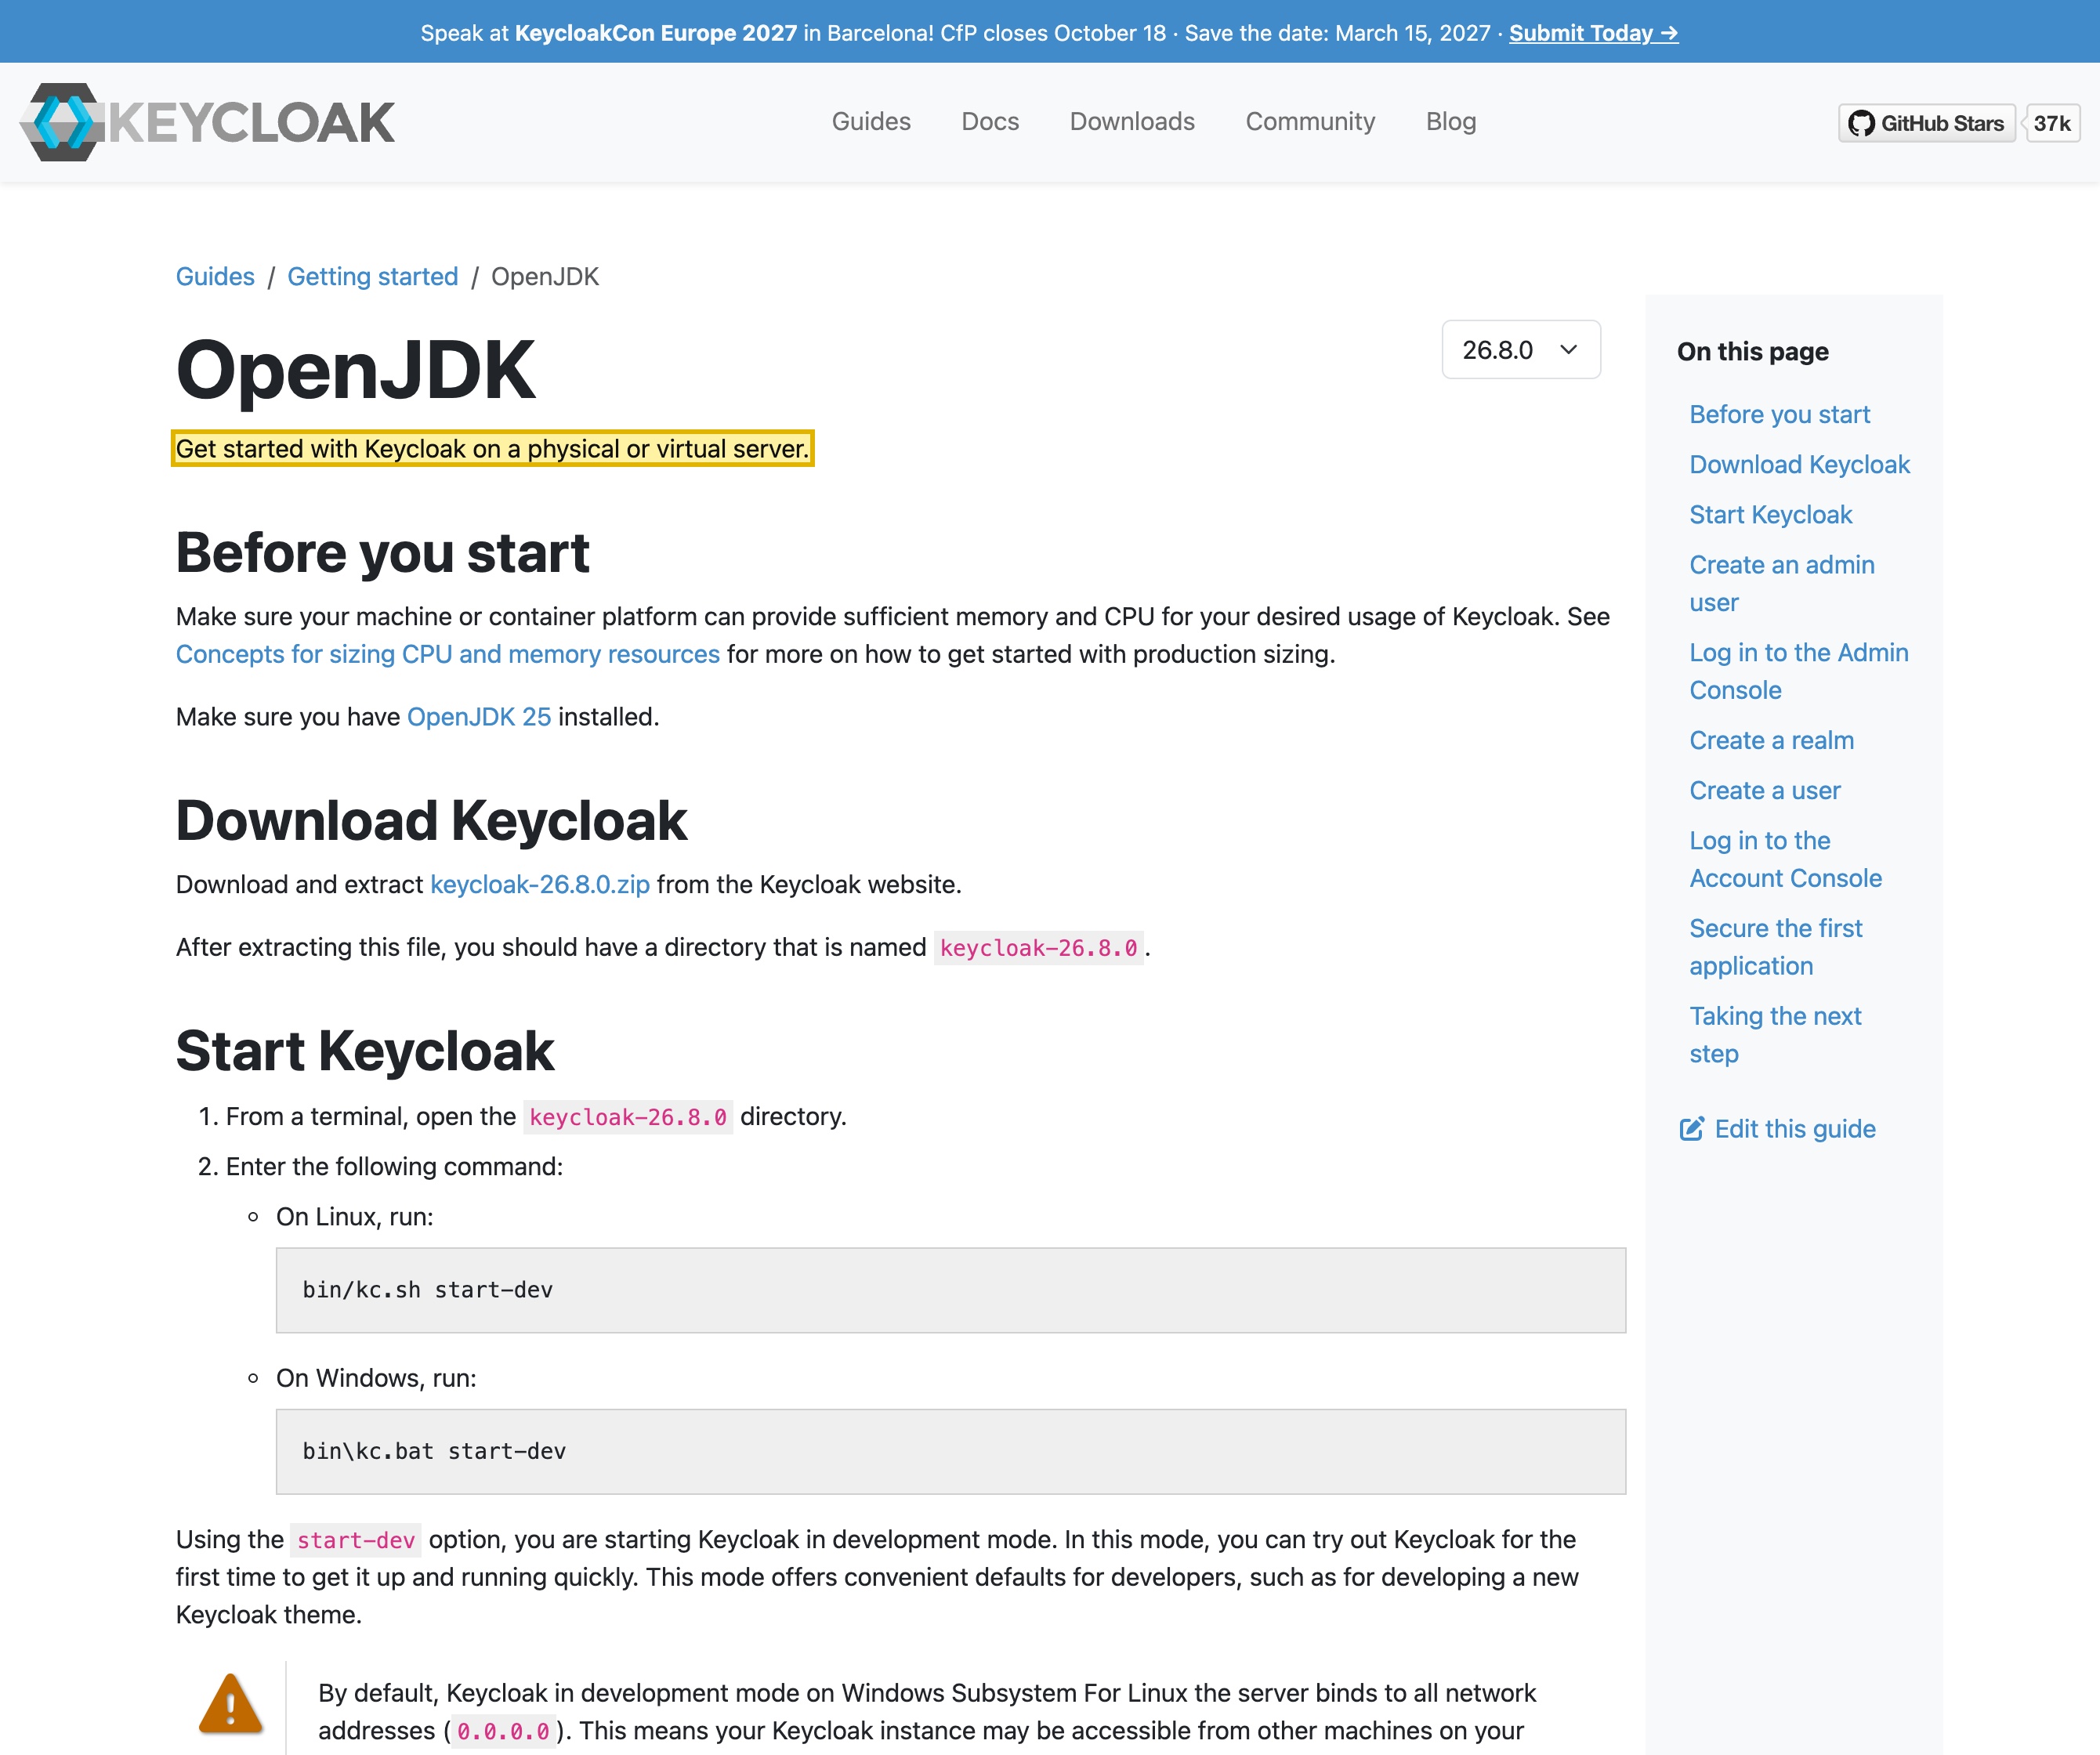
Keycloak ist selbst hostbare Software, die Sie herunterladen und selbst betreiben. Keycloaks eigener Getting-Started-Guide sagt, die Keycloak-Distribution „from the Keycloak website“ „Download and extract“ und „Get started with Keycloak on a physical or virtual server“, gestartet mit bin/kc.sh — der Bereitstellungsort ist also Ihrer zum Wählen, einschließlich innerhalb des Festlands. | Keycloak — Getting Started (OpenJDK / ZIP distribution), keycloak.org, abgerufen 2026-10-12 |
| Keycloak ist Open Source. keycloak.org präsentiert Keycloak unter einer „Open Source“-Überschrift und gibt an „Keycloak is a Cloud Native Computing Foundation incubation project“, mit seinem Quellcode auf GitHub gehostet — es gibt also keine einzelne verwaltete Hersteller-Cloud mit einer festen Regionsliste und keine herstellerauferlegte „keine China-Region“. | Keycloak — official site home page, keycloak.org, abgerufen 2026-10-12 |
| Die Identitätsdaten von China-Nutzern offshore zu halten, ist ein grenzüberschreitender Transfer, und MFA-Biometrie sind sensible Daten. Das Identitäts-Directory, die Zugangsdaten und Sitzungsdaten, die Keycloak speichert, sind personenbezogene Information nach dem Gesetz zum Schutz personenbezogener Daten; sie ins Ausland zu senden, löst Artikel 38–40 aus (Mitteilung, gesonderte Einwilligung, ein Transfermechanismus), und biometrische oder Ausweisdokument-MFA-Faktoren sind sensible personenbezogene Information nach Artikel 28–29. | Personal Information Protection Law of the PRC, Articles 13, 23, 28–29, 38–40, abgerufen 2026-10-12 |
| Inländische Speicherung für CII-Betreiber und eine ICP-Beian für die Login-Oberfläche. Für einen Betreiber kritischer Informationsinfrastruktur verlangen Cybersicherheitsgesetz Artikel 39 (vormals Artikel 37) und PIPL Artikel 40, dass in China generierte personenbezogene Information im Festland gespeichert wird; eine öffentliche China-gerichtete Login- oder Registrierungsseite ist ein Internet-Informationsdienst, der eine ICP-Beian braucht, und die Authentifizierungs-Control-Plane fällt unter das Multi-Level Protection Scheme (等级保护). | PRC Cybersecurity Law Article 39 (formerly Article 37); ICP filing (备案) regime, abgerufen 2026-10-12 |
Quellen vom 21YunBox Compliance-Team am 12. Oktober 2026 geprüft.
Für ein Team, das Keycloak für eine China-Operation aufstellt, ist der erste Instinkt, dies als Geschwindigkeitsfrage zu behandeln — wird der Login-Bildschirm und die Token-Endpunkte schnell aus Schanghai antworten. Dort wird es nicht entschieden. Keycloak ist Ihr Identity Provider: es hält das Directory aller, die Sie authentifizieren (Benutzernamen, E-Mails, Telefonnummern, Gruppen- und Rollenmitgliedschaft), die Zugangsdaten, die Ihre Systeme entsperren (Passwort-Hashes und Wiederherstellungsdaten), die Multi-Faktor-Faktoren, die gegen jedes Konto registriert sind, und den Sitzungs- und Token-Speicher plus die Zugriffslogs dazu, wer sich wann bei was angemeldet hat. Es ist das einzige Tor, das vor Ihrem gesamten China-Bestand steht. Wo diese Identitätsdaten leben und unter welcher Einwilligung und Beian, ist die Frage — nicht Latenz.
Der ermutigende Teil ist, dass Keycloak quelloffene, selbst hostbare Software ist. Keycloaks eigener Getting-Started-Guide sagt Ihnen, die Distribution von der Keycloak-Website herunterzuladen und zu extrahieren und sie auf einem physischen oder virtuellen Server zu betreiben, den Sie kontrollieren; das Projekt präsentiert sich unter einer „Open Source“-Überschrift und als ein Cloud-Native-Computing-Foundation-Incubation-Projekt. Weil Sie wählen, wo es läuft, ist eine inländische, daten-ansässige Bereitstellung erreichbar — es gibt keine herstellerauferlegte „keine China-Region“, und der Compliance-Pfad ist offen. Vier Stränge entscheiden es dann: die Residency und der Grenzstatus der Identitäts-personenbezogenen-Information; die konzentrierte Sicherheitsgovernance-Exponierung des IdP als Ihre Zugriffs-Control-Plane; jeder biometrische oder Ausweisdokument-MFA-Faktor, der sensible personenbezogene Information ist; und eine ICP-Beian für jede China-gerichtete Login- oder Registrierungsoberfläche. Keycloak gibt das selbst gehostete Bereitstellungsmodell schlicht auf seiner eigenen Getting-Started-Seite an.
Keycloak in China auf einen Blick
| Was darüber entscheidet | In Keycloaks eigenen Worten — und Chinas Recht |
|---|---|
| Was es hält | Die Schlüssel zu Ihrem China-Bestand: das Identitäts-Directory (Benutzernamen, E-Mails, Telefonnummern, Rollen), die Zugangsdaten (Passwort-Hashes, Wiederherstellungsdaten), die MFA-Faktoren, die pro Konto registriert sind, und den Sitzungs- und Token-Speicher plus die Zugriffslogs dazu, wer sich wann bei was authentifiziert hat. |
| Bereitstellung — Sie wählen, wo es läuft (der Hebel) | Keycloak ist quelloffen und selbst hostbar: in seinen eigenen Worten „Download and extract“ Sie die Distribution und „Get started with Keycloak on a physical or virtual server.“ Weil Sie die Infrastruktur wählen, können Sie den gesamten Identity Provider und seine Daten innerhalb des Festlands halten — etwas, das ein verwaltetes SaaS mit „keiner China-Region“ nicht bieten kann. |
| Die Hälfte, die ein Erreichbarkeits-Check verpasst — der IdP ist Ihr einziges Zugriffstor | Der Identitätsgraph, die Zugangsdaten, der Sitzungsspeicher und die Zugriffslogs sind die konzentrierte, sicherheitssensible Control Plane für Ihre gesamte China-Operation. Offshore gehalten, ist das sowohl eine grenzüberschreitende Datenangelegenheit als auch, für sensible Operationen, möglicherweise eine, die „important data“ (重要数据) und die Multi-Level-Protection-Scheme- (MLPS / 等级保护) Pflichten auf dem System berührt, das Ihren Bestand bewacht — ein mit Rechtsbeistand zu bestätigendes Risiko, keine feste Klassifizierung. |
| Identitäts-PII — Residency und Grenztransfer | Betreiben Sie Keycloak auf einem offshore gelegenen Host, und das Directory, die Zugangsdaten und Sitzungen ruhen im Ausland — ein grenzüberschreitender Transfer nach PIPL Artikel 38–40, mit der Mitteilung und Einwilligung nach Artikel 13/23. Für einen CIIO oder Handler mit hohem Volumen verlangt Cybersicherheitsgesetz Artikel 39 (vormals Artikel 37) inländische Speicherung. |
| MFA-Faktoren — sensible personenbezogene Information | Biometrische Faktoren (Gesicht, Fingerabdruck) oder Ausweisdokument-Verifizierung sind sensible personenbezogene Information nach PIPL Artikel 28–29, die eine spezifische Notwendigkeit, gesonderte Einwilligung und eine Folgenabschätzung zum Schutz personenbezogener Daten verlangen. |
| ICP-Beian für einen China-gerichteten Login | Eine öffentliche Login- oder Registrierungsoberfläche, die Festland-Nutzern bedient wird, ist ein Internet-Informationsdienst, sie braucht also eine ICP-Beian (备案), an eine Festland-Hosting-Ressource gebunden. Sie können keine Login-Seite einreichen, die offshore gehostet ist. |
| Erreichbarkeit ist nicht die Achse | Ob der Login schnell aus Schanghai zeichnet, klärt nichts. Was es entscheidet, ist, wo die Identitätsdaten leben, die ICP-Beian und wie die Control Plane regiert wird — mit rechtskonformer inländischer Auslieferung (dem 21YunBox Optimizer) vor dem Keycloak, das Sie bereits betreiben. |
Was es tatsächlich hält — die Schlüssel zu Ihrem China-Bestand
Es ist leicht, einen Identity Provider unter „nur die Login-Box“ abzulegen und dort aufzuhören, aber eine laufende Keycloak-Installation hält den sicherheitssensibelsten Datensatz, den Sie haben, und das eine Tor vor allem anderen. Es hält das Identitäts-Directory — die Aufzeichnung jedes Mitarbeiters oder Kunden, den Sie authentifizieren, mit Benutzernamen, E-Mails, Telefonnummern und Gruppen- und Rollenmitgliedschaft. Es hält die Zugangsdaten: Passwort-Hashes und Wiederherstellungsdaten. Es hält die MFA-Faktoren, die gegen jedes Konto registriert sind. Und es hält den Sitzungs- und Token-Speicher und die Zugriffslogs — wer sich angemeldet hat, bei was und wann. Wo immer Ihre Keycloak-Instanz läuft, läuft all das auch dort — und weil Keycloak selbst hostbar ist, ist, wo es läuft, eine Entscheidung, die Sie kontrollieren.
Die Hälfte, die ein Erreichbarkeits-Check nie sieht — der IdP als Control Plane
Hier trennen sich ein Geschwindigkeitstest und eine Compliance-Prüfung. Ein Erreichbarkeits-Check kann Ihnen sagen, dass der Login aus Schanghai antwortet; er kann nicht sehen, dass Ihr Identitätsgraph, Ihre Zugangsdaten, Ihr Sitzungsspeicher und Ihre Zugriffslogs — die konzentrierte, sicherheitssensible Karte dessen, wer Ihre China-Systeme berühren kann — auf einem offshore gelegenen Host sitzen. Diese Control Plane ist sowohl eine grenzüberschreitende Datenangelegenheit als auch, für sensible Operationen, etwas, das die Handhabung von „important data“ (重要数据) und die Multi-Level-Protection-Scheme- (MLPS / 等级保护) Pflichten berühren kann, die an dem System haften, das Ihren Bestand bewacht. Wir rahmen das als ein mit Rechtsbeistand zu bestätigendes Risiko statt als feste Klassifizierung — aber es ist genau die Exponierung, für die eine Latenzmessung blind ist, und es ist, warum „es lädt einwandfrei“ die falsche Achse für einen Identity Provider ist.
Die Türen: Residency, sensible Faktoren, Control-Plane-Governance und ICP
Die erste Tür ist die personenbezogene Information. Das Directory, die Zugangsdaten und Sitzungsdaten, die Keycloak hält, sind personenbezogene Information nach Chinas Gesetz zum Schutz personenbezogener Daten; sie auf einem offshore gelegenen Host zu halten, ist ein grenzüberschreitender Transfer (数据出境). Die Pflicht landet bei Ihnen, dem Handler: Artikel 13 und 23 verlangen Mitteilung und eine Grundlage zum Erheben, und Artikel 38–40 verlangen einen Transfermechanismus, um sie ins Ausland zu senden — eine CAC-Sicherheitsbewertung, den CAC-Standardvertrag oder Zertifizierung — mit gesonderter Einwilligung für den Auslandstransfer. Für einen Betreiber kritischer Informationsinfrastruktur oder Handler mit hohem Volumen verlangen Artikel 39 des Cybersicherheitsgesetzes (vormals Artikel 37 — die Novelle von 2025, in Kraft seit 1. Januar 2026, nummerierte den Artikel zur Datenlokalisierung von 37 auf 39 um, mit unveränderter Substanz) zusammen mit PIPL Artikel 40, dass in China generierte personenbezogene Information im Festland gespeichert wird.
Die zweite Tür sind die MFA-Faktoren. Wenn Sie biometrische Faktoren (Gesicht oder Fingerabdruck) oder Ausweisdokument-Verifizierung registrieren, ist das sensible personenbezogene Information nach PIPL Artikel 28–29, die einen spezifischen Zweck und Notwendigkeit, eine gesondert eingeholte Einwilligung und eine Folgenabschätzung verlangt — zusätzlich zur Residency-Analyse.
Die dritte Tür ist die ICP-Beian. Eine öffentliche, China-gerichtete Login- oder Registrierungsoberfläche ist ein Internet-Informationsdienst, sie trägt also eine ICP-Beian (备案)-Pflicht, an eine Festland-Hosting-Ressource gebunden — und Sie können keine Login-Seite einreichen, die offshore gehostet ist.
Hier verdient Keycloaks Bereitstellungsmodell seinen Wert: weil es quelloffen und selbst hostbar ist, haben Sie einen Pfad, das Directory, die Zugangsdaten, Sitzungen und MFA-Daten per Design innerhalb des Festlands zu halten, jeder Login-Oberfläche eine Festland-Ressource zum Einreichen zu geben und die Control Plane obendrauf zu regieren. Das Risiko ist der Standard (Teams betreiben den IdP aus Gewohnheit auf einer offshore gelegenen Cloud-Region oder VM), keine Obergrenze, die der Hersteller auferlegt hat. Ein inländischer Selbst-Host ist notwendig, nicht hinreichend: ICP, Einwilligung, die Sensible-PI-Regeln und die MLPS-Pflichten auf der Control Plane müssen weiterhin erfüllt werden.
Laden ist nicht die Frage — ein daten-ansässiger, ICP-beian-pflichtiger, regierter IdP ist es
Die produktive Frage ist also nicht, ob Keycloak schnell aus dem Festland zeichnet. Es ist, wo das Directory, die Zugangsdaten und Sitzungsdaten leben, ob ein China-gerichteter Login seine ICP-Beian trägt, ob jede biometrische MFA als sensible personenbezogene Information behandelt wird und wie die Authentifizierungs-Control-Plane als das einzige Tor vor Ihrem Bestand regiert wird. Treffen Sie die richtig, und „lädt es“ erledigt sich von selbst; treffen Sie sie falsch, und ein schneller Login ist immer noch ein nicht rechtskonformer. Das rechtmäßige Muster ist, die Identitätsdaten im Inland zu halten — selbst gehostet innerhalb des Festlands — die ICP auf der Festland-Hosting-Ressource einzureichen und den Login rechtskonform auszuliefern, ohne die Daten je wieder hinaus zu leiten. Nichts davon ist ein Urteil, dass Keycloak in China „gesperrt“ oder „illegal“ ist; es ist quelloffene, selbst hostbare Software, und ein Großteil der Exponierung löst sich in dem Moment auf, in dem Sie eine daten-ansässige Bereitstellung wählen. Es ist eine Risikokarte — ob Sie eine gesonderte Einwilligung, einen Transfermechanismus, inländische Speicherung, eine Sensible-PI-Bewertung, eine ICP-Beian oder eine Kombination schulden, hängt von Ihrer Rechtsperson, Ihren Datenmengen, Ihrer Rolle als Handler und davon ab, wer Ihre Nutzer sind, klären Sie die Einzelheiten also mit Rechtsbeistand, bevor Ihr China-Zugriff von ihnen abhängt.
Der rechtmäßige Pfad — kartieren, lokalisieren, ausliefern
Es gibt einen rechtskonformen Weg, Keycloak für eine China-Operation zu betreiben, und weil die Plattform selbst hostbar ist, ist ihr mittlerer Schritt ungewöhnlich sauber — einer, der vor der Installation sitzt, die Sie bereits betreiben, ohne Neuaufbau und ohne Re-Platforming.
Zuerst, kartieren: unser China-Team inventarisiert, was Ihr Keycloak hält — das Identitäts-Directory, die Zugangsdaten und Wiederherstellungsdaten, die registrierten MFA-Faktoren, den Sitzungs- und Token-Speicher, die Zugriffs- und Audit-Logs und jede China-gerichtete Login- oder Registrierungsoberfläche — stellt fest, wo es heute gehostet ist (oft eine offshore gelegene Cloud-Region oder VM), den ICP-Status jeder öffentlichen Login-Seite, ob die Control Plane MLPS-relevant ist und die Einwilligungs- und Residency-Grundlage, auf die sich jeder Fluss stützt. Wir bauen das technische Bild; die rechtlichen Schlüsse werden mit Rechtsbeistand geklärt.
Dann lokalisieren: hier zahlt sich das selbst hostbare Design aus. Wir helfen Ihnen, das Directory, die Zugangsdaten, Sitzungsdaten und MFA-Faktoren innerhalb des Festlands zu halten — selbst gehostet auf einem China-ansässigen Fundament — setzen die Mitteilung und Einwilligung nach Artikel 13/23 ein, behandeln jeden biometrischen Faktor als sensible personenbezogene Information nach Artikel 28–29, handhaben jede CIIO- oder Hoch-Volumen-Speicherpflicht und regieren die Authentifizierungs-Control-Plane als das einzige Zugriffstor (Multi-Level Protection Scheme / 等级保护 relevant). Lokalisieren heißt, die Identitätsdaten auf einem inländischen Pfad zu halten — niemals eine Route, die sie ohnehin offshore verschifft.
Dann ausliefern: eine öffentliche China-gerichtete Login- oder Registrierungsoberfläche ist ein Internet-Informationsdienst, sie trägt also eine ICP-Beian-Pflicht, an eine Festland-Hosting-Ressource gebunden, und braucht rechtskonforme, inländische Auslieferung. 21YunBox liefert sie im Inland aus — den 21YunBox Optimizer — vor das Keycloak gesetzt, das Sie bereits betreiben, sodass es legal und rechtskonform für Ihre Nutzer in China läuft. Einen offshore gelegenen IdP bloß aus dem Festland erreichbar zu machen, ist nicht die Antwort — das Directory, die Zugangsdaten und Logs wären weiterhin offshore und der Login weiterhin nicht eingereicht; die Identitätsdaten im Inland zu halten, die ICP einzureichen und die Control Plane zu regieren, ist es. 21YunBox nutzt oder empfiehlt niemals Umgehung jeglicher Art — wir halten im Inland, was das Gesetz sagt muss bleiben, liefern den Rest rechtskonform von innerhalb des Festlands und bewegen personenbezogene Information niemals heimlich über die Grenze. 21YunBox ist eine Compliance-Overlay und Partner für den Identity Provider, den Sie bereits betreiben, kein Wettbewerber zu ihm.
Compliance-Einschätzung anfordern →
Weiterführend:
- So erhalten Sie eine ICP-Beian für China
- Grenzüberschreitende Datentransfers nach PIPL
- Chinas Gesetz zum Schutz personenbezogener Daten (PIPL)
- Chinas Cybersicherheitsgesetz (Datenlokalisierung, Artikel 39)
Häufige Fragen
Kann Keycloak in Festlandchina laufen?
Ja — Keycloak ist quelloffene, selbst hostbare Software, Sie können es also auf Infrastruktur innerhalb des Festlands bereitstellen und den gesamten Identity Provider und seine Daten im Inland halten. Es gibt keine herstellerauferlegte „keine China-Region“, weil Sie wählen, wo es läuft. Was Sie weiterhin schulden, ist die Residency-, Einwilligungs-, ICP- und Control-Plane-Governance-Arbeit — klären Sie die Einzelheiten mit Rechtsbeistand.
Kann ich einfach mein bestehendes offshore gelegenes Keycloak auf China-Nutzer richten?
Sie können es erreichbar machen, aber das ist nicht die Compliance-Antwort. Ein offshore gelegenes Keycloak hält das Identitäts-Directory, die Zugangsdaten, den Sitzungs- und Token-Speicher und die Zugriffslogs im Ausland — ein grenzüberschreitender Transfer nach PIPL (Artikel 38–40: Mitteilung, eine gesonderte Einwilligung, ein Transfermechanismus), mit inländischer Speicherung erforderlich für einen Betreiber kritischer Informationsinfrastruktur nach PIPL Artikel 40 und Cybersicherheitsgesetz Artikel 39 (vormals Artikel 37). Biometrische oder Ausweisdokument-MFA-Faktoren sind sensible personenbezogene Information (Artikel 28–29). Den IdP und seine Daten im Inland zu halten, ist die Antwort, nicht bloß den offshore gelegenen zu erreichen.
Was ist der daten-ansässige, rechtskonforme Pfad für Keycloak in China?
Hosten Sie Keycloak auf einem China-ansässigen Fundament selbst, sodass das Identitäts-Directory, die Zugangsdaten und Sitzungsdaten im Festland bleiben; setzen Sie die Mitteilung und Einwilligung nach PIPL Artikel 13/23 ein; behandeln Sie biometrische MFA als sensible personenbezogene Information; regieren Sie die Authentifizierungs-Control-Plane als das einzige Zugriffstor (Multi-Level Protection Scheme / 等级保护 relevant); und machen Sie jede China-gerichtete Login- oder Registrierungsoberfläche ICP-beian-pflichtig, im Inland ausgeliefert. 21YunBox kartiert Ihre Exponierung, hilft, auf die inländische Bereitstellung zu lokalisieren, und bietet ICP-beian-pflichtige inländische Auslieferung vor dem Keycloak, das Sie bereits betreiben — niemals Umgehung.


