Keycloakは中国本土で使えるか:データの国内保存・ICP備案・越境移転
Keycloakはオープンソースで自己ホスト可能なIAMソフトウェアです。そのため中国本土で使えるかは、読み込み速度ではなくデータの国内保存・ICP備案・越境移転の規則で決まります。動かす場所がどこであれ、アイデンティティディレクトリ・認証情報・セッション/トークンのデータを保持します。中国国内での自己ホストこそ、そのデータを中国本土内に留める国内保存のレバーです。
Keycloakは中国本土で使えるか
はい——Keycloakは中国本土で運用できます。貴社が選んだインフラにデプロイするオープンソースで自己ホスト可能なソフトウェアであり、アイデンティティプロバイダーとそのディレクトリ・認証情報・セッションデータを丸ごと中国国内に保てるからです。つまりこれは速度ではなくデータの国内保存と統制の問いであり、Keycloakがブロックされているという話ではありません。
Keycloakは貴社の中国資産の前に立つ単一のアクセスゲートです。アイデンティティディレクトリ、パスワードの認証情報、そしてセッションとトークンのストアを保持するため、オフショアで動かせば、その集中した、セキュリティ上機微なアイデンティティデータが国外に置かれます——PIPLの越境移転(第38〜40条)であり、通知と同意の義務を伴い、重要情報インフラ運営者にはサイバーセキュリティ法 第39条(旧第37条)(英語)の下での国内保存の義務が生じます。認証のコントロールプレーンとして等級保護(等保)の対象でもあり、生体や身分証明書によるMFA要素はいずれもセンシティブ個人情報(PIPL第28〜29条)で、中国向けのログインや登録の画面にはICP備案が必要です。
21YunBoxは、自己ホスト型のKeycloakを中国国内にデプロイし、アイデンティティデータを国内に保ち、ログイン画面をICP備案し、コントロールプレーンを統制することを支援します——すでに運用中のKeycloakの前段で配信し、いかなる不正な手段も用いず、推奨もしません。具体的な点は法務と確認すべきリスクとして扱ってください。
コンプライアンス・スナップショット
- ! Keycloakはアイデンティティディレクトリ・認証情報・セッション/トークンのデータを保持する
- ! オフショアで動かせば、そのアイデンティティ個人情報はPIPLの越境移転(第38〜40条)
- ! IdPは単一のアクセスゲート——そのコントロールプレーンを等級保護(等保)が規律する
- ! 生体や身分証明書によるMFA要素はセンシティブ個人情報(PIPL第28〜29条)
- ! 中国向けのログインや登録の画面にはICP備案が必要
- ✓ Keycloakを中国国内で自己ホストして統制すれば、アイデンティティデータは国内に留まる
Keycloakの公式ドキュメントが中国について述べていること
| 事実 | 一次情報源 |
|---|---|
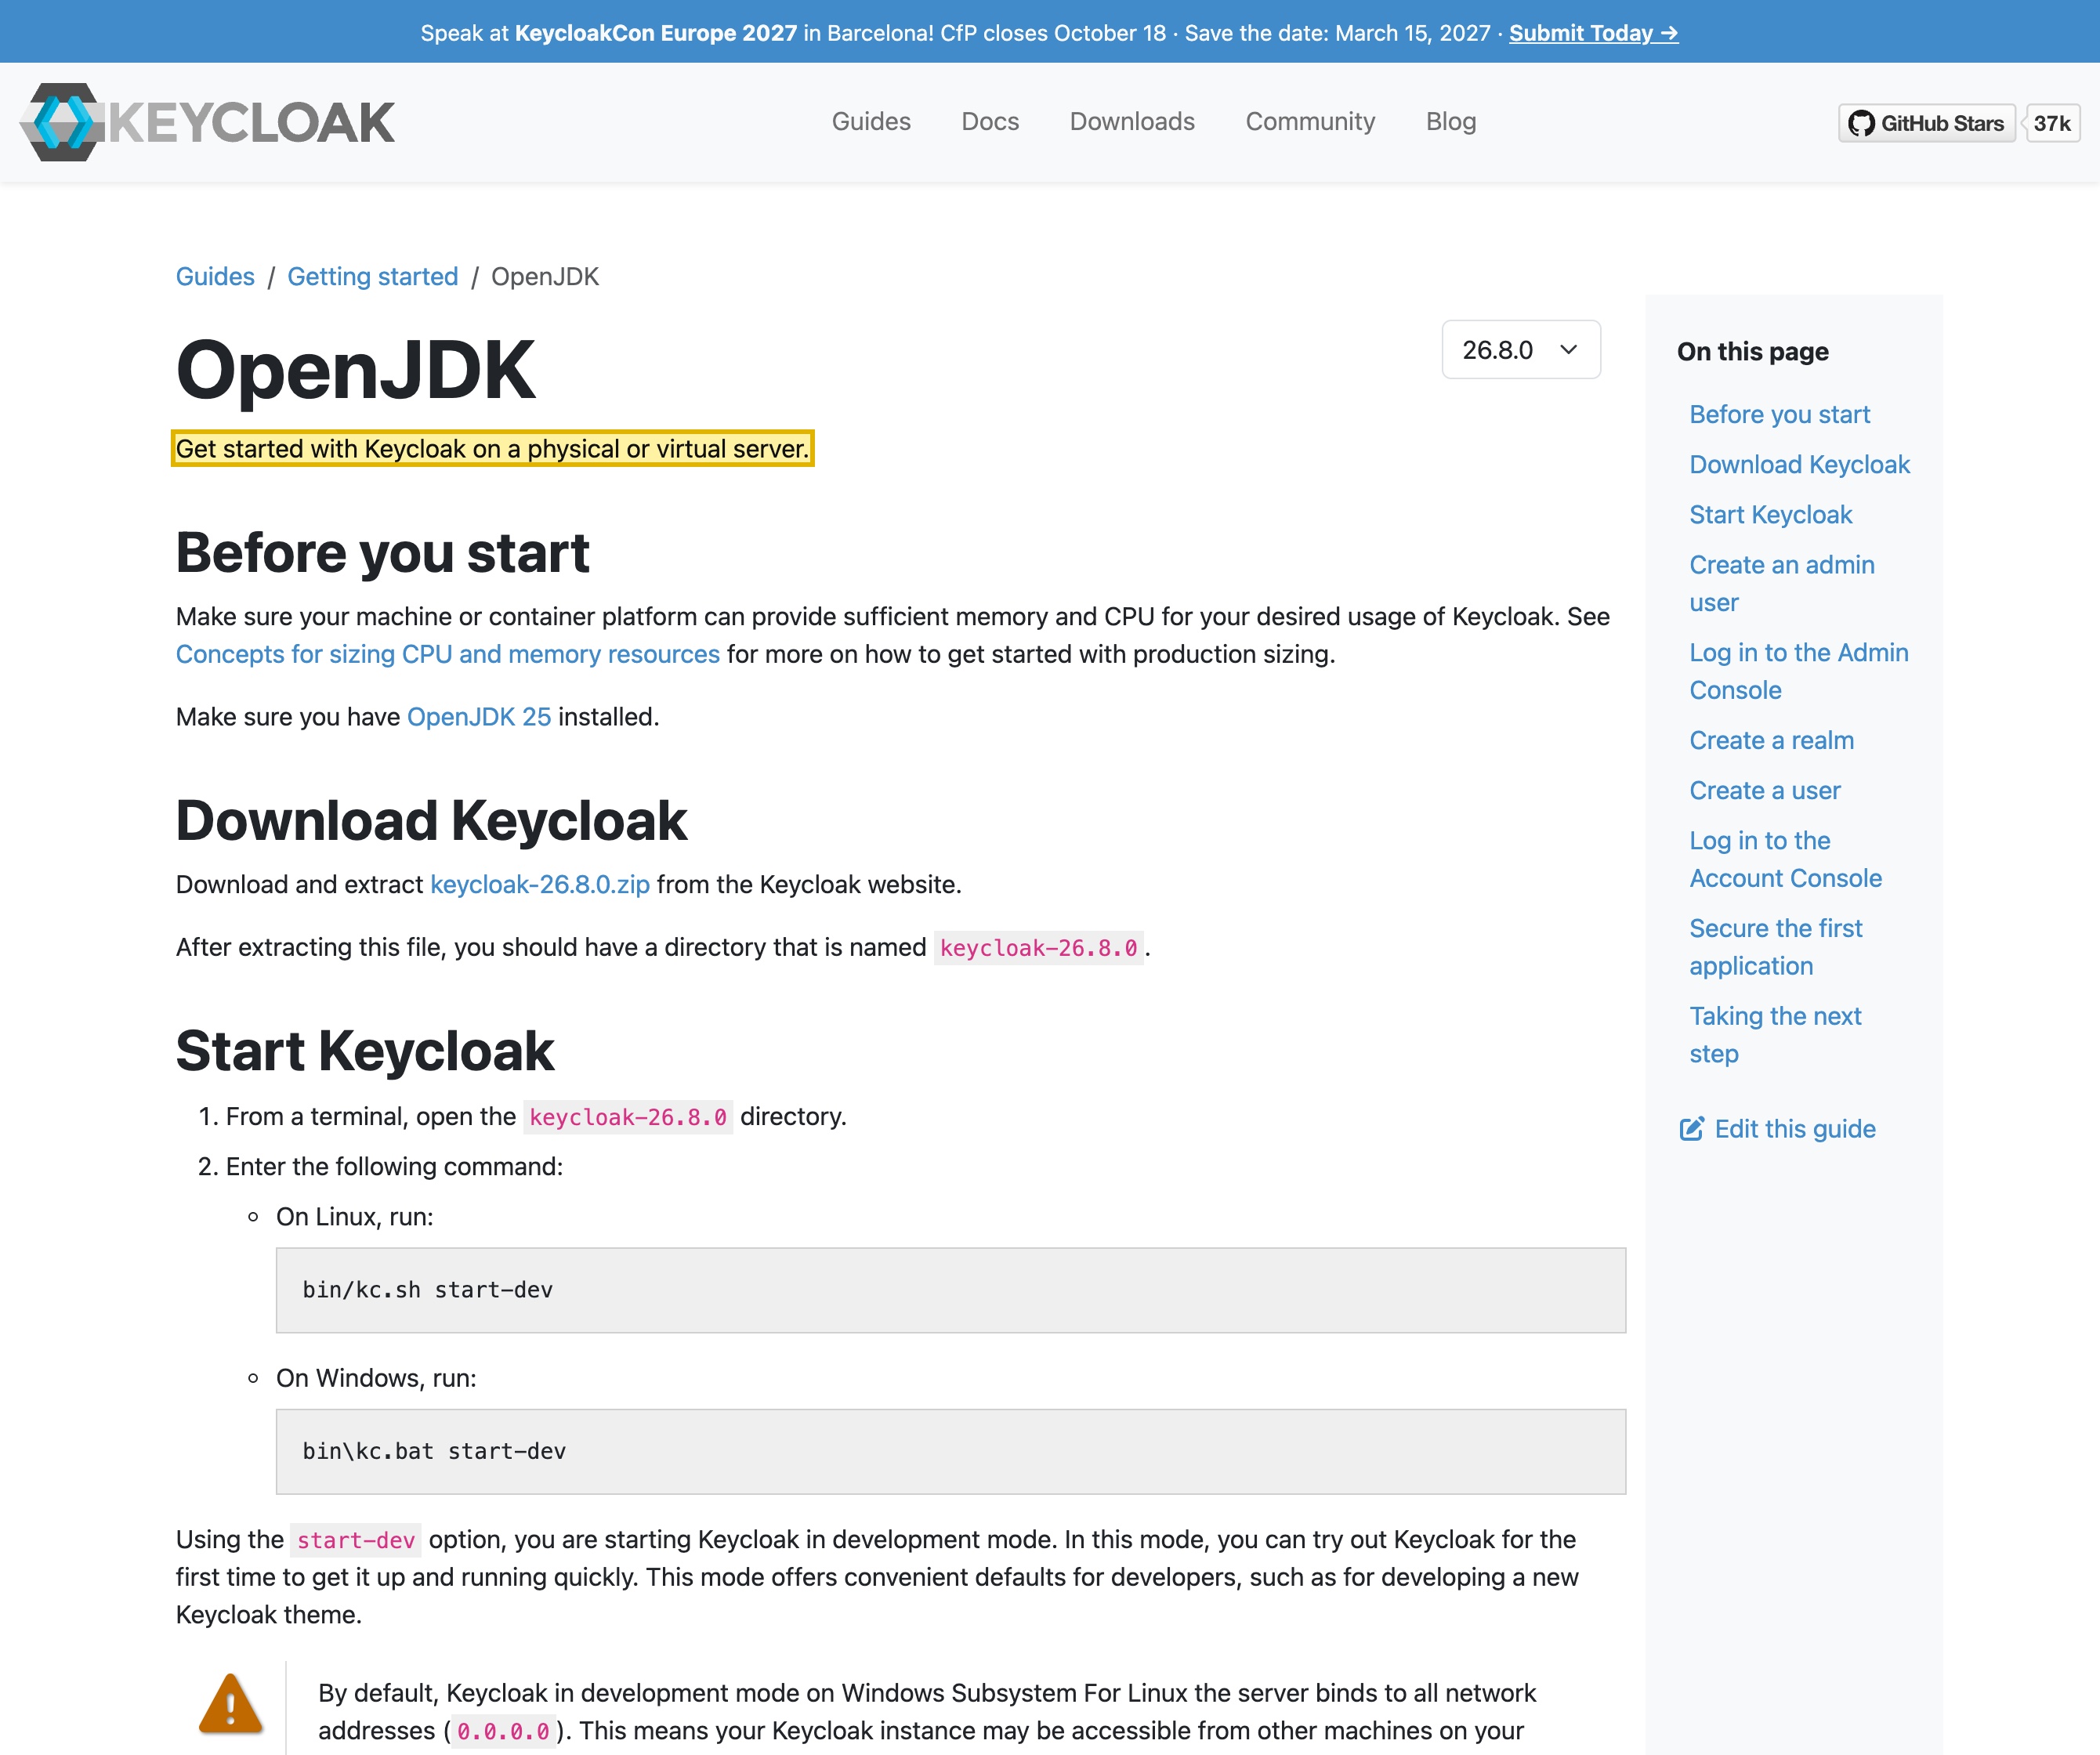
Keycloakは自分でダウンロードして動かす自己ホスト可能なソフトウェアです。Keycloak自身のGetting Startedガイドは、Keycloakのディストリビューションを“from the Keycloak website”から“Download and extract”(ダウンロードして展開)し、“Get started with Keycloak on a physical or virtual server,”(物理または仮想サーバー上で始める)よう案内し、bin/kc.shで起動します——つまりデプロイ先は、中国本土内を含め、貴社が選べます。 | Keycloak — Getting Started(OpenJDK/ZIP distribution)、keycloak.org、2026-10-12 取得 |
| Keycloakはオープンソースです。keycloak.orgはKeycloakを「Open Source」の見出しの下に掲げ、“Keycloak is a Cloud Native Computing Foundation incubation project,”(KeycloakはCloud Native Computing Foundationのインキュベーションプロジェクト)と述べ、そのソースはGitHubでホストされています——つまり固定のリージョン一覧を持つ単一のマネージドなベンダークラウドは存在せず、ベンダーが課す「中国リージョンなし」もありません。 | Keycloak — 公式サイト ホームページ、keycloak.org、2026-10-12 取得 |
| 中国の利用者のアイデンティティデータをオフショアに置くことは越境移転であり、MFAの生体情報はセンシティブデータです。Keycloakが保存するアイデンティティディレクトリ・認証情報・セッションデータは、個人情報保護法の下での個人情報です。これらを国外へ送ることは第38〜40条(通知、個別の同意、移転メカニズム)を発動し、生体や身分証明書によるMFA要素は第28〜29条の下でのセンシティブ個人情報です。 | 中華人民共和国個人情報保護法 第13条・第23条・第28〜29条・第38〜40条、2026-10-12 取得 |
| CII運営者には国内保存、ログイン画面にはICP備案。重要情報インフラ運営者の場合、サイバーセキュリティ法 第39条(旧第37条)(英語)とPIPL第40条が、中国で生成された個人情報を中国本土内に保存することを求めます。公開された中国向けのログインや登録のページはインターネット情報サービスに当たりICP備案を要し、認証のコントロールプレーンは等級保護(等保)の対象となります。 | 中華人民共和国サイバーセキュリティ法 第39条(旧第37条);ICP備案の制度、2026-10-12 取得 |
情報源は21YunBox コンプライアンスチームが2026年10月12日に確認しました。
中国本土での事業にKeycloakを導入するとき、最初に浮かぶのは速度の問いです——ログイン画面やトークンのエンドポイントが上海から素早く応答するか、と。しかし決め手はそこにはありません。Keycloakは貴社のアイデンティティプロバイダーであり、認証する全員のディレクトリ(ユーザー名、メールアドレス、電話番号、グループとロールの所属)、システムを解錠する認証情報(パスワードハッシュと復旧用データ)、各アカウントに登録された多要素認証の要素、そしてセッションとトークンのストア、さらに「誰が・いつ・何にサインインしたか」のアクセスログを保持します。これは貴社の中国側の資産全体の前に立つ単一のゲートです。問われるのは、そのアイデンティティデータがどこに置かれ、どのような同意と届出の下にあるか——レイテンシーではありません。
心強いのは、Keycloakがオープンソースで自己ホスト可能なソフトウェアである点です。Keycloak自身のGetting Startedガイドは、ディストリビューションをKeycloakのWebサイトからダウンロードして展開し、貴社が管理する物理サーバーまたは仮想サーバー上で実行するよう案内しています。プロジェクトは「Open Source」の見出しを掲げ、Cloud Native Computing Foundationのインキュベーションプロジェクトとして自らを位置づけています。どこで動かすかを貴社が選べるため、中国国内の、データを国内に保存するデプロイが実現可能です——ベンダーが課す「中国リージョンなし」は存在せず、法令適合への道は開かれています。決め手となるのは四つの観点です。アイデンティティの個人情報の国内保存と越境の状態、アクセス制御のコントロールプレーンとしてのIdPに集中するセキュリティガバナンス上のリスク、センシティブ個人情報に当たる生体情報や身分証明書によるMFA要素、そして中国向けのログインや登録の画面に必要なICP備案です。Keycloakは、この自己ホスト型のデプロイモデルを自社のGetting Startedページで明確に述べています。
中国でのKeycloak:ひと目で
| 決め手 | Keycloak自身の言葉で——そして中国の法律では |
|---|---|
| 何を保持しているか | 貴社の中国側資産への鍵そのものです。アイデンティティディレクトリ(ユーザー名、メールアドレス、電話番号、ロール)、認証情報(パスワードハッシュ、復旧用データ)、アカウントごとに登録されたMFA要素、そしてセッションとトークンのストア、さらに「誰が・いつ・何に認証したか」のアクセスログ。 |
| デプロイ——どこで動かすかは貴社が選ぶ(それがレバー) | Keycloakはオープンソースで自己ホスト可能です。自社の言葉では、ディストリビューションを“Download and extract”(ダウンロードして展開)し、“Get started with Keycloak on a physical or virtual server.”(物理または仮想サーバー上で始める)とされています。インフラを貴社が選ぶため、アイデンティティプロバイダーとそのデータを丸ごと中国本土内に保つことができます——「中国リージョンなし」のマネージドSaaSには提供できないことです。 |
| 到達性チェックが見落とす半分——IdPは単一のアクセスゲート | アイデンティティのグラフ、認証情報、セッションストア、アクセスログは、中国事業全体にとって集中した、セキュリティ上きわめて機微なコントロールプレーンです。これをオフショアに置くことは越境データの問題であると同時に、機微な業務では、資産を守るシステムに対する「重要データ」や等級保護(等保)の義務に関わる可能性があります——これは固定的な分類ではなく、法務と確認すべきリスクです。 |
| アイデンティティの個人情報——国内保存と越境 | Keycloakをオフショアのホストで動かせば、ディレクトリ・認証情報・セッションは国外に置かれます——個人情報保護法(PIPL)第38〜40条の下での越境移転であり、第13条・第23条の通知と同意を伴います。CIIO(重要情報インフラ運営者)または大量取扱者の場合、サイバーセキュリティ法 第39条(旧第37条)がデータの国内保存を求めます。 |
| MFA要素——センシティブ個人情報 | 生体要素(顔、指紋)や身分証明書による検証は、個人情報保護法(PIPL)第28〜29条の下でのセンシティブ個人情報であり、特定の必要性、個別の同意、そして個人情報保護影響評価が求められます。 |
| 中国向けログインのICP備案 | 中国本土の利用者に提供する公開ログインや登録の画面はインターネット情報サービスに当たるため、中国本土のホスティングリソースに紐づくICP備案が必要です。オフショアでホストされたログインページを備案することはできません。 |
| 到達性は判断軸ではない | ログインが上海から素早く描画されるかは何も決めません。決め手は、アイデンティティデータがどこに置かれるか、ICP備案、そしてコントロールプレーンがどう統制されるか——すでに運用中のKeycloakの前段に、法令に適合した中国国内からの配信(21YunBox Optimizer)を置いて実現します。 |
実際に何を保持しているか——貴社の中国資産への鍵
アイデンティティプロバイダーを「ただのログインボックス」として片づけてしまいがちですが、稼働中のKeycloakは、貴社が持つ最もセキュリティ上機微なデータセットであり、他のすべての前に立つ単一のゲートを保持しています。アイデンティティディレクトリ——認証するすべての従業員や顧客の記録を、ユーザー名・メールアドレス・電話番号・グループとロールの所属とともに保持します。認証情報——パスワードハッシュと復旧用データ——を保持します。各アカウントに登録されたMFA要素を保持します。そしてセッションとトークンのストア、さらに「誰が・何に・いつ」サインインしたかのアクセスログを保持します。Keycloakのインスタンスが動く場所がどこであれ、それらすべても同じ場所で動きます——そしてKeycloakは自己ホスト可能であるため、どこで動かすかは貴社が握る選択です。
到達性チェックには決して見えない半分——コントロールプレーンとしてのIdP
ここで速度テストとコンプライアンスレビューは袂を分かちます。到達性チェックは、ログインが上海から応答することは教えてくれますが、アイデンティティのグラフ・認証情報・セッションストア・アクセスログ——貴社の中国システムに誰が触れられるかを集約した、セキュリティ上機微な地図——がオフショアのホスト上にあることは見えません。そのコントロールプレーンは越境データの問題であると同時に、機微な業務では、資産を守るシステムに付随する「重要データ」の取り扱いや等級保護(等保)の義務に関わる可能性があります。当社はこれを固定的な分類ではなく、法務と確認すべきリスクとして位置づけます——しかしこれこそ、レイテンシーの計測には見えないリスクであり、アイデンティティプロバイダーにとって「問題なく開く」が誤った判断軸である理由です。
いくつもの扉——国内保存、センシティブな要素、コントロールプレーンの統制、そしてICP
一つ目の扉は個人情報です。Keycloakが保持するディレクトリ・認証情報・セッションデータは、中国の個人情報保護法(PIPL)の下での個人情報です。これらをオフショアのホストに置けば、それは越境移転に当たります。義務は取扱者である貴社に課されます。第13条・第23条は通知と収集の根拠を求め、第38〜40条は国外へ送るための移転メカニズム——CACの安全評価、CAC標準契約、または認証——を、越境についての個別の同意とともに求めます。重要情報インフラ運営者(CIIO)または大量取扱者の場合、サイバーセキュリティ法(英語)の第39条(旧第37条——2025年改正により、2026年1月1日施行で、データ国内保存の条文が実質を変えずに第37条から第39条へ改番されました)が、PIPL第40条とあわせて、中国で生成された個人情報を中国本土内に保存することを求めます。
二つ目の扉はMFA要素です。生体要素(顔や指紋)や身分証明書による検証を登録する場合、それはPIPL第28〜29条の下でのセンシティブ個人情報であり、特定の目的と必要性、別途取得した同意、そして保護影響評価が——国内保存の分析に加えて——求められます。
三つ目の扉はICP備案です。公開された中国向けのログインや登録の画面はインターネット情報サービスに当たるため、中国本土のホスティングリソースに紐づくICP備案の義務を伴います——そしてオフショアでホストされたログインページを備案することはできません。
ここでKeycloakのデプロイモデルが真価を発揮します。オープンソースで自己ホスト可能であるため、ディレクトリ・認証情報・セッション・MFAデータを設計段階から中国本土内に保ち、ログイン画面に備案を紐づける中国本土のリソースを与え、その上でコントロールプレーンを統制する道があります。リスクは既定の状態にあり(慣習でIdPをオフショアのクラウドリージョンやVMで動かしてしまう)、ベンダーが課した上限ではありません。中国国内での自己ホストは必要条件であって十分条件ではありません。ICP、同意、センシティブ個人情報の規則、そしてコントロールプレーンに対する等級保護(等保)の義務は、依然として満たす必要があります。
問いは「読み込めるか」ではない——データを国内に保存し、ICP備案を備え、統制されたIdPこそが問いだ
したがって建設的な問いは、Keycloakが中国本土から素早く描画されるかではありません。ディレクトリ・認証情報・セッションデータがどこに置かれるか、中国向けログインがICP備案を備えているか、生体MFAがセンシティブ個人情報として扱われているか、そして認証のコントロールプレーンが、資産の前に立つ単一のゲートとしてどう統制されているか——それが問いです。これらを正しく整えれば「読み込めるか」は自ずと片づきます。誤れば、速いログインも依然として法令不適合のままです。適法な型は、アイデンティティデータを中国国内に保ち——中国本土内で自己ホストし——中国本土のホスティングリソースでICPを備案し、データを決して外へ送り返すことなくログインを適法に配信することです。これはKeycloakが中国で「ブロックされている」「違法だ」という判定ではありません。オープンソースで自己ホスト可能なソフトウェアであり、データを国内に保存するデプロイを選んだ瞬間に、リスクの多くは解消します。これはリスクの見取り図です——個別の同意、移転メカニズム、国内保存、センシティブ個人情報の評価、ICP備案、あるいはそれらの組み合わせのどれを負うかは、貴社の法人・データ量・取扱者としての役割・利用者が誰かで変わります。中国でのアクセスがそれらに依存する前に、具体的な点は法務と確定してください。
適法な道——マップ、ローカライズ、デリバー
中国本土の事業にKeycloakを適法に運用する方法はあります。そしてプラットフォームが自己ホスト可能であるため、その中間のステップは異例なほどすっきりしています——すでに運用中のインストールの前段に置かれ、作り直しも再プラットフォーム化も不要です。
まずマップ。当社の中国チームが、Keycloakが保持するもの——アイデンティティディレクトリ、認証情報と復旧用データ、登録されたMFA要素、セッションとトークンのストア、アクセスログと監査ログ、そして中国向けのログインや登録の画面——を棚卸しし、現在どこでホストされているか(多くはオフショアのクラウドリージョンやVM)、公開ログインページのICPの状態、コントロールプレーンが等級保護(等保)の対象かどうか、各フローが依拠する同意と国内保存の根拠を明らかにします。当社は技術的な全体像を描き、法的な結論は法務と確定します。
次にローカライズ。ここで自己ホスト可能な設計が効いてきます。当社は、ディレクトリ・認証情報・セッションデータ・MFA要素を中国本土内に保つこと——中国国内の基盤上で自己ホストすること——を支援し、第13条・第23条の通知と同意を整え、生体要素をいずれも第28〜29条の下でのセンシティブ個人情報として扱い、CIIOや大量取扱者としての保存義務に対応し、認証のコントロールプレーンを単一のアクセスゲートとして統制します(等級保護(等保)に関連)。ローカライズとは、アイデンティティデータを中国国内の経路に保つことであり、結局はオフショアへ送り出す経路では決してありません。
そしてデリバー。公開された中国向けのログインや登録の画面はインターネット情報サービスに当たるため、中国本土のホスティングリソースに紐づくICP備案の義務を伴い、法令に適合した中国国内からの配信が必要です。21YunBoxはこれを中国国内で配信します——21YunBox Optimizerを、すでに運用中のKeycloakの前段に置き、中国の利用者に向けて適法かつ法令に適合して動作させます。21YunBoxはいかなる不正な手段も用いず、推奨もしません——法が国内に留めよと定めるものは国内に保ち、残りは中国本土内から適法に配信し、個人情報をひそかに国境の外へ移すことは決してありません。21YunBoxは、すでに運用中のアイデンティティプロバイダーに対する、競合ではなくコンプライアンスのオーバーレイでありパートナーです。
関連する読み物:
よくあるご質問
Keycloakは中国本土で動かせますか?
はい——Keycloakはオープンソースで自己ホスト可能なソフトウェアなので、中国本土内のインフラにデプロイし、アイデンティティプロバイダーとそのデータを丸ごと国内に保てます。どこで動かすかを貴社が選ぶため、ベンダーが課す「中国リージョンなし」はありません。それでも負うのは、国内保存・同意・ICP・コントロールプレーンの統制という作業です——具体的な点は法務と確定してください。
既存のオフショアのKeycloakを中国の利用者に向けるだけでよいですか?
到達可能にはできますが、それはコンプライアンス上の答えではありません。オフショアのKeycloakは、アイデンティティディレクトリ・認証情報・セッションとトークンのストア・アクセスログを国外に保ちます——PIPL(第38〜40条:通知、個別の同意、移転メカニズム)の下での越境移転であり、重要情報インフラ運営者にはPIPL第40条とサイバーセキュリティ法 第39条(旧第37条)の下で国内保存が求められます。生体や身分証明書によるMFA要素はセンシティブ個人情報(第28〜29条)です。答えは、オフショアのものに到達することではなく、IdPとそのデータを中国国内に保つことです。
中国でのKeycloakの、データを国内に保存する法令適合の道は?
Keycloakを中国国内の基盤上で自己ホストして、アイデンティティディレクトリ・認証情報・セッションデータを中国本土内に留めます。PIPL第13条・第23条の通知と同意を整え、生体MFAをセンシティブ個人情報として扱い、認証のコントロールプレーンを単一のアクセスゲートとして統制し(等級保護(等保)に関連)、中国向けのログインや登録の画面はいずれもICP備案して中国国内で配信します。21YunBoxは、貴社のリスクを整理し、中国国内へのデプロイへのローカライズを支援し、すでに運用中のKeycloakの前段でICP備案済みの中国国内からの配信を提供します——不正な手段は決して用いません。


