¿Funciona Ivanti Neurons for ITSM en China? Residencia de datos, ICP y reglas transfronterizas
Ivanti Neurons for ITSM es el sistema de registro de su patrimonio de IT en China. Su SaaS en la nube se aloja en el extranjero en Microsoft Azure, sin región en China continental, así que la información personal de su personal de IT y de los solicitantes en China y su CMDB residen fuera — una cuestión transfronteriza y de residencia de datos según la PIPL; pero también puede autoalojarse on-premise, así que puede funcionar dentro del país. Una mirada, con el cumplimiento por delante, a la residencia, al ICP y al registro del patrimonio de IT.
¿Funciona Ivanti Neurons for ITSM en China?
Si puede operar Ivanti Neurons for ITSM en China es una cuestión de residencia de datos y de licencias, no de velocidad. La plataforma es el sistema de registro de su patrimonio de IT en China — la información personal de su personal de IT y de los solicitantes de tickets, más la CMDB, el inventario de activos y los tickets que trazan cómo está construida y cómo funciona su operación en China.
El SaaS en la nube de Ivanti se aloja en el extranjero en Microsoft Azure, sin región en China continental, así que operar allí el patrimonio de China pone fuera esa información personal y ese registro sensible para la seguridad — una transferencia transfronteriza según la PIPL (artículos 38–40, con la notificación y el consentimiento separado de los artículos 13/23) y, para un operador de infraestructuras de información críticas o un tratante de grandes volúmenes, un deber de almacenamiento dentro del país conforme al artículo 39 de la CSL (antes artículo 37). Pero Ivanti Neurons for ITSM también está disponible on-premise, que usted instala y gestiona — así que puede desplegarlo dentro del país, mantener en el continente los datos personales de los empleados y la CMDB, y la vía conforme sigue abierta.
Esto es una imagen de riesgo, no un veredicto — sus obligaciones dependen de su papel, de sus volúmenes de datos y de lo que contienen sus tickets. Nuestro equipo de China puede cartografiar con usted su exposición en Ivanti ITSM →
Instantánea de cumplimiento
- ! El SaaS en la nube se aloja en el extranjero en Azure, sin región en China continental
- ! Los datos personales de empleados y solicitantes en el extranjero son una transferencia transfronteriza según la PIPL
- ! La CMDB, los tickets y las configuraciones en el extranjero concentran fuera su patrimonio de IT en China
- ! Un portal de autoservicio orientado a China necesita un registro ICP sobre alojamiento en el continente
- ! La clasificación automática o las decisiones de IA sobre personas activan el artículo 24 de la PIPL
- ✓ Autoalojable: despliegue dentro del país y mantenga en el continente los datos personales de los empleados y la CMDB
Lo que la documentación oficial de Ivanti Neurons for ITSM dice sobre China
| Hecho | Fuente primaria |
|---|---|
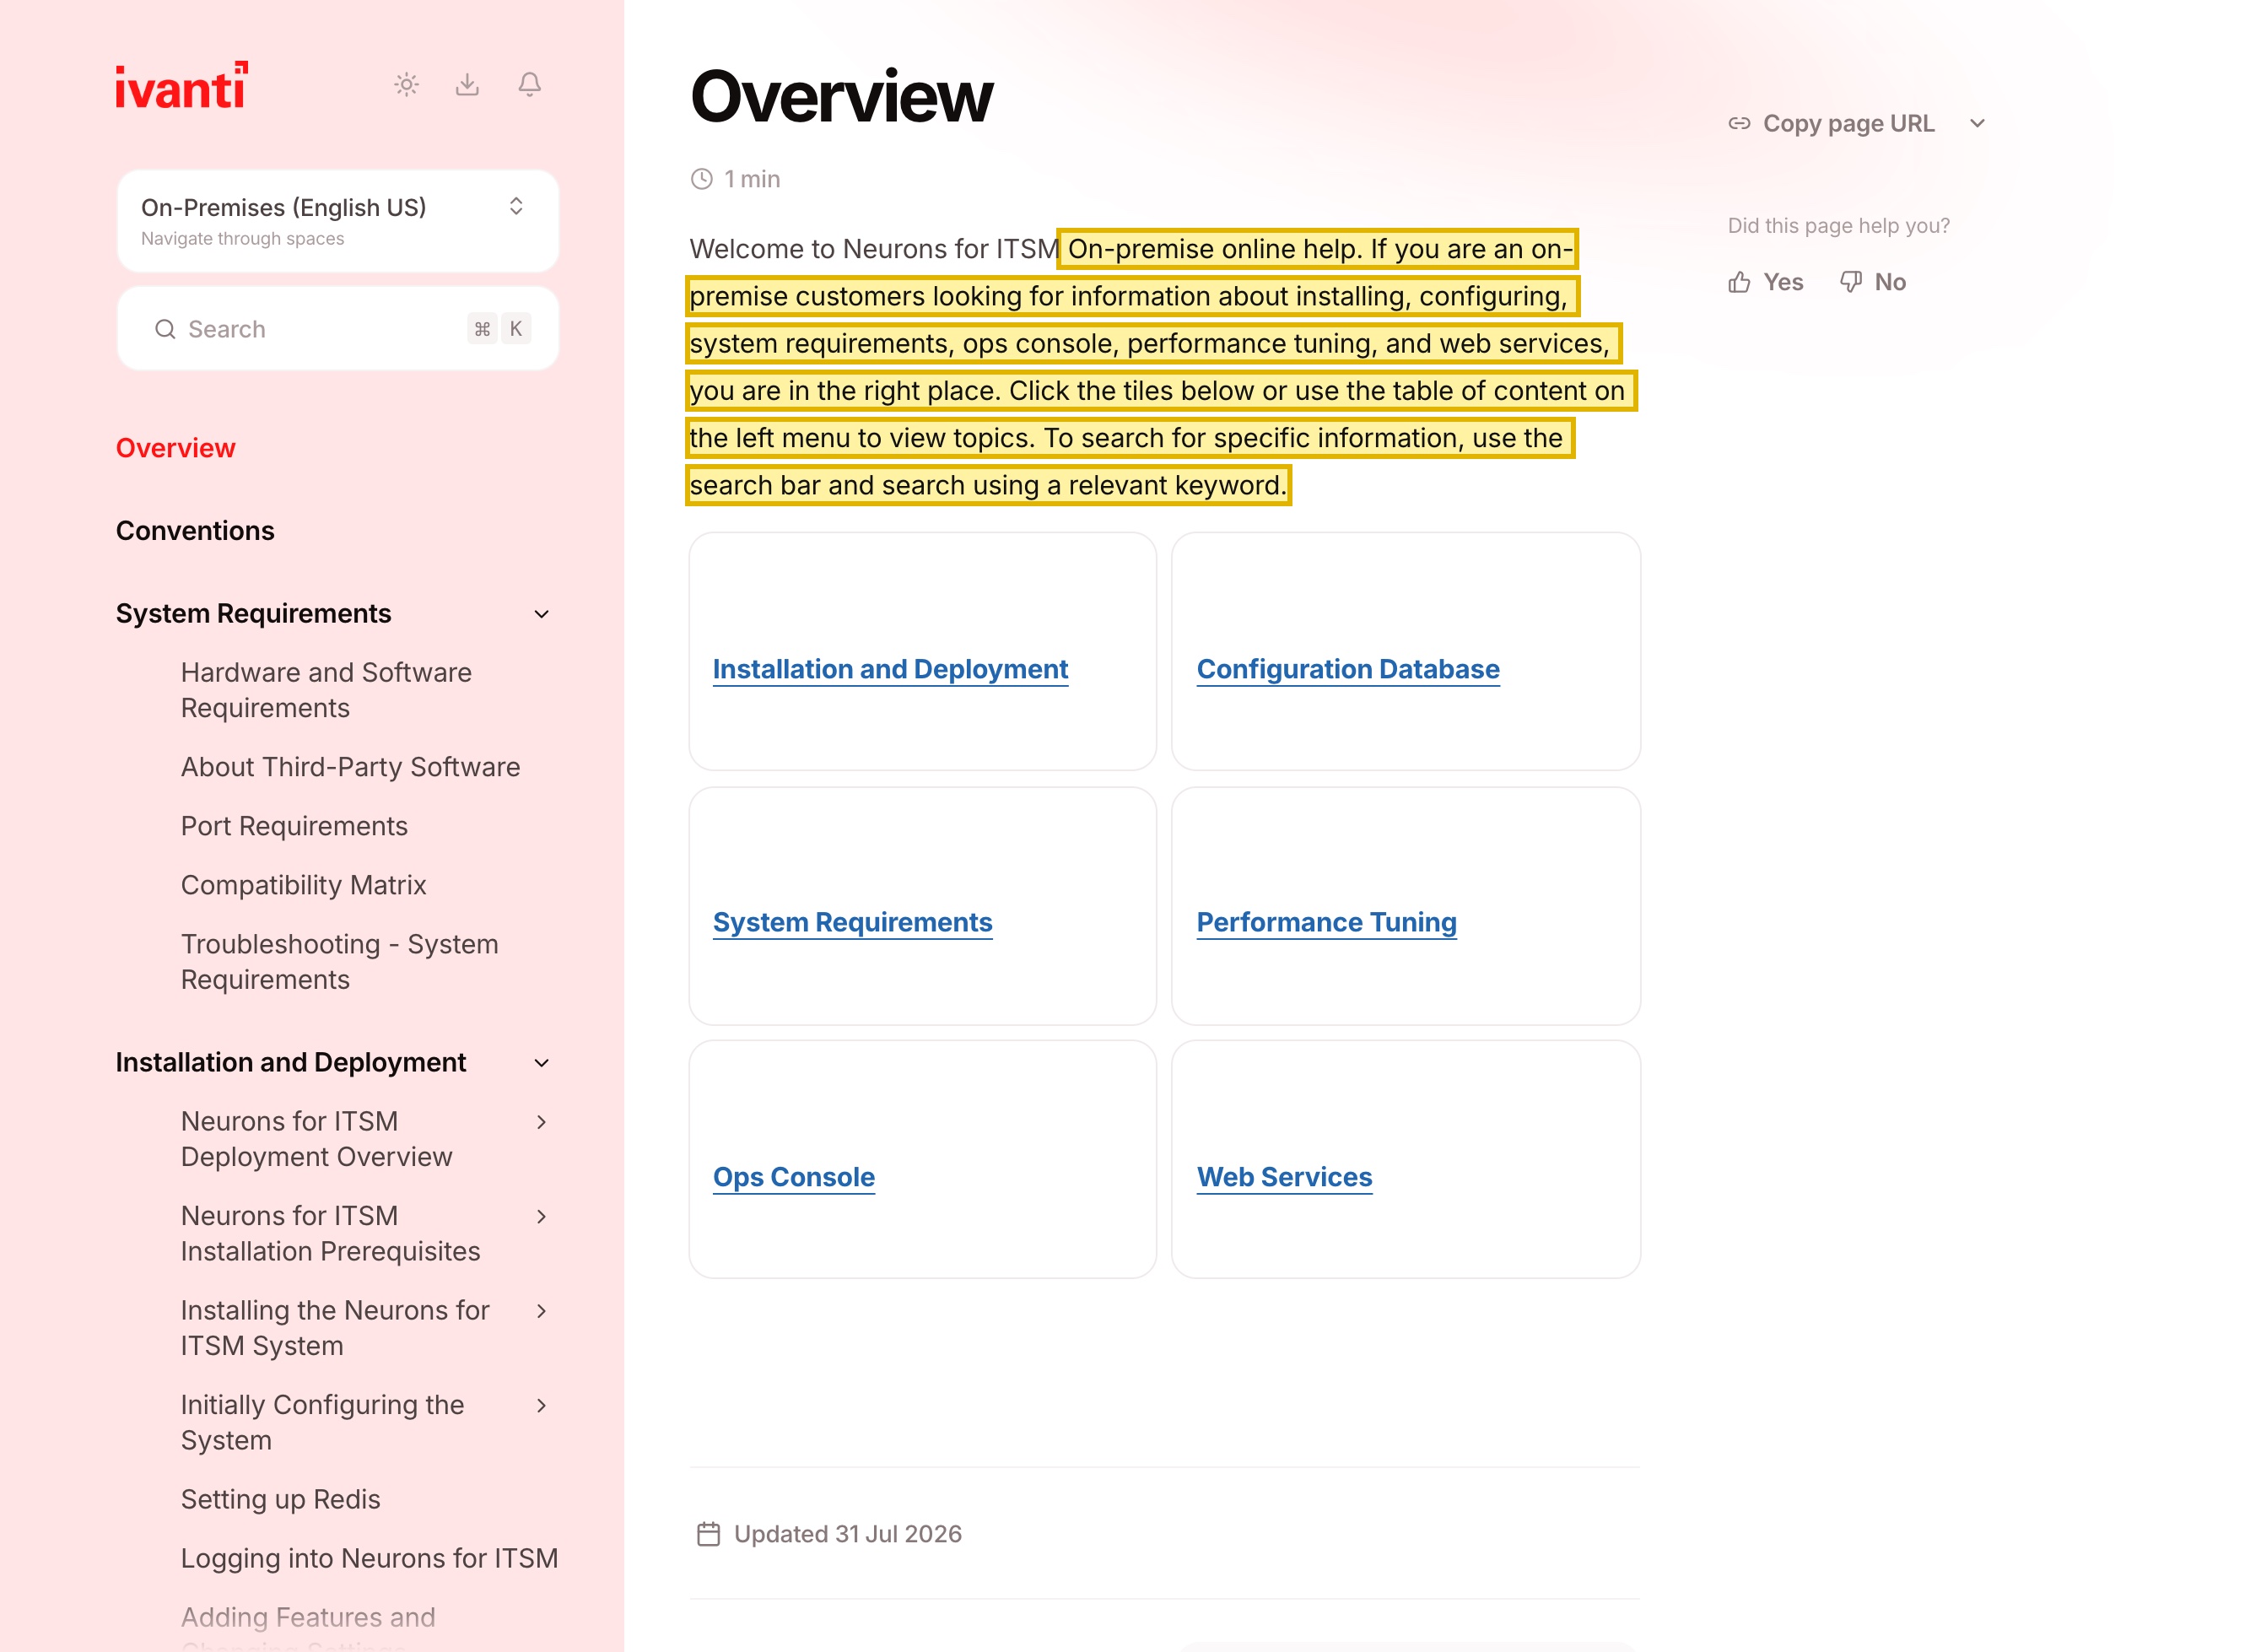
| En palabras de la propia Ivanti, Neurons for ITSM tiene un despliegue on-premise que usted instala y gestiona: su ayuda on-premise empieza así: “If you are an on-premise customers looking for information about installing, configuring, system requirements, ops console, performance tuning, and web services, you are in the right place.” Ese modelo autoalojable es la palanca de residencia — le permite ejecutar la plataforma en infraestructura residente en China, dentro del continente. | Ivanti Docs — Neurons for ITSM On-Premises (2025), consultado el 2026-10-11 |
| La propia lista de subencargados de Ivanti muestra que el SaaS en la nube de Neurons for ITSM se aloja en Microsoft Azure en Australia, Canadá, Alemania, el Reino Unido y Estados Unidos (la plataforma Neurons en general añade Japón) — ninguna en China continental. En el SaaS en la nube, la información personal de su personal y de los solicitantes en China y su CMDB se guardan en el extranjero. | Ivanti — Subprocessors, consultado el 2026-10-11 |
| Guardar en el extranjero la información personal de su personal y de los solicitantes en China es una transferencia transfronteriza conforme a la PIPL (artículos 38–40), además de la notificación y el consentimiento separado de los artículos 13/23. El deber recae sobre usted, el responsable del tratamiento — no sobre Ivanti. | Ley de Protección de Información Personal de China (PIPL), artículos 13, 23 y 38–40 |
| Para un operador de infraestructuras de información críticas o un tratante de grandes volúmenes, el artículo 39 de la Ley de Ciberseguridad (antes artículo 37) exige que la información personal generada en China se almacene en el continente; y un portal público de autoservicio o de tickets orientado a China es un servicio de información de internet que necesita un registro ICP vinculado a un alojamiento en el continente. | Ley de Ciberseguridad de China, artículo 39 (antes artículo 37); requisito de registro ICP |
Fuentes verificadas por el Equipo de Cumplimiento de 21YunBox el 11 de octubre de 2026.
Para una empresa que opera Ivanti Neurons for ITSM para una operación en China continental, la pregunta que importa no es si el centro de servicio se dibuja rápido desde Shanghái. Es dónde está alojada la plataforma y dónde quedan almacenados los datos que guarda — porque una plataforma ITSM es el sistema de registro de todo su patrimonio de IT en China. Lleva la información personal de su personal de IT en China y de cada solicitante que abre un ticket, y lleva la CMDB, el inventario de activos, los mapas de servicios y los tickets de incidentes y de cambios que describen, de forma concentrada, cómo está construida y cómo funciona su operación en China. Ivanti Neurons for ITSM se ofrece de dos maneras — un SaaS en la nube alojado en el extranjero en Microsoft Azure, sin región en China continental, y un despliegue on-premise que usted instala y gestiona —, y esa elección de despliegue es toda la historia: una instancia on-premise y residente en China puede mantener esos datos en el continente, mientras que la nube en el extranjero no puede. Lo deciden cuatro frentes: la residencia y la exposición transfronteriza de la información personal; la exposición de gobierno de la seguridad de la CMDB y de los tickets que una prueba de velocidad nunca ve; la clasificación automatizada o la IA que toma decisiones sobre personas; y un registro ICP para cualquier portal de autoservicio orientado a China.
Ivanti Neurons for ITSM en China de un vistazo
| Qué lo decide | En los propios términos de Ivanti — y la ley china |
|---|---|
| Qué guarda | Dos cosas que importan a la ley china. La información personal de su personal de IT en China y de cada solicitante que abre un ticket — nombres, correo de trabajo, teléfono, unidad organizativa y, a veces, dispositivo y ubicación. Y su CMDB y sus tickets — nombres de host, topología de red, inventario de activos y mapas de servicios, más registros de incidentes y de cambios que llevan habitualmente detalles internos de los sistemas, configuración y, a veces, secretos incrustados. Juntos, un mapa concentrado de cómo está construida y cómo funciona su operación en China. |
| Nube en el extranjero, u on-premise | Ivanti Neurons for ITSM se ofrece como SaaS en la nube y como un despliegue on-premise que usted instala y gestiona. La propia lista de subencargados de Ivanti muestra que la nube se aloja en Microsoft Azure en Australia, Canadá, Alemania, el Reino Unido y EE. UU. (la plataforma Neurons en general añade Japón) — ninguna en China continental. La opción on-premise es la palanca de residencia: ejecútela en infraestructura residente en China y los datos pueden quedarse en el continente. Una instancia en la nube en el extranjero no puede. |
| Residencia de la información personal y transferencia transfronteriza | Opere el patrimonio de China en la nube en el extranjero y la información personal de su personal y de los solicitantes residirá fuera — una transferencia transfronteriza (数据出境) conforme a los artículos 38–40 de la PIPL, además de la notificación y el consentimiento separado de los artículos 13/23. Para un operador de infraestructuras de información críticas o un tratante de grandes volúmenes, el artículo 39 de la Ley de Ciberseguridad (antes artículo 37) exige que la información personal recogida en China se almacene en el continente. |
| La CMDB y los tickets — la segunda mitad característica | La mitad que una comprobación de accesibilidad nunca ve. Que la configuración, la topología y los secretos operativos de todo su patrimonio de IT en China estén en el extranjero es a la vez una cuestión de datos transfronterizos y, para operaciones sensibles, puede implicar el tratamiento de «datos importantes» (重要数据) y deberes de seguridad de datos. Trate la clasificación como un riesgo que confirmar con asesoría legal, no como una etiqueta establecida — pero la concentración de detalles sensibles para la seguridad es real. |
| Tratamiento automatizado, y la puerta del ICP | La clasificación automática y los flujos de IA de Ivanti que elaboran perfiles o deciden sobre personas hacen entrar en juego el artículo 24 de la PIPL sobre la toma de decisiones automatizada (notificación y una opción de exclusión). Y cualquier portal público de autoservicio o de tickets orientado a China es un servicio de información de internet, así que conlleva un deber de registro ICP vinculado a un alojamiento en el continente. |
| La accesibilidad no es el eje | Que el centro de servicio cargue rápido desde el continente es operativo, no la cuestión de cumplimiento. Lo que la decide es dónde está alojada la plataforma y dónde residen los datos de las personas y el registro del patrimonio de IT. 21YunBox le ayuda a mantener esos datos dentro del país, asegurar los consentimientos, registrar el ICP de cualquier portal y entregar de forma conforme — el 21YunBox Optimizer — por delante de la instancia de Ivanti que ya utiliza. |
Lo que guarda realmente — los datos de sus personas y el registro de su patrimonio de IT
Ivanti Neurons for ITSM no es un sitio público de marketing; es el sistema de registro interno de cómo IT sirve a su operación en China, y guarda dos tipos de datos que importan a la ley china. El primero es la información personal: el directorio de su personal de IT en China y la identidad de cada solicitante que abre un ticket — nombres, correo de trabajo, número de teléfono, unidad organizativa y, a menudo, el dispositivo y la ubicación vinculados a un incidente. Para una plantilla del continente, todo eso es información personal conforme a la Ley de Protección de Información Personal de China.
El segundo es la mitad que una prueba de velocidad nunca ve — y es lo que hace a una plataforma ITSM distinta de una aplicación de negocio corriente. Su CMDB es un inventario estructurado de los hosts, la topología de red, los servicios y los activos que forman su patrimonio en China; sus tickets de incidentes y de cambios llevan habitualmente detalles internos de los sistemas, configuración y, en la práctica, credenciales y secretos incrustados. En conjunto, son un mapa concentrado y sensible para la seguridad de cómo está construida y cómo funciona exactamente su operación en China. Que ese registro resida en el continente o en el extranjero lo decide por entero cómo despliegue Ivanti — la nube en el extranjero o una instancia on-premise que usted sitúa donde elija.
Las puertas: residencia, el registro del patrimonio de IT, el tratamiento automatizado y el ICP
Ponga el patrimonio de China en la nube en el extranjero y se abre la primera puerta. La información personal del personal y de los solicitantes en esa instancia reside fuera, lo que la convierte en una transferencia transfronteriza (数据出境). El deber recae sobre usted, el responsable del tratamiento, no sobre Ivanti: los artículos 13 y 23 de la PIPL exigen notificación y una base para recoger los datos, y los artículos 38–40 exigen un mecanismo de transferencia para enviarlos al extranjero — una evaluación de seguridad de la CAC, el contrato estándar de la CAC o una certificación. Y, para un operador de infraestructuras de información críticas o un tratante de grandes volúmenes, el artículo 39 de la Ley de Ciberseguridad (antes artículo 37 — la reforma de la Ley de Ciberseguridad de 2025, en vigor desde el 1 de enero de 2026, renumeró el artículo de localización de datos del 37 al 39, sin cambios de fondo) exige que la información personal generada en China se almacene en el continente, algo que una nube en el extranjero no puede satisfacer.
El registro de la CMDB y de los tickets abre una segunda puerta, más silenciosa. Más allá de la información personal, la concentración de configuración, topología y secretos operativos de su patrimonio en China es una exposición de seguridad de datos por sí misma y, para operaciones sensibles, puede entrar en el tratamiento de «datos importantes» (重要数据), con deberes reforzados de seguridad de datos. Es un riesgo que cartografiar y concretar con asesoría legal, no una clasificación que afirmar — pero una comprobación de accesibilidad nunca lo sacará a la luz.
De cómo opere la plataforma se derivan dos puertas más. Cuando los flujos de clasificación automática, predictivos o agénticos de Ivanti elaboran perfiles de personas o toman decisiones sobre ellas, se aplica el artículo 24 de la PIPL sobre la toma de decisiones automatizada — transparencia, equidad y una opción de exclusión de las decisiones tomadas únicamente de forma automatizada. Y en el momento en que expone un portal público de autoservicio o de tickets orientado a China, ese portal es un servicio de información de internet y conlleva un deber de registro ICP (备案) vinculado a un recurso de alojamiento en el continente — que un despliegue on-premise y residente en China puede proporcionar y uno en el extranjero no.
Por qué una comprobación de accesibilidad pasa esto por alto
Una sonda desde dentro de China puede ver cómo se dibuja la pantalla de inicio de sesión de Ivanti y concluir «funciona». Esa respuesta se queda al margen. La exposición de cumplimiento no está en la pantalla — está en los datos en reposo y en cómo se mueven: la información personal del personal y de los solicitantes, y la CMDB, la topología, el inventario de activos y los secretos de los tickets que describen su patrimonio en China, todo ello en una nube en el extranjero. Una prueba de carga de página no mide nada de eso. No puede ver en qué región está el tenant, si se obtuvo consentimiento separado, si existe un mecanismo de transferencia, ni que su registro operativo más sensible para la seguridad está concentrado en el extranjero. Esa es la segunda mitad de la pregunta a prueba de competidores — y es exactamente por eso que hacer que un ITSM en el extranjero sea simplemente accesible desde el continente no es la respuesta. Mantener dentro del país los datos de las personas y el registro del patrimonio de IT, con consentimiento y con un portal registrado por ICP, sí lo es.
La vía legal — cartografiar, localizar, entregar
Existe una forma conforme de operar Ivanti Neurons for ITSM para una operación en China continental y, como la plataforma puede autoalojarse, su paso intermedio es inusualmente limpio — una vía que se sitúa por delante de la instancia de Ivanti que ya utiliza, sin reconstruir y sin migrar.
Primero, cartografiar: nuestro equipo de cumplimiento en China inventaría lo que guarda su ITSM — la información personal del personal y de los solicitantes, la CMDB y los datos de activos, el contenido de los tickets de incidentes y de cambios, y cualquier portal de autoservicio orientado a China —, establece dónde está desplegado hoy Ivanti (a menudo, la nube en el extranjero), el estado ICP del dominio de cualquier portal y la base de consentimiento y de residencia de la que depende cada flujo. Nosotros construimos la imagen técnica; las conclusiones jurídicas se resuelven con asesoría legal.
Luego, localizar: aquí es donde la opción on-premise de Ivanti da resultado directamente. Le ayudamos a ejecutar Neurons for ITSM en una vía residente en China para que la información personal de los empleados y el registro de la CMDB y de los tickets permanezcan en el continente, a obtener la notificación de los artículos 13/23 y el consentimiento separado, a respetar la exclusión del artículo 24 para el tratamiento automatizado y a proteger el registro del patrimonio de IT, sensible para la seguridad. Localizar significa mantener los datos en una ruta dentro del país — nunca una ruta que los envíe al extranjero de todos modos.
Luego, entregar: cualquier portal público orientado a China es un servicio de información de internet, así que conlleva un deber de registro ICP y necesita una entrega conforme dentro del país. 21YunBox lo entrega dentro del país — el 21YunBox Optimizer — por delante de la instancia de Ivanti que ya utiliza, para que funcione de forma legal y conforme para sus usuarios en China. 21YunBox nunca utiliza ni sugiere ninguna forma de elusión — mantenemos dentro del país lo que la ley exige que permanezca, entregamos el resto de forma conforme desde dentro del continente y nunca movemos información personal a través de la frontera subrepticiamente. 21YunBox es una capa de cumplimiento y un socio de la plataforma ITSM que usted ya utiliza, no un competidor.
Nada de esto es un veredicto de que Ivanti Neurons for ITSM esté «bloqueado» o sea «ilegal» en China; es software que puede autoalojarse, y gran parte de la exposición desaparece en el momento en que elige un despliegue dentro del país. Es un mapa de riesgo y de residencia, y qué deberes afectan a su caso depende de su entidad, de su papel conforme a la ley china, de sus volúmenes de datos y de lo que contienen realmente sus tickets — conviene concretar los detalles con asesoría legal antes de que su operación de IT en China dependa de ello.
Solicitar una evaluación de cumplimiento →
Lectura relacionada:
- Cómo obtener un registro ICP para China
- Transferencias transfronterizas de datos conforme a la PIPL
- La Ley de Protección de Información Personal de China (PIPL)
- La Ley de Ciberseguridad de China
Preguntas frecuentes
¿Almacena Ivanti Neurons for ITSM en China los datos de los empleados chinos?
En su SaaS en la nube, no. La propia lista de subencargados de Ivanti muestra que la nube ITSM se aloja en Microsoft Azure en Australia, Canadá, Alemania, el Reino Unido y EE. UU. — sin región en China continental —, así que la información personal del personal y de los solicitantes de una instancia de China residiría en el extranjero, una transferencia transfronteriza según la PIPL. Como Neurons for ITSM también está disponible on-premise, puede desplegarlo en cambio en infraestructura residente en China y mantener esos datos en el continente.
¿Es ilegal usar Ivanti Neurons for ITSM en China?
No de por sí. Las cuestiones son la transferencia transfronteriza de información personal (que la PIPL permite con notificación, consentimiento separado y un mecanismo de transferencia), cualquier deber de almacenamiento dentro del país si usted es un CIIO o un tratante de grandes volúmenes, un registro ICP para un portal público de autoservicio y el artículo 24 de la PIPL cuando la clasificación automática o la IA toman decisiones sobre personas. La CMDB y los tickets añaden una exposición de seguridad de datos, ya que la configuración y los secretos de su patrimonio de IT en China estarían en el extranjero. Que cada deber le afecte depende de su papel y de sus volúmenes — trátelo como un riesgo que concretar con asesoría legal, no como una prohibición general.
¿Puede 21YunBox ayudar a que nuestro stack de Ivanti ITSM sea conforme en China?
Sí. Nuestro equipo de cumplimiento en China cartografía lo que guarda su ITSM — datos personales de los empleados, la CMDB y los datos de activos, el contenido de los tickets y cualquier portal orientado a China — y dónde está alojado, le ayuda a mantener esos datos dentro del país (incluido un despliegue de Ivanti autoalojado y residente en China), asegura el consentimiento de los artículos 13/23 y la exclusión del artículo 24, registra el ICP de cualquier portal público y pone en marcha una entrega conforme dentro del país por delante de la instancia de Ivanti que ya utiliza. Póngase en contacto para revisar su caso concreto.


