Funktioniert Ivanti Neurons for ITSM in China? Data Residency, ICP & Grenztransfer-Regeln
Ivanti Neurons for ITSM ist das System-of-Record für Ihren China-IT-Bestand. Sein Cloud-SaaS ist offshore auf Microsoft Azure gehostet, ohne Festlandchina-Region, die personenbezogene Information Ihres China-IT-Personals und Ihrer Antragsteller und Ihre CMDB sitzen also im Ausland — eine PIPL-Grenztransfer- und Data-Residency-Angelegenheit; aber es ist auch On-Premises selbst hostbar, kann also im Inland laufen. Ein Compliance-zuerst-Blick auf Residency, ICP und die IT-Bestandsaufzeichnung.
Funktioniert Ivanti Neurons for ITSM in China?
Ob Sie Ivanti Neurons for ITSM in China betreiben können, ist eine Data-Residency- und Lizenzfrage, keine Geschwindigkeitsfrage. Die Plattform ist das System-of-Record für Ihren China-IT-Bestand — die personenbezogene Information Ihres IT-Personals und Ihrer Ticket-Antragsteller, plus die CMDB, das Asset-Inventar und die Tickets, die abbilden, wie Ihre China-Operation gebaut und betrieben wird.
Ivantis Cloud-SaaS ist offshore auf Microsoft Azure gehostet, ohne Festlandchina-Region, den China-Bestand dort zu betreiben, setzt diese personenbezogene Information und diese sicherheitssensible Aufzeichnung also ins Ausland — ein PIPL-Grenztransfer (Artikel 38–40, mit Mitteilung und gesonderter Einwilligung nach Artikel 13/23), und für einen CIIO oder Handler mit hohem Volumen eine inländische Speicherpflicht nach CSL Artikel 39 (vormals Artikel 37). Aber Ivanti Neurons for ITSM ist auch On-Premises verfügbar, das Sie selbst installieren und betreiben — Sie können es also im Inland bereitstellen, die Mitarbeiter-PII und die CMDB im Festland halten, und der rechtskonforme Pfad bleibt offen.
Dies ist ein Risikobild, kein Urteil — Ihre Pflichten hängen von Ihrer Rolle, Ihren Datenmengen und davon ab, was Ihre Tickets halten. Unser China-Team kann Ihre Ivanti-ITSM-Exponierung mit Ihnen kartieren →
Compliance-Momentaufnahme
- ! Das Cloud-SaaS ist offshore auf Azure gehostet, ohne Festlandchina-Region
- ! Mitarbeiter- und Antragsteller-PII offshore ist ein PIPL-Grenztransfer
- ! CMDB, Tickets und Configs offshore konzentrieren Ihren China-IT-Bestand im Ausland
- ! Ein China-gerichtetes Self-Service-Portal braucht eine ICP-Beian auf Festland-Hosting
- ! Auto-Triage oder KI-Entscheidungen über Menschen lösen PIPL Artikel 24 aus
- ✓ Selbst hostbar: im Inland bereitstellen, Mitarbeiter-PII und CMDB im Festland halten
Was die offizielle Ivanti Neurons for ITSM-Dokumentation über China sagt
| Fakt | Primärquelle |
|---|---|
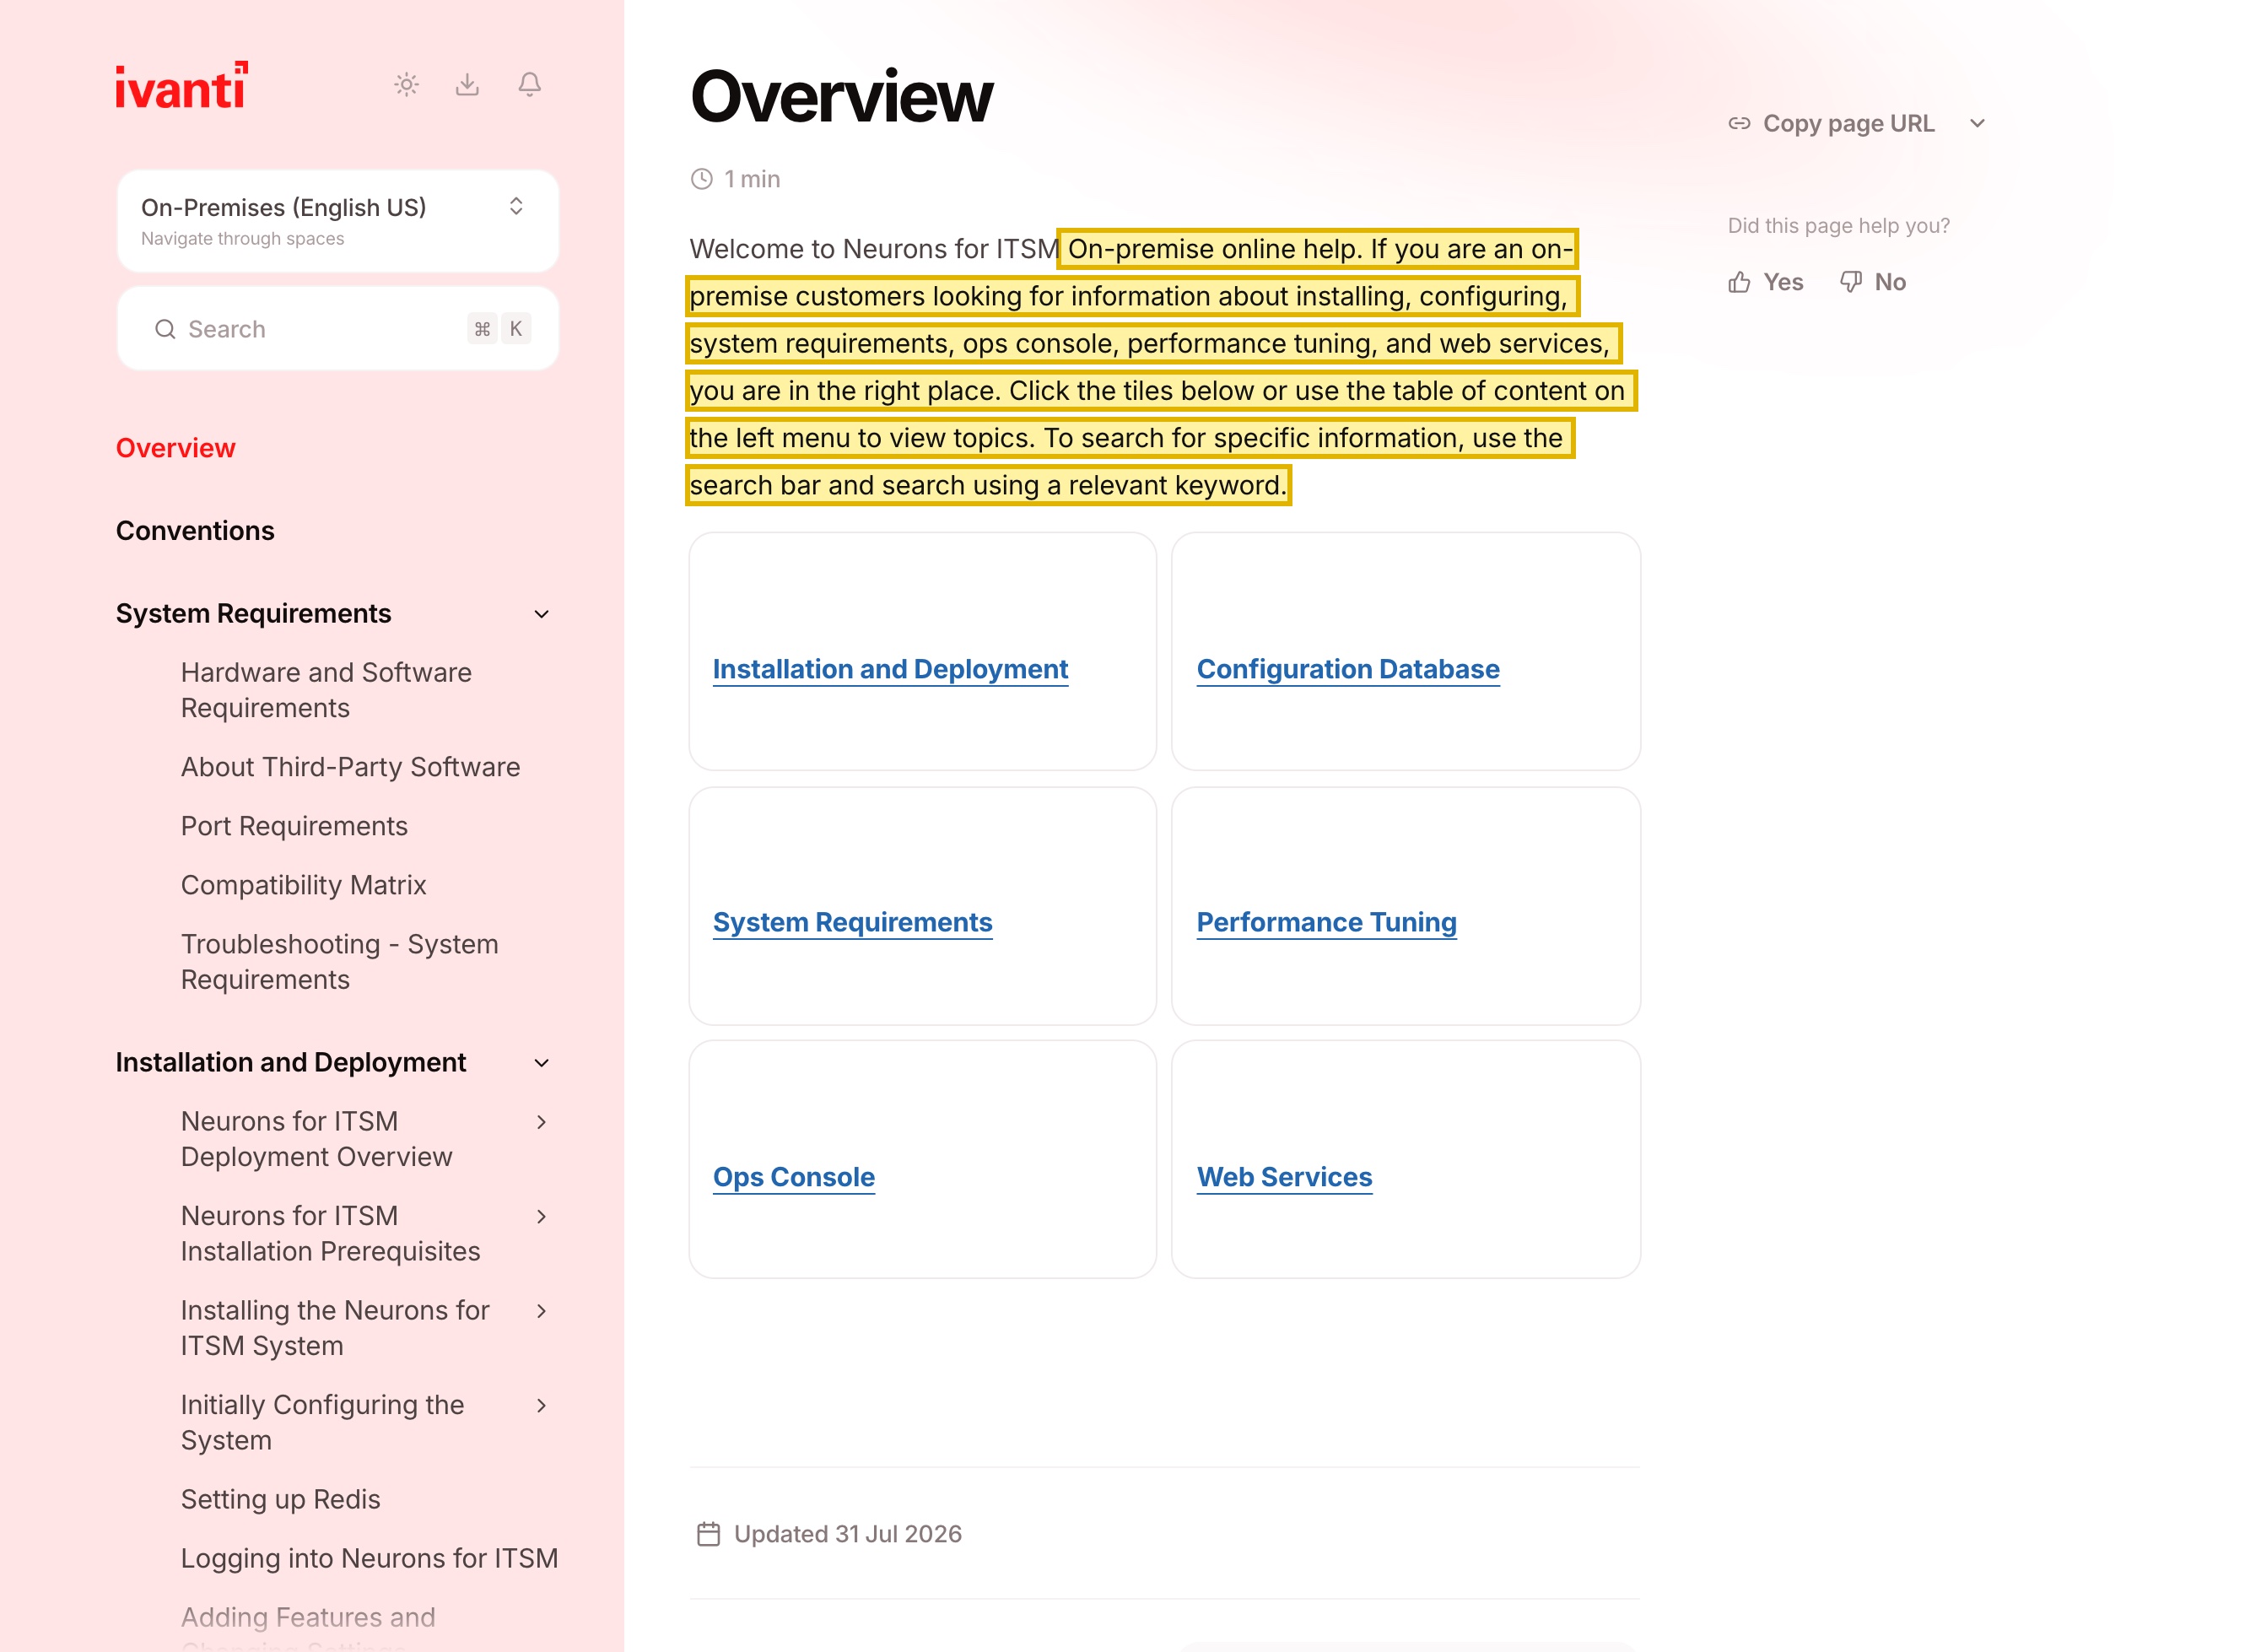
| In Ivantis eigenen Worten hat Neurons for ITSM eine On-Premise-Bereitstellung, die Sie selbst installieren und betreiben: seine On-Premise-Hilfe beginnt, „If you are an on-premise customers looking for information about installing, configuring, system requirements, ops console, performance tuning, and web services, you are in the right place.“ Dieses selbst hostbare Modell ist der Residency-Hebel — es lässt Sie die Plattform auf China-ansässiger Infrastruktur innerhalb des Festlands betreiben. | Ivanti Docs — Neurons for ITSM On-Premises (2025), abgerufen 2026-10-11 |
| Ivantis eigene Unterauftragsverarbeiter-Liste zeigt, dass das Neurons-for-ITSM-Cloud-SaaS auf Microsoft Azure in Australien, Kanada, Deutschland, dem Vereinigten Königreich und den Vereinigten Staaten gehostet ist (die breitere Neurons-Plattform fügt Japan hinzu) — keine in Festlandchina. Auf dem Cloud-SaaS werden die personenbezogene Information Ihres China-Personals und Ihrer Antragsteller und Ihre CMDB offshore gehalten. | Ivanti — Subprocessors, abgerufen 2026-10-11 |
| Die personenbezogene Information Ihres China-Personals und Ihrer Antragsteller offshore zu halten, ist ein grenzüberschreitender Transfer nach PIPL (Artikel 38–40), zusätzlich zur Mitteilung und gesonderten Einwilligung nach Artikel 13/23. Die Pflicht landet bei Ihnen, dem Handler — nicht bei Ivanti. | China's Personal Information Protection Law (PIPL), Articles 13, 23 and 38–40 |
| Für einen Betreiber kritischer Informationsinfrastruktur oder Handler mit hohem Volumen verlangt Cybersicherheitsgesetz Artikel 39 (vormals Artikel 37), dass in China generierte personenbezogene Information im Festland gespeichert wird; und ein öffentliches, China-gerichtetes Self-Service- oder Ticket-Portal ist ein Internet-Informationsdienst, der eine ICP-Beian braucht, an Festland-Hosting gebunden. | China's Cybersecurity Law, Article 39 (formerly Article 37); ICP filing requirement |
Quellen vom 21YunBox Compliance-Team am 11. Oktober 2026 geprüft.
Für ein Unternehmen, das Ivanti Neurons for ITSM für eine Festlandchina-Operation betreibt, ist die entscheidende Frage nicht, ob der Service Desk schnell aus Schanghai zeichnet. Es ist, wo die Plattform gehostet ist und wo die Daten, die sie hält, zur Ruhe kommen — denn eine ITSM-Plattform ist das System-of-Record für Ihren gesamten China-IT-Bestand. Sie trägt die personenbezogene Information Ihres China-IT-Personals und jedes Antragstellers, der ein Ticket einreicht, und sie trägt die CMDB, das Asset-Inventar, die Service-Maps und die Incident- und Change-Tickets, die in konzentrierter Form beschreiben, wie Ihre China-Operation gebaut und betrieben wird. Ivanti Neurons for ITSM wird auf zwei Arten angeboten — ein Cloud-SaaS, offshore auf Microsoft Azure gehostet ohne Festlandchina-Region, und eine On-Premises-Bereitstellung, die Sie selbst installieren und betreiben — und diese Bereitstellungswahl ist die ganze Geschichte: eine On-Premises-, China-ansässige Instanz kann diese Daten im Festland halten, während die offshore gelegene Cloud es nicht kann. Vier Stränge entscheiden es — die Residency und Grenztransfer-Exponierung der personenbezogenen Information; die CMDB-und-Ticket-Sicherheitsgovernance-Exponierung, die ein Geschwindigkeitstest nie sieht; automatisierte Triage oder KI, die Entscheidungen über Menschen trifft; und eine ICP-Beian für jedes China-gerichtete Self-Service-Portal.
Ivanti Neurons for ITSM in China auf einen Blick
| Was darüber entscheidet | In Ivantis eigenen Worten — und Chinas Recht |
|---|---|
| Was es hält | Zwei Dinge, die Chinas Recht betreffen. Die personenbezogene Information Ihres China-IT-Personals und jedes Antragstellers, der ein Ticket einreicht — Namen, Arbeits-E-Mail, Telefon, Organisation, manchmal Gerät und Standort. Und Ihre CMDB und Tickets — Hostnamen, Netzwerktopologie, Asset-Inventar und Service-Maps, plus Incident- und Change-Datensätze, die routinemäßig internes Systemdetail, Konfiguration und manchmal eingebettete Geheimnisse tragen. Zusammen eine konzentrierte Karte davon, wie Ihre China-Operation gebaut und betrieben wird. |
| Offshore-Cloud oder On-Premises | Ivanti Neurons for ITSM wird als Cloud-SaaS und als On-Premises-Bereitstellung angeboten, die Sie selbst installieren und betreiben. Ivantis eigene Unterauftragsverarbeiter-Liste zeigt, dass die Cloud auf Microsoft Azure in Australien, Kanada, Deutschland, dem Vereinigten Königreich und den USA gehostet ist (die breitere Neurons-Plattform fügt Japan hinzu) — keine in Festlandchina. Die On-Premises-Option ist der Residency-Hebel: betreiben Sie es auf China-ansässiger Infrastruktur, und die Daten können im Festland bleiben. Eine offshore gelegene Cloud-Instanz kann es nicht. |
| Residency & Grenztransfer personenbezogener Information | Betreiben Sie den China-Bestand auf der offshore gelegenen Cloud, und die personenbezogene Information Ihres Personals und Ihrer Antragsteller ruht im Ausland — ein grenzüberschreitender Transfer (数据出境) nach PIPL Artikel 38–40, zusätzlich zur Mitteilung und gesonderten Einwilligung nach Artikel 13/23. Für einen Betreiber kritischer Informationsinfrastruktur oder Handler mit hohem Volumen verlangt Cybersicherheitsgesetz Artikel 39 (vormals Artikel 37), dass in China erhobene personenbezogene Information im Festland gespeichert wird. |
| Die CMDB & Tickets — die besondere zweite Hälfte | Die Hälfte, die ein Erreichbarkeits-Check nie sieht. Die Konfiguration, Topologie und Betriebsgeheimnisse Ihres gesamten China-IT-Bestands offshore sitzend ist sowohl eine grenzüberschreitende Datenangelegenheit als auch, für sensible Operationen, möglicherweise eine, die die Handhabung von „important data“ (重要数据) und Datensicherheitspflichten berührt. Behandeln Sie die Klassifizierung als ein mit Rechtsbeistand zu bestätigendes Risiko, kein festes Etikett — aber die Konzentration sicherheitssensiblen Details ist real. |
| Automatisierte Handhabung und die ICP-Tür | Ivantis Auto-Triage- und KI-Workflows, die Einzelpersonen profilieren oder über sie entscheiden, bringen PIPL Artikel 24 zur automatisierten Entscheidungsfindung ins Spiel (Mitteilung und ein Opt-out). Und jedes öffentliche, China-gerichtete Self-Service- oder Ticket-Portal ist ein Internet-Informationsdienst, trägt also eine ICP-Beian-Pflicht, an Festland-Hosting gebunden. |
| Erreichbarkeit ist nicht die Achse | Ob der Service Desk schnell aus dem Festland lädt, ist betrieblich, nicht die Compliance-Frage. Was sie entscheidet, ist, wo die Plattform gehostet ist und wo die Personendaten und die IT-Bestandsaufzeichnung leben. 21YunBox hilft Ihnen, diese Daten im Inland zu halten, die Einwilligungen zu sichern, die ICP für jedes Portal einzureichen und rechtskonform auszuliefern — den 21YunBox Optimizer — vor der Ivanti-Instanz, die Sie bereits betreiben. |
Was es tatsächlich hält — die Daten Ihrer Menschen und Ihre IT-Bestandsaufzeichnung
Ivanti Neurons for ITSM ist keine öffentlich zugängliche Marketing-Site; es ist das interne System-of-Record dafür, wie die IT Ihre China-Operation bedient, und es hält zwei Arten von Daten, die Chinas Recht betreffen. Die erste ist personenbezogene Information: das Verzeichnis Ihres China-IT-Personals und die Identität jedes Antragstellers, der ein Ticket öffnet — Namen, Arbeits-E-Mail, Telefonnummer, Organisationseinheit und oft das Gerät und der Standort, die an einen Incident angehängt sind. Für eine Festland-Belegschaft ist all das personenbezogene Information nach Chinas Gesetz zum Schutz personenbezogener Daten.
Die zweite ist die Hälfte, die ein Geschwindigkeitstest nie sieht — und sie ist diejenige, die eine ITSM-Plattform von einer gewöhnlichen Geschäftsanwendung unterscheidet. Ihre CMDB ist ein strukturiertes Inventar der Hosts, der Netzwerktopologie, der Dienste und Assets, die Ihren China-Bestand ausmachen; Ihre Incident- und Change-Tickets tragen routinemäßig internes Systemdetail, Konfiguration und, in der Praxis, eingebettete Zugangsdaten und Geheimnisse. Zusammengenommen sind sie eine konzentrierte, sicherheitssensible Karte genau dessen, wie Ihre China-Operation gebaut und betrieben wird. Ob diese Aufzeichnung im Festland oder offshore lebt, wird vollständig davon entschieden, wie Sie Ivanti bereitstellen — die offshore gelegene Cloud oder eine On-Premises-Instanz, die Sie platzieren, wo Sie wählen.
Die Türen: Residency, die IT-Bestandsaufzeichnung, automatisierte Handhabung und ICP
Setzen Sie den China-Bestand auf die offshore gelegene Cloud, und die erste Tür öffnet sich. Die personenbezogene Information von Personal und Antragstellern in dieser Instanz ruht im Ausland, was sie zu einem grenzüberschreitenden Transfer (数据出境) macht. Die Pflicht landet bei Ihnen, dem Handler, nicht bei Ivanti: PIPL Artikel 13 und 23 verlangen Mitteilung und eine Grundlage, die Daten zu erheben, und Artikel 38–40 verlangen einen Transfermechanismus, um sie offshore zu senden — eine CAC-Sicherheitsbewertung, den CAC-Standardvertrag oder Zertifizierung. Und für einen Betreiber kritischer Informationsinfrastruktur oder Handler mit hohem Volumen verlangt Artikel 39 des Cybersicherheitsgesetzes (vormals Artikel 37 — die Novelle des Cybersicherheitsgesetzes von 2025, in Kraft seit 1. Januar 2026, nummerierte den Artikel zur Datenlokalisierung von 37 auf 39 um, seine Substanz unverändert), dass in China generierte personenbezogene Information im Festland gespeichert wird, was eine offshore gelegene Cloud nicht erfüllen kann.
Die CMDB-und-Ticket-Aufzeichnung öffnet eine zweite, leisere Tür. Über die personenbezogene Information hinaus ist die Konzentration von Konfiguration, Topologie und Betriebsgeheimnissen für Ihren China-Bestand eine Datensicherheitsexponierung für sich, und für sensible Operationen kann sie in die Handhabung von „important data“ (重要数据) mit verschärften Datensicherheitspflichten fallen. Das ist ein Risiko, das mit Rechtsbeistand zu kartieren und zu klären ist, statt eine Klassifizierung, die zu behaupten wäre — aber ein Erreichbarkeits-Check wird es nie zutage fördern.
Zwei weitere Türen folgen daraus, wie Sie die Plattform betreiben. Wo Ivantis Auto-Triage-, Predictive- oder Agentic-Workflows Menschen profilieren oder über sie entscheiden, haftet PIPL Artikel 24 zur automatisierten Entscheidungsfindung an — Transparenz, Fairness und ein Opt-out aus Entscheidungen, die allein durch Automatisierung getroffen werden. Und sobald Sie ein öffentliches, China-gerichtetes Self-Service- oder Ticket-Portal exponieren, ist dieses Portal ein Internet-Informationsdienst und trägt eine ICP-Beian (备案)-Pflicht, an eine Festland-Hosting-Ressource gebunden — die eine On-Premises-, China-ansässige Bereitstellung bieten kann und eine offshore gelegene nicht.
Warum ein Erreichbarkeits-Check das verfehlt
Eine Sonde von innerhalb Chinas kann den Ivanti-Login-Bildschirm zeichnen sehen und schließen „es funktioniert“. Diese Antwort ist nebensächlich. Die Compliance-Exponierung ist nicht auf dem Bildschirm — sie ist in den Daten im Ruhezustand und wie sie sich bewegen: die personenbezogene Information von Personal und Antragstellern und die CMDB, Topologie, das Asset-Inventar und die Ticket-Geheimnisse, die Ihren China-Bestand beschreiben, alle auf einer offshore gelegenen Cloud sitzend. Ein Seitenlade-Test misst nichts davon. Er kann nicht sehen, in welcher Region der Mandant lebt, ob eine gesonderte Einwilligung eingeholt wurde, ob ein Transfermechanismus vorhanden ist oder dass Ihre sicherheitssensibelste Betriebsaufzeichnung im Ausland konzentriert ist. Das ist die wettbewerbssichere zweite Hälfte der Frage — und genau deshalb ist es nicht die Antwort, ein offshore gelegenes ITSM bloß aus dem Festland erreichbar zu machen. Die Personendaten und die IT-Bestandsaufzeichnung im Inland zu halten, mit Einwilligung und einem ICP-beian-pflichtigen Portal, ist es.
Der rechtmäßige Pfad — kartieren, lokalisieren, ausliefern
Es gibt einen rechtskonformen Weg, Ivanti Neurons for ITSM für eine Festlandchina-Operation zu betreiben, und weil die Plattform selbst hostbar ist, ist ihr mittlerer Schritt ungewöhnlich sauber — einer, der vor der Ivanti-Instanz sitzt, die Sie bereits betreiben, ohne Neuaufbau und ohne Migration.
Zuerst, kartieren: unser China-Compliance-Team inventarisiert, was Ihr ITSM hält — die personenbezogene Information von Personal und Antragstellern, die CMDB- und Asset-Daten, den Inhalt von Incident- und Change-Tickets und jedes China-gerichtete Self-Service-Portal — stellt fest, wo Ivanti heute bereitgestellt ist (oft die offshore gelegene Cloud), den ICP-Status jeder Portal-Domain und die Einwilligungs- und Residency-Grundlage, auf die sich jeder Fluss stützt. Wir bauen das technische Bild; die rechtlichen Schlüsse werden mit Rechtsbeistand geklärt.
Dann lokalisieren: hier zahlt sich Ivantis On-Premises-Option direkt aus. Wir helfen Ihnen, Neurons for ITSM auf einem China-ansässigen Pfad zu betreiben, sodass die personenbezogene Mitarbeiterinformation und die CMDB- und Ticket-Aufzeichnung im Festland bleiben, holen die Mitteilung und gesonderte Einwilligung nach Artikel 13/23 ein, ehren das Artikel-24-Opt-out für automatisierte Handhabung und schützen die sicherheitssensible IT-Bestandsaufzeichnung. Lokalisieren heißt, die Daten auf einem inländischen Pfad zu halten — niemals eine Route, die sie ohnehin offshore verschifft.
Dann ausliefern: jedes öffentliche, China-gerichtete Portal ist ein Internet-Informationsdienst, trägt also eine ICP-Beian-Pflicht und braucht rechtskonforme, inländische Auslieferung. 21YunBox liefert es im Inland aus — den 21YunBox Optimizer — vor der Ivanti-Instanz, die Sie bereits betreiben, sodass es legal und rechtskonform für Ihre Nutzer in China läuft. 21YunBox nutzt oder empfiehlt niemals Umgehung jeglicher Art — wir halten im Inland, was das Gesetz sagt muss bleiben, liefern den Rest rechtskonform von innerhalb des Festlands und bewegen personenbezogene Information niemals heimlich über die Grenze. 21YunBox ist eine Compliance-Overlay und Partner für die ITSM-Plattform, die Sie bereits betreiben, kein Wettbewerber zu ihr.
Nichts davon ist ein Urteil, dass Ivanti Neurons for ITSM in China „gesperrt“ oder „illegal“ ist; es ist selbst hostbare Software, und ein Großteil der Exponierung löst sich in dem Moment auf, in dem Sie eine inländische Bereitstellung wählen. Es ist eine Risiko-und-Residency-Karte, und welche Pflichten Ihren Fall greifen, hängt von Ihrer Rechtsperson, Ihrer Rolle nach chinesischem Recht, Ihren Datenmengen und davon ab, was Ihre Tickets tatsächlich halten — wert, die Einzelheiten mit Rechtsbeistand zu klären, bevor Ihre China-IT-Operation davon abhängt.
Compliance-Einschätzung anfordern →
Weiterführend:
- So erhalten Sie eine ICP-Beian für China
- Grenzüberschreitende Datentransfers nach PIPL
- Chinas Gesetz zum Schutz personenbezogener Daten (PIPL)
- Chinas Cybersicherheitsgesetz
Häufige Fragen
Speichert Ivanti Neurons for ITSM die Daten chinesischer Mitarbeiter in China?
In seinem Cloud-SaaS, nein. Ivantis eigene Unterauftragsverarbeiter-Liste zeigt, dass die ITSM-Cloud auf Microsoft Azure in Australien, Kanada, Deutschland, dem UK und den USA gehostet ist — keine Festlandchina-Region — die personenbezogene Information von Personal und Antragstellern in einer China-Instanz würde also offshore ruhen, ein PIPL-Grenztransfer. Weil Neurons for ITSM auch On-Premises verfügbar ist, können Sie es stattdessen auf China-ansässiger Infrastruktur bereitstellen und diese Daten im Festland halten.
Ist es gegen das Gesetz, Ivanti Neurons for ITSM in China zu nutzen?
Nicht inhärent. Die Fragen sind der grenzüberschreitende Transfer personenbezogener Information (den PIPL mit Mitteilung, gesonderter Einwilligung und einem Transfermechanismus erlaubt), jede inländische Speicherpflicht, wenn Sie ein CIIO oder Handler mit hohem Volumen sind, eine ICP-Beian für ein öffentliches Self-Service-Portal und PIPL Artikel 24, wo Auto-Triage oder KI Entscheidungen über Menschen trifft. Die CMDB und Tickets fügen eine Datensicherheitsexponierung hinzu, da die Konfiguration und Geheimnisse Ihres China-IT-Bestands offshore sitzen würden. Ob jede Pflicht greift, hängt von Ihrer Rolle und Ihren Volumina ab — behandeln Sie es als ein mit Rechtsbeistand zu klärendes Risiko, kein pauschales Verbot.
Kann 21YunBox helfen, unseren Ivanti-ITSM-Stack in China rechtskonform zu machen?
Ja. Unser China-Compliance-Team kartiert, was Ihr ITSM hält — Mitarbeiter-PII, die CMDB- und Asset-Daten, Ticket-Inhalt und jedes China-gerichtete Portal — und wo es gehostet ist, hilft Ihnen, diese Daten im Inland zu halten (einschließlich einer selbstgehosteten, China-ansässigen Ivanti-Bereitstellung), sichert die Einwilligung nach Artikel 13/23 und das Artikel-24-Opt-out, reicht die ICP für jedes öffentliche Portal ein und stellt rechtskonforme inländische Auslieferung vor der Ivanti-Instanz auf, die Sie bereits betreiben. Kontaktieren Sie uns, um Ihren konkreten Fall durchzuarbeiten.


