Ivanti Neurons for ITSM fonctionne-t-il en Chine ? Résidence des données, ICP et règles transfrontalières
Ivanti Neurons for ITSM est le système de référence de votre parc informatique chinois. Son SaaS cloud est hébergé à l'étranger sur Microsoft Azure sans région de Chine continentale, de sorte que l'information personnelle de votre personnel IT et de vos demandeurs chinois et votre CMDB reposent à l'étranger — une question transfrontalière et de résidence des données PIPL ; mais il est aussi auto-hébergeable sur site, de sorte qu'il peut tourner sur le territoire. Un regard priorité à la conformité sur la résidence, l'ICP et le registre du parc informatique.
Ivanti Neurons for ITSM fonctionne-t-il en Chine ?
Savoir si vous pouvez exploiter Ivanti Neurons for ITSM en Chine est une question de résidence des données et de licence, non de vitesse. La plateforme est le système de référence de votre parc informatique chinois — l'information personnelle de votre personnel IT et des demandeurs de tickets, plus le CMDB, l'inventaire des actifs et les tickets qui cartographient comment votre opération chinoise est bâtie et exploitée.
Le SaaS cloud d'Ivanti est hébergé à l'étranger sur Microsoft Azure sans région de Chine continentale, de sorte qu'exploiter le parc chinois là-bas met cette information personnelle et ce registre sensible pour la sécurité à l'étranger — un transfert transfrontalier PIPL (articles 38 à 40, avec l'information et le consentement distinct de l'article 13/23), et pour un opérateur d'infrastructure d'information critique ou un responsable à fort volume une obligation de stockage sur le territoire au titre de l'article 39 (anciennement l'article 37) de la CSL. Mais Ivanti Neurons for ITSM est aussi disponible sur site, que vous installez et exploitez vous-même — de sorte que vous pouvez le déployer sur le territoire, garder l'information personnelle des employés et le CMDB sur le continent, et la voie conforme reste ouverte.
Ceci est une image de risque, non un verdict — vos obligations dépendent de votre rôle, de vos volumes de données et de ce que contiennent vos tickets. Notre équipe Chine peut cartographier avec vous votre exposition Ivanti ITSM →
Aperçu de conformité
- ! Le SaaS cloud est hébergé à l'étranger sur Azure, sans région de Chine continentale
- ! L'information personnelle des employés et demandeurs à l'étranger est un transfert transfrontalier PIPL
- ! CMDB, tickets et configurations à l'étranger concentrent votre parc informatique chinois à l'étranger
- ! Un portail de self-service tourné vers la Chine a besoin d'une déclaration ICP sur un hébergement continental
- ! L'auto-triage ou les décisions IA au sujet de personnes déclenchent l'article 24 de la PIPL
- ✓ Auto-hébergeable : déployer sur le territoire, garder l'information personnelle des employés et le CMDB sur le continent
Ce que la documentation officielle de Ivanti Neurons for ITSM dit de la Chine
| Fait | Source primaire |
|---|---|
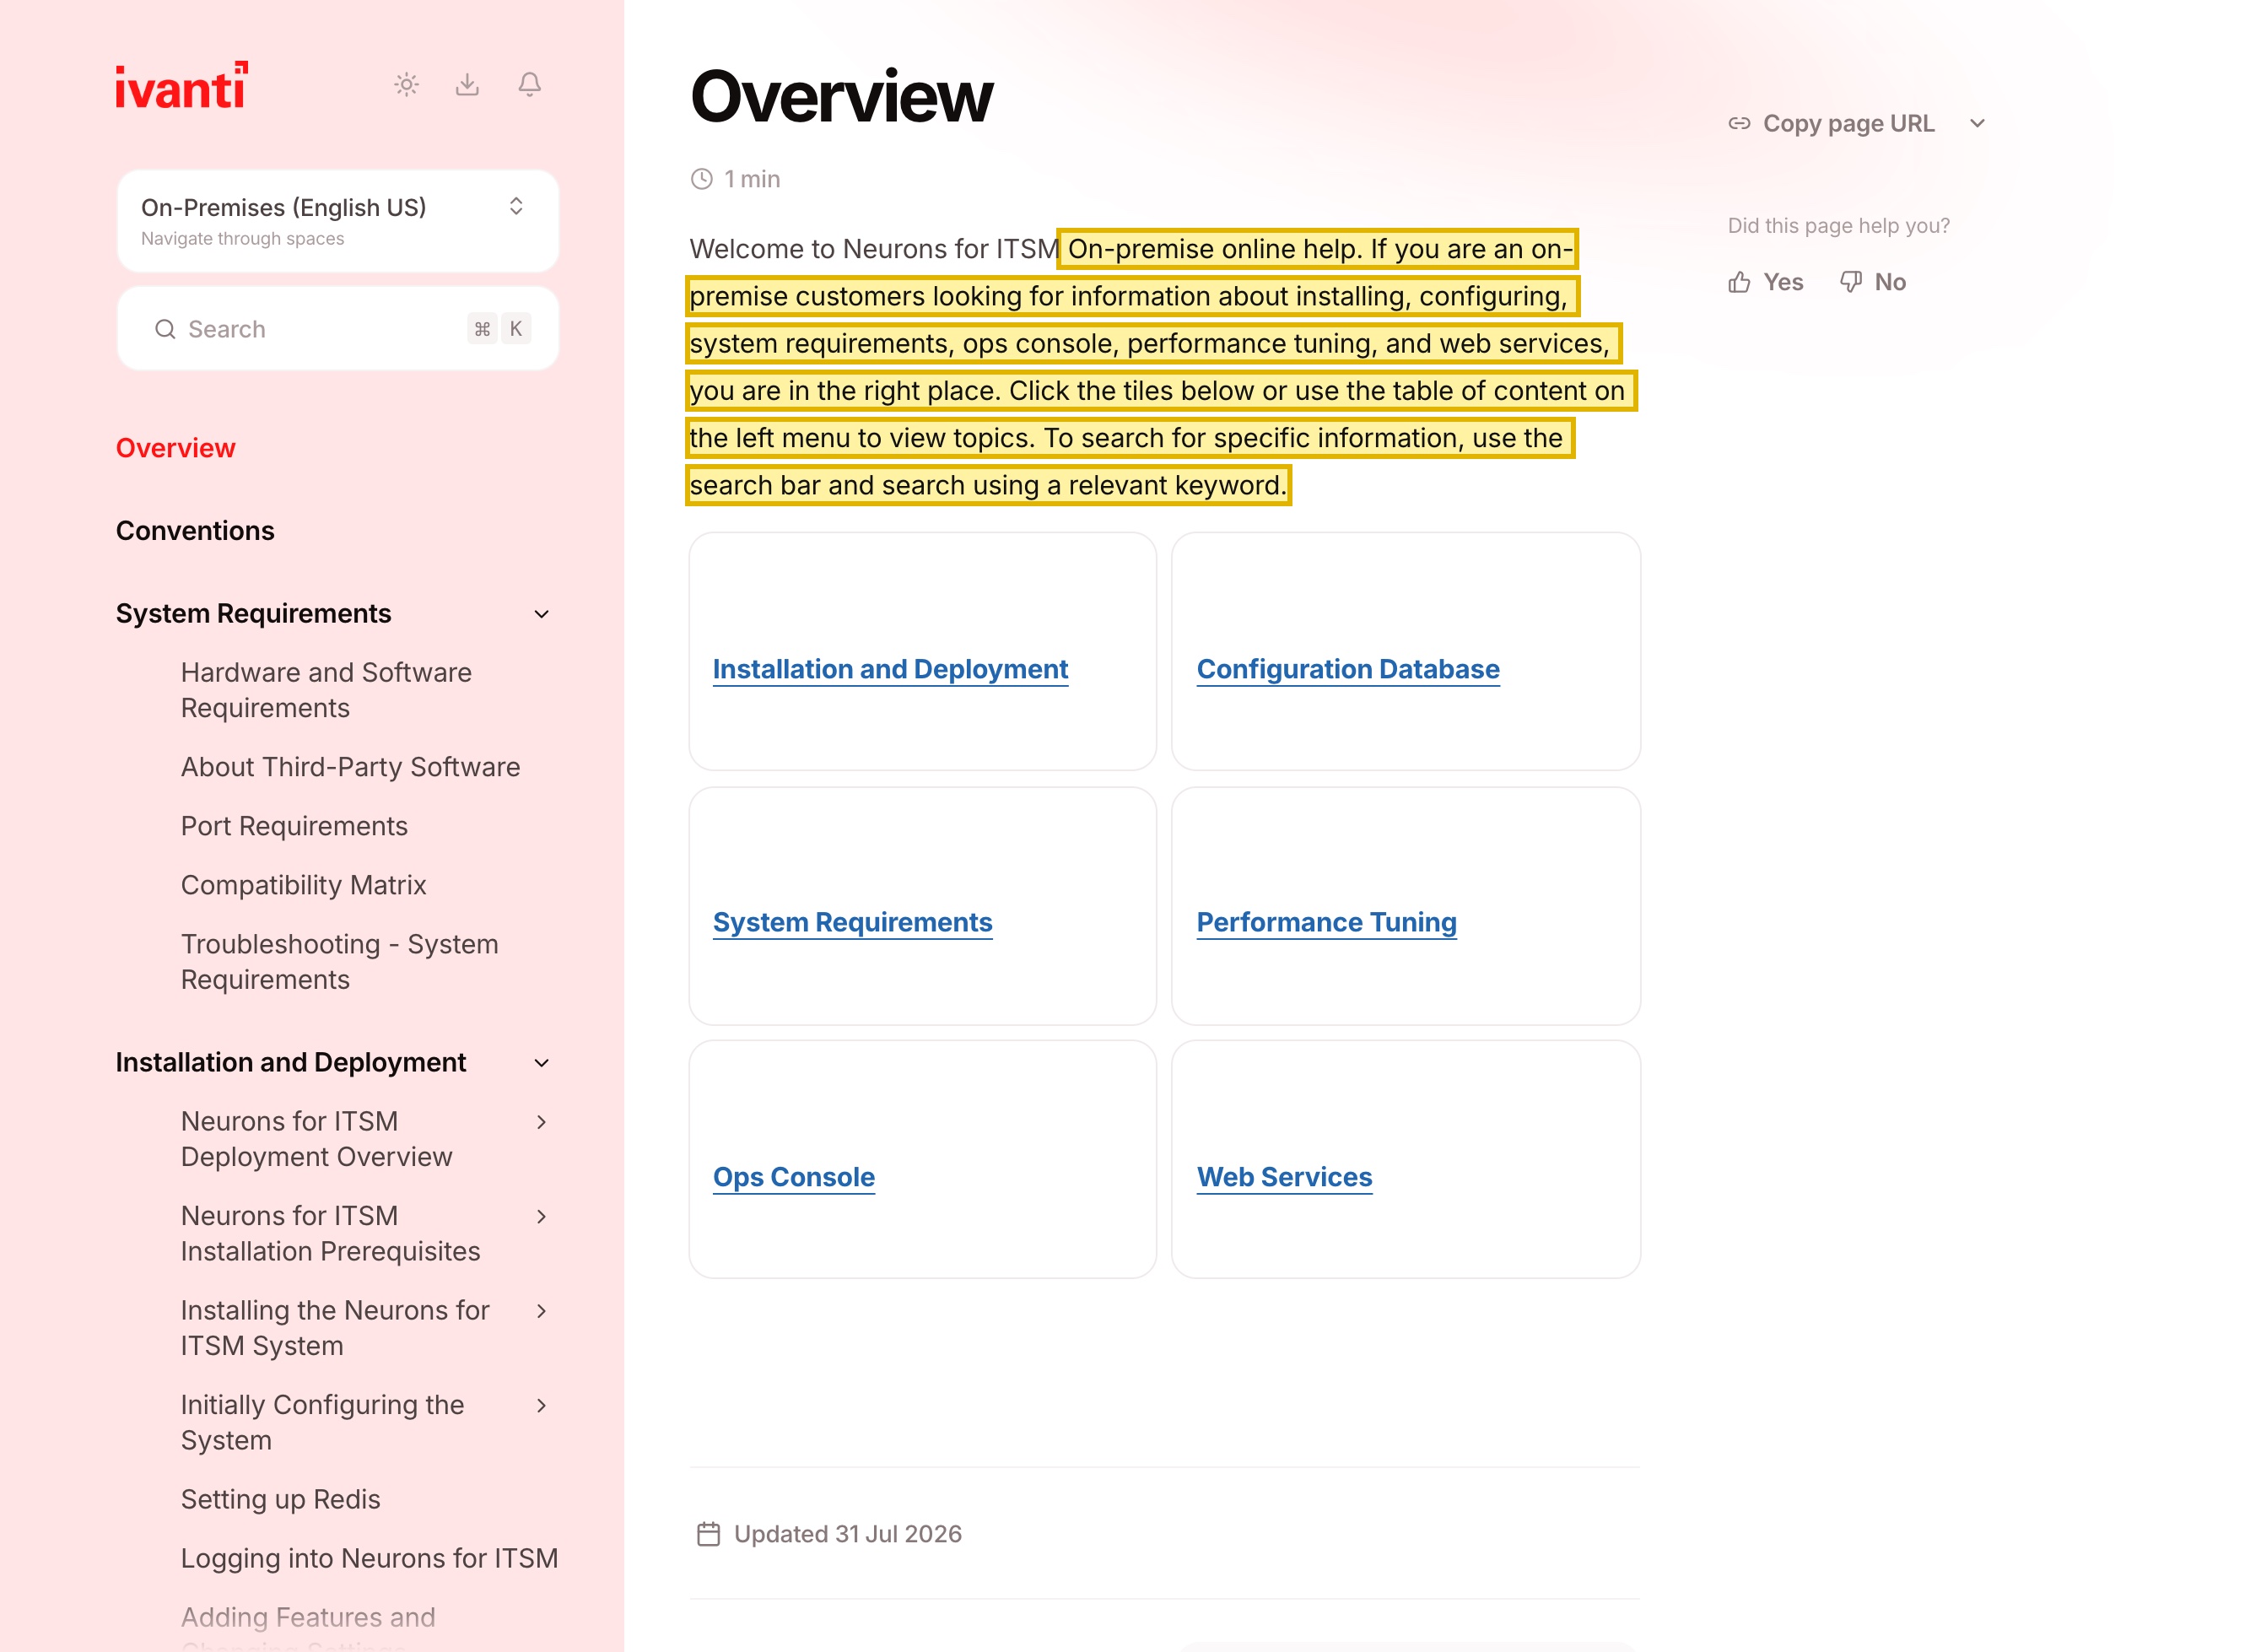
| Dans les propres mots d'Ivanti, Neurons for ITSM a un déploiement sur site que vous installez et exploitez vous-même : son aide On-Premise s'ouvre, "If you are an on-premise customers looking for information about installing, configuring, system requirements, ops console, performance tuning, and web services, you are in the right place." Ce modèle auto-hébergeable est le levier de résidence — il vous laisse exploiter la plateforme sur une infrastructure résidente en Chine à l'intérieur du continent. | Ivanti Docs — Neurons for ITSM On-Premises (2025), consulté le 2026-10-11 |
| La propre liste de sous-traitants d'Ivanti montre que le SaaS cloud Neurons for ITSM est hébergé sur Microsoft Azure en Australie, au Canada, en Allemagne, au Royaume-Uni et aux États-Unis (la plateforme Neurons plus large ajoute le Japon) — aucun en Chine continentale. Sur le SaaS cloud, l'information personnelle de votre personnel et de vos demandeurs chinois et votre CMDB sont détenus à l'étranger. | Ivanti — Subprocessors, consulté le 2026-10-11 |
| Détenir l'information personnelle de votre personnel et de vos demandeurs chinois à l'étranger est un transfert transfrontalier au titre de la PIPL (articles 38 à 40), par-dessus l'information et le consentement distinct de l'article 13/23. L'obligation retombe sur vous, le responsable — non sur Ivanti. | Loi chinoise sur la protection des informations personnelles (PIPL), articles 13, 23 et 38 à 40 |
| Pour un opérateur d'infrastructure d'information critique ou un responsable à fort volume, l'article 39 (anciennement l'article 37) de la loi sur la cybersécurité exige que l'information personnelle générée en Chine soit stockée sur le continent ; et un portail public de self-service ou de tickets tourné vers la Chine est un service d'information sur internet qui a besoin d'une déclaration ICP liée à un hébergement continental. | Loi chinoise sur la cybersécurité, article 39 (anciennement l'article 37) ; exigence de déclaration ICP |
Sources vérifiées par Équipe Conformité 21YunBox le 11 octobre 2026.
Pour une entreprise exploitant Ivanti Neurons for ITSM pour une opération de Chine continentale, la question qui compte n’est pas de savoir si le centre de services s’affiche rapidement depuis Shanghai. C’est de savoir où la plateforme est hébergée et où les données qu’elle détient viennent reposer — parce qu’une plateforme ITSM est le système de référence de tout votre parc informatique chinois. Elle porte l’information personnelle de votre personnel IT chinois et de chaque demandeur qui ouvre un ticket, et elle porte le CMDB, l’inventaire des actifs, les cartes de service et les tickets d’incident et de changement qui décrivent, sous forme concentrée, comment votre opération chinoise est bâtie et exploitée. Ivanti Neurons for ITSM est offert de deux façons — un SaaS cloud hébergé à l’étranger sur Microsoft Azure sans région de Chine continentale, et un déploiement sur site que vous installez et exploitez vous-même — et ce choix de déploiement est toute l’histoire : une instance sur site, résidente en Chine, peut garder ces données sur le continent, tandis que le cloud à l’étranger ne le peut pas. Quatre volets le décident — la résidence et l’exposition transfrontalière de l’information personnelle ; l’exposition de gouvernance de sécurité du CMDB et des tickets qu’un test de vitesse ne voit jamais ; le triage automatisé ou l’IA qui prend des décisions au sujet de personnes ; et une déclaration ICP pour tout portail de self-service tourné vers la Chine.
Ivanti Neurons for ITSM en Chine en un coup d’œil
| Ce qui le décide | Dans les propres termes d'Ivanti — et la loi chinoise |
|---|---|
| Ce qu'il détient | Deux choses dont la loi chinoise se soucie. L'information personnelle de votre personnel IT chinois et de chaque demandeur qui ouvre un ticket — noms, e-mail professionnel, téléphone, organisation, parfois appareil et localisation. Et votre CMDB et vos tickets — noms d'hôtes, topologie réseau, inventaire des actifs et cartes de service, plus les enregistrements d'incident et de changement qui portent couramment des détails de systèmes internes, de la configuration et parfois des secrets intégrés. Ensemble, une carte concentrée de la façon dont votre opération chinoise est bâtie et exploitée. |
| Cloud à l'étranger, ou sur site | Ivanti Neurons for ITSM est offert comme un SaaS cloud et comme un déploiement sur site que vous installez et exploitez vous-même. La propre liste de sous-traitants d'Ivanti montre que le cloud est hébergé sur Microsoft Azure en Australie, au Canada, en Allemagne, au Royaume-Uni et aux États-Unis (la plateforme Neurons plus large ajoute le Japon) — aucun en Chine continentale. L'option sur site est le levier de résidence : exploitez-la sur une infrastructure résidente en Chine et les données peuvent rester sur le continent. Une instance cloud à l'étranger ne le peut pas. |
| Résidence et transfrontalier de l'information personnelle | Exploitez le parc chinois sur le cloud à l'étranger et l'information personnelle de votre personnel et de vos demandeurs repose à l'étranger — un transfert transfrontalier (数据出境) au titre des articles 38 à 40 de la PIPL, par-dessus l'information et le consentement distinct de l'article 13/23. Pour un opérateur d'infrastructure d'information critique ou un responsable à fort volume, l'article 39 (anciennement l'article 37) de la loi sur la cybersécurité exige que l'information personnelle collectée en Chine soit stockée sur le continent. |
| Le CMDB et les tickets — la seconde moitié distinctive | La moitié qu'un contrôle d'accessibilité ne voit jamais. La configuration, la topologie et les secrets opérationnels de tout votre parc informatique chinois reposant à l'étranger sont à la fois une question de données transfrontalières et, pour des opérations sensibles, peuvent impliquer un traitement de « données importantes » (重要数据) et des obligations de sécurité des données. Traitez la classification comme un risque à confirmer avec un conseil, non comme une étiquette arrêtée — mais la concentration de détails sensibles pour la sécurité est réelle. |
| Traitement automatisé, et la porte ICP | Les workflows d'auto-triage et d'IA d'Ivanti qui profilent ou décident au sujet d'individus font entrer l'article 24 de la PIPL sur la prise de décision automatisée (information et un opt-out). Et tout portail public de self-service ou de tickets tourné vers la Chine est un service d'information sur internet, de sorte qu'il porte une obligation de déclaration ICP liée à un hébergement continental. |
| L'accessibilité n'est pas l'axe | Savoir si le centre de services charge rapidement depuis le continent est opérationnel, non la question de conformité. Ce qui la décide est l'endroit où la plateforme est hébergée et où vivent les données des personnes et le registre du parc informatique. 21YunBox vous aide à garder ces données sur le territoire, à sécuriser les consentements, à déclarer l'ICP de tout portail, et à diffuser en conformité — le 21YunBox Optimizer — devant l'instance Ivanti que vous exploitez déjà. |
Ce qu’il détient réellement — les données de vos personnes et le registre de votre parc informatique
Ivanti Neurons for ITSM n’est pas un site marketing tourné vers le public ; c’est le système de référence interne de la façon dont l’IT sert votre opération chinoise, et il détient deux types de données dont la loi chinoise se soucie. Le premier est l’information personnelle : l’annuaire de votre personnel IT chinois et l’identité de chaque demandeur qui ouvre un ticket — noms, e-mail professionnel, numéro de téléphone, unité organisationnelle, et souvent l’appareil et la localisation attachés à un incident. Pour une main-d’œuvre continentale, tout cela est une information personnelle au titre de la loi chinoise sur la protection des informations personnelles.
Le second est la moitié qu’un test de vitesse ne voit jamais — et c’est celle qui rend une plateforme ITSM différente d’une application d’entreprise ordinaire. Votre CMDB est un inventaire structuré des hôtes, de la topologie réseau, des services et des actifs qui composent votre parc chinois ; vos tickets d’incident et de changement portent couramment des détails de systèmes internes, de la configuration et, en pratique, des identifiants et secrets intégrés. Pris ensemble, ils sont une carte concentrée et sensible pour la sécurité d’exactement comment votre opération chinoise est bâtie et exploitée. Que ce registre vive sur le continent ou à l’étranger est décidé entièrement par la façon dont vous déployez Ivanti — le cloud à l’étranger ou une instance sur site que vous placez où vous le choisissez.
Les portes : résidence, le registre du parc informatique, traitement automatisé, et ICP
Mettez le parc chinois sur le cloud à l’étranger et la première porte s’ouvre. L’information personnelle du personnel et des demandeurs dans cette instance repose à l’étranger, ce qui en fait un transfert transfrontalier (数据出境). L’obligation retombe sur vous, le responsable, non sur Ivanti : les articles 13 et 23 de la PIPL exigent une information et une base pour collecter les données, et les articles 38 à 40 exigent un mécanisme de transfert pour l’envoyer à l’étranger — une évaluation de sécurité de la CAC, le contrat type de la CAC, ou une certification. Et pour un opérateur d’infrastructure d’information critique ou un responsable à fort volume, l’article 39 (anciennement l’article 37 — l’amendement 2025 de la loi sur la cybersécurité, en vigueur le 1er janvier 2026, a renuméroté l’article de localisation des données de 37 à 39, sa substance inchangée) de la loi sur la cybersécurité exige que l’information personnelle générée en Chine soit stockée sur le continent, ce qu’un cloud à l’étranger ne peut pas satisfaire.
Le registre du CMDB et des tickets ouvre une seconde porte, plus discrète. Au-delà de l’information personnelle, la concentration de configuration, de topologie et de secrets opérationnels de votre parc chinois est une exposition de sécurité des données à part entière, et pour des opérations sensibles elle peut relever d’un traitement de « données importantes » (重要数据) avec des obligations renforcées de sécurité des données. C’est un risque à cartographier et régler avec un conseil plutôt qu’une classification à affirmer — mais un contrôle d’accessibilité ne le fera jamais apparaître.
Deux portes supplémentaires découlent de la façon dont vous exploitez la plateforme. Là où les workflows d’auto-triage, prédictifs ou agentiques d’Ivanti profilent des personnes ou prennent des décisions à leur sujet, l’article 24 de la PIPL sur la prise de décision automatisée s’attache — transparence, équité, et un opt-out des décisions prises uniquement par automatisation. Et à l’instant où vous exposez un portail public de self-service ou de tickets tourné vers la Chine, ce portail est un service d’information sur internet et porte une obligation de déclaration ICP (备案) liée à une ressource d’hébergement continentale — qu’un déploiement sur site, résident en Chine, peut fournir et qu’un déploiement à l’étranger ne peut pas.
Pourquoi un contrôle d’accessibilité manque cela
Une sonde depuis l’intérieur de la Chine peut regarder l’écran de connexion Ivanti s’afficher et conclure « ça marche ». Cette réponse est à côté du sujet. L’exposition de conformité n’est pas à l’écran — elle est dans les données au repos et dans la façon dont elles se déplacent : l’information personnelle du personnel et des demandeurs, et le CMDB, la topologie, l’inventaire des actifs et les secrets des tickets qui décrivent votre parc chinois, tous reposant sur un cloud à l’étranger. Un test de chargement de page n’en mesure aucun. Il ne peut pas voir dans quelle région vit le tenant, si un consentement distinct a été pris, si un mécanisme de transfert est en place, ou que votre registre opérationnel le plus sensible pour la sécurité est concentré à l’étranger. C’est la seconde moitié de la question que les concurrents ne peuvent pas répliquer — et c’est exactement pourquoi rendre un ITSM à l’étranger simplement accessible depuis le continent n’est pas la réponse. Garder les données des personnes et le registre du parc informatique sur le territoire, avec consentement et un portail déclaré ICP, l’est.
La voie légale — cartographier, localiser, diffuser
Il existe une manière conforme d’exploiter Ivanti Neurons for ITSM pour une opération de Chine continentale, et parce que la plateforme est auto-hébergeable son étape centrale est exceptionnellement propre — une étape qui se place devant l’instance Ivanti que vous exploitez déjà, sans reconstruction et sans migration.
D’abord, cartographier : notre équipe de conformité Chine inventorie ce que votre ITSM détient — l’information personnelle du personnel et des demandeurs, le CMDB et les données d’actifs, le contenu des tickets d’incident et de changement, et tout portail de self-service tourné vers la Chine — établit où Ivanti est déployé aujourd’hui (souvent le cloud à l’étranger), le statut ICP de tout domaine de portail, et la base de consentement et de résidence sur laquelle chaque flux s’appuie. Nous bâtissons l’image technique ; les conclusions légales sont réglées avec un conseil.
Puis localiser : c’est là que l’option sur site d’Ivanti porte directement ses fruits. Nous vous aidons à exploiter Neurons for ITSM sur une voie résidente en Chine de sorte que l’information personnelle des employés et le registre du CMDB et des tickets restent sur le continent, à obtenir l’information et le consentement distinct de l’article 13/23, à honorer l’opt-out de l’article 24 pour le traitement automatisé, et à protéger le registre du parc informatique sensible pour la sécurité. Localiser signifie garder les données sur une voie sur le territoire — jamais une route qui l’envoie quand même à l’étranger.
Puis diffuser : tout portail public tourné vers la Chine est un service d’information sur internet, de sorte qu’il porte une obligation de déclaration ICP et a besoin d’une diffusion conforme, sur le territoire. 21YunBox le diffuse sur le territoire — le 21YunBox Optimizer — devant l’instance Ivanti que vous exploitez déjà, de sorte qu’il tourne légalement et en conformité pour vos utilisateurs en Chine. 21YunBox n’utilise ni ne suggère jamais de contournement d’aucune sorte — nous gardons sur le territoire ce que la loi dit qui doit y rester, diffusons le reste en conformité depuis l’intérieur du continent, et ne déplaçons jamais l’information personnelle à travers la frontière subrepticement. 21YunBox est un overlay de conformité et un partenaire de la plateforme ITSM que vous exploitez déjà, non un concurrent de celle-ci.
Rien de cela n’est un verdict qu’Ivanti Neurons for ITSM est « bloqué » ou « illégal » en Chine ; c’est un logiciel auto-hébergeable, et une grande partie de l’exposition se dissout à l’instant où vous choisissez un déploiement sur le territoire. C’est une carte de risque et de résidence, et lesquelles des obligations mordent votre cas dépend de votre entité, de votre rôle au titre de la loi chinoise, de vos volumes de données, et de ce que vos tickets contiennent réellement — à régler dans le détail avec un conseil avant que votre opération IT chinoise n’en dépende.
Obtenir une évaluation de conformité →
À lire également :
- Comment obtenir une déclaration ICP pour la Chine
- Les transferts transfrontaliers de données au titre de la PIPL
- La loi chinoise sur la protection des informations personnelles (PIPL)
- La loi chinoise sur la cybersécurité
Questions fréquentes
Ivanti Neurons for ITSM stocke-t-il les données des employés chinois en Chine ?
Dans son SaaS cloud, non. La propre liste de sous-traitants d'Ivanti montre que le cloud ITSM est hébergé sur Microsoft Azure en Australie, au Canada, en Allemagne, au Royaume-Uni et aux États-Unis — aucune région de Chine continentale — de sorte que l'information personnelle du personnel et des demandeurs dans une instance chinoise reposerait à l'étranger, un transfert transfrontalier PIPL. Parce que Neurons for ITSM est aussi disponible sur site, vous pouvez à la place le déployer sur une infrastructure résidente en Chine et garder ces données sur le continent.
Est-il contraire à la loi d'utiliser Ivanti Neurons for ITSM en Chine ?
Pas intrinsèquement. Les questions sont le transfert transfrontalier de l'information personnelle (que la PIPL permet avec information, consentement distinct et un mécanisme de transfert), toute obligation de stockage sur le territoire si vous êtes un opérateur d'infrastructure d'information critique ou un responsable à fort volume, une déclaration ICP pour un portail public de self-service, et l'article 24 de la PIPL là où l'auto-triage ou l'IA prend des décisions au sujet de personnes. Le CMDB et les tickets ajoutent une exposition de sécurité des données, puisque la configuration et les secrets de votre parc informatique chinois reposeraient à l'étranger. Savoir si chaque obligation mord dépend de votre rôle et de vos volumes — traitez-le comme un risque à régler avec un conseil, non comme une interdiction générale.
21YunBox peut-il aider à rendre notre stack Ivanti ITSM conforme en Chine ?
Oui. Notre équipe de conformité Chine cartographie ce que votre ITSM détient — l'information personnelle des employés, le CMDB et les données d'actifs, le contenu des tickets, et tout portail tourné vers la Chine — et où c'est hébergé, vous aide à garder ces données sur le territoire (y compris un déploiement Ivanti auto-hébergé, résident en Chine), sécurise le consentement de l'article 13/23 et l'opt-out de l'article 24, déclare l'ICP de tout portail public, et met en place une diffusion conforme sur le territoire devant l'instance Ivanti que vous exploitez déjà. Contactez-nous pour traiter votre cas précis.


