¿Funciona GitHub Enterprise Server en China? Residencia de datos, ICP y reglas transfronterizas
GitHub Enterprise Server es la edición autoalojable — puede ejecutarla dentro de China continental y mantener residentes los repositorios, las incidencias y los datos personales de los colaboradores. GitHub Enterprise Cloud, el SaaS, no tiene región en China continental. Dónde reside su código fuente es una cuestión de residencia y de transferencia transfronteriza según la PIPL, no una prueba de velocidad.
¿Funciona GitHub Enterprise Server en China?
Sí — GitHub Enterprise Server es la edición autoalojable de GitHub, así que puede ejecutarla en su propia infraestructura dentro de China continental y mantener residentes los repositorios, las incidencias y el plano de control que los alberga. La verdadera cuestión en China no es si los desarrolladores pueden llegar a la interfaz web desde Shanghái — es que su código fuente (secretos comerciales, a menudo con credenciales incrustadas y datos personales de colaboradores) y sus metadatos son un asunto de residencia de datos y de transferencia transfronteriza, y ejecutar GitHub Enterprise Server dentro del país es la palanca que lo responde.
La documentación de GitHub llama a GitHub Enterprise Server “a self-hosted version of the GitHub platform” que usted despliega en su propio centro de datos on-premise o en su propia nube — por eso la respuesta es «advertencia» y no «no». La edición alojada, GitHub Enterprise Cloud, solo ofrece residencia de datos en la UE, EE. UU., Australia y Japón, sin región en China continental, así que la vía SaaS deja el código en el extranjero. Conservar repositorios e información personal de colaboradores fuera del país es una transferencia transfronteriza conforme a los artículos 38–40 de la PIPL; para un operador de infraestructuras de información críticas o un tratante de grandes volúmenes, el artículo 39 de la Ley de Ciberseguridad (antes artículo 37) exige que la información personal recogida en China se almacene en el continente.
Esto es un mapa de riesgo de residencia, no un veredicto de que GitHub esté «bloqueado». Nuestro equipo de China puede cartografiar con usted la exposición de residencia de su código →
Instantánea de cumplimiento
- ! En un servidor en el extranjero, sus repositorios, incidencias y metadatos reposan fuera del país
- ! GitHub Enterprise Cloud ofrece UE, EE. UU., Australia y Japón — ninguna región en China continental
- ! El código fuente contiene secretos comerciales, credenciales incrustadas y datos personales de los colaboradores
- ! La cuestión de residencia es el código en reposo, no la accesibilidad de la interfaz — PIPL art. 38–40
- ! ¿Operador de infraestructuras críticas o tratante de grandes volúmenes? El CSL artículo 39 (antes 37) exige mantener los datos de China dentro del país
- ✓ GHES es autoalojable — ejecútelo dentro del país y mantenga residentes el código y los metadatos
Lo que la documentación oficial de GitHub Enterprise Server dice sobre China
| Hecho | Fuente primaria |
|---|---|
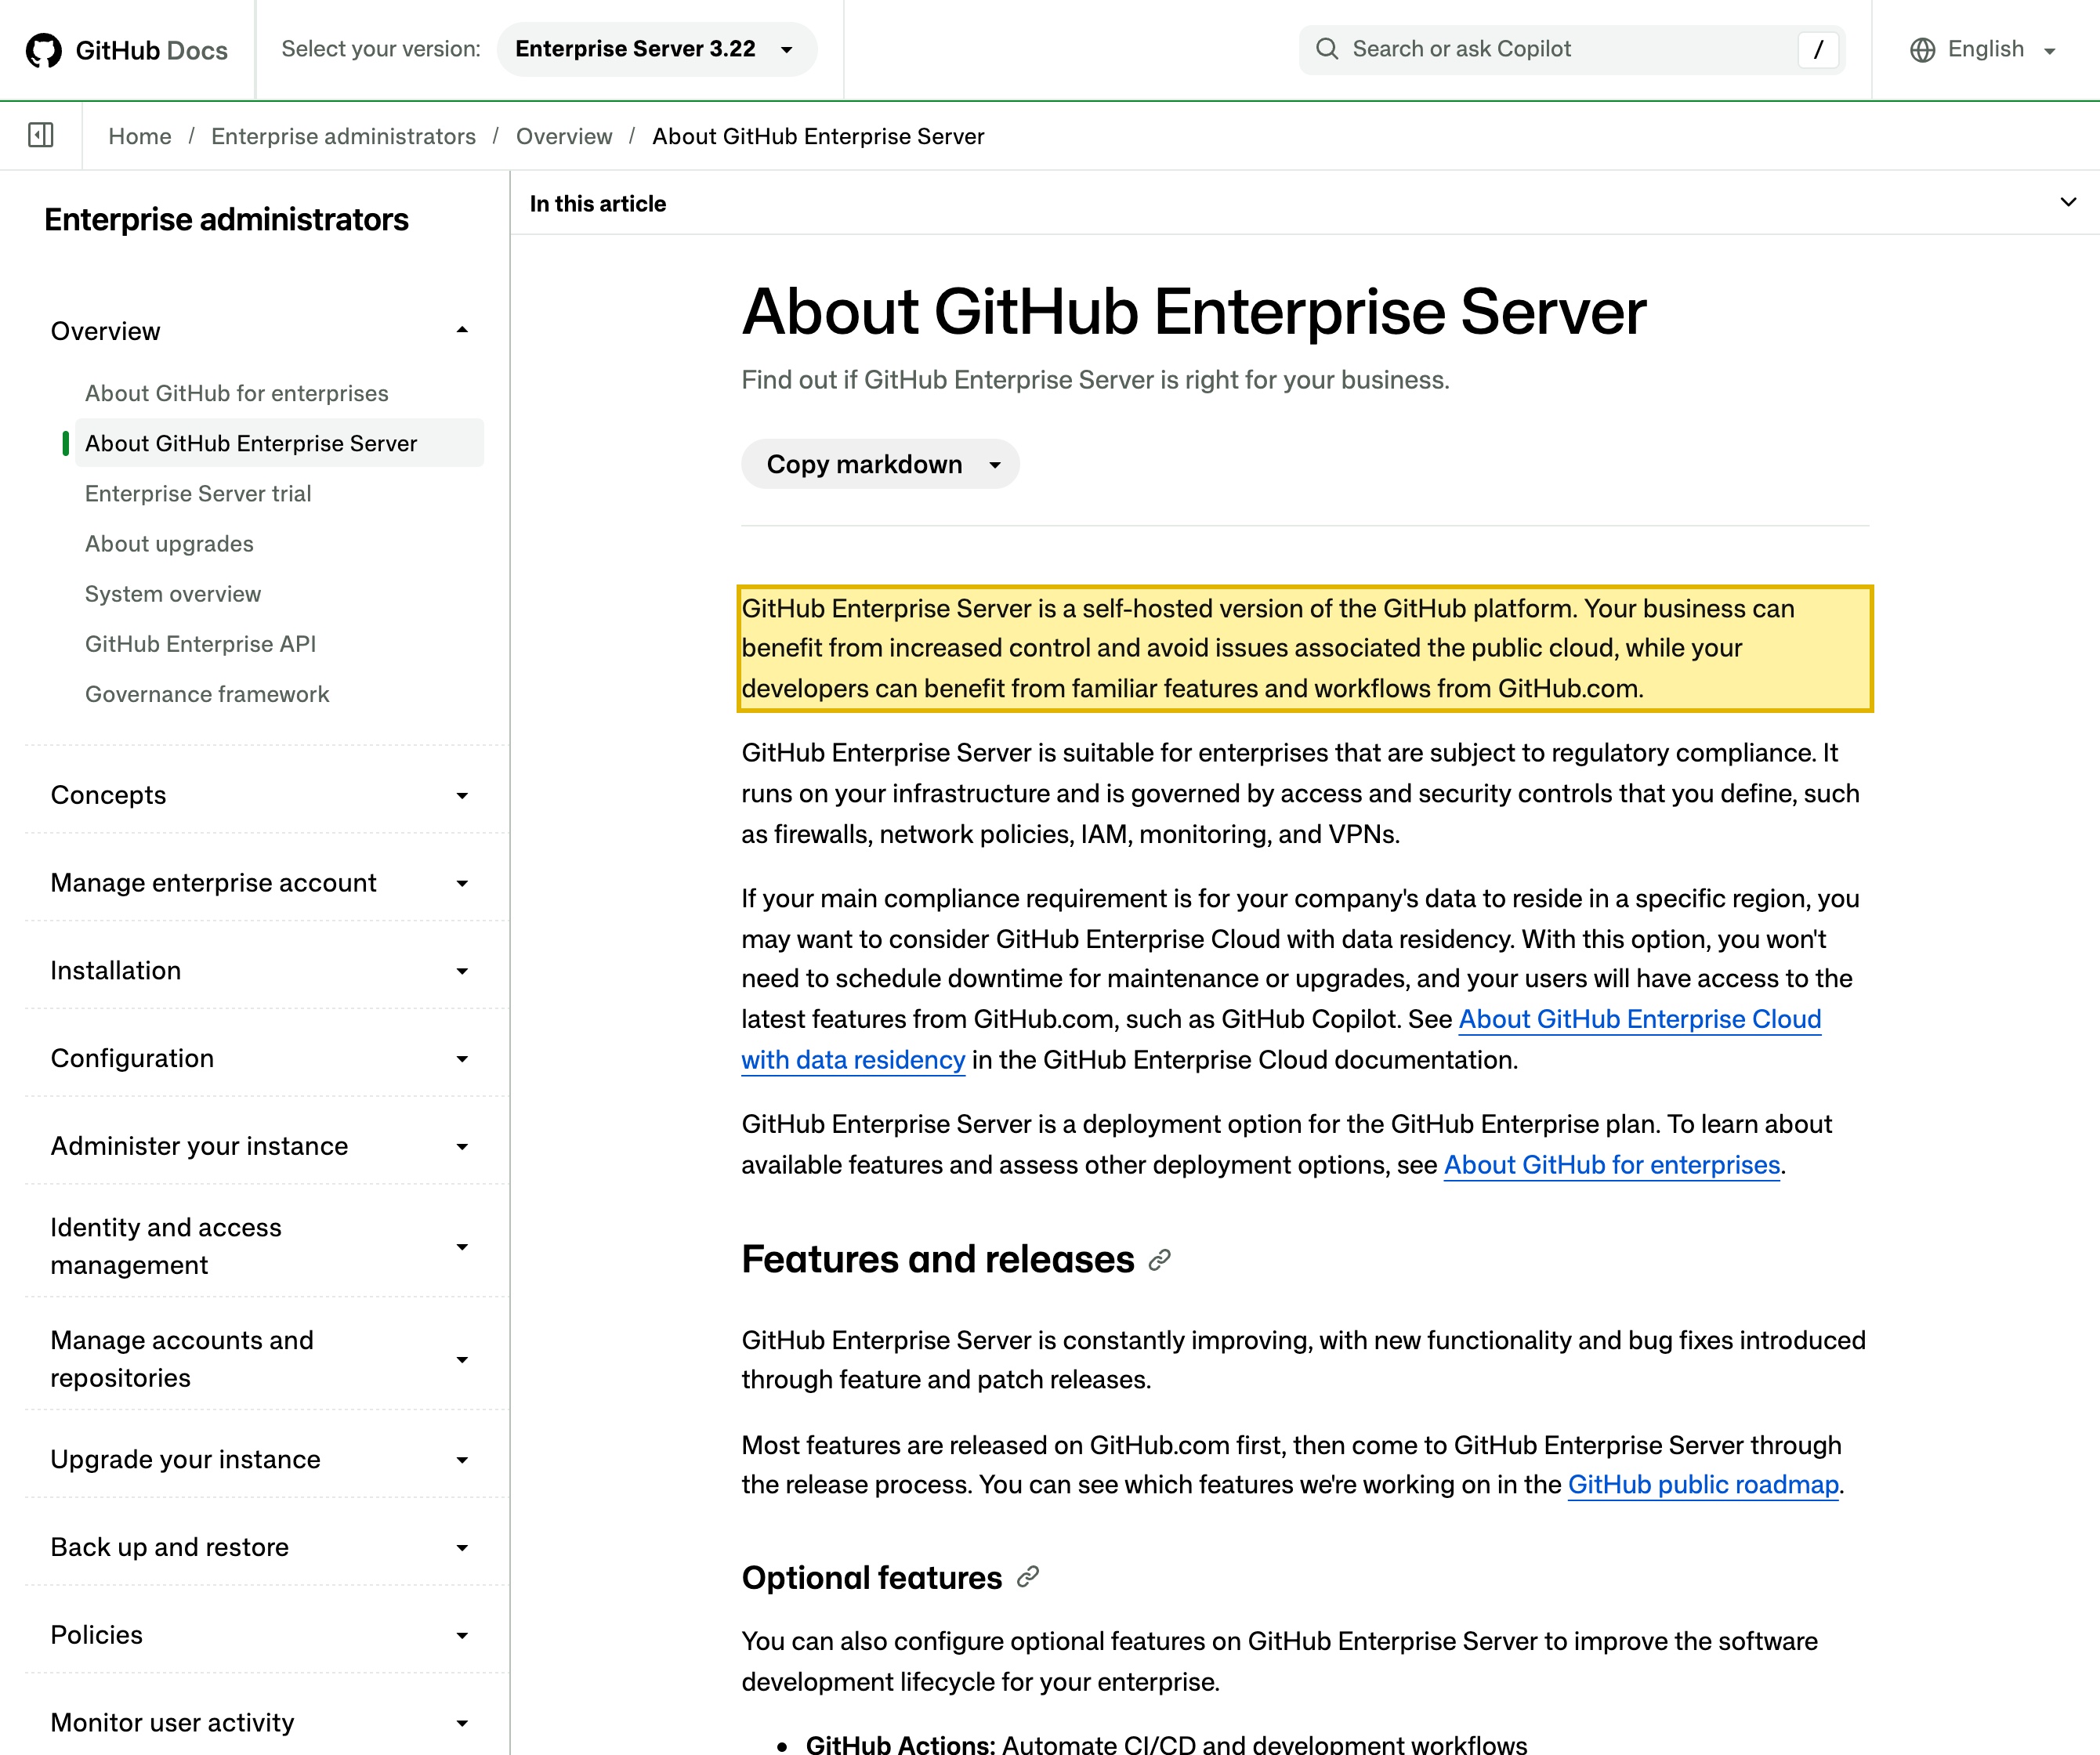
| GitHub Enterprise Server es autoalojable — usted lo despliega en su propia infraestructura, así que puede residir dentro de China continental. La propia documentación de GitHub afirma que GitHub Enterprise Server “is a self-hosted version of the GitHub platform” y que usted puede “deploy GitHub Enterprise Server to a virtualization hypervisor within your on-premises datacenter, or to a public cloud service.” Esa naturaleza autogestionada es el motivo por el que la respuesta para China es «advertencia» y no «no» — el repositorio y su plano de control pueden estar en el continente. | GitHub Docs — About GitHub Enterprise Server (docs.github.com), consultado el 2026-10-12 |
| La edición alojada no tiene región en China continental. GitHub Enterprise Cloud con residencia de datos indica como regiones disponibles la UE, Australia, EE. UU. y Japón, y por defecto almacena los datos de GitHub.com en EE. UU. — ninguna de las opciones sitúa el repositorio en China continental. En GitHub, la vía dentro del país es el servidor autoalojado, no el SaaS. | GitHub Docs — About GitHub Enterprise Cloud with data residency (docs.github.com), consultado el 2026-10-12 |
| Los repositorios y los datos personales de los colaboradores conservados en el extranjero son una transferencia transfronteriza según la PIPL. Que el código fuente, junto con la información personal de los commits, las incidencias y los perfiles de los colaboradores, cruce la frontera es una transferencia transfronteriza regulada por los artículos 38–40 de la PIPL, que exigen un mecanismo de transferencia legal — una evaluación de seguridad de la CAC, el contrato estándar de la CAC o una certificación — más un consentimiento separado para la transferencia al extranjero. | Ley de Protección de Información Personal de la RPC, artículos 38–40 (traducción de 21YunBox), consultado el 2026-10-12 |
| Los operadores de infraestructuras críticas y los tratantes de grandes volúmenes deben mantener en el continente la información personal recogida en China. Conforme al artículo 39 de la Ley de Ciberseguridad (antes artículo 37 — la reforma de 2025, en vigor desde el 1 de enero de 2026, renumeró el artículo de localización de datos del 37 al 39, sin cambios de fondo), la información personal generada en China debe almacenarse dentro del país, un deber que el SaaS en el extranjero no puede cumplir, pero un despliegue autoalojado de GitHub Enterprise Server sí. | Ley de Ciberseguridad de la RPC, artículo 39 (antes artículo 37) (traducción de 21YunBox), consultado el 2026-10-12 |
Fuentes verificadas por el Equipo de Cumplimiento de 21YunBox el 12 de octubre de 2026.
Para una empresa que opera GitHub Enterprise Server para un equipo de ingeniería en China continental, la pregunta que importa no es si la interfaz web se pinta rápido desde Shanghái. GitHub Enterprise Server es donde vive su propiedad intelectual más concentrada: el código fuente de sus productos — secretos comerciales y, a menudo, credenciales y tokens incluidos en él —, junto con las incidencias, las discusiones de pull requests, las wikis y el plano de control que lo indexa todo, además de la identidad de cada colaborador que tocó una línea. Ejecútelo en un servidor en el extranjero y todo ese corpus, junto con la información personal entretejida en él, reposa fuera y cruza la frontera cada vez que un desarrollador clona o hace push. El eje de cumplimiento aquí es la residencia y la transferencia transfronteriza, no la latencia. Lo que distingue a GitHub Enterprise Server de las ediciones alojadas es que es la edición autoalojable — así que la palanca que responde a la cuestión de China existe de verdad: puede ejecutar el propio servidor dentro del continente y mantener el código residente. Lo deciden tres frentes: la exposición de residencia y transfronteriza de todo el corpus de código y metadatos más los datos personales de los colaboradores; la segunda mitad distintiva que una comprobación de accesibilidad nunca ve — que son los propios repositorios, las incidencias y el plano de control, y no solo el acceso a ellos, lo que reside en el extranjero —; y la lección de DevOps de que un runner autoalojado solo ejecuta jobs y nunca traslada el código al país.
GitHub Enterprise Server en China de un vistazo
| Qué lo decide | En los propios términos de GitHub — y la ley china |
|---|---|
| Qué contiene | Su propiedad intelectual más concentrada: el código fuente de sus productos (secretos comerciales y, a menudo, credenciales y tokens incluidos en él), las incidencias, las discusiones de pull requests y las wikis, el plano de control que los indexa y la identidad de cada colaborador — nombres y direcciones de correo electrónico en cada commit. Allí donde nombran o describen a una persona, son información personal. |
| Autoalojable — la palanca (la premisa) | GitHub Enterprise Server es la edición autoalojada: la documentación de GitHub la llama “a self-hosted version of the GitHub platform” que usted despliega “to a virtualization hypervisor within your on-premises datacenter, or to a public cloud service.” Eso significa que puede ejecutarla dentro de China continental y mantener el código residente. En cambio, la edición alojada, GitHub Enterprise Cloud, solo ofrece regiones de residencia de datos en la UE, EE. UU., Australia y Japón — ninguna región en China continental. |
| Todo el corpus de código en el extranjero — la segunda mitad distintiva | La mitad que una comprobación de accesibilidad nunca ve. No se trata de si su equipo puede abrir la interfaz web desde Shanghái — se trata de que los repositorios, las incidencias y el plano de control que los alberga residen en el extranjero y cruzan la frontera en cada clon y en cada push. Una prueba de carga de página observa cómo se pinta la pantalla de inicio de sesión; no puede ver qué servidor alberga el código, qué datos personales hay en el historial de commits, ni que todo su código está concentrado en el extranjero. |
| Un runner autoalojado no es el plano de control | La trampa de DevOps. Un runner autoalojado solo ejecuta jobs; el código fuente, los secretos, el historial de incidencias y el plano de control siguen residiendo dondequiera que funcione el servidor. Hacer accesible la interfaz, o poner un runner dentro del país, no traslada nada del código al país. Lo que lo hace es ejecutar la propia instancia de GitHub Enterprise Server en el continente. |
| Residencia y transferencia transfronteriza | Conservar repositorios y datos personales de colaboradores en el extranjero es una transferencia transfronteriza (数据出境) conforme a los artículos 38–40 de la PIPL, además de la notificación del artículo 13/23 y el consentimiento separado para la transferencia al extranjero. Para un operador de infraestructuras de información críticas o un tratante de grandes volúmenes, el artículo 39 de la Ley de Ciberseguridad (antes artículo 37) exige que la información personal recogida en China se almacene en el continente — algo que el SaaS en el extranjero no puede satisfacer, pero una instancia autoalojada dentro del país sí. |
| La accesibilidad no es el eje | Que la interfaz web cargue rápido desde el continente es una cuestión operativa, no la cuestión de cumplimiento. Lo que la decide es dónde residen el código y los datos personales, y con qué consentimiento. 21YunBox le ayuda a mantener ese contenido regulado en su instancia dentro del país, a asegurar la base de transferencia para todo lo que salga, a registrar por ICP cualquier superficie orientada a China y a entregar de forma conforme el acceso de los desarrolladores — el 21YunBox Optimizer — por delante del servidor que ya utiliza. Nunca ninguna forma de elusión. |
Qué contiene en realidad — su código fuente, sus secretos y las identidades de los colaboradores
GitHub Enterprise Server no es un sitio de marketing público; es el hogar de su propiedad intelectual más concentrada, y conserva un registro notablemente completo de cómo se construye su software. Cada repositorio es el código fuente de sus productos — secretos comerciales por definición y, en la práctica, a menudo con credenciales, claves de API y tokens incluidos en el historial. Alrededor del código están las incidencias, las discusiones de pull requests, las revisiones de código y las wikis — un mapa continuo de lo que está construyendo y, en sus hallazgos de seguridad, de dónde es más débil. Y la instancia lleva la identidad de todos los que contribuyeron: nombres y direcciones de correo electrónico vinculados a cada commit, además de los metadatos de quién cambió qué y cuándo. Allí donde esos registros nombran o describen a una persona, son información personal conforme a la Ley de Protección de Información Personal de China. En conjunto, una instancia de GitHub Enterprise Server es una imagen concentrada de su organización de ingeniería — y que resida en el continente o en el extranjero lo decide el lugar donde usted ejecute el servidor, porque GitHub Enterprise Server es la edición autoalojada que usted mismo puede situar en China.
Las puertas: residencia, transferencia transfronteriza y la superficie ICP
Ponga su instancia en un servidor en el extranjero — o contrate el GitHub Enterprise Cloud alojado, que no ofrece ninguna región en China continental — y se abre la primera puerta. Los repositorios, el historial de commits y las identidades de los colaboradores reposan fuera, lo que lo convierte en una transferencia transfronteriza (数据出境). El deber recae sobre usted, el cliente, no sobre GitHub: los artículos 13 y 23 de la PIPL exigen notificación y una base para recoger los datos, y los artículos 38–40 exigen un mecanismo de transferencia para enviarlos al extranjero — una evaluación de seguridad de la CAC, el contrato estándar de la CAC o una certificación —, con consentimiento separado para la transferencia al extranjero.
Para un operador de infraestructuras de información críticas o un tratante de grandes volúmenes, el artículo 39 de la Ley de Ciberseguridad (antes artículo 37 — la reforma de la Ley de Ciberseguridad de 2025, en vigor desde el 1 de enero de 2026, renumeró el artículo de localización de datos del 37 al 39, sin cambios de fondo) exige que la información personal generada en China se almacene en el continente. El SaaS en el extranjero no tiene región en China y no puede satisfacer ese deber; un despliegue autoalojado de GitHub Enterprise Server situado en el continente sí puede, que es exactamente por lo que aquí la respuesta para China es «advertencia» y no «no».
Y en el momento en que exponga una superficie pública orientada a China vinculada a la instancia — un portal para desarrolladores servido externamente, un sitio de documentación o de versiones, una página de estado servida a usuarios del continente —, esa superficie es un servicio de información de internet y lleva un deber de registro ICP (备案) vinculado a un recurso de alojamiento en el continente. Una instancia de GitHub Enterprise Server puramente interna quizá no active el ICP por sí sola; una superficie pública servida a usuarios en China sí lo hace.
Un runner autoalojado no es el plano de control
Es tentador pensar que poner un runner autoalojado dentro de China responde a la cuestión de la residencia. No lo hace. Un runner solo ejecuta jobs; el código fuente, los secretos, el historial de incidencias y el plano de control que los indexa siguen residiendo dondequiera que funcione la instancia de GitHub Enterprise Server. Hacer accesible la interfaz web desde el continente, o instalar allí un runner, no traslada nada del código al país — solo cambia dónde se ejecuta un build. La cuestión de la residencia la responde el lugar donde están el servidor y su plano de control, no la accesibilidad ni un runner. Ejecutar la propia instancia de GitHub Enterprise Server en el continente es lo que mantiene residentes los repositorios, los metadatos y los datos personales de los colaboradores.
Por qué una comprobación de accesibilidad pasa esto por alto
Una sonda desde dentro de China puede observar cómo se pinta la pantalla de inicio de sesión de GitHub Enterprise Server y concluir «funciona». Esa respuesta se queda al margen del asunto. La exposición de cumplimiento no está en la pantalla — está en los datos en reposo y en cómo se mueven: los repositorios, el historial de commits con sus secretos incrustados, las incidencias y las identidades de los colaboradores, todo ello en un servidor que, si está en el extranjero, cruza la frontera en cada clon y en cada push. Una prueba de carga de página no mide nada de eso. No puede ver qué servidor alberga el código, si se obtuvo consentimiento separado, si existe un mecanismo de transferencia, ni que todo su código está concentrado en el extranjero. Esa es la segunda mitad de la pregunta a prueba de competidores — y es exactamente por eso que hacer que un servidor en el extranjero sea meramente accesible desde el continente no es la respuesta. Ejecutar la edición autoalojada dentro del país, y mantener allí el código y los datos personales, sí lo es.
La vía legal — cartografiar, localizar, entregar
Existe una forma conforme de operar GitHub Enterprise Server para una operación en China continental, y se sitúa por delante de la instancia que usted ya utiliza — sin reconstruir, sin migración y nunca una vía que envíe datos al extranjero subrepticiamente.
Primero, cartografiar: nuestro equipo de cumplimiento en China inventaría qué contiene su instancia — los repositorios, los secretos incluidos en el historial, las incidencias y las discusiones de pull requests, las identidades de los colaboradores —, establece dónde funcionan el servidor y su plano de control y sobre qué base de residencia, el estado ICP de cualquier superficie orientada a China y si su código y sus datos personales concentrados implican deberes de almacenamiento dentro del país. Nosotros construimos la imagen técnica; las conclusiones jurídicas se resuelven con asesoría legal.
Luego, localizar: como GitHub Enterprise Server es autoalojable, localizar es una opción real — ejecutar la instancia autogestionada en infraestructura dentro del país para que el código, las incidencias, los secretos y el plano de control permanezcan en el continente, minimizar los datos personales que llevan los commits y las incidencias, gobernar el plano de control y obtener la notificación del artículo 13/23 y el consentimiento separado para todo lo que siga cruzando la frontera. Localizar significa mantener los datos en una ruta dentro del país — nunca una vía, de ningún tipo, que los envíe al extranjero ni que cruce de vuelta la frontera para recuperarlos.
Luego, entregar: cualquier superficie pública orientada a China es un servicio de información de internet, por lo que lleva un deber de registro ICP y necesita una entrega conforme dentro del país, y sus desarrolladores necesitan un acceso rápido y fiable a la instancia desde el continente. 21YunBox lo entrega dentro del país — el 21YunBox Optimizer — por delante del GitHub Enterprise Server que ya utiliza, de modo que el acceso de los desarrolladores y cualquier superficie orientada a China funcionen de forma legal y conforme para sus usuarios en China. 21YunBox nunca utiliza ni recomienda ninguna forma de elusión — mantenemos dentro del país lo que la ley exige que permanezca, entregamos el resto de forma conforme desde el interior del continente y nunca movemos datos personales a través de la frontera subrepticiamente. 21YunBox es una capa de cumplimiento y un socio de la plataforma que usted ya utiliza, no un competidor.
Nada de esto es un veredicto de que GitHub Enterprise Server esté «bloqueado» o sea «ilegal» en China; es un mapa de riesgo y residencia. Qué deberes alcanzan su caso depende de su entidad, de su papel según la ley china, de sus volúmenes de datos y de lo que realmente contiene su instancia — merece la pena concretar los detalles con asesoría legal antes de que todo el código de su organización dependa de ello.
Solicitar una evaluación de cumplimiento →
Lectura relacionada:
- Cómo obtener un registro ICP para China
- Transferencias transfronterizas de datos conforme a la PIPL
- La Ley de Protección de Información Personal de China (PIPL)
- La Ley de Ciberseguridad de China (localización de datos, artículo 39)
Preguntas frecuentes
¿Es GitHub Enterprise Server lo mismo que GitHub.com o GitHub Enterprise Cloud?
No. GitHub Enterprise Server es la edición autoalojable y autogestionada que usted ejecuta en su propia infraestructura — la documentación de GitHub la llama “a self-hosted version of the GitHub platform”, desplegable en un hipervisor on-premise o en su propia nube. GitHub.com y GitHub Enterprise Cloud son el SaaS alojado, y la residencia de datos de GitHub Enterprise Cloud solo ofrece la UE, Australia, EE. UU. y Japón — ninguna región en China continental. La distinción lo es todo para China: el servidor autoalojado puede situarse dentro del continente para que el código permanezca residente, mientras que el SaaS no.
¿Podemos ejecutar GitHub Enterprise Server en nuestros propios servidores dentro de China continental?
Sí — ese es el sentido de su modelo autogestionado. GitHub afirma que usted puede “deploy GitHub Enterprise Server to a virtualization hypervisor within your on-premises datacenter, or to a public cloud service”, así que un despliegue en el continente es posible, y es exactamente lo que le permite mantener los repositorios, las incidencias, los secretos y el plano de control en el continente. Lo que el autoalojamiento no hace por sí solo es otorgar un registro ICP para cualquier superficie pública orientada a China, asegurar los consentimientos de la PIPL ni satisfacer las normas transfronterizas para todo lo que salga del continente — esos siguen siendo deberes del operador, que conviene concretar con asesoría legal.
Pusimos un runner autoalojado dentro de China — ¿no lo hace conforme?
No. Un runner autoalojado solo ejecuta jobs; el código fuente, los secretos, el historial de incidencias y el plano de control siguen residiendo dondequiera que funcione la instancia de GitHub Enterprise Server. Hacer accesible la interfaz o instalar un runner dentro del país no traslada nada del código al país — solo cambia dónde se ejecuta un build. La cuestión de la residencia la responde el lugar donde están el servidor y su plano de control. Ejecutar la propia instancia de GitHub Enterprise Server en el continente es lo que mantiene residentes el código y los datos personales de los colaboradores.


