¿Funciona Asana en China? Residencia de datos, transferencia transfronteriza según la PIPL e ICP
Asana no está formalmente bloqueado en China continental — pero la accesibilidad no es la cuestión que importa en China. Asana se ejecuta en AWS y mantiene en el extranjero sus tareas, proyectos, archivos adjuntos y los datos personales de los miembros del equipo: su propia Security Statement enumera opciones de residencia de datos en Europa, Australia y Japón además de Estados Unidos por defecto, sin región en China continental. Por eso el espacio de trabajo de un equipo en China es una transferencia transfronteriza de datos personales según la PIPL, con deberes de almacenamiento dentro del país para algunos responsables del tratamiento y un registro ICP para cualquier superficie pública orientada a China. Un análisis centrado en el cumplimiento de la exposición en residencia de datos, transferencia transfronteriza e ICP — y de la vía legal dentro del país, sin ninguna forma de elusión.
¿Funciona Asana en China?
Si puede usar Asana para un equipo en China continental es, ante todo, una cuestión de residencia de datos y de transferencia transfronteriza según la PIPL — no de si el tablero carga. Asana es gestión del trabajo y de proyectos: alberga sus tareas, proyectos, comentarios, archivos adjuntos y las identidades de las personas que hacen el trabajo, y dónde guarda esos datos es a lo que responde la ley china.
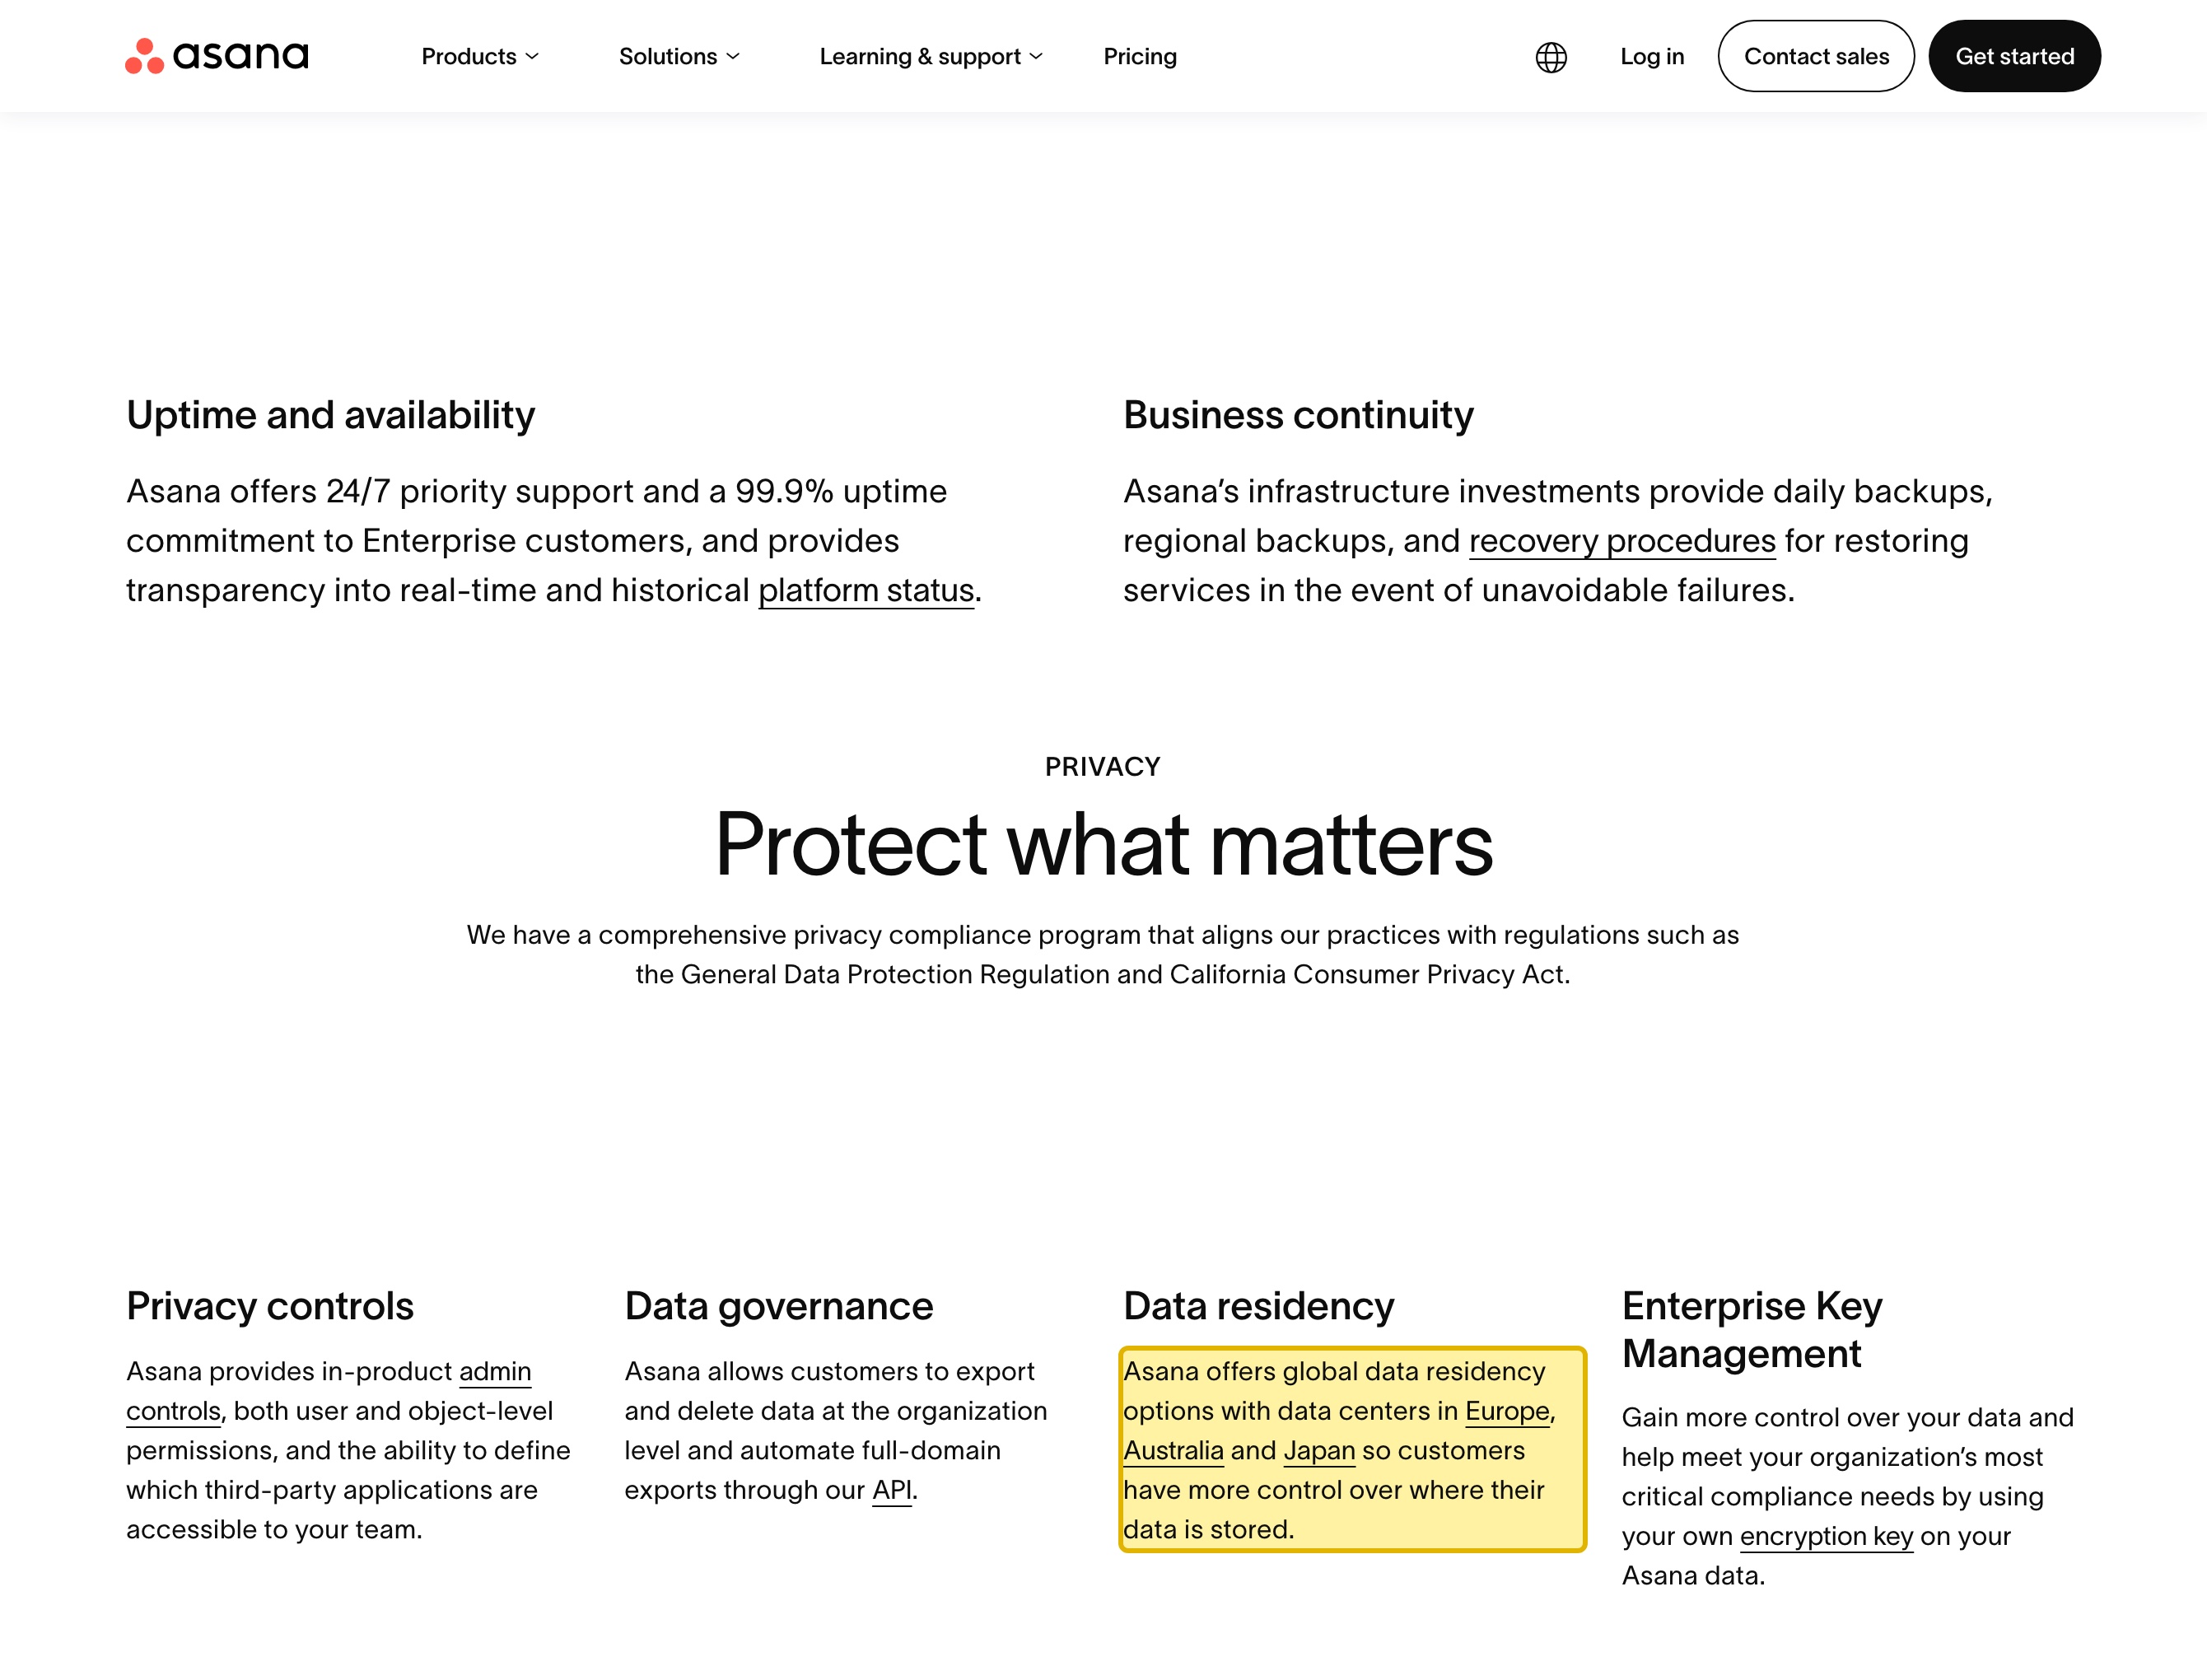
Asana no figura en la lista de sanciones de China ni en ningún bloqueo publicado formalmente, así que acceder a él no es lo difícil — pero su propia Security Statement afirma que “offers global data residency options with data centers in Europe, Australia and Japan,” (ofrece opciones globales de residencia de datos con centros de datos en Europa, Australia y Japón), superpuestas a una opción por defecto en Estados Unidos, con todas las regiones alojadas en Amazon Web Services según su documentación de ayuda. China continental no figura entre ellas y no hay región de datos en China, así que el espacio de trabajo de un equipo en China reside en el extranjero: una transferencia transfronteriza de datos personales regulada por la PIPL (notificación, un consentimiento separado y un mecanismo de transferencia, artículos 38–40), con almacenamiento dentro del país para un operador de infraestructuras de información críticas o un tratante de grandes volúmenes (artículo 40 de la PIPL; artículo 39 de la Ley de Ciberseguridad (antes artículo 37)) y un registro ICP para cualquier superficie pública orientada a China servida desde dentro del continente. La tabla siguiente recoge las palabras de la propia Asana y la norma que activa cada línea.
Esto es un mapa de riesgo, no un veredicto — lo que usted debe depende de sus volúmenes de datos, de su papel como responsable del tratamiento y de quiénes son sus usuarios, y conviene resolverlo con asesoría legal. Nuestro equipo de China puede cartografiar su exposición con usted →
Instantánea de cumplimiento
- ! Las tareas, los proyectos, los archivos adjuntos y las identidades de los miembros del equipo residen en la infraestructura de Asana en el extranjero (EE. UU. por defecto; opciones en la UE, Australia y Japón) — no en el continente
- ! Recoger en Asana las tareas y los datos de usuarios en China es una transferencia transfronteriza de datos personales — se aplica la PIPL
- ✕ Asana no nombra ninguna región de datos en China continental; sus opciones de residencia son Europa, Australia y Japón, todas en AWS
- ! Un operador de infraestructuras críticas o un tratante de grandes volúmenes debe almacenar dentro del país, algo que las regiones de Asana en el extranjero no permiten (PIPL art. 40; Ley de Ciberseguridad art. 39)
- ! Una superficie pública orientada a China servida desde dentro del continente necesita un registro ICP que Asana no puede alojar
- ✓ Existe una vía de entrega y almacenamiento dentro del país, conforme y con registro ICP — una capa sobre su configuración de Asana, sin reconstruir
Lo que la documentación oficial de Asana dice sobre China
| Hecho | Fuente primaria |
|---|---|
| Asana afirma en su propia Security Statement que sus opciones de residencia de datos son Europa, Australia y Japón — no China continental. Bajo el encabezado Data residency, Asana dice que “offers global data residency options with data centers in Europe, Australia and Japan,” (ofrece opciones globales de residencia de datos con centros de datos en Europa, Australia y Japón) además de su alojamiento por defecto en Estados Unidos. No hay ninguna región de datos en China continental en esa lista, así que las tareas, los proyectos, los archivos adjuntos y las identidades de los miembros que un equipo en China guarda en Asana se alojan en el extranjero — una transferencia transfronteriza de datos personales según la PIPL (notificación, consentimiento separado y un mecanismo de transferencia, artículos 38–40). | Asana Security Statement — Data residency (consultado el 2026-10-09); PIPL, artículos 38–40 |
| La documentación de Asana sobre residencia de datos aloja todas las regiones en Amazon Web Services, usa Estados Unidos por defecto y mantiene cada organización en una sola región. Su artículo de ayuda nombra Estados Unidos (Virginia) como opción por defecto y Fráncfort, Tokio, Sídney y Dubái como opciones de residencia — todas en AWS —, con los datos de una organización limitados a una sola geografía y la residencia ofrecida solo en los planes Enterprise y Enterprise+. Ninguna de esas regiones está en China continental, y no hay ninguna instancia de China que seleccionar. | Asana Help Center — Data residency for Asana (consultado el 2026-10-09) |
| Un espacio de trabajo de Asana son datos personales — las tareas, las personas asignadas, los comentarios, los archivos adjuntos y las identidades de quienes hacen el trabajo. Recoger esos datos de personas en China continental y guardarlos en un espacio de trabajo alojado en el extranjero es lo que la PIPL regula como transferencia transfronteriza: el responsable del tratamiento (usted, cliente de Asana — no Asana) debe notificar, obtener un consentimiento separado para la transferencia y cumplir un mecanismo de transferencia — una evaluación de seguridad de la CAC, el contrato estándar de la CAC o una certificación — y, por encima de ciertos umbrales, superar antes la evaluación de seguridad de la exportación de datos de China. | PIPL, artículos 38–40; Medidas de Evaluación de Seguridad de las Transferencias de Datos al Extranjero |
| Para algunos responsables del tratamiento, los datos deben permanecer en China — y una superficie pública orientada a China servida desde dentro del continente necesita un registro ICP. Cuando el responsable es un operador de infraestructuras de información críticas o transfiere datos personales en grandes volúmenes, los datos personales recogidos en China deben almacenarse en el continente (artículo 40 de la PIPL; artículo 39 de la Ley de Ciberseguridad (antes artículo 37)) — un deber que las regiones de Asana en el extranjero no pueden cumplir. Y cualquier sitio público que realmente se sirva desde dentro de China conlleva un registro ICP (Orden núm. 292 del Consejo de Estado; Orden núm. 33 del MIIT), vinculado a un recurso de alojamiento en el continente que Asana no proporciona. | PIPL, artículo 40; Ley de Ciberseguridad, artículo 39 (antes artículo 37); Orden núm. 292 del Consejo de Estado; Orden núm. 33 del MIIT |
Fuentes verificadas por el Equipo de Cumplimiento de 21YunBox el 9 de octubre de 2026.
El primer instinto con una herramienta como Asana es preguntarse si siquiera carga desde Shanghái o Shenzhen. Para un equipo orientado a China, esa es la primera pregunta equivocada. Asana no figura en la lista de sanciones de China ni en ningún bloqueo publicado formalmente, y los equipos del continente suelen acceder a él con normalidad — la conectividad puede ser irregular, pero no es ahí donde se toma esta decisión. Lo que decide si puede usar Asana para un equipo orientado a China es dónde reside realmente su trabajo: las tareas, los proyectos, los archivos adjuntos y las identidades de las personas que hacen el trabajo. Asana mantiene esos datos en el extranjero y, en el momento en que se recogen de personas en China, es otro ordenamiento jurídico el que decide si eso era lícito. Aunque todos los tableros cargaran al instante, esa pregunta seguiría en pie — por eso esta es una decisión de cumplimiento, no de rendimiento. Y, para que no haya ninguna ambigüedad desde el principio: las únicas formas de forzar la conexión con un servicio que no se abre son formas de elusión, que en sí mismas no son conformes y que 21YunBox nunca utiliza ni recomienda.
Asana en China de un vistazo
| Qué lo decide | En los propios términos de Asana — y la ley china |
|---|---|
| Qué es | Asana es una plataforma de gestión del trabajo y de proyectos: tareas, proyectos, comentarios, archivos adjuntos y las identidades de los miembros del equipo que hacen el trabajo. No existe ninguna región de datos ni entidad operativa de Asana dentro de China continental. |
| ¿Es accesible desde el continente? | Asana no figura en la lista de sanciones de China ni en ningún bloqueo publicado formalmente, y los equipos del continente suelen acceder a él, aunque la conectividad puede ser irregular. Pero la accesibilidad no es la cuestión que importa en China, y las únicas formas de forzar la conexión con un servicio que no se abre son la elusión, que 21YunBox nunca utiliza ni recomienda. |
| ¿Dónde reside realmente su espacio de trabajo? | En el extranjero. La Security Statement de Asana enumera opciones de residencia de datos en “Europe, Australia and Japan” (Europa, Australia y Japón) además de Estados Unidos por defecto, y su documentación de ayuda aloja todas las regiones en Amazon Web Services. China no es una región, y no hay ninguna instancia de datos en China que seleccionar. |
| Poner en ese espacio de trabajo el trabajo recogido en China | Una transferencia transfronteriza (数据出境) de datos personales según la PIPL (artículos 38 a 40): notificación, un consentimiento separado y un mecanismo de transferencia. Puede activar la evaluación de seguridad de la exportación de datos de China, y para un operador de infraestructuras de información críticas el artículo 39 (antes artículo 37) de la Ley de Ciberseguridad establece un deber de almacenamiento dentro del país que un espacio de trabajo en el extranjero no puede cumplir. |
| Servir una superficie pública orientada a China | Un portal, un formulario o una vista integrada que se sirva al público del continente desde dentro de China necesita un registro ICP (备案) vinculado a un recurso de alojamiento en el continente. Asana no nombra ninguna región en el continente, así que no tiene nada propio sobre lo que presentar el registro. |
| La vía legal | Mantenga en un almacén dentro del país, con consentimiento, el trabajo recogido en China que deba permanecer dentro del país, transfiera solo lo que pueda salir legalmente y entregue la superficie orientada a China dentro del país sobre infraestructura con registro ICP. 21YunBox cartografía, localiza y entrega; nunca utiliza ni recomienda la elusión. |
La cuestión de la residencia de datos: su espacio de trabajo de Asana está en el extranjero
Esta es la puerta que la mayoría de los equipos pasa por alto. Todo lo que su equipo introduce en Asana — cada tarea, subtarea, comentario y archivo adjunto, y el perfil de cada persona asignada — se almacena en la infraestructura de Asana y, según la propia Asana, esa infraestructura está fuera de China continental. Su Security Statement lo dice con claridad: bajo el encabezado Data residency afirma que “offers global data residency options with data centers in Europe, Australia and Japan,” (ofrece opciones globales de residencia de datos con centros de datos en Europa, Australia y Japón), superpuestas a una opción por defecto en Estados Unidos, y su documentación de ayuda aloja cada una de esas regiones en Amazon Web Services. Ninguna de ellas es China. Así, el simple acto de que un colega en Shanghái asigne una tarea o suba un archivo coloca datos personales recogidos en China en un almacenamiento fuera del país. Eso es una transferencia transfronteriza de datos personales conforme a la Ley de Protección de Información Personal de China.
La PIPL atribuye el deber al responsable del tratamiento — usted, cliente de Asana, no el proveedor. Los artículos 38 a 40 exigen notificación, un consentimiento separado distinto de la aceptación del producto por parte del usuario y un mecanismo de transferencia — una evaluación de seguridad de la CAC, el contrato estándar de la CAC o una certificación. Por encima de ciertos umbrales, o cuando los registros incluyen «datos importantes», esa transferencia puede requerir además la evaluación de seguridad de la exportación de datos de China (数据出境安全评估) antes de que nada salga.
Y si su organización es un operador de infraestructuras de información críticas, la Ley de Ciberseguridad añade un deber más estricto. Su artículo 39 (antes artículo 37 del texto de 2016, renumerado por la reforma en vigor desde el 1 de enero de 2026, sin cambios en la obligación) exige que los datos personales y los datos importantes recogidos y generados en el continente se almacenen en el continente. Un espacio de trabajo de Asana en el extranjero no puede cumplirlo, elija la región de residencia que elija, porque ninguna de las regiones de Asana está en China. Qué obligaciones se aplican realmente a sus datos es un riesgo que debe confirmar con su asesoría legal en función de lo que su equipo recoge y almacena.
Por qué no hay una «región de China» de Asana que activar
Con algunos proveedores, la solución es pasar a una instancia en el continente que opera el propio proveedor. Asana no es uno de ellos. Sus opciones de residencia — Europa, Australia y Japón, además de Estados Unidos por defecto — son todo el menú, la residencia de datos solo se ofrece en los planes Enterprise y Enterprise+, y todos los datos de una organización deben estar en una sola geografía; no hay ningún ajuste de China que habilitar ni ningún socio operativo en China para el espacio de trabajo. Por eso, localizar para China no es un interruptor dentro de Asana — es una decisión sobre dónde residen los datos regulados.
El trabajo consiste, entonces, en separar los registros recogidos en China que deben permanecer en el país de los que pueden salir legalmente: conservar los primeros en un almacén dentro del país, con consentimiento, en el continente, y dejar que solo los segundos lleguen al Asana que su equipo ya utiliza. No hay aquí ningún equivalente nacional de Asana, limpio y listo para usar, que podamos nombrar — lo que sí hay es un patrón legal dentro del país: almacenamiento con consentimiento en el continente para los datos que tienen que quedarse, y ese patrón es el núcleo de la solución.
Servir una superficie orientada a China añade un deber ICP
Si su uso de Asana se limita a una herramienta interna del equipo, las cuestiones de residencia y de transferencia transfronteriza anteriores son toda la historia. Pero en el momento en que cualquier superficie orientada a China construida sobre Asana o a su alrededor se sirve al público desde dentro del continente — un portal de clientes, un formulario de admisión, una vista de proyecto integrada —, esa superficie es un servicio público de internet en China y conlleva un deber de registro ICP (备案) conforme a la Orden núm. 292 del Consejo de Estado y la Orden núm. 33 del MIIT, vinculado a un recurso de alojamiento situado físicamente en el continente. Asana no nombra ninguna región en el continente, así que no tiene nada propio sobre lo que presentar el registro.
Esto es un mapa de riesgo, no un veredicto: si usted debe obtener un consentimiento separado, contar con un mecanismo de transferencia, almacenar dentro del país, presentar un registro ICP o alguna combinación de todo ello depende de sus volúmenes de datos, de su papel como responsable del tratamiento y de quiénes son sus usuarios — conviene resolverlo con asesoría legal antes de confiar en ello.
La vía legal — cartografiar, localizar, entregar
Existe una vía legal para gestionar el trabajo de un equipo orientado a China, y tiene una estructura clara — tres movimientos, por orden.
Cartografiar. Nuestro equipo de China analiza la exposición en materia de transferencia transfronteriza según la PIPL y los deberes de residencia de datos vinculados a lo que guarda en Asana — determinando qué registros recogidos en China contienen información personal o importante que debe permanecer dentro del país, cuáles pueden transferirse legalmente y dónde se aplica una evaluación de seguridad de la exportación de datos o un deber de almacenamiento del artículo 39. Las conclusiones jurídicas se resuelven con asesoría legal; nosotros aportamos el panorama técnico que las alimenta.
Localizar. Mantenga en un almacén dentro del país, con consentimiento, los registros recogidos en China que deben quedarse en el continente, y deje que solo lo que puede salir legalmente llegue a su Asana global — para que los proyectos y flujos de trabajo de los que depende su equipo sigan funcionando, sin que el espacio de trabajo se convierta en lo que saca ilegalmente datos regulados de China. 21YunBox pone en marcha e integra esa opción dentro del país en lugar del almacenamiento que no puede funcionar de forma conforme en el continente.
Entregar. Cualquier superficie orientada a China que sirva o reciba ese trabajo es en sí misma un servicio público en el continente, por lo que necesita una entrega conforme, con registro ICP y dentro del país — el 21YunBox Optimizer, situado por delante de lo que ya utiliza, sin reconstruir y sin cambiar de plataforma. El resultado es una gestión del trabajo y una superficie orientada a China que funcionan de forma legal y conforme para sus usuarios en China. Lo que nunca hacemos — y lo que nadie puede hacer legalmente — es ofrecerle un atajo hacia un servicio que no se abre en el continente. Localizamos lo que debe permanecer y entregamos dentro del país, y la elusión nunca está sobre la mesa.
Solicitar una evaluación de cumplimiento →
Lectura relacionada:
- Transferencias transfronterizas de datos conforme a la PIPL
- La evaluación de seguridad de la exportación de datos de China
- La Ley de Ciberseguridad de China (localización de datos, artículo 39)
- Cómo obtener un registro ICP para China
Preguntas frecuentes
¿Almacena Asana en China los datos de los usuarios chinos?
No. Según la propia Security Statement de Asana, sus opciones de residencia de datos son “Europe, Australia and Japan” (Europa, Australia y Japón) además de Estados Unidos por defecto, con cada región alojada en Amazon Web Services — sin ninguna región en China continental. Por eso las tareas, los proyectos, los archivos adjuntos y las identidades de los miembros que un equipo en China guarda en Asana residen en el extranjero, lo que los convierte en una transferencia transfronteriza de datos personales según la PIPL: el responsable del tratamiento (usted, no Asana) debe notificar, obtener un consentimiento separado y contar con un mecanismo de transferencia.
¿Está Asana bloqueado en China?
No formalmente. Asana no figura en la lista de sanciones de China ni en ningún bloqueo publicado, y los equipos del continente suelen acceder a él, aunque la conectividad puede ser irregular. Pero no es en la accesibilidad donde se decide esto — aunque Asana cargara a la perfección, lo que determina si usarlo es conforme es dónde guarda las tareas y los datos de usuarios recogidos en China. 21YunBox nunca utiliza ni recomienda ninguna forma de elusión; la cuestión que importa es la residencia de datos, no la conectividad.
¿Puede 21YunBox ayudar a que nuestra configuración de Asana funcione en China?
Sí. Nuestro equipo de China puede cartografiar su exposición — las obligaciones de transferencia transfronteriza según la PIPL y de residencia de datos vinculadas a las tareas, los archivos adjuntos y los datos de los miembros del equipo que recoge Asana, para su entidad, sus volúmenes de datos y sus usuarios —, localizar en un almacén dentro del país, con consentimiento, los registros recogidos en China que deben quedarse, y poner en marcha la entrega dentro del país, con registro ICP, que exige una superficie orientada a China conforme, por delante del Asana que ya utiliza. Póngase en contacto con nosotros para analizar su caso concreto.


