Funktioniert Asana in China? Datenresidenz, PIPL-Grenzübertritt und ICP
Asana ist in Festlandchina nicht förmlich gesperrt — aber Erreichbarkeit ist nicht die China-Frage. Asana läuft auf AWS und hält Ihre Aufgaben, Projekte, Anhänge und die personenbezogenen Daten Ihrer Teammitglieder im Ausland: Seine eigene Security Statement führt Datenresidenz-Optionen in Europa, Australien und Japan zusätzlich zu einem US-Standard, ohne Festlandchina-Region. Der Workspace eines China-Teams ist also ein grenzüberschreitender Transfer personenbezogener Daten nach PIPL, mit Inland-Speicherpflichten für manche Verarbeiter und einer ICP-Beian für jede öffentlich zugängliche, auf China ausgerichtete Oberfläche. Ein Blick zuerst auf die Compliance: die Datenresidenz-, Grenzübertritts- und ICP-Exponierung — und der rechtmäßige inländische Weg, ohne Umgehung welcher Art auch immer.
Funktioniert Asana in China?
Ob Sie Asana für ein Festland-China-Team nutzen können, ist zuerst eine Datenresidenz- und Grenzübertritts-Frage nach PIPL — keine Frage, ob das Board lädt. Asana ist Arbeits- und Projektmanagement: Es hält Ihre Aufgaben, Projekte, Kommentare, Anhänge und die Identitäten der Personen, die die Arbeit tun, und wo es diese Daten hält, ist das, worauf Chinas Recht antwortet.
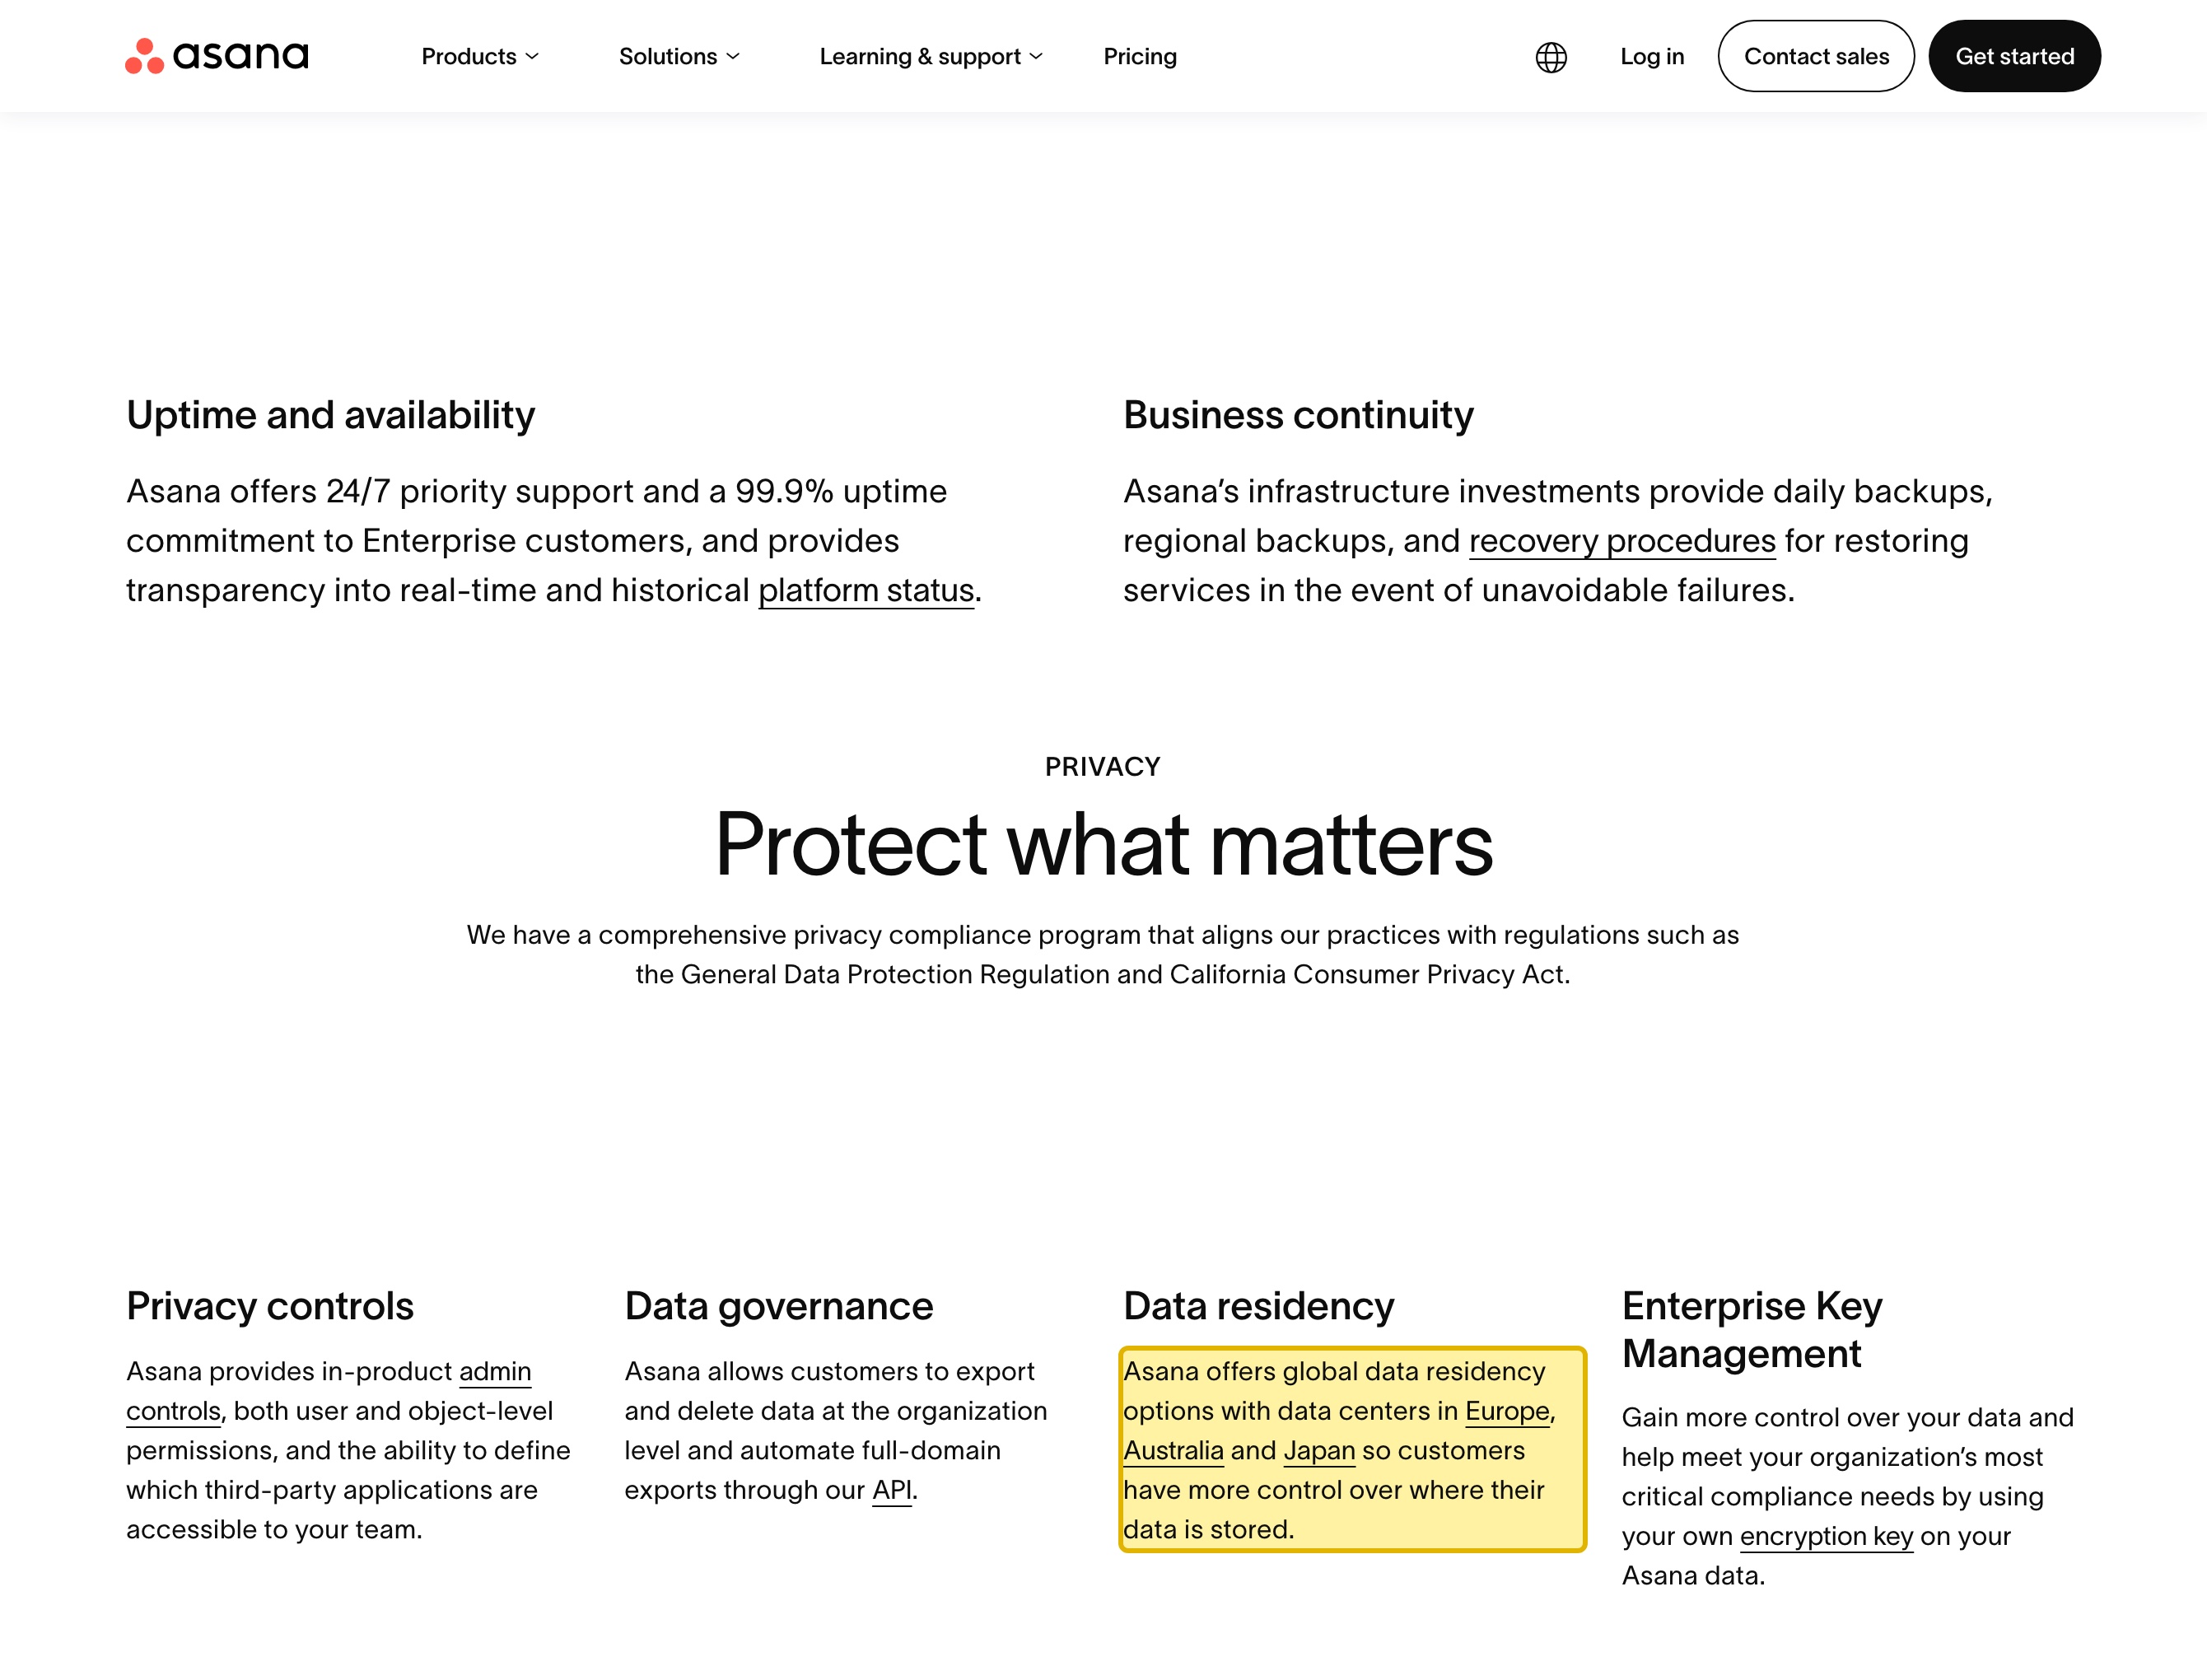
Asana steht nicht auf Chinas Sanktionsliste oder irgendeiner förmlich veröffentlichten Sperre, es zu erreichen, ist also nicht der schwere Teil — aber seine eigene Security Statement sagt, es „offers global data residency options with data centers in Europe, Australia and Japan“, aufgesetzt auf einen Standard in den Vereinigten Staaten, wobei jede Region nach seiner Hilfedokumentation auf Amazon Web Services gehostet ist. Festlandchina ist nicht darunter, und es gibt keine China-Datenregion, der Workspace eines China-Teams sitzt also offshore: ein grenzüberschreitender Transfer personenbezogener Daten, den PIPL regelt (Mitteilung, eine gesonderte Einwilligung und ein Transfermechanismus, Art. 38–40), mit Inland-Speicherung für einen Betreiber kritischer Informationsinfrastruktur oder Verarbeiter großer Mengen (PIPL Art. 40; Cybersicherheitsgesetz Art. 39 (vormals Art. 37)) und einer ICP-Beian für jede öffentlich zugängliche, auf China ausgerichtete Oberfläche, die aus dem Festland heraus bedient wird. Die Tabelle unten ist Asanas eigener Wortlaut und die Regel, die jede Zeile auslöst.
Dies ist eine Risikokarte, kein Urteil — was Sie schulden, hängt von Ihren Datenmengen, Ihrer Rolle als Verarbeiter und davon ab, wer Ihre Nutzer sind, und es lohnt, es mit Rechtsbeistand zu klären. Unser China-Team kann Ihre Exponierung mit Ihnen kartieren →
Compliance-Momentaufnahme
- ! Aufgaben, Projekte, Anhänge und Teammitglied-Identitäten sitzen auf Asanas Offshore-Infrastruktur (US-Standard; EU-, Australien-, Japan-Optionen) — nicht dem Festland
- ! China-Nutzer-Aufgaben und -Daten in Asana zu erheben, ist ein grenzüberschreitender Transfer personenbezogener Daten — PIPL gilt
- ✕ Asana nennt keine Festlandchina-Datenregion; seine Residenzoptionen sind Europa, Australien und Japan, alle auf AWS
- ! Ein Betreiber kritischer Informationsinfrastruktur oder Verarbeiter großer Mengen schuldet Inland-Speicherung, die Asanas Offshore-Regionen nicht erfüllen können (PIPL Art. 40; CSL Art. 39)
- ! Eine öffentlich zugängliche, auf China ausgerichtete Oberfläche, die aus dem Festland heraus bedient wird, braucht eine ICP-Beian, die Asana nicht hosten kann
- ✓ Ein rechtskonformer, ICP-gemeldeter inländischer Auslieferungs- und Speicherungsweg existiert — eine Overlay auf Ihr Asana-Setup, ohne Neuaufbau
Was die offizielle Asana-Dokumentation über China sagt
| Fakt | Primärquelle |
|---|---|
| Asana gibt in seiner eigenen Security Statement an, dass seine Datenresidenz-Optionen Europa, Australien und Japan sind — nicht Festlandchina. Unter der Überschrift Data residency sagt Asana, es „offers global data residency options with data centers in Europe, Australia and Japan“, zusätzlich zu seinem Standard-Hosting in den Vereinigten Staaten. Es gibt keine Festlandchina-Datenregion auf dieser Liste, die Aufgaben, Projekte, Anhänge und Mitglied-Identitäten, die ein China-Team in Asana hält, werden also offshore gehalten — ein grenzüberschreitender Transfer personenbezogener Daten nach PIPL (Mitteilung, gesonderte Einwilligung und ein Transfermechanismus, Art. 38–40). | Asana Security Statement — Data residency (abgerufen 2026-10-09); PIPL Art. 38–40 |
| Asanas Datenresidenz-Dokumentation hostet jede Region auf Amazon Web Services, nutzt die Vereinigten Staaten als Standard und hält eine Organisation in einer einzigen Region. Sein Hilfeartikel nennt die Vereinigten Staaten (Virginia) als Standard und Frankfurt, Tokio, Sydney und Dubai als Residenzoptionen — alle auf AWS —, wobei die Daten einer Organisation auf eine Geografie beschränkt sind und Residenz nur in den Enterprise- und Enterprise+-Plänen angeboten wird. Keine dieser Regionen liegt in Festlandchina, und es gibt keine China-Instanz zur Auswahl. | Asana Help Center — Data residency for Asana (abgerufen 2026-10-09) |
| Ein Asana-Workspace sind personenbezogene Daten — die Aufgaben, Zuständigen, Kommentare, Anhänge und die Identitäten der Personen, die die Arbeit tun. Das von Personen in Festlandchina zu erheben und in einem offshore gehosteten Workspace zu halten, ist das, was PIPL als grenzüberschreitenden Transfer regelt: Der Verarbeiter personenbezogener Daten (Sie, Asanas Kunde — nicht Asana) muss Mitteilung machen, eine gesonderte Einwilligung für den Transfer einholen und einen Transfermechanismus erfüllen — eine CAC-Sicherheitsbewertung, den CAC-Standardvertrag oder eine Zertifizierung — und oberhalb bestimmter Schwellen zuerst Chinas Datenexport-Sicherheitsbewertung erfüllen. | PIPL Art. 38–40; Maßnahmen zur Sicherheitsbewertung von Datenausfuhren |
| Für manche Verarbeiter müssen die Daten in China bleiben — und eine öffentlich zugängliche, auf China ausgerichtete Oberfläche, die aus dem Festland heraus bedient wird, braucht eine ICP-Beian. Wo der Verarbeiter ein Betreiber kritischer Informationsinfrastruktur ist oder personenbezogene Daten in Mengen bewegt, müssen in China erhobene personenbezogene Daten im Festland gespeichert werden (PIPL Art. 40; Cybersicherheitsgesetz Art. 39 (vormals Art. 37)) — eine Pflicht, die Asanas Offshore-Regionen nicht erfüllen können. Und jede öffentliche Website, die tatsächlich aus China heraus bedient wird, trägt eine ICP-Beian (Staatsratserlass Nr. 292; MIIT-Erlass Nr. 33), gebunden an eine Festland-Hosting-Ressource, die Asana nicht bietet. | PIPL Art. 40; Cybersicherheitsgesetz Art. 39 (vormals Art. 37); Staatsratserlass Nr. 292; MIIT-Erlass Nr. 33 |
Quellen vom 21YunBox Compliance-Team am 9. Oktober 2026 geprüft.
Der erste Instinkt bei einem Werkzeug wie Asana ist zu fragen, ob es aus Shanghai oder Shenzhen überhaupt lädt. Für ein auf China ausgerichtetes Team ist das die falsche erste Frage. Asana steht nicht auf Chinas Sanktionsliste oder irgendeiner förmlich veröffentlichten Sperre, und Festland-Teams erreichen es im gewöhnlichen Verlauf oft — die Konnektivität kann uneinheitlich sein, aber dort wird diese Entscheidung nicht getroffen. Was darüber entscheidet, ob Sie Asana für ein auf China ausgerichtetes Team nutzen können, ist, wo Ihre Arbeit tatsächlich lebt: die Aufgaben, Projekte, Anhänge und die Identitäten der Personen, die die Arbeit tun. Asana hält diese Daten offshore, und in dem Moment, in dem sie von Personen in China erhoben werden, entscheidet ein anderes Rechtsgebiet, ob das rechtmäßig war. Selbst wenn jedes Board sofort lüde, stünde diese Frage weiterhin — weshalb dies eine Compliance-Entscheidung ist, keine der Performance. Und um von Anfang an unmissverständlich zu sein: Die einzigen Wege, eine Verbindung zu einem Dienst zu erzwingen, der nicht öffnet, sind Formen der Umgehung, die selbst nicht rechtskonform sind und die 21YunBox niemals verwendet oder empfiehlt.
Asana in China auf einen Blick
| Worüber es entscheidet | In Asanas eigenen Worten — und nach chinesischem Recht |
|---|---|
| Was es ist | Asana ist eine Arbeits- und Projektmanagement-Plattform: Aufgaben, Projekte, Kommentare, Anhänge und die Identitäten der Teammitglieder, die die Arbeit tun. Es gibt keine Asana-Datenregion oder Betreibergesellschaft innerhalb Festlandchinas. |
| Ist es aus dem Festland erreichbar? | Asana steht nicht auf Chinas Sanktionsliste oder irgendeiner förmlich veröffentlichten Sperre, und Festland-Teams erreichen es oft, wenngleich die Konnektivität uneinheitlich sein kann. Aber Erreichbarkeit ist nicht die China-Frage, und die einzigen Wege, eine Verbindung zu einem Dienst zu erzwingen, der nicht öffnet, sind Umgehung, die 21YunBox niemals verwendet oder empfiehlt. |
| Wo sitzt Ihr Workspace tatsächlich? | Offshore. Asanas Security Statement führt Datenresidenz-Optionen in „Europe, Australia and Japan“ zusätzlich zu einem US-Standard, und seine Hilfedokumentation hostet jede Region auf Amazon Web Services. China ist keine Region, und es gibt keine China-Dateninstanz zur Auswahl. |
| China-erhobene Arbeit in diesen Workspace zu legen | Ein grenzüberschreitender Transfer (数据出境) personenbezogener Daten nach PIPL (Art. 38–40): Mitteilung, eine gesonderte Einwilligung und ein Transfermechanismus. Es kann Chinas Datenexport-Sicherheitsbewertung auslösen, und für einen Betreiber kritischer Informationsinfrastruktur setzt Art. 39 (vormals Art. 37) des Cybersicherheitsgesetzes eine Inland-Speicherpflicht, die ein Offshore-Workspace nicht erfüllen kann. |
| Eine öffentlich zugängliche, auf China ausgerichtete Oberfläche bedienen | Ein Portal, Formular oder eingebettete Ansicht, das der Festland-Öffentlichkeit aus China heraus bedient wird, braucht eine ICP-Beian (备案), gebunden an eine Festland-Hosting-Ressource. Asana nennt keine Festland-Region, es gibt also nichts Eigenes, wogegen zu melden wäre. |
| Der rechtmäßige Weg | Halten Sie China-erhobene Arbeit, die im Inland bleiben muss, auf einem einwilligungsgestützten inländischen Speicher, bewegen Sie nur das, was rechtmäßig gehen darf, und liefern Sie die auf China ausgerichtete Oberfläche im Inland auf ICP-gemeldeter Infrastruktur aus. 21YunBox kartiert, lokalisiert und liefert aus; es verwendet oder empfiehlt niemals eine Umgehung. |
Die Datenresidenz-Frage: Ihr Asana-Workspace sitzt offshore
Hier ist das Tor, das die meisten Teams übersehen. Alles, was Ihr Team in Asana legt — jede Aufgabe, Teilaufgabe, jeder Kommentar, Anhang und das Profil jedes Zuständigen — wird auf Asanas Infrastruktur gespeichert, und nach Asanas eigener Darstellung sitzt diese Infrastruktur außerhalb Festlandchinas. Seine Security Statement sagt es unverblümt: Unter der Überschrift Data residency sagt sie, es „offers global data residency options with data centers in Europe, Australia and Japan“, aufgesetzt auf einen Standard in den Vereinigten Staaten, und seine Hilfedokumentation hostet jede dieser Regionen auf Amazon Web Services. Keine davon ist China. Der gewöhnliche Akt eines in Shanghai ansässigen Kollegen, der eine Aufgabe zuweist oder eine Datei hochlädt, legt also in China erhobene personenbezogene Daten auf Speicher außerhalb des Landes. Das ist ein grenzüberschreitender Transfer personenbezogener Daten nach Chinas Gesetz zum Schutz personenbezogener Daten.
PIPL legt die Pflicht dem Verarbeiter auf — Ihnen, Asanas Kunden, nicht dem Anbieter. Art. 38–40 verlangen Mitteilung, eine gesonderte Einwilligung, die sich von der Zustimmung eines Nutzers zur Produktnutzung unterscheidet, und einen Transfermechanismus — eine CAC-Sicherheitsbewertung, den CAC-Standardvertrag oder eine Zertifizierung. Oberhalb bestimmter Schwellen, oder wo die Datensätze „wichtige Daten“ enthalten, kann dieser Transfer zudem Chinas Datenexport-Sicherheitsbewertung (数据出境安全评估) erfordern, bevor irgendetwas geht.
Und wenn Ihre Organisation ein Betreiber kritischer Informationsinfrastruktur ist, fügt das Cybersicherheitsgesetz eine härtere Pflicht hinzu. Sein Art. 39 — umnummeriert von Art. 37 im Text von 2016 durch die Novelle, die am 1. Januar 2026 in Kraft trat, die Pflicht unverändert — verlangt, dass im Festland erhobene und erzeugte personenbezogene Daten und wichtige Daten im Festland gespeichert werden. Ein Offshore-Asana-Workspace kann das nicht erfüllen, welche Residenzregion Sie auch wählen, weil keine von Asanas Regionen in China liegt. Welche dieser Pflichten Ihre Daten tatsächlich treffen, ist ein mit Rechtsbeistand gegen das zu bestätigendes Risiko, was Ihr Team erhebt und speichert.
Warum es keine Asana-„China-Region“ zum Einschalten gibt
Bei manchen Anbietern ist die Lösung, auf eine Festland-Instanz umzuziehen, die der Anbieter selbst betreibt. Asana ist keiner davon. Seine Residenzwahl — Europa, Australien und Japan, aufgesetzt auf den US-Standard — ist das ganze Menü, Datenresidenz wird nur in den Enterprise- und Enterprise+-Plänen angeboten, und die Daten einer Organisation müssen alle in einer Geografie sitzen; es gibt keine China-Einstellung zum Aktivieren und keinen In-China-Betriebspartner für den Workspace. Für China zu lokalisieren, ist also kein Schalter innerhalb Asanas — es ist eine Entscheidung darüber, wo die regulierten Daten leben.
Die Arbeit besteht dann darin, die China-erhobenen Datensätze, die im Land bleiben müssen, von denen zu trennen, die rechtmäßig gehen dürfen: Halten Sie die ersten auf einem einwilligungsgestützten inländischen Speicher innerhalb des Festlands, und lassen Sie nur die zweiten das Asana erreichen, das Ihr Team bereits nutzt. Es gibt keinen sauberen, direkt einsetzbaren inländischen Zwilling von Asana, den man hier benennen könnte — was es gibt, ist ein rechtmäßiges inländisches Muster, einwilligungsgestützte Speicherung innerhalb des Festlands für die Daten, die bleiben müssen, und dieses Muster ist das Herz der Lösung.
Eine auf China ausgerichtete Oberfläche zu bedienen, fügt eine ICP-Pflicht hinzu
Wenn Ihre Nutzung von Asana rein ein internes Teamwerkzeug ist, sind die Residenz- und Grenzübertritts-Fragen oben die ganze Geschichte. Aber in dem Moment, in dem irgendeine auf China ausgerichtete Oberfläche, die darauf oder darum herum gebaut ist, der Öffentlichkeit aus dem Festland heraus bedient wird — ein Kundenportal, ein Eingabeformular, eine eingebettete Projektansicht —, ist diese Oberfläche ein öffentlicher Internetdienst in China und trägt eine ICP-Beian-Pflicht (备案) nach Staatsratserlass Nr. 292 und MIIT-Erlass Nr. 33, gebunden an eine Hosting-Ressource physisch im Festland. Asana nennt keine Festland-Region, es gibt also nichts Eigenes, wogegen zu melden wäre.
Dies ist eine Risikokarte, kein Urteil: Ob Sie eine gesonderte Einwilligung, einen Transfermechanismus, Inland-Speicherung, eine ICP-Beian oder eine Kombination schulden, hängt von Ihren Datenmengen ab, von Ihrer Rolle als Verarbeiter und davon, wer Ihre Nutzer sind — es lohnt, es mit Rechtsbeistand zu klären, bevor Sie darauf bauen.
Der rechtmäßige Weg — kartieren, lokalisieren, ausliefern
Es gibt einen rechtmäßigen Weg, Arbeitsmanagement für ein auf China ausgerichtetes Team zu betreiben, und er hat eine klare Gestalt — drei Schritte, in Reihenfolge.
Kartieren. Unser China-Team arbeitet die PIPL-Grenzübertritts-Exponierung und die Datenresidenz-Pflichten durch, die an das hängen, was Sie in Asana halten — sortiert, welche China-erhobenen Datensätze personenbezogene oder wichtige Informationen tragen, die im Inland bleiben müssen, welche rechtmäßig transferiert werden dürfen und wo eine Datenexport-Sicherheitsbewertung oder eine Speicherpflicht nach Art. 39 gilt. Die rechtlichen Schlüsse werden mit Rechtsbeistand geklärt; wir liefern das technische Bild, das sie speist.
Lokalisieren. Halten Sie die China-erhobenen Datensätze, die bleiben müssen, auf einem einwilligungsgestützten inländischen Speicher innerhalb des Festlands, und lassen Sie nur das, was rechtmäßig gehen darf, Ihr globales Asana erreichen — sodass die Projekte und Workflows, von denen Ihr Team abhängt, weiterlaufen, ohne dass der Workspace zu dem wird, was regulierte Daten rechtswidrig aus China heraus trägt. 21YunBox setzt diese inländische Option auf und integriert sie anstelle des Speichers, der im Festland nicht rechtskonform laufen kann.
Ausliefern. Jede auf China ausgerichtete Oberfläche, die diese Arbeit bedient oder empfängt, ist selbst ein öffentlicher Dienst im Festland, braucht also rechtskonforme, ICP-gemeldete, inländische Auslieferung — der 21YunBox Optimizer, vor das gesetzt, was Sie bereits betreiben, ohne Neuaufbau und ohne Re-Platforming. Das Ergebnis ist Arbeitsmanagement und eine auf China ausgerichtete Oberfläche, die für Ihre Nutzer in China rechtmäßig und rechtskonform laufen. Was wir nie tun — und was rechtmäßig niemand kann — ist, Ihnen einen Weg um eine Sperre herum zu reichen: Wir lokalisieren, was bleiben muss, und liefern im Inland aus, und eine Umgehung steht niemals zur Debatte.
Compliance-Einschätzung anfordern →
Weiterführend:
- Grenzüberschreitende Datentransfers nach PIPL
- Chinas Datenexport-Sicherheitsbewertung
- Chinas Cybersicherheitsgesetz (Datenlokalisierung, Art. 39)
- So erhalten Sie eine ICP-Beian für China
Häufige Fragen
Speichert Asana die Daten chinesischer Nutzer in China?
Nein. Nach Asanas eigener Security Statement sind seine Datenresidenz-Optionen „Europa, Australien und Japan“ zusätzlich zu einem US-Standard, jede Region auf Amazon Web Services gehostet — ohne Festlandchina-Region. Die Aufgaben, Projekte, Anhänge und Teammitglied-Identitäten, die ein China-Team in Asana hält, sitzen also offshore, was sie zu einem grenzüberschreitenden Transfer personenbezogener Daten nach PIPL macht: Der Verarbeiter (Sie, nicht Asana) schuldet Mitteilung, gesonderte Einwilligung und einen Transfermechanismus.
Ist Asana in China gesperrt?
Nicht förmlich. Asana steht nicht auf Chinas Sanktionsliste oder irgendeiner veröffentlichten Sperre, und Festland-Teams erreichen es oft, wenngleich die Konnektivität uneinheitlich sein kann. Aber Erreichbarkeit ist nicht, wo dies entschieden wird — selbst wenn Asana perfekt lüde, ist das, wo es Ihre China-erhobenen Aufgaben und Nutzerdaten hält, das, was bestimmt, ob seine Nutzung rechtskonform ist. 21YunBox verwendet und empfiehlt keine Umgehung welcher Art auch immer; die Frage, die zählt, ist Datenresidenz, nicht Konnektivität.
Kann 21YunBox helfen, unser Asana-Setup in China zum Laufen zu bringen?
Ja. Unser China-Team kann Ihre Exponierung kartieren — die PIPL-Grenzübertritts- und Datenresidenz-Pflichten, die an die Aufgaben, Anhänge und Teammitglied-Daten hängen, die Asana sammelt, für Ihre Gesellschaft, Datenmengen und Nutzer —, die China-erhobenen Datensätze, die bleiben müssen, auf einen einwilligungsgestützten inländischen Speicher lokalisieren und die ICP-gemeldete, inländische Auslieferung aufsetzen, die eine rechtskonforme, auf China ausgerichtete Oberfläche erfordert, vor das Asana gesetzt, das Sie bereits betreiben. Melden Sie sich, um Ihren konkreten Fall durchzugehen.


