Asanaは中国本土で使えるか:データの国内保存、PIPLの越境、ICP
Asanaは中国本土で正式にブロックされているわけではありません——しかし到達性は中国の問いではありません。AsanaはAWS上で動き、貴社のタスク・プロジェクト・添付ファイル、そしてチームメンバーの個人情報をオフショアに保持します。自身のセキュリティステートメントは、米国を既定として、ヨーロッパ・オーストラリア・日本のデータ国内保存オプションを挙げ、中国本土リージョンはありません。したがって中国チームのワークスペースはPIPLの下での個人情報の越境移転であり、一部の取扱者には中国国内保存の義務が、公開の中国向けサーフェスにはICP備案が生じます。データの国内保存・越境・ICPのリスクと、いかなる種類の回避的手段もない法令に沿った中国国内経路を、コンプライアンス起点で読み解きます。
Asanaは中国本土で使えるか
中国本土のチームにAsanaを使えるかは、ボードが読み込まれるかではなく、まずPIPLの下でのデータの国内保存と越境の問いです。Asanaは仕事とプロジェクトの管理です。タスク・プロジェクト・コメント・添付ファイル、そして仕事をする人々の身元を保持し、それをどこに保持するかが中国の法の反応する対象です。
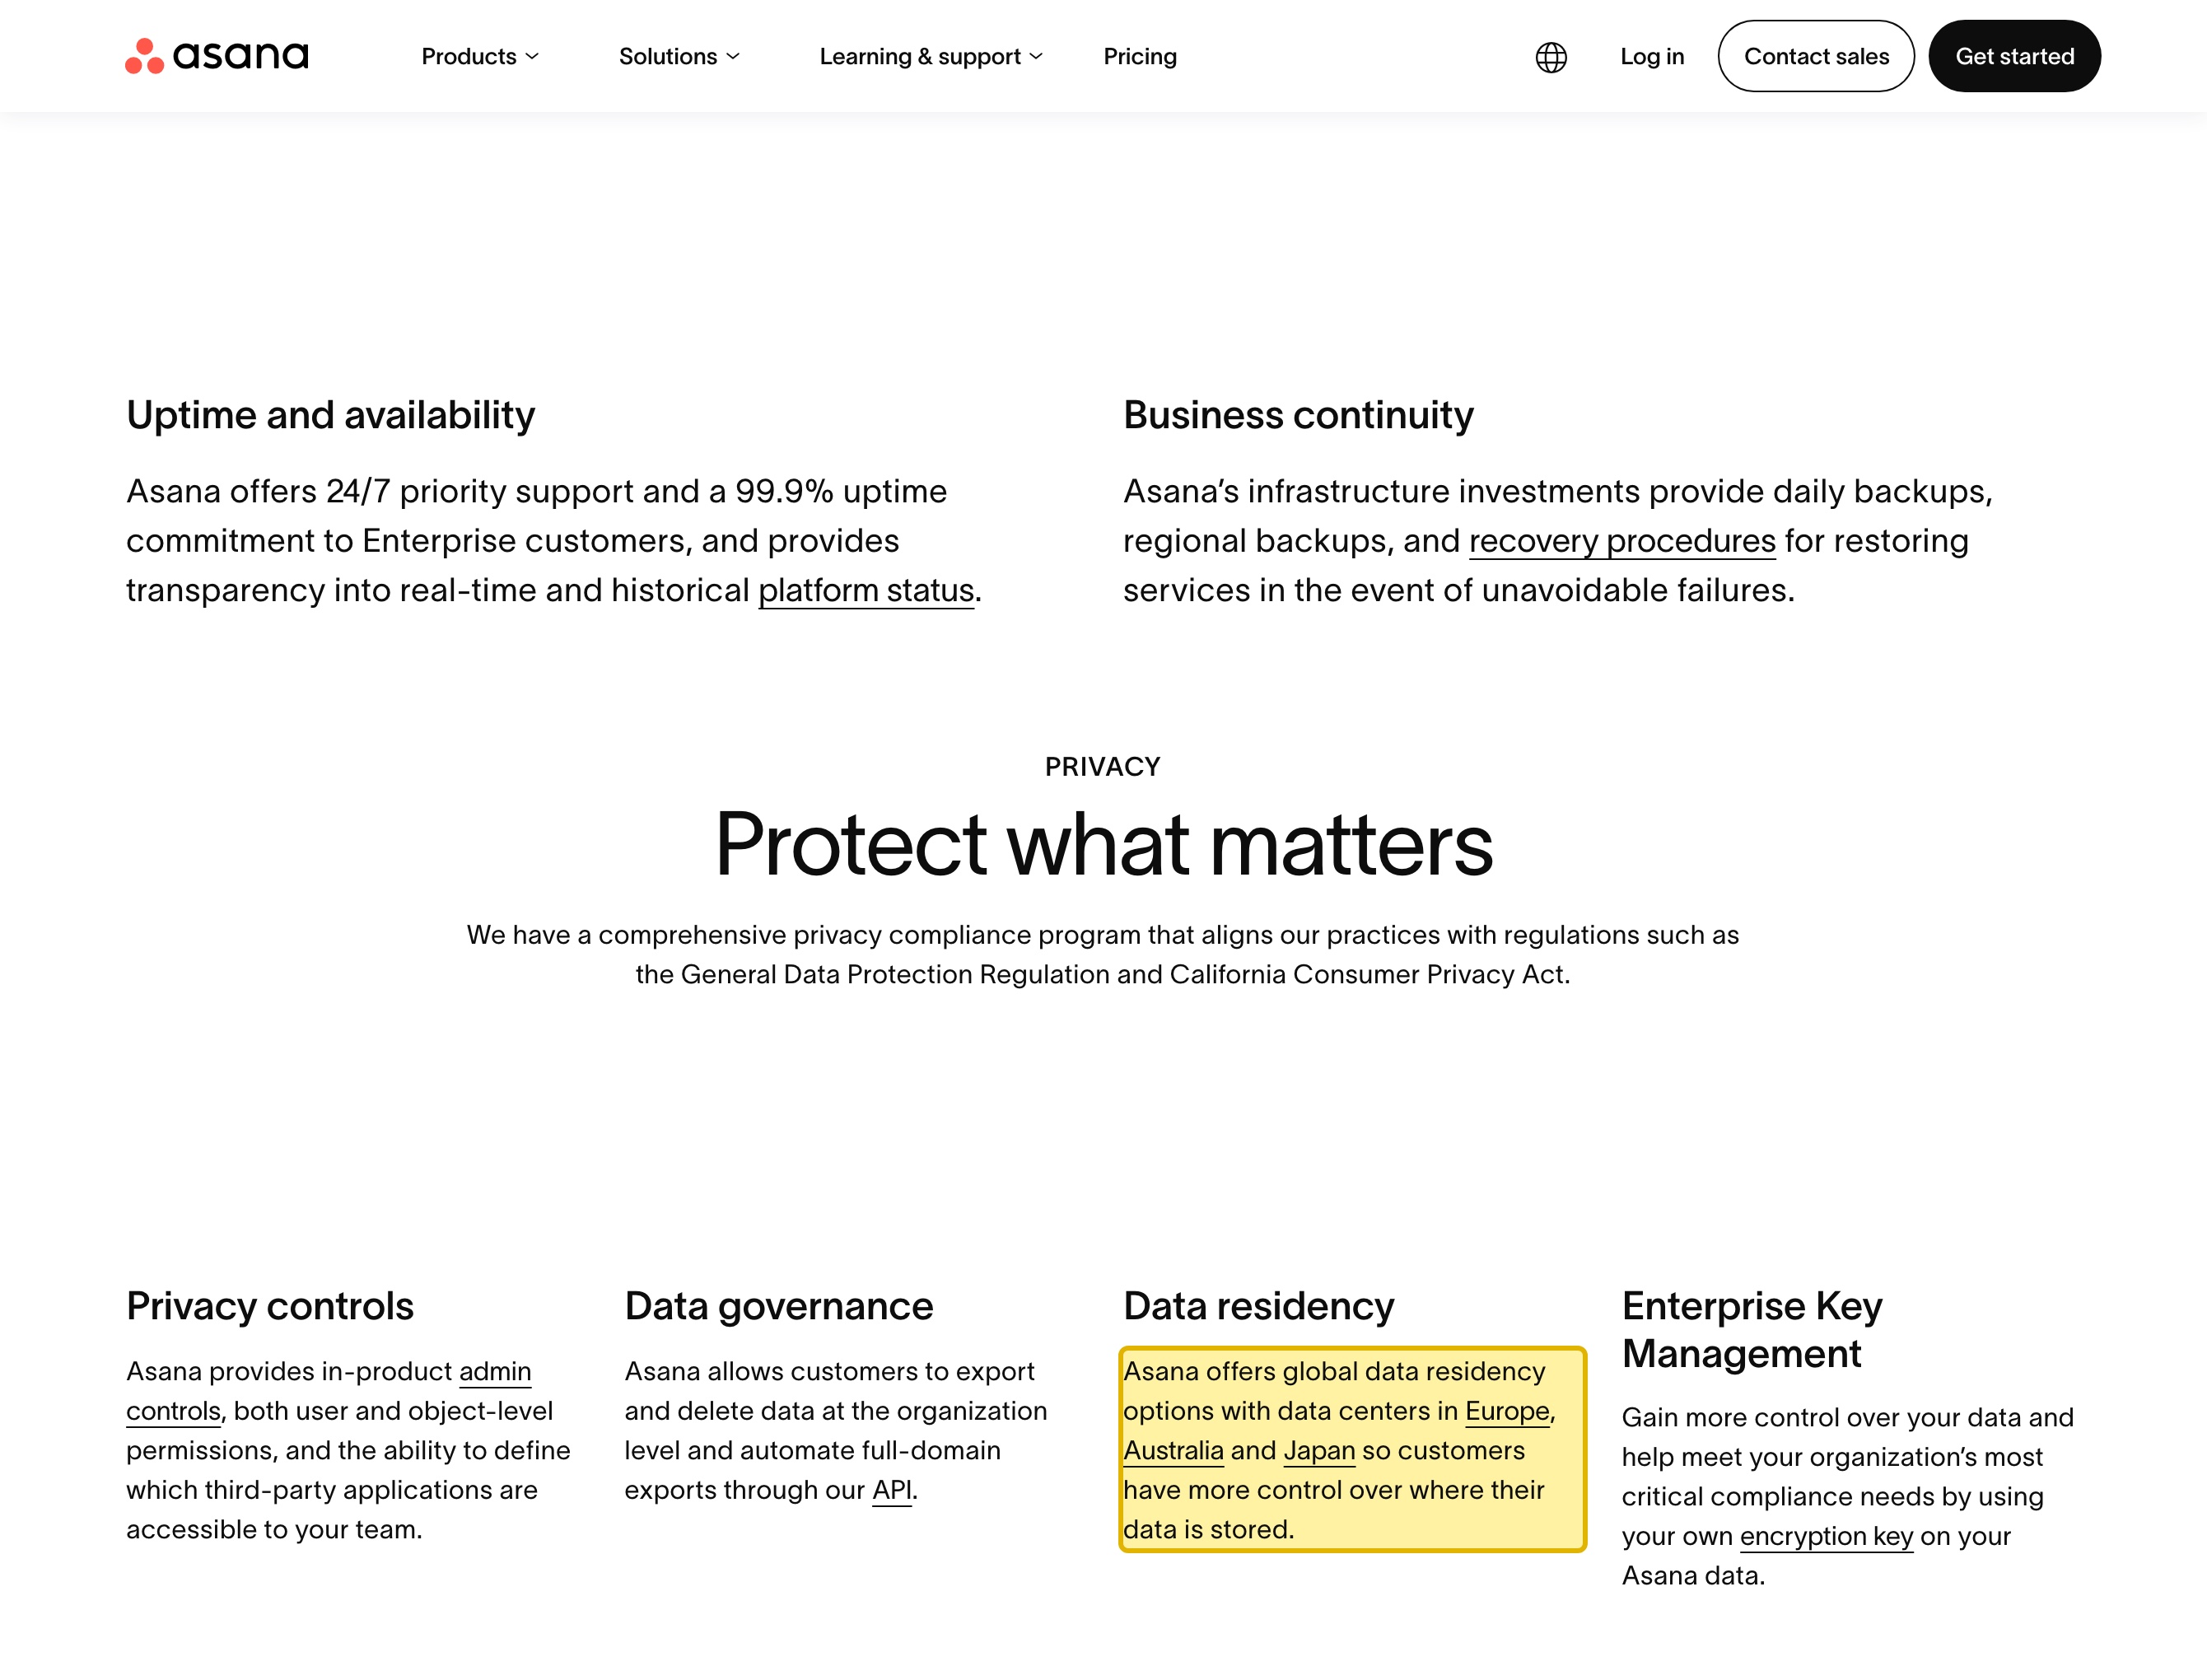
Asanaは中国の制裁リストにも正式に公表されたブロックにも載っていないので、到達すること自体は難所ではありません。しかし自身のセキュリティステートメントは、米国を既定として「ヨーロッパ・オーストラリア・日本のデータセンターでグローバルなデータ国内保存オプションを提供する」と述べ、ヘルプドキュメントによれば各リージョンはAmazon Web Services上でホストされます。中国本土はその中になく、中国データリージョンもないため、中国チームのワークスペースはオフショアに置かれます——PIPLが規律する個人情報の越境移転(英語)(通知、個別の同意、移転メカニズムのいずれか一つ、第38〜40条)であり、CIIOや大量取扱者には中国国内保存(PIPL第40条、サイバーセキュリティ法 第39条(旧第37条))が、本土内から提供される公開の中国向けサーフェスにはICP備案が生じます。下の表はAsana自身の記述と、各行が引き起こすルールです。
これは判定ではなくリスクの見取り図です——何を負うかはデータ量、取扱者としての役割、ユーザーが誰かで変わり、専門家と確定させる価値があります。当社の中国チームがリスクを一緒に整理します →
コンプライアンス・スナップショット
- ! タスク・プロジェクト・添付ファイル・チームメンバーの身元はAsanaのオフショアインフラ(既定は米国、EU・豪州・日本のオプション)に置かれる——本土ではない
- ! 中国ユーザーのタスクとデータをAsanaに集めることは個人情報の越境移転——PIPLが適用
- ✕ Asanaは中国本土のデータリージョンを挙げていない。国内保存オプションはヨーロッパ・オーストラリア・日本で、すべてAWS上
- ! CIIOや大量取扱者は、Asanaのオフショアリージョンでは満たせない中国国内保存を負う(PIPL第40条、CSL第39条)
- ! 本土内から提供される公開の中国向けサーフェスは、AsanaがホストできないICP備案を要する
- ✓ 法令に沿った、ICP備案済みの中国国内からの配信・保存の経路はある——Asanaの設定に重ねるオーバーレイ、作り直しなし
Asanaの公式ドキュメントが中国について述べていること
| 事実 | 一次情報源 |
|---|---|
| Asanaは自身のセキュリティステートメントで、データ国内保存のオプションはヨーロッパ・オーストラリア・日本であり中国本土ではないと述べる。データ国内保存の見出しの下で、Asanaは既定の米国ホスティングに加えて「ヨーロッパ・オーストラリア・日本のデータセンターでグローバルなデータ国内保存オプションを提供する」と述べる。その一覧に中国本土のデータリージョンはないため、中国チームがAsanaに保持するタスク・プロジェクト・添付ファイル・メンバーの身元はオフショアに保持される——PIPLの下での個人情報の越境移転(英語)(通知、個別の同意、移転メカニズム、第38〜40条)だ。 | Asana Security Statement — Data residency(2026-10-09 取得);PIPL 第38〜40条 |
| Asanaのデータ国内保存のドキュメントは、各リージョンをAmazon Web Services上でホストし、既定を米国とし、組織を単一リージョンに留める。ヘルプ記事は、既定を米国(バージニア)とし、データ国内保存のオプションとしてフランクフルト・東京・シドニー・ドバイを挙げる——すべてAWS上で——組織のデータは一つの地理に限られ、データ国内保存はEnterpriseとEnterprise+のプランでのみ提供される。それらのリージョンのどれも中国本土になく、選べる中国インスタンスもない。 | Asana Help Center — Data residency for Asana(2026-10-09 取得) |
| Asanaのワークスペースは個人情報だ——タスク・担当者・コメント・添付ファイル、そして仕事をする人々の身元。それを中国本土の人々から収集し、オフショアにホストされたワークスペースに保持することが、PIPLが越境移転として規律する(英語)対象だ:個人情報の取扱者(Asanaではなく、その顧客である貴社)は、通知し、移転について個別の同意を取得し、移転メカニズムのいずれか一つ——CACの安全評価、CAC標準契約、または認証——を満たし、一定の閾値を越える場合は先に中国のデータ越境の安全評価(英語)をクリアしなければならない。 | PIPL 第38〜40条;データ越境の安全評価弁法 |
| 一部の取扱者にとってデータは中国に留まらなければならず——本土内から提供される公開の中国向けサーフェスはICP備案を要する。取扱者が重要情報インフラ運営者である、または個人情報を量的に移転する場合、中国で収集した個人情報は本土に保存しなければならない(PIPL 第40条、サイバーセキュリティ法 第39条(旧第37条)(英語))——Asanaのオフショアリージョンでは満たせない義務だ。そして中国国内から実際に提供される公開サイトは、本土のホスティングリソースに紐づくICP備案(国務院令第292号、工業・情報化部令第33号)を負うが、Asanaはそれを提供しない。 | PIPL 第40条;サイバーセキュリティ法 第39条(旧第37条);国務院令第292号;工業・情報化部令第33号 |
情報源は21YunBox コンプライアンスチームが2026年10月9日に確認しました。
Asanaのようなツールで最初に働く直感は、上海や深圳から読み込まれるのかを問うことです。中国向けのチームにとって、それは誤った最初の問いです。Asanaは中国の制裁リストにも、正式に公表されたブロックにも載っておらず、本土のチームは通常の流れでしばしば到達します——接続は不安定なこともありますが、この判断が下されるのはそこではありません。中国向けのチームにAsanaを使えるかを決めるのは、仕事が実際にどこに存在するか——タスク・プロジェクト・添付ファイル、そして仕事をする人々の身元——です。Asanaはそのデータをオフショアに保持し、それが中国の人々から収集された瞬間に、それが合法だったかどうかを別の法体系が決めます。たとえすべてのボードが瞬時に読み込まれても、その問いは依然として立ちます——だからこそこれはパフォーマンスではなくコンプライアンスの判断です。そして最初から曖昧さなく述べておくと、開こうとしないサービスへの接続を無理に通す手段は回避的なものであり、それ自体が法令に適合せず、21YunBoxは決して用いず、勧めもしません。
中国でのAsana:ひと目で
| 決め手 | Asana自身の言葉で——そして中国の法では |
|---|---|
| 何であるか | Asanaは仕事とプロジェクト管理のプラットフォームです。タスク・プロジェクト・コメント・添付ファイル、そして仕事をするチームメンバーの身元。中国本土にAsanaのデータリージョンも運用法人もありません。 |
| 本土から到達できるか | Asanaは中国の制裁リストにも正式に公表されたブロックにも載っておらず、本土のチームはしばしば到達します(接続は不安定なこともあります)。しかし到達性は中国の問いではありません。開こうとしないサービスへの接続を無理に通す手段は回避的なもので、21YunBoxは決して用いず、勧めもしません。 |
| ワークスペースは実際にどこに置かれるか | オフショアです。Asanaのセキュリティステートメントは、米国を既定として“Europe, Australia and Japan”(ヨーロッパ・オーストラリア・日本)のデータ国内保存オプションを挙げ、ヘルプドキュメントは各リージョンをAmazon Web Services上でホストします。中国はリージョンではなく、選べる中国データインスタンスはありません。 |
| 中国で収集した仕事をそのワークスペースに入れると | PIPL(第38〜40条、数据出境)の下での個人情報の越境移転です:通知、個別の同意、そして移転メカニズムのいずれか一つ。中国のデータ越境の安全評価を引き起こし得て、重要情報インフラ運営者にはサイバーセキュリティ法 第39条(旧第37条)が、オフショアのワークスペースでは満たせない中国国内保存の義務を課します。 |
| 公開の中国向けサーフェスを提供すると | 中国国内から本土の一般公衆に提供されるポータル・フォーム・埋め込みビューは、本土のホスティングリソースに紐づくICP備案を要します。Asanaは本土リージョンを挙げていないので、届出する自前のものがありません。 |
| 法令に沿った経路 | 中国国内に留めるべき中国収集の仕事を、同意済みの国内ストアに置き、合法的に出せるものだけを動かし、中国向けのサーフェスをICP備案済みのインフラで中国国内から配信します。21YunBoxは、把握し、国内に留め、配信します。いかなる種類の回避的手段も用いず、勧めもしません。 |
データの国内保存の問い:貴社のAsanaワークスペースはオフショアに置かれる
ここが多くのチームが見落とす門です。チームがAsanaに入れるすべて——あらゆるタスク・サブタスク・コメント・添付ファイル、そして各担当者のプロフィール——はAsanaのインフラに保存され、Asana自身の説明によれば、そのインフラは中国本土の外に置かれます。セキュリティステートメントははっきりと述べています。Data residency(データ国内保存)の見出しの下で*“offers global data residency options with data centers in Europe, Australia and Japan,”*(ヨーロッパ・オーストラリア・日本のデータセンターでグローバルなデータ国内保存オプションを提供する)とし、既定の米国の上に重ねられ、ヘルプドキュメントはそれらのリージョンを各々Amazon Web Services上でホストします。そのどれも中国ではありません。したがって、上海のメンバーがタスクを割り当て、ファイルをアップロードするという通常の行為が、中国で収集した個人情報を国外のストレージに置きます。これは中国の個人情報保護法(PIPL)(英語)の下での個人情報の越境移転です。
PIPLは義務を取扱者——ベンダーではなく、Asanaの顧客である貴社——に課します。第38〜40条は、通知、製品利用への同意とは区別される 個別の 同意、そして移転メカニズムのいずれか一つ——CACの安全評価、CAC標準契約、または認証——を求めます。一定の閾値を越える場合、あるいは記録が「重要データ」を含む場合、その移転は、何かが出ていく前に中国のデータ越境の安全評価(数据出境安全评估)(英語)も要し得ます。
そして貴社の組織が重要情報インフラ運営者であれば、サイバーセキュリティ法(英語)はより厳しい義務を加えます。その第39条——2016年の条文の第37条から、2026年1月1日に施行された改正で改番され、義務は不変——は、本土で収集・生成された個人情報と重要データを本土に保存することを求めます。オフショアのAsanaワークスペースは、どのデータ国内保存リージョンを選んでもこれを満たせません。Asanaのリージョンのどれも中国にないからです。これらの義務のどれが実際に貴社のデータに効くかは、チームが何を収集・保存するかに照らして専門家と確認すべきリスクです。
なぜ有効化できるAsanaの「中国リージョン」が存在しないのか
一部のベンダーでは、修正はベンダー自身が運用する本土インスタンスに移すことです。Asanaはそのうちの一つではありません。そのデータ国内保存の選択肢——米国の既定の上にヨーロッパ・オーストラリア・日本——がメニューのすべてで、データ国内保存はEnterpriseとEnterprise+のプランでのみ提供され、組織のデータはすべて一つの地理に置かれなければなりません。有効化する中国の設定も、ワークスペースの中国国内運用パートナーもありません。したがって中国向けの国内化はAsana内のトグルではなく——規制対象のデータがどこに存在するかの判断です。
すると仕事は、国内に留めなければならない中国収集の記録を、合法的に出られるものから分けることです。前者は本土内の同意済み国内ストアに保持し、後者だけをチームがすでに使うAsanaに届かせます。ここで名指せる、きれいなドロップイン型のAsanaの国内版はありません——あるのは、法令に沿った中国国内のパターン、すなわち留まらなければならないデータのための本土内の同意済みストレージであり、そのパターンこそが修正の核心です。
中国向けサーフェスの提供はICPの義務を加える
Asanaの利用が純粋に内部のチームツールであれば、上のデータ国内保存と越境の問いがすべてです。しかし、その上または周りに作られた中国向けのサーフェスが中国国内から一般公衆に提供された瞬間——クライアントポータル、受付フォーム、埋め込みプロジェクトビュー——そのサーフェスは中国での公開インターネットサービスであり、国務院令第292号と工業・情報化部令第33号の下で、本土に物理的に置かれたホスティングリソースに紐づくICP備案の義務を負います。Asanaは本土リージョンを挙げていないので、届出する自前のものがありません。
これは判定ではなくリスクの見取り図です。個別の同意、移転メカニズム、中国国内保存、ICP備案、あるいはそれらの組み合わせのどれを負うかは、データ量、取扱者としての役割、ユーザーが誰かで変わります——依拠する前に専門家と確定させる価値があります。
法令に沿った経路——把握し、国内に留め、配信する
中国向けのチームのために仕事管理を運用する合法な方法があり、それには明確な形があります——順に三つの動きです。
把握(マップ)。 当社の中国チームが、Asanaに保持するものに付くPIPLの越境リスクとデータ国内保存の義務を整理します——どの中国収集の記録が、国内に留めるべき個人情報や重要情報を運ぶか、どれが合法的に移転できるか、どこでデータ越境の安全評価や第39条の保存義務が適用されるか。法的な結論は専門家と確定し、それを支える技術的な全体像は当社が提供します。
国内化(ローカライズ)。 留まらなければならない中国収集の記録を本土内の同意済み国内ストアに保持し、合法的に出せるものだけをグローバルなAsanaに届かせます——こうしてチームが依拠するプロジェクトとワークフローは動き続け、ワークスペースが規制対象のデータを違法に中国から運び出すものになることはありません。21YunBoxは、本土で法令に沿って動かせないストレージに代えて、その国内の選択肢を立ち上げ、統合します。
配信(デリバー)。 その仕事を提供・受領する中国向けのサーフェスは、それ自体が本土での公開サービスなので、法令に沿ったICP備案済みの中国国内からの配信を必要とします——21YunBox Optimizerを、すでに運用しているものの前段に置き、作り直しも再プラットフォーム化もなく。結果は、中国の利用者に向けて合法かつ法令に沿って動く仕事管理と中国向けサーフェスです。私たちが決してしないこと——そして誰も合法にはできないこと——は、閉ざされたものを無理に通り抜ける道を手渡すことです。国内に留めるべきものを国内に留め、国内から配信します。回避が俎上に載ることはありません。
関連する読み物:
よくあるご質問
Asanaは中国ユーザーのデータを中国に保存しますか?
いいえ。Asana自身のセキュリティステートメントによれば、データ国内保存のオプションは米国を既定として「ヨーロッパ・オーストラリア・日本」で、各リージョンはAmazon Web Services上にホストされ——中国本土リージョンはありません。したがって中国チームがAsanaに保持するタスク・プロジェクト・添付ファイル・チームメンバーの身元はオフショアに置かれ、これはPIPLの下での個人情報の越境移転となります。取扱者(Asanaではなく貴社)は、通知・個別の同意・移転メカニズムを負います。
Asanaは中国でブロックされていますか?
正式にはされていません。Asanaは中国の制裁リストにも公表されたブロックにも載っておらず、本土のチームはしばしば到達します(接続は不安定なこともあります)。しかしここで決まるのは到達性ではありません——Asanaが完璧に読み込まれても、中国で収集したタスクとユーザーデータをどこに保持するかが、使用が法令適合かどうかを決めます。21YunBoxはいかなる種類の回避的手段も用いず、勧めもしません。重要なのは接続性ではなく、データの国内保存です。
21YunBoxはAsanaの設定を中国で使えるようにする手助けができますか?
はい。当社の中国チームが、貴社の法人・データ量・ユーザーについて、Asanaが収集するタスク・添付ファイル・チームメンバーのデータに付くPIPLの越境とデータ国内保存の義務を整理し、留まらなければならない中国収集の記録を同意済みの国内ストアに国内化し、法令に沿った中国向けサーフェスに必要なICP備案済みの中国国内からの配信を、すでに運用しているAsanaの前段に立ち上げます。お問い合わせいただければ、個別のケースを一緒に整理します。


