Funktioniert Azure Monitor in China? Datenresidenz, PIPL und Ihre Telemetrie
Azure Monitor sammelt Logs, Metriken und Application-Insights-Telemetrie, die Microsoft selbst als personenbezogene Daten bezeichnet — gespeichert in der Azure-Region, die Sie wählen, von denen keine innerhalb Festlandchinas liegt. Ein Blick zuerst auf die Compliance: die PIPL-Grenzübertritts- und Datenresidenz-Exponierung beim Überwachen Ihrer China-Nutzer.
Funktioniert Azure Monitor in China?
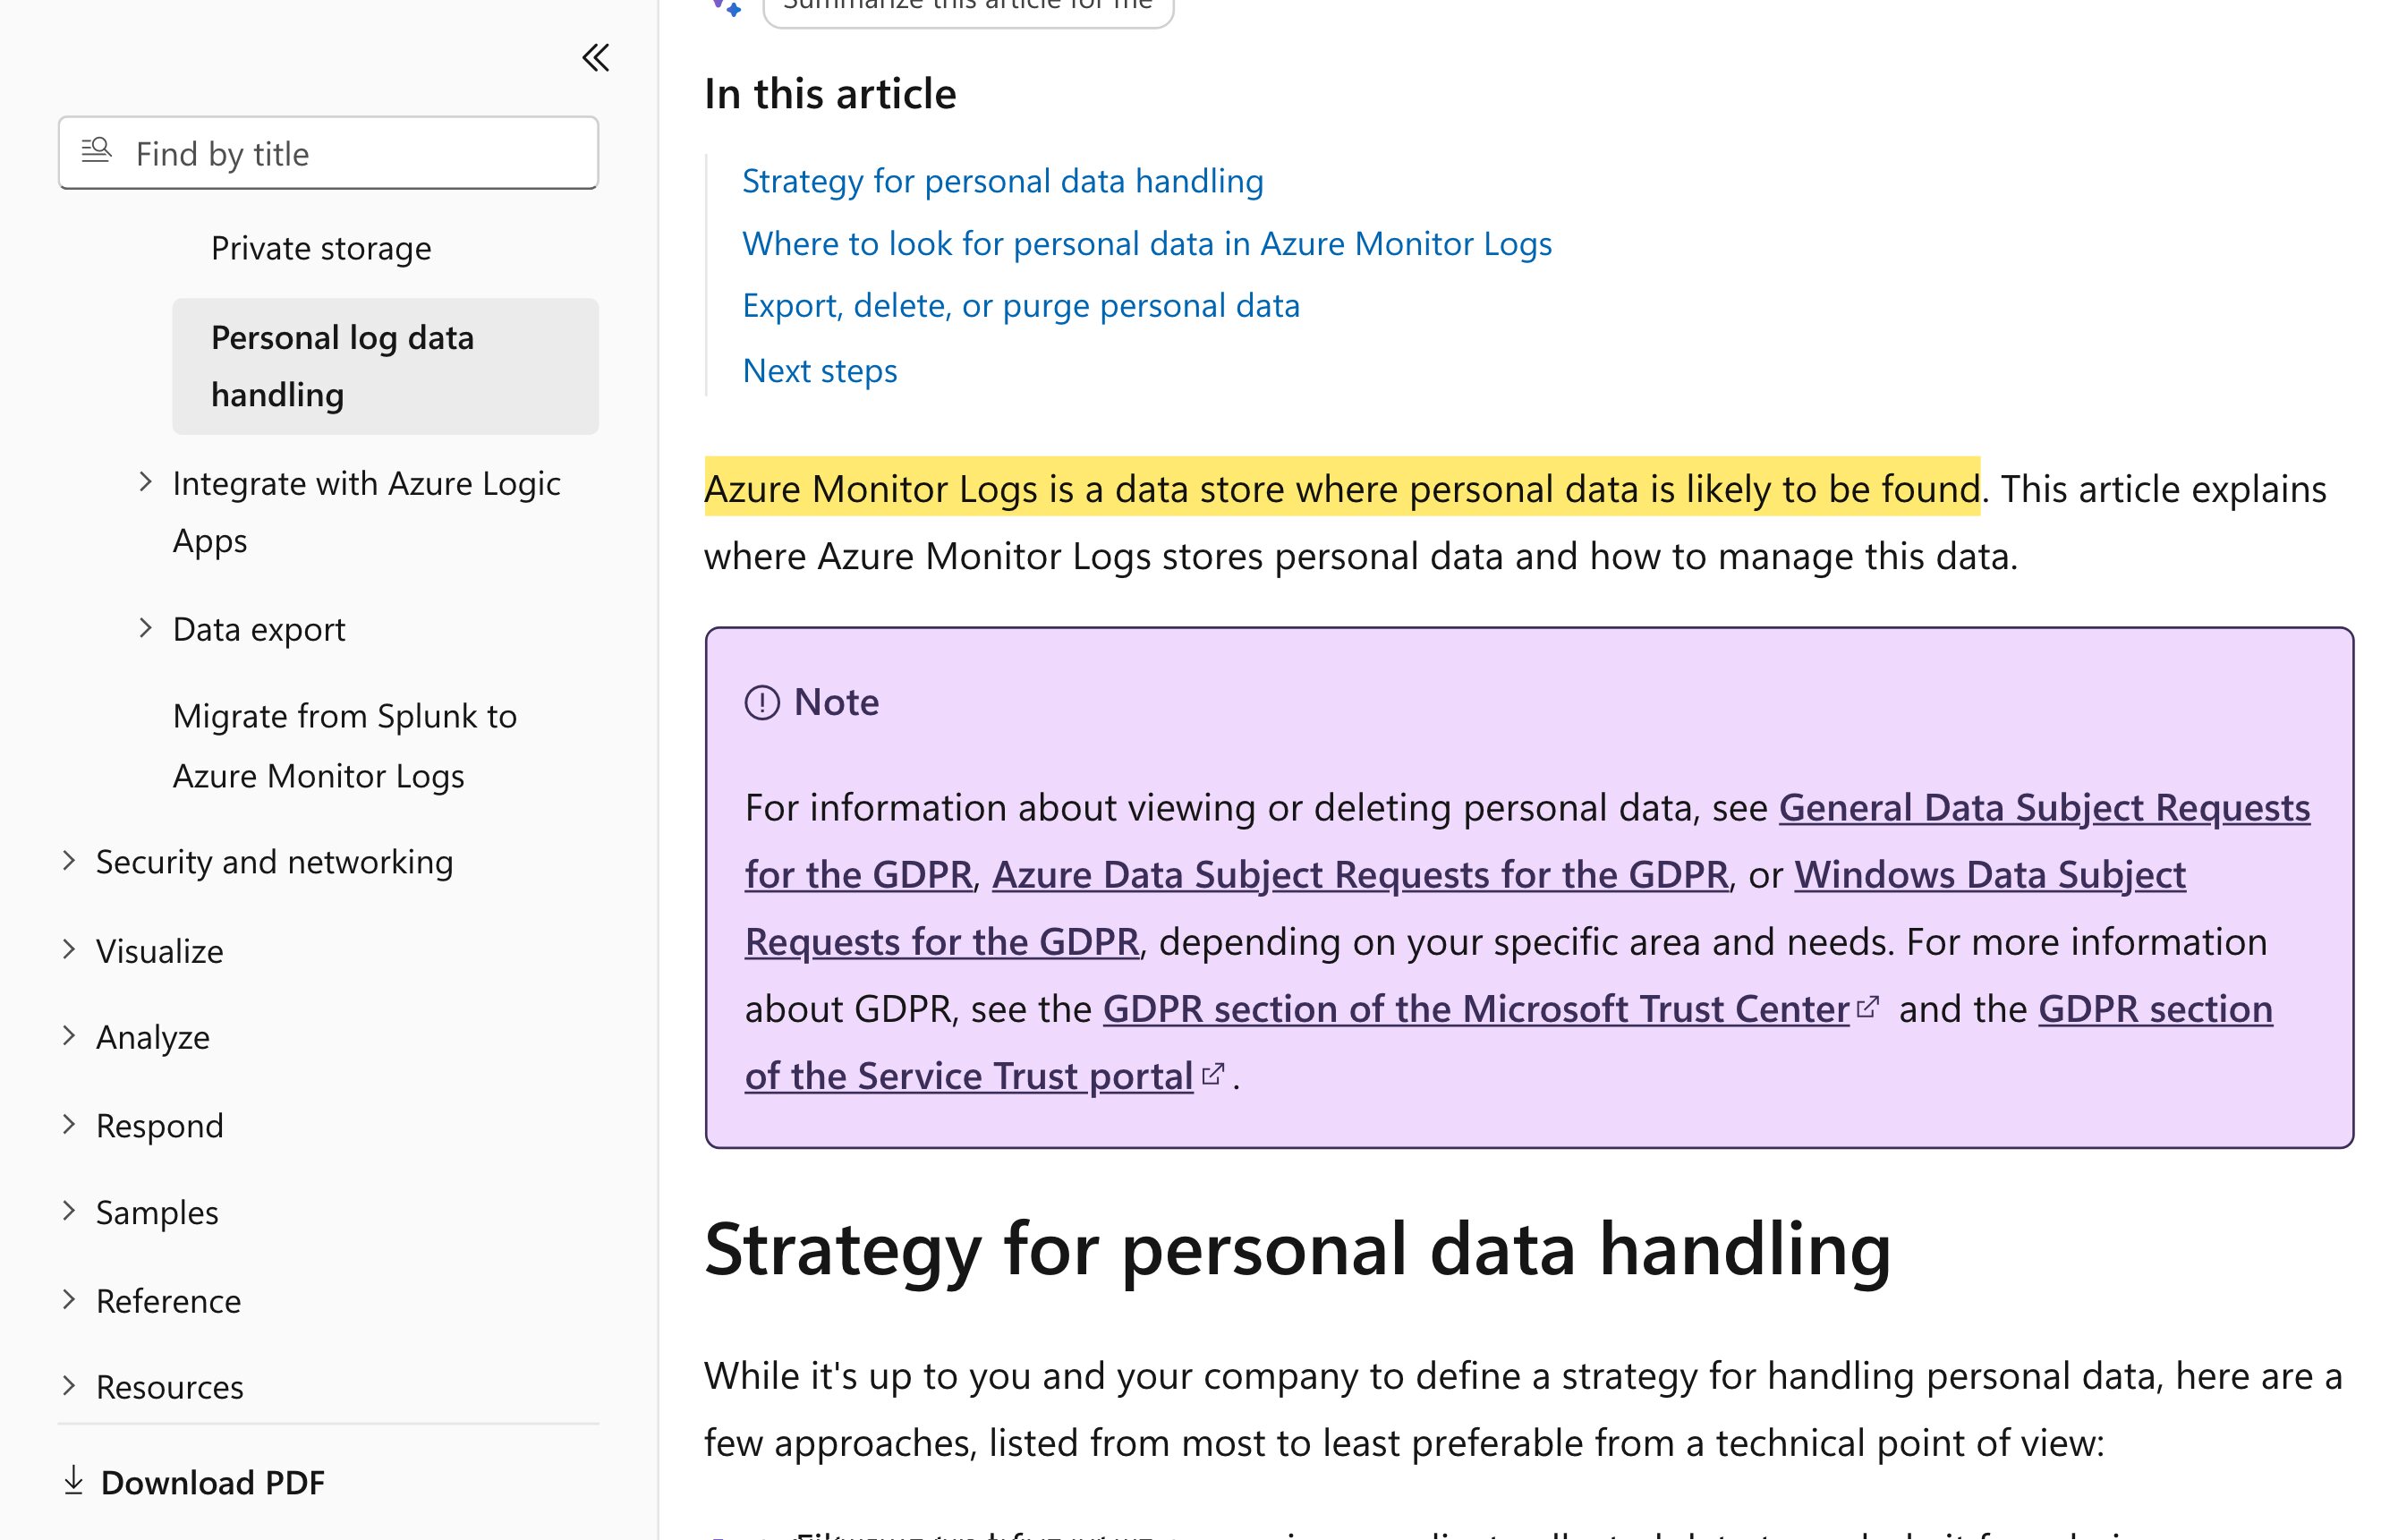
Erreichbar ist nicht dasselbe wie rechtskonform. Azure Monitor läuft auf Ihrem globalen Azure-Abonnement, und Microsofts eigene Dokumentation nennt Azure Monitor Logs „a data store where personal data is likely to be found“ (einen Datenspeicher, in dem sich wahrscheinlich personenbezogene Daten finden) — gespeichert in welcher Region auch immer Sie wählen, von denen keine innerhalb Festlandchinas liegt. Ihre China-Nutzer zu überwachen, exportiert deren personenbezogene Daten also still ins Ausland.
Microsoft gibt an, Azure Monitor „processes and stores logs in the primary and secondary regions that you choose“ (verarbeitet und speichert Logs in den primären und sekundären Regionen, die Sie wählen), und auf einem globalen (kommerziellen) Abonnement liegt jede dieser Regionen außerhalb des Festlands. Die Telemetrie, die es behält, ist nicht anonym: Microsoft führt „IP addresses“, „user IDs“ und Geräte-IDs unter dem auf, was Log Analytics sammelt. Richten Sie es auf Festland-Nutzer, verlässt diese personenbezogene Information China — ein Grenztransfer, den PIPL regelt (Mitteilung, gesonderte Einwilligung und ein Transfermechanismus, Art. 38–43). Azure läuft durchaus im Festland, aber nur als „a physically separated instance of cloud services“ (eine physisch getrennte Instanz von Cloud-Diensten), betrieben von 21Vianet, erreicht über eine separate chinesische Gesellschaft und ein separates Konto — nicht Ihr globales Abonnement. Die Tabelle unten ist Microsofts eigener Wortlaut und die Regel, die jede Zeile auslöst.
Dies ist eine Risikokarte, kein Urteil — was Sie schulden, hängt von Ihrer Gesellschaft, Ihren Datenmengen und davon ab, wer Ihre Nutzer sind. Unser China-Team kann Ihre Exponierung mit Ihnen kartieren →
Compliance-Momentaufnahme
- ! Auf globalem Azure sitzt Ihre Telemetrie in einer Region, die Sie wählen — keine im Festland
- ! Logs, IPs und Nutzer-IDs chinesischer Nutzer überqueren die Grenze — PIPL gilt
- ! Azure Monitor läuft durchaus im Inland — in der separaten 21Vianet-Cloud, nicht Ihrem globalen Konto
- ! Azure China zu erreichen, braucht eine chinesische Gesellschaft, ein neues azure.cn-Konto und eigene Bedingungen
- ! Selbst wenn die Telemetrie problemlos lädt, ist der Speicherort die Compliance-Frage
Was die offizielle Azure Monitor-Dokumentation über China sagt
| Fakt | Primärquelle |
|---|---|
| Microsoft nennt Azure Monitor Logs einen Speicher personenbezogener Daten. Sein eigener Leitfaden beginnt: „Azure Monitor Logs is a data store where personal data is likely to be found“ (Azure Monitor Logs ist ein Datenspeicher, in dem sich wahrscheinlich personenbezogene Daten finden). Er listet dann auf, was dort auftaucht — „IP addresses: Log Analytics collects various IP information in multiple tables“ (IP-Adressen: Log Analytics sammelt diverse IP-Informationen in mehreren Tabellen), neben Nutzernamen, „user IDs“ und Geräte-IDs. Die Logs, Metriken und Application-Insights-Telemetrie, die Sie von China-Nutzern sammeln, sind also personenbezogene Daten, keine anonymen Zähler — was sie in den Geltungsbereich von Chinas PIPL bringt, sobald sie das Festland verlassen (Art. 38–43). | Microsoft Learn — Manage personal data in Azure Monitor Logs, abgerufen 2026-10-07; PIPL Art. 38–43 |
| Ihre Telemetrie lebt in der Region, die Sie wählen — und keine liegt innerhalb Festlandchinas. Microsoft: „Azure Monitor processes and stores logs in the primary and secondary regions that you choose“ (Azure Monitor verarbeitet und speichert Logs in den primären und sekundären Regionen, die Sie wählen). Auf einem globalen (kommerziellen) Azure-Abonnement sitzt jede Region, die Sie an einem Log-Analytics-Workspace oder einer Application-Insights-Ressource einstellen können, außerhalb des Festlands (Microsoft betreibt auf der globalen Cloud keine Festland-Region — Schlussfolgerung). Von chinesischen Nutzern zu sammeln, speichert deren personenbezogene Daten daher offshore — ein Grenztransfer nach PIPL, und für einen Betreiber kritischer Informationsinfrastruktur oder Verarbeiter großer Mengen auch ein Datenresidenz-Verstoß (PIPL Art. 40; Cybersicherheitsgesetz Art. 39 (vormals Art. 37)). | Microsoft Learn — Log Analytics workspace replication (Abschnitt Datenresidenz), abgerufen 2026-10-07; PIPL Art. 40; Cybersicherheitsgesetz Art. 39 (vormals Art. 37) |
| Azures Festland-Regionen sind eine separate Cloud, nicht Teil Ihres globalen Kontos. Microsoft beschreibt „Microsoft Azure operated by 21Vianet (Azure in China)“ als „a physically separated instance of cloud services located in China“ (eine physisch getrennte Instanz von in China gelegenen Cloud-Diensten), eine, die „independently operated and transacted by Shanghai Blue Cloud Technology Co., Ltd. ("21Vianet")“ (unabhängig von Shanghai Blue Cloud Technology Co., Ltd. („21Vianet“) betrieben und abgewickelt) ist. Sie schließen den Vertrag mit 21Vianet, nicht Microsoft, und registrieren ein separates azure.cn-Konto — die Überwachung ins Inland zu verlegen, bedeutet also eine eigene chinesische Gesellschaft und ein eigenes Konto, keine Region, die Sie einschalten. Das ICP-Beian-Regime für öffentliche Sites (Staatsratserlass Nr. 292; MIIT-Erlass Nr. 33) regelt Websites, die Besuchern gezeigt werden, nicht eine Backend-Telemetrie-Pipeline, für Azure Monitor ist die lebende Tür also die Datenresidenz. | Microsoft Learn — Microsoft Azure in China (overview of operations), abgerufen 2026-10-07; Staatsratserlass Nr. 292; MIIT-Erlass Nr. 33 |
| Azure Monitor selbst wird in dieser China-Cloud angeboten. 21Vianets eigene Azure-Dokumentation listet, Region für Region, die Log-Analytics-Workspaces auf, die Sie in seinen China-Regionen nutzen können — China East 2, China North und China North 2 darunter. China-Telemetrie im Inland zu halten, ist also möglich, aber nur, indem der Workspace auf der separaten 21Vianet-Cloud aufgebaut wird, unter deren eigenem Konto und einer chinesischen Gesellschaft, statt auf Ihrem globalen Abonnement. | Azure operated by 21Vianet — Traffic analytics supported regions (docs.azure.cn), zuletzt aktualisiert 2026-08-03, abgerufen 2026-10-21 |
Quellen vom 21YunBox Compliance-Team am 21. Oktober 2026 geprüft.
Für ein Festland-China-Publikum ist die Frage, die man zu Azure Monitor stellen sollte, nicht, ob seine Dashboards laden — sie ist, wo die Daten, die es sammelt, leben dürfen. Azure Monitor sammelt Logs, Metriken und Application-Insights-Telemetrie über Ihre Apps und Infrastruktur hinweg, und Microsofts eigene Dokumentation ist unverblümt, dass diese Telemetrie wahrscheinlich personenbezogene Daten enthält. Auf einem globalen Azure-Abonnement werden diese Daten in einer Region gespeichert, die Sie wählen, und nicht eine der Regionen, die Sie wählen können, liegt innerhalb Festlandchinas. Azure Monitor auf Ihre chinesischen Nutzer zu richten, sendet also stillschweigend ihre personenbezogenen Daten offshore — eine Compliance-Frage, die weit vor jeder Performance-Frage landet.
Azure Monitor in China auf einen Blick
| Worüber es entscheidet | In Microsofts eigenen Worten |
|---|---|
| Wo die Daten leben | „Azure Monitor processes and stores logs in the primary and secondary regions that you choose.“ Auf einem globalen Abonnement liegt jede Region, die Sie auf einem Workspace setzen können, außerhalb Festlandchinas. |
| Was die Daten sind | „Azure Monitor Logs is a data store where personal data is likely to be found“ — IP-Adressen, Nutzernamen, „user IDs“ und Geräte-IDs darunter. Keine anonymen Metriken. |
| Grenzübertritt | Von Festland-Nutzern gesammelt und offshore gespeichert, sind diese personenbezogenen Daten ein grenzüberschreitender Transfer nach PIPL — Mitteilung, gesonderte Einwilligung und ein Transfermechanismus (Art. 38–43). |
| Die inländische Option | Azures Festland-Regionen sind „a physically separated instance of cloud services“, betrieben von 21Vianet, erreicht über eine separate chinesische Entität und ein azure.cn-Konto — nicht Ihr globales Abonnement. |
| Erreichbarkeit vs. Residenz | Ob die Telemetrie-Endpunkte aus dem Festland laden, ist eine Auslieferungsfrage; wo die gesammelten personenbezogenen Daten residieren dürfen, ist die Compliance-Frage. Diese Seite handelt von der zweiten. |
Die Daten, die Azure Monitor behält, sind personenbezogene Daten, keine anonymen Metriken
Microsoft weicht dem nicht aus. Sein Leitfaden zum Umgang mit personenbezogenen Daten eröffnet mit der Aussage, dass „Azure Monitor Logs is a data store where personal data is likely to be found“, und er geht durch, wo diese Daten sich verbergen: „IP addresses: Log Analytics collects various IP information in multiple tables“, neben Nutzernamen, „user IDs“ und Geräte-IDs. Application Insights fügt Request-URLs und -Parameter, Sitzungs- und Nutzerkennungen und clientseitige Telemetrie von echten Browsern hinzu. Nichts davon ist ein namenloser Zähler — es sind personenbezogene Daten, die an identifizierbare Personen gebunden sind, und das ist genau die Kategorie, die Chinas Datenrecht erreicht.
Es wird gespeichert, wohin Sie es richten — und das ist nie das Festland
Wo kommt all diese Telemetrie zur Ruhe? Microsofts Antwort ist explizit: „Azure Monitor processes and stores logs in the primary and secondary regions that you choose.“ Der Workspace ist die Grenze, und die Region, die Sie darauf setzen, entscheidet die Residenz. Auf einem globalen (kommerziellen) Azure-Abonnement sitzt jede Region, die Sie einem Log-Analytics-Workspace oder einer Application-Insights-Ressource zuweisen können, außerhalb Festlandchinas — Microsoft betreibt keine Festland-Region auf der globalen Cloud. Sammeln Sie dann von Nutzern in China, werden ihre personenbezogenen Daten in einen Speicher jenseits der Grenze geschrieben. Nach Chinas Gesetz zum Schutz personenbezogener Daten ist das ein grenzüberschreitender Transfer, und der Verarbeiter — Sie, nicht Microsoft — muss Mitteilung machen, eine gesonderte Einwilligung einholen und einen Transfermechanismus erfüllen: eine CAC-Sicherheitsbewertung, den CAC-Standardvertrag oder eine Zertifizierung (Art. 38–43). Wenn Sie ein Betreiber kritischer Informationsinfrastruktur oder ein Verarbeiter großer Mengen sind, müssen in China erhobene personenbezogene Daten im Festland gehalten werden (PIPL Art. 40; Cybersicherheitsgesetz Art. 39 (vormals Art. 37)) — eine Residenzpflicht, die ein Offshore-Workspace nicht erfüllen kann.
Azures Festland-Cloud ist eine separate, von 21Vianet betriebene Partition
Azure existiert durchaus innerhalb Festlandchinas — aber nicht als Region, die Sie vom Abonnement aus einschalten, das Sie bereits halten. Microsoft beschreibt „Microsoft Azure operated by 21Vianet (Azure in China)“ als „a physically separated instance of cloud services located in China“, eine, die „independently operated and transacted by Shanghai Blue Cloud Technology Co., Ltd. („21Vianet“)“ ist. Sie schließen den Vertrag mit 21Vianet statt Microsoft, Sie registrieren ein separates azure.cn-Konto unter einer chinesischen Entität, und Ihre globalen Credentials reichen nicht hinüber. Inländisches Monitoring aufzusetzen, bedeutet daher eine eigene Cloud und eine eigene Vertragsbeziehung, keine Konfigurationsänderung — „wir laufen bereits auf Azure“ trägt nicht hinüber. Davon zu trennen: Eine ICP-Beian nach Staatsratserlass Nr. 292 und MIIT-Erlass Nr. 33 regelt öffentlich zugängliche Websites und Dienste, die Festland-Besuchern gezeigt werden, keine Backend-Telemetrie-Pipeline, für Azure Monitor ist die Tür, die tatsächlich entscheidet, also Datenresidenz, nicht ICP.
Dies ist eine Risikokarte, kein Urteil: Ob Sie einer Grenztransfer-Pflicht, einer Inland-Speicherpflicht oder beiden gegenüberstehen, hängt von Ihrer Rolle, Ihren Datenmengen und davon ab, wer Ihre Nutzer sind — es lohnt, es mit Rechtsbeistand zu klären, bevor Sie die Sammlung verdrahten.
Wo 21YunBox hineinpasst — eine rechtskonforme Overlay, keine Migration
Sie betreiben Azure und Azure Monitor genau so weiter, wie sie sind. Wir fügen das Stück hinzu, das Microsoft Ihnen für das Festland zu lösen überlässt: rechtskonforme, ICP-gemeldete, inländische Auslieferung und Datenhandhabung, vor Ihren bestehenden Azure-Origin gesetzt — ohne Neuaufbau, ohne zweite Codebasis und ohne Migration weg von Ihrem globalen Stack. Unser China-Team kartiert, wo Ihre Telemetrie personenbezogene Daten trägt, ob Ihre Workspace-Region einen PIPL-Grenztransfer oder eine Inland-Speicherpflicht für Ihre Gesellschaft und Datenmengen auslöst, und setzt dann die rechtmäßige Festland-Grundlage auf, die eine rechtskonforme China-Präsenz braucht, während Ihre Anwendung und Dashboards genau dort bleiben, wo sie bereits laufen.
Compliance-Einschätzung anfordern →
Weiterführend:
Häufige Fragen
Wo speichert Azure Monitor die Daten meiner China-Nutzer?
In welcher Azure-Region auch immer Sie am Log-Analytics-Workspace oder an der Application-Insights-Ressource einstellen — Microsoft gibt an, es „processes and stores logs in the primary and secondary regions that you choose“ (verarbeitet und speichert Logs in den primären und sekundären Regionen, die Sie wählen). Auf einem globalen (kommerziellen) Azure-Abonnement liegen diese Regionen alle außerhalb Festlandchinas, Telemetrie von Ihren chinesischen Nutzern wird also offshore gespeichert. Microsofts Festland-Regionen gehören zu einer separaten, von 21Vianet betriebenen Cloud, in die Ihr globales Abonnement nicht schreiben kann.
Ist das Sammeln von Azure-Monitor-Telemetrie von China-Nutzern ein Problem nach PIPL?
Behandeln Sie es als ein mit Rechtsbeistand zu bewertendes Grenztransfer-Risiko, kein pauschales Ja oder Nein. Microsoft selbst nennt Azure Monitor Logs „a data store where personal data is likely to be found“ (einen Datenspeicher, in dem sich wahrscheinlich personenbezogene Daten finden) und führt IP-Adressen, Nutzer-IDs und Geräte-IDs unter dem auf, was es sammelt. Wird diese personenbezogene Information an einen Workspace außerhalb des Festlands gesendet, behandelt Chinas PIPL sie als Grenztransfer — mit Mitteilung, gesonderter Einwilligung und einem Transfermechanismus (Art. 38–43), und für manche Verarbeiter Inland-Speicherung (Art. 40; Cybersicherheitsgesetz Art. 39 (vormals Art. 37)).
Kann 21YunBox helfen, unser Azure-Monitor-Setup in China rechtskonform zu machen?
Ja. Unser China-Team kann Ihre Exponierung kartieren — welche Telemetrie personenbezogene Daten trägt und ob Ihre Workspace-Region einen PIPL-Grenztransfer oder eine Residenzpflicht für Ihre Gesellschaft und Ihre Datenmengen schafft — und dann rechtskonforme, ICP-gemeldete inländische Auslieferung und Speicherung vor den Azure-Stack setzen, den Sie bereits betreiben, ohne Neuaufbau und ohne Wegzug von Azure. Nehmen Sie Kontakt auf, um Ihre konkrete Architektur durchzugehen.