Funktioniert Auvik in China? PIPL, Datenresidenz und eine Offshore-Monitoring-Cloud
Auvik betreibt keine Region innerhalb Festlandchinas — sein Collector verschifft Ihre Netzwerktopologie, Gerätekonfigurationen, Hostnamen und IP-Adressen an AWS-Regionen in den USA, Irland, Deutschland, Australien und Kanada —, sodass die Telemetrie, die Sie in China sammeln, offshore zur Ruhe kommt, ein grenzüberschreitender Transfer personenbezogener Daten nach PIPL. Ein Blick zuerst auf die Compliance: Datenresidenz und die zwei Türen.
Funktioniert Auvik in China?
Ob Sie Auvik gegen Systeme in Festlandchina betreiben können, ist zuerst eine Datenresidenz-Frage, keine der Geschwindigkeit. Auvik ist Cloud-Netzwerk-Monitoring: Ein Collector, den Sie innerhalb Ihres Netzwerks installieren, entdeckt Ihre Topologie und meldet sie an Auviks Cloud hinaus, was entscheidet, ist also, wo diese Cloud die Daten hält.
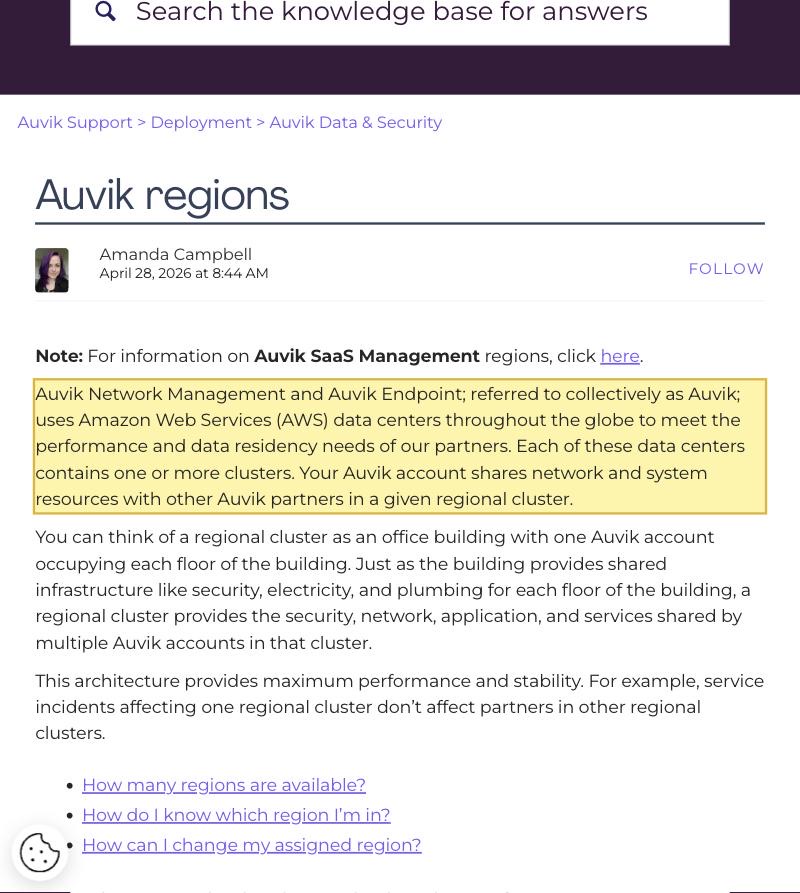
Nach Auviks eigener Regions-Dokumentation „uses Amazon Web Services (AWS) data centers throughout the globe to meet the performance and data residency needs of our partners“, über „seven available regions“ in den USA, Irland, Deutschland, Australien und Kanada — keine in Festlandchina — und „the location of your account is also the region where your data resides“. Die Netzwerk- und Gerätetelemetrie, die von Ihren China-Systemen eingesammelt wird — und die routinemäßig IP-Adressen, Hostnamen und Nutzerkontext trägt —, kommt also offshore zur Ruhe: ein grenzüberschreitender Transfer personenbezogener Daten, den PIPL regelt, der Mitteilung, eine gesonderte Einwilligung, einen Transfermechanismus und, für einen Betreiber kritischer Informationsinfrastruktur oder Verarbeiter großer Mengen, Inland-Speicherung braucht. Die Tabelle unten ist Auviks eigener Wortlaut und die Regeln, die er auslöst.
Dies ist ein Risikobild, kein Urteil — Ihre Pflichten hängen davon ab, was Sie überwachen, von Ihren Datenmengen und Ihrer Rolle. Unser China-Team kann Ihre Auvik-Exponierung mit Ihnen kartieren →
Compliance-Momentaufnahme
- ✓ Erreichbar: Der Collector wählt sich aus Ihrem Netzwerk hinaus, Auviks Cloud ist also selten der gesperrte Teil
- ! Ihre China-Netzwerk- und Gerätetelemetrie kommt in einer Offshore-AWS-Region zur Ruhe — US, Irland, Deutschland, Australien oder Kanada
- ! Diese Telemetrie trägt IP-Adressen, Hostnamen und Nutzerkontext — ein grenzüberschreitender Transfer personenbezogener Daten nach PIPL
- ✕ Keine Festlandchina-Region und keine inländische Datenresidenz-Option auf Auvik
- ✓ Ein rechtskonformer, ICP-gemeldeter inländischer Auslieferungs- und Speicherungsweg existiert — ohne Neuaufbau, ohne Wechsel weg von Auvik
Was die offizielle Auvik-Dokumentation über China sagt
| Fakt | Primärquelle |
|---|---|
| In Auviks eigenen Worten: Auvik „uses Amazon Web Services (AWS) data centers throughout the globe to meet the performance and data residency needs of our partners“, und es gibt „currently seven available regions“ — US East (North Virginia), US West (Oregon), US East (Ohio), EU West (Irland), EU Central (Frankfurt), Asia-Pacific (Sydney) und Canada (Central). Keine liegt in Festlandchina, und „the location of your account is also the region where your data resides“. | Auvik Support — Auvik regions, abgerufen 2026-10-07 |
| Auviks Collector entdeckt und verschifft Netzwerk- und Gerätetelemetrie — Topologie, Gerätekonfigurationen, Hostnamen, IP- und Interface-Adressen plus Konto- und Nutzungsdatensätze —, die routinemäßig personenbezogene Daten enthält. Von Systemen in China eingesammelt und in einer Offshore-AWS-Region gespeichert, verlässt sie das Land. PIPL regelt diesen grenzüberschreitenden Transfer: Der Verarbeiter (Sie, Auviks Kunde — nicht Auvik) muss Mitteilung machen, eine gesonderte Einwilligung einholen und einen Transfermechanismus erfüllen — eine CAC-Sicherheitsbewertung, den CAC-Standardvertrag oder eine Zertifizierung. | PIPL Kapitel III, Art. 38–43 |
| Die Exponierung skaliert mit Menge und Rolle, nicht bloß mit der Nutzung des Werkzeugs: Nach den Grenztransfer-Regeln der CAC vom März 2024 ist ein Nicht-Betreiber-kritischer-Informationsinfrastruktur, der weniger als 100.000 Personen nicht sensible personenbezogene Daten in einem Kalenderjahr transferiert, von der Sicherheitsbewertung, dem Standardvertrag und der Zertifizierung befreit. | CAC — Regelungen zur Förderung und Regulierung grenzüberschreitender Datenflüsse, März 2024 |
| Für einen Betreiber kritischer Informationsinfrastruktur oder Verarbeiter großer Mengen müssen in China erhobene personenbezogene Daten innerhalb Festlandchinas gespeichert werden (CSL Art. 39 (vormals Art. 37); PIPL Art. 40). Auvik veröffentlicht keine Festlandchina-Region, der einzige Weg, Ihre China-Monitoring-Daten auf chinesischem Boden zu halten, ist also, diese Sammlung und ihre Speicherung auf Infrastruktur innerhalb des Festlands zu betreiben — und das rechtmäßig aufzusetzen, ist das, was eine ICP-Beian für den öffentlichen Stack, den Sie betreiben, ins Bild bringt. | PIPL Art. 40; CSL Art. 39 (vormals Art. 37); Auvik — Auvik regions (region list), abgerufen 2026-10-07 |
Quellen vom 21YunBox Compliance-Team am 7. Oktober 2026 geprüft.
Für ein Team, das Auvik auf Infrastruktur in Festlandchina richtet, ist die Frage, die entscheidet, nicht, wie schnell die Netzwerkkarte zeichnet — sie ist, wo die Daten, die Auvik sammelt, sitzen dürfen. Auvik ist eine Cloud, an die Sie Monitoring-Daten melden: Ein Collector läuft innerhalb Ihres Netzwerks, entdeckt Ihre Geräte und Topologie und wählt sich zu Auviks Plattform hinaus, Auvik zu erreichen, ist also selten der Knackpunkt. Auvik klärt die Residenzfrage selbst in seiner Regions-Dokumentation — jede Region, die es betreibt, ist ein Amazon-Web-Services-Rechenzentrum, und nicht eine davon liegt in Festlandchina. Was das offenlegt, ist die Telemetrie: Netzwerkkarten, Gerätekonfigurationen, Hostnamen und IP-Adressen, innerhalb Chinas eingesammelt und in einer Offshore-Region zur Ruhe kommend, wo Chinas Recht sie als grenzüberschreitenden Transfer personenbezogener Daten liest. Die Verbindung ist der leichte Teil; der Ort, an dem die Daten landen, ist der Compliance-Teil.
Auvik in China auf einen Blick
| Worüber es entscheidet | In Auviks eigenen Worten |
|---|---|
| Wo es läuft | Sieben AWS-Regionen: US East (North Virginia), US West (Oregon), US East (Ohio), EU West (Irland), EU Central (Frankfurt), Asia-Pacific (Sydney) und Canada (Central). „The location of your account is also the region where your data resides.“ Keine Region liegt innerhalb Festlandchinas. |
| Was darunter liegt | Jede Region ist ein Amazon-Web-Services-Rechenzentrum. Auvik läuft auf AWS „throughout the globe“ — offshore in allen sieben Fällen, wobei die nächste, Sydney, immer noch weit außerhalb des Festlands liegt. |
| Was es sammelt | Netzwerktopologie, Gerätekonfigurationen, Hostnamen, IP- und Interface-Adressen sowie Konto- und Nutzungsdatensätze — Monitoring-Telemetrie, die routinemäßig personenbezogene Daten trägt. |
| Ihre China-Daten auf Auvik | Kommen in der Offshore-Region Ihres Kontos zur Ruhe — ein grenzüberschreitender Transfer personenbezogener Daten, den PIPL regelt, mit einer Inland-Speicherpflicht für Betreiber kritischer Informationsinfrastruktur und Verarbeiter großer Mengen, die keine Offshore-Region erfüllen kann. |
| Wer die ICP-Beian braucht | Ihre eigene öffentliche Festland-Website oder -App — nicht Auvik, eine Cloud, zu der sich Ihr Collector hinauswählt. Es zu erreichen, ist nicht der Test; wo seine Daten leben, ist es. |
Keine Festlandchina-Region, also lebt Ihre Telemetrie offshore
Auvik legt in seiner Regions-Dokumentation dar, wo es läuft: Es „uses Amazon Web Services (AWS) data centers throughout the globe to meet the performance and data residency needs of our partners“, verteilt über „seven available regions“. Diese Regionen sind US East (North Virginia), US West (Oregon), US East (Ohio), EU West (Irland), EU Central (Frankfurt), Asia-Pacific (Sydney) und Canada (Central). Auvik fügt hinzu, dass „the location of your account is also the region where your data resides“, und dass es zwar Konten zum Lastausgleich zwischen Clustern verschieben kann, aber „any such moves will respect data residency laws“. Nicht eine dieser sieben Regionen liegt in Festlandchina, und die nächste — Sydney — ist immer noch weit außerhalb. Das klärt die Residenzfrage, bevor Performance je im Rahmen ist: Wo immer Ihr Auvik-Konto sitzt, dort sitzen auch Ihre China-Monitoring-Daten, offshore.
Die Exponierung ist die Telemetrie, die Auvik verschifft, nicht das Dashboard
Was dies in eine Compliance-Frage statt einer Latenzfrage verwandelt, ist die Art der Daten, die ein Netzwerkmonitor sammelt. Auvik entdeckt Topologie und sammelt Gerätekonfigurationen, Hostnamen, IP- und Interface-Adressen ein; es bindet Konto- und Zugriffsdatensätze an die Personen, die sie nutzen; und sein Collector trägt, was immer Ihre Geräte und Logs offenlegen, was in der Praxis Nutzerkontext umfasst. Von Systemen innerhalb Chinas eingesammelt und an eine AWS-Region in den USA, Irland, Deutschland, Australien oder Kanada gemeldet, überschreiten diese personenbezogenen Daten die Grenze. Nach Chinas Gesetz zum Schutz personenbezogener Daten muss der Verarbeiter — Sie, Auviks Kunde, nicht Auvik — Mitteilung machen, eine gesonderte Einwilligung einholen und einen Transfermechanismus erfüllen: eine CAC-Sicherheitsbewertung, den CAC-Standardvertrag oder eine Zertifizierung. Wenn Sie ein Betreiber kritischer Informationsinfrastruktur oder ein Verarbeiter großer Mengen sind, müssen in China erhobene personenbezogene Daten im Festland bleiben (PIPL Art. 40; Cybersicherheitsgesetz Art. 39 (vormals Art. 37)) — eine Inland-Speicherpflicht, die keine von Auviks Offshore-Regionen erfüllen kann. Wie viel Ihrer Monitoring-Daten als personenbezogene Daten gelten und in welcher Menge, ist das Klären mit Rechtsbeistand wert.
Erreichbar als Backend — weshalb ICP nicht die Auvik-Frage ist
Auvik ist keine öffentliche Website, die Sie Besuchern in China bedienen; es ist eine Cloud, an die Ihr Collector meldet. Der Collector sitzt innerhalb Ihres Netzwerks und öffnet die Verbindung nach außen zu Auvik, es zu erreichen, ist also selten der Fehlermodus — und genau deshalb hängt das ICP-Beian-Regime nach Staatsratserlass Nr. 292 und MIIT-Erlass Nr. 33 nicht an Auvik. ICP hängt an der öffentlich zugänglichen Festland-Website oder -App, die Sie betreiben. Was an Auvik hängt, ist die andere Tür: der grenzüberschreitende Transfer und die Residenz der Telemetrie, die es speichert. „Wir betreiben bereits Auvik“ trägt also ohne eine Beian auf Auvik selbst nach China — aber nicht, ohne zu beantworten, wo Ihre China-Monitoring-Daten leben dürfen.
Dies ist eine Risikokarte, kein Urteil: Ob Sie nur einer Transfermechanismus-Pflicht oder auch einer Inland-Speicherpflicht gegenüberstehen, hängt davon ab, was Sie überwachen, wie viele personenbezogene Daten es enthält und wer Ihre Nutzer sind — es lohnt, es mit Rechtsbeistand zu bestätigen, bevor Sie bauen.
Wo 21YunBox hineinpasst — eine rechtskonforme Overlay, keine Migration
Sie betreiben Auvik weiter. Wir fügen das hinzu, was eine reine Offshore-Plattform nicht kann: rechtskonforme, ICP-gemeldete Auslieferung aus dem Festland heraus für den öffentlichen Stack, den Sie betreiben, und — wo das Recht es verlangt — inländische Speicherung für die China-Daten, die auf chinesischem Boden bleiben müssen, vor das gesetzt, was Sie bereits betreiben, ohne Neuaufbau und ohne Wechsel weg von Auvik. Unser China-Team arbeitet Ihre PIPL-Grenzübertritts- und Datenresidenz-Position gegen Ihre Gesellschaft und Ihre Datenmengen durch und setzt dann die inländische Auslieferung und Speicherung auf, die eine rechtmäßige China-Präsenz verlangt, während Auvik weiter die Telemetrie sammelt, die rechtmäßig das Festland verlassen kann.
Compliance-Einschätzung anfordern →
Weiterführend:
Häufige Fragen
Speichert Auvik die Monitoring-Daten chinesischer Systeme in China?
Nein. Nach Auviks eigener Regions-Dokumentation residieren Ihre Daten in welcher Region auch immer Ihr Konto sitzt, und die sieben verfügbaren Regionen sind in den USA, Irland, Deutschland, Australien und Kanada — keine in Festlandchina. Die Topologie-, Geräte- und Telemetriedaten, die Auvik von Ihren China-Systemen einsammelt, werden also offshore gehalten.
Ist es gesetzeswidrig, Auvik in China zu nutzen?
Nicht von sich aus. Das Problem ist der grenzüberschreitende Transfer personenbezogener Daten, den PIPL erlaubt, wenn Sie Mitteilung machen, eine gesonderte Einwilligung einholen und einen seiner Transfermechanismen erfüllen. Ob Sie zudem einer Datenlokalisierungspflicht gegenüberstehen, hängt von Ihrer Rolle ab — zum Beispiel, ob Sie ein Betreiber kritischer Informationsinfrastruktur sind — und der Menge personenbezogener Daten, die Sie handhaben. Behandeln Sie es als ein mit Rechtsbeistand zu bewertendes Risiko, nicht als pauschales Verbot.
Kann 21YunBox helfen, unser Auvik-Setup in China rechtskonform zu machen?
Ja. Unser China-Team kann Ihnen helfen, die Grenzübertritts- und Datenresidenz-Exponierung für Ihre Datenmengen und Rolle einzuschätzen, und die rechtskonforme, ICP-gemeldete inländische Auslieferung aufsetzen — und, wo das Recht verlangt, dass Ihre China-Daten im Festland bleiben, inländische Speicherung —, während Sie Auvik weiterbetreiben. Melden Sie sich, um Ihren konkreten Fall durchzugehen.