Informaticaは中国本土で使えるか:データの国内保存、PIPLの越境移転、IDMCのホスティング
InformaticaのIntelligent Data Management Cloudは、コントロールプレーンとマネージドランタイムをInformatica Cloudのホスティング設備に置き、ポイント・オブ・デリバリーは南北アメリカ・EMEA・アジア太平洋にありますが、中国本土には一つもありません。データ資産全体を動かすプラットフォームは、これをPIPLの越境移転にします——データの国内保存、センシティブ個人情報、ICPの問いを、コンプライアンス起点で読み解きます。
Informaticaは中国本土で使えるか
Informaticaを中国で使えるかは、接続性ではなくデータの国内保存の問いです。判断はIDMCのコンソールに到達することで決まるのではなく——パイプラインが動かす記録がどこに置かれることを許されるか、で決まります。
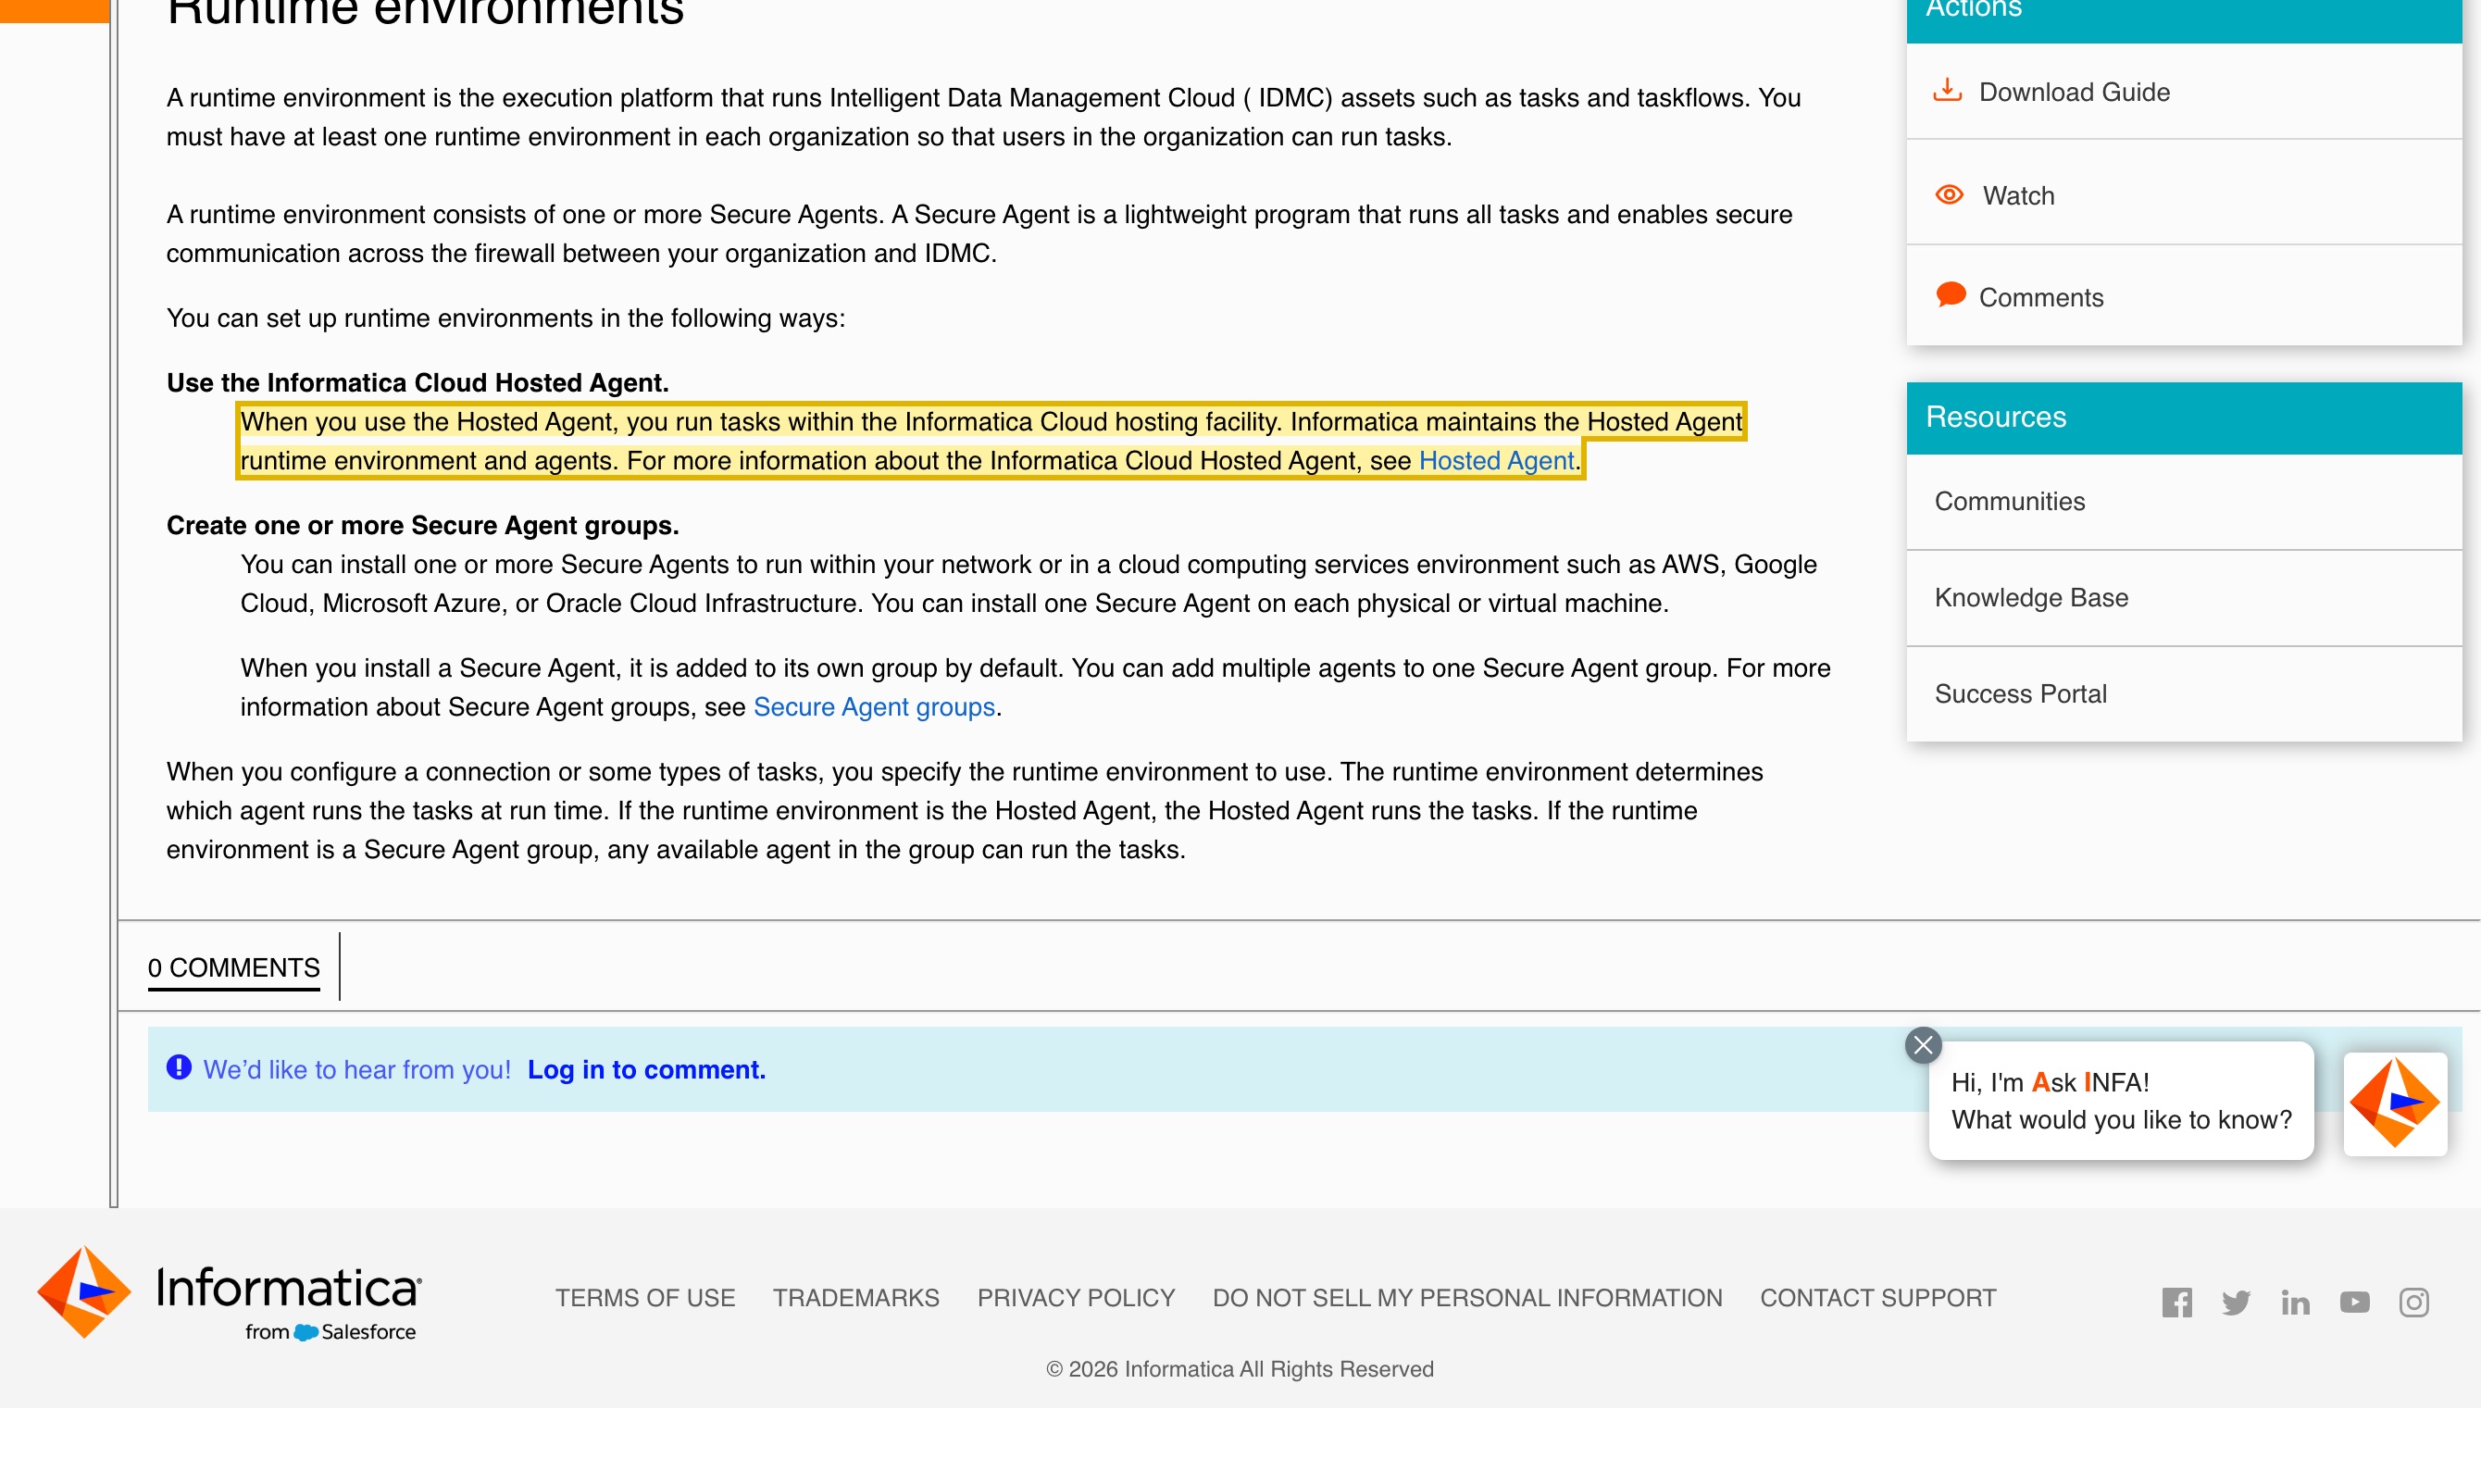
Informatica自身のドキュメントによれば、マネージドのHosted Agentは「Informatica Cloudのホスティング設備の中で」動き、そのポイント・オブ・デリバリーは南北アメリカ・EMEA・アジア太平洋にまたがり中国本土には一つもありません。データ統合プラットフォームは、貴社のあらゆる資産——CRM、ERP、HR、財務、ログ——にわたって記録を動かし突合するため、それが中国から運び出す個人情報、そしてIDMCが保持するメタデータとジョブログは、PIPLが規律する越境移転であり、一つのパイプラインが第28条の特記するセンシティブな項目を運び得ます。自己管理のSecure Agentはデータを自社ネットワーク内に留められますが、コントロールプレーンはなおオフショアのSaaSに届きます——ですから国内のランタイムは自動的なコンプライアンスではありません。
これは判定ではなくリスクの見取り図です——義務は貴社の法人、データ量、そして誰が利用者かで変わります。当社の中国チームがInformaticaのリスクを整理します →
コンプライアンス・スナップショット
- ! パイプラインは中国の個人情報を、IDMCのメタデータとログとともにオフショアへ運ぶ——PIPLの越境
- ✕ 選べる中国本土のポイント・オブ・デリバリーは存在しない——拠点はオフショア
- ! とりわけ広いリスク:一つのパイプラインが第28条のセンシティブな項目を中国から運び得る
- ! Secure Agentはデータを国内に留められるが、コントロールプレーンとログはなおSaaSに届く
- ! CIIO/大量取扱者は中国のデータを中国に保存(PIPL第40条;CSL 第39条、旧第37条)
- ✓ 法令に沿った経路がある:リスクをマップし、国内にローカライズし、ICP備案済みで国内から配信
Informaticaの公式ドキュメントが中国について述べていること
| 事実 | 一次情報源 |
|---|---|
| Informatica自身の言葉で:Hosted Agentでは“you run tasks within the Informatica Cloud hosting facility,”(タスクはInformatica Cloudのホスティング設備の中で実行される)一方、Secure Agentは“to run within your network or in a cloud computing services environment such as AWS, Google Cloud, Microsoft Azure, or Oracle Cloud Infrastructure.”(自社ネットワーク内、またはAWS・Google Cloud・Microsoft Azure・Oracle Cloud Infrastructureのようなクラウド環境内で動かす)ようにインストールできます。マネージドランタイムとIDMCのコントロールプレーンはInformaticaのクラウドであり、Secure Agentは“enables secure communication across the firewall between your organization and IDMC”(貴社組織とIDMCの間で安全な通信を可能にする)——ですから自己ホストのエージェントでさえ、オフショアのSaaSへ報告し続けます。 | Informatica IDMC Documentation — Runtime environments、2026-10-10 取得 |
| Informatica自身の“POD Availability and Networking”のドキュメントは、そのアジア太平洋のポイント・オブ・デリバリーを「AP East」「AP NorthEast」「AP SouthEast」とオーストラリアとして、AWSとMicrosoft Azure上に挙げています。中国本土には一つもありません——ですからマネージドサービスでは、パイプラインが扱う中国由来の記録はオフショアのリージョンに置かれ、本土ではありません。(Informaticaは2025年11月以降Salesforceの一部ですが、IDMCのホスティングモデルは変わっていません。) | Informatica IDMC Documentation — APJ PODs(POD Availability and Networking)、2026-10-10 取得 |
| Informaticaのパイプラインは、貴社のシステムが保持する個人情報——顧客・従業員の記録、アカウント・取引のデータ——を中国からオフショアのリージョンへ動かすため、PIPLがその移転を規律します。第38〜40条は、義務を貴社(処理者であるInformaticaではなく、個人情報の取扱者)に課します:通知し、個別の同意を取得し、移転メカニズムのいずれか一つ(CACの安全評価、CAC標準契約、または認証)を満たすこと。一つのパイプラインは、第28条がセンシティブとして扱う区分も動かし得て、同意と必要性の基準を引き上げます。 | PIPL(個人情報保護法)第28条および第38〜40条 |
| 重要情報インフラ運営者または大量取扱者の場合、中国本土で生成された個人情報は中国に保存しなければなりません(PIPL第40条;サイバーセキュリティ法 第39条、旧第37条(英語)——2026年1月1日施行の2025年改正がデータの国内保存の条文を番号変更しただけで、実質は変わりません)。オフショアのポイント・オブ・デリバリーはその義務を満たせず、これらのパイプラインが供給する中国向けのあらゆる接点は、ICP備案の義務も帯びるインターネットサービスです。 | PIPL第40条;サイバーセキュリティ法 第39条(旧第37条);ICP備案、2026-10-10 取得 |
情報源は21YunBox コンプライアンスチームが2026年10月10日に確認しました。
Informaticaが中国本土で「使える」かどうかは、接続性の問いである前に、はるか先に、データの国内保存の問いです。InformaticaのIntelligent Data Management Cloud(IDMC)——データ統合、ETL/ELT、iPaaS、マスターデータ管理、データ品質、ガバナンスを支えるプラットフォーム——は、貴社のあらゆる資産にわたって記録を動かし突合するために存在します:CRM、ERP、HRと給与、データベース、ウェアハウス、そしてつなぐイベントログ。そのペイロードの多くは個人情報であり、一つのパイプラインがPIPLの特記するセンシティブな項目を運び得ます。ですから判断は、上海からIDMCのコンソールを開けるかどうかで決まるのではありません——それらの記録、そしてプラットフォームがそれらについて保持するメタデータとジョブログが、どこに置かれることを許されるか、で決まります。自身のドキュメントで、InformaticaはマネージドランタイムとコントロールプレーンをInformatica Cloudのホスティング設備で動かし、中国本土の中のポイント・オブ・デリバリー(POD)を一つも挙げていません。(Informaticaは2025年11月以降Salesforceの一部ですが、そのIDMCのホスティングモデルは変わっていません。)
中国でのInformatica:ひと目で
| 決め手 | Informatica自身の言葉で——そして中国の法で |
|---|---|
| 記録が置かれる場所 | Informaticaは、IDMCのコントロールプレーンとマネージドのHosted Agentランタイムを“Informatica Cloud hosting facility,”(Informatica Cloudのホスティング設備)で動かし、ポイント・オブ・デリバリーは南北アメリカ・EMEA・アジア太平洋にまたがります——そのアジア太平洋の一覧は「AP East」「AP NorthEast」「AP SouthEast」とオーストラリアを挙げます。中国本土には一つもありません。自己管理のSecure Agentは、代わりに「自社ネットワーク内」または貴社自身のAWS・Google Cloud・Microsoft Azure・Oracle Cloud Infrastructureで動かせます。 |
| 何を保持し、なぜ個人情報なのか | IDMCの仕事はシステム間で記録を動かし突合することですから、中国側の面は、あらゆるパイプラインの中のデータに加え、コントロールプレーンのメタデータとログです。そのペイロードは個人情報です——氏名、連絡先、アカウント・注文・取引の履歴、従業員・給与の記録、デバイス・ユーザーの識別子——そしてプラットフォームが資産全体にまたがるため、一つのマッピングがPIPL第28条がセンシティブとして扱う区分を含み得ます。 |
| 国境を越える中国ユーザー・従業員のデータ | ソースまたは宛先が本土にあり、パイプラインのランタイムまたはコントロールプレーンがオフショアにあるとき、それらの記録が中国から運び出す個人情報は、PIPLの下での越境移転です(第38〜40条):通知、個別の同意、そして移転メカニズムのいずれか一つ。IDMCは資産全体に触れるため、リスクはとりわけ広くなります。 |
| データ国内保存義務 | 重要情報インフラ運営者または大量取扱者の場合、中国で生成された個人情報は中国に保存しなければなりません(PIPL第40条;サイバーセキュリティ法 第39条(旧第37条)(英語)——2026年1月1日施行の2025年サイバーセキュリティ法改正が、データの国内保存の条文を第37条から第39条へ番号変更しただけで、実質は変わりません)。オフショアのポイント・オブ・デリバリーはその義務を満たせず、PODを切り替えても移転の場所を移すだけです。 |
| 到達性は軸ではない | 中国の中からIDMCのコンソールを開けても、国内保存については何も証明しません——ツールが読み込めても、それが動かすデータについて使うことが違法であり得ます。そしてこれらのパイプラインが供給する中国向けのあらゆる接点は、中国におけるインターネットサービスですから、その上にICP備案(备案)の義務を帯びます。 |
中国本土リージョンがない、だから記録は国外へ出る
IDMCはクラウドのコントロールプレーンとランタイムとして作られており、中国の法はその両方に及びます。コントロールプレーン——パイプラインを設計・スケジュール・監視する場所——とマネージドのHosted Agentランタイムは、Informaticaの言葉で、Informatica Cloudのホスティング設備の中で動きます。公表されたポイント・オブ・デリバリーは南北アメリカ・EMEA・アジア太平洋にまたがり、アジア太平洋の一覧は「AP East」「AP NorthEast」「AP SouthEast」とオーストラリアを挙げ、Informaticaはこれらの市場に国内保存のルールを持つ顧客のために、主権を動機とするポイント・オブ・デリバリーをスイス(2026年)、英国、アラブ首長国連邦に加えてきました。ポイント・オブ・デリバリーのうち一つも中国本土には座りません。ですから「すでにInformaticaを使っている」ことは、プラットフォーム自身の条件では中国の中へは持ち込めません:パイプラインのソースまたは宛先が本土にあり、そのランタイムまたはコントロールプレーンがオフショアにあるとき、それが動かす記録は設計上中国を出ますし、Informaticaが保持するコントロールプレーンのメタデータとジョブログも、同様にオフショアで保持されます。
パイプラインが運ぶものは個人情報であり——しばしばセンシティブ
これは、多くのチームが過小評価する部分です。データ管理プラットフォームは、システム間で記録を動かし突合するために存在します——CRM、ERP、HRと給与、データウェアハウス、決済やメッセージングのサービス——そしてそのペイロードの多くは個人情報です:氏名、連絡先、アカウント・注文の履歴、従業員記録、デバイス・ユーザーの識別子。IDMCは単一のアプリではなく資産全体にまたがって座るため、リスクはとりわけ広くなります:一つのマッピングが、その列にPIPL第28条がセンシティブとして扱う区分——金融口座、国民ID番号、生体・健康データ、精密な位置——を含むテーブルを引けます。その持ち出しは、個別の同意と実証された必要性のより高い基準を帯びます。中国の個人情報保護法の下で、移転の義務は処理者であるInformaticaではなく、個人情報の取扱者である貴社に付きます:第38〜40条は、通知、国外移転についての個別の同意、そして移転メカニズムのいずれか一つ(CACの安全評価、CAC標準契約、または認証)を求めます。規制された閾値を越える場合、あるいはデータが「重要データ」である場合、何かが出ていく前に中国のデータ越境安全評価(英語)(数据出境安全评估)をクリアしなければならないことがあります。
リスクを狭めても、扉は閉じない
Informaticaのアーキテクチャは本物のレバーを提供しており、使う価値があります。自己管理のSecure Agentをインストールして、自社ネットワーク内、またはAWS・Google Cloud・Microsoft Azure・Oracle Cloud Infrastructureのようなクラウドコンピューティングサービス環境内で動かせるため、パイプラインが処理するデータを本土の中の貴社が管理するインフラ上に留め、合法的に出てよいものだけを流出させられます。項目レベルのマスキング、フィルタリング、そしてジョブがどこで動くかの選択は、国境を越える内容をさらに狭めます。しかしそのどれも、それ自体では、移転が起きるという事実を変えません:Secure AgentはなおIDMCのコントロールプレーンから指示を取得し、貴社の中国データを記述するメタデータ・運用ログ・監視データは、なおオフショアのInformatica Cloudのホスティング設備に届き続けます——ですから国内のランタイムは自動的なコンプライアンスではありません。ジョブを「別のリージョン」に向けても、オフショアのポイント・オブ・デリバリー間で移転の場所を移すだけで、それを終わらせません。どの義務が実際に効くか——移転メカニズム、データ越境安全評価(英語)、第39条(旧第37条)の下での国内保存、ICP備案、あるいはそれらの組み合わせ——は、貴社の法人、データ量、そして誰が利用者かで変わります。これは判定ではなくリスクの見取り図です:パイプラインが答えに依存する前に、詳細を弁護士と確定させてください。
法令に沿った経路——マップし、ローカライズし、配信する
中国向けのビジネスのためにInformaticaを法令に沿って運用する道があり、それには形があります。まずマップ:当社の中国コンプライアンスチームが、貴社のPIPLリスクをパイプラインごとに洗い出します——どのフローが中国から個人情報を運び出すか、どれがセンシティブな区分に触れるか、何が合法的に出てよいか、どこでデータ越境安全評価や第40条の保存義務が適用されるか、そして通知と同意が何をカバーしなければならないか。技術的な全体像は当社が描き、法的な結論は弁護士と確定させます。
次にローカライズ:本土の地に留めなければならない記録のために、同意に基づく国内の処理と保存を立ち上げます——IDMCが対応する場合は本土内のインフラ上で自己管理のSecure Agentを動かし——そうして中国のデータは国内に留まり、合法的に出てよいものだけが資産のほかの部分へ流れ、IDMCのコントロールプレーンは、ほかの市場にすでに供しているまさにその場所に残ります。
次に配信:これらのパイプラインが供給する中国向けのあらゆる接点——ダッシュボード、顧客ポータル、受付フォーム——は中国におけるインターネットサービスですから、ICP備案(备案)の義務を帯び、法令に沿った国内からの配信を必要とします。21YunBoxはそれを国内から配信します——21YunBox Optimizer——すでに運用中のスタックの前段に置き、作り直しも二つ目のコードベースもなく。21YunBoxは移行ではなく法令適合のオーバーレイであり、すでにライセンスしているプラットフォームにとって競合ではなくパートナーです。21YunBoxは、いかなる不正な手段も用いたり勧めたりすることはありません。結果として、中国の利用者に向けて合法的かつ法令に沿って回るInformaticaの資産ができあがります。
関連する読み物:
よくあるご質問
Informaticaは中国ユーザー・従業員のデータを中国に保存しますか?
マネージドサービスでは保存しません。Informatica自身のドキュメントによれば、Hosted AgentはInformatica Cloudのホスティング設備の中で動き、そのポイント・オブ・デリバリーは南北アメリカ・EMEA・アジア太平洋にまたがり、中国本土には一つもありません。ですからパイプラインの記録は、本土内のインフラ上で自己管理のSecure Agentを動かさない限りオフショアに置かれます——そしてそれでも、コントロールプレーン・メタデータ・ログはなおオフショアのSaaSに届きます。
中国でInformaticaを使うのは違法ですか?
本質的に違法ではありません。問題は個人情報の越境移転で、PIPLは、通知し、個別の同意を取得し、移転メカニズムのいずれかを満たせばこれを認めます。統合プラットフォームはデータ資産全体に触れるため、第28条の下のセンシティブな項目に注意し、CIIOまたは大量取扱者の場合は国内保存義務(PIPL第40条;CSL 第39条、旧第37条)に注意してください。一律の禁止ではなく、弁護士と評価すべきリスクとして扱ってください。
21YunBoxは当社のInformaticaを中国で法令適合にできますか?
はい。当社の中国チームが、貴社のデータ量と役割に照らして越境と国内保存のリスクをマップし、本土に留めなければならない記録をローカライズし——IDMCが対応する場合は本土内でSecure Agentを動かし——中国向けのあらゆる接点に、法令に沿ったICP備案済みの中国国内からの配信を立ち上げます。お問い合わせいただければ、個別のケースを一緒に整理します。


