JumpCloud fonctionne-t-il en Chine ? Résidence des données d'annuaire et d'appareil, transfrontalier PIPL et ICP
JumpCloud est une plateforme d'annuaire cloud et de gestion d'appareils, de sorte que la question Chine continentale n'est pas la vitesse de connexion — c'est la résidence. Les propres docs de support de JumpCloud nomment trois régions de centre de données — les États-Unis, l'Union européenne (Francfort) et l'Inde (Mumbai) — et aucune n'est en Chine continentale, de sorte que les enregistrements d'identité et d'appareil qu'il détient pour vos utilisateurs et terminaux chinois reposent à l'étranger, faisant de leur collecte un transfert transfrontalier au titre de la PIPL, avec une obligation de stockage sur le territoire de l'article 39 de la loi sur la cybersécurité (anciennement l'article 37) pour un opérateur d'infrastructure d'information critique ou un responsable à grand volume. Un regard priorité à la conformité sur les régions, les questions de résidence des données et de consentement, et la voie légale sur le territoire.
JumpCloud fonctionne-t-il en Chine ?
La réponse honnête est qu'atteindre JumpCloud n'est pas la question Chine — l'endroit où il garde les données d'identité et d'appareil de vos utilisateurs chinois l'est. JumpCloud est une plateforme d'annuaire cloud et de gestion d'appareils, et la décision dépend de la résidence des données et du consentement, non de la vitesse de connexion.
Les propres docs de support de JumpCloud nomment trois régions de centre de données — les États-Unis, l'Union européenne (une instance AWS à Francfort) et l'Inde (Mumbai) — et aucune n'est en Chine continentale ; une région est choisie une fois à l'inscription et une organisation ne peut pas s'étendre sur plusieurs régions. Ainsi les enregistrements de compte, journaux d'authentification, identifiants d'appareil et télémétrie de terminal qu'il détient pour vos personnes et machines en Chine viennent reposer à l'étranger, ce qui fait de leur collecte un transfert transfrontalier (数据出境) au titre de la PIPL — information, un consentement distinct, et un mécanisme de transfert — et cela peut déclencher l'évaluation de sécurité pour l'exportation de données de la Chine. Enrôler et suivre des utilisateurs identifiables porte sa propre obligation de consentement PIPL par-dessus. Pour un opérateur d'infrastructure d'information critique, l'article 39 (anciennement l'article 37) de la loi sur la cybersécurité exige que ces données soient stockées en Chine, ce qu'aucune région JumpCloud ne peut satisfaire.
21YunBox cartographie votre exposition transfrontalière, de résidence et de consentement, localise les données d'annuaire et d'appareil Chine sur une assise résidente en Chine, et diffuse vos surfaces tournées vers la Chine sur le territoire sur une infrastructure déclarée ICP — sans reconstruction, et jamais aucune forme de contournement. Traitez les détails comme un risque à confirmer avec un conseil.
Aperçu de conformité
- ! JumpCloud documente trois régions de centre de données — les États-Unis, l'UE (AWS, Francfort) et l'Inde (Mumbai) — et aucune n'est en Chine continentale. Les données d'identité et d'appareil de votre organisation reposent dans la région où elle a été provisionnée.
- ! Les enregistrements d'annuaire (comptes, numéros de téléphone MFA, données de groupe et de rôle, journaux d'authentification) qu'il détient pour vos utilisateurs chinois reposent à l'étranger, faisant de leur collecte un transfert transfrontalier (数据出境) au titre de la PIPL (articles 38 à 40) : information, un consentement distinct, et un mécanisme de transfert.
- ! La gestion d'appareils ajoute un second magasin d'information personnelle — identifiants d'appareil, posture et télémétrie de terminal pour les machines chinoises — à ce même compte à l'étranger ; enrôler et suivre des utilisateurs identifiables est sa propre obligation de consentement PIPL par-dessus.
- ! Une région est choisie une fois à l'inscription et une organisation ne peut pas s'étendre sur plusieurs régions ; il n'y a aucune région de Chine continentale à sélectionner. Basculer entre les États-Unis, l'UE et l'Inde relocalise le transfert — cela ne le termine pas.
- ! Pour un opérateur d'infrastructure d'information critique ou un responsable à grand volume, l'article 39 (anciennement l'article 37) de la loi sur la cybersécurité exige que l'information personnelle collectée en Chine soit stockée en Chine — une obligation qu'aucune région JumpCloud à l'étranger ne peut satisfaire — et les transferts plus importants ou sensibles peuvent avoir besoin d'une évaluation de sécurité pour l'exportation de données de la CAC.
- ✓ La voie légale : garder les données d'annuaire et d'appareil Chine sur une assise résidente en Chine, n'envoyer à l'étranger que ce qui peut légalement partir, et diffuser les surfaces d'administration et d'application tournées vers la Chine sur le territoire sur une infrastructure déclarée ICP — jamais de contournement.
Ce que la documentation officielle de JumpCloud dit de la Chine
| Fait | Source primaire |
|---|---|
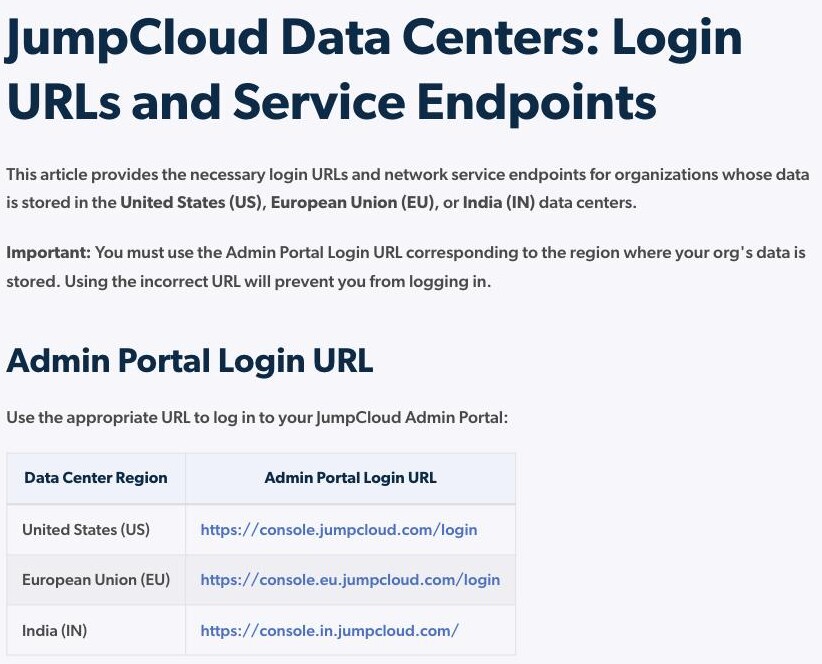
| JumpCloud nomme trois régions de centre de données — les États-Unis, l'UE et l'Inde — et aucune n'est en Chine continentale. Sa documentation sur les centres de données fournit “the necessary login URLs and network service endpoints for organizations whose data is stored in the United States (US), European Union (EU), or India (IN) data centers,” et avertit que vous “must use the Admin Portal Login URL corresponding to the region where your org's data is stored.” Il n'y a aucune région de Chine continentale, de sorte qu'il n'y a aucun lieu de repos sur le territoire pour les données d'identité et d'appareil qu'il détient, et aucun auquel attacher une déclaration ICP. | JumpCloud Support — JumpCloud Data Centers: Login URLs and Service Endpoints (jumpcloud.com), consulté le 2026-10-09 |
| La région UE est une instance AWS à Francfort ; les États-Unis et l'Inde (Mumbai) sont les deux autres — toutes à l'étranger de la Chine. La FAQ UE de JumpCloud indique que le “JumpCloud EU data center (AWS instance) is hosted in Frankfurt, Germany,” et qu'il offre un “Customer Personal Data storage at rest in the EU by maintaining a dedicated site within the continental European Union region.” Sa FAQ Inde place cette région à Mumbai. Chaque région qu'il documente se trouve hors du continent. | JumpCloud Support — FAQ: JumpCloud Data Center (EU) (jumpcloud.com), consulté le 2026-10-09 |
| Une région est verrouillée à l'inscription et une organisation ne peut pas s'étendre sur plusieurs régions, de sorte qu'il n'y a aucune région Chine vers laquelle basculer. La FAQ Inde de JumpCloud indique que “JumpCloud environments are deployed within a single selected region at the time of signup,” que “Each organization operates independently within its chosen region,” et que “Multi-region deployments for a single organization are not supported at this time.” Se déplacer entre les États-Unis, l'UE et l'Inde relocalise un transfert transfrontalier ; cela n'en crée pas un sur le territoire. | JumpCloud Support — FAQ: JumpCloud Data Center (India) (jumpcloud.com), consulté le 2026-10-09 |
| Les données d'identité et d'appareil collectées en Chine envoyées à une région à l'étranger sont un transfert transfrontalier PIPL. Déplacer l'information personnelle collectée auprès d'utilisateurs et d'appareils en Chine continentale dans un compte JumpCloud hébergé aux États-Unis, dans l'UE ou en Inde déclenche les articles 38 à 40 de la PIPL : information, un consentement distinct, et un mécanisme de transfert — une évaluation de sécurité de la CAC, le contrat type de la CAC, ou une certification. Pour un opérateur d'infrastructure d'information critique, l'article 39 (anciennement l'article 37) de la loi sur la cybersécurité ajoute une obligation de stockage sur le territoire qu'aucune région à l'étranger ne peut satisfaire. | Loi sur la protection des informations personnelles de la RPC, articles 38 à 40 (cac.gov.cn) ; loi sur la cybersécurité article 39 (anciennement l'article 37), consulté le 2026-10-09 |
Sources vérifiées par Équipe Conformité 21YunBox le 9 octobre 2026.
Pour une organisation qui exploite des personnes et des appareils en Chine continentale, la première question au sujet de JumpCloud est facile à viser sur la mauvaise cible. JumpCloud est une plateforme d’annuaire cloud — un endroit unique pour l’identité de la main-d’œuvre, l’authentification unique et l’authentification multifacteur, et la gestion des machines Windows, Apple, Linux et Android depuis lesquelles votre personnel se connecte. Le réflexe est de demander si ses agents et consoles d’administration atteignent le continent. Mais ce n’est pas là où se règle la décision Chine. Un annuaire et un parc d’appareils gérés sont tous deux des magasins d’information personnelle, et JumpCloud les garde dans le centre de données régional où votre compte a été provisionné — et selon la propre documentation de JumpCloud, aucune de ces régions ne se trouve à l’intérieur de la Chine continentale. Ainsi cela dépend de la résidence et du transfert transfrontalier bien avant de dépendre du temps de chargement.
JumpCloud documente exactement trois régions de centre de données : les États-Unis, l’Union européenne (une instance AWS à Francfort), et l’Inde (Mumbai). Une région est choisie une fois, à l’inscription, et une organisation ne peut pas s’étendre sur plusieurs régions — il n’existe aucune région de Chine continentale à choisir. À l’instant où les enregistrements de compte, les données de groupe et de rôle, les journaux d’authentification, et les identifiants d’appareil et la télémétrie de terminal que JumpCloud détient au sujet de vos personnes et machines en Chine viennent reposer dans un environnement États-Unis, UE ou Inde, vous avez fait un transfert transfrontalier (数据出境) d’information personnelle — et un corps de loi distinct décide si c’était autorisé.
JumpCloud en Chine en un coup d’œil
| Ce qui le décide | Dans les propres termes de JumpCloud — et la loi chinoise |
|---|---|
| Ce qu'il est | Une plateforme d'annuaire cloud et de gestion d'appareils : identité de la main-d'œuvre, authentification unique, authentification multifacteur, et gestion des appareils Windows, Apple, Linux et Android. Il détient deux types d'information personnelle à la fois — un annuaire de vos personnes et un inventaire de leurs terminaux, avec identifiants d'appareil et télémétrie. |
| Où vivent les données | JumpCloud documente trois régions de centre de données — les États-Unis, l'Union européenne (une instance AWS à Francfort) et l'Inde (Mumbai). Les données de votre organisation reposent dans la seule région où elle a été provisionnée. Aucune des trois n'est à l'intérieur de la Chine continentale. |
| Pouvez-vous choisir une région Chine ? | Non. Une région est sélectionnée une fois à l'inscription et “Multi-region deployments for a single organization are not supported.” Il n'y a aucune région de Chine continentale sur la liste, de sorte que basculer entre les États-Unis, l'UE et l'Inde ne fait que relocaliser le transfert — cela ne le termine pas. |
| Collecter l'identité et les données d'appareil Chine dedans | Les enregistrements de compte, les données de groupe et de rôle, les journaux d'authentification, les identifiants d'appareil et la télémétrie de terminal sont une information personnelle. Les détenir dans un environnement États-Unis, UE ou Inde est un transfert transfrontalier (数据出境) au titre de la PIPL (articles 38 à 40) : information, un consentement distinct, et un mécanisme de transfert. Pour un opérateur d'infrastructure d'information critique ou un responsable à grand volume, l'article 39 (anciennement l'article 37) de la loi sur la cybersécurité fixe une obligation de stockage sur le territoire qu'une région à l'étranger ne peut pas satisfaire, et les transferts plus importants ou sensibles peuvent ajouter une évaluation de sécurité pour l'exportation de données de la CAC. |
| La voie légale | Gardez les données d'annuaire et d'appareil Chine sur une assise résidente en Chine — un annuaire résident en Chine pour l'entité chinoise, ou un traitement et un stockage consentis sur le territoire — n'envoyez à l'étranger que ce qui peut légalement partir, et diffusez les surfaces d'administration et d'application tournées vers la Chine sur le territoire sur une infrastructure déclarée ICP. 21YunBox cartographie, localise et diffuse ; il n'utilise ni ne suggère jamais de contournement d'aucune sorte. |
Disponibilité : trois régions documentées, et aucune n’est sur le continent
La présence de JumpCloud est fixée par sa propre documentation, non par un test au chargement. Son article sur les centres de données indique qu’il sert des “organizations whose data is stored in the United States (US), European Union (EU), or India (IN) data centers,” et avertit que vous “must use the Admin Portal Login URL corresponding to the region where your org’s data is stored.” Sa FAQ UE ajoute que le “JumpCloud EU data center (AWS instance) is hosted in Frankfurt, Germany,” et sa FAQ Inde que “the India region is hosted in Mumbai.” Trois régions, trois endroits où les données peuvent reposer — et le continent n’en est pas un.
Cela règle la forme de la question. Savoir si les agents et consoles de JumpCloud se résolvent de façon cohérente depuis l’intérieur de la Chine est une question opérationnelle, non la décision — et ce n’est jamais une à résoudre par un contournement réseau. La décision est l’endroit où vos données d’identité et d’appareil collectées en Chine viennent reposer, et si elles avaient une base légale pour quitter le pays tout court. Pour cette raison, cette page ne publie aucun chiffre de latence Chine de première main pour JumpCloud : la vitesse n’est pas l’axe sur lequel une question de résidence dépend.
La question de résidence : votre annuaire — et votre inventaire d’appareils — est une information personnelle
Voici la porte que la plupart des équipes manquent. Une organisation JumpCloud provisionnée dans la région États-Unis, UE ou Inde est, par définition, hors du continent. Les enregistrements de compte, noms d’affichage, adresses e-mail, numéros de téléphone utilisés pour la MFA, appartenance à des groupes et rôles, et les journaux de connexion et d’audit qu’il garde pour vos utilisateurs en Chine sont une information personnelle — et il en va de même du second magasin que JumpCloud détient : l’inventaire d’appareils gérés, avec les identifiants matériels et d’OS, l’état de posture et de patch, et la télémétrie de terminal que son agent rapporte. Charger n’importe quoi de cela dans un JumpCloud à l’étranger est un transfert transfrontalier au titre de la loi chinoise sur la protection des informations personnelles. La PIPL met l’obligation sur le responsable — vous, non JumpCloud le sous-traitant : les articles 38 à 40 exigent une information, un consentement distinct de l’accord d’un utilisateur de se connecter ou d’enrôler un appareil, et un mécanisme de transfert — une évaluation de sécurité de la CAC, le contrat type de la CAC, ou une certification.
En dessous se trouve la résidence. Un opérateur d’infrastructure d’information critique ou un responsable à grand volume doit stocker l’information personnelle collectée en Chine à l’intérieur du continent au titre de l’article 40 de la PIPL et de l’article 39 (anciennement l’article 37 — la disposition de localisation des données a été renumérotée par l’amendement 2025 entré en vigueur le 1er janvier 2026, sa substance inchangée) de la loi sur la cybersécurité. Un compte qui vit à Francfort, à Mumbai ou dans une région États-Unis ne peut structurellement pas satisfaire cette obligation. Et là où les volumes ou la sensibilité des données franchissent les seuils, le transfert lui-même peut avoir besoin d’une évaluation de sécurité pour l’exportation de données de la CAC avant que quoi que ce soit ne parte. Lesquelles de celles-ci lient votre déploiement précis dépend de votre entité, de vos volumes de données et de votre rôle au titre de la loi chinoise — un risque à confirmer avec un conseil au regard de ce que vous collectez réellement, non un défaut à supposer.
Aucune région Chine à choisir — et basculer de région ne fait que déplacer le transfert
La solution tentante est de basculer un réglage et de garder les données dans la région. Mais les régions de JumpCloud sont les États-Unis, l’UE et l’Inde, et une région est verrouillée une fois : sa FAQ Inde indique que “JumpCloud environments are deployed within a single selected region at the time of signup,” que “Each organization operates independently within its chosen region,” et que “Multi-region deployments for a single organization are not supported at this time.” Aucune des trois n’est la Chine continentale, de sorte qu’aucune ne résout une obligation de résidence Chine — déplacer une organisation d’une région États-Unis vers l’UE, ou vers Mumbai, ne fait que relocaliser le transfert transfrontalier ; cela ne le termine jamais. Garder les données d’identité et d’appareil collectées en Chine sur le territoire signifie les mettre en place sur une assise résidente en Chine en premier lieu, et n’envoyer à l’étranger que ce qui peut légalement partir. Cette division — ce qui doit rester, ce qui peut partir — est une question légale avant d’être une question technique.
Consentement et télémétrie d’appareil : une seconde obligation PIPL par-dessus le transfert
La résidence n’est que la moitié. Enrôler l’appareil d’un employé et diffuser sa télémétrie est, au titre de la PIPL, le traitement de l’information de cette personne identifiable, et cela a besoin de sa propre base légale — en pratique un consentement éclairé et une information claire avant que l’agent ne commence à collecter, couvrant ce qui est recueilli depuis le terminal et pourquoi. Le mouvement transfrontalier de ces mêmes données vers un JumpCloud à l’étranger a alors besoin d’un consentement distinct supplémentaire par-dessus. Un annuaire qui authentifie le personnel et un agent de gestion qui inventorie leurs ordinateurs portables sont exactement le genre de collecte continue, liée à l’identité, que les régulateurs chinois traitent comme sensible, de sorte que le flux de consentement et d’information n’est pas une formalité à boulonner plus tard. Ce que chaque identifiant compte, et ce que votre information doit dire, sont des questions à régler avec un conseil.
La voie légale — cartographier, localiser, diffuser
Il existe une manière conforme d’exploiter l’identité et la gestion d’appareils pour une main-d’œuvre Chine, et elle a une forme définie. D’abord nous cartographions : notre équipe Chine traite votre exposition PIPL sur les deux fronts à la fois — l’annuaire et le parc d’appareils — marquant lesquelles des données de compte, d’authentification, d’identifiant d’appareil et de télémétrie collectées en Chine doivent rester dans le pays, ce qui peut légalement franchir la frontière, où le stockage sur le territoire de l’article 39 ou une évaluation de sécurité pour l’exportation de données mord, et ce que votre consentement d’enrôlement et de connexion doit couvrir. Les conclusions légales sont réglées avec un conseil ; nous bâtissons l’image technique qui les alimente.
Puis nous localisons : parce que JumpCloud n’offre aucune région continentale et aucune instance souveraine sur le territoire, le travail est de mettre les données d’annuaire et d’appareil Chine sur une assise résidente en Chine — un annuaire résident en Chine pour l’entité chinoise, ou un traitement et un stockage consentis sur le territoire — à la place d’un compte à l’étranger qui ne peut pas porter l’obligation de résidence, tandis que vous gardez JumpCloud pour les marchés où il vous sert déjà. Seul ce qui peut légalement partir est envoyé.
Puis nous diffusons : les surfaces tournées vers la Chine qui dépendent de tout cela — les portails d’administration, intranets et apps clients qui s’authentifient au regard de l’annuaire — sont elles-mêmes des services publics sur le continent, de sorte que chacune porte une obligation de déclaration ICP (备案) et a besoin d’une diffusion conforme sur le territoire. 21YunBox les diffuse sur le territoire — le 21YunBox Optimizer — placé devant ce que vous exploitez déjà, sans reconstruction et sans re-plateformage. Le résultat est une identité et une gestion d’appareils qui tournent légalement et en conformité pour vos utilisateurs en Chine. Ce que nous ne faisons jamais — et ce que personne ne peut faire légalement — c’est acheminer quiconque autour des règles d’exportation de données de la Chine ou d’un quelconque contrôle réseau : nous localisons ce qui doit rester, diffusons sur le territoire, et ne déplaçons jamais l’information personnelle hors du continent subrepticement.
Obtenir une évaluation de conformité →
À lire également :
- Les transferts transfrontaliers de données au titre de la PIPL
- La loi chinoise sur la cybersécurité — article 39 (anciennement l’article 37) et la localisation des données
- Les mesures chinoises d’évaluation de sécurité pour l’exportation de données
- Comment obtenir une déclaration ICP pour la Chine
Questions fréquentes
JumpCloud est-il disponible en Chine continentale ?
JumpCloud est un service cloud atteint à ses consoles et agents régionaux, mais il n'exploite aucun centre de données de Chine continentale — ses propres docs de support ne nomment que trois régions : les États-Unis, l'UE (Francfort) et l'Inde (Mumbai). Ainsi la disponibilité n'est pas là où se trouve la décision Chine ; la résidence et le consentement le sont. Savoir si ses points de terminaison à l'étranger se résolvent de façon cohérente depuis le continent est une question opérationnelle, non la décision, et la réponse n'est jamais un contournement réseau. Traitez les détails comme un risque à confirmer avec un conseil.
Exploiter JumpCloud pour des utilisateurs et appareils chinois est-il un transfert transfrontalier ?
Si votre organisation JumpCloud est dans la région États-Unis, UE ou Inde — n'importe où hors du continent — alors les enregistrements de compte, journaux d'authentification, identifiants d'appareil et télémétrie de terminal qu'il détient pour vos utilisateurs et machines chinois sont stockés à l'étranger, un transfert transfrontalier (数据出境) au titre de la PIPL. Cela signifie information, un consentement distinct, et un mécanisme de transfert (une évaluation de sécurité de la CAC, le contrat type de la CAC, ou une certification), et cela peut être soumis à l'évaluation de sécurité pour l'exportation de données de la Chine. Enrôler et suivre des utilisateurs identifiables a aussi besoin de son propre consentement PIPL par-dessus. Pour un opérateur d'infrastructure d'information critique, l'article 39 (anciennement l'article 37) de la loi sur la cybersécurité ajoute une obligation de stockage sur le territoire qu'une région à l'étranger ne peut pas satisfaire. Confirmez vos obligations exactes avec un conseil.
Puis-je simplement choisir une région JumpCloud différente pour garder les données en Chine ?
Non — JumpCloud n'offre que les régions États-Unis, UE et Inde, et aucune n'est en Chine continentale, de sorte qu'aucune ne résout une obligation de résidence Chine. Une région est aussi choisie une fois à l'inscription et une organisation ne peut pas s'étendre sur plusieurs régions, de sorte que se déplacer d'une région à l'étranger vers une autre ne fait que relocaliser le transfert transfrontalier. Garder les données d'identité et d'appareil collectées en Chine sur le territoire signifie les mettre en place sur une assise résidente en Chine — un annuaire résident en Chine pour l'entité chinoise, ou un traitement et un stockage consentis sur le territoire — et n'envoyer à l'étranger que ce qui peut légalement partir. 21YunBox cartographie cette division, localise les données sur le territoire, et diffuse les surfaces tournées vers la Chine sur une infrastructure déclarée ICP — ce n'est jamais une route de contournement des règles d'exportation de données de la Chine.


