Funktioniert JumpCloud in China? Residency von Directory- & Gerätedaten, PIPL-Grenztransfer & ICP
JumpCloud ist eine Cloud-Directory- und Geräteverwaltungs-Plattform, die Festlandchina-Frage ist also nicht Anmeldegeschwindigkeit — es ist Residency. JumpClouds eigene Support-Doku nennt drei Rechenzentrums-Regionen — die Vereinigten Staaten, die Europäische Union (Frankfurt) und Indien (Mumbai) — und keine ist in Festlandchina, die Workforce-Identitäts- und Geräteaufzeichnungen, die es für Ihre China-Nutzer und -Endpunkte hält, ruhen also offshore, was ihre Erhebung zu einem grenzüberschreitenden Transfer nach PIPL macht, mit einer inländischen Speicherpflicht nach Cybersicherheitsgesetz Artikel 39 (vormals Artikel 37) für einen CIIO oder Handler mit hohem Volumen. Ein Compliance-zuerst-Blick auf die Regionen, die Data-Residency- und Einwilligungsfragen und den rechtmäßigen inländischen Pfad.
Funktioniert JumpCloud in China?
Die ehrliche Antwort ist, dass JumpCloud zu erreichen nicht die China-Frage ist — wo es die Identitäts- und Gerätedaten Ihrer China-Nutzer behält, ist es. JumpCloud ist eine Cloud-Directory- und Geräteverwaltungs-Plattform, und die Entscheidung dreht sich um Data Residency und Einwilligung, nicht um Anmeldegeschwindigkeit.
JumpClouds eigene Support-Doku nennt drei Rechenzentrums-Regionen — die Vereinigten Staaten, die Europäische Union (eine AWS-Instanz in Frankfurt) und Indien (Mumbai) — und keine ist in Festlandchina; eine Region wird einmal bei der Anmeldung gewählt und eine Organisation kann keine Regionen überspannen. Die Kontoaufzeichnungen, Authentifizierungs-Logs, Gerätekennungen und Endpunkt-Telemetrie, die es für Ihre Menschen und Maschinen in China hält, kommen also offshore zur Ruhe, was ihre Erhebung zu einem grenzüberschreitenden Transfer (数据出境) nach PIPL macht — Mitteilung, eine gesonderte Einwilligung und ein Transfermechanismus — und es kann Chinas Datenausfuhr-Sicherheitsbewertung auslösen. Identifizierbare Nutzer zu registrieren und nachzuverfolgen, trägt obendrauf seine eigene PIPL-Einwilligungspflicht. Für einen Betreiber kritischer Informationsinfrastruktur verlangt Artikel 39 des Cybersicherheitsgesetzes (vormals Artikel 37), dass diese Daten in China gespeichert werden, was keine JumpCloud-Region erfüllen kann.
21YunBox kartiert Ihre Grenztransfer-, Residency- und Einwilligungs-Exponierung, lokalisiert die China-Directory- und -Gerätedaten auf ein China-ansässiges Fundament und liefert Ihre China-gerichteten Oberflächen im Inland auf ICP-beian-pflichtiger Infrastruktur aus — ohne Neuaufbau und niemals irgendeine Form der Umgehung. Behandeln Sie die Einzelheiten als mit Rechtsbeistand zu bestätigendes Risiko.
Compliance-Momentaufnahme
- ! JumpCloud dokumentiert drei Rechenzentrums-Regionen — die USA, die EU (AWS, Frankfurt) und Indien (Mumbai) — und keine ist in Festlandchina. Die Identitäts- und Gerätedaten Ihrer Organisation ruhen in welcher Region auch immer sie provisioniert wurde.
- ! Die Directory-Aufzeichnungen (Konten, MFA-Telefonnummern, Gruppen- und Rollendaten, Authentifizierungs-Logs), die es für Ihre China-Nutzer hält, ruhen offshore, was ihre Erhebung zu einem grenzüberschreitenden Transfer (数据出境) nach PIPL macht (Artikel 38–40): Mitteilung, eine gesonderte Einwilligung und ein Transfermechanismus.
- ! Geräteverwaltung fügt einen zweiten Speicher personenbezogener Information hinzu — Gerätekennungen, Posture und Endpunkt-Telemetrie für China-Maschinen — zu demselben offshore gelegenen Konto; identifizierbare Nutzer zu registrieren und nachzuverfolgen, ist obendrauf eine eigene PIPL-Einwilligungspflicht.
- ! Eine Region wird einmal bei der Anmeldung gewählt und eine Organisation kann keine Regionen überspannen; es gibt keine Festlandchina-Region zum Wählen. Zwischen den USA, der EU und Indien zu wechseln, verlagert den Transfer — es beendet ihn nicht.
- ! Für einen Betreiber kritischer Informationsinfrastruktur oder Handler mit hohem Volumen verlangt Artikel 39 des Cybersicherheitsgesetzes (vormals Artikel 37), dass in China erhobene personenbezogene Information in China gespeichert wird — eine Pflicht, die keine offshore gelegene JumpCloud-Region erfüllen kann — und größere oder sensible Transfers können eine CAC-Datenausfuhr-Sicherheitsbewertung brauchen.
- ✓ Der rechtmäßige Pfad: die China-Directory- und -Gerätedaten auf einem China-ansässigen Fundament halten, offshore nur senden, was rechtmäßig gehen darf, und die China-gerichteten Admin- und App-Oberflächen im Inland auf ICP-beian-pflichtiger Infrastruktur ausliefern — niemals Umgehung.
Was die offizielle JumpCloud-Dokumentation über China sagt
| Fakt | Primärquelle |
|---|---|
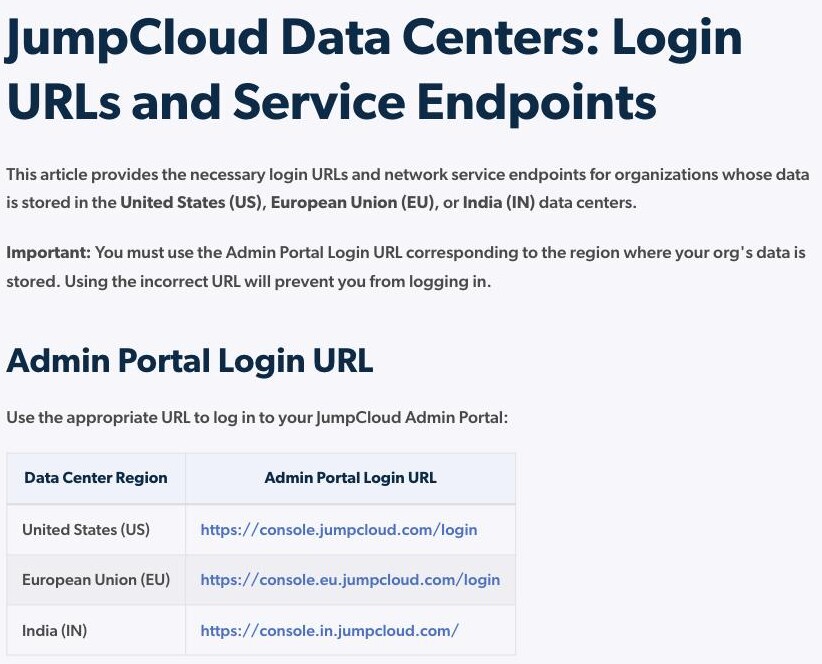
| JumpCloud nennt drei Rechenzentrums-Regionen — die USA, die EU und Indien — und keine ist in Festlandchina. Seine Rechenzentrums-Dokumentation bietet „the necessary login URLs and network service endpoints for organizations whose data is stored in the United States (US), European Union (EU), or India (IN) data centers“, und warnt, dass Sie „must use the Admin Portal Login URL corresponding to the region where your org's data is stored“. Es gibt keine Festlandchina-Region, es gibt also keinen inländischen Ruheort für die Identitäts- und Gerätedaten, die es hält, und keinen, an den eine ICP-Beian anhängen könnte. | JumpCloud Support — JumpCloud Data Centers: Login URLs and Service Endpoints (jumpcloud.com), abgerufen 2026-10-09 |
| Die EU-Region ist eine AWS-Instanz in Frankfurt; die USA und Indien (Mumbai) sind die anderen beiden — alle offshore zu China. JumpClouds EU-FAQ gibt an, dass das „JumpCloud EU data center (AWS instance) is hosted in Frankfurt, Germany“, und dass es „Customer Personal Data storage at rest in the EU by maintaining a dedicated site within the continental European Union region“ bietet. Seine Indien-FAQ platziert diese Region in Mumbai. Jede Region, die es dokumentiert, sitzt außerhalb des Festlands. | JumpCloud Support — FAQ: JumpCloud Data Center (EU) (jumpcloud.com), abgerufen 2026-10-09 |
| Eine Region wird bei der Anmeldung festgelegt und eine Organisation kann keine Regionen überspannen, es gibt also keine China-Region zum Wechseln. JumpClouds Indien-FAQ gibt an, dass „JumpCloud environments are deployed within a single selected region at the time of signup“, dass „Each organization operates independently within its chosen region“, und dass „Multi-region deployments for a single organization are not supported at this time“. Zwischen den USA, der EU und Indien zu wechseln, verlagert einen grenzüberschreitenden Transfer; es schafft keinen inländischen. | JumpCloud Support — FAQ: JumpCloud Data Center (India) (jumpcloud.com), abgerufen 2026-10-09 |
| In China erhobene Identitäts- und Gerätedaten, die an eine offshore gelegene Region gesendet werden, sind ein PIPL-Grenztransfer. Personenbezogene Information, die von Nutzern und Geräten in Festlandchina erhoben wurde, in ein JumpCloud-Konto zu bewegen, das in den USA, der EU oder Indien gehostet ist, löst PIPL Artikel 38–40 aus: Mitteilung, eine gesonderte Einwilligung und einen Transfermechanismus — eine CAC-Sicherheitsbewertung, den CAC-Standardvertrag oder Zertifizierung. Für einen Betreiber kritischer Informationsinfrastruktur fügt Cybersicherheitsgesetz Artikel 39 (vormals Artikel 37) eine inländische Speicherpflicht hinzu, die keine offshore gelegene Region erfüllen kann. | Personal Information Protection Law of the PRC, Articles 38–40 (cac.gov.cn); Cybersecurity Law Article 39 (formerly Article 37), abgerufen 2026-10-09 |
Quellen vom 21YunBox Compliance-Team am 9. Oktober 2026 geprüft.
Für eine Organisation, die Menschen und Geräte in Festlandchina betreibt, ist die erste Frage zu JumpCloud leicht auf das falsche Ziel gerichtet. JumpCloud ist eine Cloud-Directory-Plattform — ein Ort für Workforce-Identität, Single Sign-On und Multi-Faktor-Authentifizierung und die Verwaltung der Windows-, Apple-, Linux- und Android-Maschinen, von denen sich Ihr Personal anmeldet. Der Reflex ist, zu fragen, ob seine Agents und Admin-Konsolen das Festland erreichen. Aber das ist nicht dort, wo die China-Entscheidung geklärt wird. Ein Directory und eine verwaltete Geräteflotte sind beide Speicher personenbezogener Information, und JumpCloud behält sie in welchem regionalen Rechenzentrum auch immer Ihr Konto provisioniert wurde — und nach JumpClouds eigener Dokumentation sitzt keine dieser Regionen innerhalb Festlandchinas. Das dreht sich also um Residency und grenzüberschreitenden Transfer, lange bevor es sich um Ladezeit dreht.
JumpCloud dokumentiert genau drei Rechenzentrums-Regionen: die Vereinigten Staaten, die Europäische Union (eine AWS-Instanz in Frankfurt) und Indien (Mumbai). Eine Region wird einmal gewählt, bei der Anmeldung, und eine Organisation kann keine Regionen überspannen — es gibt keine Festlandchina-Region zum Wählen. In dem Moment, in dem die Kontoaufzeichnungen, Gruppen- und Rollendaten, Authentifizierungs-Logs und die Gerätekennungen und Endpunkt-Telemetrie, die JumpCloud über Ihre Menschen und Maschinen in China hält, in einer US-, EU- oder Indien-Umgebung zur Ruhe kommen, haben Sie einen grenzüberschreitenden Transfer (数据出境) personenbezogener Information gemacht — und ein getrennter Rechtskörper entscheidet, ob das erlaubt war.
JumpCloud in China auf einen Blick
| Was darüber entscheidet | In JumpClouds eigenen Worten — und Chinas Recht |
|---|---|
| Was es ist | Eine Cloud-Directory- und Geräteverwaltungs-Plattform: Workforce-Identität, Single Sign-On, Multi-Faktor-Authentifizierung und die Verwaltung von Windows-, Apple-, Linux- und Android-Geräten. Es hält zwei Arten personenbezogener Information zugleich — ein Directory Ihrer Menschen und ein Inventar ihrer Endpunkte, mit Gerätekennungen und Telemetrie. |
| Wo die Daten leben | JumpCloud dokumentiert drei Rechenzentrums-Regionen — die Vereinigten Staaten, die Europäische Union (eine AWS-Instanz in Frankfurt) und Indien (Mumbai). Die Daten Ihrer Organisation ruhen in der einen Region, in der sie provisioniert wurde. Keine der drei ist innerhalb Festlandchinas. |
| Können Sie eine China-Region wählen? | Nein. Eine Region wird einmal bei der Anmeldung gewählt, und „Multi-region deployments for a single organization are not supported“. Es gibt keine Festlandchina-Region auf der Liste, zwischen den USA, der EU und Indien zu wechseln, verlagert also nur den Transfer — es beendet ihn nicht. |
| China-Identitäts- & -Gerätedaten darin zu sammeln | Kontoaufzeichnungen, Gruppen- und Rollendaten, Authentifizierungs-Logs, Gerätekennungen und Endpunkt-Telemetrie sind personenbezogene Information. Sie in einer US-, EU- oder Indien-Umgebung zu halten, ist ein grenzüberschreitender Transfer (数据出境) nach PIPL (Artikel 38–40): Mitteilung, eine gesonderte Einwilligung und ein Transfermechanismus. Für einen Betreiber kritischer Informationsinfrastruktur oder Handler mit hohem Volumen setzt Artikel 39 des Cybersicherheitsgesetzes (vormals Artikel 37) eine inländische Speicherpflicht, die eine offshore gelegene Region nicht erfüllen kann, und größere oder sensible Transfers können eine CAC-Datenausfuhr-Sicherheitsbewertung hinzufügen. |
| Der rechtmäßige Pfad | Halten Sie die China-Directory- und -Gerätedaten auf einem China-ansässigen Fundament — ein China-ansässiges Directory für die China-Rechtsperson oder eingewilligte inländische Verarbeitung und Speicherung — senden Sie offshore nur, was rechtmäßig gehen darf, und liefern Sie die China-gerichteten Admin- und App-Oberflächen im Inland auf ICP-beian-pflichtiger Infrastruktur aus. 21YunBox kartiert, lokalisiert und liefert aus; es nutzt oder empfiehlt niemals Umgehung jeglicher Art. |
Verfügbarkeit: drei dokumentierte Regionen, und keine ist im Festland
JumpClouds Präsenz ist durch seine eigene Dokumentation fixiert, nicht durch einen Lade-Test. Sein Rechenzentrums-Artikel gibt an, dass es „organizations whose data is stored in the United States (US), European Union (EU), or India (IN) data centers“ bedient, und warnt, dass Sie „must use the Admin Portal Login URL corresponding to the region where your org’s data is stored“. Seine EU-FAQ fügt hinzu, dass das „JumpCloud EU data center (AWS instance) is hosted in Frankfurt, Germany“, und seine Indien-FAQ, dass „the India region is hosted in Mumbai“. Drei Regionen, drei Orte, an denen die Daten ruhen können — und das Festland ist keiner davon.
Das klärt die Gestalt der Frage. Ob JumpClouds Agents und Konsolen konsistent von innerhalb Chinas auflösen, ist eine betriebliche Angelegenheit, nicht die Entscheidung — und es ist nie eine, die mit einem Netzwerk-Workaround zu beantworten wäre. Die Entscheidung ist, wo Ihre in China erhobenen Identitäts- und Gerätedaten zur Ruhe kommen und ob sie überhaupt eine Rechtsgrundlage hatten, das Land zu verlassen. Aus diesem Grund veröffentlicht diese Seite keine First-Party-China-Latenzzahl für JumpCloud: Geschwindigkeit ist nicht die Achse, um die sich eine Residency-Frage dreht.
Die Residency-Frage: Ihr Directory — und Ihr Geräteinventar — ist personenbezogene Information
Hier ist das Tor, das die meisten Teams verpassen. Eine JumpCloud-Organisation, die in der US-, EU- oder Indien-Region provisioniert ist, ist per Definition außerhalb des Festlands. Die Kontoaufzeichnungen, Anzeigenamen, E-Mail-Adressen, für MFA genutzten Telefonnummern, Gruppen- und Rollenmitgliedschaften und die Anmelde- und Audit-Logs, die es für Ihre Nutzer in China behält, sind personenbezogene Information — und das ist auch der zweite Speicher, den JumpCloud hält: das verwaltete Geräteinventar, mit Hardware- und OS-Kennungen, Posture- und Patch-Stand und der Endpunkt-Telemetrie, die sein Agent meldet. Irgendetwas davon in ein offshore gelegenes JumpCloud zu laden, ist ein grenzüberschreitender Transfer nach Chinas Gesetz zum Schutz personenbezogener Daten. PIPL legt die Pflicht auf den Handler — Sie, nicht JumpCloud den Auftragsverarbeiter: Artikel 38–40 verlangen Mitteilung, eine gesonderte Einwilligung, getrennt von der Zustimmung eines Nutzers, sich anzumelden oder ein Gerät zu registrieren, und einen Transfermechanismus — eine CAC-Sicherheitsbewertung, den CAC-Standardvertrag oder Zertifizierung.
Darunter sitzt Residency. Ein Betreiber kritischer Informationsinfrastruktur oder Handler mit hohem Volumen muss in China erhobene personenbezogene Information innerhalb des Festlands speichern, nach PIPL Artikel 40 und Artikel 39 des Cybersicherheitsgesetzes (vormals Artikel 37 — die Datenlokalisierungsbestimmung wurde durch die Novelle von 2025 umnummeriert, die am 1. Januar 2026 in Kraft trat, mit unveränderter Substanz). Ein Konto, das in Frankfurt, Mumbai oder einer US-Region lebt, kann diese Pflicht strukturell nicht erfüllen. Und wo Volumina oder Datensensibilität die Schwellen überschreiten, kann der Transfer selbst eine CAC-Datenausfuhr-Sicherheitsbewertung brauchen, bevor irgendetwas geht. Welche davon Ihre konkrete Bereitstellung binden, hängt von Ihrer Rechtsperson, Ihren Datenmengen und Ihrer Rolle nach chinesischem Recht ab — ein mit Rechtsbeistand zu bestätigendes Risiko gegen das, was Sie tatsächlich sammeln, kein Standard, der anzunehmen wäre.
Keine China-Region zum Wählen — und Regionen zu wechseln, bewegt nur den Transfer
Der verlockende Fix ist, eine Einstellung zu kippen und die Daten in-Region zu halten. Aber JumpClouds Regionen sind die USA, die EU und Indien, und eine Region wird einmal festgelegt: seine Indien-FAQ gibt an, dass „JumpCloud environments are deployed within a single selected region at the time of signup“, dass „Each organization operates independently within its chosen region“, und dass „Multi-region deployments for a single organization are not supported at this time“. Keine der drei ist Festlandchina, keine löst also eine China-Residency-Pflicht — eine Organisation von einer US-Region in die EU oder nach Mumbai zu bewegen, verlagert schlicht den grenzüberschreitenden Transfer; es beendet ihn nie. In China erhobene Identitäts- und Gerätedaten im Inland zu halten, bedeutet, sie von Anfang an auf einem China-ansässigen Fundament aufzustellen und offshore nur zu senden, was rechtmäßig gehen darf. Diese Aufteilung — was bleiben muss, was gehen darf — ist eine rechtliche Frage, bevor sie eine technische ist.
Einwilligung und Geräte-Telemetrie: eine zweite PIPL-Pflicht obendrauf auf den Transfer
Residency ist nur die Hälfte davon. Das Gerät eines Mitarbeiters zu registrieren und seine Telemetrie zu streamen, ist nach PIPL die Verarbeitung der Information dieser identifizierbaren Person, und es braucht seine eigene Rechtsgrundlage — in der Praxis informierte Einwilligung und klare Mitteilung, bevor der Agent mit dem Sammeln beginnt, abdeckend, was vom Endpunkt gesammelt wird und warum. Der grenzüberschreitende Zug derselben Daten zu einem offshore gelegenen JumpCloud braucht dann obendrauf eine weitere, gesonderte Einwilligung. Ein Directory, das Personal authentifiziert, und ein Verwaltungs-Agent, der ihre Laptops inventarisiert, sind genau die Art kontinuierlicher, identitätsverknüpfter Erhebung, die chinesische Aufsichtsbehörden als sensibel behandeln, der Einwilligungs- und Mitteilungsfluss ist also keine Formalität, die später anzuschrauben wäre. Was jede Kennung zählt und was Ihre Mitteilung sagen muss, sind Fragen, die mit Rechtsbeistand zu klären sind.
Der rechtmäßige Pfad — kartieren, lokalisieren, ausliefern
Es gibt einen rechtskonformen Weg, Identitäts- und Geräteverwaltung für eine China-Belegschaft zu betreiben, und er hat eine bestimmte Gestalt. Zuerst kartieren wir: unser China-Team arbeitet Ihre PIPL-Exponierung an beiden Fronten zugleich durch — das Directory und die Geräteflotte — markierend, welche Konto-, Authentifizierungs-, Gerätekennungs- und Telemetriedaten, die in China erhoben werden, im Land bleiben müssen, was rechtmäßig die Grenze überschreiten darf, wo Artikel-39-inländische-Speicherung oder eine Datenausfuhr-Sicherheitsbewertung greift und was Ihre Registrierungs- und Anmelde-Einwilligung abdecken muss. Die rechtlichen Schlüsse werden mit Rechtsbeistand geklärt; wir bauen das technische Bild, das sie speist.
Dann lokalisieren wir: weil JumpCloud keine Festland-Region und keine inländische Sovereign-Instanz bietet, ist die Arbeit, die China-Directory- und -Gerätedaten auf ein China-ansässiges Fundament zu setzen — ein China-ansässiges Directory für die China-Rechtsperson oder eingewilligte inländische Verarbeitung und Speicherung — anstelle eines offshore gelegenen Kontos, das die Residency-Pflicht nicht tragen kann, während Sie JumpCloud für die Märkte behalten, wo es Ihnen bereits dient. Nur was rechtmäßig gehen darf, wird hinausgesendet.
Dann liefern wir aus: die China-gerichteten Oberflächen, die an all dem hängen — die Admin-Portale, Intranets und Kunden-Apps, die gegen das Directory authentifizieren — sind selbst öffentliche Dienste im Festland, jede trägt also eine ICP-Beian (备案)-Pflicht und braucht rechtskonforme inländische Auslieferung. 21YunBox liefert sie im Inland aus — den 21YunBox Optimizer — vor das gesetzt, was Sie bereits betreiben, ohne Neuaufbau und ohne Re-Platforming. Das Ergebnis ist Identitäts- und Geräteverwaltung, die legal und rechtskonform für Ihre Nutzer in China läuft. Was wir nie tun — und was niemand rechtmäßig kann — ist, irgendjemanden um Chinas Datenausfuhr-Regeln oder irgendeine Netzwerkkontrolle herum zu leiten: wir lokalisieren, was bleiben muss, liefern im Inland aus und bewegen personenbezogene Information niemals heimlich aus dem Festland.
Compliance-Einschätzung anfordern →
Weiterführend:
- Grenzüberschreitende Datentransfers nach PIPL
- Chinas Cybersicherheitsgesetz — Artikel 39 (vormals Artikel 37) und Datenlokalisierung
- Chinas Datenausfuhr-Sicherheitsbewertungs-Maßnahmen
- So erhalten Sie eine ICP-Beian für China
Häufige Fragen
Ist JumpCloud in Festlandchina verfügbar?
JumpCloud ist ein Cloud-Dienst, der an seinen regionalen Konsolen und Agents erreicht wird, aber es betreibt kein Festlandchina-Rechenzentrum — seine eigene Support-Doku nennt nur drei Regionen: die USA, die EU (Frankfurt) und Indien (Mumbai). Verfügbarkeit ist also nicht dort, wo die China-Entscheidung sitzt; Residency und Einwilligung sind es. Ob seine offshore gelegenen Endpunkte konsistent von innerhalb des Festlands auflösen, ist eine betriebliche Angelegenheit, nicht die Entscheidung, und die Antwort ist nie ein Netzwerk-Workaround. Behandeln Sie die Einzelheiten als mit Rechtsbeistand zu bestätigendes Risiko.
Ist es ein grenzüberschreitender Transfer, JumpCloud für China-Nutzer und -Geräte zu betreiben?
Wenn Ihre JumpCloud-Organisation in der US-, EU- oder Indien-Region ist — irgendwo außerhalb des Festlands — dann werden die Kontoaufzeichnungen, Authentifizierungs-Logs, Gerätekennungen und Endpunkt-Telemetrie, die es für Ihre China-Nutzer und -Maschinen hält, offshore gespeichert, ein grenzüberschreitender Transfer (数据出境) nach PIPL. Das bedeutet Mitteilung, eine gesonderte Einwilligung und einen Transfermechanismus (eine CAC-Sicherheitsbewertung, den CAC-Standardvertrag oder Zertifizierung), und es kann Chinas Datenausfuhr-Sicherheitsbewertung unterliegen. Identifizierbare Nutzer zu registrieren und nachzuverfolgen, braucht obendrauf seine eigene PIPL-Einwilligung. Für einen Betreiber kritischer Informationsinfrastruktur fügt Artikel 39 des Cybersicherheitsgesetzes (vormals Artikel 37) eine inländische Speicherpflicht hinzu, die eine offshore gelegene Region nicht erfüllen kann. Bestätigen Sie Ihre genauen Pflichten mit Rechtsbeistand.
Kann ich nicht einfach eine andere JumpCloud-Region wählen, um die Daten in China zu halten?
Nein — JumpCloud bietet nur die US-, EU- und Indien-Regionen, und keine ist in Festlandchina, keine löst also eine China-Residency-Pflicht. Eine Region wird zudem einmal bei der Anmeldung gewählt und eine Organisation kann keine Regionen überspannen, von einer offshore gelegenen Region in eine andere zu wechseln, verlagert also bloß den grenzüberschreitenden Transfer. In China erhobene Identitäts- und Gerätedaten im Inland zu halten, bedeutet, sie auf einem China-ansässigen Fundament aufzustellen — ein China-ansässiges Directory für die China-Rechtsperson oder eingewilligte inländische Verarbeitung und Speicherung — und offshore nur zu senden, was rechtmäßig gehen darf. 21YunBox kartiert diese Aufteilung, lokalisiert die inländischen Daten und liefert die China-gerichteten Oberflächen auf ICP-beian-pflichtiger Infrastruktur aus — es ist nie eine Route um Chinas Datenausfuhr-Regeln herum.


