Guru fonctionne-t-il en Chine ? Transfert transfrontalier PIPL, résidence des données et règles sur les données des employés
Guru est une plateforme américaine de connaissance et d'enablement commercial, exploitée sur AWS sans région de Chine continentale. Les informations personnelles d'employé de votre main-d'œuvre chinoise et votre contenu interne reposent sur son cloud à l'étranger — un transfert transfrontalier PIPL — et Guru profile vos employés chinois via l'analytique d'usage au titre de l'article 24 : un regard priorité à la conformité sur l'exposition de résidence, de données d'employé et de décision automatisée.
Guru fonctionne-t-il en Chine ?
Guru se charge en Chine, mais les informations personnelles d'employé de votre main-d'œuvre chinoise et votre contenu interne reposent sur son cloud AWS à l'étranger sans région de Chine continentale — un transfert transfrontalier PIPL — et Guru profile vos employés chinois via l'analytique d'engagement et d'usage au titre de l'article 24.
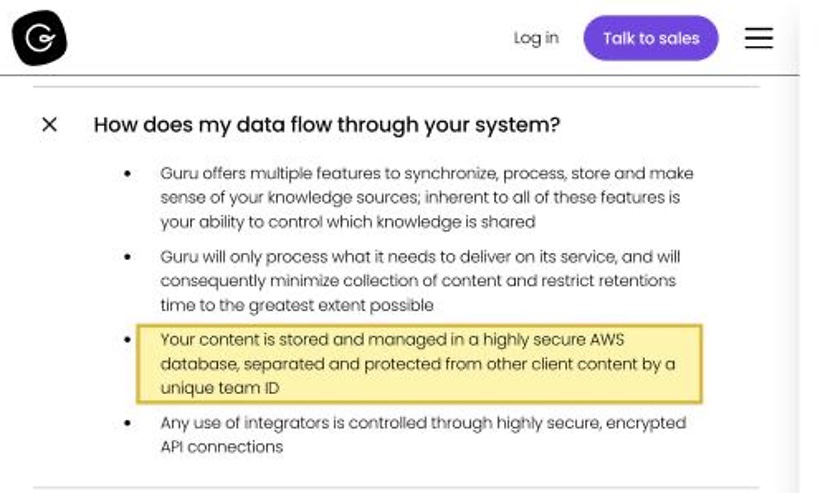
Guru est une plateforme américaine d'entreprise de connaissance IA et d'enablement commercial ; selon sa propre page de sécurité, votre contenu est "stored and managed in a highly secure AWS database," sans région de Chine continentale. L'annuaire des employés chinois, les profils et l'analytique de qui-lit-et-vérifie-quoi qu'il détient sont des informations personnelles, de sorte que l'exploiter pour votre main-d'œuvre chinoise est un transfert transfrontalier PIPL — et parce que la plateforme score et profile ces employés, une porte de décision automatisée au titre de l'article 24 de la PIPL s'ouvre. Le levier légal est de garder les données d'employé et le contenu interne sur le territoire, de gérer l'obligation de profilage, et de déclarer ICP toute surface tournée vers la Chine — non de rendre accessible la plateforme à l'étranger.
Ceci est une carte des risques, non un verdict — quelles obligations mordent dépend de votre secteur et de votre main-d'œuvre ; réglez les détails avec un conseil. Notre équipe Chine peut cartographier votre exposition →
Aperçu de conformité
- ✕ Guru n'a aucune région de Chine continentale ; les données de vos employés chinois reposent à l'étranger sur AWS
- ! Détenir les profils d'employé chinois à l'étranger est un transfert transfrontalier PIPL (art. 38 à 40)
- ! Guru profile les employés chinois via l'analytique d'usage — une porte de l'article 24 de la PIPL
- ! Un opérateur d'infrastructure d'information critique ou un responsable à fort volume doit un stockage sur le territoire au titre de la CSL art. 39 (anciennement 37)
- ! Toute surface tournée vers la Chine que Guru sert a besoin d'une déclaration ICP qu'un hébergement à l'étranger ne peut pas porter
- ✓ 21YunBox garde les données d'employé sur le territoire, gère l'article 24, déclare ICP la diffusion
Ce que la documentation officielle de Guru dit de la Chine
| Fait | Source primaire |
|---|---|
| Guru stocke votre contenu sur AWS, sans région de Chine continentale. Sa page de sécurité indique que le contenu est "stored and managed in a highly secure AWS database," copié quotidiennement "to a disaster recovery site in an entirely separate region" — et ne nomme aucune région de Chine continentale nulle part, de sorte que l'annuaire des employés, les profils et le contenu interne d'une opération en Chine sont détenus à l'étranger. | Guru — Security (getguru.com), consulté le 2026-10-11 |
| Guru est un SaaS exploité aux États-Unis ; les données de l'UE sont transférées vers les États-Unis au titre du Privacy Framework et des clauses contractuelles types. Sa page de sécurité indique que Guru "complies with the EU-U.S., the EU (United Kingdom Extension)-U.S., and the Swiss-U.S. Data Privacy Framework" et respecte les "EU standard contractual clauses," et que "In addition to AWS, Guru uses some third parties" — confirmant une assise à l'étranger, centrée sur les États-Unis, sans voie résidente en Chine. | Guru — Security (getguru.com), consulté le 2026-10-11 |
| Exploiter Guru pour une main-d'œuvre chinoise est un transfert transfrontalier au titre de la PIPL. Détenir à l'étranger l'annuaire, les profils et l'analytique d'usage de vos employés chinois met en jeu les obligations du responsable des articles 38 à 40 de la PIPL — information, un consentement distinct, et un mécanisme de transfert (une évaluation de sécurité de la CAC, le contrat type de la CAC, ou une certification) — en plus du consentement des articles 13 et 23 pour collecter les données d'employé. | 21YunBox — Transferts transfrontaliers de données au titre de la PIPL ; PIPL articles 13, 23, 38 à 40 |
| Profiler les employés chinois déclenche l'article 24 de la PIPL ; un opérateur d'infrastructure d'information critique ou un responsable à fort volume doit un stockage sur le territoire. L'analytique d'engagement et d'usage de Guru profile les individus, de sorte qu'une obligation de décision automatisée de l'article 24 peut s'appliquer, et pour un opérateur d'infrastructure d'information critique ou un responsable à fort volume, l'article 39 (anciennement l'article 37) de la loi sur la cybersécurité exige que les informations personnelles générées sur le continent y soient stockées. | 21YunBox — PIPL (article 24) et loi sur la cybersécurité (article 39, anciennement 37) |
Sources vérifiées par Équipe Conformité 21YunBox le 11 octobre 2026.
Pour une entreprise qui exploite Guru à travers une opération en Chine, l’instinct est de demander si la base de connaissance répond depuis Shanghai. Elle le fait — Guru est un logiciel cloud que la Chine ne bloque pas — de sorte que l’accessibilité n’est pas la question. Ce qui la tranche, c’est l’endroit où vivent deux choses : votre contenu d’entreprise interne (les fiches, playbooks, supports et réponses que vos équipes rédigent et vérifient) et les informations personnelles d’employé de votre main-d’œuvre chinoise — l’annuaire et les profils des utilisateurs, plus l’analytique d’engagement et d’usage que Guru construit sur qui lit, recherche et vérifie quelle connaissance. Guru est une plateforme américaine d’entreprise de connaissance IA et d’enablement commercial, exploitée en SaaS cloud sur Amazon Web Services ; selon sa propre page de sécurité, votre contenu est stocké dans une base de données AWS, sans région de Chine continentale et sans build sur le territoire. Ces données d’employé et ce contenu reposent donc à l’étranger : un transfert transfrontalier PIPL (articles 38 à 40), une porte de décision automatisée au titre de l’article 24 parce que Guru profile vos employés chinois, une question de résidence du contenu interne et des données importantes, une obligation de stockage de la loi sur la cybersécurité pour un opérateur d’infrastructure d’information critique ou un responsable à fort volume, et une déclaration ICP pour toute surface tournée vers la Chine que Guru sert.
Guru en Chine en un coup d’œil
| Ce qui le détermine | Dans les propres termes de Guru — et le droit chinois |
|---|---|
| Ce que Guru détient | Votre contenu d'entreprise interne — fiches, playbooks, supports et réponses que vos équipes rédigent et vérifient — plus les informations personnelles d'employé de votre main-d'œuvre chinoise : l'annuaire et les profils des utilisateurs, et l'analytique d'engagement et d'usage que Guru construit sur qui lit, recherche et vérifie quelle connaissance (vues au niveau de l'utilisateur et de l'équipe, et un enregistrement de l'activité de vérification). |
| Où il tourne | Selon la propre page de sécurité de Guru, le contenu est "stored and managed in a highly secure AWS database," copié quotidiennement "to a disaster recovery site in an entirely separate region" — aucune région de Chine continentale, aucun build sur le territoire. Y détenir les informations personnelles de vos employés chinois est un transfert transfrontalier (数据出境) régi par les articles 38 à 40 de la PIPL, en plus de l'information et du consentement des articles 13 et 23 pour les collecter. |
| La porte de décision automatisée | Guru ne fait pas que stocker les données d'employé — il les profile : analytique d'engagement, d'adoption et de vérification sur qui lit et vérifie quoi. Là où ce profilage pilote ou éclaire une décision au sujet d'un individu, c'est une prise de décision automatisée au titre de l'article 24 de la PIPL ; l'individu peut refuser une décision prise par les seuls moyens automatisés et demander une explication, et le profilage ne doit pas appliquer un traitement différencié déraisonnable. |
| Résidence | Le consentement est requis pour collecter les informations personnelles des employés chinois ; pour un opérateur d'infrastructure d'information critique ou un responsable à fort volume, l'article 39 (anciennement l'article 37) de la loi sur la cybersécurité exige que les informations personnelles générées sur le continent y soient stockées — l'amendement 2025 de la loi sur la cybersécurité, en vigueur le 1er janvier 2026, a renuméroté l'article de localisation des données de 37 à 39, substance inchangée. Le contenu interne à volume ou dans un secteur sensible peut soulever la question des « données importantes » (重要数据). |
| L'accessibilité n'est pas l'axe | Que Guru se charge rapidement en Chine ne décide rien. Le levier légal est de garder les données d'employé et le contenu interne chinois sur une voie résidente en Chine, sur le territoire (ou une alternative domestique légale en Chine), de gérer l'obligation de profilage de l'article 24, et de donner à toute surface tournée vers la Chine que Guru sert une diffusion conforme, déclarée ICP, sur le territoire — non de rendre accessible la plateforme à l'étranger. |
Ce qu’il détient réellement — votre contenu interne et les données de vos collaborateurs
Guru est une plateforme de connaissance et d’enablement commercial, de sorte qu’il concentre deux catégories de données que le droit chinois traite très différemment. La première est votre contenu d’entreprise interne : les fiches, playbooks, supports produit et commerciaux, matériel d’intégration et réponses vérifiées que vos équipes écrivent et tiennent à jour. Une partie en est confidentielle ; une partie porte les informations personnelles d’autrui — un client nommé dans un argumentaire de vente, un contact dans une note de compte — et à volume ou dans un secteur réglementé, cela peut tendre vers les « données importantes » (重要数据).
La seconde est les informations personnelles d’employé de votre main-d’œuvre chinoise. Guru détient l’annuaire et les profils des utilisateurs, et — parce qu’il est conçu pour mesurer l’adoption de la connaissance — il génère en continu de l’analytique au sujet des individus : engagement au niveau de l’utilisateur et de l’équipe avec le contenu, vues par utilisateur, comportement de recherche, et qui vérifie et maintient quelles fiches. La propre analytique de Guru décrit un “team- and user-level engagement” et des tableaux de bord qui filtrent par utilisateur et par groupe, et présente cela comme des données qui peuvent soutenir l’intégration et la performance. Ce sont des informations personnelles ordinaires — non la catégorie « sensible » de l’article 28 de la PIPL, puisque Guru n’est pas conçu pour détenir des numéros d’identité nationale ou de compte financier — mais ce sont tout de même des informations personnelles, et ce sont tout de même celles de vos employés chinois.
Où tout cela tourne-t-il ? À l’étranger. La page de sécurité de Guru indique que le contenu est “stored and managed in a highly secure AWS database,” copié “to a disaster recovery site in an entirely separate region” ; elle se certifie au cadre EU-U.S. Data Privacy Framework et s’appuie sur les clauses contractuelles types de l’UE pour les transferts, et note que “In addition to AWS, Guru uses some third parties.” Il n’y a aucune région de Chine continentale ni partition de cloud souverain en Chine offerte — de sorte que pour une opération en Chine, le contenu comme les données d’employé vivent hors du continent.
Les portes : données personnelles d’employé, transfert transfrontalier, et décisions automatisées
Parce que l’annuaire des employés, les profils et l’analytique d’usage sont des informations personnelles au titre de la loi chinoise sur la protection des informations personnelles, exploiter Guru pour une main-d’œuvre chinoise est un transfert transfrontalier (数据出境) — et la PIPL met l’obligation sur le responsable, votre entité chinoise, non sur Guru le sous-traitant. Les articles 38 à 40 exigent une information, un consentement distinct de toute condition générale, et un mécanisme de transfert — une évaluation de sécurité de la CAC, le contrat type de la CAC, ou une certification — aux côtés des obligations d’information, de consentement et de minimisation des articles 13 et 23 pour collecter les données d’employé en premier lieu.
La porte distinctive ici est l’article 24. Guru ne fait pas que stocker les données d’employé ; il les profile. Les scores d’engagement, les tableaux de bord d’adoption, l’activité de vérification et l’analytique de qui-a-lu-quoi sont exactement le genre de profilage que l’article 24 de la PIPL régit : là où une décision automatisée prise avec ce profil a un effet significatif sur un individu, la personne peut demander une explication et refuser une décision prise par les seuls moyens automatisés, et le profilage ne peut pas imposer un traitement différencié déraisonnable. Scorer et classer une main-d’œuvre chinoise se heurte aussi aux normes chinoises sur les données d’employé et la surveillance au travail. C’est la moitié qu’un test d’accessibilité ne voit jamais — la plateforme observe et score vos employés chinois, à l’étranger.
La résidence se trouve sous les deux. Si votre organisation est un opérateur d’infrastructure d’information critique ou un responsable à fort volume, l’article 39 (anciennement l’article 37) de la loi sur la cybersécurité exige que les informations personnelles générées sur le continent y soient stockées — une obligation qu’aucune plateforme de connaissance à l’étranger ne peut satisfaire. Et le contenu interne à volume ou dans un secteur sensible peut soulever la question des « données importantes », qui porte ses propres contrôles d’exportation. Quelles portes s’appliquent, et dans quelle combinaison, dépend de votre secteur, de votre main-d’œuvre et de votre rôle de responsable.
Se connecter n’est pas la question — des données d’employé conformes sur le territoire le sont
Guru se charge en Chine, de sorte que la tentation est de traiter le travail comme fait. Il ne l’est pas, parce que l’exposition n’est pas l’accessibilité — c’est que les informations personnelles de vos employés chinois et votre contenu interne sont détenus et profilés sur une plateforme sans région de Chine continentale. Vous ne pouvez pas localiser cela en faisant charger le service à l’étranger plus vite, et passer d’une région à l’étranger à une autre ne fait que déplacer le transfert plutôt que d’y mettre fin.
La forme légale est de garder les données d’employé et le contenu interne chinois sur une assise sur le territoire — une voie de traitement résidente en Chine ou une alternative domestique légale en Chine — de n’envoyer à travers la frontière que ce qui peut légalement partir, de minimiser ce que vous collectez, d’obtenir l’information et le consentement des articles 13 et 23, et de gérer toute obligation de décision automatisée et de profilage de l’article 24 avec une voie pour l’employé qui n’est pas pilotée par la seule automatisation. Toute surface tournée vers la Chine que Guru sert — un centre d’aide externe, une base de connaissance publique, un microsite tourné vers le client — est un service public sur le continent et porte une obligation de déclaration ICP avec une diffusion conforme, sur le territoire. C’est une conception de résidence et de diffusion, jamais une voie cachée qui envoie quand même les données d’employé à l’étranger. Ceci est une carte des risques, non un verdict — savoir si votre contenu interne est une « donnée importante », et quelles obligations mordent, dépend de votre secteur et de votre main-d’œuvre, alors réglez les détails avec un conseil.
La voie légale — cartographier, localiser, diffuser
Cartographier : inventorier les informations personnelles d’employé que Guru détient pour votre main-d’œuvre chinoise — l’annuaire, les profils, et l’analytique d’engagement, d’usage et de vérification qui profile les individus — et le contenu interne à côté ; consigner où chacun est traité et stocké (la région à l’étranger), si la plateforme profile les individus d’une manière qui engage l’article 24, la base de consentement et de résidence, et si un quelconque contenu atteint les « données importantes ».
Localiser / encadrer : garder les données d’employé et le contenu interne chinois sur le territoire — une voie résidente en Chine ou une alternative domestique légale en Chine, avec minimisation des données ; obtenir l’information et le consentement des articles 13 et 23 ; et s’acquitter de l’obligation de l’article 24, y compris un moyen pour les employés de décliner une décision prise par le seul profilage automatisé. Localiser signifie garder les données sur une voie sur le territoire — jamais une route qui les envoie quand même à l’étranger.
Diffuser : toute surface tournée vers la Chine que Guru sert est un service public sur le continent, de sorte qu’elle porte une obligation de déclaration ICP (备案) et a besoin d’une diffusion conforme, sur le territoire — le 21YunBox Optimizer, placé devant le stack que vous exploitez déjà, sans reconstruction et sans replateformisation. Le résultat est un stack de connaissance et d’enablement qui tourne légalement et en conformité pour vos utilisateurs en Chine. 21YunBox n’utilise ni ne suggère jamais aucun contournement, de quelque nature que ce soit — nous gardons sur le territoire ce qui doit y rester, diffusons le reste en conformité depuis l’intérieur du continent, et ne déplaçons jamais d’informations personnelles à travers la frontière subrepticement. 21YunBox est un overlay de conformité et un partenaire, non un concurrent de Guru.
Obtenir une évaluation de conformité →
À lire également
- Les transferts transfrontaliers de données au titre de la PIPL
- La loi chinoise sur la cybersécurité (localisation des données, article 39, anciennement l’article 37)
- La loi chinoise sur la protection des informations personnelles (articles 13, 23, 24, 38 à 40)
- Comment obtenir une déclaration ICP pour la Chine
Questions fréquentes
Guru a-t-il une région de Chine continentale où nous pouvons héberger les données de notre main-d'œuvre chinoise ?
Non. Selon la propre page de sécurité de Guru, le contenu est stocké et géré dans une base de données AWS avec une copie quotidienne de reprise après sinistre dans une région séparée, et Guru ne nomme aucune région de Chine continentale ; il se certifie au cadre EU-U.S. Data Privacy Framework et utilise les clauses contractuelles types de l'UE, ce qui confirme une assise exploitée aux États-Unis, à l'étranger. Y détenir l'annuaire, les profils et l'analytique d'usage de vos employés chinois est un transfert transfrontalier PIPL, de sorte que la voie légale est de garder ces données sur une voie résidente en Chine, sur le territoire (ou une alternative domestique légale en Chine) avec l'information et le consentement requis — non de les relocaliser entre régions à l'étranger.
L'analytique de Guru montre juste qui lit et vérifie le contenu — est-ce vraiment un problème au titre de l'article 24 de la PIPL ?
Cela peut l'être. L'analytique d'engagement, d'adoption et de vérification profile des employés individuels, et quand ce profilage pilote ou éclaire une décision au sujet d'une personne — un classement de préparation ou d'engagement, un rappel, un signal d'intégration ou de performance — l'article 24 de la PIPL le traite comme une prise de décision automatisée : l'individu peut demander une explication et refuser une décision prise par les seuls moyens automatisés, et le profilage ne doit pas appliquer un traitement différencié déraisonnable. L'analytique sur une main-d'œuvre chinoise se heurte aussi aux normes chinoises sur les données d'employé et la surveillance. C'est l'exposition qu'une revue d'accessibilité pure manque — la plateforme score vos employés chinois, à l'étranger.
21YunBox peut-il aider à faire fonctionner notre configuration Guru en Chine ?
Oui — en tant qu'overlay de conformité devant le stack que vous exploitez déjà, sans reconstruction. Nous cartographions les informations personnelles d'employé et le contenu interne que Guru détient et où chacun est traité, gardons les données d'employé et le contenu chinois sur une voie résidente en Chine, sur le territoire (ou une alternative domestique légale en Chine) avec l'information et le consentement des articles 13 et 23, gérons toute obligation de décision automatisée et de profilage de l'article 24, et mettons en place une diffusion déclarée ICP, sur le territoire (le 21YunBox Optimizer) pour toute surface tournée vers la Chine que Guru sert. 21YunBox n'utilise ni ne suggère jamais aucun contournement, de quelque nature que ce soit.


