Funktioniert Guru in China? PIPL-Grenztransfer, Data Residency & Mitarbeiterdaten-Regeln
Guru ist eine US-amerikanische Wissens- und Sales-Enablement-Plattform, betrieben auf AWS ohne Festlandchina-Region. Die Mitarbeiter-PII Ihrer China-Belegschaft und interne Inhalte sitzen auf seiner Offshore-Cloud — ein PIPL-Grenztransfer —, und Guru profiliert Ihre China-Mitarbeiter durch Nutzungsanalysen nach Artikel 24: ein Blick zuerst auf die Compliance, auf Residency-, Mitarbeiterdaten- und Automatisierte-Entscheidungs-Exponierung.
Funktioniert Guru in China?
Guru lädt in China, aber die Mitarbeiter-PII Ihrer China-Belegschaft und Ihre internen Inhalte sitzen auf seiner Offshore-AWS-Cloud ohne Festlandchina-Region — ein PIPL-Grenztransfer —, und Guru profiliert Ihre China-Mitarbeiter durch Engagement- und Nutzungsanalysen nach Artikel 24.
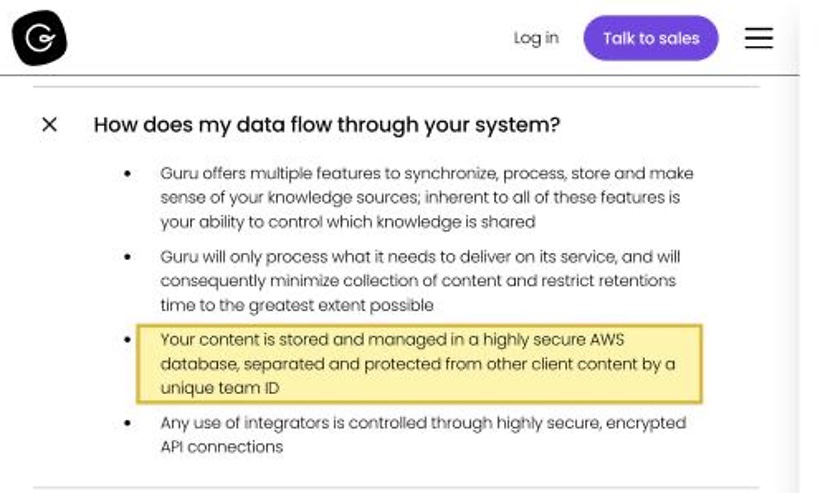
Guru ist eine US-amerikanische Enterprise-KI-Wissens- und Sales-Enablement-Plattform; laut seiner eigenen Sicherheitsseite werden Ihre Inhalte „stored and managed in a highly secure AWS database“, ohne Festlandchina-Region. Das China-Mitarbeiterverzeichnis, die Profile und die Wer-liest-und-verifiziert-was-Analysen, die es hält, sind personenbezogene Information, es für Ihre China-Belegschaft zu betreiben ist also ein PIPL-Grenztransfer — und weil die Plattform diese Mitarbeiter scort und profiliert, öffnet sich eine Automatisierte-Entscheidungs-Tür nach PIPL Artikel 24. Der rechtmäßige Hebel ist, die Mitarbeiterdaten und internen Inhalte im Inland zu halten, die Profiling-Pflicht zu handhaben und jede China-gerichtete Oberfläche ICP-einzureichen — nicht, die Offshore-Plattform erreichbar zu machen.
Dies ist eine Risikokarte, kein Urteil — welche Pflichten greifen, hängt von Ihrem Sektor und Ihrer Belegschaft ab; klären Sie die Einzelheiten mit Rechtsbeistand. Unser China-Team kann Ihre Exponierung kartieren →
Compliance-Momentaufnahme
- ✕ Guru hat keine Festlandchina-Region; die Daten Ihrer China-Mitarbeiter sitzen offshore auf AWS
- ! China-Mitarbeiterprofile offshore zu halten ist ein PIPL-Grenztransfer (Art. 38–40)
- ! Guru profiliert China-Mitarbeiter über Nutzungsanalysen — eine PIPL-Artikel-24-Tür
- ! Ein CIIO oder Handler mit hohem Volumen schuldet inländische Speicherung nach CSL Art. 39 (vormals 37)
- ! Jede China-gerichtete Oberfläche, die Guru bedient, braucht eine ICP-Beian, die Offshore-Hosting nicht tragen kann
- ✓ 21YunBox hält die Mitarbeiterdaten im Inland, handhabt Artikel 24, reicht die Auslieferung ICP-beian-pflichtig ein
Was die offizielle Guru-Dokumentation über China sagt
| Fakt | Primärquelle |
|---|---|
| Guru speichert Ihre Inhalte auf AWS, ohne Festlandchina-Region. Seine Sicherheitsseite gibt an, Inhalte würden „stored and managed in a highly secure AWS database“, täglich „to a disaster recovery site in an entirely separate region“ kopiert — und nennt nirgends eine Festlandchina-Region, das Mitarbeiterverzeichnis, die Profile und internen Inhalte einer China-Operation werden also offshore gehalten. | Guru — Security (getguru.com), abgerufen 2026-10-11 |
| Guru ist ein US-betriebenes SaaS; EU-Daten bewegen sich unter Privacy Framework und Standardvertragsklauseln in die USA. Seine Sicherheitsseite sagt, Guru „complies with the EU-U.S., the EU (United Kingdom Extension)-U.S., and the Swiss-U.S. Data Privacy Framework“ und halte sich an „EU standard contractual clauses“, und dass „In addition to AWS, Guru uses some third parties“ — was ein offshore gelegenes, US-zentriertes Fundament ohne China-ansässigen Pfad bestätigt. | Guru — Security (getguru.com), abgerufen 2026-10-11 |
| Guru für eine China-Belegschaft zu betreiben ist ein grenzüberschreitender Transfer nach PIPL. Das Verzeichnis, die Profile und Nutzungsanalysen Ihrer China-Mitarbeiter offshore zu halten, setzt die Handler-Pflichten in PIPL Artikel 38–40 ins Spiel — Mitteilung, eine gesonderte Einwilligung und ein Transfermechanismus (eine CAC-Sicherheitsbewertung, der CAC-Standardvertrag oder Zertifizierung) — zusätzlich zur Einwilligung nach Artikel 13/23 für das Erheben der Mitarbeiterdaten. | 21YunBox — Grenzüberschreitende Datentransfers nach PIPL; PIPL Artikel 13, 23, 38–40 |
| China-Mitarbeiter zu profilieren löst PIPL Artikel 24 aus; ein CIIO oder Handler mit hohem Volumen schuldet inländische Speicherung. Gurus Engagement- und Nutzungsanalysen profilieren Einzelpersonen, eine Automatisierte-Entscheidungs-Pflicht nach Artikel 24 kann also gelten, und für einen Betreiber kritischer Informationsinfrastruktur oder Handler mit hohem Volumen verlangt Cybersicherheitsgesetz Artikel 39 (vormals Artikel 37), dass im Festland erzeugte personenbezogene Information im Inland gespeichert wird. | 21YunBox — PIPL (Artikel 24) und Cybersicherheitsgesetz (Artikel 39, vormals 37) |
Quellen vom 21YunBox Compliance-Team am 11. Oktober 2026 geprüft.
Für ein Unternehmen, das Guru über eine China-Operation betreibt, liegt der Reflex nahe, zu fragen, ob die Wissensdatenbank aus Schanghai antwortet. Das tut sie — Guru ist Cloud-Software, die China nicht sperrt —, Erreichbarkeit ist also nicht die Frage. Was es entscheidet, ist, wo zwei Dinge leben: Ihre internen Unternehmensinhalte (die Karten, Playbooks, Materialien und Antworten, die Ihre Teams verfassen und verifizieren) und die Mitarbeiter-PII Ihrer China-Belegschaft — das Nutzerverzeichnis und die Profile, plus die Engagement- und Nutzungsanalysen, die Guru darüber baut, wer welches Wissen liest, sucht und verifiziert. Guru ist eine US-amerikanische Enterprise-KI-Wissens- und Sales-Enablement-Plattform, betrieben als Cloud-SaaS auf Amazon Web Services; laut seiner eigenen Sicherheitsseite werden Ihre Inhalte in einer AWS-Datenbank gespeichert, ohne Festlandchina-Region und ohne inländischen Aufbau. Diese Mitarbeiterdaten und Inhalte sitzen also offshore: ein PIPL-Grenztransfer (Artikel 38–40), eine Artikel-24-Automatisierte-Entscheidungs-Tür, weil Guru Ihre China-Mitarbeiter profiliert, eine Interne-Inhalts- und Wichtige-Daten-Residency-Frage, eine Cybersicherheitsgesetz-Speicherpflicht für einen CIIO oder Handler mit hohem Volumen und eine ICP-Beian für jede China-gerichtete Oberfläche, die Guru bedient.
Guru in China auf einen Blick
| Worüber es entscheidet | In Gurus eigenen Worten — und Chinas Recht |
|---|---|
| Was Guru hält | Ihre internen Unternehmensinhalte — Karten, Playbooks, Materialien und Antworten, die Ihre Teams verfassen und verifizieren — plus die Mitarbeiter-PII Ihrer China-Belegschaft: das Nutzerverzeichnis und die Profile und die Engagement- und Nutzungsanalysen, die Guru darüber baut, wer welches Wissen liest, sucht und verifiziert (Nutzer- und Team-Ebene-Ansichten und ein Protokoll der Verifizierungsaktivität). |
| Wo es läuft | Laut Gurus eigener Sicherheitsseite werden Inhalte „stored and managed in a highly secure AWS database“ (in einer hochsicheren AWS-Datenbank gespeichert und verwaltet), täglich „to a disaster recovery site in an entirely separate region“ (an einen Disaster-Recovery-Standort in einer völlig separaten Region) kopiert — keine Festlandchina-Region, kein inländischer Aufbau. Die Mitarbeiter-PII Ihrer China-Mitarbeiter dort zu halten ist ein grenzüberschreitender Transfer (数据出境), geregelt durch PIPL Artikel 38–40, zusätzlich zur Mitteilung und Einwilligung nach Artikel 13/23 für das Erheben. |
| Die Automatisierte-Entscheidungs-Tür | Guru speichert Mitarbeiterdaten nicht nur — es profiliert sie: Engagement-, Adoptions- und Verifizierungsanalysen darüber, wer was liest und verifiziert. Wo dieses Profiling eine Entscheidung über eine Einzelperson treibt oder informiert, ist es automatisierte Entscheidungsfindung nach PIPL Artikel 24; die Einzelperson darf eine allein durch automatisierte Mittel getroffene Entscheidung ablehnen und eine Erklärung verlangen, und Profiling darf keine unangemessene unterschiedliche Behandlung anwenden. |
| Residency | Zum Erheben der Mitarbeiter-PII von China-Mitarbeitern ist Einwilligung erforderlich; für einen Betreiber kritischer Informationsinfrastruktur oder Handler mit hohem Volumen verlangt Cybersicherheitsgesetz Artikel 39 (vormals Artikel 37), dass im Festland erzeugte personenbezogene Information dort gespeichert wird — die Novelle des Cybersicherheitsgesetzes von 2025, in Kraft seit 1. Januar 2026, nummerierte den Artikel zur Datenlokalisierung von 37 auf 39 um, Substanz unverändert. Interne Inhalte bei Volumen oder in einem sensiblen Sektor können die Frage der 重要数据 („wichtige Daten“) aufwerfen. |
| Erreichbarkeit ist nicht die Achse | Ob Guru in China schnell lädt, entscheidet nichts. Der rechtmäßige Hebel ist, die China-Mitarbeiterdaten und internen Inhalte auf einem inländischen, China-ansässigen Pfad (oder einer China-rechtmäßigen inländischen Alternative) zu halten, die Artikel-24-Profiling-Pflicht zu handhaben und jeder China-gerichteten Oberfläche, die Guru bedient, eine rechtskonforme, ICP-beian-pflichtige, inländische Auslieferung zu geben — nicht, die Offshore-Plattform erreichbar zu machen. |
Was es tatsächlich hält — Ihre internen Inhalte und die Daten Ihrer Leute
Guru ist eine Wissens- und Sales-Enablement-Plattform, es konzentriert also zwei Datenkategorien, die chinesisches Recht sehr unterschiedlich behandelt. Die erste sind Ihre internen Unternehmensinhalte: die Karten, Playbooks, Produkt- und Sales-Materialien, das Onboarding-Material und die verifizierten Antworten, die Ihre Teams schreiben und aktuell halten. Einiges davon ist vertraulich; einiges trägt die personenbezogene Information anderer Menschen — ein in einem Sales-Play genannter Kunde, ein Kontakt in einer Account-Notiz — und bei Volumen oder in einem regulierten Sektor kann es sich der Kategorie „wichtige Daten“ (重要数据) nähern.
Die zweite ist die Mitarbeiter-PII Ihrer China-Belegschaft. Guru hält das Nutzerverzeichnis und die Profile und — weil es gebaut ist, Wissensadoption zu messen — erzeugt es kontinuierlich Analysen über Einzelpersonen: Engagement auf Nutzer- und Team-Ebene mit Inhalten, Ansichten nach Nutzer, Suchverhalten und wer welche Karten verifiziert und pflegt. Gurus eigene Analysen beschreiben „team- and user-level engagement“ (Engagement auf Team- und Nutzer-Ebene) und Dashboards, die nach Nutzer und Gruppe filtern, und präsentieren dies als Daten, die Onboarding und Leistung unterstützen können. Das ist gewöhnliche personenbezogene Information — nicht die „sensible“ Kategorie von PIPL Artikel 28, da Guru nicht gebaut ist, Ausweis- oder Finanzkontonummern zu halten —, aber es ist dennoch personenbezogene Information, und es ist dennoch die Ihrer China-Mitarbeiter.
Wo läuft das alles? Offshore. Gurus Sicherheitsseite gibt an, Inhalte würden „stored and managed in a highly secure AWS database“ (in einer hochsicheren AWS-Datenbank gespeichert und verwaltet), „to a disaster recovery site in an entirely separate region“ (an einen Disaster-Recovery-Standort in einer völlig separaten Region) kopiert; es zertifiziert nach dem EU-U.S. Data Privacy Framework und stützt sich für Transfers auf EU-Standardvertragsklauseln und merkt an, dass „In addition to AWS, Guru uses some third parties“ (zusätzlich zu AWS nutzt Guru einige Dritte). Es gibt keine Festlandchina-Region und keine China-Sovereign-Cloud-Partition im Angebot — für eine China-Operation leben also sowohl die Inhalte als auch die Mitarbeiterdaten außerhalb des Festlands.
Die Türen: Mitarbeiter-PII, Grenztransfer und automatisierte Entscheidungen
Weil das Mitarbeiterverzeichnis, die Profile und Nutzungsanalysen personenbezogene Information nach Chinas Gesetz zum Schutz personenbezogener Daten sind, ist der Betrieb von Guru für eine China-Belegschaft ein grenzüberschreitender Transfer (数据出境) — und PIPL legt die Pflicht auf den Handler, Ihre China-Rechtsperson, nicht auf Guru als Verarbeiter. Artikel 38–40 verlangen Mitteilung, eine gesonderte Einwilligung, getrennt von allgemeinen Bedingungen, und einen Transfermechanismus — eine CAC-Sicherheitsbewertung, den CAC-Standardvertrag oder Zertifizierung — neben den Mitteilungs-, Einwilligungs- und Minimierungspflichten nach Artikel 13 und 23 für das Erheben der Mitarbeiterdaten überhaupt.
Die kennzeichnende Tür hier ist Artikel 24. Guru speichert Mitarbeiterdaten nicht bloß; es profiliert sie. Engagement-Scores, Adoptions-Dashboards, Verifizierungsaktivität und Wer-las-was-Analysen sind genau die Art von Profiling, die PIPL Artikel 24 regelt: Wo eine mit diesem Profil getroffene automatisierte Entscheidung eine erhebliche Wirkung auf eine Einzelperson hat, darf die Person eine Erklärung verlangen und eine allein durch automatisierte Mittel getroffene Entscheidung ablehnen, und Profiling darf keine unangemessene unterschiedliche Behandlung auferlegen. Eine China-Belegschaft zu scoren und zu ranken steht zudem gegen Chinas Mitarbeiterdaten- und Arbeitsplatzüberwachungs-Normen. Das ist die Hälfte, die ein Erreichbarkeitstest nie sieht — die Plattform beobachtet und scort Ihre China-Mitarbeiter, offshore.
Residency liegt unter beidem. Wenn Ihre Organisation ein Betreiber kritischer Informationsinfrastruktur oder ein Handler mit hohem Volumen ist, verlangt Cybersicherheitsgesetz Artikel 39 (vormals Artikel 37), dass im Festland erzeugte personenbezogene Information dort gespeichert wird — eine Pflicht, die keine offshore gelegene Wissensplattform erfüllen kann. Und interne Inhalte bei Volumen oder in einem sensiblen Sektor können die Frage der „wichtigen Daten“ aufwerfen, die eigene Ausfuhrkontrollen trägt. Welche Türen gelten und in welcher Kombination, hängt von Ihrem Sektor, Ihrer Belegschaft und Ihrer Rolle als Handler ab.
Sich einzuloggen ist nicht die Frage — rechtskonforme inländische Mitarbeiterdaten sind es
Guru lädt in China, die Versuchung ist also, die Aufgabe als erledigt zu behandeln. Sie ist es nicht, weil die Exponierung nicht Erreichbarkeit ist — es ist, dass die Mitarbeiter-PII Ihrer China-Mitarbeiter und Ihre internen Inhalte auf einer Plattform ohne Festlandchina-Region gehalten und profiliert werden. Sie können das nicht lokalisieren, indem Sie den Offshore-Dienst schneller laden lassen, und zwischen Offshore-Regionen zu wechseln verlagert nur den Transfer, statt ihn zu beenden.
Die rechtmäßige Gestalt ist, die China-Mitarbeiterdaten und internen Inhalte auf einem inländischen Fundament zu halten — einen China-ansässigen Verarbeitungspfad oder eine China-rechtmäßige inländische Alternative —, über die Grenze nur zu senden, was rechtmäßig weg darf, zu minimieren, was Sie erheben, die Mitteilung und Einwilligung nach Artikel 13/23 einzuholen und jede Artikel-24-Automatisierte-Entscheidungs- und Profiling-Pflicht mit einem Weg für den Mitarbeiter zu handhaben, der nicht allein durch Automatisierung getrieben ist. Jede China-gerichtete Oberfläche, die Guru bedient — ein externes Help Center, eine öffentliche Wissensdatenbank, eine kundengerichtete Microsite —, ist ein öffentlicher Dienst im Festland und trägt eine ICP-Beian-Pflicht mit rechtskonformer, inländischer Auslieferung. Das ist ein Residency-und-Auslieferungs-Design, niemals eine verborgene Route, die die Mitarbeiterdaten dennoch offshore verschifft. Dies ist eine Risikokarte, kein Urteil — ob Ihre internen Inhalte „wichtige Daten“ sind und welche Pflichten greifen, hängt von Ihrem Sektor und Ihrer Belegschaft ab, klären Sie die Einzelheiten also mit Rechtsbeistand.
Der rechtmäßige Pfad — kartieren, lokalisieren, ausliefern
Kartieren: die Mitarbeiter-PII inventarisieren, die Guru für Ihre China-Belegschaft hält — das Verzeichnis, die Profile und die Engagement-, Nutzungs- und Verifizierungsanalysen, die Einzelpersonen profilieren — und die internen Inhalte daneben; erfassen, wo jedes verarbeitet und gespeichert wird (die Offshore-Region), ob die Plattform Einzelpersonen auf eine Weise profiliert, die Artikel 24 auslöst, die Einwilligungs- und Residency-Grundlage und ob irgendein Inhalt „wichtige Daten“ erreicht.
Lokalisieren/steuern: die China-Mitarbeiterdaten und internen Inhalte im Inland halten — einen China-ansässigen Pfad oder eine China-rechtmäßige inländische Alternative, mit Datenminimierung; die Mitteilung und Einwilligung nach Artikel 13/23 einholen; und die Artikel-24-Pflicht erfüllen, einschließlich eines Mittels für Mitarbeiter, eine allein durch automatisiertes Profiling getroffene Entscheidung abzulehnen. Lokalisieren bedeutet, die Daten auf einem inländischen Pfad zu halten — niemals eine verborgene Route, die sie dennoch offshore verschifft.
Ausliefern: Jede China-gerichtete Oberfläche, die Guru bedient, ist ein öffentlicher Dienst im Festland, sie trägt also eine ICP-Beian-Pflicht (备案) und braucht rechtskonforme, inländische Auslieferung — der 21YunBox Optimizer, vor den Stack gesetzt, den Sie bereits betreiben, ohne Neuaufbau und ohne Re-Platforming. Das Ergebnis ist ein Wissens- und Enablement-Stack, der für Ihre Nutzer in China legal und rechtskonform läuft. 21YunBox nutzt oder empfiehlt niemals Umgehung jeglicher Art — wir halten im Inland, was bleiben muss, liefern den Rest rechtskonform aus dem Festland heraus und bewegen personenbezogene Information niemals heimlich über die Grenze. 21YunBox ist eine Compliance-Overlay und ein Partner, kein Wettbewerber zu Guru.
Compliance-Einschätzung anfordern →
Weiterführend
- Grenzüberschreitende Datentransfers nach PIPL
- Chinas Cybersicherheitsgesetz (Datenlokalisierung, Artikel 39, vormals Artikel 37)
- Chinas Gesetz zum Schutz personenbezogener Daten (Artikel 13, 23, 24, 38–40)
- So erhalten Sie eine ICP-Beian für China
Häufige Fragen
Hat Guru eine Festlandchina-Region, in der wir die Daten unserer China-Belegschaft hosten können?
Nein. Laut Gurus eigener Sicherheitsseite werden Inhalte in einer AWS-Datenbank mit einer täglichen Disaster-Recovery-Kopie in einer separaten Region gespeichert und verwaltet, und Guru nennt keine Festlandchina-Region; es zertifiziert nach dem EU-U.S. Data Privacy Framework und nutzt EU-Standardvertragsklauseln, die ein US-betriebenes, offshore gelegenes Fundament bestätigen. Das Verzeichnis, die Profile und Nutzungsanalysen Ihrer China-Mitarbeiter dort zu halten, ist ein PIPL-Grenztransfer, der rechtmäßige Pfad ist also, diese Daten auf einem inländischen, China-ansässigen Pfad (oder einer China-rechtmäßigen inländischen Alternative) mit der erforderlichen Mitteilung und Einwilligung zu halten — nicht, sie zwischen Offshore-Regionen zu verlagern.
Gurus Analysen zeigen nur, wer Inhalte liest und verifiziert — ist das wirklich eine PIPL-Artikel-24-Frage?
Das kann es sein. Engagement-, Adoptions- und Verifizierungsanalysen profilieren einzelne Mitarbeiter, und wenn dieses Profiling eine Entscheidung über eine Person treibt oder informiert — ein Readiness- oder Engagement-Ranking, ein Nudge, ein Onboarding- oder Leistungssignal —, behandelt PIPL Artikel 24 es als automatisierte Entscheidungsfindung: Die Einzelperson darf eine Erklärung verlangen und eine allein durch automatisierte Mittel getroffene Entscheidung ablehnen, und Profiling darf keine unangemessene unterschiedliche Behandlung anwenden. Analysen über eine China-Belegschaft stehen zudem gegen Chinas Mitarbeiterdaten- und Überwachungs-Normen. Das ist die Exponierung, die eine reine Erreichbarkeitsprüfung übersieht — die Plattform scort Ihre China-Mitarbeiter, offshore.
Kann 21YunBox helfen, unser Guru-Setup in China funktionieren zu lassen?
Ja — als Compliance-Overlay vor dem Stack, den Sie bereits betreiben, ohne Neuaufbau. Wir kartieren die Mitarbeiter-PII und internen Inhalte, die Guru hält, und wo jedes verarbeitet wird, halten die China-Mitarbeiterdaten und Inhalte auf einem inländischen, China-ansässigen Pfad (oder einer China-rechtmäßigen inländischen Alternative) mit der Mitteilung und Einwilligung nach Artikel 13/23, handhaben jede Artikel-24-Automatisierte-Entscheidungs- und Profiling-Pflicht und stellen ICP-beian-pflichtige, inländische Auslieferung (den 21YunBox Optimizer) für jede China-gerichtete Oberfläche auf, die Guru bedient. 21YunBox nutzt oder empfiehlt niemals Umgehung jeglicher Art.


