¿Funciona Simpplr en China? Transferencia transfronteriza según la PIPL, residencia de datos y normas sobre datos de empleados
Simpplr es una plataforma de intranet con IA y de experiencia del empleado alojada en AWS y Salesforce en regiones de EE. UU. y la UE, sin región en China continental — de modo que el directorio, los perfiles y las comunicaciones internas de su plantilla en China residen en el extranjero, una transferencia transfronteriza según la PIPL, y sus analíticas de compromiso y de uso perfilan a sus empleados en China conforme al artículo 24. Un análisis, desde el cumplimiento, de la exposición en residencia, datos de empleados y decisiones automatizadas.
¿Funciona Simpplr en China?
Los datos personales de los empleados de su plantilla en China y su contenido interno residen en la nube extranjera de Simpplr — alojada en AWS y Salesforce en regiones de EE. UU. y la UE, sin región en China continental —, lo que constituye una transferencia transfronteriza según la PIPL, y la plataforma perfila a sus empleados en China conforme al artículo 24.
Simpplr es una plataforma de intranet con IA y de experiencia del empleado: concentra a toda la plantilla — el directorio y los perfiles de los empleados, las comunicaciones internas, el compromiso y la escucha de los empleados, y las analíticas de compromiso y de uso construidas encima. Operarla para una operación en China conserva esos datos personales de empleados en el extranjero, una transferencia transfronteriza según la PIPL conforme a los artículos 38–40 (con el consentimiento del artículo 13/23 para recogerlos), y las analíticas que puntúan a sus empleados en China plantean el deber del artículo 24 sobre decisiones automatizadas y perfilado. La palanca legal es mantener los datos de empleados y el contenido interno dentro del país, atender el deber de perfilado y registrar por ICP cualquier superficie orientada a China — no hacer accesible la plataforma extranjera.
Que su contenido interno constituya «datos importantes» y qué deberes le alcanzan depende de su sector y de su plantilla — concrete los detalles con su asesoría legal. Nuestro equipo de China puede cartografiar su exposición →
Instantánea de cumplimiento
- ✕ Simpplr no tiene región en China continental; los datos de su plantilla en China residen en el extranjero
- ! Operarla para una plantilla en China es una transferencia transfronteriza según la PIPL (artículos 38–40)
- ! Las analíticas de compromiso y de uso perfilan a su personal en China — artículo 24 de la PIPL
- ! Cualquier superficie orientada a China que sirva lleva un deber de registro ICP
- ✓ 21YunBox mantiene los datos de empleados dentro del país, atiende el artículo 24 y entrega con registro ICP
Lo que la documentación oficial de Simpplr dice sobre China
| Hecho | Fuente primaria |
|---|---|
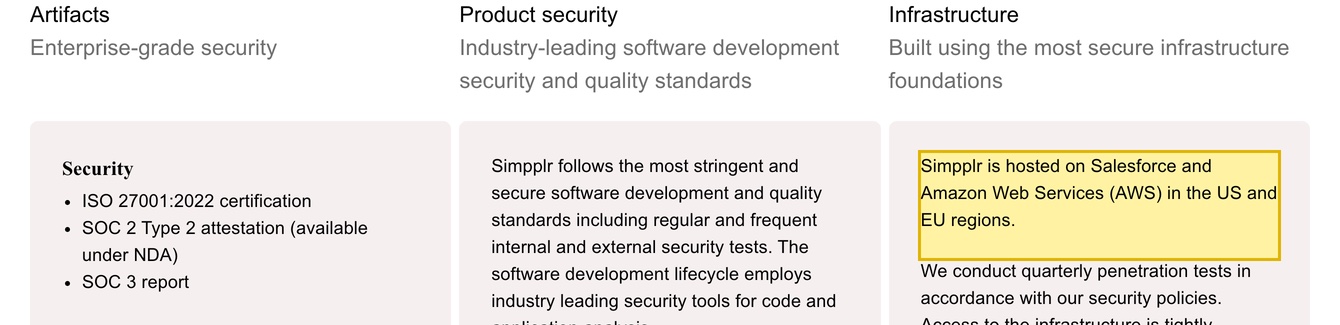
| Simpplr funciona en AWS y Salesforce en regiones de EE. UU. y la UE — sin región en China continental. Su página Security & Compliance afirma que está “hosted on Salesforce and Amazon Web Services (AWS) in the US and EU regions,” y sus ubicaciones de despliegue seleccionables por el cliente abarcan EE. UU., la UE, Suiza, el Reino Unido, Canadá, Australia, Nueva Zelanda, Brasil e India — ninguna en China continental, y no hay partición de nube soberana china. | Simpplr — Security & Compliance (consultado el 2026-10-11) |
| Simpplr contiene a toda su plantilla en China y la perfila. Según su propia página de seguridad, “captures personal data to provide functionality (such as access control, notifications, and analytics)” y “also captures usage and performance data” (recoge datos personales para ofrecer funciones, además de datos de uso y rendimiento) — en el directorio de empleados, los perfiles, las comunicaciones internas y el compromiso. Las analíticas que puntúan y clasifican a las personas son el punto delicado, no si la aplicación carga. | Simpplr — Security & Compliance (consultado el 2026-10-11) |
| Operar Simpplr para una plantilla en China es una transferencia transfronteriza de datos personales de empleados según la PIPL. Los artículos 38–40 de la PIPL exigen notificación, un mecanismo de transferencia (una evaluación de seguridad de la CAC, el contrato estándar de la CAC o una certificación) y un consentimiento separado antes de que los datos de empleados salgan del continente, además de la notificación y el consentimiento del artículo 13/23 para recogerlos. | PIPL artículos 38–40, 13, 23 (21YunBox) — consultado el 2026-10-11 |
| Puntuar a sus empleados en China con analíticas de compromiso es una toma de decisiones automatizada conforme al artículo 24 de la PIPL. Allí donde el perfilado informa una decisión sobre una persona, esta puede rechazar una decisión adoptada únicamente por medios automatizados; y para un operador de infraestructuras de información críticas o un tratante de grandes volúmenes, el artículo 39 de la Ley de Ciberseguridad (antes artículo 37) exige que los datos personales generados en China se almacenen en China. | PIPL artículo 24; Ley de Ciberseguridad artículo 39 (antes artículo 37) (21YunBox) — consultado el 2026-10-11 |
Fuentes verificadas por el Equipo de Cumplimiento de 21YunBox el 11 de octubre de 2026.
Para una empresa que opera Simpplr para una operación en China continental, la pregunta no es si la intranet carga desde Shanghái. Es dónde residen los datos personales de los empleados de su plantilla en China y su contenido interno — y el hecho de que la plataforma perfila a esos empleados. Simpplr es una plataforma de intranet con IA y de experiencia del empleado: concentra a toda la plantilla — el directorio y los perfiles de los empleados, las comunicaciones internas, el compromiso y la escucha de los empleados, y las analíticas construidas encima. Según su propia página de seguridad, Simpplr está “hosted on Salesforce and Amazon Web Services (AWS) in the US and EU regions” (alojado en Salesforce y AWS en regiones de EE. UU. y la UE), y sus ubicaciones de despliegue seleccionables por el cliente abarcan EE. UU., la UE, el Reino Unido, Canadá, Australia y otros países — ninguna en China continental. Así que, para una operación en China, esos datos residen en el extranjero: una transferencia transfronteriza de datos personales de empleados según la PIPL (artículos 38–40), además del consentimiento del artículo 13/23 para recogerlos. Las analíticas de compromiso y de uso que puntúan a sus empleados plantean el artículo 24; su contenido interno plantea una cuestión de residencia y de «datos importantes»; un operador de infraestructuras de información críticas o un tratante de grandes volúmenes afronta el almacenamiento dentro del país; y cualquier superficie orientada a China que sirva lleva un registro ICP.
Simpplr en China de un vistazo
| Qué lo decide | En los propios términos de Simpplr — y la ley china |
|---|---|
| Qué contiene | Una plataforma de intranet con IA y de experiencia del empleado: su contenido interno (comunicaciones y noticias de la empresa, artículos de conocimiento, documentos, reconocimientos y respuestas a encuestas) y toda su plantilla — el directorio y los perfiles de los empleados, más las analíticas de compromiso y de uso que la plataforma registra sobre cada persona. El contenido son datos de la empresa; el directorio, los perfiles y los registros de compromiso son datos personales de empleados. |
| Dónde se ejecuta | Alojada en Salesforce y Amazon Web Services (AWS) en regiones de EE. UU. y la UE, con ubicaciones de despliegue seleccionables por el cliente en EE. UU., la UE, Suiza, el Reino Unido, Canadá, Australia, Nueva Zelanda, Brasil e India — ninguna en China continental, y sin partición de nube soberana china. Para una operación en China, conservar ahí los datos de su plantilla es una transferencia transfronteriza (数据出境) de datos personales de empleados conforme a los artículos 38–40 de la PIPL. |
| La puerta de las decisiones automatizadas | Simpplr no se limita a almacenar a su plantilla — la perfila: puntuaciones de compromiso, analíticas de adopción y de uso, quién leyó qué. Allí donde ese perfilado informa una decisión sobre una persona, es una toma de decisiones automatizada conforme al artículo 24 de la PIPL, y la persona puede rechazar una decisión adoptada únicamente por medios automatizados. Esta es la mitad que una revisión de accesibilidad pasa por alto: la plataforma observa y puntúa a sus empleados en China, desde el extranjero. |
| Residencia de los datos personales de empleados y del contenido interno | Recoger los datos de sus empleados en China requiere la notificación y el consentimiento del artículo 13/23. Para un operador de infraestructuras de información críticas o un tratante de grandes volúmenes, el artículo 39 de la Ley de Ciberseguridad (antes artículo 37 — la reforma de la Ley de Ciberseguridad de 2025, en vigor desde el 1 de enero de 2026, renumeró el artículo de localización de datos del 37 al 39, sin cambios de fondo) exige que los datos personales generados en China se almacenen en China. El contenido interno en volumen o en un sector sensible puede tratarse como «datos importantes» (重要数据), con sus propios controles de exportación. |
| La accesibilidad no es el eje | Que Simpplr cargue rápido desde el continente es una cuestión operativa, no la cuestión de cumplimiento. Lo que la decide es dónde residen los datos de empleados y el contenido interno de su plantilla en China, y que la plataforma perfila a esos empleados. 21YunBox mantiene los datos de empleados y el contenido interno en una ruta legal dentro del país, atiende el deber de perfilado del artículo 24 y entrega cualquier superficie orientada a China con registro ICP — por delante del stack que ya utiliza. |
Qué contiene en realidad — su contenido interno y los datos de su gente
Simpplr es adonde acuden los empleados de una empresa para trabajar y para recibir noticias de la empresa. Como plataforma de intranet y de experiencia del empleado, contiene dos tipos de datos que importan para China. El primero es su contenido interno: las noticias y comunicaciones de la empresa, los artículos de conocimiento y documentos, las publicaciones de reconocimiento y las respuestas de escucha y de encuestas que envían los empleados — material de la empresa que a veces es confidencial y puede contener datos personales de otras personas. El segundo, y el más delicado, es su propia plantilla: el directorio y los perfiles de los empleados en torno a los que se construye una intranet, y la actividad que la plataforma registra sobre cada persona. La propia página de seguridad de Simpplr afirma que “captures personal data to provide functionality (such as access control, notifications, and analytics)” (recoge datos personales para ofrecer funciones como control de acceso, notificaciones y analíticas) y que “also captures usage and performance data.” Todo ello funciona en la nube de Simpplr — alojada en Salesforce y AWS en regiones de EE. UU. y la UE, con ubicaciones de despliegue seleccionables por el cliente en EE. UU., la UE, Suiza, el Reino Unido, Canadá, Australia, Nueva Zelanda, Brasil e India. Ninguna de esas ubicaciones está en China continental, y no hay partición de nube soberana china, así que, para una operación en China, los datos de toda su plantilla se conservan en el extranjero.
Las puertas: datos personales de empleados, transferencia transfronteriza y decisiones automatizadas
Una vez que los datos de su plantilla en China se conservan en una región extranjera, un cuerpo normativo distinto decide si se les permitía ir allí. El directorio, los perfiles, las comunicaciones y los registros de compromiso que Simpplr guarda sobre sus empleados en China son datos personales conforme a la Ley de Protección de Información Personal de China — datos personales ordinarios, en su mayoría, no de la categoría sensible, pero datos personales al fin y al cabo. Recogerlos requiere la notificación y el consentimiento del artículo 13/23; conservarlos en una plataforma sin región en China continental convierte la operación de Simpplr en una transferencia transfronteriza (数据出境), y los artículos 38–40 de la PIPL ponen el deber sobre usted, el responsable del tratamiento — notificación, un mecanismo de transferencia (una evaluación de seguridad de la CAC, el contrato estándar de la CAC o una certificación) y un consentimiento separado para la transferencia.
La puerta distintiva aquí es la que una revisión de accesibilidad nunca abre. Simpplr no se limita a almacenar a sus empleados; los perfila — puntuaciones de compromiso, analíticas de adopción y de uso, quién leyó qué, los “analytics and insights” con los que se vende la plataforma. Allí donde ese perfilado informa una decisión sobre una persona — una clasificación de preparación o de compromiso, un aviso dirigido —, es una toma de decisiones automatizada conforme al artículo 24 de la PIPL, que permite a la persona rechazar una decisión adoptada únicamente por medios automatizados y exige que el perfilado ofrezca una opción no dirigida a sus características personales. Las analíticas sobre una plantilla en China se sitúan además frente a las normas chinas de supervisión de empleados y laborales. En cuanto a la residencia, si su organización es un operador de infraestructuras de información críticas o un tratante de grandes volúmenes, el artículo 39 de la Ley de Ciberseguridad (antes artículo 37) exige que los datos personales generados en China se almacenen en China — un deber que una plataforma en el extranjero no puede cumplir. Y en volumen, o en un sector sensible, el contenido interno puede tratarse como «datos importantes» conforme a la Ley de Seguridad de Datos, que añade sus propios controles de exportación. Cuáles de estos deberes le alcanzan depende de su sector, de su plantilla y de sus volúmenes de datos.
Iniciar sesión no es la cuestión — sí lo son unos datos de empleados conformes y dentro del país
La solución no es hacer que un Simpplr alojado en el extranjero sea accesible desde el continente — la accesibilidad nunca fue la cuestión, y Simpplr carga desde China como cualquier SaaS global. Se trata de situar los datos de su plantilla en China allí donde la ley los necesita. Mantenga los datos personales de los empleados en China y el contenido interno en una ruta dentro del país — una ruta residente en China o de nube soberana, o una alternativa nacional legal en China — con minimización de datos, de modo que el directorio, los perfiles, las comunicaciones y los registros de compromiso de sus empleados en China permanezcan dentro del país y solo lo que puede salir legalmente cruce la frontera. Obtenga la notificación y el consentimiento del artículo 13/23, atienda cualquier deber de decisiones automatizadas y de perfilado del artículo 24 y su opción de exclusión, y clasifique si algún contenido interno constituye «datos importantes». Después, cualquier superficie orientada a China que sirva la plataforma — una base de conocimiento pública, un centro de ayuda externo o un micrositio — es un servicio de información de internet en el continente, por lo que lleva un deber de registro ICP (备案) y necesita una entrega conforme dentro del país. Nada de esto es un veredicto de que Simpplr esté «bloqueado» o sea «ilegal» en China; es un mapa de residencia y exposición, y que su contenido interno sea «datos importantes», y qué deberes le alcanzan, depende de su sector y de su plantilla — conviene concretar los detalles con su asesoría legal antes de que sus operaciones en China dependan de ello.
La vía legal — cartografiar, localizar, entregar
Existe una forma conforme de operar una plataforma de experiencia del empleado para una operación en China, y tiene una forma definida. Primero, cartografiar: nuestro equipo de China inventaría los datos personales de empleados que Simpplr guarda sobre su plantilla en China — el directorio, los perfiles, las comunicaciones internas y las analíticas de compromiso y de uso — y su contenido interno; establece dónde se trata y almacena cada uno hoy (una región extranjera, sin partición para China); si la plataforma perfila a personas conforme al artículo 24; la base de consentimiento y transfronteriza que necesita cada transferencia; y si algún contenido constituye «datos importantes». Nosotros construimos la imagen técnica; las conclusiones jurídicas se resuelven con su asesoría legal.
Luego, localizar: le ayudamos a mantener los datos de empleados en China y el contenido interno dentro del país — en una ruta residente en China o de nube soberana, o en una alternativa nacional legal en China — con minimización, a obtener el consentimiento del artículo 13/23 y a atender el deber de perfilado del artículo 24 y su opción de exclusión. Localizar significa mantener los datos en una ruta dentro del país, nunca una vía que los envíe de todos modos al extranjero.
Luego, entregar: cualquier superficie orientada a China construida sobre la plataforma — una base de conocimiento pública, un centro de ayuda externo — necesita una entrega conforme dentro del país y lleva un deber de registro ICP. 21YunBox la entrega dentro del país — el 21YunBox Optimizer — por delante de lo que ya utiliza, sin reconstruir y sin cambiar de plataforma. El resultado es una experiencia del empleado que funciona de forma legal y conforme para sus usuarios en China. 21YunBox nunca utiliza ni sugiere ninguna forma de elusión. Mantenemos dentro del país lo que la ley exige que permanezca, entregamos el resto de forma conforme desde dentro del continente y nunca movemos datos personales a través de la frontera a escondidas.
Solicitar una evaluación de cumplimiento →
Lectura relacionada:
- Transferencias transfronterizas de datos conforme a la PIPL
- La Ley de Ciberseguridad de China
- La Ley de Protección de Información Personal de China (PIPL)
- Cómo obtener un registro ICP para China
Preguntas frecuentes
¿Tiene Simpplr una región o un centro de datos en China continental?
No. Simpplr afirma que está alojada en Salesforce y AWS en regiones de EE. UU. y la UE, y sus ubicaciones de despliegue seleccionables por el cliente abarcan EE. UU., la UE, Suiza, el Reino Unido, Canadá, Australia, Nueva Zelanda, Brasil e India — ninguna en China continental, y no hay partición de nube soberana china. Para una operación en China, los datos de empleados de su plantilla se almacenan en el extranjero, lo que convierte la operación de Simpplr en una transferencia transfronteriza según la PIPL más que en un problema de velocidad o de accesibilidad.
¿Son los datos de mis empleados en Simpplr información personal «sensible» según la PIPL?
Normalmente no. Un directorio de empleados, los perfiles, las comunicaciones internas y los datos de compromiso son datos personales ordinarios según la PIPL — no la categoría sensible (que abarca datos como los números de documento nacional de identidad y de cuentas financieras). Aun así, requieren la notificación y el consentimiento del artículo 13/23 y una base transfronteriza legal, y las analíticas de compromiso y de uso que perfilan a las personas traen consigo el deber del artículo 24 sobre decisiones automatizadas. Que un campo o un contenido concreto sea sensible o constituya «datos importantes» depende de lo que almacena y de su sector.
¿Cómo podemos operar Simpplr para una plantilla en China de forma conforme?
Mantenga los datos personales de los empleados en China y el contenido interno en una ruta dentro del país — una ruta residente en China o de nube soberana, o una alternativa nacional legal en China, con minimización de datos —, obtenga el consentimiento del artículo 13/23, atienda cualquier deber de perfilado del artículo 24 y su opción de exclusión, y registre por ICP cualquier superficie orientada a China que sirva la plataforma, entregada dentro del país con el 21YunBox Optimizer por delante del stack que ya utiliza. 21YunBox nunca utiliza ni sugiere ninguna forma de elusión; concrete los detalles con su asesoría legal.


