¿Funciona Saviynt en China? Residencia de datos, ICP y reglas transfronterizas
Saviynt Enterprise Identity Cloud es un SaaS de IGA alojado por el proveedor en AWS y Azure, sin región en China continental. Las identidades de la plantilla, los derechos de acceso y los registros de certificación de acceso que guarda para su operación en China — el plano de quién puede acceder a qué — residen en el extranjero según la PIPL. Una mirada con el cumplimiento primero a las puertas de residencia, datos importantes e ICP.
¿Funciona Saviynt en China?
Que Saviynt funcione en China es una cuestión de residencia de datos, no de velocidad. Enterprise Identity Cloud de Saviynt es accesible desde el continente — pero, como SaaS de IGA alojado por el proveedor en AWS y Azure y sin región en China continental, conserva en un sitio en el extranjero las identidades de la plantilla, los derechos de acceso y los registros de certificación de acceso de su operación en China.
La exposición distintiva que una comprobación de accesibilidad nunca ve es lo que ese registro es: el grafo de identidades y el mapa de derechos de acceso son un plano concentrado y sensible para la seguridad de quién puede acceder a qué en todo su entorno en China. Conservarlo en el extranjero es una transferencia transfronteriza de datos personales que regula la PIPL (artículos 38–40), con deberes de notificación y consentimiento, una dimensión de datos importantes para el plano de gobierno y cuestiones del artículo 24 allí donde la certificación de acceso esté automatizada.
Esto es una imagen de riesgo, no un veredicto — sus deberes dependen de sus volúmenes de datos y de su papel. Nuestro equipo de China puede cartografiar con usted la exposición de su Saviynt →
Instantánea de cumplimiento
- ! Accesible desde China — pero la cuestión de cumplimiento es la residencia, no la velocidad
- ! Identidades de la plantilla y derechos de acceso en el extranjero = transferencia transfronteriza según la PIPL (artículos 38–40)
- ! El grafo de identidades + el mapa de derechos de acceso son datos concentrados y sensibles para la seguridad
- ! La certificación de acceso automatizada puede ser una decisión automatizada del artículo 24 de la PIPL
- ✕ No se publica ninguna región en China continental — los datos de identidad residen en el extranjero
- ✓ Vía lícita: mantener los datos de identidad dentro del país; 21YunBox cartografía y entrega
Lo que la documentación oficial de Saviynt dice sobre China
| Hecho | Fuente primaria |
|---|---|
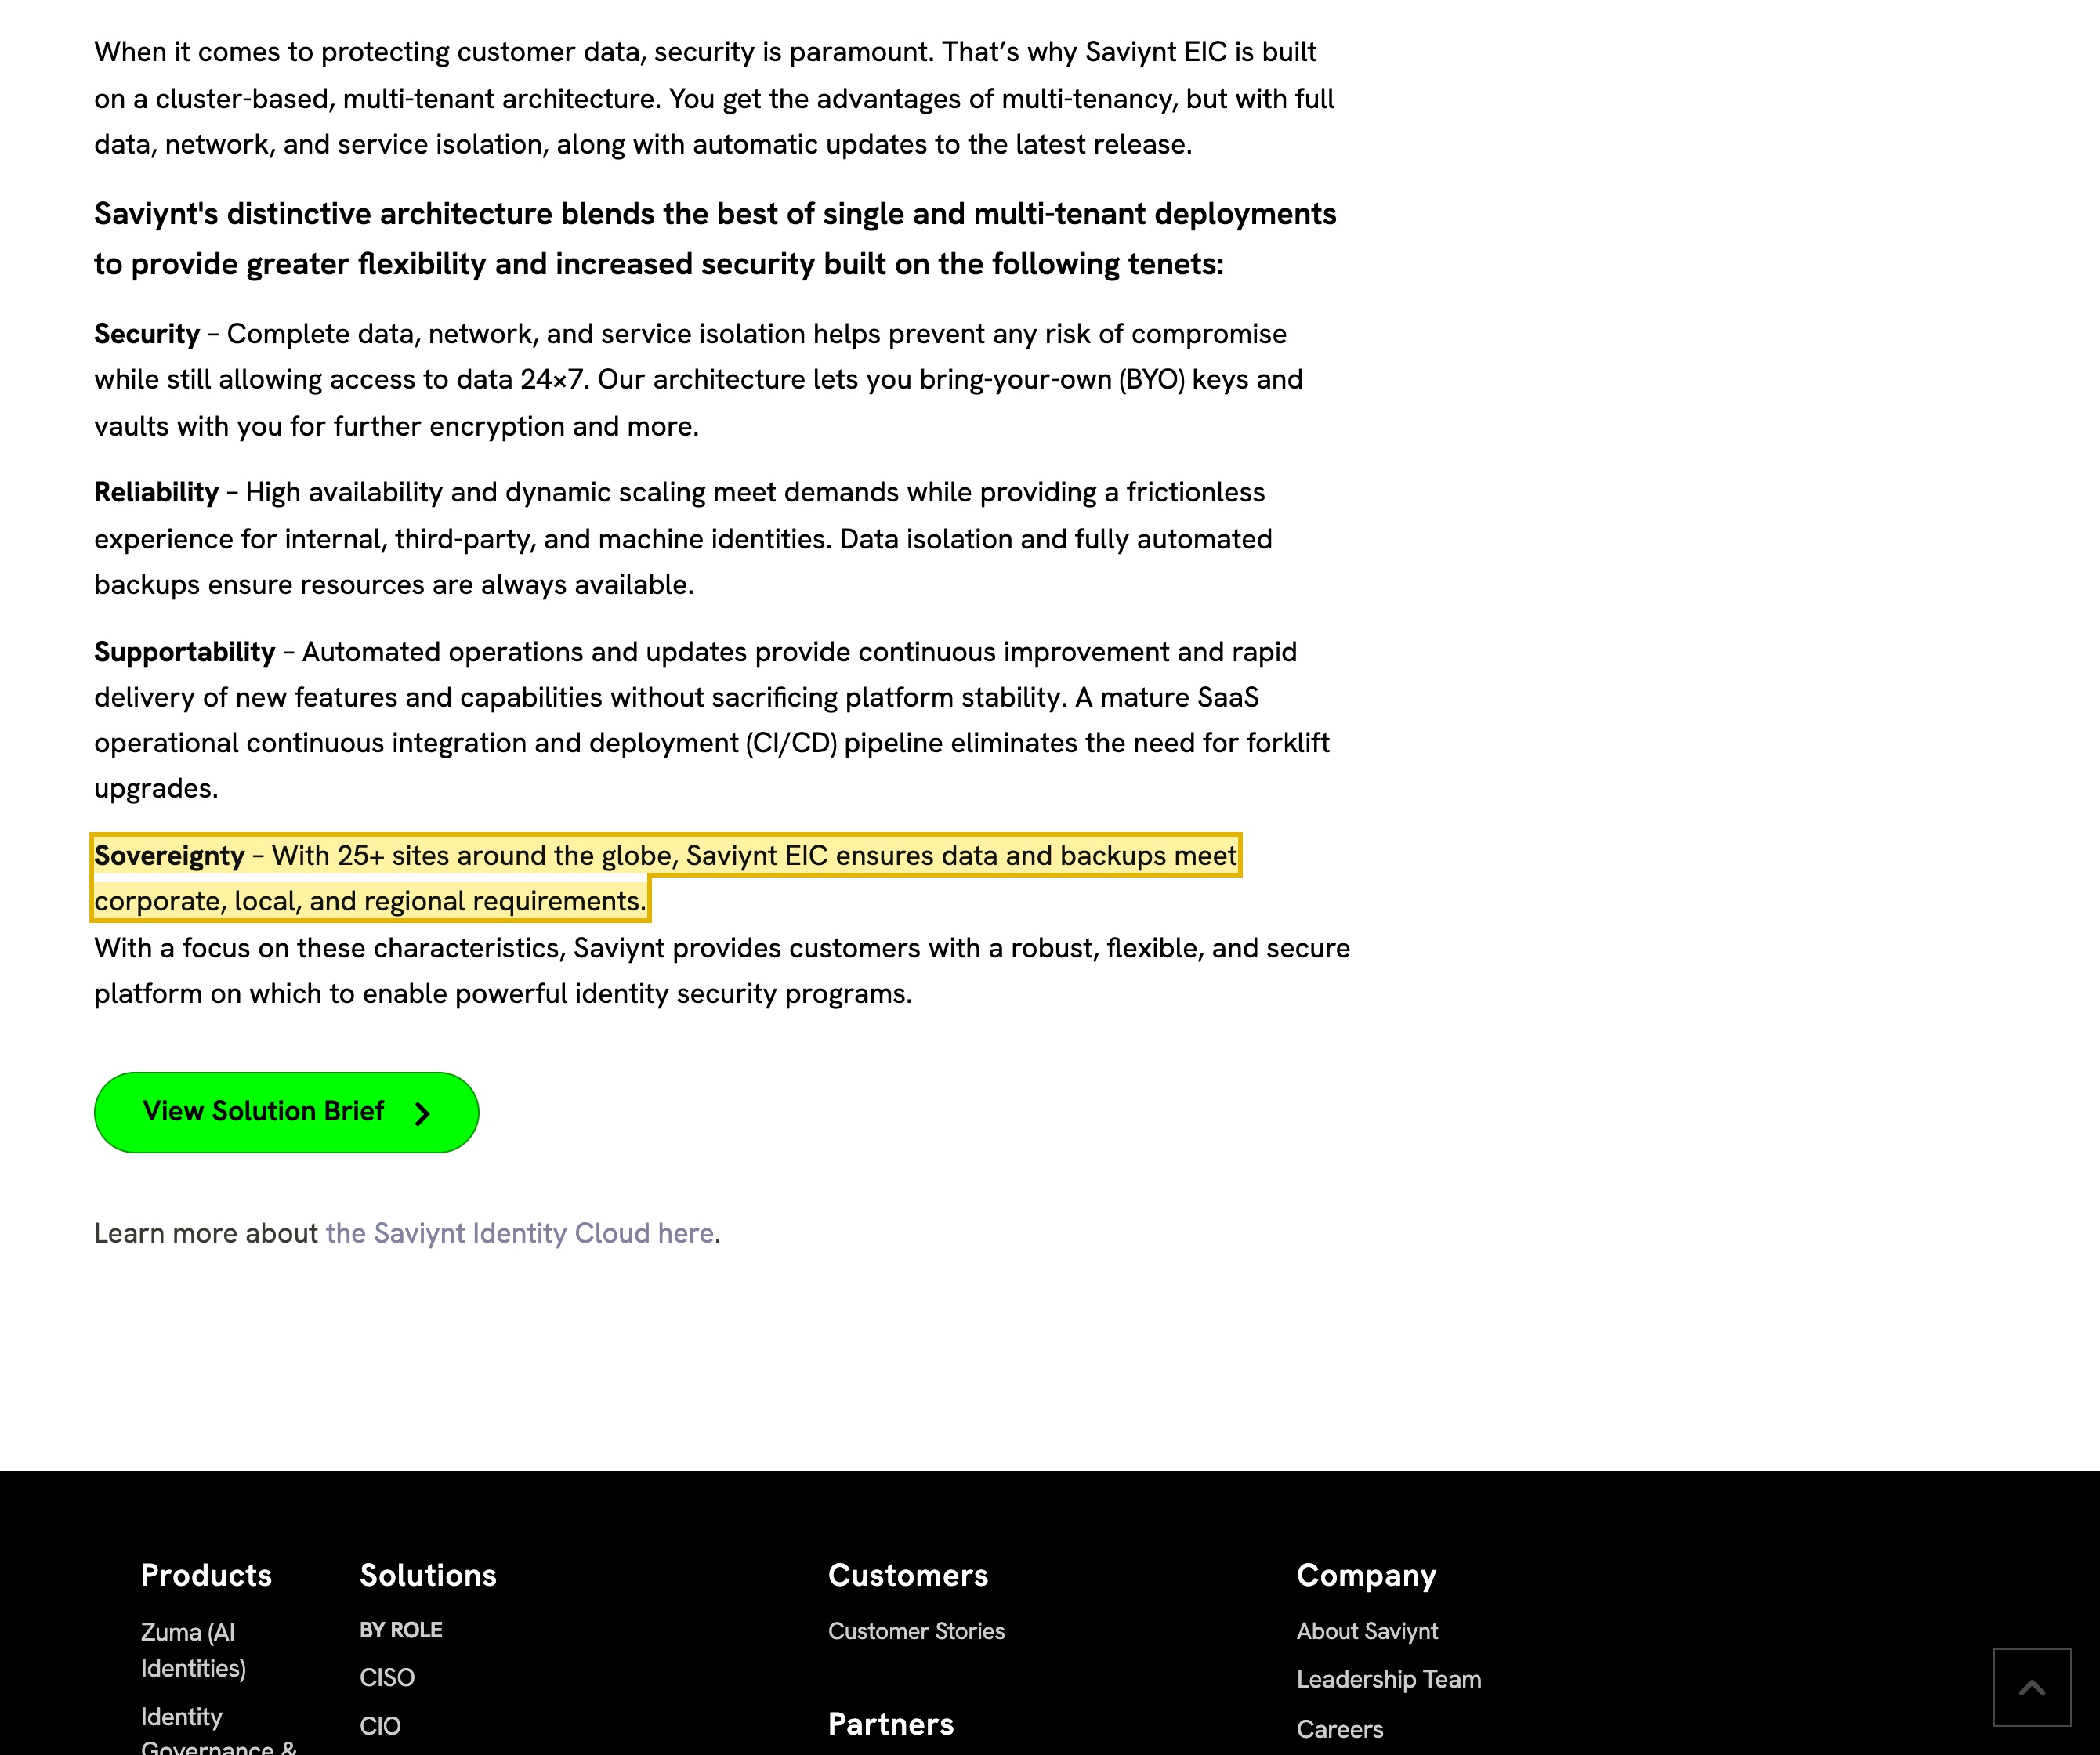
| La propia página de arquitectura de Enterprise Identity Cloud de Saviynt describe una nube global alojada por el proveedor: bajo su principio Sovereignty afirma “With 25+ sites around the globe, Saviynt EIC ensures data and backups meet corporate, local, and regional requirements.” (con más de 25 sitios en todo el mundo, Saviynt EIC garantiza que los datos y las copias de seguridad cumplan los requisitos corporativos, locales y regionales). Ninguno de esos sitios se nombra como región en China continental ni como opción de residencia dentro de China. | Saviynt — guía de solución de la arquitectura de Enterprise Identity Cloud (principio Sovereignty), consultado el 2026-10-12 |
| Saviynt ofrece la residencia mediante tenants en la nube aislados que aloja él mismo: su anuncio de enero de 2025 dice “Isolated environments on AWS and Azure ensure data residency and compliance with local and global regulations” (entornos aislados en AWS y Azure garantizan la residencia de datos y el cumplimiento de la normativa local y global) — lanzados para la India. Los mercados de residencia que Saviynt nombra públicamente (EE. UU., la UE/Fráncfort y la India) no incluyen ninguna región en China continental, y la ubicación del tenant se gestiona cliente por cliente. | Nota de prensa de Saviynt — tenants dedicados en AWS/Azure para la India, consultado el 2026-10-12 |
| Las identidades de la plantilla, los derechos de acceso y los registros de certificación de acceso que Saviynt guarda sobre personas en China son datos personales. Conservarlos en un tenant en el extranjero es una transferencia transfronteriza según la PIPL — los artículos 38–40 exigen un mecanismo de transferencia, los artículos 13 y 23 exigen notificación y una base, y la certificación de acceso automatizada activa el artículo 24 de la PIPL sobre decisiones automatizadas. | Ley de Protección de Información Personal de la RPC (PIPL), artículos 13, 23, 24, 38–40 |
| Para un operador de infraestructuras de información críticas o un tratante de grandes volúmenes, el artículo 39 (antes artículo 37) de la Ley de Ciberseguridad exige que los datos personales generados en China se almacenen en el continente — un deber de almacenamiento dentro del país que un sitio de Saviynt en el extranjero no puede cumplir. | Ley de Ciberseguridad de la RPC, artículo 39 (antes artículo 37); reforma de 2025 en vigor desde el 2026-01-01 |
Fuentes verificadas por el Equipo de Cumplimiento de 21YunBox el 12 de octubre de 2026.
Para una empresa que utiliza Saviynt para gobernar quién dentro de la organización puede llegar a qué sistemas, la pregunta sobre China continental rara vez la decide la rapidez con la que el portal de solicitudes de acceso se dibuja desde Shanghái. Enterprise Identity Cloud de Saviynt — su plataforma de gobierno y administración de identidades (IGA) — es un SaaS alojado por el proveedor y es accesible desde dentro de China, así que la accesibilidad no es donde se toma la decisión. Lo que la zanja es la residencia y la transferencia transfronteriza. Una plataforma de IGA existe para guardar un registro preciso y continuo de su plantilla y de sus accesos: el directorio de cada identidad que usted gobierna, los derechos de acceso y roles detrás de cada cuenta, y el historial de revisiones y certificaciones de acceso que prueba quién aprobó ese acceso y cuándo se comprobó por última vez. Para sus empleados en China, todo ese registro son datos personales — y como Saviynt aloja Enterprise Identity Cloud en sitios de AWS y Azure de todo el mundo, ninguno dentro de China continental, ese registro se conserva y se trata por defecto en el extranjero. Eso lo convierte, ante todo, en una cuestión de riesgo de cumplimiento, no de rendimiento.
Saviynt en China de un vistazo
| Qué lo decide | En los propios términos de Saviynt — y la ley china |
|---|---|
| Qué es | Saviynt es una plataforma de gobierno y administración de identidades (IGA). Su Enterprise Identity Cloud (EIC) guarda el directorio de identidades de la plantilla que usted gobierna, los derechos de acceso y roles detrás de cada cuenta, y los registros de revisión y certificación de acceso que documentan quién puede llegar a qué sistemas — un registro continuo e identificable de sus empleados y de sus accesos. |
| ¿Es accesible desde el continente? | Sí. Enterprise Identity Cloud puede invocarse desde dentro de China y no es un servicio bloqueado en la frontera, así que la accesibilidad no es la cuestión china. (El tráfico transfronterizo hacia un tenant en el extranjero puede ser irregular — un asunto operativo, no la decisión, y nunca un motivo para recurrir a atajos de red). |
| Dónde se encuentran los datos de gobierno de identidades | En el extranjero. EIC es un SaaS alojado por Saviynt en AWS y Azure; la propia página de arquitectura de Saviynt describe “25+ sites around the globe,” (más de 25 sitios en todo el mundo) y ofrece la residencia mediante tenants aislados por mercado (anunció tenants dedicados en AWS/Azure para la India en enero de 2025). Los mercados de residencia que nombra públicamente — EE. UU., la UE/Fráncfort y la India — no incluyen ninguna región en China continental, y la ubicación se gestiona cliente por cliente. Confirme con Saviynt la región de su propio tenant. |
| Identidades de la plantilla y derechos de acceso | Las identidades, los inventarios de derechos de acceso y los registros de certificación son datos personales. Conservarlos en un tenant en el extranjero es una transferencia transfronteriza (数据出境) conforme a los artículos 38 a 40 de la PIPL, sumada a la notificación y el consentimiento del artículo 13/23. Para un operador de infraestructuras de información críticas o un tratante de grandes volúmenes, el artículo 39 de la Ley de Ciberseguridad (antes artículo 37) exige que los datos personales recogidos en China se almacenen en el continente. |
| El grafo de identidades — una exposición de seguridad | Esta es la mitad que una comprobación de accesibilidad nunca ve. En el extranjero, el grafo de identidades y el mapa de derechos de acceso y roles son un plano concentrado y sensible para la seguridad de quién puede acceder a qué en toda su operación en China. Eso es a la vez una cuestión de datos transfronterizos y, en operaciones sensibles, puede implicar el tratamiento de «datos importantes» (重要数据) y deberes del sistema de protección por niveles (等级保护, MLPS) sobre el plano de gobierno que protege su entorno. Plantéelo como un riesgo que conviene confirmar con asesoría legal, no como una clasificación ya resuelta. |
| Certificación de acceso automatizada | Las solicitudes de acceso basadas en riesgo, el aprovisionamiento automático y las campañas de certificación automatizadas que aprueban, deniegan o recomiendan accesos de empleados concretos son decisiones automatizadas conforme al artículo 24 de la PIPL — que exige transparencia y la posibilidad de rechazar las decisiones tomadas únicamente por medios automatizados. Cuando un perfil contiene información personal sensible (por ejemplo, números de identificación), los artículos 28 y 29 de la PIPL elevan aún más el listón. |
| Un portal de acceso orientado a China | Un portal de autoservicio o de solicitudes de acceso servido a empleados dentro del continente se alcanza como un servicio de internet, por lo que conlleva una consideración de registro ICP (备案) ligada a un recurso de alojamiento en el continente. Un portal alojado por Saviynt funciona sobre infraestructura en el extranjero, así que no ofrece por sí mismo ninguna vía de registro ICP. |
| La vía residente | Mantener dentro del país, sobre una base de residencia de datos, los datos de gobierno de identidades residentes en China, con la notificación y el consentimiento del artículo 13/23, la opción de rechazo del artículo 24 para la certificación automatizada y el plano de gobierno protegido en lugar de dejado en el extranjero. 21YunBox cartografía, localiza y entrega — el 21YunBox Optimizer — por delante de lo que usted ya opera. 21YunBox nunca utiliza ni sugiere ninguna forma de elusión. |
Qué guarda realmente Saviynt — el plano de quién puede acceder a qué
Saviynt no es un recurso estático como una fuente tipográfica o un script; es el registro de control de los accesos en toda su operación en China, y concentra exactamente los datos que le importan a la ley china. Toda su función es guardar una imagen precisa y continua de su plantilla y de sus accesos: cada identidad que usted gobierna, las cuentas y los derechos de acceso que tiene cada persona, los roles que los agrupan, y las revisiones y certificaciones periódicas de acceso que prueban que el acceso se examinó y se volvió a aprobar. Para sus empleados en China continental, cada campo de ese registro son datos personales. Y la mitad que una comprobación de accesibilidad nunca ve es lo que ese registro es cuando se mira con perspectiva: una exportación de revisiones de acceso o de derechos de acceso es, en la práctica, un mapa de quién dentro de su organización puede llegar a qué sistemas — el grafo de identidades y el mapa de derechos leídos juntos como un único plano, sensible para la seguridad, de cómo está cerrado su entorno en China y de quién tiene las llaves. Como Enterprise Identity Cloud es un SaaS alojado por Saviynt que funciona en sitios en el extranjero, ese plano — y los datos personales de sus empleados en China — se conserva y se trata por defecto fuera del país.
Las puertas: residencia, el grafo de identidades como exposición de seguridad, certificación automatizada e ICP
La primera puerta es la residencia de los datos personales. Las identidades, los inventarios de derechos de acceso y los registros de certificación que su tenant de Saviynt recoge de personas en China son datos personales conforme a la Ley de Protección de Información Personal de China, y conservarlos en un sitio en el extranjero es una transferencia transfronteriza (数据出境). El deber recae sobre usted, el responsable del tratamiento, no sobre Saviynt como encargado: los artículos 13 y 23 exigen notificación y una base para recoger los datos, y los artículos 38 a 40 exigen un mecanismo de transferencia para enviarlos al extranjero — una evaluación de seguridad de la CAC, el contrato estándar de la CAC o una certificación. Y para un operador de infraestructuras de información críticas o un tratante de grandes volúmenes, el artículo 39 de la Ley de Ciberseguridad (antes artículo 37 — la reforma de la Ley de Ciberseguridad de 2025, en vigor desde el 1 de enero de 2026, renumeró el artículo de localización de datos del 37 al 39, sin cambios de fondo) exige que los datos personales generados en China se almacenen en el continente, algo que un sitio de Saviynt en el extranjero no puede satisfacer.
La segunda puerta es la que hace que una plataforma de IGA sea distinta de un SaaS corriente. Su grafo de identidades y su mapa de derechos de acceso no son simplemente más datos personales — en el extranjero, son un registro concentrado y sensible para la seguridad de quién puede llegar a qué en todo su entorno en China: el plano de gobierno que está por delante de todo lo demás. Esa exposición es a la vez una cuestión de datos transfronterizos y, en operaciones sensibles, puede implicar el tratamiento de «datos importantes» (重要数据) y las obligaciones del sistema de protección por niveles (等级保护, MLPS) asociadas al plano de control de autenticación y gobierno. Trate la clasificación como un riesgo que conviene confirmar con asesoría legal y no como una etiqueta que reivindicar — lo importante es que un plano de quién tiene las llaves de su operación, situado en el extranjero, es una cuestión de gobierno que una prueba de velocidad nunca hará aflorar.
La tercera puerta es el tratamiento automatizado. Las solicitudes de acceso basadas en riesgo, el aprovisionamiento automático y las campañas de certificación automatizadas de Saviynt que aprueban, deniegan o recomiendan accesos de empleados concretos son decisiones automatizadas conforme al artículo 24 de la PIPL, que otorga a las personas transparencia y la posibilidad de rechazar las decisiones tomadas únicamente por medios automatizados. Cuando un perfil o un registro de certificación contiene información personal sensible — números de documentos de identidad, por ejemplo —, los artículos 28 y 29 añaden encima una prueba de finalidad específica, necesidad y consentimiento separado.
La cuarta puerta es el registro ICP. Si usted publica un portal de autoservicio o de solicitudes de acceso orientado a China para empleados dentro del continente, esa superficie se alcanza como un servicio público de internet, lo que activa una consideración de registro ICP (ICP 备案) ligada a un recurso de alojamiento situado físicamente dentro del continente. Un portal alojado por Saviynt funciona en el extranjero, así que no hay en él nada sobre lo que registrarse — ajustar el stack no crea la base en el continente que un registro necesita.
Una comprobación de accesibilidad nunca ve esto
Saviynt no es el tipo de servicio que simplemente se niega a cargar en China — la exposición es más silenciosa y más duradera que un dibujado lento. Aunque el portal de solicitudes de acceso y la consola de certificación se abrieran al instante, usarlos seguiría situando fuera del país los datos personales de sus empleados en China y el plano concentrado de su entorno de accesos. Una prueba de accesibilidad responde a «¿ha vuelto la página?»; es ciega a dónde acaban residiendo el directorio de identidades, el mapa de derechos de acceso y los registros de certificación, y a quién está legalmente autorizado a conservarlos. Por eso esta página no publica ninguna cifra propia de latencia en China para Saviynt — la velocidad no es el eje de una decisión que depende de la residencia y del consentimiento. Lo que la ley china tiene en cuenta es dónde residen los datos, no lo rápido que llegan.
Esto es un mapa de riesgo, no un veredicto de que Saviynt esté «bloqueado» o sea «ilegal» en China. Qué deberes alcanzan su caso depende de su entidad, de lo que contengan realmente su directorio y sus certificaciones, de su papel conforme a la ley china y de quiénes son las identidades que usted gobierna — merece la pena concretar los detalles con asesoría legal antes de que su operación en China dependa de ello.
La vía lícita — cartografiar, localizar, entregar
Existe una forma conforme de gestionar el gobierno de identidades para una operación en China, y se sitúa por delante del Saviynt que su equipo ya utiliza — sin reconstruir, sin una segunda herramienta y sin migrar fuera de la plataforma.
Primero, cartografiar: nuestro equipo de China inventaría qué gobierna su tenant de Saviynt — el directorio de identidades, el mapa de derechos de acceso y roles, los registros de revisión y certificación de acceso y cualquier portal de acceso orientado a China —, establece dónde está alojado (un sitio de Saviynt en el extranjero), el estado ICP de cualquier superficie pública y la base de consentimiento y residencia sobre la que se apoya cada flujo. Nosotros construimos la imagen técnica; las conclusiones jurídicas se resuelven con asesoría legal.
Luego, localizar y gobernar: le ayudamos a mantener los datos regulados — las identidades de la plantilla residente en China, los derechos de acceso y los registros de certificación — sobre una base lícita dentro del país, a obtener la notificación y el consentimiento del artículo 13/23, a ofrecer la opción de rechazo del artículo 24 para la certificación automatizada, a tratar cualquier factor biométrico o de documento de identidad como información personal sensible y a proteger el plano de gobierno en lugar de dejarlo residir en el extranjero. Localizar significa mantener los datos de identidad en una ruta dentro del país — nunca una vía que, de todos modos, los envíe al extranjero.
Luego, entregar: cualquier superficie pública de acceso orientada a China se alcanza como un servicio de internet, de modo que conlleva una consideración de registro ICP ligada al alojamiento en el continente y necesita una entrega conforme dentro del país. 21YunBox la monta — el 21YunBox Optimizer — por delante de lo que usted ya opera, para que sirva a sus usuarios en China de forma legal y conforme. 21YunBox nunca utiliza ni sugiere ninguna forma de elusión — mantenemos dentro del país lo que la ley exige que permanezca, entregamos el resto de forma conforme desde el interior del continente y nunca movemos datos personales a través de la frontera a escondidas. Hacer que un tenant en el extranjero sea meramente accesible no es la respuesta; la respuesta es mantener dentro del país los datos de identidad regulados, registrar el portal y entregarlo de forma conforme. 21YunBox es una capa de cumplimiento y un socio de la plataforma de identidades que usted ya opera, no un competidor.
Solicitar una evaluación de cumplimiento →
Lectura relacionada:
- La Ley de Protección de Información Personal de China (PIPL)
- Transferencias transfronterizas de datos conforme a la PIPL
- La Ley de Ciberseguridad de China (localización de datos, artículo 39)
- Cómo obtener un registro ICP para China
Preguntas frecuentes
¿Tiene Saviynt un centro de datos o una región en China continental?
No que Saviynt publique. Enterprise Identity Cloud es un SaaS alojado por Saviynt en AWS y Azure en un conjunto global de sitios — con EE. UU., la UE y la India entre los mercados de residencia que nombra — y en su material público no aparece ninguna región en China continental; la ubicación del tenant se gestiona cliente por cliente. Así que, para una plantilla en China, los datos de gobierno de identidades residen en un sitio en el extranjero a menos que usted construya una base dentro del país. Confirme por escrito con Saviynt la región de su propio tenant.
Saviynt carga bien desde China, así que ¿por qué no basta con eso?
Porque la cuestión de cumplimiento es dónde residen los datos, no lo rápido que se dibuja la consola. Aunque el portal de solicitudes de acceso se abriera al instante desde dentro del continente, el directorio de identidades de la plantilla, el mapa de derechos de acceso y los registros de certificación seguirían en el extranjero — una transferencia transfronteriza de datos personales según la PIPL. Una prueba de accesibilidad no puede ver la residencia, el consentimiento ni la exposición de datos importantes de su grafo de identidades.
¿Qué hace que una plataforma de IGA sea más sensible que un SaaS corriente alojado en el extranjero?
Un sistema de IGA guarda el plano de quién puede acceder a qué en toda su operación en China — el grafo de identidades, el mapa de derechos de acceso y roles, y el historial de certificaciones que prueba que los accesos se revisaron. Concentrado y conservado en el extranjero, ese es exactamente el tipo de dato sensible para la seguridad que puede implicar el tratamiento de datos importantes (重要数据) y deberes del sistema de protección por niveles (等级保护, MLPS) sobre el plano de control que protege su entorno. Trate la clasificación como un riesgo que conviene confirmar con asesoría legal.


