Saviyntは中国本土で使えるか:データの国内保存・ICP・越境のルール
Saviynt Enterprise Identity CloudはAWSとAzure上のベンダーホスト型IGA SaaSで、中国本土のリージョンがありません。中国事業について保持する従業員のアイデンティティ・権限・アクセス認証記録——誰が何にアクセスできるかの設計図——は、PIPLの下でオフショアに置かれます。国内保存・重要データ・ICPの扉を、コンプライアンス起点で読み解きます。
Saviyntは中国本土で使えるか
Saviyntが中国で使えるかは、速度ではなくデータの国内保存の問いです。SaviyntのEnterprise Identity Cloudは本土から到達できますが、AWSとAzure上のベンダーホスト型IGA SaaSで中国本土のリージョンがないため、中国事業の従業員アイデンティティ・権限・アクセス認証記録をオフショアの拠点に保持します。
到達性のチェックが決して見ない特有のリスクは、その記録が何であるかです。アイデンティティのグラフと権限のマップは、中国の資産全体にわたる誰が何にアクセスできるかの、集約された、セキュリティ上センシティブな設計図です。それを国外に保持することはPIPLの下での個人情報の越境移転(第38〜40条)であり、通知と同意の義務、ガバナンスの平面についての重要データの側面、そしてアクセス認証が自動化されるところでは第24条の問いを伴います。
これは判決ではなくリスクの絵姿です——義務は取扱データ量と役割によって変わります。当社の中国チームがSaviyntのリスクを一緒に整理します →
コンプライアンス・スナップショット
- ! 中国から到達できる——が、コンプライアンスの問いは速度ではなくデータの国内保存
- ! 従業員アイデンティティと権限がオフショア=PIPLの越境(第38〜40条)
- ! アイデンティティのグラフ+権限のマップは、集約されたセキュリティ上センシティブなデータ
- ! 自動化されたアクセス認証はPIPL第24条の自動意思決定に当たりうる
- ✕ 中国本土のリージョンは公表されていない——アイデンティティデータはオフショアに置かれる
- ✓ 法令に沿った道:アイデンティティデータを国内に保つ。21YunBoxが把握・配信する
Saviyntの公式ドキュメントが中国について述べていること
| 事実 | 一次情報源 |
|---|---|
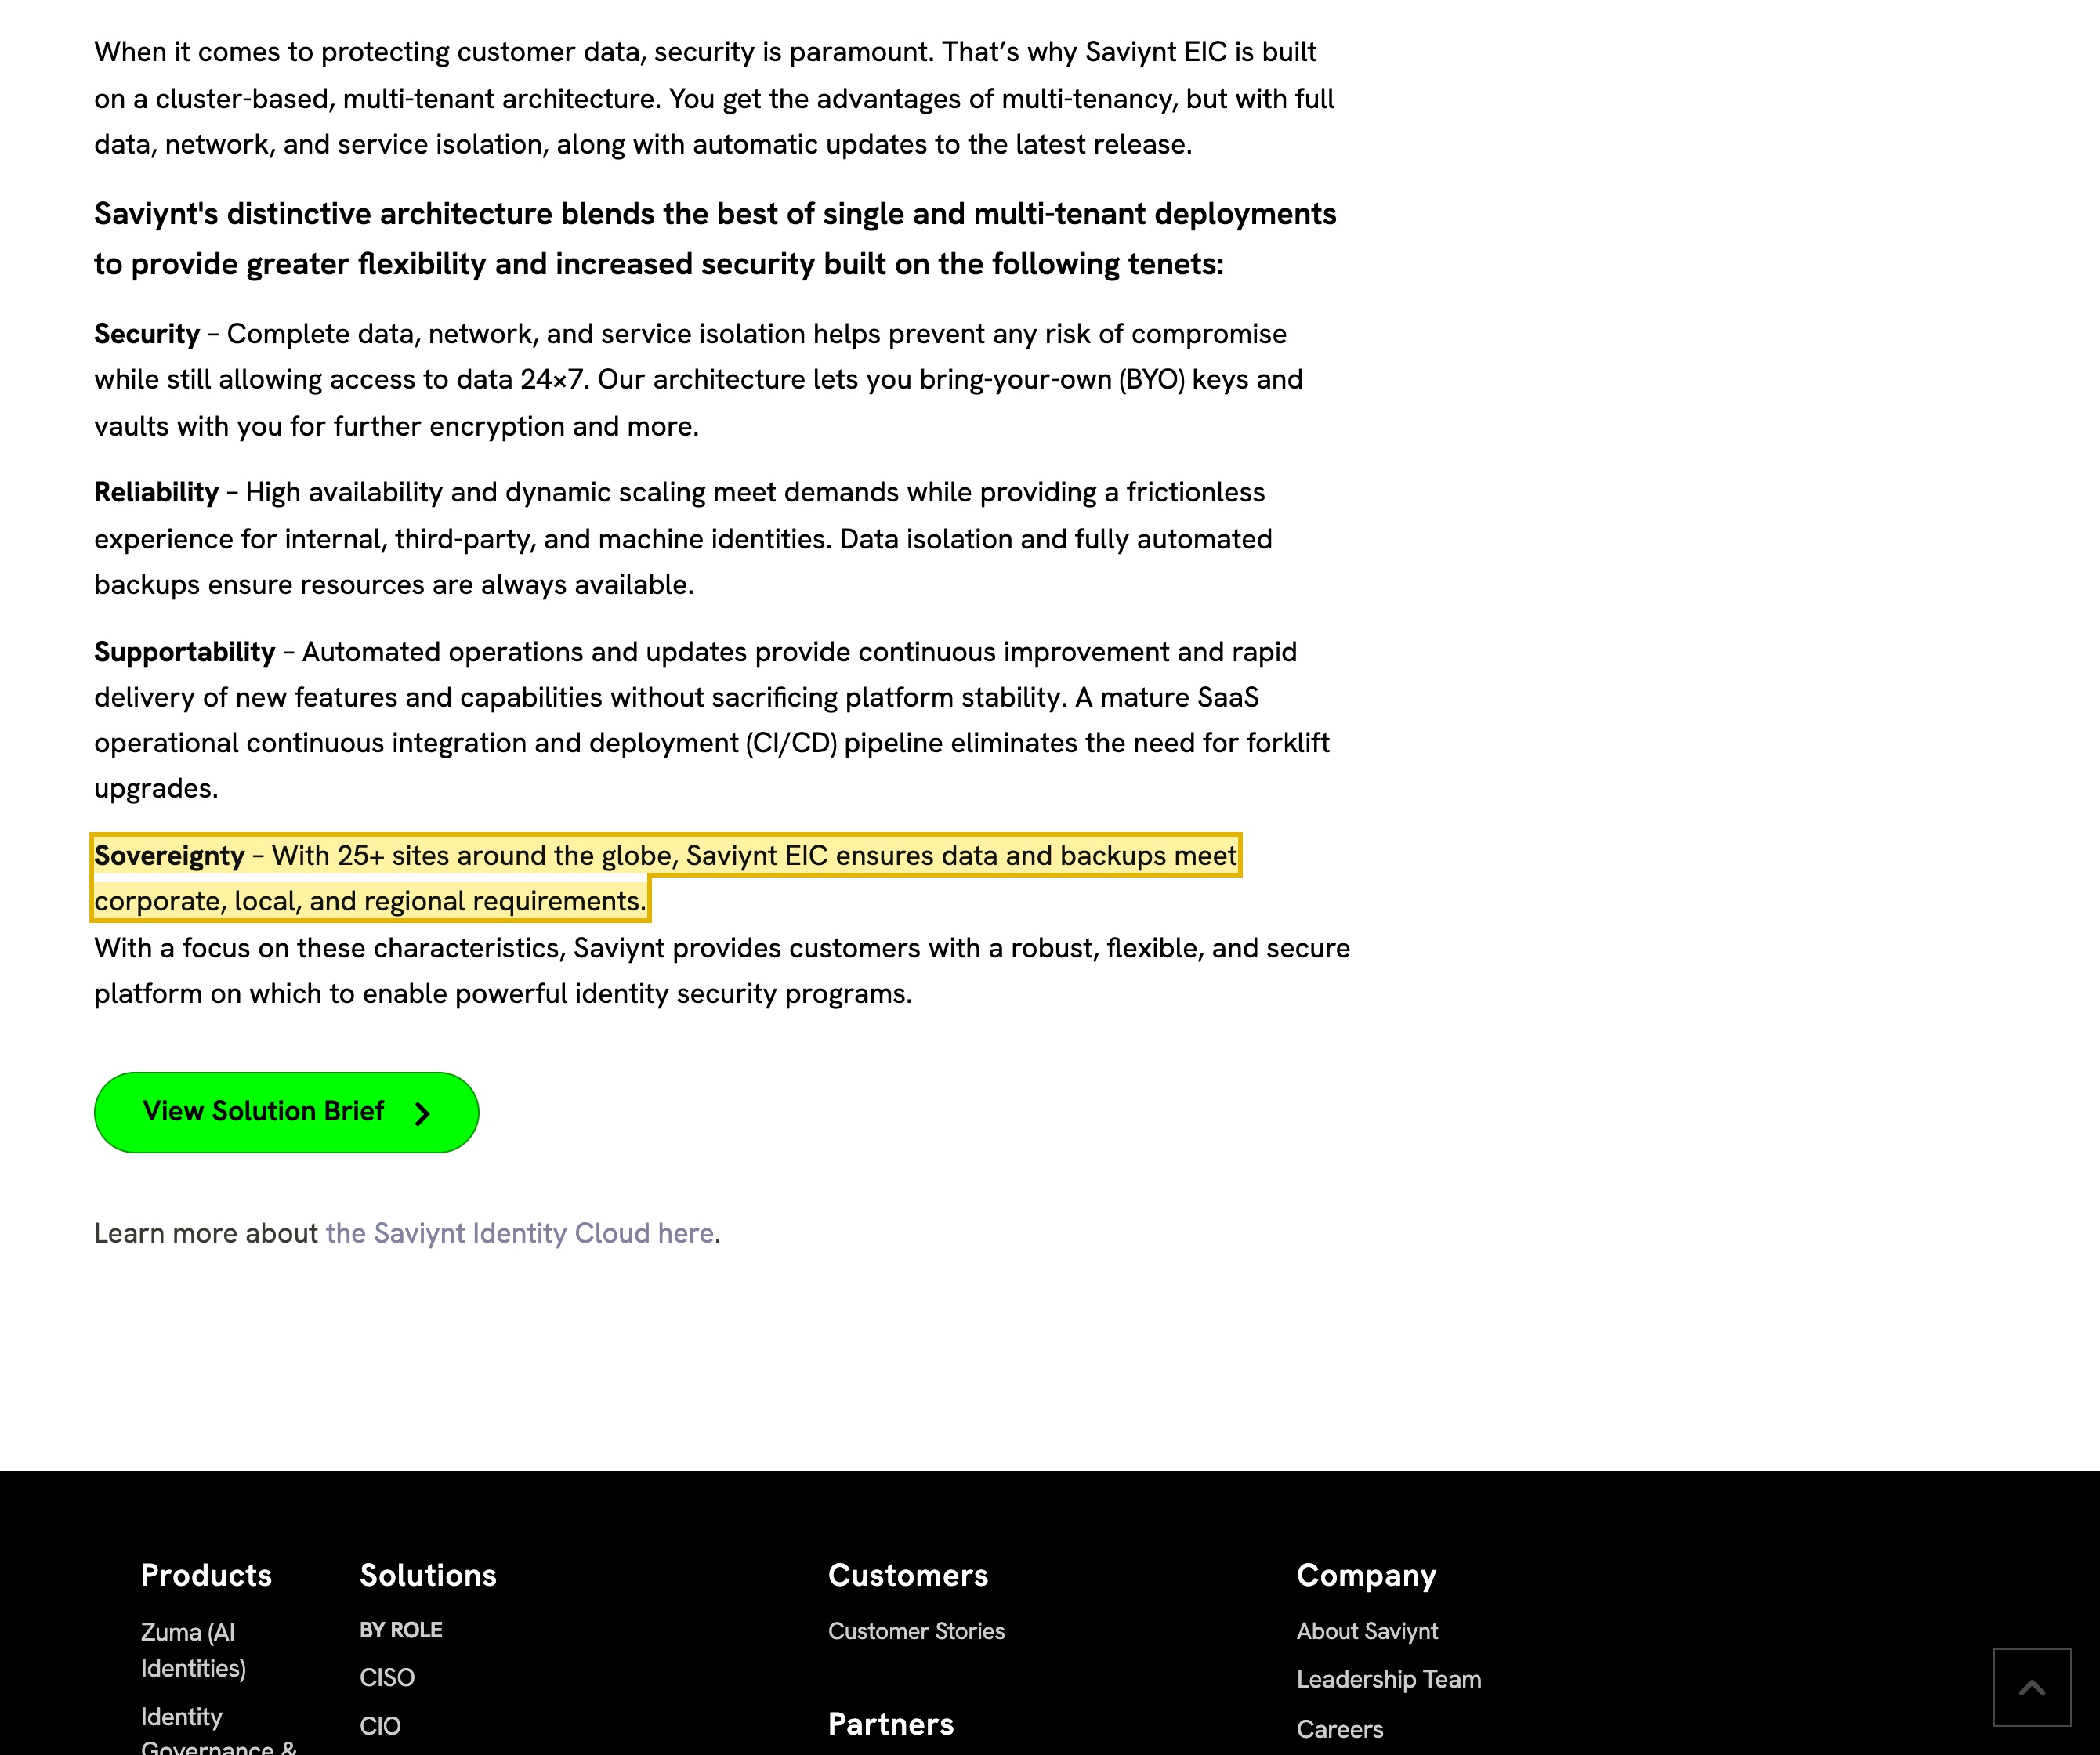
| Saviynt自身のEnterprise Identity Cloudアーキテクチャのページは、ベンダーホスト型のグローバルクラウドを説明します。Sovereigntyの項で「With 25+ sites around the globe, Saviynt EIC ensures data and backups meet corporate, local, and regional requirements.」(世界25以上の拠点により、Saviynt EICはデータとバックアップが企業・ローカル・地域の要件を満たすことを保証する)と述べます。それらの拠点のいずれも、中国本土のリージョンや中国国内のレジデンシーの選択肢としては名指されていません。 | Saviynt — Enterprise Identity Cloud architecture solution guide(Sovereignty tenet)、2026-10-12 取得 |
| Saviyntは、自らがホストする分離されたクラウドテナントでレジデンシーを提供します。2025年1月の発表は「Isolated environments on AWS and Azure ensure data residency and compliance with local and global regulations」(AWSとAzure上の分離環境が、ローカルおよびグローバルの規制へのデータレジデンシーとコンプライアンスを保証する)とし、インド向けに開始されました。Saviyntが公表するレジデンシー市場(米国、EU/フランクフルト、インド)に中国本土のリージョンは含まれず、テナントの配置は顧客ごとに扱われます。 | Saviynt プレスリリース — インド向けの専用AWS/Azureテナント、2026-10-12 取得 |
| Saviyntが中国の人々について保持する従業員アイデンティティ・権限・アクセス認証記録は個人情報です。それらをオフショアのテナントに保持することはPIPLの下での越境移転です——第38〜40条は移転メカニズムを、第13条・第23条は通知と根拠を求め、自動化されたアクセス認証はPIPL第24条の自動化された意思決定に関わります。 | Personal Information Protection Law of the PRC (PIPL), Articles 13, 23, 24, 38–40 |
| 重要情報インフラ運営者(CIIO)または大量取扱者には、サイバーセキュリティ法の第39条(旧第37条)が、中国で生成した個人情報を本土内に保存するよう求めます——オフショアのSaviyntの拠点が満たせない国内保存義務です。 | Cybersecurity Law of the PRC, Article 39 (formerly Article 37); 2025 amendment in force 2026-01-01 |
情報源は21YunBox コンプライアンスチームが2026年10月12日に確認しました。
組織内の誰がどのシステムに到達してよいかを統治するためにSaviyntを運用する企業にとって、中国本土の問いが、アクセス要求ポータルが上海からどれだけ速く描画されるかで決まることはまずありません。SaviyntのEnterprise Identity Cloud——そのアイデンティティ・ガバナンスと管理(IGA)のプラットフォーム——はベンダーホスト型のSaaSで、中国の内側から到達できます。したがって到達性は判断が下される場所ではありません。それを決めるのは、データの国内保存と越境移転です。IGAプラットフォームの存在意義は、貴社の従業員とそのアクセスの、正確で継続的な記録を保持することにあります。統治するすべてのアイデンティティのディレクトリ、各アカウントの背後にある権限とロール、そして誰がそのアクセスを承認し、いつ最後に点検したかを証明するアクセスレビューと認証の履歴です。中国を拠点とする従業員にとって、その記録の全体が個人情報であり——SaviyntはEnterprise Identity Cloudを世界各地のAWSとAzureの拠点でホストし、そのいずれも中国本土内にはないため——その記録は既定で国外に保持・処理されます。これは、まずコンプライアンスのリスクの問いであって、パフォーマンスの問いではありません。
中国でのSaviynt:ひと目で
| 決め手 | Saviynt自身の言葉で——そして中国の法では |
|---|---|
| それは何か | Saviyntはアイデンティティ・ガバナンスと管理(IGA)のプラットフォームです。そのEnterprise Identity Cloud(EIC)は、統治する従業員アイデンティティのディレクトリ、各アカウントの背後にある権限とロール、そして誰がどのシステムに到達してよいかを記録するアクセスレビューと認証の記録を保持します——従業員とそのアクセスの、継続的で識別可能な記録です。 |
| 本土から到達できるか? | はい。Enterprise Identity Cloudは中国の内側から呼び出すことができ、国境で遮断されるサービスではないため、到達性は中国の問いではありません。(オフショアのテナントへの越境トラフィックは不安定になりうますが、それは運用上の事柄であって判断ではなく、ネットワーク上の不正な手段の理由にもなりません。) |
| アイデンティティ・ガバナンスのデータはどこにあるか | オフショア。EICはAWSとAzure上のSaviyntがホストするSaaSで、Saviynt自身のアーキテクチャのページは“25+ sites around the globe”(世界25以上の拠点)と説明し、市場ごとに分離した専用テナントでレジデンシーを提供します(2025年1月にインド向けの専用AWS/Azureテナントを発表)。公表するレジデンシー市場——米国、EU/フランクフルト、インド——に中国本土のリージョンは含まれず、配置は顧客ごとに扱われます。自社テナントのリージョンはSaviyntに確認してください。 |
| 従業員アイデンティティと権限 | アイデンティティ、権限の棚卸し、認証記録は個人情報です。それらをオフショアのテナントに保持することはPIPL第38〜40条の下での越境移転(数据出境)であり、その上に第13条・第23条の通知と同意が重なります。重要情報インフラ運営者(CIIO)または大量取扱者には、サイバーセキュリティ法 第39条(旧第37条)が、中国で収集した個人情報を本土内に保存するよう求めます。 |
| アイデンティティのグラフ——セキュリティ上のリスク | これは到達性のチェックが決して見ない半分です。オフショアに置かれたアイデンティティのグラフと権限/ロールのマップは、中国事業全体にわたる誰が何にアクセスできるかの、集約された、セキュリティ上センシティブな設計図です。これは越境データの問題であると同時に、センシティブな運用については、資産を守るガバナンスの平面に「重要データ」(重要数据)の取り扱いと等級保護(等保、MLPS)の義務を生じさせうます。確定した分類ではなく、専門家と確認すべきリスクとして扱ってください。 |
| 自動化されたアクセス認証 | 個々の従業員についてアクセスを承認・拒否・推奨する、リスクベースのアクセス要求・自動プロビジョニング・自動認証キャンペーンは、PIPL第24条の下での自動化された意思決定です——これは透明性と、もっぱら自動的な手段による決定からのオプトアウトを求めます。プロファイルがセンシティブな個人情報(たとえば身分証番号)を含む場合、PIPL第28条・第29条がさらにハードルを上げます。 |
| 中国向けのアクセスポータル | 本土内の従業員に配信されるセルフサービスまたはアクセス要求のポータルは、インターネットサービスとして到達されるため、本土のホスティングリソースに結びついたICP備案(备案)の検討を伴います。Saviyntがホストするポータルはオフショアのインフラで動くため、それ自体にICP備案の道はありません。 |
| データが国内に所在する道 | 中国に所在するアイデンティティ・ガバナンスのデータを、中国国内の、データが所在する基盤に保ち、第13条・第23条の通知と同意、自動認証についての第24条のオプトアウトを備え、ガバナンスの平面を国外に残すのではなく保護します。21YunBoxは把握・国内化・配信を行い——21YunBox Optimizer——すでに運用中のものの前段に置きます。いかなる種類の不正な手段も用いません。 |
Saviyntが実際に保持するもの——誰が何にアクセスできるかの設計図
Saviyntはフォントやスクリプトのような静的な資産ではありません。中国事業全体にわたるアクセスの統制記録であり、まさに中国の法が気にかけるデータを集約します。その仕事は、従業員とそのアクセスの、正確で継続的な姿を保持することにすべてあります。統治するすべてのアイデンティティ、各人が持つアカウントと権限、それらを束ねるロール、そしてアクセスが点検・再承認されたことを証明する定期的なアクセスレビューと認証です。中国本土の従業員にとって、その記録のあらゆる項目が個人情報です。そして到達性のチェックが決して見ない半分は、一歩引いたときにその記録が 何であるか です。アクセスレビューや権限のエクスポートは、実質的に、組織内の誰がどのシステムに到達できるかの地図——アイデンティティのグラフと権限のマップを合わせて読むと、中国の資産がどのように施錠され、誰が鍵を握っているかの、単一の、セキュリティ上センシティブな設計図です。Enterprise Identity CloudはSaviyntがホストするSaaSでオフショアの拠点で動くため、その設計図——そして中国従業員の個人情報——は既定で国外に保持・処理されます。
扉——国内保存、セキュリティ上のリスクとしてのアイデンティティ・グラフ、自動認証、そしてICP
最初の扉は個人情報の国内保存です。Saviyntのテナントが中国の人々から収集するアイデンティティ、権限の棚卸し、認証記録は、中国の個人情報保護法(PIPL)の下での個人情報であり、オフショアの拠点に保持することは越境移転(数据出境)です。義務は取扱者である貴社に着地し、処理者であるSaviyntにではありません。第13条・第23条は通知とデータ収集の根拠を求め、第38〜40条はそれを国外へ送るための移転メカニズム(CACの安全評価、CAC標準契約、または認証)を求めます。重要情報インフラ運営者(CIIO)または大量取扱者には、サイバーセキュリティ法の第39条(旧第37条——2025年のサイバーセキュリティ法改正は2026年1月1日に施行され、データ国内保存の条文を第37条から第39条へ振り直しましたが、実質は変わりません)が、中国で生成した個人情報を本土内に保存するよう求め、オフショアのSaviyntの拠点はこれを満たせません。
第二の扉は、IGAプラットフォームを普通のSaaSと違うものにするものです。貴社のアイデンティティのグラフと権限のマップは、単に個人データが多いだけではありません——オフショアでは、中国の資産全体にわたって誰が何に到達できるかの、集約された、セキュリティ上センシティブな記録であり、ほかのすべての前に立つガバナンスの平面です。そのリスクは越境データの問題であると同時に、センシティブな運用については、認証とガバナンスの統制平面に付随する「重要データ」(重要数据)の取り扱いと等級保護(等保、MLPS)の義務を生じさせうます。分類は主張すべきラベルではなく、専門家と確認すべきリスクとして扱ってください——要点は、貴社の運用の鍵を誰が握っているかの設計図が国外にあることが、速度テストでは決して表面化しないガバナンスの問いだ、ということです。
第三の扉は自動化された取り扱いです。Saviyntのリスクベースのアクセス要求、自動プロビジョニング、そして個々の従業員についてアクセスを承認・拒否・推奨する自動認証キャンペーンは、PIPL第24条の下での自動化された意思決定であり、個人に透明性と、もっぱら自動的な手段による決定からのオプトアウトを与えます。プロファイルや認証記録がセンシティブな個人情報——たとえば身分証の番号——を含む場合、第28条・第29条が、特定された目的・必要性・個別の同意の検査を上乗せします。
第四の扉はICP備案です。本土内の従業員に中国向けのセルフサービスやアクセス要求のポータルを公開する場合、その面は公開インターネットサービスとして到達されるため、本土内に物理的に所在するホスティングリソースに結びついたICP備案(备案)の検討を発動させます。Saviyntがホストするポータルはオフショアで動くため、それに結びつける先はありません——スタックを調整しても、備案が必要とする本土の土台は生まれません。
到達性のチェックはこれを見ない
Saviyntは、中国で単に読み込まれないたぐいのサービスではありません——リスクは遅い描画より静かで、より持続的です。仮にアクセス要求ポータルと認証コンソールが瞬時に開いたとしても、それらを使うことは依然として、中国従業員の個人情報と、アクセス資産の集約された設計図を国外に置くことになります。到達性テストは「ページは返ってきたか?」に答えます。それは、アイデンティティのディレクトリ・権限のマップ・認証記録がどこに落ち着くか、そして誰がそれを合法的に保持できるかには、目が見えません。だからこそこのページはSaviyntについて中国の自社計測のレイテンシ値を一切掲載しません——速度は、国内保存と同意で決まる判断の軸ではないからです。データがどこにあるかであって、どれだけ速く届くかではないことが、中国の法が反応する対象です。
これは判定ではなくリスクの見取り図であって、Saviyntが中国で「遮断されている」「違法だ」というものではありません。どの義務が貴社のケースに効くかは、貴社の法人、ディレクトリと認証が実際に何を保持するか、中国法上の役割、そして誰のアイデンティティを統治するかによって変わります——中国事業がそれに依存する前に、専門家と具体を確定させる価値があります。
法令に沿った経路——把握し、国内化し、届ける
中国事業向けにアイデンティティ・ガバナンスを運用する法令適合の道があり、それはすでにチームが使っているSaviyntの前段に置かれます——作り直しも、二つ目のツールも、プラットフォームからの乗り換えもありません。
まず把握(Map):当社の中国チームが、Saviyntのテナントが統治するもの——アイデンティティのディレクトリ、権限とロールのマップ、アクセスレビューと認証の記録、そして中国向けのあらゆるアクセスポータル——を棚卸しし、どこでホストされているか(オフショアのSaviyntの拠点)、公開面のICPの状態、そして各フローが依拠する同意と国内保存の根拠を確定します。技術的な全体像は当社が構築し、法的な結論は専門家と確定します。
次に国内化/ガバナンス(Localize/govern):規制対象のデータ——中国に所在する従業員のアイデンティティ、権限、認証記録——を法令に沿った中国国内の基盤に保ち、第13条・第23条の通知と同意を取得し、自動認証について第24条のオプトアウトを提供し、生体やID文書の要素はセンシティブな個人情報として扱い、ガバナンスの平面を国外に残すのではなく保護するお手伝いをします。国内化とは、アイデンティティデータを中国国内の経路に留めることであって——いずれにせよそれをオフショアへ送り出す経路では決してありません。
そして配信(Deliver):公開の中国向けアクセス面は、インターネットサービスとして到達されるため、本土のホスティングに結びついたICP備案の検討を伴い、法令に沿った中国国内からの配信を必要とします。21YunBoxがそれを立ち上げます——21YunBox Optimizer——すでに運用中のものの前段に置き、中国の利用者に合法かつ法令適合で提供します。21YunBoxは、いかなる種類の不正な手段も用いず、推奨もしません——法が留めよと言うものを中国国内に保ち、残りを本土の内側から法令に沿って配信し、個人情報を人知れず国境を越えて移すことは決してしません。オフショアのテナントを単に 到達可能 にすることは答えではなく、規制対象のアイデンティティデータを中国国内に保ち、ポータルを備案し、法令に沿って配信することが答えです。21YunBoxは、すでに運用中のアイデンティティ・プラットフォームへのコンプライアンスのオーバーレイでありパートナーであって、その競合ではありません。
関連する読み物:
よくあるご質問
Saviyntは中国本土にデータセンターやリージョンを持っていますか?
Saviyntが公表している範囲ではありません。Enterprise Identity Cloudは、グローバルな拠点群にわたるAWSとAzure上のSaviyntホスト型SaaSで——レジデンシー市場として米国・EU・インドを名指します——中国本土のリージョンは公開資料に現れず、テナントの配置は顧客ごとに扱われます。したがって中国の従業員にとって、アイデンティティ・ガバナンスのデータは、中国国内の基盤を構築しない限りオフショアの拠点に置かれます。自社テナントのリージョンはSaviyntに書面で確認してください。
Saviyntは中国から問題なく読み込まれます。なぜそれでは不十分なのですか?
コンプライアンスの問いは、コンソールがどれだけ速く描画されるかではなく、データがどこにあるかだからです。仮にアクセス要求ポータルが本土の内側から瞬時に開いたとしても、従業員アイデンティティのディレクトリ、権限のマップ、認証記録は依然として国外にあります——PIPLの下での個人情報の越境移転です。到達性テストは、国内保存・同意・アイデンティティのグラフの重要データ・リスクを見ることができません。
IGAプラットフォームを、オフショアに置かれる普通のSaaSよりセンシティブにするものは何ですか?
IGAシステムは、中国事業全体にわたる誰が何にアクセスできるかの設計図——アイデンティティのグラフ、権限とロールのマップ、そしてアクセスが点検されたことを証明する認証の履歴——を保持します。集約され、オフショアに置かれたそれは、まさに、資産を守る統制平面に重要データ(重要データ)の取り扱いと等級保護(等保、MLPS)の義務を生じさせうる、セキュリティ上センシティブなデータです。分類は専門家と確認すべきリスクとして扱ってください。


