¿Funciona OpenText en China? Residencia de datos, localización y transferencia transfronteriza según la PIPL
OpenText Content Management (Extended ECM, Documentum, Core Content) es el sistema de registro empresarial de contratos, registros y expedientes. Su nube se vende por la soberanía de los datos, pero enumera regiones en Canadá, el Reino Unido, Alemania, Francia y Australia — ninguna en China continental —, así que esos documentos reposan en el extranjero, una transferencia transfronteriza según la PIPL. Una mirada, con el cumplimiento por delante, a dónde pueden reposar sus registros.
¿Funciona OpenText en China?
Si OpenText funciona en China continental es, ante todo, una cuestión de residencia de datos sobre sus documentos — no de si el repositorio se instala o de si sus usuarios pueden llegar a él.
OpenText Content Management — la plataforma que unifica los linajes de Extended ECM, Documentum y Core Content — es un sistema de registro empresarial: guarda los archivos reales, desde contratos y registros sujetos a retención legal hasta documentación de RR. HH. y de casos, indexados a texto completo y versionados, un contenido que es habitualmente información sensible del artículo 28 y, a menudo, amparado por el secreto profesional. OpenText vende su nube por la soberanía de los datos, pero las regiones de Private Cloud que nombra son Canadá, el Reino Unido, Alemania, Francia y Australia — sin ninguna región en China continental que seleccionar —, así que esos documentos reposan en el extranjero, una transferencia transfronteriza según la PIPL. Para un operador de infraestructuras críticas o un tratante de grandes volúmenes existe un deber de almacenamiento dentro del país (PIPL artículo 40; CSL artículo 39 (antes 37)) que un repositorio en el extranjero no puede cumplir. La palanca legal es real: OpenText sigue distribuyendo despliegues on-premise y de nube privada que puede ejecutar en infraestructura del continente.
Esto es un mapa de riesgo, no un veredicto — lo que se aplica depende de su entidad, de sus volúmenes de datos y de a quién pertenece la información de los documentos. Nuestro equipo de China puede cartografiar su exposición →
Instantánea de cumplimiento
- ! Accesible desde el continente — pero eso es entrega, no dónde reposan los documentos
- ✕ OpenText Cloud enumera Canadá, Reino Unido, Alemania, Francia y Australia — ninguna región en China continental
- ! Guarda contratos, registros, expedientes de RR. HH. y de casos — a menudo sensibles (artículo 28) y protegidos
- ! Residencia en el extranjero = transferencia transfronteriza según la PIPL; un operador de infraestructuras críticas debe almacenar dentro del país
- ✓ Palanca legal: ejecutarlo dentro del país (on-premise/soberano) + entrega con registro ICP — sin migrar
Lo que la documentación oficial de OpenText dice sobre China
| Hecho | Fuente primaria |
|---|---|
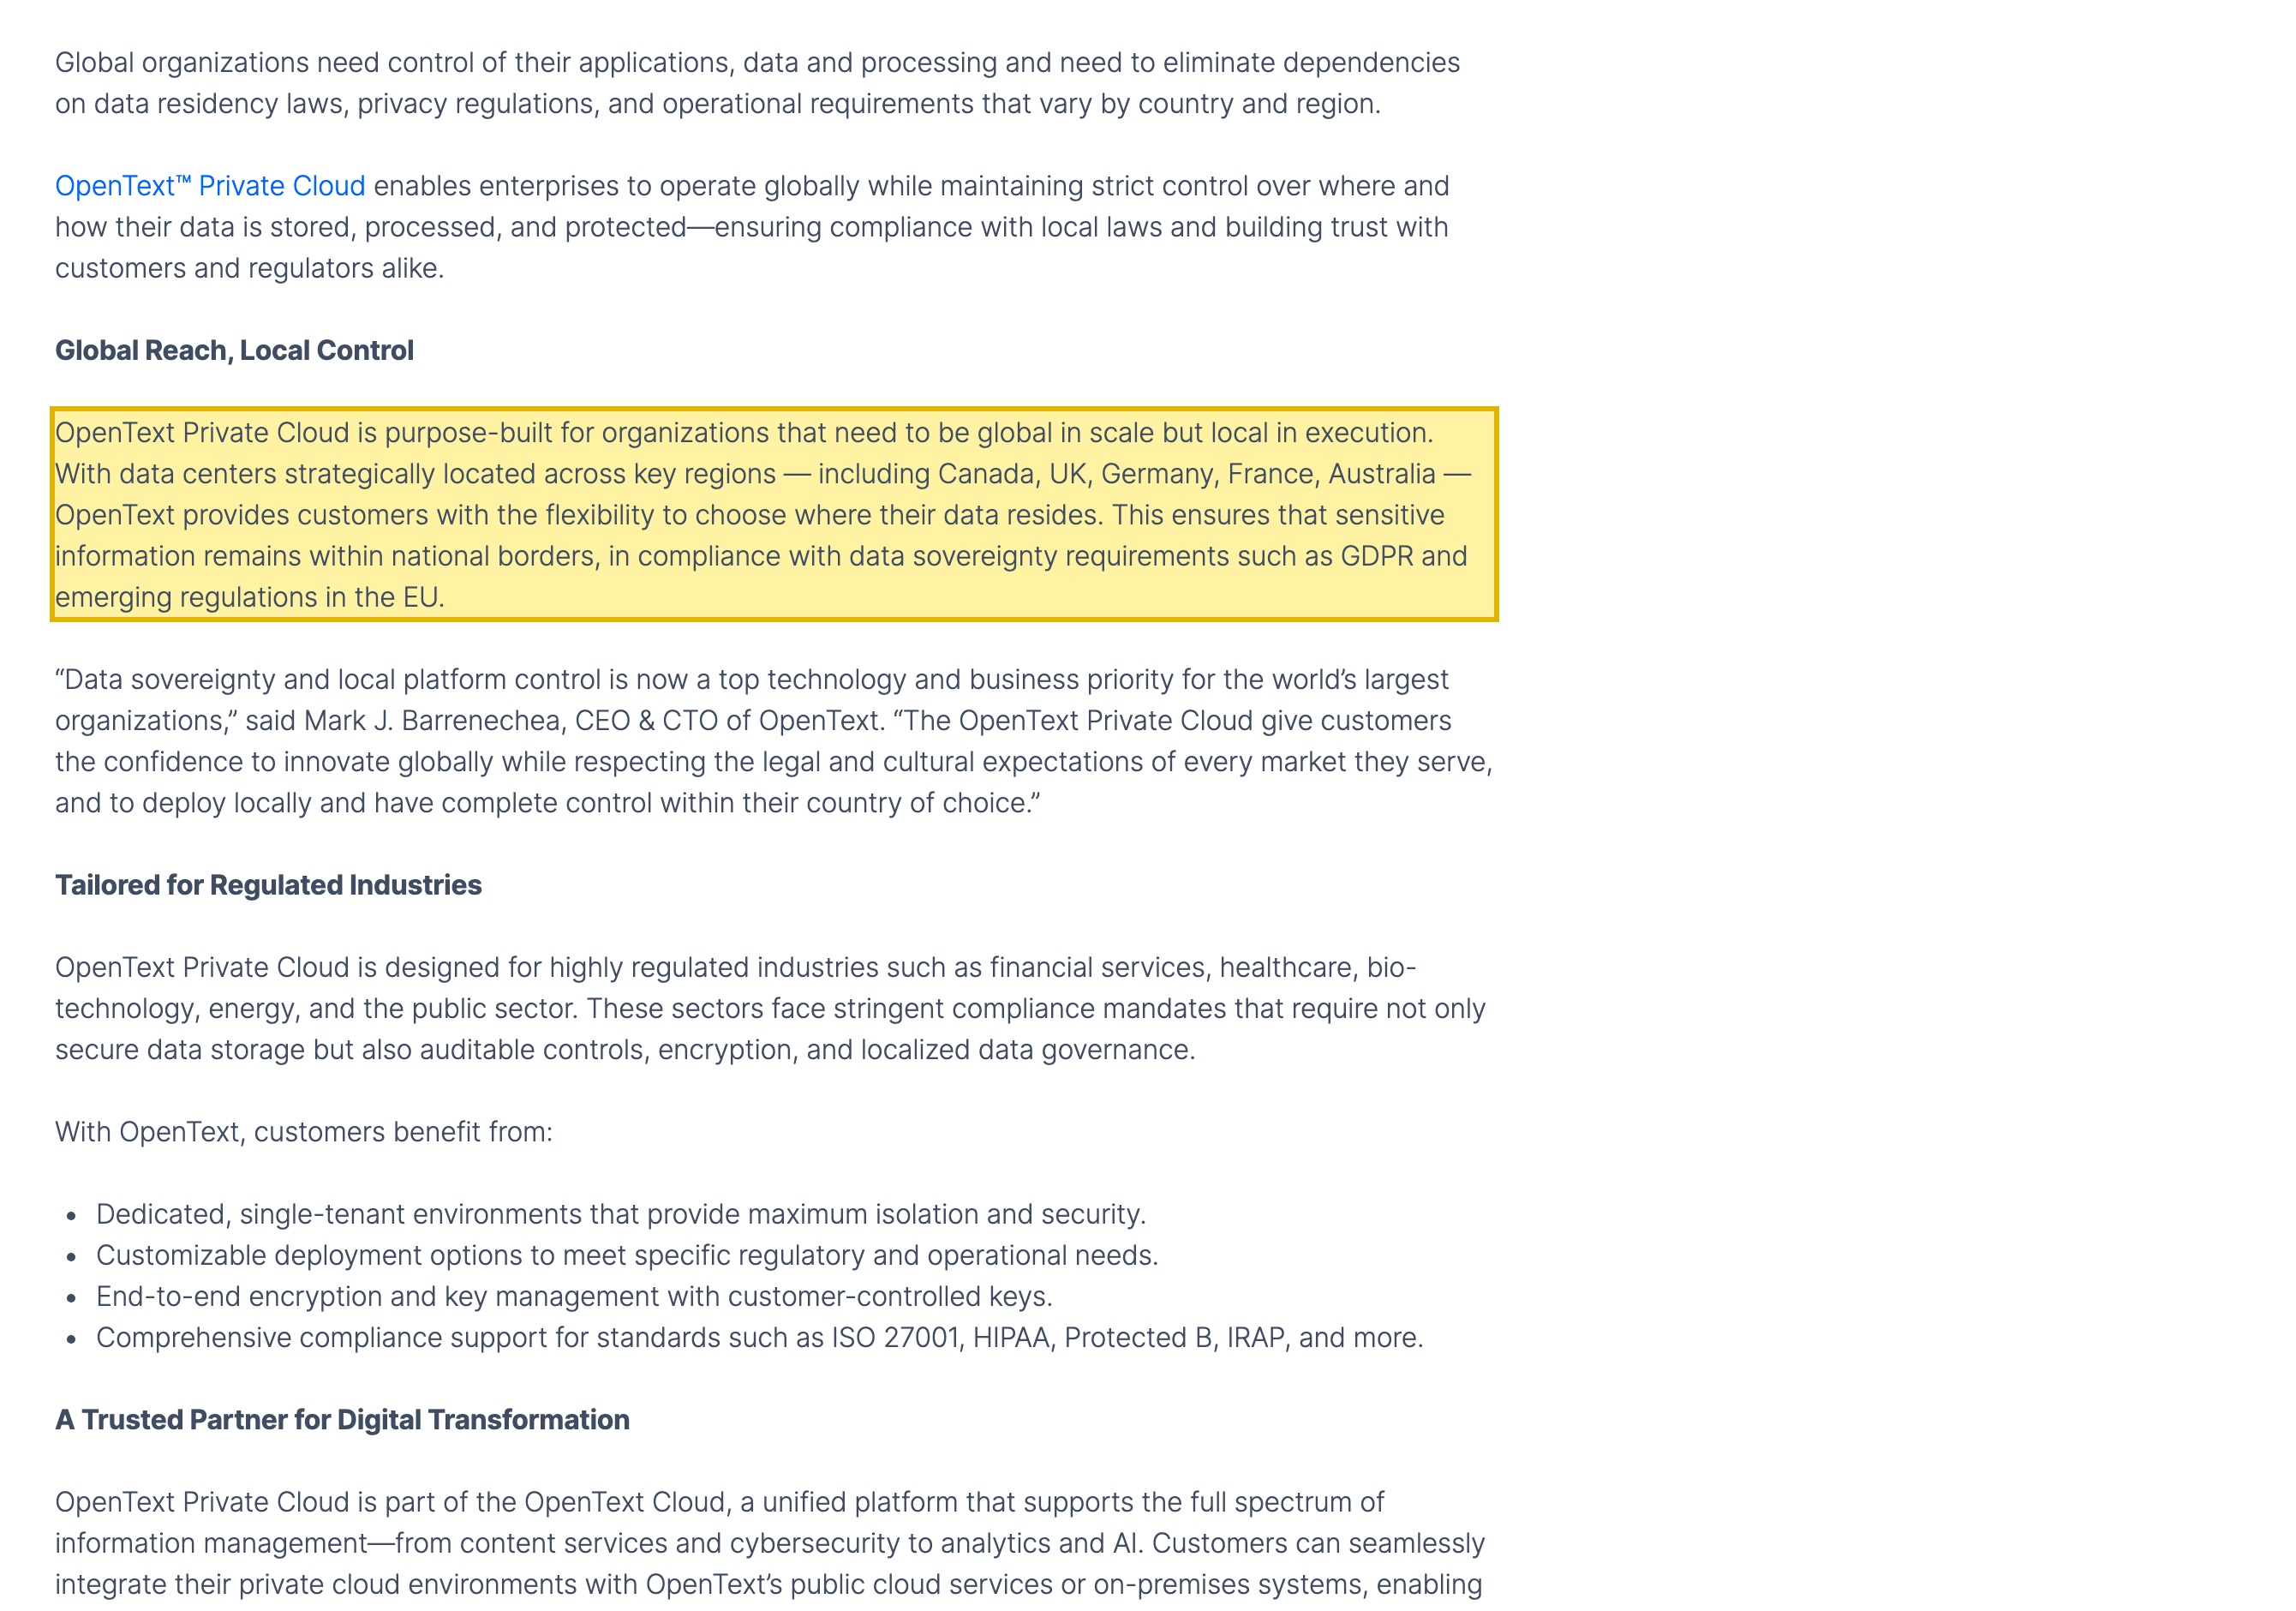
| OpenText vende su nube por la soberanía de los datos, pero no nombra ninguna región en China continental. Su anuncio de Private Cloud de julio de 2025 dice que sitúa “data centers strategically located across key regions — including Canada, UK, Germany, France, Australia” y que permite a los clientes elegir dónde residen sus datos (“choose where their data resides”) para que la información sensible permanezca dentro de las fronteras nacionales (“sensitive information remains within national borders”). Ninguna de las regiones que nombra está en China continental, así que los documentos, las versiones, los metadatos y los registros de auditoría que almacena una operación en China reposan en el extranjero — una transferencia transfronteriza según la PIPL. | OpenText — comunicado de prensa de Private Cloud (opentext.com), consultado el 2026-10-10 |
| OpenText Content Management guarda los archivos reales — y sigue distribuyendo una opción on-premise que puede ejecutar dentro del país. OpenText describe la plataforma como capaz de gestionar cualquier tipo de archivo (“any file type”), la gestión de registros y las retenciones legales, los expedientes digitales de empleados (“digital employee records”), la gestión de contratos y la documentación de pólizas y siniestros de seguros (“policy and claim documentation”). En cuanto al despliegue, su opción on-premise le permite mantener el control total de sus datos en su propia infraestructura (“maintain full control of your data on your own infrastructure”) — la palanca legal para mantener el repositorio en suelo continental, ya que la accesibilidad nunca fue el problema. | OpenText — página del producto Content Management (opentext.com), consultado el 2026-10-10 |
| Los documentos y registros procedentes de personas en China y guardados en el extranjero son una transferencia transfronteriza según la PIPL. El contenido es información personal — y gran parte de él es información personal sensible del artículo 28 (salud, financiera, documentos de identidad oficiales, biométrica) y, a menudo, amparada por el secreto profesional. Sacarlo de China exige notificación, un consentimiento separado y un mecanismo de transferencia (PIPL artículos 38–40); superar un umbral de volumen o de sensibilidad puede activar primero una evaluación de seguridad de la CAC para la exportación de datos. | PIPL capítulo III, artículos 38–43; artículo 28 |
| Un operador de infraestructuras críticas o un tratante de grandes volúmenes tiene un deber de almacenamiento dentro del país que un repositorio en el extranjero no puede cumplir. La información personal y los datos importantes recogidos en el continente deben almacenarse en el continente (PIPL artículo 40; Ley de Ciberseguridad artículo 39 (antes artículo 37)) — la reforma de la Ley de Ciberseguridad de 2025, en vigor desde el 1 de enero de 2026, renumeró el artículo de localización de datos del 37 al 39, sin cambios de fondo. Cualquier cliente orientado a China situado delante del repositorio necesita también su propio registro ICP. | PIPL artículo 40; Ley de Ciberseguridad artículo 39 (antes artículo 37) |
Fuentes verificadas por el Equipo de Cumplimiento de 21YunBox el 10 de octubre de 2026.
Para un equipo de gestión de la información que atiende a China continental, la pregunta sobre OpenText nunca fue si Content Management se instala o si la gente puede llegar a él — se instala, y se llega. OpenText Content Management, la plataforma que unifica los linajes de Extended ECM, Documentum y Core Content, es un sistema de registro empresarial: guarda el contenido real — contratos, registros sujetos a retención legal, expedientes de RR. HH. y expedientes digitales de empleados, expedientes de casos y documentación del consejo —, indexado a texto completo, versionado, con listas de control de acceso y registros de auditoría. Ese contenido es habitualmente información personal sensible del artículo 28 y, a menudo, está amparado por el secreto profesional. Así que la verdadera pregunta es de residencia: ¿dónde se permite que reposen esos documentos? OpenText vende su nube por la soberanía de los datos, pero las regiones de Private Cloud que nombra son Canadá, el Reino Unido, Alemania, Francia y Australia — sin ninguna región en China continental que seleccionar —, mientras que sus despliegues on-premise siguen siendo la palanca dentro del país.
OpenText en China de un vistazo
| Qué lo decide | En los propios términos de OpenText — y la ley china |
|---|---|
| Dónde reposan físicamente los documentos | OpenText comercializa su nube por la soberanía — dice que permite a los clientes elegir dónde residen sus datos (“choose where their data resides”) para que la información sensible permanezca dentro de las fronteras nacionales (“sensitive information remains within national borders.”). Pero las regiones de Private Cloud que nombra son “Canada, UK, Germany, France, Australia”; no hay ninguna región en China continental que seleccionar, así que los documentos, las versiones, los metadatos y los registros de auditoría reposan en el extranjero. Sus opciones soberanas más recientes — la AWS European Sovereign Cloud y la plataforma S3NS (Thales–Google Cloud) — están ligadas a la UE, no a China. |
| Qué guarda, y por qué es información personal | Content Management es un sistema de registro: en los propios términos de OpenText, gestiona cualquier tipo de archivo (“any file type”), la gestión de registros y las retenciones legales, los expedientes digitales de empleados (“digital employee records”), la gestión de contratos, la documentación de pólizas y siniestros de seguros (“policy and claim documentation”) y planos y dibujos de ingeniería. Es el contenido real, no un puntero hacia él — nombres, documentos de identidad oficiales, campos de salud y financieros, y asuntos amparados por el secreto profesional. Según la PIPL, gran parte de ello es información personal, y una buena parte es información personal sensible del artículo 28, con un listón más alto de propósito específico, necesidad estricta y consentimiento separado. |
| Sus documentos del continente en el repositorio | Los documentos, registros y metadatos procedentes de personas en China y guardados en una región de OpenText en el extranjero son una transferencia transfronteriza que regula la PIPL: notificación, un consentimiento separado y un mecanismo de transferencia (PIPL artículos 38–40). El responsable que responde es usted, el operador — no OpenText, el encargado. |
| Deber de almacenamiento dentro del país | Un operador de infraestructuras de información críticas o un tratante de grandes volúmenes tiene un deber de almacenamiento dentro del país que un repositorio en el extranjero no puede cumplir — la información personal y los datos importantes del continente deben quedarse en el continente (PIPL artículo 40; Ley de Ciberseguridad artículo 39 (antes artículo 37)) —; la reforma de la Ley de Ciberseguridad de 2025, en vigor desde el 1 de enero de 2026, renumeró el artículo de localización de datos del 37 al 39, sin cambios de fondo. |
| ¿Es accesible? | Trate la accesibilidad como la mitad de la entrega, no como la cuestión — los clientes y las consolas de administración se conectan. La palanca legal es el propio despliegue on-premise / autogestionado de OpenText, que describe como una forma de mantener el control total de sus datos en su propia infraestructura (“maintain full control of your data on your own infrastructure”): ejecútelo en infraestructura del continente (o en un equivalente soberano con licencia) para mantener el repositorio dentro del país, y dé a cualquier cliente orientado a China su propio registro ICP ligado a un alojamiento en el continente (Orden n.º 292 del Consejo de Estado; Orden n.º 33 del MIIT). |
Dónde reposan realmente los documentos
OpenText no sitúa ninguna región dentro de China continental. Su anuncio de Private Cloud de julio de 2025 — la declaración pública más clara de su huella de alojamiento — gira en torno a la soberanía de los datos: promete permitir a los clientes elegir dónde residen sus datos (“choose where their data resides”) para que la información sensible permanezca dentro de las fronteras nacionales (“sensitive information remains within national borders”), y después nombra sus regiones: “Canada, UK, Germany, France, Australia.” China continental no está entre ellas. Las opciones soberanas que OpenText ha añadido desde entonces apuntan en la misma dirección: la AWS European Sovereign Cloud (que incluye OpenText Content Management y Documentum Content Management entre los productos previstos para ella) y la plataforma S3NS con Thales y Google Cloud mantienen ambas los datos dentro de la UE. Apunte un tenant de OpenText Cloud, Core Content o de servicio gestionado a cualquiera de las regiones ofrecidas y los documentos que almacena su operación en China acabarán fuera de China.
OpenText tiene una presencia real en China — oficinas, un centro de I+D y un sitio web en chino —, pero una presencia corporativa no es una región de alojamiento, y ninguno de sus materiales públicos sobre la nube nombra un centro de datos en China continental ni un operador local con licencia (el modelo con el que funcionan en China las nubes extranjeras). La ironía es clara: un proveedor cuyo argumento entero es la soberanía y mantener los datos «dentro de las fronteras nacionales» ofrece esa elección en todas partes salvo en el país cuyo régimen de localización de datos es el más estricto. Para un despliegue orientado a China, todas las regiones que ofrece están en el extranjero.
Lo que guarda es información personal — y a menudo amparada por el secreto profesional
OpenText merece este escrutinio por lo que guarda el repositorio. En palabras de la propia OpenText, la plataforma gestiona cualquier tipo de archivo (“any file type”), con gestión de registros, retenciones legales, expedientes digitales de empleados (“digital employee records”), gestión de contratos, documentación de pólizas y siniestros de seguros (“policy and claim documentation”) y planos y dibujos de ingeniería. Es el sistema de registro — los propios archivos, indexados a texto completo y versionados, con las listas de control de acceso y los registros de auditoría que dicen quién leyó qué y cuándo. Cada documento, y buena parte de sus metadatos, es información personal según la PIPL de China en el momento en que identifica a una persona, y una buena parte es información personal sensible del artículo 28 — campos de salud, financieros, de documentos de identidad oficiales y biométricos —, que conlleva un listón más alto de propósito específico, necesidad estricta y consentimiento separado. Los asuntos jurídicos, los expedientes de RR. HH. y la documentación del consejo añaden encima el secreto profesional y la confidencialidad.
Así que lo que un tenant de OpenText en el extranjero concentra fuera del continente no es un registro accesorio; es el contenido más sensible y más protegido de la organización, en reposo en el país equivocado. Para un operador de infraestructuras de información críticas, y para un responsable cuyos volúmenes superan los umbrales de los reguladores, la información personal y los datos importantes recogidos en el continente deben almacenarse en el continente (PIPL artículo 40; Ley de Ciberseguridad artículo 39 (antes artículo 37)). Un repositorio en el extranjero no puede, por su propia estructura, satisfacer ese deber — los registros están, por definición, en la jurisdicción equivocada —, y allí donde se permite siquiera una exportación, superar un umbral de volumen o de sensibilidad puede activar una evaluación de seguridad de la exportación de datos dirigida por la CAC antes de que nada pueda salir legalmente.
Usarlo en una nube sin región en China no cumple el deber de residencia — y qué lo cumple
El resumen honesto es estrecho e importante: nada de OpenText está «bloqueado» en China, y la exposición no es el software. La exposición es un despliegue en la nube o de servicio gestionado que estaciona fuera del continente sus documentos más sensibles y protegidos del continente — y los registros de auditoría que los rodean —, sin ninguna región dentro del país que seleccionar.
Aquí la palanca legal es real y sólida, porque OpenText sigue distribuyendo lo que la mayoría de los repositorios SaaS en el extranjero no ofrecen: un producto on-premise / autogestionado robusto. OpenText describe su opción on-premise como una forma de mantener el control total de sus datos en su propia infraestructura (“maintain full control of your data on your own infrastructure”), y tanto OpenText Content Management (Extended ECM) como OpenText Documentum Content Management — la línea Documentum que OpenText adquirió a Dell EMC y que sigue desarrollando — funcionan on-premise o en una nube privada. Ponga en marcha ese despliegue en infraestructura del continente, o en un equivalente dentro del país / de nube soberana con licencia, y los documentos y activos permanecerán en suelo chino. Apuntar un cliente del continente hacia una región de OpenText en el extranjero no es localizar y no cumple el deber de almacenamiento; ejecutar el repositorio dentro del país, sí. Cuando un subconjunto minimizado pueda cruzar legalmente la frontera, esa transferencia se mantiene con consentimiento y respaldada por un mecanismo de transferencia, mientras que cualquier superficie orientada a China situada delante del repositorio — el cliente web, la consola de administración, el portal de autoservicio al que llegan sus usuarios del continente — necesita su propio registro ICP.
Esto es un mapa de riesgo, no un veredicto. Si usted debe almacenamiento dentro del país, un mecanismo de transferencia, un consentimiento separado, una evaluación de seguridad de la exportación de datos, un registro ICP o alguna combinación depende de su entidad, de sus volúmenes de datos, de cuánto de lo que guarda su repositorio es personal o sensible y de a quién pertenecen los datos — y conviene concretarlo con asesoría legal antes de decidir dónde reside un solo contrato o expediente.
La vía legal — cartografiar, localizar, entregar
No tiene que abandonar OpenText para usarlo legalmente en China continental. 21YunBox es una capa conforme, no una migración — y, para una plataforma que ya utiliza, un socio que se sitúa junto a su stack, no un competidor. Hay tres pasos, y encajan entre sí.
Cartografiar. Nuestro equipo de cumplimiento en China contrasta sus obligaciones transfronterizas, de residencia de datos y de localización de datos (infraestructuras críticas) según la PIPL con su entidad real, sus volúmenes de datos y la información personal que guarda su repositorio de OpenText — los contratos, los registros, los expedientes de RR. HH. y de casos, el material sensible y protegido —, para que la exposición quede por escrito antes de que se mueva nada.
Localizar. Como el riesgo está en dónde reposan esos documentos, mantenemos el repositorio de contenidos dentro del país — en un despliegue on-premise autogestionado en infraestructura del continente, o en un equivalente dentro del país / de nube soberana con licencia —, para que los registros que China exige que permanezcan en suelo continental permanezcan allí. Localizar significa un despliegue legal del repositorio dentro del país, nunca un conducto de vuelta hacia un endpoint en el extranjero; solo el subconjunto minimizado y legalmente transferible llega a cruzar.
Entregar. Para cualquier superficie orientada a China situada delante del repositorio — el cliente web, la consola de administración, el portal de autoservicio al que llegan sus usuarios y operadores del continente —, el 21YunBox Optimizer aporta una entrega dentro del país con registro ICP, por delante del stack que ya utiliza. Sin reconstruir y sin un segundo código base. 21YunBox nunca utiliza ni recomienda ninguna forma de elusión; todo el sentido es una vía legal, registrada y dentro del país.
El objetivo es claro: que su despliegue de OpenText funcione de forma legal y conforme para sus usuarios en China.
Solicitar una evaluación de cumplimiento →
Lectura relacionada:
- Transferencias transfronterizas de datos conforme a la PIPL
- La Ley de Ciberseguridad de China y la localización de datos (artículo 39)
- Las medidas de evaluación de seguridad de la exportación de datos de China
- Cómo obtener un registro ICP para China
Preguntas frecuentes
¿Almacena OpenText en China los documentos de los usuarios chinos?
No en su nube. OpenText comercializa la soberanía de los datos, pero las regiones de Private Cloud que nombra son Canadá, el Reino Unido, Alemania, Francia y Australia — sin ninguna región en China continental que seleccionar —, así que los documentos, las versiones y los registros de auditoría reposan en el extranjero. Mantenerlos en suelo chino significa ejecutar OpenText on-premise o en un equivalente de nube soberana con licencia dentro del continente, no un ajuste en la nube en el extranjero.
¿Está OpenText bloqueado en China?
No. La accesibilidad no es el problema — los clientes y las consolas de administración se conectan, y OpenText tiene presencia en China. La cuestión de cumplimiento es la residencia: un sistema de contenidos empresarial es el sistema de registro de contratos, registros y expedientes — a menudo sensibles (artículo 28) y protegidos —, y en una región en el extranjero ese contenido es una transferencia transfronteriza según la PIPL, con un deber de almacenamiento dentro del país para un operador de infraestructuras críticas o un tratante de grandes volúmenes que un repositorio en el extranjero no puede cumplir.
¿Cómo podemos usar OpenText para China de forma conforme sin abandonarlo?
Mantenga el repositorio dentro del país. OpenText sigue ofreciendo despliegues on-premise y de nube privada que puede poner en marcha en infraestructura del continente (o en un equivalente soberano con licencia), para que los documentos y activos permanezcan en suelo chino; solo un subconjunto minimizado y legalmente transferible llega a cruzar la frontera. Cualquier cliente orientado a China situado delante funciona con una entrega dentro del país con registro ICP. 21YunBox cartografía la exposición y lo entrega por delante del stack que ya utiliza — sin reconstruir. Concrete los detalles con asesoría legal.


