OpenTextは中国本土で使えるか:データの国内保存・ローカライゼーション・PIPL越境
OpenText Content Management(Extended ECM、Documentum、Core Content)は、契約書・記録・案件ファイルの企業システム・オブ・レコードです。そのクラウドはデータ主権を売りにしていますが、挙げるリージョンはカナダ・英国・ドイツ・フランス・オーストラリア——中国本土はありません。つまりそれらの文書はオフショアに置かれ、PIPLの越境移転になります。記録がどこに置かれ得るかを、コンプライアンス起点で読み解きます。
OpenTextは中国本土で使えるか
OpenTextが中国本土で使えるかは、まず文書のデータ保存場所の問いです——リポジトリがインストールできるか、利用者が到達できるかではありません。
Extended ECM、Documentum、Core Contentの系譜を統合するプラットフォームであるOpenText Content Managementは、企業のシステム・オブ・レコードです。実体のファイル——契約書やリーガルホールド下の記録から人事・案件のドキュメントまで——を全文インデックス付き・バージョン管理付きで保持し、通例、第28条の 機微 情報であり、しばしば法的に秘匿特権の対象となるコンテンツです。OpenTextはクラウドをデータ主権で売り込みますが、挙げるPrivate Cloudのリージョンはカナダ・英国・ドイツ・フランス・オーストラリアで、選べる中国本土リージョンはありません——ですからそれらの文書はオフショアに置かれ、PIPLの越境移転になります。CIIOや大量取扱者には、オフショアのリポジトリでは満たせない国内保存義務(英語)があります(PIPL 第40条、サイバーセキュリティ法 第39条(旧第37条))。適法な梃子は現実的です——OpenTextは今もオンプレミスおよびプライベートクラウドの展開を提供し、中国本土のインフラ上で運用できます。
これは判定ではなくリスクの見取り図です——何が適用されるかは、貴社の法人格、データ量、文書が誰の情報を保持するかによって変わります。当社の中国チームが露出を整理します →
コンプライアンス・スナップショット
- ! 中国本土から到達できる——だがそれは配信であって、文書が置かれる場所ではない
- ✕ OpenText Cloudはカナダ・英国・ドイツ・フランス・オーストラリアを挙げる——中国本土リージョンはない
- ! 契約書・記録・人事・案件ファイルを保持——しばしば第28条の機微情報で秘匿特権の対象
- ! オフショアでの保存=PIPLの越境移転。CIIOには国内保存義務
- ✓ 適法な梃子:中国国内で運用(オンプレミス/ソブリン)+ICP備案済みの配信——移行不要
OpenTextの公式ドキュメントが中国について述べていること
| 事実 | 一次情報源 |
|---|---|
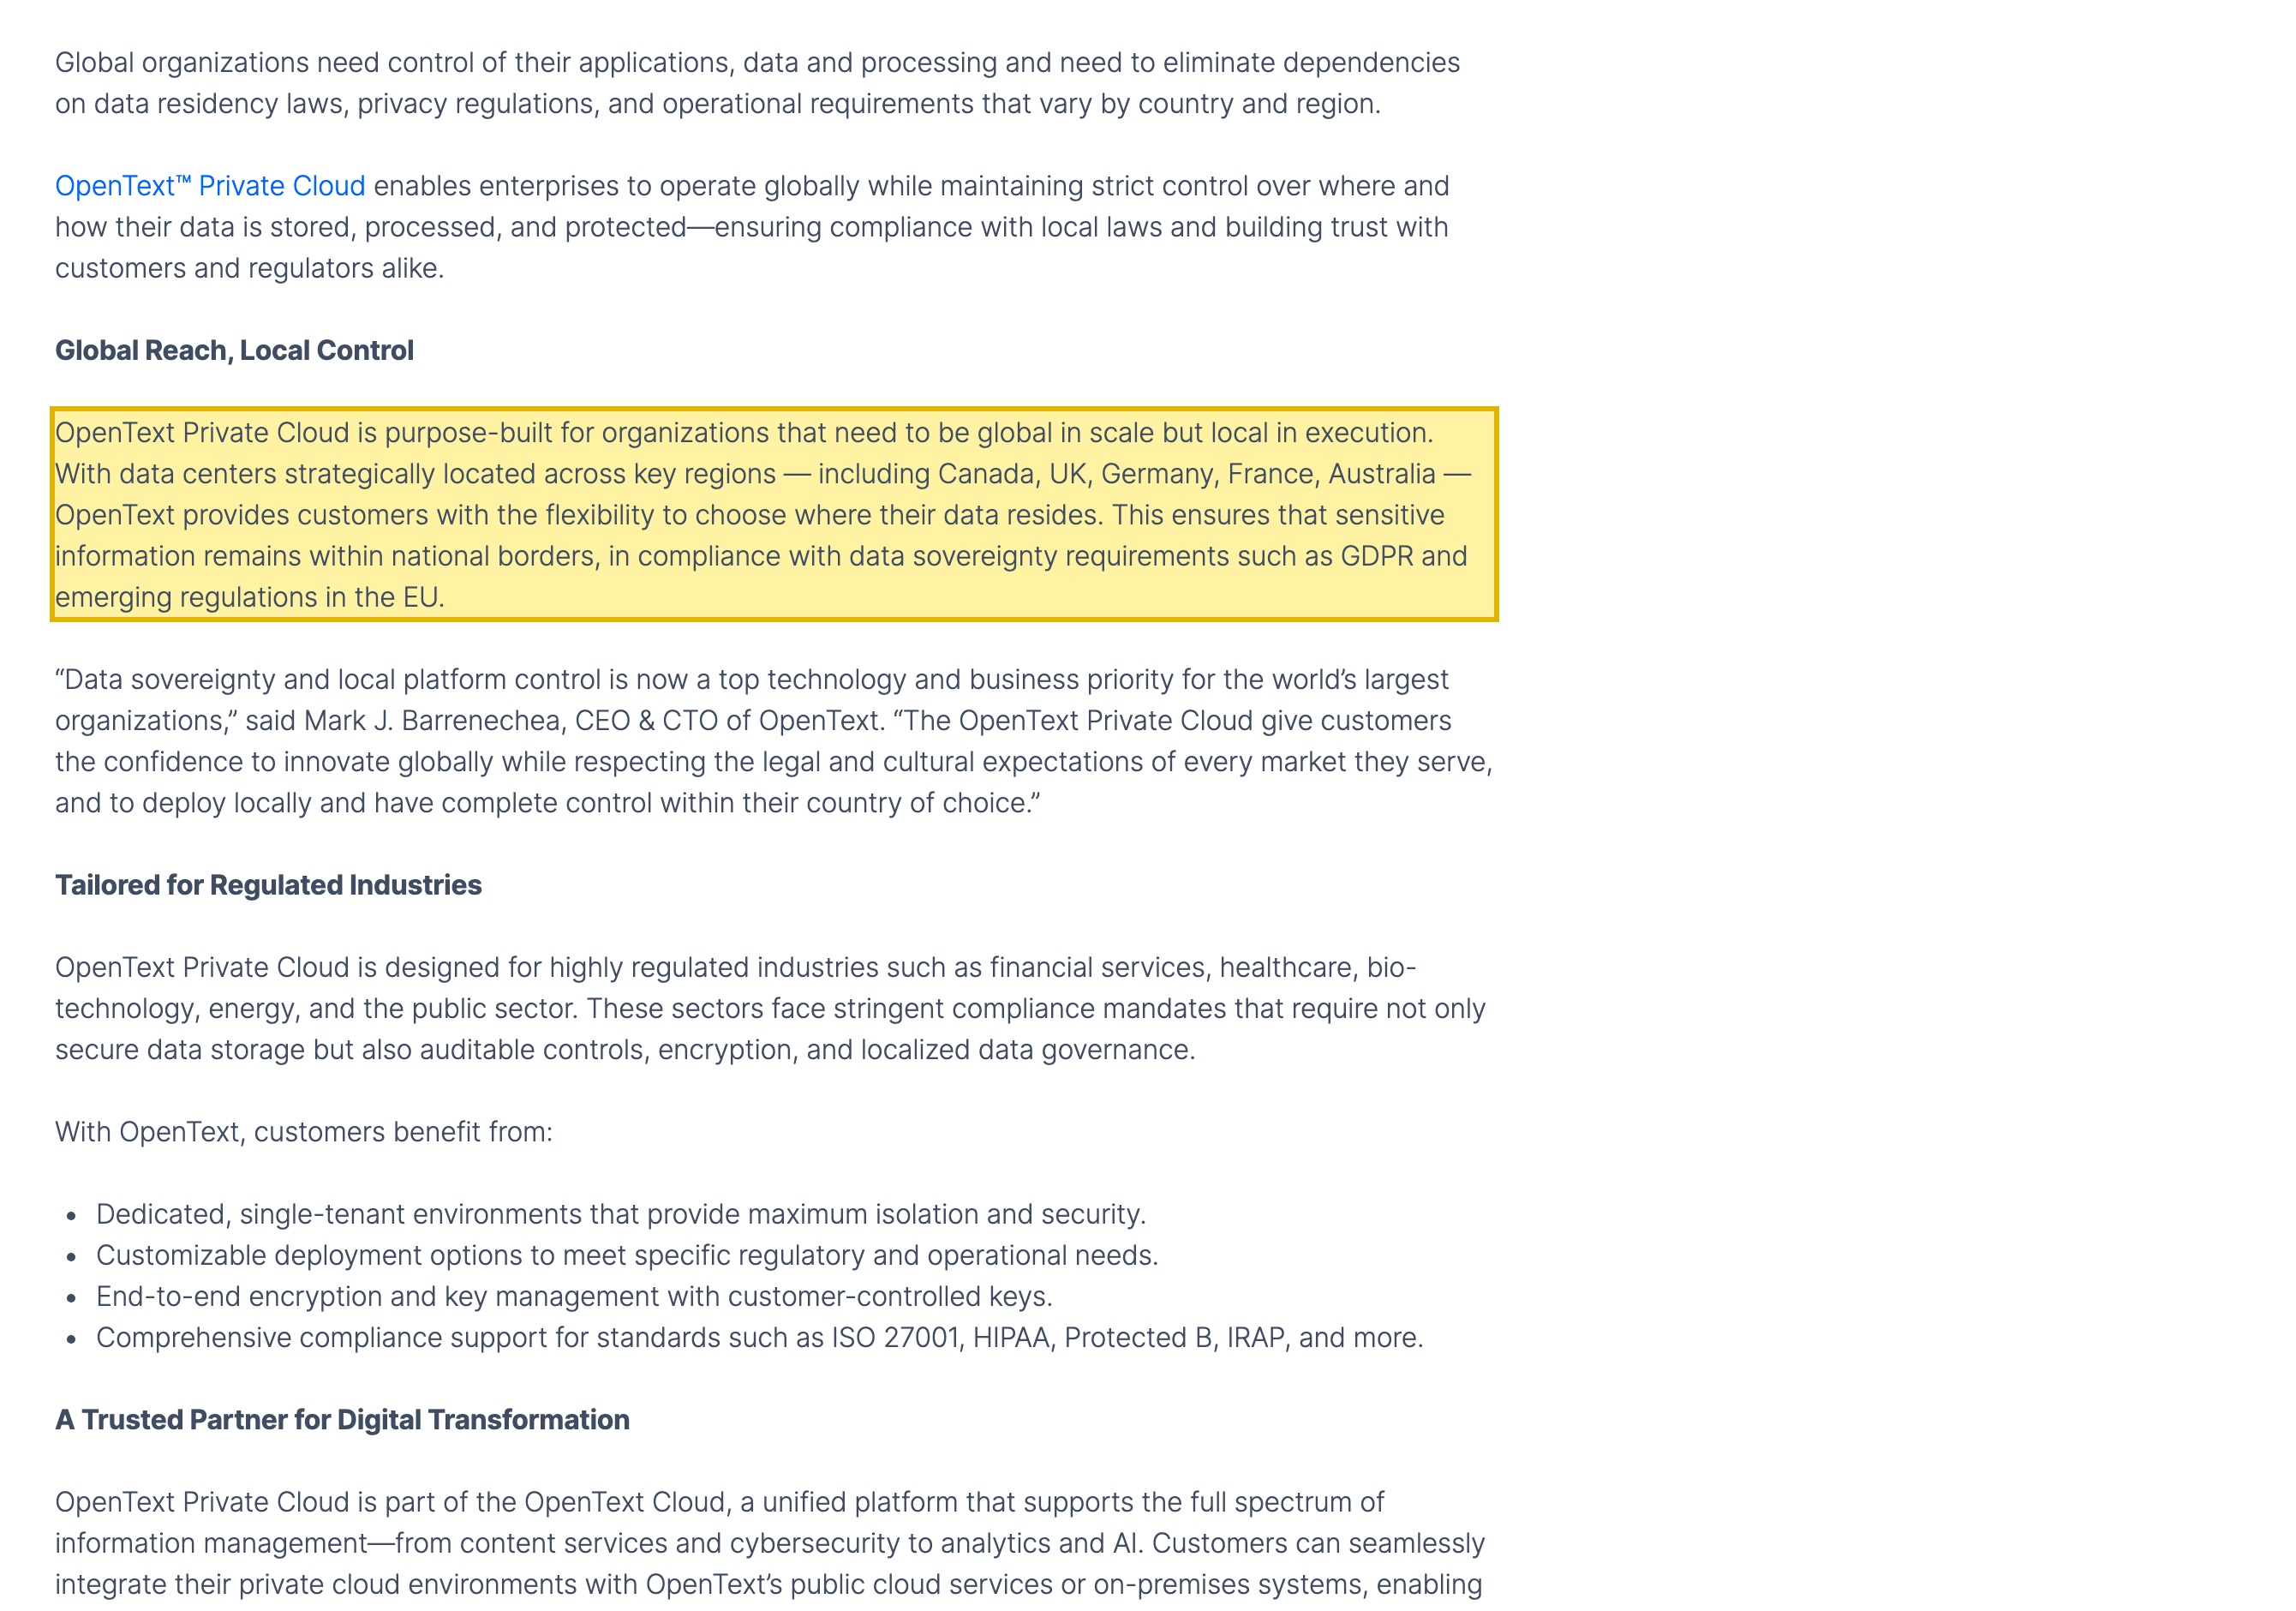
| OpenTextはクラウドをデータ主権で売り込むが、中国本土リージョンを挙げていない。 2025年7月のPrivate Cloud発表は、"data centers strategically located across key regions — including Canada, UK, Germany, France, Australia"(カナダ・英国・ドイツ・フランス・オーストラリアを含む主要リージョンに戦略的に配置されたデータセンター)を置き、顧客が"choose where their data resides"ことで"sensitive information remains within national borders"ようにできると述べます。挙げるリージョンのいずれも中国本土にないため、中国事業が保存する文書・バージョン・メタデータ・監査証跡はオフショアに置かれます——PIPLの越境移転です。 | OpenText — Private Cloud プレスリリース(opentext.com)、2026-10-10取得 |
| OpenText Content Managementは実体のファイルを保持し、中国国内で運用できるオンプレミス選択肢を今も提供する。 OpenTextはプラットフォームを、"any file type"、記録管理とリーガルホールド、"digital employee records"、契約管理、保険の"policy and claim documentation"を管理するものと説明します。展開については、オンプレミス選択肢が"maintain full control of your data on your own infrastructure"(自前のインフラでデータを完全に管理する)ことを可能にします——到達性はそもそも問題ではなかったのですから、これがリポジトリを中国の地にとどめる適法な梃子です。 | OpenText — Content Management 製品ページ(opentext.com)、2026-10-10取得 |
| 中国の人々から集められ、オフショアに保持される文書と記録は、PIPLの下での越境移転だ。 そのコンテンツは個人情報であり——その多くは第28条の 機微 個人情報(健康・金融・政府ID・生体情報)であり、しばしば法的に秘匿特権の対象です。これを中国の外へ移すには、通知、個別の同意と移転メカニズム一つが必要です(PIPL 第38〜43条)。数量や機微度の基準を超えると、先にCACのデータ越境移転の安全評価(英語)が発動し得ます。 | PIPL 第3章 第38〜43条;第28条 |
| CIIOや大量取扱者は、オフショアのリポジトリでは満たせない国内保存義務を負う。 中国本土で集めた個人情報と重要データは中国本土内に保存しなければなりません(PIPL 第40条、サイバーセキュリティ法 第39条(旧第37条)(英語))——2025年のサイバーセキュリティ法改正は2026年1月1日に施行され、データ国内保存の条文を第37条から第39条へ番号を付け替えました。実質は変わりません。リポジトリの前段にある中国向けのクライアントにも、独自のICP備案が必要です。 | PIPL 第40条;サイバーセキュリティ法 第39条(旧第37条) |
情報源は21YunBox コンプライアンスチームが2026年10月10日に確認しました。
中国本土を担う情報管理チームにとって、OpenTextをめぐる問いは、Content Managementがインストールできるか、人々が到達できるかではありませんでした——それはできます。Extended ECM、Documentum、Core Contentの系譜を統合するプラットフォームであるOpenText Content Managementは、企業のシステム・オブ・レコードです。実体のコンテンツ——契約書、リーガルホールド下の記録、人事・デジタル従業員ファイル、案件ファイル、取締役会資料——を、全文インデックス付き、バージョン管理付きで、アクセス制御リストと監査証跡とともに保持します。そのコンテンツは通例、第28条の 機微 個人情報であり、しばしば法的に秘匿特権の対象です。ですから本当の問いはデータ保存場所のものです——それらの文書はどこに置かれることが許されるのか。OpenTextはクラウドをデータ主権で売り込みますが、挙げるPrivate Cloudのリージョンはカナダ・英国・ドイツ・フランス・オーストラリアで、選べる中国本土リージョンはありません——一方、オンプレミスの展開が中国国内の梃子として残ります。
中国でのOpenText:ひと目で
| 決め手 | OpenText自身の言葉と、中国の法 |
|---|---|
| 文書が物理的に置かれる場所 | OpenTextはクラウドを主権で売り込みます——顧客が"choose where their data resides"(データの所在地を選ぶ)ことで"sensitive information remains within national borders"(機微情報が国境内にとどまる)ようにすると述べています。しかし挙げるPrivate Cloudのリージョンは"Canada, UK, Germany, France, Australia"であり、選べる中国本土リージョンはないため、文書・バージョン・メタデータ・監査証跡はオフショアに置かれます。新しいソブリン選択肢——AWS European Sovereign CloudとS3NS(Thales–Google Cloud)プラットフォーム——もEU向けであり、中国ではありません。 |
| 何を保持し、なぜ個人情報なのか | Content Managementはシステム・オブ・レコードです。OpenText自身の言葉で、"any file type"、記録管理とリーガルホールド、"digital employee records"、契約管理、保険の"policy and claim documentation"、技術図面や設計図を管理します。これは実体のコンテンツであって、そのポインタではありません——氏名、政府発行ID、健康・金融フィールド、法的に秘匿特権の対象となる事項です。PIPLの下では多くが個人情報であり、その相当部分が第28条の *機微* 個人情報として、特定の目的・厳格な必要性・個別の同意という高いハードルを負います。 |
| リポジトリ内の中国本土の文書 | 中国の人々から集められ、オフショアのOpenTextリージョンに保持される文書・記録・メタデータは、PIPLが規律する越境移転です——通知、*個別の* 同意、移転メカニズム一つ(PIPL 第38〜40条)。義務を負うのは処理者であるOpenTextではなく、運営者である貴社です。 |
| 国内保存義務 | 重要情報インフラ運営者(CIIO)や大量取扱者は、オフショアのリポジトリでは満たせない国内保存義務を負います——中国本土の個人情報と重要データは中国本土内にとどめなければなりません(PIPL 第40条、サイバーセキュリティ法 第39条(旧第37条)(英語))——2025年のサイバーセキュリティ法改正は2026年1月1日に施行され、データ国内保存の条文を第37条から第39条へ番号を付け替えました。実質は変わりません。 |
| 到達できるか | 到達性は配信の半分であって、問いではないと捉えてください——クライアントや管理コンソールは接続します。適法な梃子はOpenText自身のオンプレミス/セルフマネージドの展開で、OpenTextはこれを"maintain full control of your data on your own infrastructure"(自前のインフラでデータを完全に管理する)ことができると説明します。中国本土のインフラ(または認可されたソブリン相当)で運用してリポジトリを中国国内にとどめ、中国向けのあらゆるクライアントには中国本土ホストに紐づく独自のICP備案を与えてください(国務院令第292号、MIIT令第33号)。 |
文書が実際に置かれる場所
OpenTextは中国本土の内側にリージョンを置いていません。2025年7月のPrivate Cloud発表——そのホスティングの足跡についての最も明確な公開声明——は、データ主権を軸に構成されています。顧客が”choose where their data resides”ことで”sensitive information remains within national borders”ようにすると約束し、そのうえでリージョンを”Canada, UK, Germany, France, Australia”と挙げます。中国本土はその中にありません。OpenTextがその後に加えたソブリン選択肢も同じ方向を指します——AWS European Sovereign Cloud(OpenText Content ManagementとDocumentum Content Managementをそれに向けた製品として挙げています)と、ThalesおよびGoogle CloudとのS3NSプラットフォームは、いずれもデータをEU内にとどめます。OpenText Cloud、Core Content、またはマネージドサービスのテナントを、提供されるどのリージョンに向けても、貴社の中国事業が保存する文書はオフショアに置かれることになります。
OpenTextは中国に実体のあるプレゼンス——オフィス、R&Dセンター、中国語のウェブサイト——を持ちますが、企業プレゼンスはホスティングのリージョンではなく、その公開クラウド資料のいずれも、中国本土のデータセンターや認可された中国国内の運営者(海外クラウドが中国で運用する際のモデル)を挙げていません。皮肉は鋭いものです——その売り込み全体が主権とデータを”within national borders”にとどめることであるベンダーが、その選択肢を、データ国内保存の制度が最も厳格な国だけを除くあらゆる場所で提供しているのです。中国向けの展開にとって、提供されるどのリージョンもオフショアです。
保持されるものは個人情報であり、しばしば秘匿特権の対象だ
OpenTextがこの精査に値するのは、リポジトリが保持するもののためです。OpenText自身の言葉で、プラットフォームは”any file type”を、記録管理、リーガルホールド、“digital employee records”、契約管理、保険の”policy and claim documentation”、技術図面や設計図とともに管理します。これはシステム・オブ・レコード——ファイルそのもの——で、全文インデックス付き、バージョン管理付きで、誰がいつ何を読んだかを示すアクセス制御リストと監査証跡を伴います。各文書、そしてそのメタデータの多くは、人を識別した瞬間に中国PIPLの下での個人情報であり、その相当部分が第28条の 機微 個人情報——健康・金融・政府ID・生体情報フィールド——として、特定の目的・厳格な必要性・個別の同意という高いハードルを負います。法的事項、人事ファイル、取締役会資料は、その上に秘匿特権と機密性を重ねます。
ですから、オフショアのOpenTextテナントが中国本土の外に集中させるものは、付随的なログではありません。それは組織の最も機微で最も秘匿特権の対象となるコンテンツであり、誤った国に保存されています。重要情報インフラ運営者(CIIO)にとって、そして取扱量が規制当局の基準を超える取扱者にとって、中国本土で集めた個人情報と重要データは中国本土内に保存しなければなりません(PIPL 第40条、サイバーセキュリティ法 第39条(旧第37条)(英語))。オフショアのリポジトリは構造的にこの義務を満たせません——記録は定義上、誤った管轄にあります——そして輸出が許される場合でも、数量や機微度の基準を超えると、適法に国外へ出る前にCAC主導のデータ越境移転の安全評価(英語)が発動し得ます。
中国リージョンのないクラウドで運用しても国内保存義務は満たせない——では何が満たすのか
誠実な要約は、狭く、そして重要です——OpenTextについて中国で「ブロック」されているものは何もなく、露出はソフトウェアではありません。露出は、貴社の最も機微で最も秘匿特権の対象となる中国本土の文書——そしてそれを取り巻く監査証跡——を、選べる中国国内リージョンのないまま中国本土の外に駐めるクラウドやマネージドサービスの展開です。
ここでは適法な梃子が現実的で強力です。OpenTextが、多くのオフショアSaaSリポジトリが持たないもの——堅牢なオンプレミス/セルフマネージド製品——を依然として提供しているからです。OpenTextはオンプレミス選択肢を”maintain full control of your data on your own infrastructure”(自前のインフラでデータを完全に管理する)ことができるものと説明し、OpenText Content Management(Extended ECM)も、OpenTextがDell EMCから取得し今も開発を続けるDocumentumの系譜であるOpenText Documentum Content Managementも、オンプレミスまたはプライベートクラウドで動きます。その展開を中国本土のインフラ上、または認可された中国国内/ソブリンクラウド相当の上に立ち上げれば、文書とアセットは中国の地にとどまります。中国本土のクライアントをオフショアのOpenTextリージョンに向け直すことはローカライゼーションではなく、保存義務を満たしません——リポジトリを中国国内で運用することが満たします。最小化された部分集合が適法に越境し得る場合、その移転は同意に基づき移転メカニズムで裏づけ、一方でリポジトリの前段にある中国向けのあらゆる面——ウェブクライアント、管理コンソール、中国本土の利用者が叩くセルフサービスポータル——は、それぞれ独自のICP備案を得ます。
これは判定ではなくリスクの見取り図です。国内保存、移転メカニズム、個別の同意、データ越境移転の安全評価、ICP備案、あるいはそれらの組み合わせが必要かは、貴社の法人格、データ量、リポジトリが保持するもののうちどれだけが個人情報・機微情報か、そして誰のデータかによって変わります——一通の契約書や一件の案件ファイルの置き場所を決める前に、専門家と詰める価値があります。
適法な経路——マップ・ローカライズ・デリバー
中国本土向けに適法に運用するために、OpenTextを手放す必要はありません。21YunBoxは移行ではなくコンプライアンスのオーバーレイであり——すでに運用中のプラットフォームにとっては、競合ではなくスタックに寄り添うパートナーです。三つの動きがあり、それらは噛み合います。
マップ(把握)。 当社の中国コンプライアンスチームが、貴社の実際の法人格、データ量、OpenTextリポジトリが保持する個人情報の主体——契約書、記録、人事・案件ファイル、機微で秘匿特権の対象となる事項——に照らして、PIPLの越境・データ国内保存・データローカライゼーション(CII)の義務を読み解きます。何かが動く前に、露出を書き出します。
ローカライズ(国内化)。 リスクはそれらの文書が置かれる場所にあるため、コンテンツのリポジトリを中国国内にとどめます——中国本土のインフラ上のセルフマネージドなオンプレミス展開か、認可された中国国内/ソブリンクラウド相当の上で——これにより、中国が国内にとどめることを求める記録がそのとおりにとどまります。ローカライズとは、リポジトリの適法な中国国内への展開を指し、オフショアのエンドポイントへ送り返す仕組みでは決してありません。最小化され適法に移転できる部分集合のみが越境します。
デリバー(配信)。 リポジトリの前段にある中国向けのあらゆる面——ウェブクライアント、管理コンソール、中国本土の利用者と運用者が叩くセルフサービスポータル——に対して、21YunBox OptimizerがICP備案済みの中国国内からの配信を、すでに運用中のスタックの前段で提供します。作り直しも、二つ目のコードベースもありません。21YunBoxは、いかなる不正な手段も用いず、推奨することもありません。肝心なのは、適法で、届出済みの、中国国内の経路です。
目標は単純です——OpenTextの展開が、中国の利用者に向けて適法かつコンプライアントに動くことです。
関連する読み物:
よくあるご質問
OpenTextは中国利用者の文書を中国に保存しますか?
そのクラウドでは保存しません。OpenTextはデータ主権を打ち出しますが、挙げるPrivate Cloudのリージョンはカナダ・英国・ドイツ・フランス・オーストラリアで、選べる中国本土リージョンはありません——ですから文書・バージョン・監査証跡はオフショアに置かれます。それらを中国の地にとどめるには、中国本土の内側でOpenTextをオンプレミスまたは認可されたソブリンクラウド相当で運用することが必要であり、オフショアのクラウド内の設定ではできません。
OpenTextは中国でブロックされていますか?
いいえ。到達性は問題ではありません——クライアントや管理コンソールは接続し、OpenTextは中国にプレゼンスを持ちます。コンプライアンス上の問いはデータ保存場所です。企業のコンテンツシステムは、契約書・記録・案件ファイル——しばしば第28条の機微情報で秘匿特権の対象——のシステム・オブ・レコードであり、オフショアのリージョンではそのコンテンツはPIPLの越境移転になり、CIIOや大量取扱者にはオフショアのリポジトリでは満たせない国内保存義務が伴います。
OpenTextから移行せずに、中国でコンプライアントに運用するにはどうすればよいですか?
リポジトリを中国国内にとどめてください。OpenTextは今もオンプレミスおよびプライベートクラウドの展開を提供し、中国本土のインフラ上(または認可されたソブリン相当)に立ち上げられます——これにより文書とアセットは中国の地にとどまり、最小化され適法に移転できる部分集合のみが越境します。前段にある中国向けのクライアントは、ICP備案済みの中国国内からの配信で動かします。21YunBoxは露出を把握し、すでに運用中のスタックの前段でこれを配信します——作り直しはありません。具体は専門家と詰めてください。


