Funktioniert OpenText in China? Data Residency, Lokalisierung & PIPL-Grenztransfer
OpenText Content Management (Extended ECM, Documentum, Core Content) ist das Enterprise-System of Record für Verträge, Akten und Fallakten. Seine Cloud wird über Datensouveränität verkauft, listet jedoch Regionen in Kanada, dem UK, Deutschland, Frankreich und Australien — keine auf dem Festland China — diese Dokumente ruhen also offshore, ein PIPL-Grenztransfer. Ein Compliance-zuerst-Blick darauf, wo Ihre Akten ruhen dürfen.
Funktioniert OpenText in China?
Ob OpenText auf dem Festland China funktioniert, ist zuerst eine Data-Residency-Frage über Ihre Dokumente — nicht, ob das Repository installiert oder Ihre Nutzer es erreichen können.
OpenText Content Management — die Plattform, die die Linien Extended ECM, Documentum und Core Content vereint — ist ein Enterprise-System of Record: es hält die eigentlichen Dateien, von Verträgen und Akten unter Legal Hold bis zu HR- und Falldokumentation, volltextindexiert und versioniert, Inhalte, die routinemäßig Artikel-28-sensibel und oft rechtlich privilegiert sind. OpenText verkauft seine Cloud über Datensouveränität, doch die Private-Cloud-Regionen, die es benennt, sind Kanada, das UK, Deutschland, Frankreich und Australien — ohne Festlandchina-Region zum Auswählen — diese Dokumente kommen also offshore zur Ruhe, ein PIPL-Grenztransfer. Für einen CIIO oder Verarbeiter großer Mengen gibt es eine inländische Speicherpflicht (PIPL Art. 40; CSL Art. 39, vormals 37), die ein Repository außerhalb Chinas nicht erfüllen kann. Der rechtmäßige Hebel ist echt: OpenText liefert weiterhin On-Premises- und Private-Cloud-Deployments, die Sie auf Infrastruktur auf dem Festland betreiben können.
Dies ist eine Risikokarte, kein Urteil — was zutrifft, dreht sich um Ihre Rechtsperson, Ihre Datenmengen und wessen Informationen die Dokumente halten. Unser China-Team kann Ihre Exponierung kartieren →
Compliance-Momentaufnahme
- ! Vom Festland erreichbar — aber das ist Auslieferung, nicht wo die Dokumente zur Ruhe kommen
- ✕ OpenText Cloud listet Kanada, UK, Deutschland, Frankreich, Australien — keine Festlandchina-Region
- ! Hält Verträge, Akten, HR- und Fallakten — oft Art.-28-sensibel und privilegiert
- ! Residency außerhalb Chinas = ein PIPL-Grenztransfer; CIIO schuldet inländische Speicherung
- ✓ Rechtmäßiger Hebel: es im Inland betreiben (On-Prem/sovereign) + ICP-eingereichte Auslieferung — keine Migration
Was die offizielle OpenText-Dokumentation über China sagt
| Fakt | Primärquelle |
|---|---|
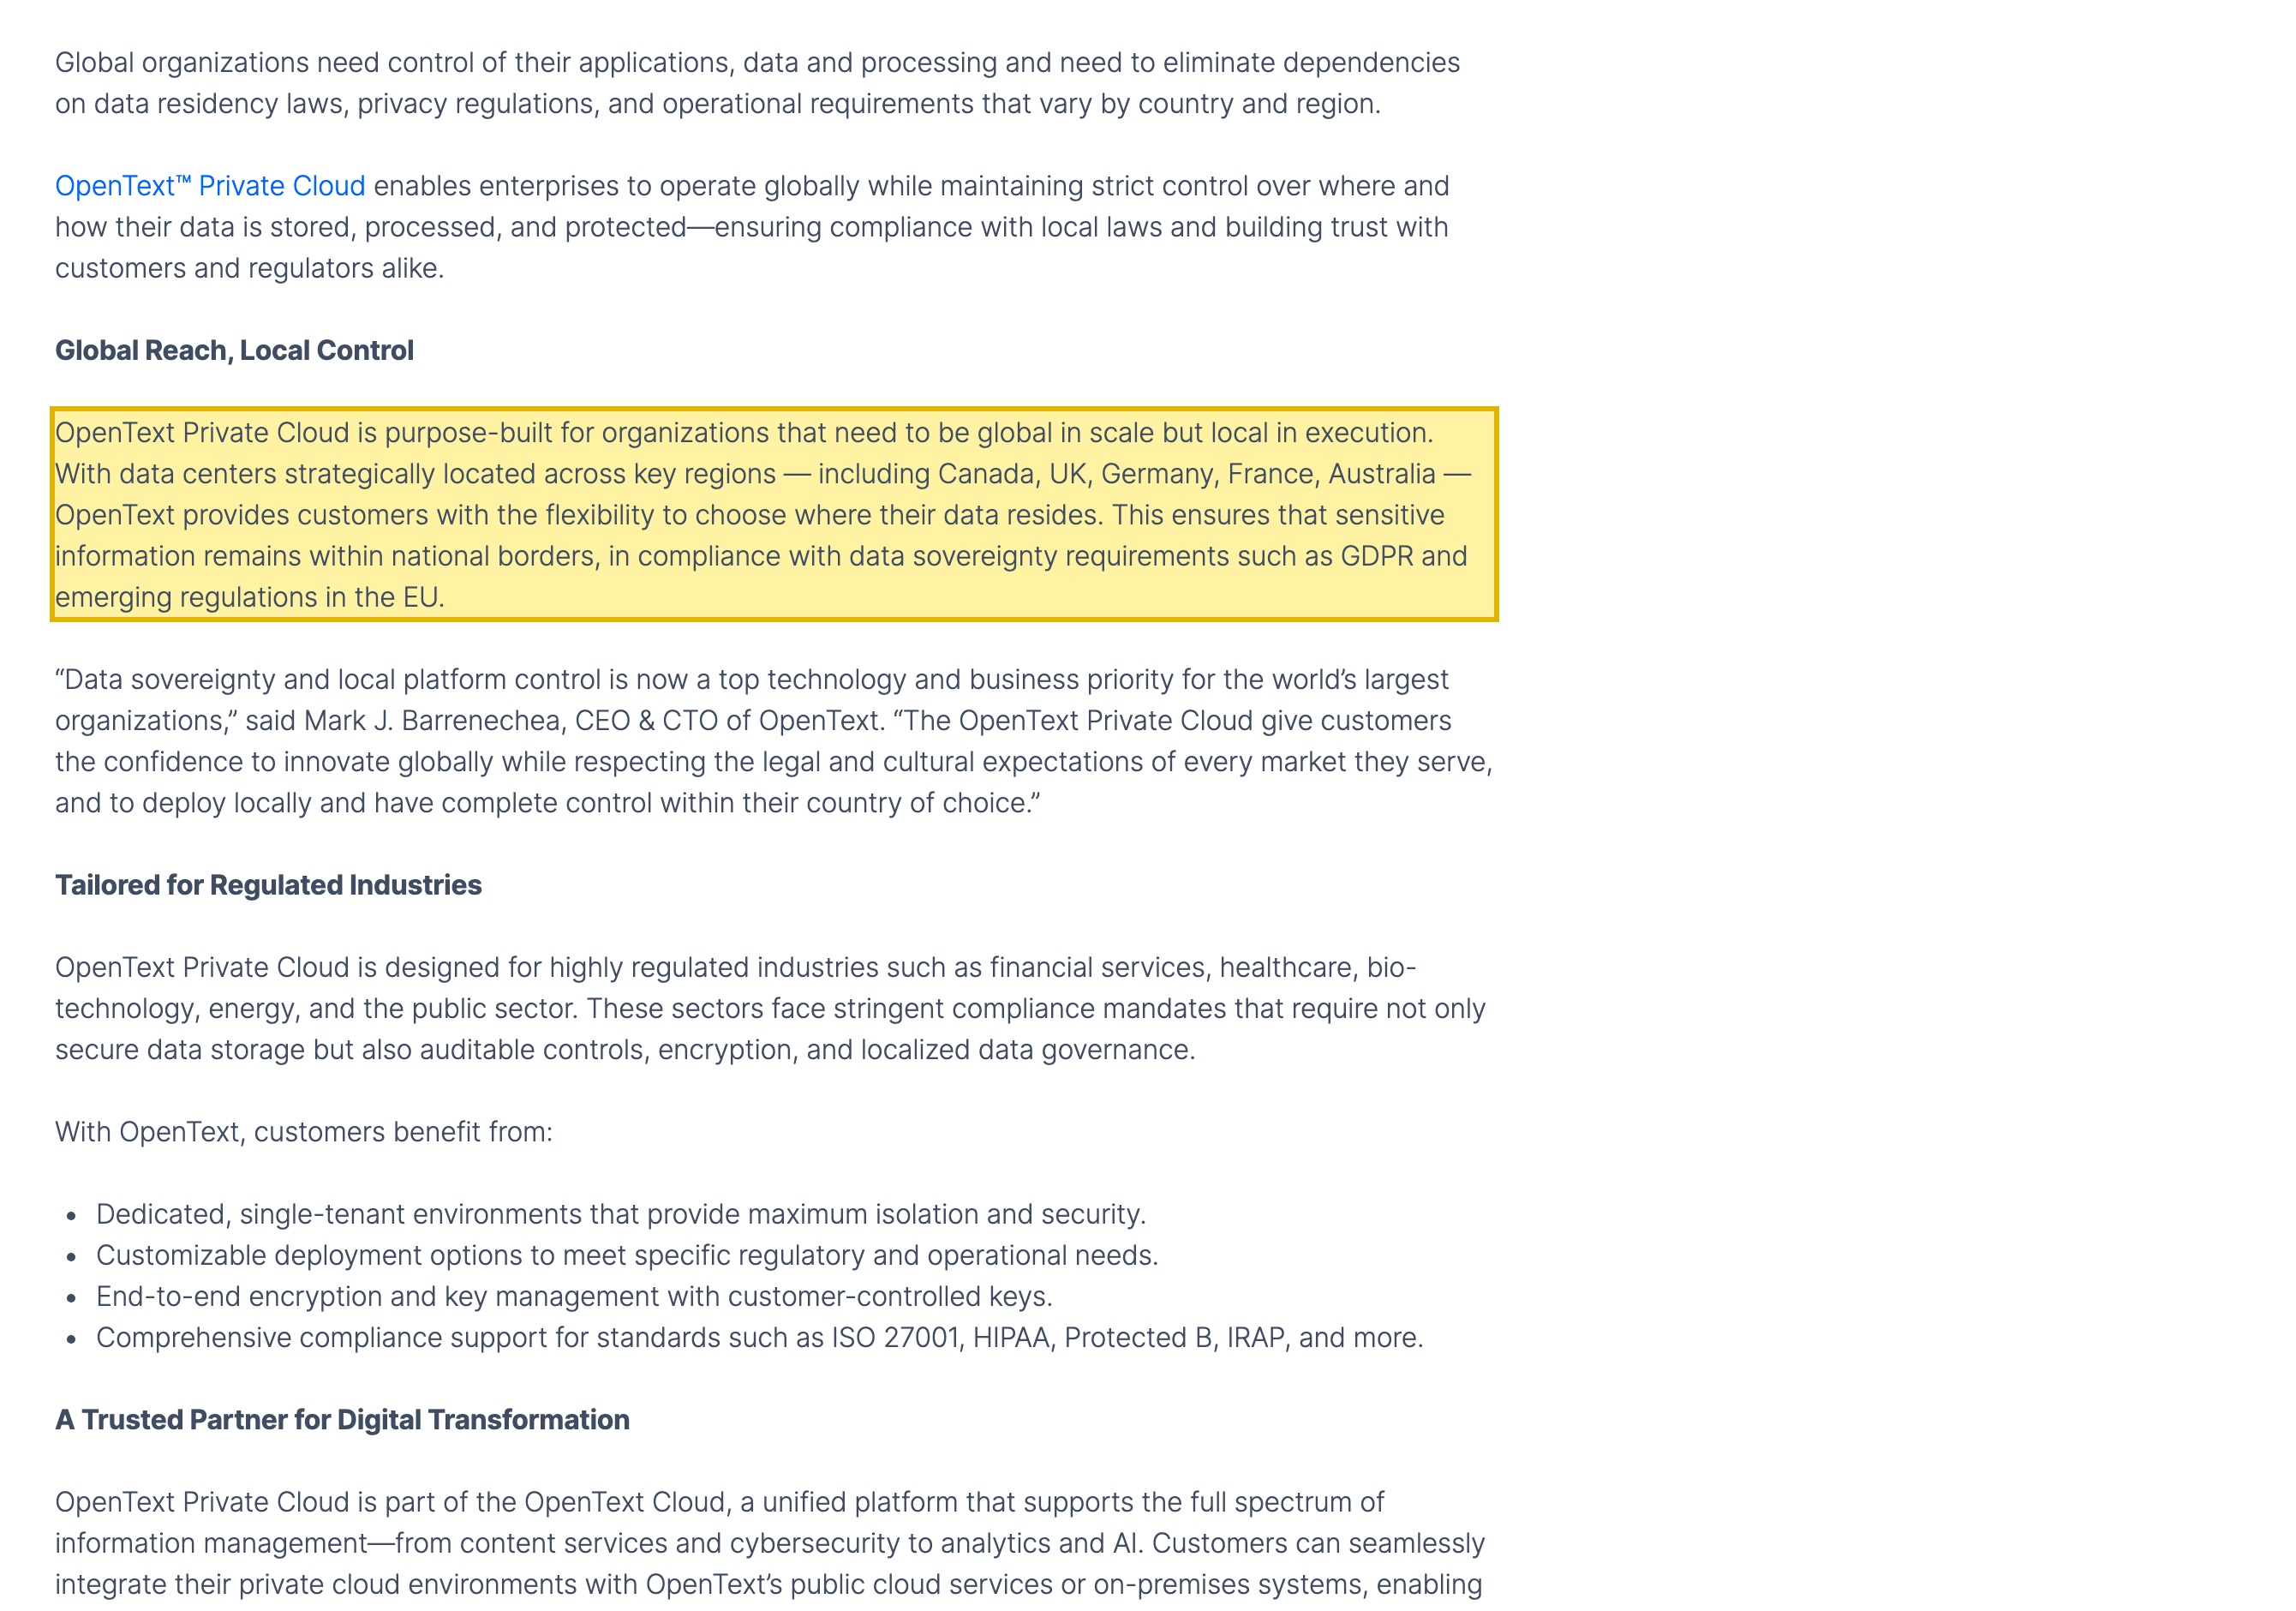
| OpenText verkauft seine Cloud über Datensouveränität, benennt jedoch keine Festlandchina-Region. Seine Private-Cloud-Ankündigung vom Juli 2025 sagt, dass es „data centers strategically located across key regions — including Canada, UK, Germany, France, Australia" setzt und Kunden „choose where their data resides" lässt, sodass „sensitive information remains within national borders." Keine der Regionen, die es benennt, ist auf dem Festland China, die Dokumente, Versionen, Metadaten und Audit-Trails, die eine China-Operation speichert, kommen also offshore zur Ruhe — ein PIPL-Grenztransfer. | OpenText — Private Cloud press release (opentext.com), abgerufen 2026-10-10 |
| OpenText Content Management hält die eigentlichen Dateien — und liefert weiterhin eine On-Premises-Option, die Sie im Inland betreiben können. OpenText beschreibt die Plattform als Verwaltung von „any file type," Records Management und Legal Holds, „digital employee records," Vertragsmanagement und Versicherungs-„policy and claim documentation." Für das Deployment lässt seine On-Premises-Option Sie „maintain full control of your data on your own infrastructure" — der rechtmäßige Hebel, um das Repository auf dem Boden des Festlands zu halten, da Erreichbarkeit nie das Problem war. | OpenText — Content Management product page (opentext.com), abgerufen 2026-10-10 |
| Dokumente und Akten, die von Personen in China stammen und offshore gehalten werden, sind ein grenzüberschreitender Transfer nach PIPL. Der Inhalt sind personenbezogene Daten — und ein großer Teil davon ist Artikel-28-sensible personenbezogene Daten (Gesundheit, Finanzen, Behörden-ID, biometrisch) und oft rechtlich privilegiert. Ihn aus China zu bewegen erfordert Benachrichtigung, eine gesonderte Einwilligung und einen Transfermechanismus (PIPL Artikel 38–40); eine Mengen- oder Sensibilitätsschwelle zu überschreiten kann zuerst eine CAC-Datenausfuhr-Sicherheitsbewertung auslösen. | PIPL Chapter III, Articles 38–43; Article 28 |
| Ein CIIO oder Verarbeiter großer Mengen schuldet eine inländische Speicherpflicht, die ein Repository außerhalb Chinas nicht erfüllen kann. In China erhobene personenbezogene Daten und wichtige Daten müssen auf dem Festland gespeichert werden (PIPL Artikel 40; Cybersicherheitsgesetz Artikel 39 (vormals Artikel 37)) — die Novelle des Cybersicherheitsgesetzes von 2025, in Kraft seit 1. Januar 2026, nummerierte den Datenlokalisierungsartikel von 37 auf 39 um, Substanz unverändert. Jeder China-gerichtete Client vor dem Repository braucht außerdem seine eigene ICP-Beian. | PIPL Article 40; Cybersecurity Law Article 39 (formerly Article 37) |
Quellen vom 21YunBox Compliance-Team am 10. Oktober 2026 geprüft.
Für ein Information-Management-Team, das das Festland China bedient, war die Frage zu OpenText nie, ob Content Management installiert oder ob Personen es erreichen können — sie können es. OpenText Content Management, die Plattform, die die Linien Extended ECM, Documentum und Core Content vereint, ist ein Enterprise-System of Record: es hält den eigentlichen Inhalt — Verträge, Akten unter Legal Hold, HR- und digitale Mitarbeiterakten, Fallakten und Vorstandsunterlagen — volltextindexiert, versioniert, mit Zugriffskontrolllisten und Audit-Trails. Dieser Inhalt sind routinemäßig Artikel-28-sensible personenbezogene Daten und oft rechtlich privilegiert. Die eigentliche Frage ist also eine Residency-Frage: wo dürfen diese Dokumente zur Ruhe kommen? OpenText verkauft seine Cloud über Datensouveränität, doch die Private-Cloud-Regionen, die es benennt, sind Kanada, das UK, Deutschland, Frankreich und Australien — ohne Festlandchina-Region zum Auswählen — während seine On-Premises-Deployments der inländische Hebel bleiben.
OpenText in China auf einen Blick
| Was es entscheidet | In OpenTexts eigenen Worten — und Chinas Recht |
|---|---|
| Wo die Dokumente physisch ruhen | OpenText vermarktet seine Cloud über Souveränität — es sagt, es lasse Kunden „choose where their data resides", sodass „sensitive information remains within national borders." Aber die Private-Cloud-Regionen, die es benennt, sind „Canada, UK, Germany, France, Australia"; es gibt keine Festlandchina-Region zum Auswählen, die Dokumente, Versionen, Metadaten und Audit-Trails kommen also offshore zur Ruhe. Seine neueren souveränen Optionen — die AWS European Sovereign Cloud und die S3NS-(Thales–Google-Cloud-)Plattform — sind EU-gebunden, nicht China. |
| Was es hält, und warum es personenbezogene Daten sind | Content Management ist ein System of Record: in OpenTexts eigenen Worten verwaltet es „any file type," Records Management und Legal Holds, „digital employee records," Vertragsmanagement, Versicherungs-„policy and claim documentation" und technische Pläne und Zeichnungen. Das ist der eigentliche Inhalt, kein Verweis darauf — Namen, Behörden-IDs, Gesundheits- und Finanzfelder und rechtlich privilegierte Angelegenheiten. Nach PIPL sind vieles davon personenbezogene Daten, und ein großer Teil ist Artikel-28-sensible personenbezogene Daten, die eine höhere Schwelle an bestimmtem Zweck, strikter Notwendigkeit und gesonderter Einwilligung tragen. |
| Ihre Festland-Dokumente im Repository | Dokumente, Akten und Metadaten, die von Personen in China stammen und auf einer OpenText-Region außerhalb Chinas gehalten werden, sind ein grenzüberschreitender Transfer, den PIPL regelt: Benachrichtigung, eine gesonderte Einwilligung und ein Transfermechanismus (PIPL Artikel 38–40). Der Verarbeiter am Haken sind Sie, der Betreiber — nicht OpenText, der Auftragsverarbeiter. |
| Inländische Speicherpflicht | Ein Betreiber kritischer Informationsinfrastruktur oder Verarbeiter großer Mengen schuldet eine inländische Speicherpflicht, die ein Repository außerhalb Chinas nicht erfüllen kann — personenbezogene Daten und wichtige Daten vom Festland müssen auf dem Festland bleiben (PIPL Artikel 40; Cybersicherheitsgesetz Artikel 39 (vormals Artikel 37)) — die Novelle des Cybersicherheitsgesetzes von 2025, in Kraft seit 1. Januar 2026, nummerierte den Datenlokalisierungsartikel von 37 auf 39 um, Substanz unverändert. |
| Ist es erreichbar? | Behandeln Sie Erreichbarkeit als die Auslieferungshälfte, nicht die Frage — Clients und Admin-Konsolen verbinden sich. Der rechtmäßige Hebel ist OpenTexts eigenes On-Premises-/selbstverwaltetes Deployment, das es als Möglichkeit beschreibt, „maintain full control of your data on your own infrastructure" zu können: betreiben Sie es auf Infrastruktur auf dem Festland (oder einem lizenzierten souveränen Äquivalent), um das Repository im Inland zu halten, und geben Sie jedem China-gerichteten Client seine eigene ICP-Beian, die an einen Host auf dem Festland gebunden ist (Erlass Nr. 292 des Staatsrats; MIIT-Erlass Nr. 33). |
Wo die Dokumente tatsächlich ruhen
OpenText platziert keine Region innerhalb des Festlands China. Seine Private-Cloud-Ankündigung vom Juli 2025 — die klarste öffentliche Aussage über seinen Hosting-Fußabdruck — ist um Datensouveränität gebaut: sie verspricht, Kunden „choose where their data resides” zu lassen, sodass „sensitive information remains within national borders,” und benennt dann seine Regionen als „Canada, UK, Germany, France, Australia.” Das Festland China ist nicht darunter. Die souveränen Optionen, die OpenText seither hinzugefügt hat, weisen in dieselbe Richtung: die AWS European Sovereign Cloud (die OpenText Content Management und Documentum Content Management unter den dafür vorgesehenen Produkten listet) und die S3NS-Plattform mit Thales und Google Cloud halten beide Daten innerhalb der EU. Richten Sie einen OpenText-Cloud-, Core-Content- oder Managed-Service-Tenant auf irgendeine angebotene Region, und die Dokumente, die Ihre China-Operation speichert, kommen außerhalb Chinas zur Ruhe.
OpenText hat eine echte Präsenz in China — Büros, ein F&E-Zentrum und eine chinesischsprachige Website — aber eine Unternehmenspräsenz ist keine Hosting-Region, und kein Teil seines öffentlichen Cloud-Materials benennt ein Rechenzentrum auf dem Festland China oder einen lizenzierten inländischen Betreiber (das Modell, über das ausländische Clouds in China laufen). Die Ironie ist scharf: ein Anbieter, dessen gesamter Pitch Souveränität und das Halten von Daten „within national borders” ist, bietet diese Wahl überall außer dem einen Land an, dessen Datenlokalisierungsregime am strengsten ist. Für ein China-gerichtetes Deployment ist jede Region, die es anbietet, offshore.
Was es hält, sind personenbezogene Daten — und oft privilegiert
OpenText verdient diese Prüfung wegen dessen, was das Repository hält. In OpenTexts eigenen Worten verwaltet die Plattform „any file type,” mit Records Management, Legal Holds, „digital employee records,” Vertragsmanagement, Versicherungs-„policy and claim documentation” und technischen Plänen und Zeichnungen. Das ist das System of Record — die Dateien selbst, volltextindexiert und versioniert, mit den Zugriffskontrolllisten und Audit-Trails, die sagen, wer was wann gelesen hat. Jedes Dokument, und ein großer Teil seiner Metadaten, sind personenbezogene Daten nach Chinas PIPL, sobald sie eine Person identifizieren, und ein großer Teil davon ist Artikel-28-sensible personenbezogene Daten — Gesundheits-, Finanz-, Behörden-ID- und biometrische Felder — die eine höhere Schwelle an bestimmtem Zweck, strikter Notwendigkeit und gesonderter Einwilligung tragen. Rechtsangelegenheiten, HR-Akten und Vorstandsunterlagen fügen Privileg und Vertraulichkeit obendrauf.
Was ein OpenText-Tenant außerhalb Chinas außerhalb des Festlands konzentriert, ist also kein beiläufiges Log; es ist der sensibelste und privilegierteste Inhalt der Organisation, im Ruhezustand im falschen Land. Für einen Betreiber kritischer Informationsinfrastruktur und für einen Verarbeiter, dessen Mengen die Schwellen der Regulierer überschreiten, müssen in China erhobene personenbezogene Daten und wichtige Daten auf dem Festland gespeichert werden (PIPL Artikel 40; Cybersicherheitsgesetz Artikel 39 (vormals Artikel 37)). Ein Repository außerhalb Chinas kann diese Pflicht strukturell nicht erfüllen — die Akten sind per Definition in der falschen Jurisdiktion — und wo eine Ausfuhr überhaupt erlaubt ist, kann das Überschreiten einer Mengen- oder Sensibilitätsschwelle eine CAC-geführte Datenausfuhr-Sicherheitsbewertung auslösen, bevor irgendetwas davon rechtmäßig ausreist.
Es auf einer Cloud ohne China-Region zu betreiben erfüllt die Residency-Pflicht nicht — und was es tut
Die ehrliche Zusammenfassung ist eng und wichtig: nichts an OpenText ist in China „blockiert”, und die Exponierung ist nicht die Software. Die Exponierung ist ein Cloud- oder Managed-Service-Deployment, das Ihre sensibelsten und privilegiertesten Festland-Dokumente — und die Audit-Trails um sie herum — außerhalb des Festlands parkt, ohne inländische Region zum Auswählen.
Hier ist der rechtmäßige Hebel echt und stark, weil OpenText weiterhin liefert, was die meisten SaaS-Repositories außerhalb Chinas nicht tun: ein robustes On-Premises-/selbstverwaltetes Produkt. OpenText beschreibt seine On-Premises-Option als Möglichkeit, „maintain full control of your data on your own infrastructure” zu können, und sowohl OpenText Content Management (Extended ECM) als auch OpenText Documentum Content Management — die Documentum-Linie, die OpenText von Dell EMC übernahm und weiterhin entwickelt — laufen On-Premises oder in einer Private Cloud. Stellen Sie dieses Deployment auf Infrastruktur auf dem Festland auf, oder auf einem lizenzierten inländischen / Sovereign-Cloud-Äquivalent, und die Dokumente und Assets bleiben auf chinesischem Boden. Einen Festland-Client zurück auf eine OpenText-Region außerhalb Chinas zu richten ist keine Lokalisierung und erfüllt die Speicherpflicht nicht; das Repository im Inland zu betreiben ist es. Wo eine minimierte Teilmenge rechtmäßig die Grenze überqueren darf, halten Sie diesen Transfer eingewilligt und durch einen Transfermechanismus gestützt, während jede China-gerichtete Oberfläche vor dem Repository — der Web-Client, die Admin-Konsole, das Self-Service-Portal, das Ihre Nutzer auf dem Festland treffen — ihre eigene ICP-Beian verdient.
Dies ist eine Risikokarte, kein Urteil. Ob Sie inländische Speicherung, einen Transfermechanismus, eine gesonderte Einwilligung, eine Datenausfuhr-Sicherheitsbewertung, eine ICP-Beian oder eine Kombination davon schulden, dreht sich um Ihre Rechtsperson, Ihre Datenmengen, wie viel von dem, was Ihr Repository hält, personenbezogen oder sensibel ist, und wessen Daten es sind — und es ist wert, mit Rechtsbeistand geklärt zu werden, bevor Sie entscheiden, wo ein einzelner Vertrag oder eine Fallakte lebt.
Der rechtmäßige Pfad — kartieren, lokalisieren, ausliefern
Sie müssen OpenText nicht fallenlassen, um es rechtmäßig für das Festland China zu betreiben. 21YunBox ist ein rechtskonformes Overlay, keine Migration — und, für eine Plattform, die Sie bereits betreiben, ein Partner, der neben Ihrem Stack sitzt, kein Konkurrent zu ihm. Es gibt drei Züge, und sie passen zusammen.
Kartieren. Unser China-Compliance-Team liest Ihre PIPL-Grenz-, Data-Residency- und Datenlokalisierungs- (CII) Pflichten gegen Ihre tatsächliche Rechtsperson, Ihre Datenmengen und wessen personenbezogene Daten Ihr OpenText-Repository hält — die Verträge, die Akten, die HR- und Fallakten, das sensible und privilegierte Material — sodass die Exponierung aufgeschrieben ist, bevor irgendetwas umzieht.
Lokalisieren. Weil das Risiko dort liegt, wo diese Dokumente ruhen, halten wir das Content-Repository im Inland — auf einem selbstverwalteten On-Premises-Deployment auf Infrastruktur auf dem Festland oder einem lizenzierten inländischen / Sovereign-Cloud-Äquivalent — sodass die Akten, die China auf dem Boden des Festlands halten muss, es tun. Lokalisieren bedeutet ein rechtmäßiges inländisches Deployment des Repositorys, niemals eine verborgene Route zurück zu einem Endpunkt außerhalb Chinas; nur die minimierte, rechtmäßig übertragbare Teilmenge überquert jemals.
Ausliefern. Für jede China-gerichtete Oberfläche vor dem Repository — der Web-Client, die Admin-Konsole, das Self-Service-Portal, das Ihre Nutzer und Operatoren auf dem Festland treffen — bietet der 21YunBox Optimizer ICP-eingereichte, inländische Auslieferung, vor dem Stack, den Sie bereits betreiben. Kein Neuaufbau, keine zweite Codebasis. 21YunBox nutzt oder empfiehlt niemals eine Umgehung jeglicher Art; der ganze Sinn ist ein rechtmäßiger, eingereichter, inländischer Pfad.
Das Ziel ist klar: Ihr OpenText-Deployment läuft für Ihre Nutzer in China legal und rechtskonform.
Compliance-Einschätzung anfordern →
Weiterführend:
- Grenzüberschreitende Datentransfers nach PIPL
- Chinas Cybersicherheitsgesetz und Datenlokalisierung (Artikel 39)
- Chinas Maßnahmen zur Datenausfuhr-Sicherheitsbewertung
- Wie man eine ICP-Beian für China erhält
Häufige Fragen
Speichert OpenText die Dokumente chinesischer Nutzer in China?
Nicht auf seiner Cloud. OpenText vermarktet Datensouveränität, aber die Private-Cloud-Regionen, die es benennt, sind Kanada, das UK, Deutschland, Frankreich und Australien — ohne Festlandchina-Region zum Auswählen — Dokumente, Versionen und Audit-Trails kommen also offshore zur Ruhe. Sie auf chinesischem Boden zu halten bedeutet, OpenText On-Premises oder auf einem lizenzierten Sovereign-Cloud-Äquivalent innerhalb des Festlands zu betreiben, keine Einstellung in der Cloud außerhalb Chinas.
Ist OpenText in China blockiert?
Nein. Erreichbarkeit ist nicht das Problem — Clients und Admin-Konsolen verbinden sich, und OpenText hat eine China-Präsenz. Die Compliance-Frage ist Residency: ein Enterprise-Content-System ist das System of Record für Verträge, Akten und Fallakten — oft Artikel-28-sensibel und privilegiert — und auf einer Region außerhalb Chinas ist dieser Inhalt ein PIPL-Grenztransfer, mit einer inländischen Speicherpflicht für einen CIIO oder Verarbeiter großer Mengen, die ein Repository außerhalb Chinas nicht erfüllen kann.
Wie können wir OpenText für China rechtskonform betreiben, ohne davon zu migrieren?
Halten Sie das Repository im Inland. OpenText bietet weiterhin On-Premises- und Private-Cloud-Deployments, die Sie auf Infrastruktur auf dem Festland (oder einem lizenzierten souveränen Äquivalent) aufstellen können, sodass die Dokumente und Assets auf chinesischem Boden bleiben; nur eine minimierte, rechtmäßig übertragbare Teilmenge überquert jemals die Grenze. Jeder China-gerichtete Client davor läuft über ICP-eingereichte, inländische Auslieferung. 21YunBox kartiert die Exponierung und liefert dies vor dem Stack, den Sie bereits betreiben — kein Neuaufbau. Klären Sie die Einzelheiten mit Rechtsbeistand.


