¿Funciona Clerk en China? Residencia de datos, transferencia transfronteriza según la PIPL y datos de identidad de los usuarios
Clerk es autenticación lista para integrar, así que la verdadera cuestión sobre China no es si carga la pantalla de inicio de sesión — es dónde residen los datos de identidad de sus usuarios en China. La propia página de seguridad de Clerk afirma que no ofrece residencia de datos regional ni selección de región: todo está alojado en EE. UU. (Google Cloud y Cloudflare), de modo que los correos electrónicos, los números de teléfono, los perfiles, los factores de autenticación y las sesiones que guarda de sus usuarios en el continente residen en el extranjero, lo que convierte su recogida en una transferencia transfronteriza de información personal según la PIPL. Un análisis centrado en el cumplimiento de la residencia de datos, el consentimiento y el registro ICP — y de la vía legal dentro del país.
¿Funciona Clerk en China?
Si puede utilizar Clerk para un público en China continental es, ante todo, una cuestión de residencia de datos y de consentimiento según la PIPL, no de velocidad. Clerk es autenticación lista para integrar — guarda las direcciones de correo electrónico, los números de teléfono, los perfiles, los factores de autenticación y las sesiones de sus usuarios —, y es el lugar donde guarda esos datos de identidad lo que la ley china tiene en cuenta.
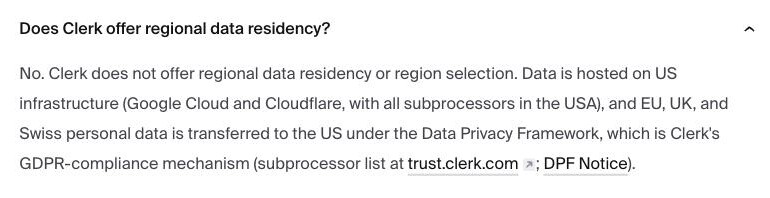
La propia página de seguridad de Clerk es tajante: Clerk “does not offer regional data residency or region selection,” (no ofrece residencia de datos regional ni selección de región) y los datos están “hosted on US infrastructure (Google Cloud and Cloudflare, with all subprocessors in the USA).” (alojados en infraestructura de EE. UU., con todos los subencargados en EE. UU.). Así que la ficha de identidad de cada usuario en China que inicia sesión reside en el extranjero — una transferencia transfronteriza de información personal regulada por la PIPL (notificación, un consentimiento separado y un mecanismo de transferencia, artículos 38–40), con un deber de almacenamiento dentro del país para un operador de infraestructuras de información críticas o un tratante de grandes volúmenes (artículo 40 de la PIPL; artículo 39 de la Ley de Ciberseguridad (antes artículo 37)). Los datos de autenticación también pueden considerarse información personal sensible, lo que conlleva un deber de consentimiento reforzado. La tabla siguiente recoge las propias palabras de Clerk y la norma que activa cada línea.
Esto es un mapa de riesgo, no un veredicto — lo que usted debe depende de sus volúmenes de datos, de su papel como responsable del tratamiento y de quiénes son sus usuarios, y conviene resolverlo con asesoría legal. Nuestro equipo de China puede cartografiar su exposición con usted →
Instantánea de cumplimiento
- ! Los datos de identidad de sus usuarios en China (correos electrónicos, teléfonos, perfiles, factores de autenticación, sesiones) se alojan en EE. UU. — no en el continente
- ! Recogerlos en un Clerk alojado en EE. UU. es una transferencia transfronteriza de información personal — se aplica la PIPL
- ✕ Clerk no ofrece residencia de datos regional ni selección de región — ninguna región en China continental (ni en la UE)
- ! Los datos de autenticación pueden incluir información personal sensible — se suma un deber reforzado de consentimiento separado
- ! Los operadores de infraestructuras críticas y los tratantes de grandes volúmenes deben almacenar dentro del país, algo que una cuenta alojada en EE. UU. no puede cumplir (art. 40 de la PIPL; art. 39 de la Ley de Ciberseguridad)
- ✓ Existe una vía conforme — una base de identidad residente en China más entrega dentro del país con registro ICP, como capa, sin reconstruir
Lo que la documentación oficial de Clerk dice sobre China
| Hecho | Fuente primaria |
|---|---|
| Clerk afirma con claridad que no ofrece residencia de datos regional. En su propia página de seguridad, Clerk responde a “Does Clerk offer regional data residency?” (¿Ofrece Clerk residencia de datos regional?) con: “No. Clerk does not offer regional data residency or region selection. Data is hosted on US infrastructure (Google Cloud and Cloudflare, with all subprocessors in the USA)…” (No. Clerk no ofrece residencia de datos regional ni selección de región. Los datos se alojan en infraestructura de EE. UU., con todos los subencargados en EE. UU.). No hay ninguna región en China continental — ni en la UE — para mantener dentro del país los datos de identidad de sus usuarios en China, de modo que recogerlos en Clerk es una transferencia transfronteriza de información personal según la PIPL (notificación, un consentimiento separado y un mecanismo de transferencia, artículos 38–40). | Clerk — Security and Compliance at a Glance (pregunta frecuente: residencia de datos regional; revisada por Clerk el 2026-08-17), consultado el 2026-10-09; PIPL, artículos 38–40 |
| No hay ninguna región más cercana a la que cambiar. La página de seguridad de Clerk afirma que sus datos están “hosted on US infrastructure (Google Cloud and Cloudflare, with all subprocessors in the USA),” (alojados en infraestructura de EE. UU., con todos los subencargados en EE. UU.) y que “EU, UK, and Swiss personal data is transferred to the US under the Data Privacy Framework” (los datos personales de la UE, el Reino Unido y Suiza se transfieren a EE. UU. en el marco del Data Privacy Framework) — el mecanismo de cumplimiento del RGPD de Clerk, autocertificado con efecto desde el 22 de febrero de 2024. Así que incluso los datos de la UE, el Reino Unido y Suiza terminan en EE. UU.; mantener dentro del país los datos de identidad de China no es un ajuste que se activa, sino una base residente en China que hay que poner en marcha. | Clerk — Security and Compliance at a Glance (pregunta frecuente: residencia de datos regional; autocertificación DPF), consultado el 2026-10-09 |
| Lo que Clerk almacena es la identidad de sus usuarios en China — y parte de ella puede ser sensible. Clerk es autenticación y gestión de usuarios lista para integrar: guarda las direcciones de correo electrónico, los números de teléfono, los campos de perfil, los factores de autenticación y las sesiones activas de todas las personas que inician sesión en su aplicación. Para usuarios en China continental, eso es un historial continuo de personas identificables guardado en un servicio alojado en EE. UU., y algunos campos — un factor biométrico detrás de una passkey, o datos de un menor de 14 años — pueden considerarse información personal sensible según la PIPL, lo que añade un consentimiento reforzado y específico y una prueba de necesidad al deber ordinario de transferencia. | Documentación de producto y de seguridad de Clerk (datos de usuarios, sesiones y autenticación), consultado el 2026-10-09; PIPL, artículos 28–29 (información personal sensible) |
| Para algunos responsables del tratamiento los datos deben permanecer en China — y servir el inicio de sesión desde dentro del continente activa un registro ICP. Cuando el responsable del tratamiento es un operador de infraestructuras de información críticas o trata información personal a gran volumen, la información personal recogida en China debe almacenarse en el continente (artículo 40 de la PIPL; artículo 39 de la Ley de Ciberseguridad (antes artículo 37)) — algo que una cuenta de Clerk alojada en EE. UU. no puede cumplir. Y cualquier aplicación pública servida realmente desde dentro de China debe contar con un registro ICP (Orden núm. 292 del Consejo de Estado; Orden núm. 33 del MIIT), vinculado a un recurso de alojamiento en el continente que Clerk no ofrece. | PIPL, artículo 40; Ley de Ciberseguridad, artículo 39 (antes artículo 37); Orden núm. 292 del Consejo de Estado; Orden núm. 33 del MIIT |
Fuentes verificadas por el Equipo de Cumplimiento de 21YunBox el 9 de octubre de 2026.
Para una aplicación que autentica a sus usuarios con Clerk, el primer instinto es preguntarse si la pantalla de inicio de sesión llega siquiera a cargar desde China continental. En la red, esa es la mitad fácil — y no es donde se resuelve la decisión sobre China. Clerk es autenticación lista para integrar: guarda la identidad de todas las personas que inician sesión — sus direcciones de correo electrónico, números de teléfono, campos de perfil, los factores de autenticación que registran y sus sesiones activas. Para sus usuarios en China, la cuestión que realmente decide si puede utilizarlo es dónde terminan residiendo esos datos de identidad y si tenían, para empezar, una base legal para salir del país. Es una cuestión de residencia de datos y de consentimiento según la ley china, y Clerk responde a la primera mitad con sus propias palabras.
La página de seguridad de Clerk es inusualmente directa al respecto: no ofrece residencia de datos regional ni selección de región. Cada cuenta — y cada ficha de identidad que contiene — está alojada en infraestructura de EE. UU. Así que, en el momento en que una persona en China se registra, la información personal que Clerk almacena sobre ella reside en el extranjero, y es otro cuerpo normativo el que decide si eso estaba permitido.
Clerk en China de un vistazo
| Qué lo decide | En los propios términos de Clerk — y la ley china |
|---|---|
| Qué es | Clerk es un servicio de autenticación y gestión de usuarios listo para integrar en su aplicación web o móvil. Almacena la identidad de los usuarios finales que gestiona — direcciones de correo electrónico, números de teléfono, datos de perfil, factores de autenticación y sesiones —, por lo que mantiene un historial vivo de personas identificables. |
| ¿Es accesible desde el continente? | La accesibilidad es la mitad operativa, no la decisión. Su inicio de sesión y la superficie de su aplicación dependen de que la Frontend API y el paquete de cliente de Clerk se resuelvan desde el continente, servidos desde el edge estadounidense y global de Clerk; las llamadas transfronterizas pueden ser irregulares. Es una cuestión operativa (más abajo), no lo que decide si puede usar Clerk — y 21YunBox nunca utiliza ni recomienda ninguna forma de esquivar una restricción de red. |
| ¿Dónde residen los datos de identidad? | En el extranjero. Según la propia página de seguridad de Clerk, “does not offer regional data residency or region selection” (no ofrece residencia de datos regional ni selección de región), y los datos están “hosted on US infrastructure (Google Cloud and Cloudflare, with all subprocessors in the USA)” (alojados en infraestructura de EE. UU., con todos los subencargados en EE. UU.). No hay región en China continental — ni tampoco en la UE. |
| Recoger en él datos de identidad de China | Los correos electrónicos, los teléfonos, los perfiles, los factores de autenticación y las sesiones son información personal. Guardarlos en un Clerk alojado en EE. UU. es una transferencia transfronteriza (数据出境) según la PIPL (artículos 38 a 40): notificación, un consentimiento separado y un mecanismo de transferencia. Los datos de autenticación pueden incluir información personal sensible (un factor biométrico detrás de una passkey, o cualquier dato de un menor de 14 años), lo que conlleva un deber reforzado de consentimiento y de necesidad. Para un operador de infraestructuras de información críticas, el artículo 39 (antes artículo 37) de la Ley de Ciberseguridad establece un deber de almacenamiento dentro del país que una región de EE. UU. no puede cumplir. |
| Servir al público | El inicio de sesión y la superficie de la aplicación orientados a China son en sí mismos un servicio público de internet en el continente, por lo que servirlos desde dentro de China depende de un registro ICP vinculado a un recurso de alojamiento en el continente — que el alojamiento de Clerk en EE. UU. no puede sostener. |
| La vía legal | Sitúe los datos de identidad de los usuarios en China sobre una base residente en China — almacenamiento dentro del país con consentimiento, o una implementación de autenticación residente en China para la superficie de la aplicación en China —, envíe al extranjero solo lo que pueda salir legalmente y entregue la aplicación orientada a China dentro del país sobre infraestructura con registro ICP. 21YunBox cartografía, localiza y entrega; nunca utiliza ni recomienda ninguna forma de elusión. |
Disponibilidad: accesible o no, lo que decide es dónde residen los datos de identidad
La posición de Clerk respecto a China la determina dónde guarda los datos, no una prueba de tiempo de carga. Sus widgets de inicio de sesión, sus páginas alojadas y su Frontend API se llaman desde el navegador o la aplicación, y el paquete de cliente y la API tienen que resolverse desde dondequiera que esté el usuario — el continente incluido. Si esa ruta es regular desde dentro de China es una cuestión operativa real, y la tratamos como tal: es la mitad de la entrega, que se aborda más abajo, no la mitad legal que decide si puede usar Clerk en absoluto. Por eso esta página no publica ninguna cifra propia de latencia ni de accesibilidad desde China para Clerk — la velocidad no es el eje de una decisión que depende de la residencia y del consentimiento.
Una cosa la diremos con claridad: cuando las llamadas transfronterizas son irregulares, la tentación es forzarlas mediante algún apaño de red. 21YunBox no utiliza ni recomienda ninguna elusión de ese tipo — es a la vez un riesgo de cumplimiento y algo que no viene al caso. La pregunta productiva es cómo mantener los datos de identidad de China sobre una base legal.
La ficha de identidad es información personal — y Clerk la guarda en el extranjero
Esta es la puerta que la mayoría de los equipos pasa por alto. Una cuenta de Clerk alojada en EE. UU. está, por definición, fuera del continente. Las fichas de identidad que guarda de sus usuarios en China — sus direcciones de correo electrónico, números de teléfono, campos de perfil, los factores de autenticación que registran y las sesiones que abren — son información personal, y almacenarlas en un Clerk alojado en EE. UU. es una transferencia transfronteriza de información personal conforme a la Ley de Protección de Información Personal de China. La PIPL atribuye el deber al responsable del tratamiento — usted, cuya aplicación integra Clerk, no Clerk como encargado —: los artículos 38 a 40 exigen notificación, un consentimiento separado distinto de cualquier aceptación general del uso de su aplicación y un mecanismo de transferencia — una evaluación de seguridad de la CAC, el contrato estándar de la CAC o una certificación.
Los datos de autenticación elevan todavía más lo que está en juego. Parte de lo que Clerk guarda para autenticar a un usuario — un factor biométrico detrás de una passkey, o cualquier dato de un menor de 14 años — puede considerarse información personal sensible según la PIPL, lo que conlleva un consentimiento reforzado y específico y una prueba de necesidad, además del deber ordinario de transferencia. Si algún campo que usted recoge es sensible, y qué debe decir su flujo de consentimiento, es una cuestión que conviene resolver con asesoría legal a la vista de lo que realmente activa en Clerk.
Sin selección de región — y, por tanto, sin base dentro del país ni registro ICP
La salida habitual es configurar el proveedor en una región más cercana. Clerk la cierra en términos claros: no ofrece en absoluto residencia de datos regional ni selección de región — ni una región en China continental, ni una en la UE. Su propia página de seguridad afirma que los datos están “hosted on US infrastructure (Google Cloud and Cloudflare, with all subprocessors in the USA)” (alojados en infraestructura de EE. UU., con todos los subencargados en EE. UU.) y que “EU, UK, and Swiss personal data is transferred to the US under the Data Privacy Framework” (los datos personales de la UE, el Reino Unido y Suiza se transfieren a EE. UU. en el marco del Data Privacy Framework). Así que no existe ningún ajuste que, al activarlo, mantenga dentro del país los datos de identidad de China.
Eso resuelve dos cosas antes incluso de que el rendimiento entre en escena. Primero, la residencia: si usted es un operador de infraestructuras de información críticas o un tratante de grandes volúmenes, la información personal recogida en China debe almacenarse en el continente (artículo 40 de la PIPL; artículo 39 de la Ley de Ciberseguridad (antes artículo 37 — la disposición de localización de datos se renumeró en la reforma de 2025, en vigor desde el 1 de enero de 2026, sin cambios de fondo)) — un deber que una cuenta alojada en EE. UU. no puede cumplir. Por encima de ciertos volúmenes, o cuando los datos se consideran «datos importantes», la transferencia puede requerir además la evaluación de seguridad para la exportación de datos de China (数据出境安全评估) antes de que nada salga del país. Segundo, las licencias: la aplicación o el sitio orientado a China que presenta el inicio de sesión de Clerk es un servicio público de internet en el continente, por lo que servirlo desde dentro de China depende de un registro ICP (备案) vinculado a un recurso de alojamiento en el continente — que la infraestructura de Clerk en EE. UU. no puede sostener.
Nada de esto es un veredicto de que Clerk esté «bloqueado» o sea «ilegal». Es un mapa de riesgo: qué obligaciones le afectan depende de su entidad, de los datos de identidad que recoge su aplicación, de su papel como responsable del tratamiento según la ley china y de quiénes son sus usuarios — algo que conviene resolver con asesoría legal antes de que su flujo de inicio de sesión dependa de ello.
Por qué «cambiar Clerk a otra región» no es la solución
Porque no hay otra región a la que cambiar. Clerk no ofrece selección de región, así que no hay ningún interruptor de EE. UU. a la UE al que recurrir — y, aunque lo hubiera, ni EE. UU. ni la UE están en China continental, de modo que ninguno respondería a un deber de residencia en China. Mantener dentro del país los datos de identidad recogidos en China significa poner en marcha una base residente en China para ellos — almacenamiento y tratamiento dentro del país con consentimiento, o una implementación de autenticación residente en China para la superficie de la aplicación en China — y enviar al extranjero solo lo que pueda salir legalmente. Esa división — lo que debe quedarse, lo que puede salir — es el núcleo del trabajo, y es una cuestión jurídica antes que técnica.
La vía legal — cartografiar, localizar, entregar
Existe una forma conforme de gestionar la autenticación de una aplicación orientada a China, y tiene una estructura definida. Primero, cartografiar: nuestro equipo de China analiza su exposición según la PIPL en los dos frentes — la recogida de datos de usuarios identificables y su transferencia al extranjero —, precisando qué campos de identidad recogidos en China deben permanecer en el país, qué puede salir legalmente, dónde entran en juego una evaluación de seguridad para la exportación de datos o un deber de almacenamiento del artículo 39, y qué deben cubrir su flujo de consentimiento y su notificación. Las conclusiones jurídicas se concretan con asesoría legal; nosotros construimos el panorama técnico que las alimenta.
Después, localizar: ponemos en marcha una base residente en China para los datos de identidad de los usuarios en China — almacenamiento dentro del país con consentimiento, o una implementación de autenticación residente en China que sirva la superficie de la aplicación en China —, de modo que el inicio de sesión del que dependen sus usuarios siga funcionando mientras sus datos de identidad dejan de salir del país por defecto, y usted conserva Clerk para los mercados en los que ya le da servicio.
Por último, entregar: la aplicación orientada a China que presenta ese inicio de sesión es un servicio público en el continente, por lo que conlleva un deber de registro ICP (备案) y necesita una entrega conforme dentro del país. 21YunBox la entrega dentro del país — el 21YunBox Optimizer — por delante de lo que ya utiliza, sin reconstruir ni cambiar de plataforma. El resultado es un inicio de sesión orientado a China que funciona de forma legal y conforme para sus usuarios en China. Lo que nunca hacemos — y lo que nadie puede hacer legalmente — es ofrecerle una manera de esquivar las normas chinas de exportación de datos o cualquier restricción de red: localizamos lo que debe permanecer en el país y entregamos dentro del país, y nunca sacamos subrepticiamente información personal de China.
Solicitar una evaluación de cumplimiento →
Lectura relacionada:
- Transferencias transfronterizas de datos conforme a la PIPL
- La evaluación de seguridad para la exportación de datos de China
- La Ley de Ciberseguridad de China (localización de datos, artículo 39)
- Cómo obtener un registro ICP para China
Preguntas frecuentes
¿Almacena Clerk en China los datos de identidad de mis usuarios en China?
No. Según la propia página de seguridad de Clerk, “does not offer regional data residency or region selection,” (no ofrece residencia de datos regional ni selección de región) y los datos están “hosted on US infrastructure (Google Cloud and Cloudflare, with all subprocessors in the USA).” (alojados en infraestructura de EE. UU., con todos los subencargados en EE. UU.). Así que los correos electrónicos, los números de teléfono, los perfiles, los factores de autenticación y las sesiones que guarda de sus usuarios en el continente residen en el extranjero — una transferencia transfronteriza de información personal según la PIPL, en la que el responsable del tratamiento (usted, cuya aplicación integra Clerk — no Clerk) debe notificación, un consentimiento separado y un mecanismo de transferencia.
¿Puedo simplemente cambiar Clerk a una región en China o en la UE?
No — Clerk no ofrece ninguna selección de región, así que no hay ninguna región en China continental ni en la UE a la que cambiar; los propios datos de la UE, el Reino Unido y Suiza se transfieren a EE. UU. en el marco del Data Privacy Framework. Mantener dentro del país los datos de identidad de sus usuarios en China no es un ajuste que se activa; significa poner en marcha una base residente en China para esos datos — almacenamiento dentro del país con consentimiento, o una implementación de autenticación residente en China para la superficie de la aplicación en China — y enviar al extranjero solo lo que pueda salir legalmente. Trate los detalles como una cuestión para su asesoría legal.
¿Puede 21YunBox ayudar a que nuestra configuración de Clerk funcione en China?
Sí. Nuestro equipo de China cartografía su exposición en transferencia transfronteriza, consentimiento y residencia de datos según la PIPL respecto a los datos de identidad que recoge Clerk — en función de su entidad, sus volúmenes de datos y sus usuarios —, localiza esos datos de China sobre una base residente en China y pone en marcha la entrega dentro del país, con registro ICP, que necesita una presencia conforme en China, por delante de la aplicación que ya utiliza. Nunca utilizamos ni recomendamos ninguna forma de elusión. Póngase en contacto para analizar su caso concreto.


